ทรัพยากรทั้งหมดโดยGroup-IB

สำรวจโลกของ
ความปลอดภัยทางไซเบอร์ในที่เดียว

ศูนย์ทรัพยากรของเรารวบรวมรายงานจากผู้เชี่ยวชาญ เรื่องราวความสำเร็จในโลกแห่งความเป็นจริง เว็บสัมมนาที่น่าสนใจ พอดแคสต์เชิงลึก วิดีโอเชิงปฏิบัติ และเนื้อหาบล็อกที่ทันสมัย เพื่อช่วยให้คุณได้รับข้อมูล มีอำนาจ และพร้อมที่จะรับมือกับภัยคุกคามทางดิจิทัลในปัจจุบัน

รายงาน
เรื่องราวความสำเร็จ
สัมมนาออนไลน์
พอดแคสต์
วิดีโอ
บล็อก
การสืบสวน
บันทึกค่าไถ่
ผู้ก่อภัยคุกคาม
รายงาน
เรื่องราวความสำเร็จ
สัมมนาออนไลน์
พอดแคสต์
วิดีโอ
บล็อก
การสืบสวน
บันทึกค่าไถ่
ผู้ก่อภัยคุกคาม
ดูทรัพยากรของGroup-IB

ป้อนคำค้นหาของคุณในแถบค้นหา

จากการระเบิดจนถึงการตรวจจับ
บล็อก
จากการระเบิดสู่การตรวจจับ: Sandbox เป็นผู้กำหนดกฎเกณฑ์ในปัจจุบัน
การเข้าใจว่าตัวอย่างมัลแวร์ทำงานอย่างไร และการสามารถตรวจจับมันได้ เป็นสองงานที่แตกต่างกัน และงานที่สอง...
ไปที่
เกินกว่าการปฏิบัติตามกฎระเบียบ: ความพร้อมของกรอบงานความทนทานทางไซเบอร์และด้านการดำเนินงาน (CORF) สำหรับธนาคารในคูเวต
รายงาน
เกินกว่าการปฏิบัติตามกฎระเบียบ: ความพร้อมของกรอบงานความทนทานทางไซเบอร์และด้านการดำเนินงาน (CORF) สำหรับธนาคารในคูเวต
กรอบงานด้านความมั่นคงทางไซเบอร์และความยืดหยุ่นในการดำเนินงาน (CORF v1.0) ของธนาคารกลางคูเวต เป็นกรอบงานสถาปัตยกรรมที่แทนที่อย่างครบถ้วนสำหรับกรอบงานปี 2020...
ไปที่
ชำระครบถ้วน: วิธีที่ผู้หลอกลวงบัตรเครดิตใน GCC ใช้ระบบชำระเงินของรัฐบาลเพื่อถอนเงินจากบัตรที่ถูกขโมย
รายงาน
ชำระครบถ้วน: วิธีที่ผู้หลอกลวงบัตรเครดิตใน GCC ใช้ระบบชำระเงินของรัฐบาลเพื่อถอนเงินจากบัตรที่ถูกขโมย
ไปที่
บล็อก
โครงสร้างของ BraZetsu: วิธีที่ผู้ก่ออาชญากรรมไซเบอร์สนับสนุนระบบนิเวศใต้ดิน
Group-IB มาค้นพบ BraZetsu มัลแวร์ใหม่สำหรับ Windows ที่พัฒนาด้วย Python ซึ่งทำหน้าที่เป็นชุดเครื่องมือหลักสำหรับการเข้าถึงครั้งแรก...
ไปที่
บล็อก
Milk Dragon: มีส่วนลดมหาศาลบนโซเชียลมีเดีย? คิดให้ดีก่อนที่จะซื้อ
Milk Dragon หรือที่รู้จักกันในชื่อ NaiLong เป็นชุดเครื่องมือฟิชชิ่งแบบ Adversary-in-the-Middle (AiTM) ที่เริ่มใช้งานตั้งแต่เดือนตุลาคม 2568 ซึ่งต่างจากกลยุทธ์ฟิชชิ่งแบบดั้งเดิม...
ไปที่
S2_ ตอนที่ 07
พอดแคสต์
MuddyWater: การขยายปฏิบัติการสอดแนม
การสอดแนมที่ประสบความสำเร็จมักต้องอาศัยความอดทน ผู้ดำเนินการจากรัฐจะแทรกซึมเข้าไปในเป้าหมายอย่างเงียบๆ รักษาการเข้าถึงไว้เป็นเวลาหลายปี และรวบรวมข้อมูลข่าวกรองโดยไม่ดึงดูดความสนใจ...
ไปที่
คู่ต่อสู้หนึ่งราย, กระบวนการทำงานหนึ่ง
รายงาน
คู่ต่อสู้หนึ่งราย, กระบวนการทำงานหนึ่ง
Cyber-Fraud Fusion: กรอบงานเชิงปฏิบัติสำหรับการบูรณาการความปลอดภัยทางไซเบอร์และระบบป้องกันการฉ้อโกง หลักฐานทางวิชาการ ปัจจัยทางเศรษฐกิจ และเส้นทางการพัฒนาสู่ความสมบูรณ์
ไปที่
พอดแคสต์ "motive-over-method"
พอดแคสต์
แรงจูงใจสำคัญกว่าวิธีการ: สิ่งใดที่แท้จริงเป็นแรงผลักดันให้เกิดการโจมตีทางไซเบอร์?
ในตอนแรกของรายการ Masked Actors: BelArabi_بالعربي โมฮัมหมัด กามาล และมันซูร์ อัลฮมูด ได้สำรวจแรงจูงใจที่อยู่เบื้องหลังการโจมตีทางไซเบอร์ในปัจจุบัน...
ไปที่
บล็อก
ไม่มีใครตกเป็นเหยื่อการฟิชชิ่ง: ตัวแทนเบราว์เซอร์Group-IB รุ่นใหม่ใช้ปัญญาประดิษฐ์เชิงคาดการณ์ทันทีที่คลิก
พนักงานคนหนึ่งถูกนำไปยังหน้าเว็บฟิชชิ่ง แท็บนั้นถูกปิด โดเมนดังกล่าวถูกบล็อกในทุกเบราว์เซอร์ของบริษัท และ...
ไปที่
บล็อก
RemControl: AI สร้างชั้นทับซ้อน ผู้ใช้สูญเสียรหัส PIN
Group-IB เปิดเผย RemControl ซึ่งเป็นโทรจันธนาคารบนระบบ Android ชนิดใหม่ ที่มุ่งเป้าไปที่ธนาคารในยุโรป ตะวันออกกลาง และแคนาดา ซึ่งโครงสร้างพื้นฐานทางอาชญากรรมของมันได้ถูก...
ไปที่
บล็อก
HEAVYGRAM: ช่องหลังสำหรับการสอดส่องบน Telegram ที่เกี่ยวข้องกับคดีแฮ็ก Handala
Group-IB Threat Intelligence วิเคราะห์ HEAVYGRAM ซึ่งเป็นแบ็กดอร์สำหรับ Windows ที่ทำงานผ่าน Telegram ซึ่งถูกระบุด้วยความมั่นใจระดับปานกลางว่าเป็นผลงานของกลุ่มผู้ก่อภัยคุกคาม Handala Hack ที่มีความเชื่อมโยงกับอิหร่าน....
ไปที่
แพลตฟอร์มป้องกันการฉ้อโกงชั้นนำ
บล็อก
5 แพลตฟอร์มป้องกันการฉ้อโกงที่ดีที่สุดสำหรับธนาคารและบริษัทฟินเทคในปี 2026
แพลตฟอร์มป้องกันการฉ้อโกงส่วนใหญ่จะตรวจพบภัยคุกคามได้ก็ต่อเมื่อมันกลายเป็นการทำธุรกรรมแล้วเท่านั้น คู่มือนี้จะเปรียบเทียบ 5 ระบบป้องกันการฉ้อโกงที่ดีที่สุด...
ไปที่
กรอบงานสองมุมมองสำหรับการประเมินความเสี่ยงจากการฉ้อโกง
รายงาน
กรอบงานสองมุมมองสำหรับการประเมินความเสี่ยงจากการฉ้อโกง
กรอบงานสองมุมมองสำหรับการประเมินความเสี่ยงจากการฉ้อโกง (Two-View Framework for Fraud Exposure) นำข้อมูลความสูญเสียที่รายงานมาเปรียบเทียบกับกิจกรรมฉ้อโกงที่ถูกตรวจพบในธนาคารต่าง ๆ ที่ได้รับการศึกษา ตลอด...
ไปที่
บล็อก
ศัตรูที่เรากำลังต่อสู้อยู่ตอนนี้ได้กลายเป็นอุตสาหกรรมที่เต็มตัวแล้ว: มองลึกเข้าไปในเศรษฐกิจใหม่ของอาชญากรรมไซเบอร์
การโจมตีในปัจจุบันมีต้นทุนต่ำ รวดเร็ว และมักถูกจ้างให้ทำโดยบุคคลภายนอก การวิจัยล่าสุดแสดงให้เห็นว่าสิ่งนี้ส่งผลให้เกิดการเปลี่ยนแปลงอย่างไร และองค์กรควรวางกลยุทธ์การป้องกันอย่างไร
ไปที่
บล็อก
Smish. Click. Drained: ภายในห้องควบคุมการฟิชชิ่งของกลุ่ม Smishing Triad
การวิเคราะห์ทางเทคนิคอย่างลึกซึ้งเกี่ยวกับชุดเครื่องมือฟิชชิ่ง JWR ของ Smishing Triad และกลุ่มผู้ดำเนินการ Outsider ซึ่งเปิดเผยถึงการควบคุมเหยื่อแบบเรียลไทม์,...
ไปที่
พอดแคสต์ ซีซัน 2 ตอน 6
พอดแคสต์
ผู้ปกป้อง: สองแนวหน้า – การฉ้อโกงจากแฟ้มคดีและส่วนความคิดเห็น
คนส่วนใหญ่เห็นการฉ้อโกงเป็นเหตุการณ์ที่เกิดขึ้นเพียงครั้งเดียว เช่น ข้อความที่น่าสงสัย โอกาสลงทุนปลอม หรือการโทรมา...
ไปที่
รายงานภาพรวมภัยคุกคามของ AUNZ, สิงหาคม 2026
รายงาน
รายงานภาพรวมภัยคุกคามของ AUNZ, สิงหาคม 2026
ไปที่
เปลี่ยนการฝึกซ้อมแบบจำลองให้เป็นบริการที่สามารถขยายขนาดได้
เวบินาร์
เปลี่ยนการฝึกซ้อมแบบจำลองให้เป็นบริการที่สามารถขยายขนาดได้
ขอแนะนำแพลตฟอร์มความพร้อมทางไซเบอร์Group-IB —ผลิตภัณฑ์ใหม่ที่เปลี่ยนการฝึกซ้อมแบบจำลอง (tabletop exercises) ให้กลายเป็นการฝึกซ้อมที่สามารถขยายขนาดได้ ทำซ้ำได้ และมีอัตรากำไรสูง...
ไปที่
รายงานวิเคราะห์ข้อมูลข่าวกรอง, สิงหาคม 2026
รายงาน
รายงานวิเคราะห์ข้อมูลข่าวกรอง, สิงหาคม 2026
สำรวจเหตุการณ์ด้านความปลอดภัยทางไซเบอร์ที่โดดเด่นที่สุดในภูมิภาคและแนวทางปฏิบัติที่ดีที่สุด
ไปที่
บล็อก
Vwork: ซอฟต์แวร์โอเพนซอร์สที่ถูกปรับใช้เพื่อวัตถุประสงค์ทางทหาร ในฐานะส่วนเสริมสำหรับ Gigabud
วิธีที่โทรจันธนาคาร Gigabud สำหรับ Android ใช้ประโยชน์จาก Shelter — เครื่องมือคัดลอกแอปแบบโอเพนซอร์ส — และสิ่งนี้มีความหมายอย่างไรต่อธนาคาร ผู้ใช้ และ...
ไปที่
รายงานภาพรวมภัยคุกคามในภูมิภาคเอเชีย-แปซิฟิก (APAC), สิงหาคม 2026
รายงาน
รายงานภาพรวมภัยคุกคามในภูมิภาคเอเชีย-แปซิฟิก (APAC), สิงหาคม 2026
ไปที่
แรนซัมแวร์
บล็อก
โปรแกรมเรียกค่าไถ่ในปี 2026: ข้อมูลต้องการอะไรจากคุณ
Group-IBข้อมูลปี 2026 แสดงให้เห็นว่าการใช้แรนซัมแวร์กำลังเพิ่มขึ้นอย่างรวดเร็วในภูมิภาคเอเชีย-แปซิฟิก (APAC) ดูว่าแผนการตอบสนองล้มเหลวในจุดใด และกรอบงาน 5 เสาหลักที่สร้างขึ้นเพื่อ...
ไปที่
บล็อก
One Adversary: คู่มือกลยุทธ์ Fusion 90 วัน
การผสานรวม (Fusion) คือความสามารถที่คุณต้องพัฒนาขึ้นเอง ไม่ใช่ทีมที่คุณจ้างมา นี่คือเส้นทางพัฒนาที่จริงใจ และตัวชี้วัด...
ไปที่
บล็อก
ชุดเครื่องมือฟิชชิ่ง The Outsider: ภัยคุกคามที่ยังคงอยู่แม้มีการดำเนินการของหน่วยงานบังคับใช้กฎหมาย
บล็อกนี้นำเสนอการวิเคราะห์อย่างลึกซึ้งเกี่ยวกับชุดเครื่องมือฟิชชิ่งที่สร้างขึ้นโดย Chenlun ซึ่งรู้จักกันในชื่อ Outsider Phishing Kit มันคือ...
ไปที่
บล็อก
โครงสร้างของ BraZetsu: วิธีที่ผู้ก่ออาชญากรรมไซเบอร์ช่วยขับเคลื่อนระบบนิเวศใต้ดิน
Group-IB เปิดเผย BraZetsu ซึ่งเป็นมัลแวร์ Windows ใหม่ที่พัฒนาด้วย Python ซึ่งทำหน้าที่เป็นชุดเครื่องมือหลักสำหรับ Initial Access Brokers และสนับสนุน...
ไปที่
บล็อก
คู่ต่อสู้หนึ่งคน ผลลัพธ์สองทาง: หลักฐาน 0.027%
แคมเปญมัลแวร์หนึ่งครั้ง อุปกรณ์ 11,000 เครื่องถูกโจมตี ธนาคารสองแห่งที่มีผลลัพธ์ต่างกันอย่างสิ้นเชิง ที่ธนาคารที่มีระบบป้องกันที่ผสานรวมกัน การฉ้อโกงได้สำเร็จ...
ไปที่
S2_ ตอน 04
พอดแคสต์
GoldFactory: การทบทวนใหม่เกี่ยวกับอัตลักษณ์ดิจิทัลในยุคที่ข้อมูลชีวมิติถูกขโมย
มาหลายปีแล้ว การยืนยันตัวตนที่เข้มงวดขึ้นถูกมองว่าเป็นทางออกสำหรับปัญหาการฉ้อโกงออนไลน์ เมื่อการขโมยรหัสผ่านกลายเป็นเรื่องที่ง่ายขึ้น องค์กรต่าง ๆ จึงหันมา...
ไปที่
บล็อก
Tortoiseshell: ชุดเครื่องมือและโครงสร้างพื้นฐานการดำเนินงานใหม่ถูกเปิดเผย
Group-IB Threat Intelligence ได้ดำเนินการวิเคราะห์ข้อมูลเชิงลึกและค้นหา APT โดยอ้างอิงจากข้อมูลสาธารณะล่าสุดเกี่ยวกับกลุ่ม APT Tortoiseshell ซึ่งนำไปสู่...
ไปที่
บล็อก
Balonx Sistema: ผู้อยู่เบื้องหลัง PhaaS ที่สร้างผลกระทบต่อภาคธนาคารของเม็กซิโก
Group-IB นำเสนอการปฏิบัติการ PhaaS ของเม็กซิโกที่มุ่งเป้าไปยังสถาบันการเงินกว่า 20 แห่ง พร้อมด้วยความสามารถในการโจมตีแบบฟิชชิ่งแบบเรียลไทม์...
ไปที่
CISD 2026: สถาบันการเงินของกานาต้องเผชิญกับมาตรฐานการปฏิบัติตามกฎระเบียบที่กว้างขึ้นและมีหลายระดับ
รายงาน
CISD 2026: สถาบันการเงินของกานาต้องเผชิญกับมาตรฐานการปฏิบัติตามกฎระเบียบที่กว้างขึ้นและมีหลายระดับ
คำสั่งด้านความปลอดภัยไซเบอร์และข้อมูลของธนาคารกลางกานาได้ออกเมื่อเดือนมีนาคม 2569 มาดูกันว่ามีการเปลี่ยนแปลงอะไรบ้าง และขั้นตอนการปฏิบัติตามข้อกำหนด...
ไปที่
บล็อก
ศัตรูเพียงหนึ่งเดียว: การฉ้อโกงเป็นเครือข่าย ไม่ใช่การชำระเงิน
การชำระเงินได้รับการอนุมัติแล้ว ทางด้านเทคนิคแล้ว การทำธุรกรรมนี้ถือว่าถูกต้องตามกฎหมาย แต่ในขณะเดียวกัน มันก็เป็นส่วนหนึ่งของเครือข่ายอาชญากรรมมูลค่า 187 ล้านดอลลาร์ และ...
ไปที่
บล็อก
Balonx Sistema: ผู้อยู่เบื้องหลัง PhaaS ที่ส่งผลกระทบต่อระบบธนาคารของเม็กซิโก
Group-IB เปิดเผยการดำเนินงานของ PhaaS จากเม็กซิโก ที่มุ่งเป้าโจมตีสถาบันการเงินกว่า 20 แห่ง ด้วยวิธีการฟิชชิ่งแบบเรียลไทม์ การโจมตีด้วยเสียงผ่าน AI (AI vishing) และความสามารถของ RAT บนมือถือ
ไปที่
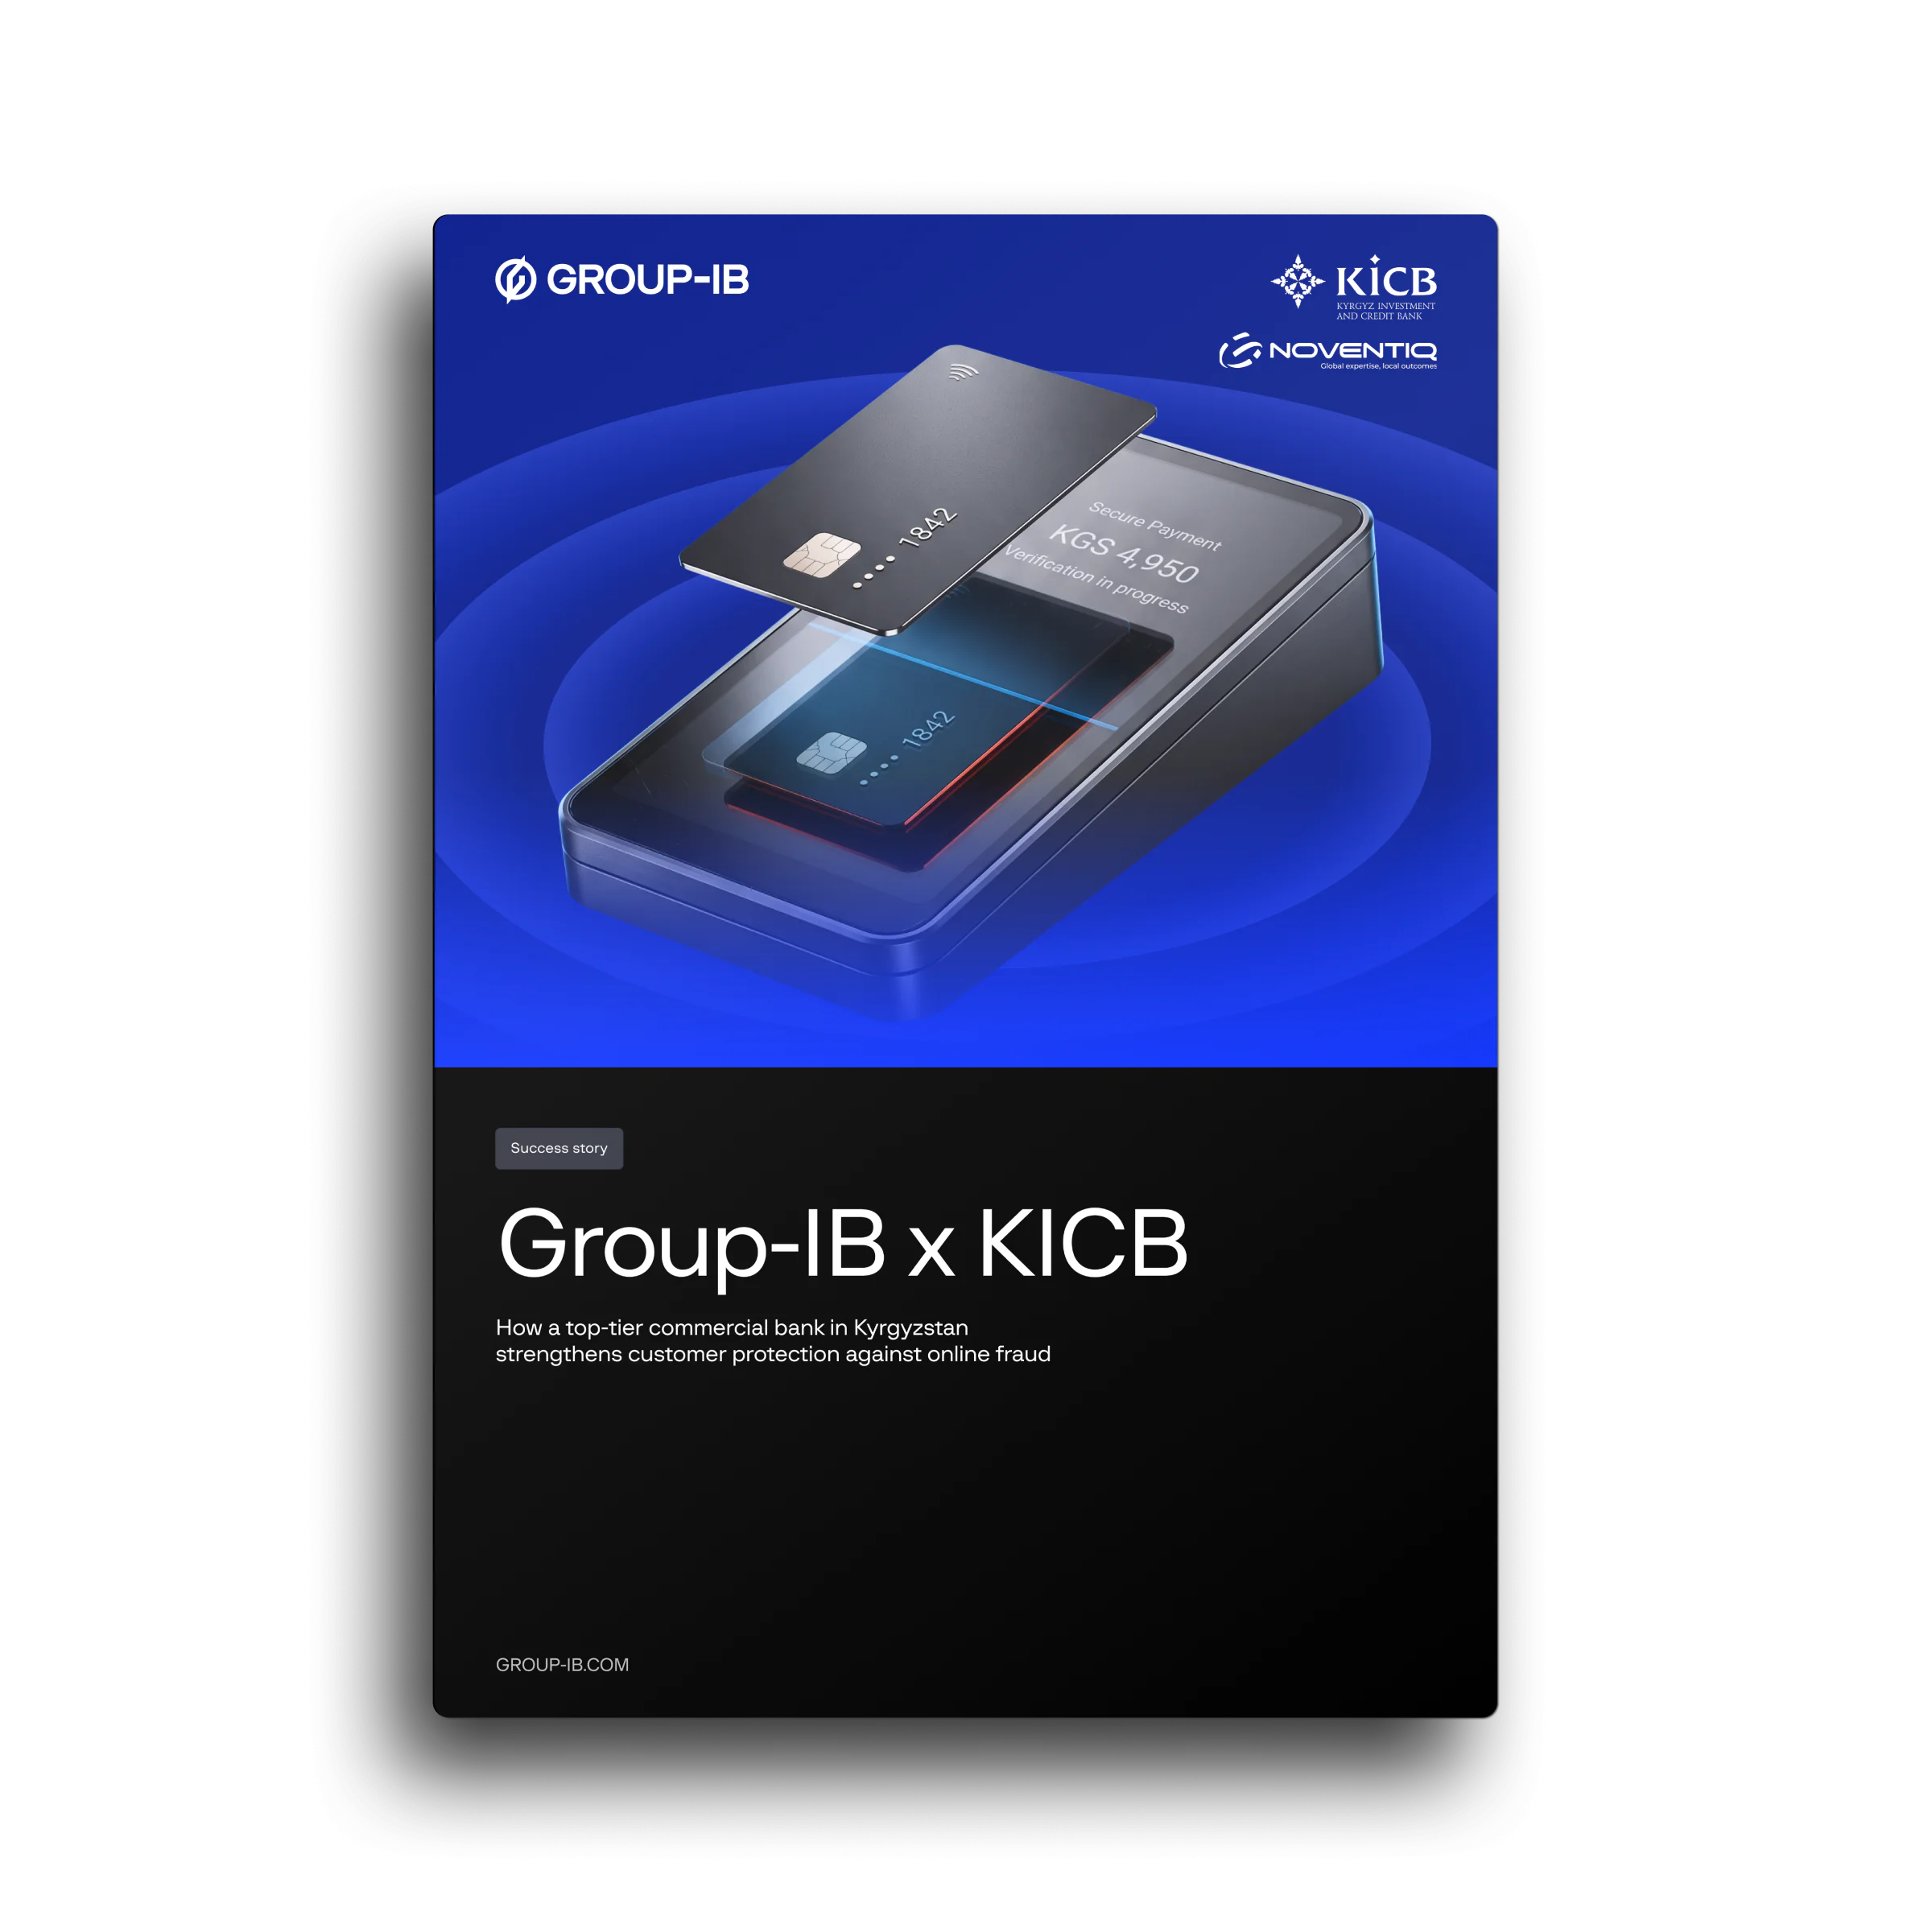
GROUP-IB x KICB
เรื่องราวความสำเร็จ
GROUP-IB x KICB
ธนาคารชั้นนำของคีร์กีซสถานได้เสริมสร้างมาตรการคุ้มครองลูกค้าจากการฉ้อโกงทางออนไลน์อย่างไร
ไปที่
บล็อก
ศัตรูหนึ่ง: ปัญหา 15 นาที
มากกว่าหนึ่งในสี่ของเงินที่ถูกขโมยจะหายภายใน 15 นาทีหลังการโอนเงินที่ผิดกฎหมาย ตัวเลขนี้ทำให้...
ไปที่
ภาพขนาดย่อ
บล็อก
Gone with the WindRelay: ชุดมัลแวร์ใหม่ที่อยู่เบื้องหลังแผนการฉ้อโกงที่กำลังขยายตัว
มัลแวร์รีเลย์ NFC ชนิดใหม่ที่มีชื่อเรียกว่า WindRelay เมื่อใช้ร่วมกับ SpyNote RAT สามารถก่อให้เกิดการฉ้อโกงผ่านการโทรสดได้ โดยผสมผสานเทคนิคการวิศวกรรมสังคมกับระบบสอง...
ไปที่
ภัยคุกคามการฉ้อโกงระยะไกลจากมัลแวร์บนมือถือ
เวบินาร์
ภัยคุกคามการฉ้อโกงระยะไกลจากมัลแวร์บนมือถือ
เข้าร่วมเว็บบินาร์สดที่นำโดยผู้เชี่ยวชาญของเรา เพื่อเรียนรู้ว่าภัยคุกคามเหล่านี้ทำงานอย่างไร และรับขั้นตอนปฏิบัติได้จริงเพื่อเสริมความปลอดภัยให้อุปกรณ์มือถือของคุณ...
ไปที่
GROUP-IB x KICB
เรื่องราวความสำเร็จ
GROUP-IB x KICB
KICB ช่วยเสริมสร้างการคุ้มครองลูกค้าให้ปลอดภัยจากการฉ้อโกงทางออนไลน์อย่างไร
ไปที่
รายงานภาพรวมภัยคุกคามของ ANZ, กรกฎาคม 2026
รายงาน
รายงานภาพรวมภัยคุกคามของ ANZ, กรกฎาคม 2026
รายงานภัยคุกคาม 44 รายการทั่วออสเตรเลียและนิวซีแลนด์ การโจมตีห่วงโซ่อุปทาน npm แบบเวิร์ม ที่มีขอบเขตการแพร่กระจายถึง 2 พันล้านครั้งการดาวน์โหลด ที่มา...
ไปที่
รายงานวิเคราะห์ข้อมูลข่าวกรอง — กรกฎาคม 2026
รายงาน
รายงานวิเคราะห์ข้อมูลข่าวกรอง — กรกฎาคม 2026
สำรวจเหตุการณ์ด้านความปลอดภัยทางไซเบอร์ที่โดดเด่นที่สุดในภูมิภาคและแนวทางปฏิบัติที่ดีที่สุด
ไปที่
บล็อก
การสร้างสะพานที่สามารถขยายขนาดได้ระหว่างระบบต่าง ๆ โดยใช้เวอร์ชันล่าสุดของไลบรารี Ciaops ของเรา
ciaops คือไลบรารี Python แบบโอเพนซอร์สของGroup-IB ที่ใช้สำหรับการผสานรวม API ของThreat Intelligence,Digital Risk Protection และAttack Surface Management ไม่มีเหตุการณ์...
ไปที่
บล็อก
ศัตรูเพียงหนึ่งเดียว: ช่วงเวลาที่ไม่มีใครเห็น
ลองนำแคมเปญการฉ้อโกงใดๆ มาเปรียบเทียบกับโครงสร้างองค์กรของคุณ และคุณจะพบว่าหนึ่งในขั้นตอนของการโจมตีนั้นไม่มีผู้รับผิดชอบ ผู้โจมตีรู้ดี...
ไปที่
ก่อนที่การฉ้อโกงจะเกิดขึ้น: การป้องกันก่อนการดำเนินการ
รายงาน
ก่อนที่การฉ้อโกงจะเกิดขึ้น: การป้องกันก่อนการดำเนินการ
การฉ้อโกงในปัจจุบันได้กลายเป็นแคมเปญที่เริ่มต้นขึ้นหลายสัปดาห์ก่อนการชำระเงิน ดูว่า Cyber Fraud Fusion ผสานรวมการฉ้อโกง ความปลอดภัยทางไซเบอร์ และ...
ไปที่
บล็อก
MSSP:SOC ของคุณSOC ตรวจจับการฉ้อโกงSOC แต่โอกาสที่ยังถูกมองข้ามคือการขายบริการนี้
การป้องกันการฉ้อโกงทางไซเบอร์แบบจัดการเป็นสายธุรกิจที่มีศักยภาพเติบโตแต่ถูกมองข้ามมากที่สุดในกลยุทธ์ของ MSSP และความสามารถส่วนใหญ่ก็...
ไปที่
บล็อก
XMRig Covert Ops: แคมเปญขุดคริปโตที่ละเมิดสิทธิ์การเข้าถึงที่ได้รับความเชื่อถือ และใช้เทคนิคสร้างม่านควันทางนิติวิทยาศาสตร์
มาสำรวจแคมเปญ XMRig บน Linux ที่ดำเนินการอย่างลับๆ ซึ่งใช้ประโยชน์จากการเข้าถึงระบบที่ได้รับความเชื่อถือ ใช้ PAM เป็นเครื่องมือเพื่อสร้างม่านควันทางนิติวิทยาศาสตร์ และติดตั้งเพย์โหลดที่สามารถตัดการเชื่อมโยงตัวเองได้
ไปที่
รายงานวิเคราะห์ข้อมูลเชิงลึก, ไตรมาสที่ 2 ปี 2026
รายงาน
รายงานวิเคราะห์ข้อมูลเชิงลึก, ไตรมาสที่ 2 ปี 2026
สำรวจเหตุการณ์ด้านความปลอดภัยทางไซเบอร์ที่โดดเด่นที่สุดในภูมิภาคและแนวทางปฏิบัติที่ดีที่สุด
ไปที่
บล็อก
ไม่มีที่สำหรับความประนีประนอม: วิธีที่Business Email Protection BEC ก่อนที่จะเกิดขึ้น
การโจมตีแบบ Business Email Compromise (BEC) ส่วนใหญ่เริ่มต้นจากข้อมูลการเข้าสู่ระบบที่ถูกขโมย ไม่ใช่จากอีเมลที่มีเจตนาร้ายGroup-IB ใช้ข้อมูลข่าวกรองภัยคุกคามเพื่อตรวจจับ...
ไปที่
รายงานวิเคราะห์ข้อมูล APAC Intelligence, เมษายน 2026
รายงาน
รายงานวิเคราะห์ข้อมูล APAC Intelligence, เมษายน 2026
จำนวนบัญชีที่ถูกแฮ็กเพิ่มขึ้นถึง 143% ในระยะเวลาเพียงหนึ่งเดือน แม้จำนวนการโจมตีด้วยแรนซัมแวร์จะลดลง แต่กลับส่งผลกระทบต่อออสเตรเลียอย่างรุนแรงกว่าประเทศอื่น ๆ ในภูมิภาคนี้Group-IB's...
ไปที่
รายงานวิเคราะห์ข้อมูล APAC Intelligence, พฤษภาคม 2026
รายงาน
รายงานวิเคราะห์ข้อมูล APAC Intelligence, พฤษภาคม 2026
ทุกประเภทภัยคุกคามหลักล้วนเพิ่มขึ้นในเดือนพฤษภาคม 2026 กิจกรรม DDoS เพิ่มขึ้นเกือบสองเท่า จำนวนบัญชีที่ถูกแฮ็กเกิน 6.7 ล้านบัญชี และออสเตรเลีย...
ไปที่
บล็อก
แรนซัมแวร์ในปี 2026: ธุรกิจเดิม กฎใหม่
เศรษฐกิจของแรนซัมแวร์ได้ถูกปรับเปลี่ยนไปอย่างสิ้นเชิง มาทำความรู้จักกับกลุ่มแรนซัมแวร์ 8 กลุ่มที่นำการเปลี่ยนแปลงนี้มา ตั้งแต่กลุ่มที่แยกตัวจากเครือข่ายพันธมิตร ไปจนถึงการโจมตีที่ได้รับการสนับสนุนจาก AI...
ไปที่
อยู่เหนือคู่ต่อสู้
เวบินาร์
อยู่เหนือคู่ต่อสู้
การวิเคราะห์เชิงลึกแบบสดจากรายงาน ANZ Quarterly Threat Evolution Report ของGroup-IB ดูผู้ก่อเหตุ กลยุทธ์ และแนวโน้มการฉ้อโกงที่กำลังกำหนดความเสี่ยง...
ไปที่
บล็อก
JadeProx: การติดตามปฏิบัติการที่มีจุดเชื่อมโยงกับจีนผ่านความผิดพลาดด้าน OPSEC
ไดเรกทอรีที่เปิดอยู่และกลุ่มเหยื่อที่กว้างใหญ่ไพศาลซึ่งขยายไปถึงละตินอเมริกา ล้วนชี้ไปยัง TriBack Loader
ไปที่
บล็อก
ความเสี่ยง จุดอ่อน และมาตรการตอบสนอง:Threat Intelligence กลายเป็นชั้นเชื่อมต่อในระบบความปลอดภัยอย่างเงียบๆ
ข้อมูลข่าวกรองเกี่ยวกับภัยคุกคามทางไซเบอร์ไม่ใช่เพียงข้อมูลเสริมที่เพิ่มเข้ามาอย่างผิวเผิน แต่เป็นแรงผลักดันในการดำเนินงานที่อยู่เบื้องหลังการเสริมสร้างความปลอดภัยให้แข็งแกร่งขึ้น และนั่น...
ไปที่
KuppingerCole Buyer’s Compass — FRIP Finance 2026
รายงาน
KuppingerCole Buyer’s Compass — FRIP Finance 2026
คู่มืออิสระของคุณสำหรับการประเมินแพลตฟอร์มป้องกันการฉ้อโกง — พร้อมด้วยGroup-IB Fraud Protection
ไปที่
S2_ ตอน 04_938 × 520_site
พอดแคสต์
TX-NFC: Ghost Tap — ธนาคารของคุณสามารถตรวจจับการฉ้อโกงจากบัตรที่ยังไม่เคยออกจากกระเป๋าของคุณได้หรือไม่?
การชำระเงินแบบไม่สัมผัสได้กลายเป็นส่วนหนึ่งของชีวิตประจำวันจนเราแทบไม่คิดถึงวิธีการทำงานของมัน...
ไปที่
บล็อก
HOLLOWGRAPH: การเปลี่ยนปฏิทิน Microsoft 365 ให้เป็นช่องทางการควบคุมและสั่งการแบบลับ
Group-IB เปิดเผย HOLLOWGRAPH ซึ่งเป็นมัลแวร์สำหรับ Windows ที่ใช้ Microsoft Graph API อย่างผิดกฎหมายเพื่อนำไฟล์ออกไปและรับคำสั่งจากผู้โจมตี...
ไปที่
รายงานวิเคราะห์ข้อมูลจาก AUNZ Intelligence, ไตรมาสที่ 2 ปี 2026
รายงาน
รายงานวิเคราะห์ข้อมูลจาก AUNZ Intelligence, ไตรมาสที่ 2 ปี 2026
มีกลุ่มแรนซัมแวร์ที่ยังปฏิบัติการอยู่ 92 กลุ่ม มีการพยายามใช้ข้อมูลรับรองการเข้าสู่ระบบต่ออุปกรณ์เอดจ์นับพันล้านครั้ง คลื่นใหม่ของโทรจันธนาคารบนมือถือที่ถูกสร้างขึ้นเพื่อ...
ไปที่
การปิดช่องว่าง CBN: ธนาคารในไนจีเรียเปิดทางเพื่อปฏิบัติตามข้อกำหนด
รายงาน
การปิดช่องว่าง CBN: ธนาคารในไนจีเรียเปิดทางเพื่อปฏิบัติตามข้อกำหนด
กำหนดเวลาของ CBN ในเดือนกรกฎาคม 2026 กำลังใกล้เข้ามาอย่างรวดเร็ว เรียนรู้วิธีที่สถาบันการเงินของไนจีเรียสามารถปรับตัวให้สอดคล้องกับมาตรฐานความปลอดภัยทางไซเบอร์และระบบการโอนเงินทันที...
ไปที่
Inbox Intelligence: ห้าภัยคุกคามทางอีเมลที่หลบเลี่ยงระบบความปลอดภัยอีเมลของบริษัท
รายงาน
Inbox Intelligence: ห้าภัยคุกคามทางอีเมลที่หลบเลี่ยงระบบความปลอดภัยอีเมลของบริษัท
มาค้นพบ 5 ภัยคุกคามทางอีเมลที่จะกำหนดทิศทางในปี 2026 และเรียนรู้ว่าโมเดลการตรวจจับแบบหลายสัญญาณสามารถป้องกันสิ่งที่การยืนยันตัวตนเพียงอย่างเดียวไม่สามารถทำได้อย่างไร
ไปที่
บล็อก
ClickLock Stealer: วางครั้งเดียว ก็สูญเสียทุกอย่าง
การวิเคราะห์ภัยคุกคามใหม่ที่มุ่งเป้าไปยังผู้ใช้ macOS ในยุโรป อเมริกาเหนือ และภูมิภาค MEA
ไปที่
บล็อก
การหลอกลวงจะยังคงเกิดขึ้นต่อไป: ระวังข้อเสนอปลอมเกี่ยวกับตั๋วคอนเสิร์ตของเซลีน ดิออน
Group-IB ค้นพบแผนการหลอกลวงที่ซับซ้อนและมีหลายชั้น ซึ่งมุ่งเป้าไปที่แฟนๆ ด้วยการขายตั๋วปลอมผ่านสองช่องทาง ได้แก่ แพลตฟอร์มโซเชียลมีเดีย และ...
ไปที่
บล็อก
ภายในระบบจับคู่: วิธีที่การแบ่งเป็นชิ้นส่วนแบบกระจายช่วยระบุบัตรที่ถูกบุกรุกโดยไม่เปิดเผยข้อมูลของบัตรเหล่านั้น
ค้นพบวิธีที่ Distributed Tokenization สามารถระบุบัตรที่ถูกบุกรุกได้ตั้งแต่ขั้นตอนการอนุมัติล่วงหน้า โดยไม่เปิดเผยข้อมูลบัตรในรูปแบบดิบ — การวิเคราะห์เชิงลึกทางเทคนิคเพื่อป้องกันการฉ้อโกง...
ไปที่
อนาสตาเซีย ทิโคโนวา
พอดแคสต์
Defenders: ชีวิตของนักวิจัยด้านภัยคุกคาม
นักวิจัยด้านภัยคุกคามทำงานลึกเข้าไปในโลกใต้ดินดิจิทัล เพื่อวิเคราะห์และระบุตัวตนของฝ่ายตรงข้าม เปิดเผยกลยุทธ์ และนำข้อมูลข่าวกรองที่กระจัดกระจายมาแปลงเป็นระบบป้องกันที่...
ไปที่
ภัยคุกคามทางดิจิทัลต่อภาคการเงินของตุรกี
รายงาน
ภัยคุกคามทางดิจิทัลต่อภาคการเงินของตุรกี
การฟิชชิ่ง โฆษณาเงินกู้ปลอม การพนันที่ไม่มีใบอนุญาต และเครือข่ายผู้ส่งเงินผิดกฎหมาย กำลังใช้ประโยชน์จากแบรนด์การเงินของตุรกีในระดับอุตสาหกรรม อ่าน...
ไปที่
รายงานวิเคราะห์ข้อมูลจาก LATAM Intelligence, ไตรมาสที่ 2 ปี 2026 (ภาษาโปรตุเกส)
รายงาน
รายงานวิเคราะห์ข้อมูลจาก LATAM Intelligence, ไตรมาสที่ 2 ปี 2026 (ภาษาโปรตุเกส)
อยู่ข้างหน้าในสถานการณ์ภัยคุกคามทางไซเบอร์ และค้นพบว่าผู้ก่ออาชญากรรมไซเบอร์กำลังพัฒนากลยุทธ์ของพวกเขาในอเมริกาอย่างไร...
ไปที่
รายงานวิเคราะห์ข้อมูลจาก LATAM Intelligence, ไตรมาสที่ 2 ปี 2026
รายงาน
รายงานวิเคราะห์ข้อมูลจาก LATAM Intelligence, ไตรมาสที่ 2 ปี 2026
Group-IBข้อมูลข่าวกรองภัยคุกคามที่สามารถนำไปปฏิบัติได้เกี่ยวกับภัยคุกคามทางไซเบอร์ที่สำคัญที่สุด ซึ่งกำลังกำหนดทิศทางของภูมิภาคอเมริกาลาติน — คัดสรรโดยThreat Intelligence's ...
ไปที่
รายงานวิเคราะห์ข้อมูลจาก LATAM Intelligence, ไตรมาสที่ 2 ปี 2026 (ภาษาอังกฤษ)
รายงาน
รายงานวิเคราะห์ข้อมูลจาก LATAM Intelligence, ไตรมาสที่ 2 ปี 2026 (ภาษาอังกฤษ)
ติดตามสถานการณ์ภัยคุกคามทางไซเบอร์ที่เปลี่ยนแปลงอย่างต่อเนื่อง และค้นพบว่าผู้ก่ออาชญากรรมทางไซเบอร์กำลังปรับเปลี่ยนกลยุทธ์ของพวกเขาอย่างไรทั่วทั้งละตินอเมริกา
ไปที่
รายงานวิเคราะห์ข้อมูลจาก LATAM Intelligence, ไตรมาส 2 ปี 2026 (ภาษาสเปน)
รายงาน
รายงานวิเคราะห์ข้อมูลจาก LATAM Intelligence, ไตรมาส 2 ปี 2026 (ภาษาสเปน)
Manténgase a la vanguardia frente al cambiante panorama de amenazas cibernéticas y descubra cómo los ciberdelincuentes están evolucionando sus tácticas...
ไปที่
บล็อก
RedHook กลับมาพร้อมการอัปเกรดที่อันตราย
Group-IB นักวิเคราะห์ได้วิเคราะห์โทรจันเข้าถึงระยะไกลบนระบบ Android ที่ปรากฏขึ้นอีกครั้งนี้ โดยแสดงให้เห็นถึงคุณสมบัติใหม่ที่ซับซ้อนและอันตราย ซึ่งรวมถึงการละเมิดสิทธิ์อย่างอัตโนมัติ การขยาย...
ไปที่
บล็อก
การเชื่อมโยงกลุ่ม Spider ที่กระจายตัว: การกำหนดกลุ่มอาชญากรรมไซเบอร์ผ่าน TTPs ที่ใช้ร่วมกัน
บล็อกนี้นำเสนอภาพรวมของ Scattered Spider จากGroup-IBซึ่งได้รับการสนับสนุนจากข้อมูลข่าวกรองเฉพาะของGroup-IBโดยให้ข้อมูลเพิ่มเติมต่อสิ่งที่ได้นำเสนอไปแล้ว...
ไปที่
การป้องกันการฉ้อโกงอย่างเชิงรุกสำหรับภาคการเงินของสหภาพยุโรปในยุคปัญญาประดิษฐ์
รายงาน
การป้องกันการฉ้อโกงอย่างเชิงรุกสำหรับภาคการเงินของสหภาพยุโรปในยุคปัญญาประดิษฐ์
การป้องกันการฉ้อโกงอย่างเชิงรุกไม่ใช่เพียงเป้าหมาย แต่เป็นมาตรฐานทั่วไปสำหรับสถาบันการเงินในสหภาพยุโรป ในสภาพแวดล้อมที่ภัยคุกคามเปลี่ยนแปลงอย่างรวดเร็ว...
ไปที่
ภายใน Prevyn AI: แกนกลางทางปัญญาที่ทำงานบนUnified Risk Platform
เวบินาร์
ภายใน Prevyn AI: แกนกลางทางปัญญาที่ทำงานบนUnified Risk Platform
ระบบ AI ส่วนใหญ่ในด้านความปลอดภัยช่วยให้ผู้วิเคราะห์พิมพ์ได้เร็วขึ้น แต่ Prevyn AI ทำงานแทนคุณ
ไปที่
บล็อก
การหลอกลวงทางอีเมลในคาบสมุทรบอลข่าน: ค่าปรับจราจรปลอม ความสูญเสียจริง
บล็อกนี้บันทึกผลการวิจัยของGroup-IBเกี่ยวกับแคมเปญฟิชชิ่งผ่าน SMS ที่มุ่งเป้าไปยังผู้ใช้ถนนในเซอร์เบีย โดยปลอมตัวเป็นหน่วยงานของรัฐเซอร์เบีย...
ไปที่
พอดแคสต์
Scattered Spider: การโทรเพียงครั้งเดียวจะส่งผลให้องค์กรของคุณล่มสลายได้หรือไม่?
คุณสามารถระบุตัวพนักงานทุกคนในองค์กรของคุณได้หรือไม่? บริษัทส่วนใหญ่ทำไม่ได้ — และผู้โจมตีก็รู้เรื่องนี้ดี คำขอ IT ทั่วไป...
ไปที่
บล็อก
มิลเลนเนียม: หนูทดลองที่ถูกเขียนใหม่, ภัยคุกคามที่เพิ่มขึ้น
Group-IB วิเคราะห์ Millenium RAT เวอร์ชัน 4.* ซึ่งเป็นโทรจันเข้าถึงระยะไกล (RAT) ที่ได้เปลี่ยนสถาปัตยกรรมจาก .NET ไปสู่ native...
ไปที่
พอดแคสต์
Defenders: ต้องทำอย่างไรเพื่อจัดตั้งปฏิบัติการจับกุมข้ามพรมแดนระดับนานาชาติ?
อาชญากรรมไซเบอร์เกิดขึ้นในขนาดที่คนส่วนใหญ่ไม่เคยเห็นเลย เหตุการณ์เพียงครั้งเดียวก็อาจก่อให้เกิดความเสียหายมูลค่าหลายร้อยล้านปอนด์ และก่อให้เกิดความขัดข้อง...
ไปที่
บล็อก
เตรียมพร้อมรับมือ: 7 สัญญาณที่องค์กรของคุณต้องการบริการด้านความปลอดภัยทางไซเบอร์แบบสัญญาจ้างประจำ
แผนการตอบสนองต่อเหตุการณ์ไม่เพียงพอหากการตอบสนองไม่สามารถทำงานได้เมื่อมีความสำคัญ ค้นพบเจ็ดสัญญาณที่บ่งชี้ว่าองค์กรของคุณอาจต้องการ...
ไปที่
ลำดับความสำคัญด้านความมั่นคงปลอดภัยทางไซเบอร์สำหรับอีคอมเมิร์ซ
บล็อก
10 ลำดับความสำคัญด้านความปลอดภัยทางไซเบอร์สำหรับทีมอีคอมเมิร์ซในปีนี้
อีคอมเมิร์ซเป็นภาคส่วนที่ถูกโจมตีทางไซเบอร์เป็นอันดับสองในปี 2026 รับ 10 ลำดับความสำคัญที่ทีมความปลอดภัยทุกทีมต้องดำเนินการ...
ไปที่
บล็อก
8 คำถามที่ควรถามก่อนเลือกบริการรักษาความพร้อมรับมือเหตุการณ์ไม่คาดฝัน
ก่อนที่คุณจะลงนามในสัญญาว่าจ้างสำหรับการตอบสนองต่อเหตุการณ์ ให้สอบถามเกี่ยวกับคำจำกัดความของ SLA ขอบเขต ค่าใช้จ่ายที่ซ่อนอยู่ ความเหมาะสมของโปรไฟล์ภัยคุกคาม และการสนับสนุนหลังเกิดเหตุ...
ไปที่
ไทคูน 2FA
ผู้ก่อภัยคุกคาม
ไทคูน 2FA
ไปที่
ทดสอบ PHP
ผู้ก่อภัยคุกคาม
ทดสอบ PHP
ไปที่
เงาไหม
ผู้ก่อภัยคุกคาม
เงาไหม
ไปที่
แมงมุมกระจัดกระจาย
ผู้ก่อภัยคุกคาม
แมงมุมกระจัดกระจาย
ไปที่
ม่านมืด
ผู้ก่อภัยคุกคาม
ม่านมืด
ไปที่
หมาป่าเลือด
ผู้ก่อภัยคุกคาม
หมาป่าเลือด
ไปที่
TX-NFC
ผู้ก่อภัยคุกคาม
TX-NFC
ไปที่
บล็อก
GitBait: การหลอกลวงทางอีเมลที่มุ่งเป้าไปยังภาคการเงินของเม็กซิโก
มีการค้นพบโครงสร้างพื้นฐานแบบโมดูลาร์สำหรับการฟิชชิ่งที่มุ่งเป้าไปยังธนาคารหลายแห่งในเม็กซิโก ซึ่งใช้ GitHub Pages และสคริปต์...
ไปที่
บล็อก
GitBait: การหลอกลวงทางการเงินในภาคการเงินของเม็กซิโก
โครงสร้างพื้นฐานแบบโมดูลาร์สำหรับการหลอกลวงทางอีเมล (phishing) ที่มุ่งเป้าไปยังธนาคารหลายแห่งในเม็กซิโกได้ถูกค้นพบ โดยใช้หน้าเว็บที่โฮสต์บน GitHub ในทางที่ผิด ใช้สคริปต์ที่ถูกซ่อนเร้น และมีการ...
ไปที่
รายงานข้อมูลเชิงลึกด้านข่าวกรอง, พฤษภาคม 2026
รายงาน
รายงานข้อมูลเชิงลึกด้านข่าวกรอง, พฤษภาคม 2026
สำรวจเหตุการณ์ด้านความปลอดภัยทางไซเบอร์ที่โดดเด่นที่สุดในภูมิภาคและแนวทางปฏิบัติที่ดีที่สุด
ไปที่
ภูมิทัศน์ภัยคุกคามของ ANZ — พฤษภาคม 2026
รายงาน
ภูมิทัศน์ภัยคุกคามของ ANZ — พฤษภาคม 2026
ข้อมูลข่าวกรองภัยคุกคามที่สามารถนำไปปฏิบัติได้ พร้อมข้อมูลเชิงลึกที่เฉียบคมเกี่ยวกับภัยคุกคาม แนวโน้มการโจมตี และผู้ไม่ประสงค์ดีที่กำลังกำหนดทิศทางความมั่นคงปลอดภัยไซเบอร์ในออสเตรเลียและนิวซีแลนด์...
ไปที่
บล็อก
รังซุ่มยิง: จากการปลอมแปลงแบรนด์สู่การยึดครองเบราว์เซอร์และการฉ้อโกง CPA
บล็อกนี้ให้ข้อมูลเชิงลึกเกี่ยวกับ SniperDz ซึ่งเป็นแพลตฟอร์ม PhaaS แบบรวมศูนย์ที่มีเทมเพลตฟิชชิ่งสำเร็จรูปมากกว่า 80 แบบที่ปลอมตัวเป็น...
ไปที่
การรื้อถอน SniperDz
การสืบสวน
การรื้อถอน SniperDz
Group-IBการสอบสวนเกี่ยวกับบัญชีการเมืองปลอมได้เปิดเผยแพลตฟอร์ม "phishing-as-a-service" (PhaaS) ที่ดำเนินการมานานถึง 10 ปี ข้อมูลข่าวกรองที่แบ่งปันกับ INTERPOL และสำนักงานตำรวจแห่งชาติแอลจีเรีย...
ไปที่
บล็อก
SilabRAT, พลังของคุณคืออะไร?
SilabRAT (หรือที่รู้จักในชื่อ SnappyClient) เป็นโทรจันสำหรับการเข้าถึงระยะไกลขั้นสูง (RAT) ที่ถูกขายในรูปแบบ Malware-as-a-Service (MaaS) บนฟอรัม Darkweb พัฒนาโดย...
ไปที่
ภูมิทัศน์การปฏิบัติตามข้อกำหนดด้านความมั่นคงปลอดภัยไซเบอร์ของซาอุดีอาระเบียเป็นหนึ่งในประเทศที่ก้าวหน้าที่สุดในโลก นี่เป็นข้อบังคับหรือโอกาสสำหรับองค์กรของคุณ?
รายงาน
ภูมิทัศน์การปฏิบัติตามข้อกำหนดด้านความมั่นคงปลอดภัยไซเบอร์ของซาอุดีอาระเบียเป็นหนึ่งในประเทศที่ก้าวหน้าที่สุดในโลก นี่เป็นข้อบังคับหรือโอกาสสำหรับองค์กรของคุณ?
18 กรอบการกำกับดูแล. สี่อุตสาหกรรมที่สำคัญ. คู่มือการวิจัยหนึ่งเล่มที่เชื่อมโยงทุกข้อกำหนดกับการควบคุมและความสามารถเพื่อช่วยเหลือ...
ไปที่
บล็อก
ข้อผิดพลาด 524 เหยื่อล่อ: การเปิดโปงปฏิบัติการสเมชชิ่งระดับโลกที่ซ่อนอยู่หลังหน้าข้อผิดพลาด
นักวิจัยจากGroup-IB ได้เปิดเผยการโจมตีแบบ smishing และ phishing ในวงกว้าง ซึ่งปลอมตัวเป็นแบรนด์มากกว่า 260 แบรนด์...
ไปที่
บล็อก
ข้อผิดพลาด 524 เหยื่อล่อ: การเปิดโปงปฏิบัติการสเมสชิงระดับโลกที่ซ่อนตัวอยู่เบื้องหลังหน้าข้อผิดพลาด
Group-IB นักวิจัยได้เปิดเผยการดำเนินการ smishing และ phishing ในวงกว้าง ที่ปลอมตัวเป็นแบรนด์กว่า 260 แบรนด์ ใน 72 ประเทศ โดยใช้หน้าข้อผิดพลาดปลอมของ Cloudflare,...
ไปที่
รายงานข้อมูลเชิงลึกด้านข่าวกรอง, เมษายน 2026
รายงาน
รายงานข้อมูลเชิงลึกด้านข่าวกรอง, เมษายน 2026
สำรวจเหตุการณ์ด้านความปลอดภัยทางไซเบอร์ที่โดดเด่นที่สุดในภูมิภาคและแนวทางปฏิบัติที่ดีที่สุด
ไปที่
รายงานข้อมูลเชิงลึกของ AUNZ Intelligence, เมษายน 2026
รายงาน
รายงานข้อมูลเชิงลึกของ AUNZ Intelligence, เมษายน 2026
สรุปนี้ให้ภาพรวมของสถานการณ์ด้านความปลอดภัยทางไซเบอร์ในภูมิภาคเอเชีย-แปซิฟิก (APAC) ประจำเดือนเมษายน 2569 โดยอาศัยข้อมูลข่าวกรอง...
ไปที่
การหลอกลวงด้วยสกุลเงินดิจิทัล
บล็อก
การหลอกลวงสกุลเงินดิจิทัล: 10 ประเภทที่พบบ่อยที่สุดและวิธีการทำงานของพวกมัน
เรียนรู้ประเภทการหลอกลวงคริปโตที่พบบ่อยที่สุดและวิธีการทำงานในทางปฏิบัติ เข้าใจวิธีที่สถาบันการเงินสามารถตรวจจับการฉ้อโกง...
ไปที่
บล็อก
จุดบอดมูลค่า 48 พันล้านดอลลาร์: เหตุใดผู้ค้าจึงต้องจ่ายค่าเสียหายจากการรั่วไหลของข้อมูลบัตรที่พวกเขาไม่สามารถมองเห็น
ผู้ค้าต้องเผชิญกับการสูญเสียจากการฉ้อโกงบัตรมูลค่า 53 พันล้านดอลลาร์ แต่ขาดการเข้าถึงข้อมูลบัตรที่ถูกบุกรุก ค้นพบสามอุปสรรคที่ขัดขวางผู้ค้า...
ไปที่
บล็อก
คะแนน GHOST STADIUM: เงินพันล้านที่เดิมพันในทัวร์นาเมนต์ฟุตบอลที่ใหญ่ที่สุดในโลก
เมื่อเหลือเพียงไม่กี่สัปดาห์ก่อนการแข่งขันฟุตบอลโลก FIFA 2026 นักวิจัยจากGroup-IB ได้ค้นพบหกแผนการฉ้อโกงที่แตกต่างกัน รวมถึงสี่ภัยคุกคามที่แยกจากกัน...
ไปที่
บล็อก
การป้องกันการฉ้อโกงการชำระเงินออนไลน์: แนวทางปฏิบัติที่ดีที่สุดสำหรับองค์กร
เรียนรู้ว่าการฉ้อโกงการชำระเงินคืออะไร, มันเกิดขึ้นอย่างไร, และการควบคุมที่เป็นประโยชน์ที่องค์กรสามารถใช้ได้ในทุกขั้นตอนของ...
ไปที่
บล็อก
เกมการปกปิดปริมาณ: นายหน้าข้อมูลหลักที่ตั้งใจทำให้คุณเสียเวลา
จำนวนนายหน้าข้อมูลที่เพิ่มมากขึ้นซึ่งมีกิจกรรมในฟอรัมเว็บมืดและช่องทาง Telegram ที่ใช้ภาษาจีนกำลังโฆษณาข้อมูลจำนวนมากของ...
ไปที่
บล็อก
การฉ้อโกงกำลังบิดเบือนตัวเลขการเติบโตของ iGaming ของคุณหรือไม่?
การสนทนาอย่างตรงไปตรงมาเกี่ยวกับการฉ้อโกงที่แฝงตัวมาในรูปแบบการเติบโตของอุตสาหกรรม iGaming กับ Sarah Psaila ผู้อำนวยการฝ่ายเกมของGroup-IB
ไปที่
บล็อก
แนะนำGroup-IB : Prevyn AI
Group-IB กำลังพัฒนาแกนหลักทางปัญญาเพื่อคาดการณ์ภัยคุกคามก่อนที่จะเกิดขึ้นได้อย่างไร
ไปที่
อะไรคือการให้บริการสำรองสำหรับการตอบสนองต่อเหตุการณ์ (และทำไมการรอจนกว่าจะเกิดการละเมิดข้อมูลจึงสายเกินไป)
บล็อก
อะไรคือการให้บริการสำรองสำหรับการตอบสนองต่อเหตุการณ์ (และทำไมการรอจนกว่าจะเกิดการละเมิดข้อมูลจึงสายเกินไป)
การจ้างบริการตอบสนองต่อเหตุการณ์ล่วงหน้าช่วยให้องค์กรสามารถเข้าถึงผู้เชี่ยวชาญด้านความปลอดภัยทางไซเบอร์ได้ทันทีเมื่อเกิดการละเมิดข้อมูล โดยไม่ต้องเสียเวลาอันมีค่าไปกับ...
ไปที่
บล็อก
การปกป้องแบรนด์ดิจิทัลในความปลอดภัยทางไซเบอร์: ทำไมจึงสำคัญในปี 2026
การปกป้องแบรนด์ดิจิทัลช่วยให้องค์กรตรวจจับและขัดขวางภัยคุกคามจากภายนอก เช่น เว็บไซต์ฟิชชิ่ง โปรไฟล์โซเชียลปลอม รายการสินค้าปลอม และ...
ไปที่
การลงทุนปลอม ผลลัพธ์จริง: เปิดโปงกลโกงการลงทุนที่เล็งเป้าหมายไปยังสหรัฐอเมริกาและออสเตรเลีย
รายงาน
การลงทุนปลอม ผลลัพธ์จริง: เปิดโปงกลโกงการลงทุนที่เล็งเป้าหมายไปยังสหรัฐอเมริกาและออสเตรเลีย
ไปที่
ภายในเศรษฐกิจแพลตฟอร์มการลงทุนปลอม
รายงาน
ภายในเศรษฐกิจแพลตฟอร์มการลงทุนปลอม
Group-IB เปิดเผยแผนการฉ้อโกงที่กว้างขวาง ซึ่งล่อลวงเหยื่อในสหรัฐอเมริกาและออสเตรเลียให้ลงทุน
ไปที่
บล็อก
การหลอกลวงแบบสองขั้นตอนของฝรั่งเศส: การเปิดโปงแผนการฉ้อโกงหลายขั้นตอนที่มุ่งเป้าไปที่การรถไฟแห่งชาติฝรั่งเศส
แผนการหลอกลวงที่มุ่งเป้าอย่างสูงนี้ใช้เทคนิคฟิชชิ่งขั้นสูงและวิศวกรรมสังคม อาศัยการจดจำแบรนด์ แคมเปญตามเหตุการณ์ และอารมณ์...
ไปที่
บล็อก
Group-IB Digital Risk Protection ผสานการทำงานกับ Google SecOps: BrandThreat Intelligence, ตอนนี้มีในSOC
ไปที่
Gartner® Magic Quadrant™ 2026 — เทคโนโลยีข่าวกรองภัยคุกคามทางไซเบอร์
รายงาน
Gartner® Magic Quadrant™ 2026 — เทคโนโลยีข่าวกรองภัยคุกคามทางไซเบอร์
Group-IB ได้รับการจัดอันดับเป็นผู้นำใน Gartner® Magic Quadrant™ ปี 2026 สำหรับเทคโนโลยีการวิเคราะห์ข้อมูลภัยคุกคามทางไซเบอร์
ไปที่
บล็อก
สถาปัตยกรรมแห่งการหลอกลวง: ระบบนิเวศการฉ้อโกงมูลค่า 187 ล้านดอลลาร์ที่ฉวยโอกาสจากความไว้วางใจทั่วออสเตรเลียและสหรัฐอเมริกา
บล็อกนี้ตรวจสอบวิธีที่ผู้ไม่ประสงค์ดีใช้การปลอมแปลงใบหน้าด้วยเทคโนโลยี deepfake และการหลอกลวงผ่านสื่อสังคมออนไลน์เพื่อบิดเบือนข้อมูลหุ้นจริง, วิธีการที่เครือข่ายของ...
ไปที่
การหลอกลวงการลงทุนแบบปั่นราคาแล้วเททิ้งผ่านโซเชียลมีเดีย
รายงาน
การหลอกลวงการลงทุนแบบปั่นราคาแล้วเททิ้งผ่านโซเชียลมีเดีย
Group-IB เปิดเผยแผนการฉ้อโกงที่กว้างขวาง ซึ่งล่อลวงเหยื่อในสหรัฐอเมริกาและออสเตรเลียให้ลงทุน
ไปที่
ทีมทีเอ็นที
พอดแคสต์
ทีม TNT: คุณอาจกำลังขุดเหรียญคริปโตโดยไม่รู้ตัวหรือไม่?
สกุลเงินดิจิทัลสัญญาว่าจะสร้างศักยภาพมหาศาลให้กับนักลงทุน แต่กลับเป็นอาชญากรไซเบอร์ที่กอบโกยผลประโยชน์ไป ตั้งแต่การจ่ายค่าไถ่หลายล้านดอลลาร์ไปจนถึงการ...
ไปที่
บล็อก
ฟีนิกซ์ฟื้นคืน: เปิดโปงชุดเครื่องมือ PhaaS ที่อยู่เบื้องหลังแคมเปญฟิชชิ่งระดับโลก
ระหว่างการวิเคราะห์กิจกรรม smishing ระดับโลกที่ครอบคลุมภูมิภาคเอเชีย-แปซิฟิก (APAC), อเมริกาใต้ (LATAM), ยุโรป และตะวันออกกลางและแอฟริกา (MEA) นักวิจัยจากGroup-IB ได้ค้นพบแผงควบคุม 'Phoenix System' ซึ่งเป็น...
ไปที่
ความเสี่ยงจากการฉ้อโกงในคูเวตมีคำตอบจากกฎระเบียบ ธนาคารของคุณมีแผนรับมือหรือไม่?
รายงาน
ความเสี่ยงจากการฉ้อโกงในคูเวตมีคำตอบจากกฎระเบียบ ธนาคารของคุณมีแผนรับมือหรือไม่?
กรอบความยืดหยุ่นทางไซเบอร์และการดำเนินงานของธนาคารกลางแห่งคูเวต (CORF) ได้เปิดใช้งานแล้ว คู่มือนี้จะอธิบายอย่างละเอียดว่าธนาคารในคูเวต...
ไปที่
รายงานข้อมูลเชิงลึกด้านข่าวกรองของ AUNZ เดือนมกราคม 2569
รายงาน
รายงานข้อมูลเชิงลึกด้านข่าวกรองของ AUNZ เดือนมกราคม 2569
ข้อมูลข่าวกรองภัยคุกคามที่สามารถนำไปใช้ได้ในแต่ละเดือน พร้อมด้วยข้อมูลเชิงลึกที่ชัดเจนเกี่ยวกับแรนซัมแวร์ การแฮ็กเพื่อเคลื่อนไหวทางการเมือง โปรแกรมขโมยข้อมูล และการฉ้อโกงทางการเงิน ซึ่งได้รับการคัดสรรโดยทีมThreat Intelligence ของGroup-IB...
ไปที่
รายงาน APAC Intelligence Insights ประจำเดือนมกราคม 2569
รายงาน
รายงาน APAC Intelligence Insights ประจำเดือนมกราคม 2569
ข้อมูลอัปเดตประจำเดือนเกี่ยวกับแรนซัมแวร์ การแฮ็กเพื่อเคลื่อนไหวทางการเมือง (hacktivism) โปรแกรมขโมยข้อมูล และการฉ้อโกงทางการเงิน ในภูมิภาคเอเชีย-แปซิฟิก — จัดทำโดยทีมThreat Intelligence ของGroup-IB
ไปที่
รายงานข้อมูลเชิงลึกด้านข่าวกรองของ AUNZ ประจำเดือนมีนาคม 2569
รายงาน
รายงานข้อมูลเชิงลึกด้านข่าวกรองของ AUNZ ประจำเดือนมีนาคม 2569
Group-IBInsights ข้อมูลข่าวกรองภัยคุกคามที่สามารถนำไปใช้ได้ในทุกเดือน และข้อมูลเชิงลึกที่ชัดเจนเกี่ยวกับแรนซัมแวร์ แฮ็กติวิซึม โปรแกรมขโมยข้อมูล และการฉ้อโกงทางการเงิน ซึ่งได้รับการคัดสรรโดยThreat Intelligence's ...
ไปที่
รายงาน APAC Intelligence Insights ประจำเดือนกุมภาพันธ์ 2569
รายงาน
รายงาน APAC Intelligence Insights ประจำเดือนกุมภาพันธ์ 2569
ข้อมูลข่าวกรองรายเดือนเกี่ยวกับแรนซัมแวร์ การแฮ็กเพื่อเคลื่อนไหวทางการเมือง โปรแกรมขโมยข้อมูล และการฉ้อโกงทางการเงิน ซึ่งได้รับการคัดสรรโดยทีมThreat Intelligence ของGroup-IBจากทั่วภูมิภาคเอเชีย-แปซิฟิก
ไปที่
เจาะลึกภูมิทัศน์ภัยคุกคามทางไซเบอร์ในภาคการผลิตของยุโรป
รายงาน
เจาะลึกภูมิทัศน์ภัยคุกคามทางไซเบอร์ในภาคการผลิตของยุโรป
เหตุใดความเสี่ยงที่ใหญ่ที่สุดต่อการดำเนินงานทางอุตสาหกรรมจึงเริ่มต้นจากภายนอกโรงงาน
ไปที่
รายงานข้อมูลเชิงลึกด้านข่าวกรองของ AUNZ เดือนกุมภาพันธ์ 2569
รายงาน
รายงานข้อมูลเชิงลึกด้านข่าวกรองของ AUNZ เดือนกุมภาพันธ์ 2569
ข้อมูลข่าวกรองภัยคุกคามที่สามารถนำไปใช้ได้ในแต่ละเดือน พร้อมด้วยข้อมูลเชิงลึกที่ชัดเจนเกี่ยวกับแรนซัมแวร์ การแฮ็กเพื่อเคลื่อนไหวทางการเมือง โปรแกรมขโมยข้อมูล และการฉ้อโกงทางการเงิน ซึ่งได้รับการคัดสรรโดยทีมThreat Intelligence ของGroup-IB...
ไปที่
Group-IB ได้รับการจัดอันดับเป็นผู้นำโดยรวมในด้านการพัฒนาแพลตฟอร์มอัจฉริยะเพื่อลดการฉ้อโกงสำหรับธุรกิจอีคอมเมิร์ซ
รายงาน
Group-IB ได้รับการจัดอันดับเป็นผู้นำโดยรวมในด้านการพัฒนาแพลตฟอร์มอัจฉริยะเพื่อลดการฉ้อโกงสำหรับธุรกิจอีคอมเมิร์ซ
KuppingerCole Analysts AG ได้ยกย่องGroup-IB เป็นผู้นำโดยรวม ผู้นำด้านผลิตภัณฑ์ และผู้นำด้านนวัตกรรม ในรายงาน Leadership Compass ปี 2025 สำหรับ...
ไปที่
รายงานข้อมูลเชิงลึกด้านข่าวกรอง ประจำเดือนมีนาคม 2569
รายงาน
รายงานข้อมูลเชิงลึกด้านข่าวกรอง ประจำเดือนมีนาคม 2569
สำรวจเหตุการณ์ด้านความปลอดภัยทางไซเบอร์ที่โดดเด่นที่สุดในภูมิภาคและแนวทางปฏิบัติที่ดีที่สุด
ไปที่
รายงานข้อมูลเชิงลึกด้านข่าวกรอง เดือนกุมภาพันธ์ 2569
รายงาน
รายงานข้อมูลเชิงลึกด้านข่าวกรอง เดือนกุมภาพันธ์ 2569
สำรวจเหตุการณ์ด้านความปลอดภัยทางไซเบอร์ที่โดดเด่นที่สุดในภูมิภาคและแนวทางปฏิบัติที่ดีที่สุด
ไปที่
รายงาน APAC Intelligence Insights ประจำเดือนมีนาคม 2569
รายงาน
รายงาน APAC Intelligence Insights ประจำเดือนมีนาคม 2569
ข้อมูลข่าวกรองรายเดือนเกี่ยวกับแรนซัมแวร์ การแฮ็กเพื่อเคลื่อนไหวทางการเมือง โปรแกรมขโมยข้อมูล และการฉ้อโกงทางการเงิน ซึ่งได้รับการคัดสรรโดยทีมThreat Intelligence ของGroup-IBจากทั่วภูมิภาคเอเชีย-แปซิฟิก
ไปที่
บล็อก
กายวิภาคของการปฏิบัติการฉ้อโกง: การสร้างบัญชีตัวกลางบนแพลตฟอร์มฟินเทค B2B ในฝรั่งเศส
วิธีการที่บัญชีลูกค้าองค์กร/รายย่อยถูกนำไปใช้ในทางที่ผิดเพื่อการฉ้อโกงทางการเงิน ผ่านการตรวจสอบลายนิ้วมืออุปกรณ์ที่ซับซ้อนและเครือข่ายตัวกลางในการฟอกเงิน
ไปที่
รายงานข้อมูลเชิงลึกด้านข่าวกรอง เดือนมกราคม 2569
รายงาน
รายงานข้อมูลเชิงลึกด้านข่าวกรอง เดือนมกราคม 2569
สำรวจเหตุการณ์ด้านความปลอดภัยทางไซเบอร์ที่โดดเด่นที่สุดในภูมิภาคและแนวทางปฏิบัติที่ดีที่สุด
ไปที่
รายงาน APAC Intelligence Insights เดือนธันวาคม 2025
รายงาน
รายงาน APAC Intelligence Insights เดือนธันวาคม 2025
รับมือกับการโจมตีทางไซเบอร์ที่เพิ่มขึ้นอย่างรวดเร็วในช่วงปลายปี ด้วยข้อมูลเชิงลึกด้านภัยคุกคามที่นำไปปฏิบัติได้จริง เกี่ยวกับศัตรู รูปแบบการโจมตี และกลยุทธ์ที่ขับเคลื่อนด้วย AI ที่กำลังกำหนดรูปแบบการโจมตี...
ไปที่
บล็อก
W3LL Unmasked: ภายในกระบวนการล้มล้างระบบนิเวศบริการฟิชชิ่ง BEC ระดับโลก
การโค่นล้มระบบนิเวศบริการฟิชชิ่งระดับโลก
ไปที่
บล็อก
ผู้เชี่ยวชาญด้านไซเบอร์ 7 ประเด็นสำคัญเห็นพ้องกันในการประชุม FIRST Paris 2026
Group-IB ได้จัดงานสัมมนาทางเทคนิค FIRST ครั้งแรกที่กรุงปารีส ซึ่งผู้เชี่ยวชาญด้านความปลอดภัยไซเบอร์ได้ตั้งคำถามต่อสมมติฐานต่าง ๆ เกี่ยวกับการป้องกันไซเบอร์สมัยใหม่ ประธาน FIRST นายโอลิวิเยร์...
ไปที่
บล็อก
ความเสี่ยงถูกเปิดเผยจากพฤติกรรมหรือกิจกรรมหรือไม่? ทำความเข้าใจการวิเคราะห์พฤติกรรมในด้านความปลอดภัยทางไซเบอร์
ผู้โจมตีมักอาศัยระบบป้องกันแบบคงที่ เปลี่ยนมาใช้การวิเคราะห์พฤติกรรมขั้นสูงเพื่อตรวจจับพฤติกรรมที่ผิดปกติขณะที่กำลังเกิดขึ้น และปกป้อง...
ไปที่
บล็อก
มหากาพย์ไซเบอร์: ตามรอยเท้าของบุคลากรด้านไอทีของเกาหลีเหนือ
ค้นพบวิธีที่ผู้คุกคามจากเกาหลีเหนือใช้ตัวตนปลอม กระบวนการทำงานที่ใช้ AI ช่วย และโครงสร้างพื้นฐานที่ซ้อนทับกันเพื่อแทรกซึมเข้าไปในบริษัทต่างๆ และเรียนรู้แนวทางปฏิบัติที่นำไปใช้ได้จริง...
ไปที่
ไวโอลินเดี่ยว, ห่วงโซ่อุปทานของ Attacchi หลายตัว
เวบินาร์
ไวโอลินเดี่ยว, ห่วงโซ่อุปทานของ Attacchi หลายตัว
ข้อมูลเชิงลึกจากรายงาน “Group-IB : แนวโน้มอาชญากรรมเทคโนโลยีขั้นสูง ปี 2026”
ไปที่
เข้าใจภัยคุกคามทางไซเบอร์ของญี่ปุ่นในปี 2026: แนวหน้าของการโจมตีห่วงโซ่อุปทานและความเสี่ยงทางภูมิรัฐศาสตร์
เวบินาร์
เข้าใจภัยคุกคามทางไซเบอร์ของญี่ปุ่นในปี 2026: แนวหน้าของการโจมตีห่วงโซ่อุปทานและความเสี่ยงทางภูมิรัฐศาสตร์
เรียนรู้ข้อมูลล่าสุดเกี่ยวกับช่องโหว่ในห่วงโซ่อุปทาน, แนวโน้มการโจมตีแบบฟิชชิ่งและแรนซัมแวร์ที่ขับเคลื่อนด้วย AI ซึ่งส่งผลกระทบโดยเฉพาะต่อประเทศญี่ปุ่นและภูมิภาคเอเชียแปซิฟิก...
ไปที่
La ERA de los ataques a la cadena de suministro
เวบินาร์
La ERA de los ataques a la cadena de suministro
การสัมมนาผ่านเว็บพิเศษ | แนวโน้มของ Cibercrimen ในอเมริกาลาตินา 2026
ไปที่
บล็อก
เจาะลึกหมู่เกาะ: วิเคราะห์แคมเปญฟิชชิ่งที่มุ่งเป้าไปที่ผู้ใช้บริการธนาคารในฟิลิปปินส์
Group-IB นักวิจัยค้นพบแคมเปญฟิชชิ่งที่กำลังดำเนินอยู่ ซึ่งมุ่งเป้าไปที่ธนาคารใหญ่ในฟิลิปปินส์ บล็อกนี้อธิบายอย่างละเอียดว่าผู้ก่อภัยคุกคามใช้ประโยชน์จาก...
ไปที่
ความขัดแย้งระหว่างอิหร่าน อิสราเอล และสหรัฐฯ: การประเมินผลกระทบทางไซเบอร์ในเดือนแรก
เวบินาร์
ความขัดแย้งระหว่างอิหร่าน อิสราเอล และสหรัฐฯ: การประเมินผลกระทบทางไซเบอร์ในเดือนแรก
มาร่วมกับผู้เชี่ยวชาญจากGroup-IB Threat Intelligence ในเว็บบินาร์แบบส่วนตัว เพื่อวิเคราะห์ว่าสถานการณ์ได้พัฒนาไปอย่างไรตลอดเดือนที่ผ่านมา และ...
ไปที่
บล็อก
Phantom Stealer: บริการขโมยข้อมูลประจำตัว
Group-IB แสดงให้เห็นว่าBusiness Email Protection ได้บล็อกอีเมลฟิชชิ่ง Phantom Stealer ในแต่ละระลอกของแคมเปญต่าง ๆ อย่างไร
ไปที่
บล็อก
นอกเหนือจากการปฏิบัติตามกฎระเบียบ: สถาบันการเงินจะปฏิบัติตามข้อกำหนดใหม่เกี่ยวกับการแบ่งปันข้อมูลการฉ้อโกงได้อย่างไร ในขณะเดียวกันก็เคารพความเป็นส่วนตัว
หน่วยงานกำกับดูแลทั่วโลกกำลังกำหนดให้มีการแบ่งปันข้อมูลข่าวกรองเกี่ยวกับการฉ้อโกง เรียนรู้วิธีที่สถาบันการเงินสามารถทำงานร่วมกันแบบเรียลไทม์พร้อมทั้งรักษาการปฏิบัติตามกฎระเบียบด้านความเป็นส่วนตัวผ่าน...
ไปที่
บูลก้า
พอดแคสต์
Boolka: วิวัฒนาการขององค์กรอาชญากรไซเบอร์
หากวิวัฒนาการได้สอนอะไรแก่มนุษยชาติบ้าง ก็คงเป็นเรื่องที่ว่าการปรับตัวเป็นกุญแจสำคัญในการอยู่รอด เมื่อเหยื่อพัฒนาเทคนิคการพรางตัว ผู้ล่าก็...
ไปที่
บล็อก
การวางแผนกลยุทธ์ด้านความปลอดภัยทางไซเบอร์: การปรับเปลี่ยนครั้งสำคัญสำหรับทีมและผู้นำด้านความปลอดภัยในปี 2026
ระบบรักษาความปลอดภัยทางไซเบอร์ของคุณพร้อมรับมือกับภัยคุกคามที่ซับซ้อนในปัจจุบันอย่างแท้จริงหรือไม่ หรือเป็นเพียงแค่แผนงานบนกระดาษ? มาหาคำตอบกัน
ไปที่
บล็อก
ข้อมูลเกี่ยวกับฟิชชิ่ง GTFire: การตรวจสอบผ่านสื่อกลางของ Google
Cómo GTFire ใช้ Google Firebase และ Google Translate เป็นหลักในการฟิชชิ่งทั่วโลก
ไปที่
บล็อก
โทรศัพท์ระบบคลาวด์: ภัยคุกคามที่มองไม่เห็น
ติดตามวิวัฒนาการของเทคโนโลยีโทรศัพท์บนระบบคลาวด์ ตั้งแต่การใช้งานอัตโนมัติบนโซเชียลมีเดียที่ไม่เป็นอันตราย ไปจนถึงการฉ้อโกงทางการเงินในระดับอุตสาหกรรมที่มองไม่เห็น...
ไปที่
ทีม GXC เข้าโจมตี
การสืบสวน
ทีม GXC เข้าโจมตี
Group-IB ได้ช่วยปฏิบัติการของตำรวจพลเรือนสเปน (Guardia Civil) ในการทลายเครือข่าย “GXC Team” ซึ่งเป็นกลุ่มอาชญากรรมแบบ “Crime-as-a-Service” ที่นำปัญญาประดิษฐ์ (AI) มาใช้เป็นเครื่องมือเพื่อหลอกลวงธนาคาร...
ไปที่
บล็อก
วิธีการทำงานของ Hastalamuerte: การวิเคราะห์ของGroup-IBเกี่ยวกับวิธีการโจมตีของ The Gentlemen
รายงานนี้ให้ภาพรวมเกี่ยวกับกลยุทธ์ เทคนิค และขั้นตอน (TTPs) ของกลุ่ม The Gentlemen ที่ถูกสังเกตโดยGroup-IB ในการโจมตีที่เกิดขึ้น...
ไปที่
รายงาน LATAM Intelligence Insights ไตรมาสที่ 1 ปี 2026
รายงาน
รายงาน LATAM Intelligence Insights ไตรมาสที่ 1 ปี 2026
Manténgase a la vanguardia frente al cambiante panorama de amenazas cibernéticas y descubra cómo los ciberdelincuentes están evolucionando sus tácticas...
ไปที่
Cómo una única brecha desencadena Muchas otras en los ataques a la cadena de suministro
เวบินาร์
Cómo una única brecha desencadena Muchas otras en los ataques a la cadena de suministro
ข้อสรุปจากรายงาน «แนวโน้มอาชญากรรมเทคโนโลยีขั้นสูง ปี 2026» ของGroup-IB.
ไปที่
บล็อก
การแพร่ระบาดของกลโกงติดตามพัสดุปลอมในตะวันออกกลางและแอฟริกา
คุณทำสินค้าหายระหว่างทางจริงหรือ?
ไปที่
บล็อก
6 กลุ่มโจมตีห่วงโซ่อุปทานที่ต้องจับตาในปี 2026
ใครกำลังโจมตีผู้ขายของคุณ? อ่านเกี่ยวกับกลุ่มโจมตีห่วงโซ่อุปทานหลัก 6 กลุ่มที่กำลังขับเคลื่อน SaaS, โอเพนซอร์ส และ MSP...
ไปที่
ตอนที่ 3 ของซีรีส์เรื่อง "Fraud" จากGroup-IB
พอดแคสต์
เครือข่ายมิวล์: เจาะลึกเบื้องหลังการพัฒนาอุตสาหกรรมการฉ้อโกงทางดิจิทัล
การฉ้อโกงทางดิจิทัลได้พัฒนาไปสู่การปฏิบัติการที่ซับซ้อนในระดับอุตสาหกรรม เบื้องหลังธุรกรรมฉ้อโกงทุกครั้งคือเครือข่ายบัญชีตัวกลางที่ซับซ้อน...
ไปที่
รายงานแนวโน้มอาชญากรรมไฮเทคปี 2026 (META): ยุคแห่งการโจมตีห่วงโซ่อุปทาน
เวบินาร์
รายงานแนวโน้มอาชญากรรมไฮเทคปี 2026 (META): ยุคแห่งการโจมตีห่วงโซ่อุปทาน
อาชญากรรมไซเบอร์ไม่ได้จำกัดอยู่แค่เหตุการณ์โดดๆ อีกต่อไปแล้ว ในปัจจุบัน การโจมตีห่วงโซ่อุปทานก่อให้เกิดระบบนิเวศที่เชื่อมโยงกัน ซึ่งความไว้วางใจ การเข้าถึง และ...
ไปที่
Wie eine einzige Sicherheitslücke zahlreiche Angriffe auf die Lieferkette auslöst
เวบินาร์
Wie eine einzige Sicherheitslücke zahlreiche Angriffe auf die Lieferkette auslöst
ข้อมูลสำคัญจากรายงานแนวโน้มอาชญากรรมเทคโนโลยีขั้นสูงปี 2026 ของGroup-IB
ไปที่
แนวโน้มอาชญากรรมไฮเทคในยุโรปปี 2026
เวบินาร์
แนวโน้มอาชญากรรมไฮเทคในยุโรปปี 2026
การโจมตีห่วงโซ่อุปทานได้กลายเป็นปัจจัยสำคัญที่กำหนดภูมิทัศน์ภัยคุกคามทางไซเบอร์ในปัจจุบัน แทนที่จะมุ่งเป้าไปที่องค์กรโดยตรง ผู้โจมตีจะใช้ประโยชน์จาก...
ไปที่
การบรรยายสรุปภัยคุกคาม
เวบินาร์
การบรรยายสรุปภัยคุกคาม
มาร่วมกับผู้เชี่ยวชาญจากGroup-IB เพื่อเรียนรู้เกี่ยวกับภัยคุกคามทางไซเบอร์หลักที่กำลังเกิดขึ้นจากความตึงเครียดที่เพิ่มขึ้นในตะวันออกกลาง และ...
ไปที่
บล็อก
กลโกงฟิชชิ่ง GTFire: หลีกเลี่ยงการตรวจจับโดยใช้บริการของ Google
GTFire ใช้ประโยชน์จาก Google Firebase และ Google Translate อย่างไร เพื่อขยายแคมเปญฟิชชิ่งไปทั่วโลก
ไปที่
MuddyWater กลับมาอีกครั้ง_1
บล็อก
ปฏิบัติการโอลาลัมโป: เจาะลึกแคมเปญล่าสุดของ MuddyWater
กลุ่มแฮ็กเกอร์ MuddyWater APT ได้เปิดตัวปฏิบัติการโจมตีทางไซเบอร์ครั้งใหม่ ในชื่อปฏิบัติการ Olalampo โดยใช้มัลแวร์สายพันธุ์ใหม่และใช้บอทในแอปพลิเคชัน Telegram...
ไปที่
บล็อก
นอกเหนือจากการยื่นภาษี: โครงสร้างพื้นฐานมัลแวร์ที่ใช้ร่วมกันขยายขอบเขตการละเมิดแบรนด์ในอินโดนีเซียได้อย่างไร
ช่วงนี้เป็นฤดูการยื่นภาษีในอินโดนีเซีย และพบว่ากลุ่มมิจฉาชีพกำลังเร่งดำเนินการฉ้อโกงโดยใช้แอปพลิเคชัน Coretax ปลอม...
ไปที่
รายงานแนวโน้มอาชญากรรมไฮเทค ปี 2026
รายงาน
รายงานแนวโน้มอาชญากรรมไฮเทค ปี 2026
รายงานแนวโน้มอาชญากรรมไฮเทคปี 2026 เผยให้เห็นว่าการเปลี่ยนแปลงนี้ได้ทำให้อาชญากรรมไซเบอร์กลายเป็นอุตสาหกรรม เปิดเผยข้อจำกัดของการป้องกันแบบเดิม และ...
ไปที่
กรอบการทำงานต่อต้านการฉ้อโกงแบบครบวงจร: ต่อสู้กับการฉ้อโกงในเจ็ดขั้นตอน
รายงาน
กรอบการทำงานต่อต้านการฉ้อโกงแบบครบวงจร: ต่อสู้กับการฉ้อโกงในเจ็ดขั้นตอน
วางโครงสร้าง ประเมิน และจัดการความเสี่ยงด้านการฉ้อโกงด้วยวงจรชีวิตที่ผ่านการทดสอบในอุตสาหกรรม
ไปที่
สิ้นสุด OTP: คู่มือฉบับเร่งด่วนของธนาคารในสหรัฐอาหรับเอมิเรตส์เกี่ยวกับกฎระเบียบการคุ้มครองผู้บริโภคของ CBUAE
รายงาน
สิ้นสุด OTP: คู่มือฉบับเร่งด่วนของธนาคารในสหรัฐอาหรับเอมิเรตส์เกี่ยวกับกฎระเบียบการคุ้มครองผู้บริโภคของ CBUAE
การยืนยันธุรกรรมด้วยรหัส OTP กำลังถูกทยอยยกเลิกในสหรัฐอาหรับเอมิเรตส์ เพื่อให้ภูมิภาคนี้สามารถก้าวไปสู่การรับมือกับการฉ้อโกงที่มีประสิทธิภาพยิ่งขึ้น ในขณะที่...
ไปที่
บล็อก
การสร้างสรรค์เงา: การวิเคราะห์วิธีการและโครงสร้างพื้นฐานใหม่ของ ShadowSyndicate
ShadowSyndicate ยกระดับการทำงานขึ้นไปอีกขั้นด้วยการพัฒนากลยุทธ์ใหม่ สร้างลายนิ้วมือ SSH เพิ่มเติม และดึงเซิร์ฟเวอร์เข้ามาใช้งานมากขึ้น
ไปที่
บล็อก
AI อธิบายตัวเองได้: เหตุใด AI ที่อธิบายได้ (XAI) จึงมีความสำคัญอย่างยิ่งต่อความปลอดภัยทางไซเบอร์?
AI รู้ทุกอย่าง แต่เราควรเชื่อมันอย่าง blindly หรือไม่? นี่คือจุดที่ XAI เข้ามามีบทบาท โดยช่วยควบคุม AI ให้อยู่ใน...
ไปที่
บล็อก
ระบบคลาวด์ของคุณ โอกาสที่ศัตรูจะเข้าควบคุม
ปรับแต่งระบบความปลอดภัยแบบมัลติคลาวด์ด้วยGroup-IB Cloud Security Posture Management (CSPM) ที่เพิ่งเปิดตัว
ไปที่
รายงานข้อมูลเชิงลึกด้านข่าวกรอง เดือนธันวาคม 2568
รายงาน
รายงานข้อมูลเชิงลึกด้านข่าวกรอง เดือนธันวาคม 2568
สำรวจเหตุการณ์ด้านความปลอดภัยทางไซเบอร์ที่โดดเด่นที่สุดในภูมิภาคและแนวทางปฏิบัติที่ดีที่สุด
ไปที่
รายงานข้อมูลเชิงลึกด้านข่าวกรองของ META และปากีสถาน เดือนธันวาคม 2025
รายงาน
รายงานข้อมูลเชิงลึกด้านข่าวกรองของ META และปากีสถาน เดือนธันวาคม 2025
รายงาน "Group-IB : Intelligence Insights" – ธันวาคม 2025 นำเสนอภาพรวมที่อิงจากข้อมูลเกี่ยวกับแนวโน้มสำคัญที่สุดของอาชญากรรมไซเบอร์และการฉ้อโกง...
ไปที่
ภาวะบอดทางข่าวกรอง: คุณซื้อฟีดข่าวแล้ว แต่คุณมองไม่เห็นภัยคุกคาม
เวบินาร์
ภาวะบอดทางข่าวกรอง: คุณซื้อฟีดข่าวแล้ว แต่คุณมองไม่เห็นภัยคุกคาม
หลายองค์กรลงทุนอย่างมากในแหล่งข้อมูลและเครื่องมือข่าวกรองภัยคุกคาม แต่ก็ยังไม่สามารถมองเห็น เข้าใจ หรือดำเนินการกับภัยคุกคามที่แท้จริงได้...
ไปที่
บล็อก
ยอดเขาเปรู: ภาพลวงตาของสินเชื่อดิจิทัล
เจาะลึกกลโกงหลอกลวงขอสินเชื่อในเปรูและละตินอเมริกา ค้นพบวิธีที่มิจฉาชีพหลอกล่อเหยื่อด้วยข้อเสนอสินเชื่อปลอม...
ไปที่
ปัญญาประดิษฐ์ที่ถูกใช้เป็นอาวุธ: เจาะลึกระบบนิเวศอาชญากรที่หล่อเลี้ยงคลื่นอาชญากรรมไซเบอร์ระลอกที่ห้า
รายงาน
ปัญญาประดิษฐ์ที่ถูกใช้เป็นอาวุธ: เจาะลึกระบบนิเวศอาชญากรที่หล่อเลี้ยงคลื่นอาชญากรรมไซเบอร์ระลอกที่ห้า
ปัญญาประดิษฐ์ (AI) ไม่ใช่ความเสี่ยงที่เพิ่งเกิดขึ้นอีกต่อไปแล้ว แต่เป็นโครงสร้างพื้นฐานที่ใช้ในการก่ออาชญากรรมไซเบอร์
ไปที่
บล็อก
5 ความเสี่ยงด้านความปลอดภัยของ AI ที่สำคัญที่สุดในปี 2026
ไปที่
บล็อก
การหลอกลวงทางอีเมลและการรักษาความปลอดภัยอีเมล: คู่มือที่พร้อมใช้งาน AI
ไปที่
บล็อก
ตัวอย่างการใช้งาน AI ในโลกแห่งความเป็นจริงด้านความปลอดภัยทางไซเบอร์
ไปที่
เดดล็อค
บล็อก
แรนซัมแวร์ DeadLock: สัญญาอัจฉริยะเพื่อจุดประสงค์ที่เป็นอันตราย
บล็อกนี้เปิดเผยการใช้งานสัญญาอัจฉริยะ Polygon อย่างลับๆ ของ DeadLock สำหรับการจัดเก็บที่อยู่พร็อกซี ซึ่งเป็นเทคนิคที่ไม่ได้มีการบันทึกและรายงานอย่างเพียงพอ...
ไปที่
บล็อก
ตรวจจับมัลแวร์แตะจ่ายแบบผี: ติดตามการแพร่ระบาดของมัลแวร์แตะจ่ายสำหรับ Android จากจีน
Group-IB นักวิจัยได้อธิบายรายละเอียดเกี่ยวกับกลไกการทำงานภายในของระบบการชำระเงินด้วยการแตะหน้าจอ (tap-to-pay) ของจีนบน Telegram และวิเคราะห์แอป Android ที่รองรับ NFC ซึ่งผู้หลอกลวงกำลัง...
ไปที่
บล็อก
DocuSign Impersonation Wave พร้อม LogoKit ที่ปรับแต่งได้แบบเรียลไทม์
มาเรียนรู้ว่าBusiness Email Protection ของGroup-IBสามารถหยุดยั้งคลื่นการปลอมตัวเป็น DocuSign ที่กำลังเพิ่มขึ้น ก่อนที่ผู้ใช้จะตกเป็นเหยื่อ และปกป้องพวกเขา...
ไปที่
รายงานข่าวกรองภูมิภาคเอเชียแปซิฟิก ฉบับเดือนพฤศจิกายน 2568
รายงาน
รายงานข่าวกรองภูมิภาคเอเชียแปซิฟิก ฉบับเดือนพฤศจิกายน 2568
ข้อมูลข่าวกรองภัยคุกคามทางไซเบอร์ที่น่าเชื่อถือสำหรับผู้นำที่ปกป้องภูมิภาคเอเชียแปซิฟิก (APAC)
ไปที่
รายงานข่าวกรอง AUNZ ประจำเดือนพฤศจิกายน 2025
รายงาน
รายงานข่าวกรอง AUNZ ประจำเดือนพฤศจิกายน 2025
ข้อมูลข่าวกรองภัยคุกคามทางไซเบอร์ที่น่าเชื่อถือสำหรับผู้นำที่ปกป้องภูมิภาคออสเตรเลียและนิวซีแลนด์ (AUNZ)
ไปที่
โรงงานแห่งการแอบอ้าง: เมื่อตัวตนดิจิทัลของคุณไม่ใช่ของคุณอีกต่อไป
เวบินาร์
โรงงานแห่งการแอบอ้าง: เมื่อตัวตนดิจิทัลของคุณไม่ใช่ของคุณอีกต่อไป
อัตลักษณ์ดิจิทัลกำลังถูกโจมตี ร่วมกับGroup-IB ในเว็บบินาร์สดังกล่าวเพื่อสำรวจว่าอาชญากรไซเบอร์ขโมย บิดเบือน และใช้ประโยชน์จากข้อมูลดิจิทัล...
ไปที่
บล็อก
คำสัญญาที่ว่างเปล่าในตะวันออกกลางและแอฟริกาเหนือ: โครงการเงินด่วนออนไลน์เอาเปรียบระบบเศรษฐกิจแบบงานชั่วคราวได้อย่างไร
โฆษณาหางานปลอมทางออนไลน์ยังคงแพร่กระจายในสื่อสังคมออนไลน์ โดยเฉพาะในประเทศอาหรับ โดยเสนอโอกาสในการทำงานทางไกลที่ง่ายและรวดเร็ว...
ไปที่
Group-IB x Xalq Banki
เรื่องราวความสำเร็จ
Group-IB x Xalq Banki
ธนาคารที่เก่าแก่ที่สุดของอุซเบกิสถานปกป้องชื่อเสียงและลูกค้าในยุคดิจิทัลอย่างไร
ไปที่
รายงานข้อมูลเชิงลึกด้านข่าวกรอง เดือนพฤศจิกายน 2568
รายงาน
รายงานข้อมูลเชิงลึกด้านข่าวกรอง เดือนพฤศจิกายน 2568
สำรวจเหตุการณ์ด้านความปลอดภัยทางไซเบอร์ที่โดดเด่นที่สุดในภูมิภาคและแนวทางปฏิบัติที่ดีที่สุด
ไปที่
รายงานข่าวกรอง META: ภาพรวมภัยคุกคามทางไซเบอร์ กันยายน – พฤศจิกายน 2025
รายงาน
รายงานข่าวกรอง META: ภาพรวมภัยคุกคามทางไซเบอร์ กันยายน – พฤศจิกายน 2025
อยู่ ahead of ภัยคุกคามทางไซเบอร์ที่พัฒนาอย่างต่อเนื่อง ด้วยรายงาน META Intelligence Report ล่าสุดจากGroup-IBซึ่งวิเคราะห์ประเด็นสำคัญที่สุดด้านความปลอดภัยทางไซเบอร์ทั้งในระดับโลกและระดับภูมิภาค...
ไปที่
รายงานข่าวกรองยุโรป ฉบับเดือนพฤศจิกายน 2568
รายงาน
รายงานข่าวกรองยุโรป ฉบับเดือนพฤศจิกายน 2568
สถานการณ์ภัยคุกคามในยุโรปยังคงเปลี่ยนแปลงอย่างต่อเนื่องระหว่างเดือนกันยายนถึงพฤศจิกายน เผยให้เห็นรูปแบบใหม่ๆ ในกิจกรรมแรนซัมแวร์ การขายสิทธิ์การเข้าถึงครั้งแรก และ...
ไปที่
รหัสสมอง
พอดแคสต์
รหัสลับสมอง: จะเกิดอะไรขึ้นเมื่อโครงสร้างพื้นฐานของชาติถูกโจมตี?
อินโดนีเซีย มิถุนายน 2024 - หน่วยงานภาครัฐที่สำคัญ 210 แห่งถูกทำลายลงในคราวเดียว บริการตรวจคนเข้าเมืองอยู่ในภาวะสับสนวุ่นวาย ศุลกากร...
ไปที่
โปรแกรมขโมย SMS บนระบบ Android ในอุซเบกิสถาน
บล็อก
เลือกนักสู้ของคุณ: ขั้นตอนใหม่ในวิวัฒนาการของโปรแกรมขโมย SMS บนระบบ Android ในอุซเบกิสถาน
Group-IB วิเคราะห์การพัฒนาของมัลแวร์ Android ในอุซเบกิสถาน โดยเปิดเผยถึง dropper ขั้นสูง การส่ง payload ที่เข้ารหัส เทคนิคป้องกันการวิเคราะห์ และความสามารถแบบสองทิศทางของ Wonderland...
ไปที่
ตัวอย่างตอนที่ 1 ของ Protocol 443
พอดแคสต์
เทคโนโลยีทางการเงินและการฉ้อโกงในอุซเบกิสถาน
ในตอนแรกของเรา เราจะพูดถึงการเติบโตอย่างรวดเร็วของฟินเทคในอุซเบกิสถาน และ 'ราคา' ที่ต้องจ่ายสำหรับการเปลี่ยนแปลงสู่ยุคดิจิทัล...
ไปที่
ปัญญาประดิษฐ์ในด้านความปลอดภัยทางไซเบอร์
บล็อก
คู่มือฉบับปรับปรุงล่าสุดของคุณเกี่ยวกับ AI ในด้านความปลอดภัยทางไซเบอร์: การนำไปใช้ แนวโน้ม ความท้าทาย และอนาคต
การใช้ AI ในด้านความปลอดภัยไซเบอร์กำลังเปลี่ยนแปลงภาพลักษณ์ของภัยคุกคามอย่างรวดเร็วกว่าที่เคยเป็นมา อย่าพลาดข้อมูลล่าสุดและเตรียมตัวให้พร้อมด้วยGroup-IB
ไปที่
ตอนที่ 2 ของซีรีส์เรื่อง "การฉ้อโกง" จากGroup-IB
พอดแคสต์
กลยุทธ์การป้องกันที่พัฒนาขึ้นเพื่อรับมือกับการฉ้อโกงที่ได้รับอนุญาตที่เพิ่มสูงขึ้น
จากเรื่องราวชีวิตจริงของผู้ที่อยู่เบื้องหลังการป้องกันการฉ้อโกง ไปจนถึงการเปิดโปงการหลอกลวงผ่านแอปพลิเคชัน และการหยุดยั้งเครือข่ายขนเงินผิดกฎหมายในเวลาเพียงไม่กี่มิลลิวินาที… เราจะนำเสนอทุกเรื่องราว...
ไปที่
การต่อต้านการฉ้อโกงสินเชื่อในอุซเบกิสถาน:
บล็อก
การต่อต้านการฉ้อโกงสินเชื่อในอุซเบกิสถาน: การต่อสู้ที่ยากลำบากกับกลอุบายทางสังคม
บทวิเคราะห์เชิงลึกเกี่ยวกับแนวโน้มการฉ้อโกงสินเชื่อในอุซเบกิสถาน วิธีการที่ผู้ฉ้อโกงใช้ และมาตรการควบคุมความปลอดภัยที่สถาบันการเงินใช้ในทางปฏิบัติ...
ไปที่
บล็อก
ภัยคุกคามจากผู้ไม่รู้จักกำลังมา:Group-IB การคาดการณ์ด้านไซเบอร์สำหรับปี 2026 และต่อไป
มีเรื่องแปลกประหลาดเกิดขึ้นในโลกกลับหัวกลับหางของอาชญากรรมไซเบอร์ Dmitry Volkov ซีอีโอของGroup-IBได้แบ่งปันการคาดการณ์ด้านไซเบอร์ของเขาสำหรับปี 2026...
ไปที่
การเปิดเผยกลโกงไซเบอร์แบบบูรณาการ: โมเดลการวิเคราะห์ข้อมูลเชิงลึกของGroup-IB ที่ทุกองค์กรในละตินอเมริกาจำเป็นต้องมี
เวบินาร์
การเปิดเผยกลโกงไซเบอร์แบบบูรณาการ: โมเดลการวิเคราะห์ข้อมูลเชิงลึกของGroup-IB ที่ทุกองค์กรในละตินอเมริกาจำเป็นต้องมี
พบกับการสัมมนาผ่านเว็บที่มีคุณค่าเฉพาะของ ciberseguridad โดยผู้เชี่ยวชาญที่เชี่ยวชาญเฉพาะด้าน Cyber Fraud Fusion de...
ไปที่
อนาคตของการป้องกันการฉ้อโกง: เหตุใดการแบ่งปันกิจกรรมที่น่าสงสัยจึงกลายเป็นความจริงในปัจจุบัน
เวบินาร์
อนาคตของการป้องกันการฉ้อโกง: เหตุใดการแบ่งปันกิจกรรมที่น่าสงสัยจึงกลายเป็นความจริงในปัจจุบัน
เรียนรู้ว่าเทคโนโลยีของGroup-IB ที่ได้รับการรับรองจาก Bureau Veritas ช่วยให้สถาบันต่าง ๆ สามารถแลกเปลี่ยนข้อมูลข่าวกรองเกี่ยวกับการฉ้อโกงแบบเรียลไทม์และเป็นไปตามข้อกำหนด — โดยสามารถตรวจจับภัยคุกคามได้ตั้งแต่...
ไปที่
บล็อก
Hook for Gold: เจาะลึกแคมเปญของ GoldFactory ที่เปลี่ยนแอปให้กลายเป็นเหมืองทอง
การเจาะลึกแคมเปญฉ้อโกงบนมือถือของ GoldFactory ที่กำลังพัฒนาทั่วภูมิภาคเอเชียแปซิฟิก รวมถึงแอปธนาคารที่ได้รับการปรับเปลี่ยน มัลแวร์รูปแบบใหม่ เช่น...
ไปที่
การฉ้อโกงแอป
บล็อก
คุณสามารถหยุดยั้งการฉ้อโกงแอปได้จริงก่อนที่มันจะเกิดขึ้นหรือไม่? ภายในเครือข่ายข่าวกรองการฉ้อโกงแบบเรียลไทม์ที่ปลอดภัย พิสูจน์ว่าทำได้จริง
ค้นพบว่าการแบ่งปันข้อมูลข่าวกรองการฉ้อโกงแบบเรียลไทม์ช่วยป้องกันการฉ้อโกงแอปก่อนที่จะเกิดความสูญเสียได้อย่างไร หยุดบัญชี Mule ได้ทันทีในระหว่างการวอร์มอัพด้วยเทคโนโลยีที่สอดคล้องกับ GDPR
ไปที่
ปฏิบัติการ Kaerb: การปิดตัวแพลตฟอร์ม iServer Phishing-as-a-Service
การสืบสวน
ปฏิบัติการ Kaerb: การปิดตัวแพลตฟอร์ม iServer Phishing-as-a-Service
Group-IB ได้สนับสนุน “Operation Kaerb” ซึ่งเป็นปฏิบัติการบังคับใช้กฎหมายระดับนานาชาติที่นำโดย Europol และ Ameripol ซึ่งมุ่งเป้าไปที่แพลตฟอร์ม iServer ที่ให้บริการฟิชชิ่งแบบบริการ (phishing-as-a-service) ที่กำลังดำเนินการ...
ไปที่
ajina-ค่าเริ่มต้น
พอดแคสต์
อาจิน่า: คุณสามารถไว้วางใจแอปนั้นได้จริงเหรอ?
อาชญากรไซเบอร์เป็นผู้เชี่ยวชาญในการฉวยโอกาสจากความเปราะบางและความไว้วางใจของมนุษย์ ในนิทานพื้นบ้านอุซเบก มีสิ่งมีชีวิตชนิดหนึ่งที่ขึ้นชื่อว่าสร้างความวุ่นวาย...
ไปที่
ปฏิบัติการปิดระบบ ALTDOS: การจับกุมผู้วางแผนหลักในการรั่วไหลของข้อมูลทั่วโลก
การสืบสวน
ปฏิบัติการปิดระบบ ALTDOS: การจับกุมผู้วางแผนหลักในการรั่วไหลของข้อมูลทั่วโลก
Group-IB มีส่วนร่วมในการจับกุม ALTDOS ซึ่งเป็นความร่วมมือระหว่างตำรวจไทยและตำรวจสิงคโปร์ ซึ่งนำไปสู่...
ไปที่
บล็อก
Bloody Wolf: ภัยคุกคามจากชะแลงต่อความยุติธรรม
ตั้งแต่ปลายเดือนมิถุนายน 2025 นักวิเคราะห์ของGroup-IB ได้สังเกตเห็นการเพิ่มขึ้นอย่างกะทันหันของอีเมล spear-phishing ในทั่วภูมิภาคเอเชียกลาง ผู้โจมตีปลอมตัวเป็นหน่วยงานรัฐบาล...
ไปที่
Fraud Protection สปอตไลท์ แผนงานผลิตภัณฑ์ กรณีการใช้งาน และสิ่งใหม่ๆ
เวบินาร์
Fraud Protection สปอตไลท์ แผนงานผลิตภัณฑ์ กรณีการใช้งาน และสิ่งใหม่ๆ
พัฒนาความรู้ของคุณเกี่ยวกับGroup-IB Fraud Protection ให้ลึกซึ้งยิ่งขึ้น เรียนรู้เกี่ยวกับความพัฒนาการของแพลตฟอร์ม กลยุทธ์การฉ้อโกงล่าสุด และวิธีการนำเสนอโซลูชันอย่างมีประสิทธิภาพสำหรับธนาคาร บริษัทฟินเทค,...
ไปที่
รายงานข้อมูลเชิงลึกของ AUNZ Intelligence เดือนกันยายน 2568
รายงาน
รายงานข้อมูลเชิงลึกของ AUNZ Intelligence เดือนกันยายน 2568
รับข้อมูลข่าวกรองระดับภูมิภาคที่สำคัญ ดาวน์โหลด Intelligence Insights ฉบับเดือนกันยายน 2568 เพื่อค้นพบแนวโน้มทางไซเบอร์ที่สำคัญทั่ว AUNZ...
ไปที่
รายงานข้อมูลเชิงลึกด้านข่าวกรองเอเชียแปซิฟิก เดือนกันยายน 2568
รายงาน
รายงานข้อมูลเชิงลึกด้านข่าวกรองเอเชียแปซิฟิก เดือนกันยายน 2568
ติดตามความเคลื่อนไหวสำคัญด้านความปลอดภัยทางไซเบอร์ทั่วภูมิภาคเอเชียแปซิฟิกในเดือนกันยายน พ.ศ. 2568
ไปที่
รายงานข้อมูลเชิงลึกด้านข่าวกรองเอเชียแปซิฟิก ตุลาคม 2568
รายงาน
รายงานข้อมูลเชิงลึกด้านข่าวกรองเอเชียแปซิฟิก ตุลาคม 2568
ค้นพบการพัฒนาความปลอดภัยทางไซเบอร์ที่สำคัญที่กำลังกำหนดรูปลักษณ์ของภูมิภาคเอเชียแปซิฟิก (APAC) ในเดือนตุลาคม พ.ศ. 2568
ไปที่
UNC2891: ภัยคุกคามจากตู้ ATM ไม่มีวันตาย
รายงาน
UNC2891: ภัยคุกคามจากตู้ ATM ไม่มีวันตาย
ตั้งแต่ปี 2022 ผู้เชี่ยวชาญของGroup-IB ได้ทำการสอบสวนชุดการโจมตีที่ดำเนินการโดย UNC2891 ต่อสถาบันการเงินหลายแห่งในอินโดนีเซีย
ไปที่
รายงานข้อมูลเชิงลึกของ AUNZ Intelligence เดือนตุลาคม 2568
รายงาน
รายงานข้อมูลเชิงลึกของ AUNZ Intelligence เดือนตุลาคม 2568
ค้นพบการพัฒนาความปลอดภัยทางไซเบอร์ที่สำคัญที่กำลังกำหนดรูปลักษณ์ของภูมิภาค AUNZ ในเดือนตุลาคม พ.ศ. 2568
ไปที่
รายงานข้อมูลเชิงลึกด้านข่าวกรอง ตุลาคม 2568
รายงาน
รายงานข้อมูลเชิงลึกด้านข่าวกรอง ตุลาคม 2568
สำรวจเหตุการณ์ด้านความปลอดภัยทางไซเบอร์ที่โดดเด่นที่สุดในภูมิภาคและแนวทางปฏิบัติที่ดีที่สุด
ไปที่
ข้อมูลเชิงลึกของข่าวกรองยุโรป ตุลาคม 2568
รายงาน
ข้อมูลเชิงลึกของข่าวกรองยุโรป ตุลาคม 2568
ชีพจรไซเบอร์ของยุโรป: ภาคส่วนเป้าหมาย กลยุทธ์ที่ได้รับการปรับปรุง และพื้นที่การโจมตีที่ขยายกว้างขึ้น
ไปที่
Group-IB x Trusttech
เรื่องราวความสำเร็จ
Group-IB x Trusttech
การสร้างความเชื่อมั่นทางดิจิทัลในภาคการเงินของอุซเบกิสถาน
ไปที่
ชุดฟิชชิ่งหลายขั้นตอน
บล็อก
เปิดเผยชุดฟิชชิ่งหลายขั้นตอนที่กำหนดเป้าหมายโครงสร้างพื้นฐานของอิตาลี
Group-IB นักวิจัยได้ค้นพบระบบฟิชชิ่งระดับมืออาชีพที่เลียนแบบแบรนด์ที่น่าเชื่อถือได้อย่างแม่นยำอย่างน่าทึ่ง โดยใช้เทคนิคการหลบเลี่ยงหลายชั้น การกรอง CAPTCHA และ...
ไปที่
Business Email Protection สปอตไลท์
เวบินาร์
Business Email Protection สปอตไลท์
มาค้นพบยุคใหม่ของGroup-IB’sBusiness Email Protection
ไปที่
บล็อก
ผีใน /proc: การจัดการและการทุจริตไทม์ไลน์
ค้นพบว่าผู้โจมตีสามารถจัดการระบบไฟล์ Linux /proc ได้อย่างไร เพื่อซ่อนกระบวนการที่เป็นอันตรายและบิดเบือนไทม์ไลน์ทางนิติวิทยาศาสตร์ เชิงลึกทางเทคนิคนี้...
ไปที่
การระบาดของมัลแวร์ในอุซเบกิสถาน
เวบินาร์
การระบาดของมัลแวร์ในอุซเบกิสถาน
ในเดือนตุลาคม ผู้เชี่ยวชาญจากGroup-IB ได้ตรวจพบคลื่นการโจมตีใหม่ที่ใช้ซอฟต์แวร์ร้ายมุ่งเป้าไปที่ผู้ใช้ในประเทศอุซเบกิสถาน ระหว่างการสัมมนาออนไลน์,...
ไปที่
บล็อก
การตรวจจับการบุกรุกห่วงโซ่อุปทาน NPM ก่อนที่จะแพร่กระจาย
Group-IBมาค้นพบกันว่าBusiness Email Protection ’s (BEP) สามารถป้องกันการละเมิดความปลอดภัยในห่วงโซ่อุปทาน NPM ได้อย่างไร โดยการตรวจจับอีเมลฟิชชิ่งในขั้นต้น...
ไปที่
บล็อก
ภาพลวงตาของความมั่งคั่ง: ภายในความจริงที่ถูกออกแบบขึ้นของแพลตฟอร์มหลอกลวงด้านการลงทุน
บล็อกนี้ให้รายละเอียดเกี่ยวกับแคมเปญหลอกลวงการลงทุนออนไลน์ รวมไปถึงสกุลเงินดิจิทัลฉ้อโกง ฟอเร็กซ์ และแพลตฟอร์มการซื้อขาย พร้อมทั้งเสนอคำแนะนำในการสืบสวนทางเทคนิค...
ไปที่
รูปภาพเริ่มต้นของแท่นขุดเจาะน้ำมัน
พอดแคสต์
MuddyWater & OilRig: คู่มือการจารกรรมทางไซเบอร์
ในขณะที่โครงสร้างพื้นฐานดิจิทัลกลายมาเป็นกระดูกสันหลังของเศรษฐกิจโลก การจารกรรมทางไซเบอร์ก็ได้พัฒนาอย่างเงียบๆ จนกลายเป็นหนึ่งในวิธีการที่ทรงพลังที่สุด...
ไปที่
รายงานข้อมูลเชิงลึกด้านข่าวกรอง เดือนกันยายน 2568
รายงาน
รายงานข้อมูลเชิงลึกด้านข่าวกรอง เดือนกันยายน 2568
สำรวจเหตุการณ์ด้านความปลอดภัยทางไซเบอร์ที่โดดเด่นที่สุดในภูมิภาคและแนวทางปฏิบัติที่ดีที่สุด
ไปที่
บล็อก
เปิดโปงชุดเครื่องมือมัลแวร์ใหม่ของ MuddyWater ที่ขับเคลื่อนการจารกรรมระหว่างประเทศ
Group-IB Threat Intelligence ได้ค้นพบแคมเปญฟิชชิ่งที่ซับซ้อน ซึ่งมีความมั่นใจสูงว่าเป็นผลงานของกลุ่มภัยคุกคามขั้นสูงแบบต่อเนื่อง (APT) MuddyWater....
ไปที่
บล็อก
เปิดโปงการฉ้อโกงในยุคทันทีในสิงคโปร์
Group-IBรายงาน “Threat Intelligence ” ของ [ชื่อองค์กร] เกี่ยวกับเครือข่ายการหลอกลวงที่มุ่งเป้าไปยังสิงคโปร์
ไปที่
บล็อก
ความตึงเครียดตะวันออก-ตะวันตก: ผู้จำหน่าย NDR กำลังตรวจสอบการรับส่งข้อมูลที่ไม่ถูกต้องหรือไม่?
การใช้งาน NDR ส่วนใหญ่มุ่งเน้นไปที่การรับส่งข้อมูลรอบปริมณฑล ขณะเดียวกัน ผู้โจมตีจะเคลื่อนที่ไปด้านข้างภายในเครือข่าย นี่คือเหตุผลที่การมองเห็นแบบตะวันออก-ตะวันตกนั้นมองไม่เห็น...
ไปที่
เอเชียแปซิฟิก Digital Risk Protection รายงานกรณีศึกษา เดือนสิงหาคม 2568
รายงาน
เอเชียแปซิฟิก Digital Risk Protection รายงานกรณีศึกษา เดือนสิงหาคม 2568
เปิดเผยกรณีการฉ้อโกงทางดิจิทัลและการละเมิดแบรนด์ที่สำคัญที่สุดในภูมิภาคเอเชียแปซิฟิก (APAC) รวมถึงออสเตรเลียและนิวซีแลนด์
ไปที่
ข้อมูลเชิงลึกของข่าวกรองยุโรป เดือนกันยายน 2568
รายงาน
ข้อมูลเชิงลึกของข่าวกรองยุโรป เดือนกันยายน 2568
ในช่วงไม่กี่เดือนที่ผ่านมา ภาคการผลิต ก่อสร้าง และไอที ต้องเผชิญกับการโจมตีด้วยแรนซัมแวร์รูปแบบใหม่ กลุ่มแฮ็กติวิสต์ได้ยกระดับการโจมตีแบบ DDoS ขึ้น...
ไปที่
บล็อก
อาวุธใหม่ต่อต้านการฉ้อโกงการชำระเงิน: ข้อมูลภัยคุกคามเฉพาะสำหรับทีมต่อต้านการฉ้อโกง
Group-IBโมดูล ‘Suspicious Payment Details’ สำหรับThreat Intelligence ให้ข้อมูลตัวระบุการชำระเงินที่เกี่ยวข้องกับแรนซัมแวร์ คาสิโนผิดกฎหมาย และแผนการฟอกเงิน การฉ้อโกง,...
ไปที่
บล็อก
จดหมายข่าวความปลอดภัยทางไซเบอร์ 7 อันดับแรกที่คุ้มค่าสำหรับกล่องจดหมายของคุณ
กล่องจดหมายของคุณสมควรได้รับสิ่งที่ดีกว่าสแปม นี่คือจดหมายข่าวความปลอดภัยทางไซเบอร์ 7 ฉบับที่ให้ข้อมูลและช่วยให้คุณฉลาดขึ้น...
ไปที่
เสียงแห่งการฉ้อโกง: Deepfake Vishing และยุคใหม่ของวิศวกรรมสังคม
รายงาน
เสียงแห่งการฉ้อโกง: Deepfake Vishing และยุคใหม่ของวิศวกรรมสังคม
Group-IBทีมFraud Protection ของ... ได้วิเคราะห์การเพิ่มขึ้นของการโจมตีแบบ deepfake vishing และการปลอมแปลงหมายเลขผู้โทร โดยเปิดเผยว่าผู้ก่ออาชญากรรมไซเบอร์ใช้ประโยชน์จาก AI อย่างไร...
ไปที่
จอยสติ๊กสำหรับการเจลเบรก
พอดแคสต์
จอยสติ๊กสู่การเจลเบรก: การสำรวจการระบาดของอาชญากรรมทางไซเบอร์ในวัยรุ่น
ลืมทุกสิ่งที่คุณคิดว่ารู้เกี่ยวกับแฮกเกอร์ไปได้เลย อาชญากรไซเบอร์ในปัจจุบันไม่ได้ซ่อนตัวอยู่ในห้องใต้ดินอันมืดมิด แต่กลับเป็นวัยรุ่นที่กำลังฝึกฝนการโกง...
ไปที่
บล็อก
ติดตาม MuddyWater ในการดำเนินการ: โครงสร้างพื้นฐาน มัลแวร์ และการปฏิบัติการตลอดปี 2025
บล็อกนี้จะให้ข้อมูลเชิงลึกเกี่ยวกับวิวัฒนาการของ MuddyWater ในด้านเครื่องมือ การกำหนดเป้าหมาย และการจัดการโครงสร้างพื้นฐาน โดยแนะนำแนวทางที่ครบถ้วนสมบูรณ์ยิ่งขึ้นและ...
ไปที่
รายงานข่าวกรอง META สิงหาคม 2568 ไซเบอร์ Threat Intelligence ทั่วทั้งตะวันออกกลาง ตุรกี แอฟริกา และปากีสถาน
รายงาน
รายงานข่าวกรอง META สิงหาคม 2568 ไซเบอร์ Threat Intelligence ทั่วทั้งตะวันออกกลาง ตุรกี แอฟริกา และปากีสถาน
Group-IBรายงานข่าวกรองล่าสุดของ... ได้เน้นย้ำถึงพัฒนาการสำคัญด้านความปลอดภัยไซเบอร์ตั้งแต่เดือนสิงหาคม 2568 โดยเน้นไปที่ภัยคุกคามระดับโลกที่มีผลกระทบต่อภูมิภาคต่าง ๆ ตั้งแต่การโจมตีแบบเจาะจง...
ไปที่
รายงานข้อมูลเชิงลึกด้านข่าวกรองเอเชียแปซิฟิก เดือนสิงหาคม 2568
รายงาน
รายงานข้อมูลเชิงลึกด้านข่าวกรองเอเชียแปซิฟิก เดือนสิงหาคม 2568
ค้นพบการพัฒนาความปลอดภัยทางไซเบอร์ที่สำคัญที่กำลังกำหนดรูปลักษณ์ของภูมิภาคเอเชียแปซิฟิก (APAC) ในเดือนสิงหาคม 2025
ไปที่
รายงานข้อมูลเชิงลึกด้านข่าวกรอง เดือนสิงหาคม 2568
รายงาน
รายงานข้อมูลเชิงลึกด้านข่าวกรอง เดือนสิงหาคม 2568
สำรวจเหตุการณ์ด้านความปลอดภัยทางไซเบอร์ที่โดดเด่นที่สุดในภูมิภาคและแนวทางปฏิบัติที่ดีที่สุด
ไปที่
รายงานข้อมูลเชิงลึกด้านข่าวกรองยุโรป เดือนสิงหาคม 2568
รายงาน
รายงานข้อมูลเชิงลึกด้านข่าวกรองยุโรป เดือนสิงหาคม 2568
ข้อมูลด้านกลาโหมและความมั่นคงของอิตาลีรั่วไหล กลุ่มแรนซัมแวร์กลุ่มใหม่เผยตัวตน การกระทำเพื่อแก้แค้นรัฐบาลในเยอรมนี...
ไปที่
รายงานข้อมูลเชิงลึกด้านข่าวกรองเอเชียแปซิฟิก กรกฎาคม 2568
รายงาน
รายงานข้อมูลเชิงลึกด้านข่าวกรองเอเชียแปซิฟิก กรกฎาคม 2568
สำรวจข้อมูลเชิงลึกของเราเกี่ยวกับเหตุการณ์ด้านความปลอดภัยทางไซเบอร์ที่โดดเด่นที่สุดในภูมิภาคเอเชียแปซิฟิก (APAC) ประจำเดือนกรกฎาคม 2025
ไปที่
แฮ็กติวิสต์ทำสงคราม: วิกฤตไซเบอร์ระหว่างกัมพูชาและไทย กรกฎาคม-สิงหาคม 2568
รายงาน
แฮ็กติวิสต์ทำสงคราม: วิกฤตไซเบอร์ระหว่างกัมพูชาและไทย กรกฎาคม-สิงหาคม 2568
การโจมตีทางไซเบอร์แบบแฮ็กติวิสต์มักเกิดขึ้นควบคู่กันไปเมื่อเกิดความขัดแย้งระหว่างประเทศ ทำความเข้าใจกลยุทธ์ เทคนิค และขั้นตอนทั่วไปที่...
ไปที่
Group-IB x ทีมชาติโครเอเชียCERT
เรื่องราวความสำเร็จ
Group-IB x ทีมชาติโครเอเชียCERT
เรียนรู้ว่าหน่วยงานด้านความปลอดภัยไซเบอร์แห่งชาติของโครเอเชียได้ใช้แพลตฟอร์มThreat Intelligence ของGroup-IB เพื่อเสริมสร้างความสามารถในการป้องกันใน 5 ภาคส่วนที่อยู่ภายใต้การกำกับดูแล และ...
ไปที่
พอดแคสต์ด้านความปลอดภัยทางไซเบอร์ยอดนิยม
บล็อก
พอดแคสต์เกี่ยวกับความปลอดภัยทางไซเบอร์ 10 รายการที่คุณควรเพิ่มลงในคิวของคุณตอนนี้
ไปที่
บล็อก
จาก Deepfakes สู่ Dark LLMs: 5 กรณีการใช้งานที่ AI ขับเคลื่อนอาชญากรรมทางไซเบอร์
AI ในด้านอาชญากรรมทางไซเบอร์มีการพัฒนาอย่างรวดเร็ว ส่งผลให้เกิดการโจมตีแบบฟิชชิ่งด้วย AI การโทรหลอกลวงด้วย AI การหลอกลวงด้วยการโคลนเสียงด้วย AI และแม้แต่ AI...
ไปที่
แรนซัมฮับ
พอดแคสต์
RansomHub: จากราชา RaaS สู่ปริศนาแก๊งค้ายา
เมื่อ RansomHub หนึ่งในกลุ่มแรนซัมแวร์ที่แพร่ระบาดมากที่สุด หายตัวไปในชั่วข้ามคืนเมื่อเดือนเมษายน ทำให้เกิดความตกตะลึงไปทั่วกลุ่มอาชญากรทางไซเบอร์...
ไปที่
บล็อก
ShadowSilk: สหภาพไบนารีข้ามพรมแดนสำหรับการขโมยข้อมูล
บล็อกนี้บรรยายถึงการโจมตีเหยื่อในเอเชียกลางและเอเชียแปซิฟิก การวิจัยเกี่ยวกับการโจมตีครั้งนี้ยังระบุกลุ่มผู้ก่อการร้ายอีกด้วย
ไปที่
ปัญหาด้านความไว้วางใจ: ภัยคุกคามทางอีเมลซ่อนตัวอยู่เบื้องหลังพันธมิตรของคุณอย่างไร
บล็อก
ปัญหาด้านความไว้วางใจ: ภัยคุกคามทางอีเมลซ่อนตัวอยู่เบื้องหลังพันธมิตรของคุณอย่างไร
เครื่องมือรักษาความปลอดภัยอีเมลที่ใช้กันอย่างแพร่หลายที่สุดยังคงมุ่งเน้นไปที่ภัยคุกคามในอดีต ในขณะเดียวกัน ผู้โจมตีก็เดินหน้าต่อไป ด้วยการแฮ็กอีเมลที่ถูกกฎหมาย...
ไปที่
การวิเคราะห์ข้อมูลเชิงลึกของ APAC Intelligence H1-2025 และการคาดการณ์ H2
เวบินาร์
การวิเคราะห์ข้อมูลเชิงลึกของ APAC Intelligence H1-2025 และการคาดการณ์ H2
อย่าให้ภัยคุกคามทางไซเบอร์ในภูมิภาคเอเชีย-แปซิฟิก (APAC) ได้ก้าวล้ำหน้าคุณ! มาร่วมงานสัมมนาออนไลน์แบบสดกับผู้เชี่ยวชาญจากGroup-IBในวันที่ 23...
ไปที่
Classiscam ในภูมิภาค LATAM
เวบินาร์
Classiscam ในภูมิภาค LATAM
Descubre cómo opera Classiscam en América Latina en 2025. Conoce sus tácticas de estafa, el uso de bots en Telegram...
ไปที่
ตัวอย่างวิดีโอ YouTube
วิดีโอ
Attack Surface Management , อธิบาย
พื้นผิวการโจมตีขององค์กรรวมถึงทรัพย์สินและระบบทั้งหมด
ไปที่
เว็บสัมมนา Fraud Matrix 2.0
เวบินาร์
เว็บสัมมนา Fraud Matrix 2.0
เว็บสัมมนา Fraud Matrix 2.0: การต่อสู้กับการฉ้อโกงด้วยข้อมูลอัจฉริยะ
ไปที่
การพัฒนากลยุทธ์ล่อในภาคการธนาคารภูมิภาค META
บล็อก
การพัฒนากลยุทธ์ล่อในภาคการธนาคารภูมิภาค META
ค้นพบว่าผู้ควบคุมม้ามีวิวัฒนาการอย่างไรในธนาคารภูมิภาค META ตั้งแต่การปกปิด IP ไปจนถึงกลยุทธ์ Starlink ที่มีการปลอมแปลง GPS ขั้นสูง การใช้ SIM ในทางที่ผิด และ...
ไปที่
ตัวอย่างวิดีโอ YouTube
วิดีโอ
ร้านขายการ์ดอธิบาย
ในด้านความปลอดภัยทางไซเบอร์ ร้านขายการ์ดเป็นตลาดใต้ดินประเภทหนึ่งที่ขายข้อมูลเฉพาะประเภท เช่น ข้อมูลทิ้งและ...
ไปที่
รายงานข้อมูลเชิงลึกของ META และ Pakistan Intelligence เดือนกรกฎาคม 2568
รายงาน
รายงานข้อมูลเชิงลึกของ META และ Pakistan Intelligence เดือนกรกฎาคม 2568
ค้นพบสิ่งที่สร้างภูมิทัศน์ภัยคุกคามทั่วตะวันออกกลาง ตุรกี แอฟริกา (META) และปากีสถานในเดือนกรกฎาคมนี้
ไปที่
บล็อกเปิดโปงการหลอกลวงการลงทุน
บล็อก
เปิดโปงกลโกงการลงทุน: การซื้อขายด้วย AI, Deepfake และการฉ้อโกงออนไลน์
การหลอกลวงการเทรดด้วย AI ใช้คลิปวิดีโอปลอม, รีวิวปลอม, และแพลตฟอร์มที่ฉ้อโกงเพื่อขโมยเงินของนักลงทุน และเรียนรู้สัญญาณที่...
ไปที่
ตัวอย่างวิดีโอ YouTube
วิดีโอ
การเข้ารหัสอธิบาย
การเข้ารหัสจะแปลงข้อมูลที่อ่านได้ให้เป็นรหัสที่อ่านไม่ได้ เว้นแต่คุณจะมีคีย์
ไปที่
บล็อก
การวิเคราะห์การโจมตีแบบ Deepfake Voice Phishing: เสียงที่สร้างโดย AI เป็นตัวขับเคลื่อนการหลอกลวงระลอกใหม่ได้อย่างไร
ค้นพบว่าการหลอกลวงทางเสียงแบบ AI ที่ใช้เสียง Deepfake ใช้ประโยชน์จากความไว้วางใจ สูญเสียเงินหลายล้าน และเรียนรู้ขั้นตอนปฏิบัติเพื่อตรวจจับและหยุดยั้งการหลอกลวงที่ใช้เสียง
ไปที่
รายงานข้อมูลเชิงลึกด้านข่าวกรอง กรกฎาคม 2568
รายงาน
รายงานข้อมูลเชิงลึกด้านข่าวกรอง กรกฎาคม 2568
สำรวจเหตุการณ์ด้านความปลอดภัยทางไซเบอร์ที่โดดเด่นที่สุดในภูมิภาคและแนวทางปฏิบัติที่ดีที่สุด
ไปที่
รายงานข้อมูลเชิงลึกด้านข่าวกรองยุโรป กรกฎาคม 2568 ข่าวกรองที่เอาชนะศัตรู
รายงาน
รายงานข้อมูลเชิงลึกด้านข่าวกรองยุโรป กรกฎาคม 2568 ข่าวกรองที่เอาชนะศัตรู
ผู้ถือคริปโตในยุโรป - การยื่นภาษีอาจทำให้เงินของคุณหมดไป ธุรกิจเสื้อผ้า ค้าปลีก และสินค้าหรูหรา - คอยติดตาม บริษัทต่างๆ...
ไปที่
เกตเวย์สู่การป้องกันเชิงรุก: การปฏิบัติจริงทางไซเบอร์ Threat Intelligence (ซีทีไอ)
เวบินาร์
เกตเวย์สู่การป้องกันเชิงรุก: การปฏิบัติจริงทางไซเบอร์ Threat Intelligence (ซีทีไอ)
ปลดล็อกพลังที่แท้จริงของ CTI ร่วมพูดคุยกับผู้เชี่ยวชาญแบบสดๆ เพื่อเรียนรู้วิธีเปลี่ยนข้อมูลภัยคุกคามทางไซเบอร์ให้เป็นแนวทางป้องกันที่นำไปปฏิบัติได้จริง...
ไปที่
ตอนที่ 1 ของซีรีส์เรื่อง "Fraud" จากGroup-IB
พอดแคสต์
เปิดโปงการฉ้อโกงทางไซเบอร์ในตะวันออกกลางและไกลออกไป
ในส่วนนี้ เราจะเจาะลึกถึงภัยคุกคามจากดีปเฟกที่กำลังพัฒนา ซึ่งมุ่งเป้าไปที่องค์กรต่างๆ ทั่วตะวันออกกลางและทั่วโลก ไฮไลท์สำคัญ...
ไปที่
เว็บสัมมนา Intelligence Insights: ภูมิทัศน์ภัยคุกคามทางไซเบอร์ใน META และปากีสถาน
เวบินาร์
เว็บสัมมนา Intelligence Insights: ภูมิทัศน์ภัยคุกคามทางไซเบอร์ใน META และปากีสถาน
มาร่วมกับเราในงานบรรยายสรุปข้อมูลข่าวกรองพิเศษ โดยผู้เชี่ยวชาญจากGroup-IB จะเปิดเผยผลการวิเคราะห์สำคัญจากรายงาน Intelligence Insights รายเดือน ซึ่งครอบคลุม...
ไปที่
คู่มือการประเมินขั้นสูงสุดด้านความปลอดภัยทางไซเบอร์: ตอนที่ 2 การประเมินที่เน้นที่มนุษย์
รายงาน
คู่มือการประเมินขั้นสูงสุดด้านความปลอดภัยทางไซเบอร์: ตอนที่ 2 การประเมินที่เน้นที่มนุษย์
ประเมินและเสริมสร้างความพร้อมด้านความปลอดภัยไซเบอร์ของทีมคุณด้วยคู่มือจากผู้เชี่ยวชาญของGroup-IB
ไปที่
บล็อก
UNC2891 การโจรกรรมธนาคาร: ช่องโหว่ทาง ATM และการหลบเลี่ยงนิติวิทยาศาสตร์ Linux
เจาะลึกการบุกรุกธนาคารหลายขั้นตอนของ UNC2891: การฝัง Raspberry Pi ATM การหลีกเลี่ยงการติดตั้งแบบผูกมัด DNS C2 แบบไดนามิก และ CAKETAP...
ไปที่
พอดแคสต์
DragonForce: กลุ่มอาชญากรไซเบอร์ที่ช่วยเหลือแฮกเกอร์โจมตีถนนสายหลัก
ชั้นวางสินค้าว่างเปล่า ลูกค้าที่หายไป และกำไรที่สูญเสียไปหลายร้อยล้านปอนด์ เป็นเพียงผลลัพธ์บางส่วนที่...
ไปที่
ตัวอย่างวิดีโอ YouTube
วิดีโอ
การยึดบัญชี คำอธิบาย
มาเรียนรู้เกี่ยวกับการยึดบัญชี ผลกระทบ และวิธีป้องกันกันดีกว่า
ไปที่
บล็อก
AI เชิงทำนาย: “ตัวเร่งปฏิกิริยาเงียบ” เบื้องหลังอนาคตของความปลอดภัยทางไซเบอร์
คิดว่าผู้ก่อภัยคุกคามนั้นคาดเดาไม่ได้หรือ? การเพิ่มขึ้นของการป้องกันที่ขับเคลื่อนด้วยข้อมูลข่าวกรองและการผลักดันการคาดการณ์เหตุการณ์อาจช่วยให้เรา...
ไปที่
MSSPs: ปรับปรุงชุดบริการของคุณด้วยโซลูชันของGroup-IB Unified Risk Platform
เวบินาร์
MSSPs: ปรับปรุงชุดบริการของคุณด้วยโซลูชันของGroup-IB Unified Risk Platform
เครื่องมือแบบดั้งเดิมไม่สามารถรับมือได้ในโลกที่ผู้โจมตีพัฒนาตัวขึ้นทุกนาที ด้วยGroup-IB คุณสามารถมอบความสามารถด้านความปลอดภัยไซเบอร์ที่พร้อมรับมือกับอนาคตได้—ตั้งแต่วันนี้....
ไปที่
บล็อก
ลงนาม ปิดผนึก แก้ไข? เจาะลึกการปลอมแปลง PDF
เปิดเผยความถูกต้องของ PDF โดยใช้เครื่องมือและวิธีการบางอย่างเพื่อตรวจจับการเปลี่ยนแปลงที่เกิดขึ้นกับ...
ไปที่
บล็อก
ป้องกันการฉ้อโกงเพื่อความปลอดภัยของคุณ: BioConfirm ปกป้องแพลตฟอร์ม iGaming และผู้เล่นอย่างไร
เปิดใช้งานการรักษาความปลอดภัยบัญชีแบบเรียลไทม์ตามโทเค็นที่หยุดการฉ้อโกงการถอนเงินก่อนที่แบรนด์ของคุณ ผู้เล่น และรายได้ของพวกเขาจะถูกบุกรุก
ไปที่
ตัวอย่างวิดีโอ YouTube
วิดีโอ
Deep Web อธิบาย
มาเรียนรู้เกี่ยวกับ Deep Web กันเถอะ
ไปที่
บล็อก
เครื่องสร้างใบเสร็จปลอม: ภัยคุกคามที่เพิ่มขึ้นต่อแบรนด์ค้าปลีกรายใหญ่
มิจฉาชีพกำลังใช้เครื่องมืออย่าง MaisonReceipts เพื่อสร้างใบเสร็จปลอมและแสวงหาผลประโยชน์จากแบรนด์ต่างๆ ค้นพบว่าระบบนิเวศการฉ้อโกงที่กำลังเติบโตนี้ทำงานอย่างไร...
ไปที่
รายงานข้อมูลเชิงลึกด้านข่าวกรองแห่งเอเชียแปซิฟิก มิถุนายน 2568
รายงาน
รายงานข้อมูลเชิงลึกด้านข่าวกรองแห่งเอเชียแปซิฟิก มิถุนายน 2568
ได้รับความเข้าใจอย่างมั่นใจในวิธีจัดการกับภัยคุกคามทางไซเบอร์ที่เป็นเอกลักษณ์และเปลี่ยนแปลงไปในภูมิภาคเอเชียแปซิฟิก
ไปที่
Group-IB x Data Cloud Technology
เรื่องราวความสำเร็จ
Group-IB x Data Cloud Technology
Data Cloud Technology (DCT) ได้ร่วมมือกับGroup-IB เพื่อเพิ่มความสามารถในการมองเห็น ปกป้องโครงสร้างพื้นฐานสำคัญ และพัฒนาตนเองให้เป็น MSSP ที่น่าเชื่อถือ (พร้อม...
ไปที่
รายงานข้อมูลเชิงลึกด้านข่าวกรองเอเชียแปซิฟิก พฤษภาคม 2568
รายงาน
รายงานข้อมูลเชิงลึกด้านข่าวกรองเอเชียแปซิฟิก พฤษภาคม 2568
นำทางภูมิทัศน์ภัยคุกคามที่เป็นเอกลักษณ์และเปลี่ยนแปลงไปของภูมิภาค APAC ด้วยข้อมูลเชิงลึกเชิงกลยุทธ์ของเรา
ไปที่
ตัวอย่างวิดีโอ YouTube
วิดีโอ
การอัปเดตผลิตภัณฑ์ XDR: การแจ้งเตือนอัจฉริยะ
มาค้นพบกันว่า Smart Alert ในGroup-IB Managed XDR สามารถรวมการแจ้งเตือนนับพันรายการเป็นหนึ่งเดียว ลดปริมาณการแจ้งเตือนลง 80% และ...
ไปที่
รายงานข้อมูลเชิงลึกของ META และ Pakistan Intelligence เดือนมิถุนายน 2568
รายงาน
รายงานข้อมูลเชิงลึกของ META และ Pakistan Intelligence เดือนมิถุนายน 2568
ตั้งแต่การยกระดับของการแฮ็กเกอร์ไปจนถึงภัยคุกคามจากมัลแวร์หลายขั้นตอน — เดือนมิถุนายน พ.ศ. 2568 พบว่าความเสี่ยงทางไซเบอร์เพิ่มขึ้นอย่างรวดเร็วทั่วทั้ง META...
ไปที่
บล็อก
Combolist คืออะไร? วิธีการทำงาน ความเสี่ยง และวิธีป้องกัน
ไฟล์ Combolists และ ULP กำลังถูกเผยแพร่บนดาร์กเว็บในฐานะข้อมูลที่รั่วไหลใหม่ แต่ส่วนใหญ่ของเนื้อหาในไฟล์เหล่านั้นเป็นข้อมูลที่ถูกขโมยมา...
ไปที่
ตัวอย่างวิดีโอ YouTube
วิดีโอ
DDoS อธิบาย
มาเรียนรู้เกี่ยวกับการโจมตี DDoS กันดีกว่า
ไปที่
บล็อก
พิสูจน์ตัวตนผู้ใช้ ธุรกรรมที่ปลอดภัย: BioConfirm รักษาความปลอดภัยให้กับการดำเนินการธนาคารที่มีความเสี่ยงสูงได้อย่างไร
ขอแนะนำ BioConfirm - เปิดใช้งานการรักษาความปลอดภัยบัญชีผู้ใช้แบบเรียลไทม์ตามโทเค็นที่หยุดการฉ้อโกงการถอนเงินก่อนที่แบรนด์ของคุณ ความไว้วางใจของลูกค้า และรายได้...
ไปที่
บล็อก
การใช้ประโยชน์จากความน่าเชื่อถือ: ไดรเวอร์ที่ลงนามเป็นตัวกระตุ้นให้เกิดการโจมตีระดับเคอร์เนลสมัยใหม่บน Windows ได้อย่างไร
ค้นพบว่าผู้โจมตีใช้ประโยชน์จากตัวโหลดเคอร์เนลของ Windows และละเมิดไดรเวอร์ที่ลงนามดิจิทัลเพื่อให้ได้รับสิทธิ์การเข้าถึงที่มีสิทธิพิเศษ ปิดการใช้งานเครื่องมือรักษาความปลอดภัย และ...
ไปที่
บล็อก
การโจมตีหนึ่งครั้ง การแจ้งเตือนหนึ่งครั้ง: จากสัญญาณนับพันสู่เรื่องราวที่ชัดเจนหนึ่งเรื่อง
มาค้นพบกันว่า Smart Alert ในGroup-IB Managed XDR สามารถรวมการแจ้งเตือนนับพันรายการเป็นหนึ่งเดียว ลดปริมาณการแจ้งเตือนลง 80% และ...
ไปที่
ปฏิบัติการ Threat Intelligence
รายงาน
ปฏิบัติการ Threat Intelligence
E-Book All-Hands ของคุณเกี่ยวกับการดำเนินการด้านไซเบอร์ Threat Intelligence (ซีทีไอ)
ไปที่
รูปที่ 1 ภาพหน้าจอของข้อความหลอกลวงผ่าน Telegram ที่ขอให้ผู้ใช้ดาวน์โหลดแอปที่เป็นอันตรายเพื่อรับความช่วยเหลือทางการเงินจากรัฐบาลเป็นภาษาอุซเบก (ภาพบน) และคำแปลเป็นภาษาอังกฤษ (ภาพล่าง)
บล็อก
ของขวัญแห่งความมืดของเดือนมิถุนายน: การเพิ่มขึ้นของ Qwizzserial
Group-IB ได้ค้นพบ Qwizzserial เมื่อกลางปี 2024 ซึ่งในตอนแรกยังไม่ค่อยมีการเคลื่อนไหวมากนัก แต่ต่อมาเริ่มแพร่กระจายอย่างรุนแรงในอุซเบกิสถาน โดยแฝงตัว...
ไปที่
ตัวอย่างวิดีโอ YouTube
วิดีโอ
Zero Days อธิบายแล้ว
มาเรียนรู้เกี่ยวกับ Zero Day และวิธีป้องกันกันดีกว่า
ไปที่
รายงานข้อมูลเชิงลึกด้านข่าวกรอง เดือนมิถุนายน 2568
รายงาน
รายงานข้อมูลเชิงลึกด้านข่าวกรอง เดือนมิถุนายน 2568
สำรวจเหตุการณ์ด้านความปลอดภัยทางไซเบอร์ที่โดดเด่นที่สุดในภูมิภาคและแนวทางปฏิบัติที่ดีที่สุด
ไปที่
รายงานข้อมูลเชิงลึกด้านข่าวกรองยุโรป เดือนมิถุนายน 2568 รู้ว่าภัยคุกคามใดบ้างที่ส่งผลกระทบต่อภูมิภาคของคุณ ก่อนที่มันจะส่งผลกระทบต่อคุณ
รายงาน
รายงานข้อมูลเชิงลึกด้านข่าวกรองยุโรป เดือนมิถุนายน 2568 รู้ว่าภัยคุกคามใดบ้างที่ส่งผลกระทบต่อภูมิภาคของคุณ ก่อนที่มันจะส่งผลกระทบต่อคุณ
จากการเพิ่มขึ้น 240 เท่าของการละเมิดข้อมูลประจำตัวที่เกิดจากมัลแวร์ที่ไม่ค่อยมีใครรู้จักและข้อมูลเชิงลึกที่สำคัญเกี่ยวกับแรนซัมแวร์ แฮ็กเกอร์ และกิจกรรม DDoS...
ไปที่
การยึดบัญชีและการจัดการทางสังคม: เรื่องราวและสัญญาณแนวหน้าเพื่อต่อสู้กับสิ่งเหล่านี้
เวบินาร์
การยึดบัญชีและการจัดการทางสังคม: เรื่องราวและสัญญาณแนวหน้าเพื่อต่อสู้กับสิ่งเหล่านี้
มาร่วมกับGroup-IB และผู้เชี่ยวชาญในวงการ Hailey Windham เพื่อศึกษาอย่างลึกซึ้งเกี่ยวกับสถานการณ์ภัยคุกคามที่เปลี่ยนแปลงอย่างรวดเร็ว ซึ่งผู้หลอกลวงกำลัง...
ไปที่
บล็อก
การยกระดับทางไซเบอร์ในตะวันออกกลาง: จากการแฮ็กข้อมูลสู่การปฏิบัติการคุกคามที่ซับซ้อน
การติดตามความขัดแย้งระดับภูมิภาค (13 - 20 มิถุนายน 2568)
ไปที่
ตัวอย่างวิดีโอ YouTube
วิดีโอ
อธิบายการรักษาความปลอดภัยปลายทาง
มาเรียนรู้เรื่องความปลอดภัยของ Endpoint กันเถอะ!
ไปที่
ไฮไลท์ความเสี่ยงทางดิจิทัลปี 2025: การหลอกลวงไม่เคารพพรมแดน
รายงาน
ไฮไลท์ความเสี่ยงทางดิจิทัลปี 2025: การหลอกลวงไม่เคารพพรมแดน
ค้นพบว่าการหลอกลวงมีวิวัฒนาการไปอย่างไรทั่วโลก และภัยคุกคามใดบ้างที่ต้องระวังในภูมิภาคของคุณ — ทั้งหมดนี้ในภาพประกอบเดียว...
ไปที่
บล็อก
กับดักการประกาศ: Crypto Drainers ปลอมตัวเป็นหน่วยงานด้านภาษีของยุโรป
นักต้มตุ๋นกำลังใช้อีเมลปลอมของกรมสรรพากรเพื่อหลอกเอาคริปโต ค้นพบวิธีการทำงานของกับดักการประกาศภาษีและวิธีการ...
ไปที่
Group-IB x PSR IT Solutions
เรื่องราวความสำเร็จ
Group-IB x PSR IT Solutions
ผู้บุกเบิกด้านเทคโนโลยีทางการเงินบรรลุมาตรฐาน PCI MPoC และรักษาความปลอดภัยการชำระเงินผ่านมือถือทั่วโลกได้อย่างไร
ไปที่
กลยุทธ์การหลีกเลี่ยงฟิชชิ่ง: การออนไลน์ในละตินอเมริกา
เวบินาร์
กลยุทธ์การหลีกเลี่ยงฟิชชิ่ง: การออนไลน์ในละตินอเมริกา
Descubre cómo los atacantes de phishing en LATAM evaden la detección mediante georrestricciones, filtrado por dispositivo y validación de identidad....
ไปที่
รายงานข้อมูลเชิงลึกด้านข่าวกรองเอเชียแปซิฟิก มีนาคม 2568
รายงาน
รายงานข้อมูลเชิงลึกด้านข่าวกรองเอเชียแปซิฟิก มีนาคม 2568
เตรียมกลยุทธ์ความมั่นคงปลอดภัยทางไซเบอร์สำหรับภูมิภาคเอเชียแปซิฟิกของคุณให้พร้อมรับมือกับภัยคุกคามใหม่ๆ ที่ไม่เหมือนใครในภูมิภาคนี้ นำทางสู่สภาพแวดล้อมทางไซเบอร์ที่ซับซ้อนด้วยข้อมูลข่าวกรองที่สำคัญ...
ไปที่
ลาซารัส
พอดแคสต์
ลาซารัส: แฮกเกอร์ที่ได้รับการสนับสนุนจากรัฐซึ่งไม่เคยออกจากระบบ
ในเดือนธันวาคม 2014 Sony Pictures ประกาศว่าพวกเขาจะยกเลิกการฉายภาพยนตร์เรื่อง The Interview ซึ่งเป็นผลงานล่าสุดของ Seth Rogan เนื่องจาก...
ไปที่
รายงานข้อมูลเชิงลึกด้านข่าวกรองเอเชียแปซิฟิก เมษายน 2568
รายงาน
รายงานข้อมูลเชิงลึกด้านข่าวกรองเอเชียแปซิฟิก เมษายน 2568
เตรียมกลยุทธ์ความปลอดภัยทางไซเบอร์ของคุณด้วยข้อมูลเชิงลึกเชิงกลยุทธ์เพื่อนำทางภูมิทัศน์ภัยคุกคามที่เป็นเอกลักษณ์และเปลี่ยนแปลงตลอดเวลาของภูมิภาคเอเชียแปซิฟิกอย่างเชี่ยวชาญ
ไปที่
รายงานข้อมูลเชิงลึกด้านข่าวกรอง พฤษภาคม 2568
รายงาน
รายงานข้อมูลเชิงลึกด้านข่าวกรอง พฤษภาคม 2568
สำรวจเหตุการณ์ด้านความปลอดภัยทางไซเบอร์ที่โดดเด่นที่สุดในภูมิภาคและแนวทางปฏิบัติที่ดีที่สุด
ไปที่
ตัวอย่างวิดีโอ YouTube
วิดีโอ
Dark Web อธิบาย
มาเรียนรู้เกี่ยวกับเว็บมืดกันเถอะ!
ไปที่
รายงาน META Intelligence Insights พฤษภาคม 2025 ล้ำสมัย Threat Intelligence สำหรับภูมิภาค META และภูมิภาคอื่นๆ
รายงาน
รายงาน META Intelligence Insights พฤษภาคม 2025 ล้ำสมัย Threat Intelligence สำหรับภูมิภาค META และภูมิภาคอื่นๆ
อย่าให้ตัวเองตกหลังกับสถานการณ์ภัยคุกคามทางไซเบอร์ที่เปลี่ยนแปลงอย่างต่อเนื่อง ด้วยรายงาน Intelligence Insights Report ฉบับล่าสุดของGroup-IB – พฤษภาคม 2568 ฉบับนี้นำเสนอ...
ไปที่
ตัวอย่างวิดีโอ YouTube
วิดีโอ
บอตเน็ต อธิบาย
มาเรียนรู้เกี่ยวกับบอตเน็ตและวิธีป้องกันกันดีกว่า
ไปที่
รายงานข้อมูลเชิงลึกด้านข่าวกรองยุโรป เดือนเมษายน 2568
รายงาน
รายงานข้อมูลเชิงลึกด้านข่าวกรองยุโรป เดือนเมษายน 2568
ไปที่
รายงาน LATAM Intelligence Insights เดือนเมษายน 2568 (ภาษาอังกฤษ/สเปน)
รายงาน
รายงาน LATAM Intelligence Insights เดือนเมษายน 2568 (ภาษาอังกฤษ/สเปน)
ค้นพบว่าอาชญากรไซเบอร์กำลังพัฒนากลยุทธ์ของตนในละตินอเมริกาอย่างไร
ไปที่
ตัวอย่างวิดีโอ YouTube
วิดีโอ
ฟิชชิ่ง อธิบาย
มาเรียนรู้เกี่ยวกับฟิชชิ่งและวิธีป้องกันกันดีกว่า
ไปที่
รายงานข้อมูลเชิงลึกด้านข่าวกรองอเมริกาเหนือ เดือนเมษายน 2568
รายงาน
รายงานข้อมูลเชิงลึกด้านข่าวกรองอเมริกาเหนือ เดือนเมษายน 2568
ค้นพบภัยคุกคามทางไซเบอร์ล่าสุดที่มุ่งเป้าไปยังอเมริกาเหนือ ผ่านข้อมูลวิเคราะห์ภัยคุกคามรายเดือนจากGroup-IB— ที่ออกแบบมาโดยเฉพาะสำหรับผู้นำด้านความปลอดภัยที่ต้องการ...
ไปที่
ตัวอย่างวิดีโอ YouTube
วิดีโอ
แรนซัมแวร์ อธิบาย
มาเรียนรู้เกี่ยวกับแรนซัมแวร์และวิธีป้องกันกันดีกว่า
ไปที่
บล็อก
ความเสี่ยงทางไซเบอร์ที่แฝงตัวอยู่ในชายฝั่งโคลอมเบีย: กับดักประกันภัย
เปิดเผยวิธีที่อาชญากรทางไซเบอร์ในโคลอมเบียปลอมตัวเป็นแบรนด์ทางการเงินและใช้ประโยชน์จากข้อมูลสาธารณะเพื่อสร้างกลโกงประกันภัยรถยนต์ที่น่าเชื่อถือ
ไปที่
โรงงานทองคำ
พอดแคสต์
GoldFactory: อาชญากรไซเบอร์ที่ต้องการขโมยใบหน้าของคุณ
พบกับ GoldFactory กลุ่มอาชญากรไซเบอร์ชาวจีนที่แฝงตัวอยู่ในเอเชีย พวกเขาคือผู้อยู่เบื้องหลัง GoldPickaxe โทรจันธนาคาร iOS ตัวแรก และ...
ไปที่
บล็อก
ทำความเข้าใจการเก็บเกี่ยวข้อมูลประจำตัวผ่าน PAM: ภัยคุกคามในโลกแห่งความเป็นจริง
เรียนรู้ว่าผู้โจมตีใช้ประโยชน์จาก Pluggable Authentication Modules (PAM) เพื่อการรวบรวมข้อมูลประจำตัวได้อย่างไร และค้นพบการป้องกันเพื่อเพิ่มความแข็งแกร่งให้กับการตรวจสอบสิทธิ์ของ Linux
ไปที่
บล็อก
วิธีหลีกเลี่ยงข้อผิดพลาดในการบูรณาการที่สำคัญในสแต็กความปลอดภัยทางไซเบอร์ของคุณ
ไปที่
ข้อมูลเชิงลึกด้านข่าวกรอง META ประจำเดือนเมษายน เปิดเผยภัยคุกคาม เสริมพลังการป้องกัน
รายงาน
ข้อมูลเชิงลึกด้านข่าวกรอง META ประจำเดือนเมษายน เปิดเผยภัยคุกคาม เสริมพลังการป้องกัน
อย่าพลาดข้อมูลล่าสุดจากGroup-IBเกี่ยวกับข้อมูลข่าวกรองไซเบอร์สำหรับภูมิภาค META และพื้นที่อื่นๆ ฉบับเดือนเมษายนของเรา...
ไปที่
บล็อก
เศษซากแรนซัมแวร์: การวิเคราะห์ปฏิบัติการ RansomHub
บล็อกนี้บน RansomHub จะให้ภาพรวมเกี่ยวกับวิธีการดำเนินงานของกลุ่ม Ransomware-as-a-Service (RaaS) รวมถึงกลยุทธ์การเรียกค่าไถ่ การสรรหาพันธมิตร...
ไปที่
ตัวอย่างวิดีโอ YouTube
วิดีโอ
คีย์ล็อกเกอร์ อธิบาย
มาเรียนรู้เกี่ยวกับ keyloggers และวิธีป้องกันกันดีกว่า
ไปที่
รายงานข้อมูลเชิงลึกด้านข่าวกรอง เดือนมีนาคม/เมษายน 2568
รายงาน
รายงานข้อมูลเชิงลึกด้านข่าวกรอง เดือนมีนาคม/เมษายน 2568
สำรวจเหตุการณ์ด้านความปลอดภัยทางไซเบอร์ที่โดดเด่นที่สุดในภูมิภาคและแนวทางปฏิบัติที่ดีที่สุด
ไปที่
บล็อก
ผลกระทบจากการหลอกลวง: จุดที่การหลบเลี่ยงผลักดันให้เกิดการฟิชชิ่ง
ค้นพบแคมเปญฟิชชิ่งล่าสุดที่กำหนดเป้าหมายเป็นผู้ให้บริการทางด่วนเก็บค่าผ่านทางรายใหญ่ โดยผู้ก่ออาชญากรรมทางไซเบอร์ใช้เทคนิคการหลบเลี่ยงที่ซับซ้อนเพื่อหลีกเลี่ยง...
ไปที่
รายงานข้อมูลเชิงลึกด้านข่าวกรองยุโรป มีนาคม 2568
รายงาน
รายงานข้อมูลเชิงลึกด้านข่าวกรองยุโรป มีนาคม 2568
กลยุทธ์ความปลอดภัยทางไซเบอร์ในปัจจุบันของคุณรองรับภัยคุกคามใหม่ๆ ที่กำลังเกิดขึ้นหรือไม่ หากไม่ นี่คือสิ่งที่คุณจำเป็นต้องรู้เพื่อ...
ไปที่
บล็อก
รวดเร็ว ฉลาด และรักษาความเป็นส่วนตัว:Group-IB เปิดตัว AI Assistant
แชทบอทใหม่ของเราที่ใช้เทคโนโลยี LLM ได้รับการออกแบบมาเพื่อความมีประสิทธิภาพและความปลอดภัย ค้นพบว่า AI Assistant ของGroup-IB ช่วยปรับปรุงกระบวนการทำงานด้านข้อมูลข่าวกรองภัยคุกคามและ...
ไปที่
เปิดตัวผู้ช่วย AIGroup-IB เพื่อการเข้าถึงที่รวดเร็วและชาญฉลาดยิ่งขึ้นThreat Intelligence
เวบินาร์
เปิดตัวผู้ช่วย AIGroup-IB เพื่อการเข้าถึงที่รวดเร็วและชาญฉลาดยิ่งขึ้นThreat Intelligence
คุณต้องการเปลี่ยนแปลงเวิร์กโฟลว์การวิเคราะห์ภัยคุกคามและรับข้อมูลเชิงลึกเกี่ยวกับภูมิทัศน์ภัยคุกคามทางไซเบอร์ที่เปลี่ยนแปลงไปในทันทีหรือไม่? ของเรา...
ไปที่
บล็อก
การฉ้อโกงแบบ Dark Web ทั่วไป: นักต้มตุ๋นดำเนินการที่ไหนและมีลักษณะอย่างไร
ไปที่
ผู้ก่อภัยคุกคาม
แรนซัมฮับ
นับตั้งแต่ถูกค้นพบในเดือนกุมภาพันธ์ 2024 RansomHub ได้กลายเป็นกำลังสำคัญในการโจมตีแรนซัมแวร์อย่างรวดเร็ว ณ ขณะนี้ ตามรายงานของ...
ไปที่
โรงงานทองคำ
ผู้ก่อภัยคุกคาม
โรงงานทองคำ
ขณะนี้มีข้อมูลสาธารณะเกี่ยวกับกลุ่ม Masked Actors นี้อยู่อย่างจำกัด อย่างไรก็ตาม ในเดือนพฤษภาคม 2024 เราได้ค้นพบโทรจัน iOS ตัวแรก...
ไปที่
ลาซารัส
ผู้ก่อภัยคุกคาม
ลาซารัส
ลาซารัสเป็นองค์กรแฮ็กเกอร์ชื่อดังของกลุ่ม Masked Actors หรือที่รู้จักกันในชื่อกลุ่มภัยคุกคามขั้นสูง (APT) มีลิงก์ไปยัง...
ไปที่
ผู้ก่อภัยคุกคาม
ดราก้อนฟอร์ซ
กลุ่มนักแสดงสวมหน้ากากที่สำคัญกลุ่มนี้เริ่มต้นขึ้นในตะวันออกกลางและเอเชีย ต่อมา DragonForce ได้ขยายกิจการไปทั่วโลกด้วย...
ไปที่
ผู้ก่อภัยคุกคาม
แท่นขุดเจาะน้ำมัน
OilRig เป็นกลุ่มจารกรรมทางไซเบอร์ที่ได้รับการสนับสนุนจากรัฐบาลอิหร่าน ซึ่งปฏิบัติการมานานกว่าทศวรรษแล้ว ขณะที่กลุ่ม Masked Actors เหล่านี้ยังคงปฏิบัติการ...
ไปที่
น้ำโคลน
ผู้ก่อภัยคุกคาม
น้ำโคลน
MuddyWater เป็นกลุ่มแฮกเกอร์สายลับไซเบอร์อีกกลุ่มหนึ่ง เชื่อกันว่าเป็นกลุ่มย่อยของกระทรวงข่าวกรองและความมั่นคงของอิหร่าน...
ไปที่
ผู้ก่อภัยคุกคาม
รหัสสมอง
Brain Cipher วงน้องใหม่ที่เพิ่งเปิดตัวเมื่อกลางปีที่แล้ว เหล่านักแสดงสวมหน้ากากเหล่านี้ได้รับความสนใจอย่างรวดเร็วด้วยฝีมืออันเฉียบคมของพวกเขา...
ไปที่
ผู้ก่อภัยคุกคาม
บูลก้า
กลยุทธ์การลอบเร้นที่พัฒนาอย่างต่อเนื่องของ Boolka ทำให้พวกเขากลายเป็นผู้เล่นที่โดดเด่นในชุมชน Masked Actors ความสามารถในการปรับตัวของกลุ่มนี้...
ไปที่
ผู้ก่อภัยคุกคาม
อาจิน่า
กลุ่มนักแสดงสวมหน้ากากที่กำลังเติบโตอย่างรวดเร็วนี้เป็นส่วนหนึ่งของเครือข่ายพันธมิตร ซึ่งบ่งชี้ถึงปฏิบัติการอาชญากรรมไซเบอร์ที่มีการจัดระเบียบอย่างยิ่งใหญ่ อาจิน่า...
ไปที่
ตัวอย่างวิดีโอ YouTube
วิดีโอ
2FA อธิบาย
มาเรียนรู้กันดีกว่าว่าเหตุใดการใช้ 2FA จึงสามารถช่วยให้คุณหลีกเลี่ยงปัญหาต่างๆ ได้มากมาย
ไปที่
ผู้ก่อภัยคุกคาม
ทีมทีเอ็นที
เหล่านักแสดงที่สวมหน้ากากเหล่านี้มีชื่อเสียงโด่งดังในเรื่องการขโมยข้อมูลดิจิทัลแบบเจาะระบบคลาวด์ การโจมตีแบบบรูทฟอร์ซ Secure Shell (SSH) และการขโมยข้อมูล ตลอดหลายปีที่ผ่านมา ทีม...
ไปที่
บล็อก
CISOs จัดอันดับธุรกิจสูงสุด: การลดและจัดการความเสี่ยงทางไซเบอร์
สำหรับ CISO ยุคใหม่ การจัดการและลดความเสี่ยงทางไซเบอร์ถือเป็นความท้าทายที่ไม่หยุดหย่อน แต่บล็อกนี้นำเสนอสิ่งที่คุณต้องการอย่างแท้จริง...
ไปที่
แนวโน้มข้อมูล Crimini Avanzati ในปี 2025
เวบินาร์
แนวโน้มข้อมูล Crimini Avanzati ในปี 2025
Unisciti a noi per scoprire perché le aziende Europee sono tra i bersagli Principi degli APT, attacchi ransomware, schemi di...
ไปที่
บล็อก
การปั๊ม SMS: อาชญากรเปลี่ยนบริการข้อความของคุณให้กลายเป็นตู้เอทีเอ็มได้อย่างไร
ไปที่
บล็อก
แหล่งกบดานของการฉ้อโกง: ยุคดิจิทัลบูมของออสเตรเลีย—ขุมทรัพย์ของนักต้มตุ๋น?
ทราบแน่ชัดว่าอาชญากรทางไซเบอร์วางแผนโจมตีพลเมืองและสินทรัพย์ดิจิทัลของออสเตรเลียอย่างไร และเหตุใดพวกเขาจึงเป็นเป้าหมายที่ทำกำไรได้?
ไปที่
รางวัลผู้นำนวัตกรรมเทคโนโลยีระดับโลกประจำปี 2025 จาก Frost & Sullivan
รายงาน
รางวัลผู้นำนวัตกรรมเทคโนโลยีระดับโลกประจำปี 2025 จาก Frost & Sullivan
Frost & Sullivan ได้มอบรางวัล Global Technology Innovation Leadership Award ปี 2025 ให้แก่Group-IB สำหรับการกำหนดนิยามใหม่ด้านความปลอดภัยไซเบอร์ด้วยข้อมูลข่าวกรองภัยคุกคามที่ล้ำสมัย...
ไปที่
บล็อก
จุดเริ่มต้นของจุดจบ: เรื่องราวของ Hunters International
เรียนรู้เกี่ยวกับรายละเอียดทางเทคนิคเกี่ยวกับเครื่องมือแรนซัมแวร์และซอฟต์แวร์จัดเก็บข้อมูล วิธีการที่อาชญากรใช้แผงควบคุมพันธมิตร รวมถึง...
ไปที่
ปฏิบัติการ Nervone: การกำจัด OPERA1ER
การสืบสวน
ปฏิบัติการ Nervone: การกำจัด OPERA1ER
Group-IB มีบทบาทสำคัญในปฏิบัติการ Nervone ซึ่งเป็นปฏิบัติการบังคับใช้กฎหมายระดับนานาชาติที่นำโดย INTERPOL และ AFRIPOL รวมถึงองค์กรอื่น ๆ...
ไปที่
บล็อก
การนำทางกระแสอาชญากรรมทางไซเบอร์ในละตินอเมริกา: การเสริมสร้างการป้องกันของภูมิภาค
ด้วยการทำลายกำแพงของระยะทาง ภาษา และสิ่งที่ไม่รู้จัก ภารกิจของGroup-IBในการต่อสู้กับอาชญากรรมไซเบอร์ ได้นำเราสู่ขอบเขตใหม่ล่าสุด...
ไปที่
Group-IB x Sinority
เรื่องราวความสำเร็จ
Group-IB x Sinority
ด้วยการนำโซลูชันของGroup-IB มาผสานเข้ากับพอร์ตโฟลิโอของบริษัท Sinority จึงสามารถช่วยลูกค้าระบุและตอบสนองต่อภัยคุกคามออนไลน์ได้อย่างรวดเร็ว
ไปที่
บล็อก
การเปิดโปงความคลาสสิกในเอเชียกลาง
การหลอกลวงเช่น Classiscam จะทำให้เว็บไซต์ปลอมเป็นระบบอัตโนมัติเพื่อขโมยข้อมูลทางการเงิน โดยอาศัยการเติบโตของระบบดิจิทัลในประเทศกำลังพัฒนา ทำให้การฉ้อโกงมีประสิทธิภาพ...
ไปที่
รายงานข้อมูลเชิงลึกด้านข่าวกรอง เดือนกุมภาพันธ์ 2568
รายงาน
รายงานข้อมูลเชิงลึกด้านข่าวกรอง เดือนกุมภาพันธ์ 2568
สำรวจเหตุการณ์ด้านความปลอดภัยทางไซเบอร์ที่โดดเด่นที่สุดในภูมิภาคและแนวทางปฏิบัติที่ดีที่สุด
ไปที่
บล็อก
พิธีกรรมการล่าสัตว์ #5: เหตุใดการล่าภัยคุกคามตามสมมติฐานจึงมีความจำเป็นในด้านความปลอดภัยทางไซเบอร์
ค้นพบว่าการค้นหาภัยคุกคามโดยใช้สมมติฐานสามารถเปิดเผยมัลแวร์ที่ซ่อนเร้นได้อย่างไร เรียนรู้ว่าทำไมการมีทีมงานเฉพาะภายในองค์กรหรือการใช้ประโยชน์จากการค้นหาภัยคุกคามจากผู้เชี่ยวชาญ...
ไปที่
รายงานข้อมูลเชิงลึกด้านข่าวกรองแห่งเอเชียแปซิฟิก เดือนกุมภาพันธ์ 2568
รายงาน
รายงานข้อมูลเชิงลึกด้านข่าวกรองแห่งเอเชียแปซิฟิก เดือนกุมภาพันธ์ 2568
รายงาน Intelligence Insights ประจำเดือนฉบับเดือนกุมภาพันธ์ พ.ศ. 2568 ของเรามีการตรวจสอบโดยละเอียดเกี่ยวกับการเปลี่ยนแปลงที่สำคัญและเหตุการณ์ที่เกิดขึ้นใหม่...
ไปที่
แนวโน้มปี 2025 ใน Kriminalität ของเทคโนโลยีขั้นสูง
เวบินาร์
แนวโน้มปี 2025 ใน Kriminalität ของเทคโนโลยีขั้นสูง
Diskutieren Sie mit uns, warum die Unternehmen in Europa zu den Hauptangriffszielen gehören, ใช้งาน staatlich unterstützte APTs, Ransomware-Angriffe, Phishing-Methoden และ...
ไปที่
บล็อก
อาชญากรไซเบอร์สี่หน้า: การเปิดเผยผลการสืบสวนของGroup-IBเกี่ยวกับ ALTDOS, DESORDEN, GHOSTR และ 0mid16B
หลังจากที่ผู้ก่ออาชญากรรมไซเบอร์ที่ใช้ชื่อปลอม ALTDOS, DESORDEN, GHOSTR และ 0mid16B ถูกจับกุมGroup-IB ได้นำเสนอการวิเคราะห์อย่างลึกซึ้งเกี่ยวกับ...
ไปที่
แนวโน้มอาชญากรรมทางเทคโนโลยีขั้นสูงปี 2025 ในอเมริกาเหนือ
เวบินาร์
แนวโน้มอาชญากรรมทางเทคโนโลยีขั้นสูงปี 2025 ในอเมริกาเหนือ
เข้าร่วมกับผู้เชี่ยวชาญของเราในวันที่ 3 เมษายน 2568 เวลา 12.00 น. (ET / GMT-4) เพื่อการวิเคราะห์เชิงลึกระดับโลกและ...
ไปที่
Tendencias del Cibercrimen 2025 และยุโรป
เวบินาร์
Tendencias del Cibercrimen 2025 และยุโรป
Únase a nosotros para debatir por qué las empresas de la región son objetivos Prioritarios, con un aumento de amenazas...
ไปที่
แนวโน้มอาชญากรรมทางเทคโนโลยีขั้นสูงปี 2025 เจาะลึกในภูมิภาคเอเชียแปซิฟิก
เวบินาร์
แนวโน้มอาชญากรรมทางเทคโนโลยีขั้นสูงปี 2025 เจาะลึกในภูมิภาคเอเชียแปซิฟิก
เข้าร่วมกับผู้เชี่ยวชาญของเราในวันที่ 3 เมษายน 2568 เวลา 11.00 น. GMT+8 เพื่อรับการวิเคราะห์เชิงลึกเกี่ยวกับข้อมูลเชิงลึกระดับโลกและเฉพาะภูมิภาคเอเชียแปซิฟิก...
ไปที่
แนวโน้มอาชญากรรมทางเทคโนโลยีขั้นสูงปี 2025 ในละตินอเมริกา (ภาษาสเปน)
เวบินาร์
แนวโน้มอาชญากรรมทางเทคโนโลยีขั้นสูงปี 2025 ในละตินอเมริกา (ภาษาสเปน)
อาชญากรรมไซเบอร์ในอเมริกาใต้กำลังพัฒนาอย่างรวดเร็ว — คุณพร้อมรับมือกับภัยคุกคามล่าสุดแล้วหรือยัง? มาร่วมกับผู้เชี่ยวชาญจากGroup-IBเพื่อค้นพบ...
ไปที่
แนวโน้มอาชญากรรมทางเทคโนโลยีขั้นสูงในยุโรปปี 2025
เวบินาร์
แนวโน้มอาชญากรรมทางเทคโนโลยีขั้นสูงในยุโรปปี 2025
เข้าร่วมกับเราเพื่อหารือเกี่ยวกับเหตุใดธุรกิจในภูมิภาคจึงเป็นเป้าหมายหลัก โดยมี APT ที่ได้รับการสนับสนุนจากรัฐ การโจมตีด้วยแรนซัมแวร์ การฟิชชิ่ง...
ไปที่
ตัวอย่างวิดีโอ YouTube
วิดีโอ
แนวโน้มอาชญากรรมไฮเทคปี 2025
ในปี 2568 โลกของอาชญากรรมทางไซเบอร์ยังคงพัฒนาไปอย่างรวดเร็วอย่างที่ไม่เคยเกิดขึ้นมาก่อน
ไปที่
คลิกฟิกซ์
บล็อก
ClickFix: เทคนิคทางวิศวกรรมสังคมที่แฮกเกอร์ใช้เพื่อหลอกล่อเหยื่อ
ค้นพบว่าการโจมตีทางวิศวกรรมสังคมของ ClickFix ใช้ประโยชน์จากจิตวิทยาของมนุษย์เพื่อหลบเลี่ยงความปลอดภัยได้อย่างไร เรียนรู้ว่าแฮกเกอร์ใช้กลยุทธ์นี้อย่างไรและ...
ไปที่
แนวโน้มอาชญากรรมเทคโนโลยีขั้นสูงปี 2568 ในภูมิภาคเมตา
เวบินาร์
แนวโน้มอาชญากรรมเทคโนโลยีขั้นสูงปี 2568 ในภูมิภาคเมตา
การเพิ่มขึ้นของ APT, แฮ็กเกอร์ และฟิชชิ่งใน META — ภัยคุกคามทางไซเบอร์พัฒนาไปอย่างไรในปี 2024
ไปที่
รายงานข้อมูลเชิงลึกด้านข่าวกรองยุโรป เดือนกุมภาพันธ์ 2568
รายงาน
รายงานข้อมูลเชิงลึกด้านข่าวกรองยุโรป เดือนกุมภาพันธ์ 2568
ภัยคุกคามใดบ้างที่กำลังมีอิทธิพลต่อภูมิทัศน์ความมั่นคงปลอดภัยทางไซเบอร์ของยุโรป และเราจะป้องกันภัยคุกคามเหล่านั้นได้อย่างไรอย่างทันท่วงที รับรายละเอียดสำคัญโดยไม่ต้อง...
ไปที่
บล็อก
วิวัฒนาการของการฉ้อโกงการสับเปลี่ยนซิม: นักต้มตุ๋นหลบเลี่ยงชั้นความปลอดภัยได้อย่างไร
ค้นพบว่าการฉ้อโกงโดยการสลับซิมมีวิวัฒนาการอย่างไร อาชญากรทางไซเบอร์หลีกเลี่ยงชั้นความปลอดภัยได้อย่างไร และวิธีที่ดีที่สุดในการปกป้องตัวเองจาก...
ไปที่
บล็อก
การสร้างความปลอดภัยแบบ Zero Trust: เลือกไว้วางใจเพื่อความปลอดภัยที่ถูกต้อง
สร้างความยืดหยุ่นด้วยโมเดลความปลอดภัยทางไซเบอร์แบบ Zero Trust ใช้ประโยชน์จากโครงสร้างพื้นฐานที่มีอยู่เพื่อความปลอดภัยที่แข็งแกร่งยิ่งขึ้น รับข้อมูลเชิงลึกที่สำคัญทั้งหมดเพื่อ...
ไปที่
บล็อก
เทคโนโลยีเพียงอย่างเดียวไม่ใช่คำตอบสำหรับภัยคุกคามทางไซเบอร์: ถึงเวลาที่ต้องคิดใหม่เกี่ยวกับวัฒนธรรมความปลอดภัย
รับความตระหนักรู้ พฤติกรรม และวัฒนธรรมของความปลอดภัยทางไซเบอร์ (ABCs) ให้ถูกต้อง ซึ่งเป็นปัจจัยขับเคลื่อนเงียบขององค์กรในการป้องกันทางไซเบอร์
ไปที่
รายงานแนวโน้มอาชญากรรมจากเทคโนโลยีขั้นสูง ปี 2025
รายงาน
รายงานแนวโน้มอาชญากรรมจากเทคโนโลยีขั้นสูง ปี 2025
Group-IBรายงานประจำปีของ... ได้วิเคราะห์อย่างลึกซึ้งถึงแนวโน้มสำคัญที่สุดของอาชญากรรมเทคโนโลยีขั้นสูง พร้อมทั้งนำเสนอการวิเคราะห์อย่างละเอียดเกี่ยวกับภัยคุกคามที่กำลังเกิดขึ้น กลยุทธ์ และ...
ไปที่
รายงานข้อมูลเชิงลึกด้านข่าวกรองอเมริกาเหนือ เดือนกุมภาพันธ์ 2568
รายงาน
รายงานข้อมูลเชิงลึกด้านข่าวกรองอเมริกาเหนือ เดือนกุมภาพันธ์ 2568
อย่าพลาดกิจกรรมสำคัญด้านความปลอดภัยทางไซเบอร์ที่ส่งผลกระทบต่อภูมิภาคเมื่อเดือนที่แล้ว และเตรียมพร้อมด้านการป้องกันโดยการสำรวจแนวทางปฏิบัติที่ดีที่สุด
ไปที่
รายงาน LATAM Intelligence Insights เดือนกุมภาพันธ์ 2025 (ภาษาอังกฤษ/สเปน)
รายงาน
รายงาน LATAM Intelligence Insights เดือนกุมภาพันธ์ 2025 (ภาษาอังกฤษ/สเปน)
อย่าพลาดกิจกรรมสำคัญด้านความปลอดภัยทางไซเบอร์ที่ส่งผลกระทบต่อภูมิภาคเมื่อเดือนที่แล้ว และเตรียมพร้อมด้านการป้องกันโดยการสำรวจแนวทางปฏิบัติที่ดีที่สุด
ไปที่
รายงานข้อมูลเชิงลึกของ META Intelligence ประจำเดือนกุมภาพันธ์ 2568
รายงาน
รายงานข้อมูลเชิงลึกของ META Intelligence ประจำเดือนกุมภาพันธ์ 2568
ในโลกที่เชื่อมต่อกันมากขึ้นเรื่อยๆ การรักษาความได้เปรียบเหนือภัยคุกคามทางไซเบอร์ถือเป็นเรื่องสำคัญที่สุด รายงาน META Intelligence Insights ของGroup-IB สำหรับเดือนกุมภาพันธ์ 2568...
ไปที่
บล็อก
การขโมยลายนิ้วมือ: ลายนิ้วมือเบราว์เซอร์ของคุณอาจถูกขโมยและนำไปใช้โดยมิจฉาชีพได้อย่างไร
ค้นพบวิธีที่อาชญากรไซเบอร์ขโมยลายนิ้วมือเบราว์เซอร์เพื่อเลียนแบบผู้ใช้ หลบเลี่ยงมาตรการรักษาความปลอดภัย และกระทำการฉ้อโกงออนไลน์ เรียนรู้วิธีป้องกัน...
ไปที่
Cyber Resilience 2025: การต่อสู้กับภัยคุกคามระดับภูมิภาคที่เกิดขึ้นใหม่
เวบินาร์
Cyber Resilience 2025: การต่อสู้กับภัยคุกคามระดับภูมิภาคที่เกิดขึ้นใหม่
เข้าร่วมกับ Ahmed Tharwat ในเว็บสัมมนาพิเศษนี้เพื่อสำรวจภูมิทัศน์ภัยคุกคามทางไซเบอร์ล่าสุดในภูมิภาค
ไปที่
RansomHub Never Sleeps ตอนที่ 1
บล็อก
RansomHub Never Sleeps ตอนที่ 1: วิวัฒนาการของแรนซัมแวร์สมัยใหม่
ค้นพบว่าแรนซัมแวร์พัฒนาไปสู่ภัยคุกคามทางไซเบอร์ที่ซับซ้อนได้อย่างไร โดยมีกลุ่มต่างๆ เช่น RansomHub เป็นผู้นำ เรียนรู้เพิ่มเติมเกี่ยวกับ...
ไปที่
ตัวอย่างวิดีโอ YouTube
วิดีโอ
เครื่องมือวิเคราะห์มัลแวร์ฟรีของเรา
Group-IBทีมThreat Intelligence ของบริษัทนี้ตรวจสอบตัวอย่างมัลแวร์นับพันตัวอย่างทุกวัน เพื่อตรวจหาภัยคุกคามใหม่ ๆ
ไปที่
5 วิธีในการใช้ประโยชน์จากรายงานมัลแวร์ของเราเพื่อการวิเคราะห์มัลแวร์
บล็อก
5 วิธีในการใช้ประโยชน์จากรายงานมัลแวร์ของเราเพื่อการวิเคราะห์มัลแวร์
ค้นพบ 5 วิธีในการใช้ประโยชน์จากรายงานมัลแวร์เพื่อการวิเคราะห์รายวันและปรับปรุงการตรวจจับ เหมาะสำหรับ SOC นักวิเคราะห์ นักล่าภัยคุกคาม และ...
ไปที่
บล็อก
ด้านมืดของระบบอัตโนมัติและการเพิ่มขึ้นของตัวแทน AI: ความเสี่ยงที่เกิดขึ้นใหม่ของการโจมตีการทดสอบการ์ด
การโจมตีแบบทดสอบบัตรใช้ประโยชน์จากข้อมูลบัตรเครดิตที่ถูกขโมยผ่านการซื้อเล็กๆ น้อยๆ โดยไม่รู้ตัว เพื่อตรวจสอบบัตรที่ใช้งานอยู่เพื่อป้องกันการฉ้อโกงครั้งใหญ่ อาชญากรไซเบอร์...
ไปที่
รายงาน LATAM Intelligence Insights เดือนมกราคม 2025 (ภาษาอังกฤษ/สเปน)
รายงาน
รายงาน LATAM Intelligence Insights เดือนมกราคม 2025 (ภาษาอังกฤษ/สเปน)
สำรวจเหตุการณ์ด้านความปลอดภัยทางไซเบอร์ที่โดดเด่นที่สุดในภูมิภาคและแนวทางปฏิบัติที่ดีที่สุด
ไปที่
รายงานข้อมูลเชิงลึกด้านข่าวกรองอเมริกาเหนือ มกราคม 2568
รายงาน
รายงานข้อมูลเชิงลึกด้านข่าวกรองอเมริกาเหนือ มกราคม 2568
เน้นย้ำแนวโน้มอาชญากรรมทางไซเบอร์ที่สำคัญในอเมริกาเหนือและอื่นๆ
ไปที่
บล็อก
แมวหลุดออกจากกระเป๋า: Lynx Ransomware-as-a-Service
ในบล็อกนี้ เราได้สังเกตการทำงานของกลุ่ม Lynx Ransomware-as-a-Service (RaaS) พร้อมทั้งให้รายละเอียดเกี่ยวกับเวิร์กโฟลว์ของบริษัทในเครือภายใน...
ไปที่
รายงานข้อมูลเชิงลึกด้านข่าวกรองเอเชียแปซิฟิก มกราคม 2568
รายงาน
รายงานข้อมูลเชิงลึกด้านข่าวกรองเอเชียแปซิฟิก มกราคม 2568
เจาะลึกการเปลี่ยนแปลงที่สำคัญและอันตรายที่เกิดขึ้นใหม่ในภูมิทัศน์ภัยคุกคามทางไซเบอร์ในภูมิภาคเอเชียแปซิฟิก (APAC) ด้วยฉบับเดือนมกราคม 2025 ของเรา...
ไปที่
รายงานข้อมูลเชิงลึกของ META Intelligence เดือนมกราคม 2568
รายงาน
รายงานข้อมูลเชิงลึกของ META Intelligence เดือนมกราคม 2568
ค้นพบภัยคุกคามและแนวโน้มทางไซเบอร์ล่าสุด ติดตามข้อมูลล่าสุดและปกป้ององค์กรของคุณด้วยรายงานข่าวกรองเดือนมกราคมจากGroup-IBรายงานฉบับนี้ที่ครอบคลุม...
ไปที่
รายงานข้อมูลเชิงลึกด้านข่าวกรองยุโรป มกราคม 2568
รายงาน
รายงานข้อมูลเชิงลึกด้านข่าวกรองยุโรป มกราคม 2568
อย่าพลาดกิจกรรมสำคัญด้านความปลอดภัยทางไซเบอร์ที่ส่งผลกระทบต่อภูมิภาค และเตรียมพร้อมด้านการป้องกันโดยการสำรวจแนวทางปฏิบัติที่ดีที่สุด
ไปที่
เอาชนะอาชญากรไซเบอร์ด้วยข้อมูลข่าวกรองไซเบอร์ APAC:Group-IB APAC Intelligence Insights Webinar
เวบินาร์
เอาชนะอาชญากรไซเบอร์ด้วยข้อมูลข่าวกรองไซเบอร์ APAC:Group-IB APAC Intelligence Insights Webinar
มาร่วมกับเราเพื่อวิเคราะห์อย่างลึกซึ้งเกี่ยวกับรายงาน APAC Intelligence ของGroup-IBเว็บบินาร์นี้จัดขึ้นเพื่อช่วยองค์กรของคุณ...
ไปที่
บล็อก
โอกาสและจุดจบ: การเปิดเผยแผนการเล่น Surebet
ค้นพบโลกแห่งการเดิมพันแบบชัวร์เบ็ท กลยุทธ์ที่รับประกันผลกำไรด้วยอัตราต่อรองที่แตกต่างกันจากเจ้ามือรับพนันหลายเจ้า สำรวจว่า...
ไปที่
บล็อก
Group-IBวิสัยทัศน์ GLOCAL ของ... ที่นำการต่อสู้กับอาชญากรรมไซเบอร์ระดับโลก
Group-IB กำลังพัฒนาไปอย่างไรเพื่อกลายเป็นองค์กรด้านความปลอดภัยไซเบอร์ชั้นนำที่ชุมชนไว้วางใจ?
ไปที่
คู่มือการประเมินความปลอดภัยทางไซเบอร์ขั้นสูงสุด: ตอนที่ 1 เข็มทิศการประเมิน
รายงาน
คู่มือการประเมินความปลอดภัยทางไซเบอร์ขั้นสูงสุด: ตอนที่ 1 เข็มทิศการประเมิน
รับมือกับความซับซ้อนของระบบการประเมินผลสมัยใหม่ด้วยคู่มือที่ออกแบบโดยผู้เชี่ยวชาญจากGroup-IB
ไปที่
ความจริงของการหลอกลวง
บล็อก
ความจริงของการหลอกลวง: การฉ้อโกงอสังหาริมทรัพย์ถูกเปิดเผยในตะวันออกกลาง
การหลอกลวงด้านอสังหาริมทรัพย์เพิ่มมากขึ้น เนื่องจากผู้หลอกลวงใช้ประโยชน์จากแพลตฟอร์มออนไลน์เพื่อหลอกเหยื่อให้จ่ายเงินซื้ออสังหาริมทรัพย์ปลอม....
ไปที่
รายงานข้อมูลเชิงลึกด้านข่าวกรองเอเชียแปซิฟิก เดือนธันวาคม 2567
รายงาน
รายงานข้อมูลเชิงลึกด้านข่าวกรองเอเชียแปซิฟิก เดือนธันวาคม 2567
สำรวจเหตุการณ์ด้านความปลอดภัยทางไซเบอร์ที่โดดเด่นที่สุดและแนวทางปฏิบัติที่ดีที่สุดในภูมิภาคเอเชียแปซิฟิก (APAC) ตั้งแต่เดือนธันวาคม 2024
ไปที่
บล็อก
ไปไกลกว่า AI: ความเชี่ยวชาญด้านท้องถิ่นของGroup-IBในFraud Protection
ลดการตรวจพบผิดพลาดให้น้อยที่สุด ป้องกันภัยคุกคามอย่างเชิงรุก และรับการป้องกันการฉ้อโกงที่ปรับแต่งตามความต้องการด้วยGroup-IB. โซลูชันของเราที่ขับเคลื่อนด้วย AI ได้รับการปรับแต่งอย่างละเอียดโดยผู้เชี่ยวชาญท้องถิ่น...
ไปที่
บล็อก
วิศวกรรมสังคมในการปฏิบัติ: นักต้มตุ๋นใช้ประโยชน์จากความไว้วางใจด้วยแผนการคืนเงินปลอมในตะวันออกกลางอย่างไร
พวกมิจฉาชีพได้วางแผนการที่ซับซ้อนโดยมุ่งเป้าไปที่ลูกค้าธนาคารในตะวันออกกลาง โดยปลอมตัวเป็นเจ้าหน้าที่รัฐและใช้การเข้าถึงระยะไกล...
ไปที่
บล็อก
การคาดการณ์ด้านไซเบอร์สำหรับปี 2025 (และในอนาคต): มุมมองของผู้เชี่ยวชาญจากGroup-IBเกี่ยวกับสิ่งที่จะเกิดขึ้น
อย่าอ่อนแอเมื่อเผชิญกับการเปลี่ยนแปลงและการหยุดชะงัก ทบทวนการเปลี่ยนแปลงด้านความปลอดภัยทางไซเบอร์ที่จะเกิดขึ้น และเตรียมพร้อมรับมือเมื่อมีโอกาส...
ไปที่
รวบแก๊งมัลแวร์ Android 5 ราย
การสืบสวน
รวบแก๊งมัลแวร์ Android 5 ราย
Group-IB ช่วยทลายกลุ่มแฮกเกอร์ที่ติดเชื้ออุปกรณ์ Android กว่า 340,000 เครื่อง เพื่อขโมยเงินจากบัญชีธนาคาร กลุ่ม...
ไปที่
รายงานข้อมูลเชิงลึกของ META Intelligence เดือนธันวาคม 2024
รายงาน
รายงานข้อมูลเชิงลึกของ META Intelligence เดือนธันวาคม 2024
สำรวจเหตุการณ์ด้านความปลอดภัยทางไซเบอร์ที่โดดเด่นที่สุดในภูมิภาคและแนวทางปฏิบัติที่ดีที่สุด
ไปที่
บล็อก
แก้ไขให้ฉันหน่อยถ้าคุณทำได้: ความจริงเกี่ยวกับช่องโหว่ของสมาร์ทโฟน
ค้นพบว่าผู้ผลิตสมาร์ทโฟนปกปิดข้อบกพร่องด้านความปลอดภัยอย่างไร ความเสี่ยงที่ช่องโหว่เหล่านี้ก่อให้เกิดกับผู้ใช้และธุรกิจ และขั้นตอนปฏิบัติเพื่อ...
ไปที่
Group-IB x NVISO
เรื่องราวความสำเร็จ
Group-IB x NVISO
ความร่วมมือเพื่อการวิเคราะห์ภัยคุกคามที่มีความเที่ยงตรงสูงเพื่อเปิดใช้งานระบบรักษาความปลอดภัยทางไซเบอร์รุ่นถัดไป
ไปที่
รายงาน LATAM Intelligence Insights เดือนธันวาคม 2024
รายงาน
รายงาน LATAM Intelligence Insights เดือนธันวาคม 2024
สำรวจเหตุการณ์ด้านความปลอดภัยทางไซเบอร์ที่โดดเด่นที่สุดในภูมิภาคและแนวทางปฏิบัติที่ดีที่สุด
ไปที่
ปฏิบัติการเดไลลาห์
การสืบสวน
ปฏิบัติการเดไลลาห์
ปฏิบัติการเดลิลาห์ เป็นปฏิบัติการครั้งที่สามในชุดปฏิบัติการที่ได้รับการสนับสนุนจากGroup-IB ซึ่งให้ข้อมูลข่าวกรองเกี่ยวกับเครือข่ายของผู้ก่อภัยคุกคาม,...
ไปที่
ปฏิบัติการไนท์ฟิวรี
การสืบสวน
ปฏิบัติการไนท์ฟิวรี
เปิดเผยปฏิบัติการข้ามชาติที่น่าทึ่ง ซึ่งหน่วยงานบังคับใช้กฎหมายระดับโลกและผู้ให้บริการด้านความปลอดภัยไซเบอร์ รวมถึงGroup-IB ได้ทำลายเครือข่าย GetBilling JS-sniffer...
ไปที่
รายงานข้อมูลเชิงลึกด้านข่าวกรองอเมริกาเหนือ เดือนธันวาคม 2567
รายงาน
รายงานข้อมูลเชิงลึกด้านข่าวกรองอเมริกาเหนือ เดือนธันวาคม 2567
สำรวจเหตุการณ์ด้านความปลอดภัยทางไซเบอร์ที่โดดเด่นที่สุดในภูมิภาคและแนวทางปฏิบัติที่ดีที่สุด
ไปที่
ฟอลคอน: ปฏิบัติการในสององก์
การสืบสวน
ฟอลคอน: ปฏิบัติการในสององก์
Group-IB ได้สนับสนุนการปฏิบัติการสองครั้งภายใต้การนำของ INTERPOL ซึ่งมีชื่อว่า Falcon I และ Falcon II เพื่อหยุดยั้งกลุ่มอาชญากรไซเบอร์ที่ก่ออาชญากรรมทางอีเมลธุรกิจ (BEC)...
ไปที่
Group-IB x หนึ่งในผู้ให้บริการด้านสุขภาพที่เติบโตเร็วที่สุดของมาเลเซีย
เรื่องราวความสำเร็จ
Group-IB x หนึ่งในผู้ให้บริการด้านสุขภาพที่เติบโตเร็วที่สุดของมาเลเซีย
มาค้นพบกันว่าGroup-IB ได้ช่วยรับประกันความปลอดภัยทางไซเบอร์อย่างเต็มที่ให้กับแบรนด์ในวงการดูแลสุขภาพอย่างไร โดยปกป้องแบรนด์จากการโจมตีด้วยแรนซัมแวร์ และเสริมสร้างระบบป้องกันให้แข็งแกร่งยิ่งขึ้น
ไปที่
IDC Spotlight: “จุดอ่อนที่สุด” — ความปลอดภัยของอีเมลควรเป็นสิ่งสำคัญที่สุดในการป้องกันไซเบอร์ของคุณ
รายงาน
IDC Spotlight: “จุดอ่อนที่สุด” — ความปลอดภัยของอีเมลควรเป็นสิ่งสำคัญที่สุดในการป้องกันไซเบอร์ของคุณ
ค้นพบวิธีปกป้ององค์กรของคุณจากการฟิชชิ่ง การโจมตีทางอีเมลธุรกิจ และภัยคุกคามทางอีเมลขั้นสูงด้วยข้อมูลเชิงลึกจาก IDC...
ไปที่
ความไว้วางใจถูกแย่งชิง
บล็อก
ความไว้วางใจถูกแย่งชิง: ศิลปะอันแยบยลของการฟิชชิ่งผ่านภาพลักษณ์ที่คุ้นเคย
สำรวจกลยุทธ์ขั้นสูงที่ใช้ในแคมเปญฟิชชิ่งทางอีเมลล่าสุดที่กำหนดเป้าหมายไปที่พนักงานจากบริษัทมากกว่า 30 แห่งใน 12 อุตสาหกรรมและ...
ไปที่
จากความสับสนสู่ความชัดเจน: การปฏิรูปการสืบสวนทางไซเบอร์ด้วย Graph รุ่นใหม่ของGroup-IB
เวบินาร์
จากความสับสนสู่ความชัดเจน: การปฏิรูปการสืบสวนทางไซเบอร์ด้วย Graph รุ่นใหม่ของGroup-IB
มาร่วมกับผู้เชี่ยวชาญของเราในเซสชันพิเศษเพื่อสำรวจคุณสมบัติหลักของ Graph จากGroup-IB— แพลตฟอร์มที่ได้รับการออกแบบใหม่...
ไปที่
Group-IB x FIN-CSIRT
เรื่องราวความสำเร็จ
Group-IB x FIN-CSIRT
มาค้นพบกันว่าCERT ซึ่งเป็นองค์กรในภาคการเงินแห่งแรกของเซอร์เบีย ได้ใช้Attack Surface Management ของGroup-IBเพื่อเสริมสร้างความปลอดภัย ความสอดคล้องกับกฎระเบียบ และความยืดหยุ่นสำหรับ...
ไปที่
Group-IB x AVO bank
เรื่องราวความสำเร็จ
Group-IB x AVO bank
มาเรียนรู้ว่าธนาคารดิจิทัลใหม่ในอุซเบกิสถานได้ใช้ระบบความปลอดภัยทางไซเบอร์หลายชั้นของGroup-IBอย่างไร เพื่อรับประกันการดำเนินงานที่ปลอดภัยสำหรับลูกค้ากว่า 1 ล้านคน...
ไปที่
ดีปเฟค
บล็อก
การฉ้อโกงแบบ Deepfake: AI หลอกลวงความปลอดภัยทางชีวมาตรในสถาบันการเงินได้อย่างไร
Group-IBทีมFraud Protection ของ... ได้วิเคราะห์ว่าผู้หลอกลวงใช้เทคโนโลยี deepfake อย่างไรเพื่อหลีกเลี่ยงระบบความปลอดภัยทางชีวมิติในสถาบันการเงิน รวมถึงระบบการระบุใบหน้า...
ไปที่
รายงานข้อมูลเชิงลึกด้านข่าวกรอง พฤศจิกายน 2567
รายงาน
รายงานข้อมูลเชิงลึกด้านข่าวกรอง พฤศจิกายน 2567
สำรวจเหตุการณ์ด้านความปลอดภัยทางไซเบอร์ที่โดดเด่นที่สุดในภูมิภาคและแนวทางปฏิบัติที่ดีที่สุด
ไปที่
เดิมพันที่น่าสงสัย
บล็อก
การพนันที่น่าสงสัย: วิธีป้องกันตัวเองจากการฉ้อโกงการพนันออนไลน์
พวกมิจฉาชีพใช้โฆษณาเกมพนันปลอมบนโซเชียลมีเดียเพื่อกำหนดเป้าหมายผู้ใช้ โดยมีโฆษณาหลอกลวงมากกว่า 500 รายการและโฆษณาอีก 1,377 รายการ
ไปที่
เว็บสัมมนา Fraud Matrix 1.5: คุณสมบัติใหม่ที่คุณต้องรู้
เวบินาร์
เว็บสัมมนา Fraud Matrix 1.5: คุณสมบัติใหม่ที่คุณต้องรู้
มาร่วมกับเราในเว็บบินาร์สดกับ Dimitry Pisarev ผู้จัดการผลิตภัณฑ์ของ Fraud Matrix จากGroup-IB ซึ่งจะเปิดเผย...
ไปที่
การทบทวนการสืบสวน
บล็อก
การทบทวนการสืบสวน: Graph ของGroup-IBก้าวไปข้างหน้าอย่างก้าวกระโดด
ไปที่
การติดตามเส้นทางของ VietCredCare และ DuckTail
บล็อก
การติดตามเส้นทางของ VietCredCare และ DuckTail: ตลาดมืดของเวียดนามสำหรับผู้ขโมยข้อมูล
จากการจับกุมผู้อยู่เบื้องหลังแคมเปญขโมยข้อมูลบน Facebook กว่า 20 รายในเวียดนามเมื่อเดือนพฤษภาคม พ.ศ. 2567 เราได้เปรียบเทียบ...
ไปที่
เปิดประตูสู่ข้อมูลเชิงลึกด้านไซเบอร์เชิงกลยุทธ์: เว็บบินาร์รายงานข้อมูลเชิงลึกจากGroup-IB
เวบินาร์
เปิดประตูสู่ข้อมูลเชิงลึกด้านไซเบอร์เชิงกลยุทธ์: เว็บบินาร์รายงานข้อมูลเชิงลึกจากGroup-IB
มาร่วมกับเราในวันที่ 11 ธันวาคม เวลา 14.00 น. (GST) เพื่อศึกษาอย่างลึกซึ้งเกี่ยวกับรายงาน Intelligence Insights Report ของGroup-IBซึ่งออกแบบมาเพื่อ...
ไปที่
เหนือกว่าแบบดั้งเดิม SOC :ปฏิบัติการรักษาความปลอดภัยที่ขับเคลื่อนด้วยข่าวกรอง
เวบินาร์
เหนือกว่าแบบดั้งเดิม SOC :ปฏิบัติการรักษาความปลอดภัยที่ขับเคลื่อนด้วยข่าวกรอง
เข้าร่วมเซสชันแลกเปลี่ยนความรู้ที่จัดขึ้นโดยผู้เชี่ยวชาญจากGroup-IB และเรียนรู้วิธีปรับเปลี่ยนศูนย์ปฏิบัติการด้านความปลอดภัย (Security Operations Centers) ผ่านกลยุทธ์ที่ขับเคลื่อนด้วยข้อมูลข่าวกรอง
ไปที่
การเปลี่ยนแปลงสามปี: ความเสี่ยงทางดิจิทัลในตะวันออกกลางและแอฟริกา
รายงาน
การเปลี่ยนแปลงสามปี: ความเสี่ยงทางดิจิทัลในตะวันออกกลางและแอฟริกา
เรียนรู้เกี่ยวกับแนวโน้มสำคัญด้านความเสี่ยงทางดิจิทัลในช่วงสามปีที่ผ่านมา เทคนิคล่าสุดที่นักต้มตุ๋นใช้ และข้อมูลที่เกี่ยวข้อง...
ไปที่
Group-IB x Fawry
เรื่องราวความสำเร็จ
Group-IB x Fawry
ค้นพบว่าGroup-IB ได้ช่วยผู้ให้บริการระบบชำระเงินออนไลน์ที่ใหญ่ที่สุดของอียิปต์หลีกเลี่ยงภัยคุกคามจากแรนซัมแวร์ได้อย่างไร
ไปที่
การเสริมสร้างการป้องกัน AML
บล็อก
การเสริมสร้างการป้องกัน AML: ตรวจจับเงินปลอมในช่วง 'อุ่นเครื่อง'
ทราบถึงความจำเป็นในการจับล่อตั้งแต่เนิ่นๆ ในการดำเนินการเพื่อปกป้องคุณจากความเสี่ยงร้ายแรง รวมถึงการฟอกเงินจำนวนมาก
ไปที่
คุณสมบัติอันซ่อนเร้นของ APT Lazarus
บล็อก
คุณสมบัติที่ซ่อนเร้นของกลุ่ม Lazarus APT: การหลบเลี่ยงการตรวจจับด้วยคุณสมบัติที่ขยาย
ในบล็อกนี้ เราจะตรวจสอบแนวทางใหม่เกี่ยวกับเทคนิคต่างๆ ที่เกี่ยวข้องกับการซ่อนรหัสในแอตทริบิวต์ที่ขยายเพื่อหลีกเลี่ยง...
ไปที่
Adversary Hunting Code: ค้นพบและกำจัดภัยคุกคามทางไซเบอร์ที่ไม่รู้จักด้วยGroup-IB
รายงาน
Adversary Hunting Code: ค้นพบและกำจัดภัยคุกคามทางไซเบอร์ที่ไม่รู้จักด้วยGroup-IB
ภัยคุกคามมักแฝงตัวอยู่ในเงามืดโดยไม่มีใครตรวจพบ จนกระทั่งลุกลามกลายเป็นวิกฤตการณ์เต็มรูปแบบ กุญแจสำคัญในการปกป้องตนเองคือ...
ไปที่
ไล่ล่าภัยคุกคามทางไซเบอร์
บล็อก
วิ่งจาก ไล่ล่าภัยคุกคามทางไซเบอร์
รอให้ความเสี่ยงเข้ามาหาคุณ แทนที่จะไล่ล่ามันอย่างจริงจัง? หลังจากอ่านสิ่งนี้แล้ว คุณอาจลองพิจารณา...
ไปที่
รายงานข้อมูลเชิงลึกด้านข่าวกรองเอเชียแปซิฟิก พฤศจิกายน 2567
รายงาน
รายงานข้อมูลเชิงลึกด้านข่าวกรองเอเชียแปซิฟิก พฤศจิกายน 2567
สำรวจเหตุการณ์ด้านความปลอดภัยทางไซเบอร์ที่โดดเด่นที่สุดในภูมิภาคเอเชียแปซิฟิก (APAC) ตั้งแต่เดือนพฤศจิกายน 2024 และแนวทางปฏิบัติที่ดีที่สุด
ไปที่
การหลอกลวงการจัดส่ง
บล็อก
การหลอกลวงการจัดส่ง: กลยุทธ์ทางอาชญากรรมทางไซเบอร์ที่ทวีความรุนแรงขึ้นในภูมิภาคบอลข่าน
สำรวจผลการค้นพบล่าสุดของเราเกี่ยวกับการเพิ่มขึ้นของการโจมตีทางไซเบอร์ในภูมิภาคบอลข่าน โดยมุ่งเน้นไปที่ภัยคุกคามต่อสถาบันทางการเงินและ...
ไปที่
บล็อก
Group-IB Fraud Protection: รู้จักผู้ใช้จริงของคุณ และจับผู้หลอกลวง
ป้องกันการฉ้อโกง RAT และมัลแวร์ด้วย AIFraud Protection ของGroup-IB การวิเคราะห์พฤติกรรมขั้นสูงของเราใช้ AI เพื่อตรวจจับและป้องกัน...
ไปที่
ปรับแต่งระบบความปลอดภัยของคุณด้วยGroup-IB
บล็อก
iGaming ระดับโลก? ปรับแต่งระบบความปลอดภัยของคุณด้วยGroup-IB Fraud Protection
ด้วยGroup-IB Fraud Protection คุณสามารถรับมือกับความซับซ้อนของกฎระเบียบและเสี่ยงภัยในอุตสาหกรรม iGaming ระดับโลกได้ ปรับแต่งมาตรการความปลอดภัยให้เหมาะสมกับแต่ละ...
ไปที่
รายงานข้อมูลเชิงลึกด้านข่าวกรอง ตุลาคม 2567
รายงาน
รายงานข้อมูลเชิงลึกด้านข่าวกรอง ตุลาคม 2567
สำรวจเหตุการณ์ด้านความปลอดภัยทางไซเบอร์ที่โดดเด่นที่สุดในภูมิภาคและแนวทางปฏิบัติที่ดีที่สุด
ไปที่
ไม้ปลอม
บล็อก
คุณไม่เชื่อเหรอ? การเพิ่มขึ้นของการหลอกลวงเกี่ยวกับไม้ปลอม
ในบล็อกนี้ เราจะเปิดเผยแผนการระยะยาวของเหล่ามิจฉาชีพที่ขายไม้ให้กับผู้คนในฝรั่งเศสในช่วงฤดูหนาว...
ไปที่
ซิมโฟนีเข้ารหัส
บล็อก
Encrypted Symphony: การแทรกซึมของกลุ่ม Ransomware-as-a-Service Cicada3301
ในบล็อกนี้ เราได้สังเกตการทำงานของกลุ่ม Cicada3301 Ransomware-as-a-Service (RaaS) พร้อมทั้งให้รายละเอียดเกี่ยวกับเวิร์กโฟลว์ของบริษัทในเครือภายใน...
ไปที่
การปราบปรามการฉ้อโกงทางไซเบอร์ในเอเชียที่เข้มงวดยิ่งขึ้น
บล็อก
การควบคุมการฉ้อโกงทางไซเบอร์ที่เข้มงวดยิ่งขึ้นในเอเชีย: ธนาคารต้องดำเนินการอย่างมีประสิทธิผลอย่างไรในปัจจุบัน?
มาตรการปัจจุบันของธนาคารในการป้องกันการฉ้อโกงทางไซเบอร์ยังไม่ดีเท่าที่ควร และตัวเลขก็ไม่ได้โกหก อย่างไรก็ตาม ด้วยสถานการณ์ที่ตึงเครียดสูง...
ไปที่
ปฏิบัติการดิสแทนท์ฮิลล์
การสืบสวน
ปฏิบัติการดิสแทนท์ฮิลล์
Group-IB ได้เข้าร่วมปฏิบัติการ DISTANTHILL ซึ่งนำไปสู่การจับกุมผู้ก่ออาชญากรรมไซเบอร์ 16 คน ที่เกี่ยวข้องกับแคมเปญ RAT บนระบบ Android ในวงกว้าง...
ไปที่
บล็อก
การเปิดเผยสิ่งประดิษฐ์ USB: การวิเคราะห์เชิงเปรียบเทียบ
ค้นพบว่าสิ่งประดิษฐ์ USB ช่วยเพิ่มประสิทธิภาพการติดตามกิจกรรมของผู้ใช้บนไฟล์ได้อย่างไร โดยตรวจสอบอิทธิพลของระบบปฏิบัติการ ระบบไฟล์ และแอปพลิเคชัน...
ไปที่
แบนเนอร์บล็อกการฆ่าหมู
บล็อก
การแจ้งเตือนการฆ่าหมู: แอปซื้อขายฉ้อโกงกำหนดเป้าหมายผู้ใช้ iOS และ Android
ในบทความนี้ ผู้เชี่ยวชาญจากGroup-IB ได้เปิดเผยถึงแคมเปญการฉ้อโกงในวงกว้างที่เกี่ยวข้องกับแอปซื้อขายปลอม ซึ่งมุ่งเป้าไปที่ผู้ใช้ Apple iOS และ Android...
ไปที่
รายงานข้อมูลเชิงลึกด้านข่าวกรองเอเชียแปซิฟิก ตุลาคม 2567
รายงาน
รายงานข้อมูลเชิงลึกด้านข่าวกรองเอเชียแปซิฟิก ตุลาคม 2567
สำรวจเหตุการณ์ด้านความปลอดภัยทางไซเบอร์ที่โดดเด่นที่สุดในภูมิภาคเอเชียแปซิฟิก (APAC) ตั้งแต่เดือนตุลาคม พ.ศ. 2567 และแนวทางปฏิบัติที่ดีที่สุด
ไปที่
แบนเนอร์บล็อก DragonForce
บล็อก
ภายในมังกร: กลุ่ม Ransomware DragonForce
ในบล็อกนี้ เราจะมาดูกลุ่ม ransomware DragonForce ซึ่งเป็นภัยคุกคามร้ายแรงด้วยรูปแบบ 2 แบบ ได้แก่ LockBit fork...
ไปที่
เมฆพายุบนขอบฟ้า: การกลับมาของ TeamTNT?
บล็อก
เมฆพายุบนขอบฟ้า: การกลับมาของ TeamTNT?
การสืบสวนแคมเปญล่าสุดอาจชี้ให้เห็นถึงการกลับมาของ TeamTNT อีกครั้งในปี 2023 จนถึงปัจจุบัน หลังจากการหายไปในปี 2022
ไปที่
Group-IB หน้าปกบล็อกเกี่ยวกับการสืบสวนในดาร์กเว็บ
บล็อก
เครือข่ายที่ซ่อนอยู่: อาชญากรในเว็บมืดหันมาใช้โซเชียลมีเดียเพื่อการก่ออาชญากรรมทางไซเบอร์หรือไม่?
Group-IB การสืบสวนบนดาร์กเว็บ: เพื่อหลีกเลี่ยงสายตาที่สอดส่อง ค้นพบว่าฝ่ายตรงข้ามกำลังเปลี่ยนจากดาร์กเว็บไปยังโซเชียลมีเดียมากขึ้นเรื่อยๆ...
ไปที่
รายงานข้อมูลเชิงลึกด้านข่าวกรอง เดือนกันยายน 2567
รายงาน
รายงานข้อมูลเชิงลึกด้านข่าวกรอง เดือนกันยายน 2567
สำรวจเหตุการณ์ด้านความปลอดภัยทางไซเบอร์ที่โดดเด่นที่สุดในภูมิภาค META และแนวทางปฏิบัติที่ดีที่สุดในเดือนกันยายน 2024
ไปที่
ปกบล็อก Ajina
บล็อก
Ajina โจมตีเอเชียกลาง: เรื่องราวของการแพร่ระบาดของ Android ในอุซเบก
มัลแวร์ Ajina.Banker ซึ่งถูกค้นพบโดยGroup-IB ในเดือนพฤษภาคม 2024 เป็นภัยคุกคามทางไซเบอร์ที่สำคัญในภูมิภาคเอเชียกลาง โดยแฝงตัว...
ไปที่
แก๊งคาร์เบอร์ปโดนรุม
การสืบสวน
แก๊งคาร์เบอร์ปโดนรุม
เปิดโปงกลุ่มแฮกเกอร์มูลค่าล้านเหรียญที่อยู่เบื้องหลังการโจมตีระบบการชำระเงินขนาดใหญ่
ไปที่
แบนเนอร์บล็อก PAM blog
บล็อก
ความเป็นคู่ของโมดูลการตรวจสอบสิทธิ์แบบปลั๊กอิน (PAM)
ทีม DFIR ของGroup-IB ได้ค้นพบเทคนิคใหม่ที่ยังไม่ได้รวมอยู่ในกรอบงาน MITRE ATT&CK ซึ่งอาจนำไปสู่...
ไปที่
แบนเนอร์มัลแวร์ Lazarus Apt
บล็อก
APT Lazarus: บีเวอร์เข้ารหัสที่กระตือรือร้น วิดีโอคอล และเกม
สำรวจภัยคุกคามที่เพิ่มขึ้นจากแคมเปญที่ขับเคลื่อนด้วยเงินทุนของ Lazarus Group ต่อนักพัฒนา เราจะตรวจสอบสคริปต์ Python ล่าสุดของพวกเขา...
ไปที่
ปกบล็อก RansomHub
บล็อก
RansomHub แรนซัมแวร์ในรูปแบบบริการ
เรียนรู้ว่าเหตุใดโปรแกรมพันธมิตรใหม่ของ RansomHub และกลวิธีแรนซัมแวร์ขั้นสูงจึงเกิดขึ้น เช่น การรับสมัครอดีตสมาชิก Scattered Spider การใช้ประโยชน์จากบริการ RDP ที่ไม่ได้รับการป้องกัน และ...
ไปที่
ซ่อนตัวอยู่ในที่โล่งแจ้ง_ เทคนิคและการป้องกันการจัดการระบบไฟล์ `_proc` ในบล็อกหน้าปก Linux
บล็อก
ซ่อนตัวอยู่ในที่โล่งแจ้ง: เทคนิคและการป้องกันการจัดการระบบไฟล์ `/proc` ใน Linux
Group-IB ศึกษาวิธีการหลีกเลี่ยงการตรวจสอบกระบวนการผ่านทางการปรับเปลี่ยนระบบไฟล์ /proc ใน Linux พร้อมทั้งมาตรการป้องกันที่มีประสิทธิภาพเพื่อรับมือกับวิธีการเหล่านี้...
ไปที่
รายงานข้อมูลเชิงลึกของ META Intelligence เดือนสิงหาคม 2024
รายงาน
รายงานข้อมูลเชิงลึกของ META Intelligence เดือนสิงหาคม 2024
สำรวจเหตุการณ์ด้านความปลอดภัยทางไซเบอร์ที่โดดเด่นที่สุดในภูมิภาค META และแนวทางปฏิบัติที่ดีที่สุด
ไปที่
ถอดรหัสสมอง Cipher Ransomware ปกบล็อก
บล็อก
การถอดรหัสสมอง Ransomware
เจาะลึกกิจกรรมและเทคนิคของกลุ่มแรนซัมแวร์ Brain Cipher และวิธีที่กลุ่มเหล่านี้เชื่อมโยงกับกลุ่มแรนซัมแวร์อื่น ๆ
ไปที่
ภัยคุกคามจากข้อมูลประจำตัวการจัดการอุปกรณ์เคลื่อนที่ที่ถูกบุกรุก
บล็อก
ภายใต้การปิดล้อม: ภัยคุกคามของข้อมูลประจำตัวการจัดการอุปกรณ์เคลื่อนที่ที่ถูกบุกรุกและผลกระทบต่อความปลอดภัยขององค์กร
การรั่วไหลของข้อมูลประจำตัวสำหรับบริการการจัดการอุปกรณ์เคลื่อนที่ (MDM) อาจก่อให้เกิดความเสี่ยงที่สำคัญต่อองค์กรและความปลอดภัยของข้อมูล
ไปที่
บล็อก
การปฏิบัติตาม NIS 2 สำหรับธุรกิจในสหภาพยุโรป: ปฏิบัติตามข้อกำหนดด้านความปลอดภัยทางไซเบอร์ก่อนกำหนดเส้นตาย (17 ตุลาคม)
การไม่ปฏิบัติตาม NIS 2 ก่อให้เกิดผลเสียตามมา ส่งผลให้ต้องเสียค่าปรับหลายล้านบาท ระงับกิจกรรมทางธุรกิจ และอื่นๆ อีกมากมาย ดังนั้นจึงต้องปฏิบัติตามกฎหมายในขณะที่...
ไปที่
ระวัง RAT: มัลแวร์ Android Remote Access โจมตีในมาเลเซีย
บล็อก
ระวัง CraxsRAT: มัลแวร์ Android Remote Access โจมตีในมาเลเซีย
CraxsRAT เป็นมัลแวร์ตระกูล Android ที่มีชื่อเสียงโด่งดังจาก Remote Administration Tools (RAT) ซึ่งรวมถึงการควบคุมอุปกรณ์ระยะไกลและ...
ไปที่
ทีม GXC เผยโฉม
บล็อก
ทีม GXC เปิดโปง: กลุ่มอาชญากรไซเบอร์ที่โจมตีผู้ใช้ธนาคารในสเปนด้วยเครื่องมือฟิชชิ่งที่ขับเคลื่อนด้วย AI และมัลแวร์ Android
ทีมงาน GXC มีความเชี่ยวชาญด้านการโจมตีแบบฟิชชิ่งโดยใช้ AI และมัลแวร์ Android ที่สามารถดักจับรหัส OTP โดยมุ่งเป้าไปที่ผู้ใช้ธนาคารในสเปนและ...
ไปที่
CYBERSECURITY X AI: สร้างความสามารถในการปกป้องทรัพย์สินและเอาชนะผู้โจมตี
รายงาน
CYBERSECURITY X AI: สร้างความสามารถในการปกป้องทรัพย์สินและเอาชนะผู้โจมตี
ไม่สามารถปฏิเสธได้ว่าปัญญาประดิษฐ์ได้เพิ่มความกล้าหาญและเสริมพลังให้กับอาชญากรทางไซเบอร์ ช่วยให้พวกเขาโจมตีได้เร็ว บ่อยขึ้น และด้วย...
ไปที่
รายงานข้อมูลเชิงลึกด้านข่าวกรอง เดือนมิถุนายน 2567
รายงาน
รายงานข้อมูลเชิงลึกด้านข่าวกรอง เดือนมิถุนายน 2567
สำรวจเหตุการณ์ด้านความปลอดภัยทางไซเบอร์ที่โดดเด่นที่สุดในภูมิภาค META และแนวทางปฏิบัติที่ดีที่สุด
ไปที่
บล็อก Qilin กลับมาเยี่ยมชมอีกครั้ง
บล็อก
Qilin Revisited: เจาะลึกเทคนิคและขั้นตอนการโจมตีด้วย Ransomware Qilin ล่าสุด
ค้นพบกลวิธีที่แยบยลของกลุ่มแรนซัมแวร์ Qilin ซึ่งโด่งดังจากการโจมตีภาคส่วนการดูแลสุขภาพด้วยมูลค่า 50 ล้านดอลลาร์ ซึ่งส่งผลกระทบต่อ...
ไปที่
Group-IB Digital Risk Protection บล็อก
บล็อก
Group-IB Digital Risk Protection: มันช่วยให้สามารถตรวจพบการละเมิดและดำเนินการลบเนื้อหาได้อย่างรวดเร็วที่สุดได้อย่างไร?
โลกดิจิทัลเต็มไปด้วยความเสี่ยงต่อแบรนด์ของคุณ โปรดมั่นใจว่าแบรนด์ของคุณได้รับการปกป้องด้วยระบบอัตโนมัติของGroup-IB Digital Risk Protection ...
ไปที่
แพตช์หรืออันตราย: เหตุการณ์ช่องโหว่ของ Veeam
บล็อก
แพตช์หรืออันตราย: เหตุการณ์ช่องโหว่ของ Veeam
การล่าช้าในการอัปเดตระบบความปลอดภัยและการละเลยการตรวจสอบปกติทำให้เกิดช่องโหว่ที่ผู้โจมตีสามารถใช้ประโยชน์ได้ ส่งผลให้เกิดผลกระทบร้ายแรงจากแรนซัมแวร์
ไปที่
การทำลายไซโล: การผสานรวมของความปลอดภัยทางไซเบอร์และการป้องกันการฉ้อโกง
บล็อก
การทำลายไซโล: การผสานรวมของความปลอดภัยทางไซเบอร์และการป้องกันการฉ้อโกง
ในขณะที่ฝ่ายตรงข้ามไม่ลังเลที่จะเริ่มการโจมตีแบบผสมผสานโดยใช้กลยุทธ์หลายอย่าง เหตุใดทีมงานด้านความปลอดภัยจึงยังคงทำงานแบบแยกส่วนกัน
ไปที่
El Dorado Ransomware: จักรวรรดิใหม่แห่งอาชญากรรมทางไซเบอร์?
บล็อก
Eldorado Ransomware: จักรวรรดิใหม่แห่งอาชญากรรมทางไซเบอร์?
ข้อมูลทั้งหมดเกี่ยวกับ Eldorado Ransomware และวิธีที่บริษัทในเครือสร้างตัวอย่างของตนเองเพื่อจำหน่าย
ไปที่
เพิ่มความได้เปรียบในการแข่งขันของ MSSP ของคุณ
บล็อก
เพิ่มความได้เปรียบทางการแข่งขันของ MSSP ของคุณ: กลยุทธ์ใหม่ในการใช้ประโยชน์ Threat Intelligence
วิธีเสริมศักยภาพความปลอดภัยทางไซเบอร์ให้กับลูกค้าธุรกิจของคุณให้ดีที่สุดด้วยข้อมูลภัยคุกคามทางไซเบอร์ที่สำคัญ
ไปที่
การสืบสวนแบบ TipTop: กลุ่ม TipTop ถูกระบุตัวตนและจับกุม
การสืบสวน
การสืบสวนแบบ TipTop: กลุ่ม TipTop ถูกระบุตัวตนและจับกุม
Group-IB ช่วยตำรวจในการจับกุมกลุ่มผู้สร้างมัลแวร์มือถือที่ใหญ่ที่สุดในรัสเซีย ซึ่งได้แพร่เชื้อไปยังอุปกรณ์ Android มากกว่า 800,000 เครื่อง...
ไปที่
บล็อกมัลแวร์ Craxs RAT
บล็อก
Craxs Rat เครื่องมือหลักเบื้องหลังการหลอกลวงแอปปลอมและการฉ้อโกงทางการเงิน
แผนการหลอกลวงที่มัลแวร์ Craxs Rat นำมาใช้นั้น จะทำให้สามารถควบคุมอุปกรณ์ของเหยื่อจากระยะไกลได้อย่างสมบูรณ์ ป้องกันตัวเองจากการถูก...
ไปที่
Boolka เปิดตัว: จากการโจมตีเว็บสู่มัลแวร์แบบโมดูลาร์
บล็อก
Boolka เปิดตัว: จากการโจมตีเว็บสู่มัลแวร์แบบโมดูลาร์
เปิดเผยการดำเนินการของ Boolka ผู้ก่อภัยคุกคาม ซึ่งขับเคลื่อนโดยการสร้างสคริปต์ที่เป็นอันตราย โทรจันมัลแวร์ แพลตฟอร์มการส่งมอบมัลแวร์ที่ซับซ้อน...
ไปที่
No-Vax Free: เปิดเผยใบหน้าที่แท้จริงเบื้องหลัง Green Pass ปลอม
การสืบสวน
No-Vax Free: เปิดเผยใบหน้าที่แท้จริงเบื้องหลัง Green Pass ปลอม
Group-IB ช่วยเปิดโปงกลุ่มอาชญากรไซเบอร์ที่เสนอขายใบผ่านสีเขียวปลอม โดยมุ่งเป้าไปที่เหยื่อชาวอิตาลี
ไปที่
ครอน: ไททันผู้ถูกโค่นล้ม
การสืบสวน
ครอน: ไททันผู้ถูกโค่นล้ม
Group-IB ช่วยหน่วยงานบังคับใช้กฎหมายในการระบุตัวและจับกุมกลุ่มอาชญากรที่มีชื่อเสียง ซึ่งได้แทรกซึมเข้าไปในอุปกรณ์ Android กว่าหนึ่งล้านเครื่อง...
ไปที่
GoldPickaxe ถูกเปิดเผย: วิธีที่Group-IB วิเคราะห์โทรจัน iOS ที่ขโมยรูปหน้า และวิธีทำด้วยตัวเอง
บล็อก
GoldPickaxe ถูกเปิดเผย: วิธีที่Group-IB วิเคราะห์โทรจัน iOS ที่ขโมยรูปหน้า และวิธีทำด้วยตัวเอง
เรียนรู้วิธีปกป้องอุปกรณ์ของคุณจากภัยคุกคาม iOS ที่เปลี่ยนแปลงไป
ไปที่
ชุดอุปกรณ์เอาตัวรอดจาก Paunch & The BlackHole
การสืบสวน
ชุดอุปกรณ์เอาตัวรอดจาก Paunch & The BlackHole
Group-IB ได้ช่วยตำรวจในการระบุตัวและจับกุมผู้อยู่เบื้องหลังเครือข่ายมัลแวร์รายใหญ่ ซึ่งเคยครองตลาดการขายชุดเครื่องมือโจมตี (exploit kit)...
ไปที่
ความพร้อมรับมือแรนซัมแวร์: จากชัยชนะอย่างรวดเร็วสู่กลยุทธ์ระยะยาว
รายงาน
ความพร้อมรับมือแรนซัมแวร์: จากชัยชนะอย่างรวดเร็วสู่กลยุทธ์ระยะยาว
ตรวจสอบให้แน่ใจว่าได้ปฏิบัติตามทุกขั้นตอนสำคัญในการเตรียมความพร้อมรับมือกับแรนซัมแวร์ และปกป้องโครงสร้างพื้นฐานของคุณด้วยกรอบการทำงานที่ได้รับการพิสูจน์แล้วในอุตสาหกรรมของGroup-IB
ไปที่
Group-IB x โรงเรียนสำหรับเด็กที่มีความต้องการพิเศษ
เรื่องราวความสำเร็จ
Group-IB x โรงเรียนสำหรับเด็กที่มีความต้องการพิเศษ
มาเรียนรู้ว่าGroup-IB ได้ช่วยโรงเรียนหนึ่งรับมือกับแรนซัมแวร์แบบเรียลไทม์ และเสริมความมั่นคงของระบบป้องกันต่อภัยคุกคามในอนาคตอย่างไร
ไปที่
จะ GenAI หรือไม่ GenAI
บล็อก
การปรับทิศทางความปลอดภัยทางไซเบอร์ใหม่: สู่ GenAI หรือไม่สู่ GenAI?
ท่ามกลางการปฏิวัติ GenAI คุณจะใช้ประโยชน์จากศักยภาพของมันเพื่อส่งเสริมความปลอดภัยทางไซเบอร์ได้อย่างไร
ไปที่
Group-IB x Sorint.SEC
เรื่องราวความสำเร็จ
Group-IB x Sorint.SEC
เรียนรู้ว่าความร่วมมือด้านความเชี่ยวชาญระหว่างGroup-IB และ Sorint.SEC ช่วยเสริมความปลอดภัยของโครงสร้างพื้นฐานสำคัญ และส่งเสริมการนำระบบความปลอดภัยทางไซเบอร์มาใช้ได้อย่างราบรื่น...
ไปที่
บล็อก
GDPR: โล่ห์ป้องกันผู้บริโภค และโซ่ตรวนสำหรับนักต่อต้านการฉ้อโกง?
GDPR ที่ได้รับการออกแบบมาเพื่อปกป้องข้อมูลลูกค้าสร้างโอกาสให้ผู้ก่ออาชญากรรมทางไซเบอร์สามารถใช้ประโยชน์จากข้อมูลดังกล่าวโดยไม่ได้ตั้งใจหรือไม่
ไปที่
แนวโน้มอาชญากรรมไฮเทคปี 2024 – ละตินอเมริกา
เวบินาร์
แนวโน้มอาชญากรรมไฮเทคปี 2024 – ละตินอเมริกา
เข้าร่วมกับเราเพื่อหารือว่าเหตุใดธุรกิจในภูมิภาคละตินอเมริกาจึงเป็นเป้าหมายหลักของการแสวงหาประโยชน์ เนื่องจากมีการเพิ่มขึ้นอย่างรวดเร็ว...
ไปที่
พี่น้องฝาแฝดร่วมก่ออาชญากรรม
การสืบสวน
พี่น้องฝาแฝดร่วมก่ออาชญากรรม
Group-IB ร่วมมือกับหน่วยงานบังคับใช้กฎหมายเพื่อนำกลุ่มมิจฉาชีพฟิชชิ่งขึ้นศาลเป็นครั้งแรกในรัสเซีย การปฏิบัติการ...
ไปที่
แนวโน้มอาชญากรรมไฮเทคปี 2024 – อเมริกาเหนือ
เวบินาร์
แนวโน้มอาชญากรรมไฮเทคปี 2024 – อเมริกาเหนือ
เข้าร่วมกับเราเพื่อพูดคุยเกี่ยวกับภัยคุกคาม AI การเพิ่มขึ้นของผู้ก่อภัยคุกคามต่อประเทศชาติ กลุ่ม APT ภัยคุกคามแรนซัมแวร์ที่ยังคงมีอยู่ และ...
ไปที่
แนวโน้มอาชญากรรมไฮเทคปี 2024 – เอเชียแปซิฟิก
เวบินาร์
แนวโน้มอาชญากรรมไฮเทคปี 2024 – เอเชียแปซิฟิก
เข้าร่วมกับเราเพื่อพูดคุยเกี่ยวกับสาเหตุที่ธุรกิจในภูมิภาคนี้ตกเป็นเป้าหมายของการแสวงหาประโยชน์ เนื่องจากมีการเพิ่มขึ้นอย่างรวดเร็วของ...
ไปที่
แนวโน้มอาชญากรรมไฮเทคปี 2024 – ตะวันออกกลางและแอฟริกา
เวบินาร์
แนวโน้มอาชญากรรมไฮเทคปี 2024 – ตะวันออกกลางและแอฟริกา
เข้าร่วมกับเราเพื่อหารือว่าเหตุใดธุรกิจในภูมิภาคนี้จึงเป็นเป้าหมายของการแสวงหาประโยชน์ เนื่องมาจากการขโมยข้อมูลที่เพิ่มขึ้น...
ไปที่
แนวโน้มอาชญากรรมไฮเทคปี 2024 – ยุโรป
เวบินาร์
แนวโน้มอาชญากรรมไฮเทคปี 2024 – ยุโรป
เข้าร่วมกับเราเพื่อหารือว่าเหตุใดธุรกิจในภูมิภาคนี้จึงเป็นเป้าหมายหลักของการแสวงหาประโยชน์ โดยพิจารณาจากการเพิ่มขึ้นของการบุกรุก...
ไปที่
บล็อก AI เชิงสร้างสรรค์
บล็อก
AI เชิงสร้างสรรค์: เพิ่มเดิมพันสำหรับการฉ้อโกงใน iGaming
นักต้มตุ๋นมองเห็นศักยภาพของ AI เชิงสร้างสรรค์ในการฉ้อโกงอุตสาหกรรมการพนัน มาดูวิธีการกันเลย
ไปที่
บล็อก
ธุรกิจ Phishy: การเปิดเผยระบบนิเวศการหลอกลวงของ LabHost
Group-IB เข้าร่วมปฏิบัติการระดับโลกเพื่อทำให้ LabHost ผู้ให้บริการ Phishing-as-a-Service ของแคนาดาไม่สามารถดำเนินการได้
ไปที่
พิธีกรรมการล่าสัตว์
บล็อก
พิธีกรรมการล่าสัตว์ #4: การล่าภัยคุกคามเพื่อดำเนินการผ่านเครื่องมือการจัดการ Windows
ข้อมูลเชิงลึกที่สามารถดำเนินการได้ในการตามล่าหาการละเมิดการดำเนินการของ Windows Management Instrumentation (WMI)
ไปที่
เพกาซัสและสปายแวร์อื่น ๆ
บล็อก
การวิเคราะห์เชิงลึกของ Pegasus Spyware และวิธีการตรวจจับบนอุปกรณ์พกพาของคุณ
เพกาซัสติดอุปกรณ์มือถือผ่านการโจมตีแบบไม่ต้องคลิกและแอบเก็บข้อมูลข้อความ การโทร ตำแหน่ง และไมโครโฟนโดยที่คุณไม่รู้ตัว เรียนรู้วิธีที่สปายแวร์...
ไปที่
คู่มือการลาดตระเวน: สร้างแผนที่และลดเส้นทางการบุกรุกเข้าสู่เครือข่ายของคุณ
รายงาน
คู่มือการลาดตระเวน: สร้างแผนที่และลดเส้นทางการบุกรุกเข้าสู่เครือข่ายของคุณ
ในขณะที่ศัตรูใช้การลาดตระเวนเพื่อวางแผนโจมตีคุณ ค้นพบว่าคุณจะใช้กระบวนการเดียวกันนี้เพื่อขัดขวางได้อย่างไร...
ไปที่
ปฏิบัติการไลร์เบิร์ด
การสืบสวน
ปฏิบัติการไลร์เบิร์ด
Group-IB ได้สนับสนุน INTERPOL ในการขัดขวางกิจกรรมของนักอาชญากรไซเบอร์ที่ก่อเหตุบ่อยครั้ง - ซึ่งมีชื่อรหัสว่า Lyrebird ความพยายามครั้งนี้ได้นำไปสู่การระบุตัวและจับกุม...
ไปที่
การยิงถล่มลงมา: คำแนะนำเชิงกลยุทธ์เพื่อเอาชนะกลุ่มแรนซัมแวร์
เวบินาร์
การยิงถล่มลงมา: คำแนะนำเชิงกลยุทธ์เพื่อเอาชนะกลุ่มแรนซัมแวร์
รับชมเซสชันสำคัญจากผู้เชี่ยวชาญด้าน DFIR ของGroup-IB ซึ่งพวกเขาจะอธิบายเกี่ยวกับกลยุทธ์ล่าสุดของแรนซัมแวร์ที่พบเห็นใน...
ไปที่
แนวโน้มอาชญากรรมเทคโนโลยีขั้นสูง ปี 2023/2024 – ทั่วโลก
รายงาน
แนวโน้มอาชญากรรมเทคโนโลยีขั้นสูง ปี 2023/2024 – ทั่วโลก
มาค้นพบผลการวิจัยเกี่ยวกับภัยคุกคามประจำปีของGroup-IBเพื่อเข้าใจภาพรวมด้านความปลอดภัยไซเบอร์ระดับโลก และรับข้อมูลเชิงลึกที่ปรับให้เหมาะสมกับแต่ละภูมิภาค
ไปที่
แนวโน้มอาชญากรรมไฮเทค ปี 2023/2024 – ละตินอเมริกา
รายงาน
แนวโน้มอาชญากรรมไฮเทค ปี 2023/2024 – ละตินอเมริกา
มาค้นพบรายงานประจำปีที่ไม่มีใครเทียบได้ของGroup-IBซึ่งนำเสนอผลการวิจัยที่มีคุณค่าเกี่ยวกับภูมิภาคอเมริกาละติน
ไปที่
แนวโน้มอาชญากรรมไฮเทค ปี 2023/2024 – ตะวันออกกลางและแอฟริกา
รายงาน
แนวโน้มอาชญากรรมไฮเทค ปี 2023/2024 – ตะวันออกกลางและแอฟริกา
มาอ่านรายงานที่ครอบคลุมจากGroup-IBซึ่งนำเสนอข้อเท็จจริง ข้อมูล ผลการวิจัย และมุมมองของเราต่อผลการวิจัยเหล่านี้ที่เกี่ยวข้องกับภูมิภาคตะวันออกกลาง
ไปที่
แนวโน้มอาชญากรรมไฮเทค ปี 2023/2024 – ยุโรป
รายงาน
แนวโน้มอาชญากรรมไฮเทค ปี 2023/2024 – ยุโรป
มาค้นพบรายงานประจำปีที่ไม่มีที่ใดเทียบได้ของGroup-IBซึ่งได้รับการปรับให้สอดคล้องกับผลการวิจัยล่าสุดที่เกี่ยวข้องกับภูมิภาคยุโรป
ไปที่
แนวโน้มอาชญากรรมไฮเทค ปี 2023/2024 – เอเชียแปซิฟิก
รายงาน
แนวโน้มอาชญากรรมไฮเทค ปี 2023/2024 – เอเชียแปซิฟิก
มาค้นพบรายงานประจำปีที่ไม่มีใครเทียบได้ของGroup-IBซึ่งได้รับการปรับปรุงให้สอดคล้องกับข้อมูลเชิงลึกล่าสุดเกี่ยวกับภูมิภาคเอเชีย-แปซิฟิก
ไปที่
แนวโน้มอาชญากรรมไฮเทค ปี 2023/2024 – อเมริกาเหนือ
รายงาน
แนวโน้มอาชญากรรมไฮเทค ปี 2023/2024 – อเมริกาเหนือ
มาค้นพบรายงานประจำปีที่ไม่มีใครเทียบได้ของGroup-IBซึ่งนำเสนอข้อมูลเชิงลึกด้านความปลอดภัยไซเบอร์ที่สามารถนำไปปฏิบัติได้จริงเกี่ยวกับภูมิภาคอเมริกาเหนือ
ไปที่
คดีครอบครัวฉ้อโกง
การสืบสวน
คดีครอบครัวฉ้อโกง
Group-IB ร่วมมือกับตำรวจแห่งชาติเนเธอร์แลนด์เพื่อเปิดเผยข้อมูลสำคัญเกี่ยวกับกลุ่มอาชญากรรม - Fraud Family และ...
ไปที่
บล็อก
เครดิตพิเศษ: ผู้ขโมยข้อมูลของ VietCredCare เล็งเป้าไปที่ธุรกิจในเวียดนาม
Group-IB ค้นพบโปรแกรมขโมยข้อมูลใหม่ที่มุ่งเป้าไปยังเวียดนาม ซึ่งมีฟังก์ชันพิเศษที่หาได้ยากในการกรองบัญชี Facebook ที่มีเครดิตโฆษณา
ไปที่
บล็อก
Face Off:Group-IB ระบุโทรจัน iOS ตัวแรกที่ขโมยข้อมูลการจดจำใบหน้า
Group-IB ได้ค้นพบโทรจัน iOS ตัวแรกที่เก็บรวบรวมข้อมูลการจดจำใบหน้าเพื่อใช้เข้าถึงบัญชีธนาคารโดยไม่ได้รับอนุญาต ครอบครัว GoldDigger...
ไปที่
รางวัลผู้นำกลยุทธ์การแข่งขันประจำปี 2023 ของ Frost & Sullivan
รายงาน
รางวัลผู้นำกลยุทธ์การแข่งขันประจำปี 2023 ของ Frost & Sullivan
เรียนรู้เรื่องความมั่นคงปลอดภัยทางไซเบอร์เฉพาะที่นี่ที่ไม่เหมือนกันใคร ด้วยรูปแบบการกระจายอำนาจที่ได้รับรางวัล และเฟรมเวิร์กป้องกันการฉ้อโกงทางไซเบอร์ที่ปรับแต่งได้จาก Group-IB
ไปที่
แนวโน้มการฉ้อโกงและการหลอกลวงออนไลน์ – ธันวาคม 2566
เวบินาร์
แนวโน้มการฉ้อโกงและการหลอกลวงออนไลน์ – ธันวาคม 2566
ในวิดีโอสั้นนี้ เราจะมาเจาะลึกการหลอกลวงล่าสุด การปรับปรุงกฎระเบียบ และความท้าทายสำคัญที่อุตสาหกรรมต้องเผชิญ
ไปที่
แก๊งโจรปล้น Resume
บล็อก
งานตัน: ResumeLooters โจมตีเว็บไซต์ใน APAC ผ่านการแทรก SQL และการโจมตี XSS
แก๊ง ResumeLooters โจมตีเว็บไซต์ด้วยสคริปต์ XSS และการแทรก SQL เพื่อดูดข้อมูลส่วนตัวและ CV ของผู้หางาน
ไปที่
รายงาน Gartner®: เทคโนโลยีใหม่: ความปลอดภัย — การผสมผสานการฉ้อโกงทางไซเบอร์คืออนาคตของการตรวจจับการฉ้อโกงออนไลน์
รายงาน
รายงาน Gartner®: เทคโนโลยีใหม่: ความปลอดภัย — การผสมผสานการฉ้อโกงทางไซเบอร์คืออนาคตของการตรวจจับการฉ้อโกงออนไลน์
ท่ามกลางสถานการณ์การฉ้อโกงออนไลน์ที่เปลี่ยนแปลงอย่างรวดเร็ว วิธีการตรวจจับการฉ้อโกงแบบดั้งเดิมไม่สามารถตามทันได้ อ่านรายงานจาก Gartner...
ไปที่
การปิดร้านค้าฟิชชิ่ง
การสืบสวน
การปิดร้านค้าฟิชชิ่ง
Group-IB ได้มีส่วนร่วมอย่างมีนัยสำคัญในปฏิบัติการต่อต้านอาชญากรรมระดับนานาชาติ ซึ่งมีการร่วมมือกันระหว่าง INTERPOL และหน่วยงานบังคับใช้กฎหมายระดับชาติจากอินโดนีเซีย,...
ไปที่
ปฏิบัติการดวงตามังกร
การสืบสวน
ปฏิบัติการดวงตามังกร
Group-IB มีบทบาทสำคัญในการระบุตัวบุคคลที่อยู่เบื้องหลังเครือข่ายบอตเน็ต Dragon ซึ่งรับผิดชอบต่อการโจมตีแบบปฏิเสธการให้บริการแบบกระจาย (DDoS) อย่างต่อเนื่อง...
ไปที่
ปฏิบัติการหายนะเดทติ้ง
การสืบสวน
ปฏิบัติการหายนะเดทติ้ง
Group-IB มีบทบาทสำคัญในการระบุตัวสมาชิกของกลุ่ม CybSec Group ซึ่งได้ดำเนินการขู่กรรโชกและโจมตี DDoS ต่อ...
ไปที่
บล็อก
Inferno Drainer: การเจาะลึกมัลแวร์ที่ทำลายกระเป๋าเงินคริปโต
Inferno Drainer อาจปิดตัวลงในเดือนพฤศจิกายน 2023 แต่ผู้ใช้แพลตฟอร์มหลอกลวงแบบบริการที่สร้างความเสียหายร้ายแรงนี้ยังคงมีความเสี่ยง...
ไปที่
ศิลปะแห่ง SOC
รายงาน
ศิลปะแห่ง SOC
คู่มือฉบับสมบูรณ์เพื่อการสร้างและพัฒนาการดำเนินงานด้านความมั่นคงปลอดภัยที่ขับเคลื่อนด้วยข้อมูลเชิงวิเคราะห์ด้วย Group-IB SOC Framework
ไปที่
แนวโน้มการฉ้อโกงและการหลอกลวงออนไลน์ – พฤศจิกายน 2023
เวบินาร์
แนวโน้มการฉ้อโกงและการหลอกลวงออนไลน์ – พฤศจิกายน 2023
ในเนื้อหาสรุปนี้ เราจะกล่าวถึงแผนการหลอกลวงใหม่ล่าสุด การอัปเดตด้านกฎระเบียบ และความท้าทายในอุตสาหกรรม เพื่อให้คุณได้รับข้อมูลล่าสุดและ...
ไปที่
พิธีกรรมการล่าสัตว์
บล็อก
พิธีกรรมการล่าสัตว์ #3: การล่าภัยคุกคามสำหรับงานตามกำหนดเวลา
คู่มือปฏิบัติได้จริงสำหรับการค้นหางานที่กำหนดเวลาไว้โดยใช้ MXDR ของGroup-IB
ไปที่
บล็อก
อนาคตคือตอนนี้: จับตาดู 20 เทรนด์ที่จะเปลี่ยนแปลงแนวทางการรักษาความปลอดภัยทางไซเบอร์ (ตอนที่ 2)
ความปลอดภัยทางไซเบอร์กำลังเปลี่ยนแปลง และเปลี่ยนแปลงอย่างรวดเร็ว เรียนรู้ว่าGroup-IB สามารถช่วยคุณนำการเปลี่ยนแปลงนี้ไปข้างหน้า แทนที่จะถูกกระแสการเปลี่ยนแปลง...
ไปที่
บล็อก
อนาคตคือตอนนี้: ระวัง 20 เทรนด์ที่จะเปลี่ยนแปลงแนวทางของความปลอดภัยทางไซเบอร์ (ตอนที่ 1)
ความปลอดภัยทางไซเบอร์กำลังเปลี่ยนแปลง และเปลี่ยนแปลงอย่างรวดเร็ว เรียนรู้ว่าGroup-IB สามารถช่วยคุณนำการเปลี่ยนแปลงนี้ไปข้างหน้า แทนที่จะถูกกระแสการเปลี่ยนแปลง...
ไปที่
บล็อก
คุณกับศัตรู: วิธีเอาชนะคู่แข่งด้วยกลยุทธ์ทางไซเบอร์ 20 ประการ (ตอนที่ 2)
สิ่งสำคัญด้านความปลอดภัยทางไซเบอร์ที่จะช่วยให้ธุรกิจของคุณไม่หยุดชะงักในปีหน้า
ไปที่
บล็อก
Ace in the Hole: เปิดโปง GambleForce แก๊งฉีด SQL
การวิเคราะห์ TTP ที่เชื่อมโยงกับ GambleForce ซึ่งดำเนินการโจมตีแบบ SQL injection ต่อบริษัทต่างๆ ในภูมิภาคเอเชียแปซิฟิก
ไปที่
แนวโน้มการฉ้อโกงและการหลอกลวงออนไลน์ – ตุลาคม 2023
เวบินาร์
แนวโน้มการฉ้อโกงและการหลอกลวงออนไลน์ – ตุลาคม 2023
ในวิดีโอนี้ เราจะมาพูดคุยเกี่ยวกับกรณีศึกษาที่เผยแพร่บนเว็บไซต์Group-IB, ภัยคุกคามที่กำลังเกิดขึ้น และปัญหาที่เร่งด่วนที่สุดที่เกี่ยวข้องกับ...
ไปที่
บล็อก
คุณกับศัตรู: วิธีเอาชนะคู่แข่งด้วยกลยุทธ์ทางไซเบอร์ 20 ประการ (ตอนที่ 1)
สิ่งสำคัญด้านความปลอดภัยทางไซเบอร์ที่จะช่วยให้ธุรกิจของคุณไม่หยุดชะงักในปีหน้า
ไปที่
บล็อก
คำสาปแห่งกระสือ: โทรจันการเข้าถึงระยะไกล Linux ใหม่มุ่งเป้าไปที่ประเทศไทย
มัลแวร์ตัวนี้มีความหิวโหยที่ไม่มีที่สิ้นสุด หน่วยThreat Intelligence ของGroup-IB ได้นำเสนอข้อมูลเชิงลึกเกี่ยวกับ RAT ใหม่ที่ถูกใช้...
ไปที่
ภัยคุกคามทางไซเบอร์ในปัจจุบันในภูมิภาคตะวันออกกลาง
เวบินาร์
ภัยคุกคามทางไซเบอร์ในปัจจุบันในภูมิภาคตะวันออกกลาง
มาเรียนรู้ว่าโครงการร่วมระหว่างGroup-IBและ CORVIT จะช่วยผู้เชี่ยวชาญด้านความปลอดภัยไซเบอร์และผู้นำในกิจกรรมไซเบอร์ภายในภูมิภาค MEA ได้อย่างไร
ไปที่
พิธีกรรมการล่าสัตว์
บล็อก
พิธีกรรมการล่าสัตว์ #2.2: การล่าคุกคามเพื่อการละเมิดบริการ Windows
คู่มือปฏิบัติได้จริงสำหรับการตรวจหาการใช้งานบริการ Windows อย่างผิดวัตถุประสงค์ โดยใช้Group-IB MXDR ส่วนที่ 2: การดำเนินการของบริการ Windows
ไปที่
Group-IB x Libertex Group
เรื่องราวความสำเร็จ
Group-IB x Libertex Group
ค้นพบว่าGroup-IB ได้ช่วย Libertex Group ให้อยู่เหนือความเสี่ยงทางไซเบอร์ที่กำลังเกิดขึ้น และเสริมสร้างระบบความปลอดภัยด้วยวิธีการเชิงรุกและ...
ไปที่
แนวโน้มการฉ้อโกงและการหลอกลวงออนไลน์ – กันยายน 2566
เวบินาร์
แนวโน้มการฉ้อโกงและการหลอกลวงออนไลน์ – กันยายน 2566
ในวิดีโอนี้ เราจะมาพูดคุยเกี่ยวกับกรณีศึกษาที่เผยแพร่บนเว็บไซต์Group-IB, ภัยคุกคามที่กำลังเกิดขึ้น และปัญหาที่เร่งด่วนที่สุดที่เกี่ยวข้องกับ...
ไปที่
การสอบสวนเรื่องปก Farnetwork
บล็อก
ผู้จัดการ Ransomware: การสืบสวน Farnetwork ผู้ก่อภัยคุกคามที่เชื่อมโยงกับ Ransomware ห้าสายพันธุ์
เจาะลึกการดำเนินงานของหนึ่งในผู้เล่นที่เคลื่อนไหวมากที่สุดในตลาด Ransomware-as-a-Service
ไปที่
พื้นที่ความปลอดภัยทางไซเบอร์: การวิเคราะห์ ภัยคุกคาม และโซลูชัน
เวบินาร์
พื้นที่ความปลอดภัยทางไซเบอร์: การวิเคราะห์ ภัยคุกคาม และโซลูชัน
รับข้อมูลเชิงลึกพิเศษจากทีมผู้เชี่ยวชาญด้านความปลอดภัยไซเบอร์ (Threat Intelligence ) ที่ได้รับการประเมินสูงที่สุดของเรา เกี่ยวกับภัยคุกคามไซเบอร์ล่าสุด และวิธีที่Group-IB สามารถปกป้องอุตสาหกรรมของคุณได้,...
ไปที่
บล็อก
เรื่องราวที่ไม่เคยเปิดเผยของการตอบสนองต่อเหตุการณ์: Insider's Gambit
มาดูรายละเอียดอย่างใกล้ชิดเกี่ยวกับกรณีสำคัญที่สุดที่ทีม Digital Forensics and Incident Response (DFIR) ของGroup-IBได้เผชิญ...
ไปที่
บล็อก
การวิเคราะห์กิจกรรมทางไซเบอร์ที่เกี่ยวข้องกับความขัดแย้งในตะวันออกกลาง
กลุ่มแฮ็กติวิสต์ขึ้นเวทีกลางเวทีด้วยการโจมตีแบบ DDoS และการโจมตีแบบทำลายล้าง – สรุปความขัดแย้งในสัปดาห์ที่ 1 และ 2 บล็อก...
ไปที่
บล็อก
เรื่องราวที่ไม่เคยเล่ามาก่อนของการรับมือกับเหตุการณ์: ปาฏิหาริย์คริสต์มาส
เมื่อคืนก่อนวันคริสต์มาส เมื่อมีเสียงร้องดังขึ้น แสดงว่ากำลังมีการโจมตีทางไซเบอร์ ดังนั้น จงหยุดพวกมันซะ คุณจะลองดูไหม?
ไปที่
บล็อก
มาดูให้ลึกขึ้น: วิเคราะห์โทรจัน Android รุ่นใหม่ GoldDigger ด้วยเครื่องมือวิเคราะห์การฉ้อโกงGroup-IB
เจาะลึกกลยุทธ์ของ GoldDigger Trojan และค้นพบวิธีปกป้องลูกค้าของคุณ
ไปที่
Group-IB x Security Lab
เรื่องราวความสำเร็จ
Group-IB x Security Lab
เรียนรู้ว่าโซลูชันนวัตกรรมและความเชี่ยวชาญร่วมกันช่วยให้ผู้ให้บริการ MSSP ปรับปรุงการปกป้องลูกค้าได้อย่างไร
ไปที่
บล็อก
การปัดฝุ่นเพื่อเก็บลายนิ้วมือ: ShadowSyndicate ผู้เล่น RaaS รายใหม่หรือไม่?
ห้ามนอนจนกว่า Cybercrime Fighters Club จะเสร็จสิ้นการค้นหาคำตอบว่าใครอยู่เบื้องหลังเรื่องใหม่นี้...
ไปที่
บล็อก
นี่คือกับดัก: การตรวจจับโปรแกรมขุดคริปโตบนเว็บไซต์ยอดนิยมโดยใช้ MXDR ของGroup-IB
Group-IB นักวิเคราะห์ได้ค้นพบและวิเคราะห์แคมเปญการขุดคริปโตแบบแอบแฝงบนแหล่งข้อมูลทางการศึกษาที่ได้รับความนิยม โดยใช้Group-IB Managed XDR .
ไปที่
พิธีกรรมการล่าสัตว์
บล็อก
พิธีกรรมการล่าสัตว์ #2: การล่าคุกคามเพื่อการละเมิดบริการ Windows
คู่มือปฏิบัติได้จริงในการตรวจหาการใช้งานบริการ Windows อย่างผิดวัตถุประสงค์ โดยใช้Group-IB MXDR ส่วน 1: การสร้าง/แก้ไขบริการ Windows
ไปที่
Group-IB x ธนาคารระดับโลกอันดับ 1
เรื่องราวความสำเร็จ
Group-IB x ธนาคารระดับโลกอันดับ 1
ค้นพบว่าโซลูชันการป้องกันแบบเรียลไทม์Threat Intelligence ของGroup-IBและโซลูชันที่เน้นการป้องกันได้ช่วยแก้ไขปัญหาด้านความปลอดภัยไซเบอร์สมัยใหม่ให้กับธนาคารระดับโลกอย่างไร และเสริมสร้าง...
ไปที่
บล็อก
การตอบสนองต่อเหตุการณ์ผ่านมุมมองของโอกาส: การสนทนากับ Dmitry Volkov (CEO,Group-IB)
รวบรวมข้อมูลเชิงลึกอันมีค่าเกี่ยวกับวิธีการตอบสนองต่อเหตุการณ์ที่สามารถเป็นปัจจัยสำคัญในการรักษาความปลอดภัยธุรกิจของคุณ
ไปที่
บล็อก
จากความยากจนสู่ความร่ำรวย: ภาพลวงตาของความมั่งคั่งอย่างรวดเร็วในกลโกงการลงทุน
Group-IB Digital Risk Protection เปิดเผยแคมเปญร้ายที่ใช้งานหน้าหลอกลวงเกือบ 900 หน้า โดยความเสียหายทางการเงินที่อาจเกิดขึ้นถูกประเมินไว้ที่ $280,000 ตลอด...
ไปที่
W3LL done: เปิดโปงเครือข่ายฟิชชิ่งลับ ผู้อยู่เบื้องหลังการโจมตี BEC
รายงาน
W3LL done: เปิดโปงเครือข่ายฟิชชิ่งลับ ผู้อยู่เบื้องหลังการโจมตี BEC
เข้าถึงข้อมูลที่ไม่เคยเปิดเผยที่ใดมาก่อนเกี่ยวกับขอบเขตและความซับซ้อนเกี่ยวกับองค์กรอาชญากรรมที่เน้นการโจมตี BEC ของ W3LL
ไปที่
ตอบสนองอย่างนักร็อกสตาร์: ข้อได้เปรียบของGroup-IB ในการตอบสนองต่อเหตุการณ์ในภูมิภาคเอเชีย-แปซิฟิก
เวบินาร์
ตอบสนองอย่างนักร็อกสตาร์: ข้อได้เปรียบของGroup-IB ในการตอบสนองต่อเหตุการณ์ในภูมิภาคเอเชีย-แปซิฟิก
มาเรียนรู้ว่าทีมตอบสนองต่อเหตุการณ์ (Incident Response) ของGroup-IBช่วยคุณต่อสู้กับอาชญากรไซเบอร์ตัวจริงในภูมิภาคเอเชีย-แปซิฟิก (APAC) อย่างไร
ไปที่
บล็อก
ขโมยไมล์พิเศษ: นักต้มตุ๋นเล็งเป้าหมายสายการบินทั่วโลกด้วยไมล์การบินและการหลอกลวงบริการลูกค้าอย่างไร
เปิดเผยจุดอ่อนที่ทำให้ธุรกิจการบินต้องหยุดชะงักและเรียนรู้วิธีการนำมาตรการรับมือที่เหมาะสมมาใช้
ไปที่
บล็อก
ลำดับชั้นใหม่ ภัยคุกคามที่เพิ่มมากขึ้น: แคมเปญระดับโลกที่ยั่งยืนของ Classiscam
โปรแกรมหลอกลวงแบบอัตโนมัติที่ออกแบบมาเพื่อขโมยเงินและข้อมูลของคุณยังคงทำงานอย่างแข็งแกร่งมาเป็นเวลาสี่ปีหลังจากเปิดตัว
ไปที่
Beyond OWASP Top 10: คู่มือสุดยอดด้านความมั่นคงปลอดภัยของเว็บแอปพลิเคชัน (ปี 2023 เป็นต้นไป)
รายงาน
Beyond OWASP Top 10: คู่มือสุดยอดด้านความมั่นคงปลอดภัยของเว็บแอปพลิเคชัน (ปี 2023 เป็นต้นไป)
ใช้ประโยชน์จากรายชื่อ OWASP ล่าสุด ร่วมกับเทคนิคการวิเคราะห์ด้วยมือของผู้เชี่ยวชาญจากGroup-IB เพื่อระบุ จัดลำดับความสำคัญ และป้องกันการโจมตีที่สำคัญที่สุด...
ไปที่
บล็อก
ดอลลาร์ของผู้ค้าตกอยู่ในอันตราย: ช่องโหว่ Zero-day CVE-2023-38831 ใน WinRAR ถูกอาชญากรไซเบอร์ใช้ประโยชน์เพื่อกำหนดเป้าหมายผู้ค้า
ส่วนขยายปลอมช่วยให้ผู้ก่ออาชญากรรมทางไซเบอร์กำหนดเป้าหมายผู้ใช้บนฟอรัมการซื้อขาย เนื่องจากอุปกรณ์ 130 เครื่องยังคงติดไวรัสในขณะที่เขียนบทความนี้
ไปที่
พิธีกรรมการล่าสัตว์
บล็อก
พิธีกรรมการล่าสัตว์ #1: การล่าภัยคุกคามสำหรับการโหลด DLL ด้านข้าง
คู่มือปฏิบัติได้จริงสำหรับการตรวจหาภัยคุกคามจากการโหลด DLL จากแหล่งภายนอก โดยใช้Group-IB MXDR
ไปที่
Group-IB x Oris Lab
เรื่องราวความสำเร็จ
Group-IB x Oris Lab
เรียนรู้ว่าบริษัท Fintech บล็อคเชนแห่งนี้ปรับปรุงมาตรการรักษาความปลอดภัยของตนได้อย่างไรผ่านการทดสอบการเจาะระบบ
ไปที่
บล็อก
วิเคราะห์มัลแวร์ธนาคาร Gigabud ด้วย Fraud Matrix ของGroup-IB
เปิดเผยลักษณะที่ก่อกวนของมัลแวร์ Gigabud และใช้มาตรการเชิงรุกเพื่อบรรเทาความเสี่ยงที่เกี่ยวข้อง
ไปที่
บล็อก
เข้าร่วมชมรมนักสู้อาชญากรรมไซเบอร์
การต่อสู้กับอาชญากรรมไซเบอร์จะมีประสิทธิภาพมากขึ้นเมื่อเราทำงานร่วมกัน ค้นพบข้อมูลเพิ่มเติมเกี่ยวกับวิธีที่คุณสามารถร่วมมือกับGroup-IB เพื่อ...
ไปที่
บล็อก
ไขความลึกลับของทีมบังคลาเทศ
การวิเคราะห์กลุ่มแฮ็กติวิสต์ที่มีการเคลื่อนไหวสูงและมีการเข้าถึงทั่วโลก
ไปที่
การอภิปรายกลุ่ม “ภูมิทัศน์ความปลอดภัยทางไซเบอร์ในตะวันออกกลาง”
เวบินาร์
การอภิปรายกลุ่ม “ภูมิทัศน์ความปลอดภัยทางไซเบอร์ในตะวันออกกลาง”
สำรวจภูมิทัศน์ความปลอดภัยทางไซเบอร์ที่เปลี่ยนแปลงตลอดเวลาของตะวันออกกลางกับผู้เชี่ยวชาญ รับชมบันทึกการสัมมนาออนไลน์เชิงลึกได้แล้ววันนี้ เพื่อค้นพบภัยคุกคามล่าสุด...
ไปที่
แนวโน้มความเสี่ยงทางดิจิทัลปี 2023
รายงาน
แนวโน้มความเสี่ยงทางดิจิทัลปี 2023
สำรวจความเสี่ยงที่อันตรายที่สุดสำหรับแบรนด์และเรียนรู้วิธีบรรเทาความเสี่ยงเหล่านั้น
ไปที่
บล็อก
การตัดสินที่คลุมเครือ: โครงสร้างพื้นฐานคลาวด์ที่บริหารจัดการไม่ดีอาจทำให้ผู้ใช้เผชิญกับความเสี่ยงทางไซเบอร์ได้อย่างไร
ค้นพบว่าองค์กรต่างๆ สร้างช่องโหว่โดยไม่ตั้งใจได้อย่างไรโดยการกำหนดค่าโครงสร้างพื้นฐานคลาวด์ไม่ถูกต้อง
ไปที่
Group-IB x แพลตฟอร์มบริหารจัดการความมั่งคั่งดิจิทัล
เรื่องราวความสำเร็จ
Group-IB x แพลตฟอร์มบริหารจัดการความมั่งคั่งดิจิทัล
Group-IBเรียนรู้ว่าDigital Risk Protection ’s ได้ค้นพบเครือข่ายการฉ้อโกงที่ซับซ้อนอยู่เบื้องหลังทรัพยากรที่น่าสงสัยได้อย่างไร
ไปที่
Group-IB x OSOM
เรื่องราวความสำเร็จ
Group-IB x OSOM
ค้นพบว่าบริการวิเคราะห์ความปลอดภัยของแอปพลิเคชันเว็บของเราให้การประเมินช่องโหว่ เวกเตอร์การโจมตี และกลไกความปลอดภัยอย่างละเอียดถี่ถ้วนอย่างไร
ไปที่
ตอบสนองเหมือนร็อคสตาร์ (เวอร์ชันภาษาฝรั่งเศส)
เวบินาร์
ตอบสนองเหมือนร็อคสตาร์ (เวอร์ชันภาษาฝรั่งเศส)
มารู้จักทีมนิติวิทยาศาสตร์ดิจิทัลและทีมตอบสนองต่อเหตุการณ์ของGroup-IB ซึ่งทำงานเพื่อต่อสู้กับอาชญากรรมไซเบอร์และ...
ไปที่
บล็อก
ทลาย CryptosLabs: กลุ่มหลอกลวงที่มุ่งเป้าไปที่ผู้พูดภาษาฝรั่งเศสเป็นมูลค่าหลายล้าน
รับรายละเอียดที่ไม่เปิดเผยทั้งหมดที่ผู้สืบสวนของเราค้นพบเกี่ยวกับแผนการฉ้อโกงทั้งหมดของ CryptosLabs
ไปที่
Group-IB วันการฉ้อโกง (ภาษาฝรั่งเศส)
เวบินาร์
Group-IB วันการฉ้อโกง (ภาษาฝรั่งเศส)
ความต่อเนื่องของการสัมมนาผ่านเว็บ การฉ้อโกงของ Intel เริ่มจากแอฟริกา
ไปที่
Rispondi come una Rockstar!
เวบินาร์
Rispondi come una Rockstar!
มาค้นพบกันว่าทีม Digital Forensics and Incident Response ของGroup-IB ทำงานอย่างไรในการต่อสู้กับอาชญากรไซเบอร์ เพื่อช่วยเหลือ...
ไปที่
บล็อก
ปฏิบัติการสามเหลี่ยม: การทำแผนที่ภัยคุกคาม
สิ่งที่เรารู้เกี่ยวกับแคมเปญ APT จนถึงปัจจุบันและวิธีการตรวจจับ
ไปที่
บล็อก
สีชมพูเข้ม ตอนที่ 2
APT Dark Pink กลับมาอีกครั้งพร้อมเหยื่อ 5 รายในประเทศใหม่
ไปที่
บล็อก
เชื่อมช่องว่าง: วิธีใช้ประโยชน์จากแนวทางปฏิบัติที่ดีที่สุดด้านความปลอดภัยของ API เพื่อต่อสู้กับช่องโหว่ 3 ประเภทหลัก
การกำหนดค่าความปลอดภัยที่ผิดพลาด การเปิดเผยข้อมูลมากเกินไป และการแทรกข้อมูลเป็นสามประเภทความเสี่ยงหลักของ API สำหรับบริษัทการเงินและเทคโนโลยี
ไปที่
วิดีโอการหลอกลวงการลงทุนในยุโรป
เวบินาร์
วิดีโอการหลอกลวงการลงทุนในยุโรป
ประเภทการหลอกลวงแบบคลาสสิกที่เพิ่มขึ้นพร้อมกับแอปพลิเคชันโบรกเกอร์ใหม่ที่ใช้งานง่าย NFT แพลตฟอร์มการซื้อขายสกุลเงินดิจิทัล และอื่นๆ อีกมากมาย
ไปที่
ตอบสนองเหมือนร็อคสตาร์ (ภาษาอังกฤษ)
เวบินาร์
ตอบสนองเหมือนร็อคสตาร์ (ภาษาอังกฤษ)
ทีมตอบสนองต่อเหตุการณ์ของGroup-IB( ) ทำงานอย่างไรในการต่อสู้กับอาชญากรไซเบอร์ตัวจริง ระหว่างการตอบสนองต่อเหตุการณ์ในภูมิภาคตะวันออกกลางและแอฟริกา (MEA)
ไปที่
ตอบสนองเหมือนร็อคสตาร์ (เวอร์ชันภาษาอาหรับ)
เวบินาร์
ตอบสนองเหมือนร็อคสตาร์ (เวอร์ชันภาษาอาหรับ)
วิธีการหยุดยั้งเหตุการณ์ด้านความปลอดภัยในภูมิภาคอย่างมีประสิทธิภาพ
ไปที่
บล็อก
เสียงสั่นอันเป็นเอกลักษณ์ของ APT SideWinder
Bridewell และGroup-IB เปิดเผยโครงสร้างพื้นฐานที่ไม่เป็นที่รู้จักของ APT
ไปที่
การเรียนรู้ Attack Surface Management เพื่อการป้องกันทางไซเบอร์ที่ยืดหยุ่น
เวบินาร์
การเรียนรู้ Attack Surface Management เพื่อการป้องกันทางไซเบอร์ที่ยืดหยุ่น
Group-IB ทำงานอย่างไรเพื่อรวมAttack Surface Management,Digital Risk Protection,Threat Intelligence เข้าด้วยกัน เพื่อเสริมสร้างระบบอัจฉริยะ
ไปที่
บล็อก
Ransomware Qilin: การวิเคราะห์และกลยุทธ์การป้องกัน
ทุกสิ่งที่คุณจำเป็นต้องรู้เกี่ยวกับแรนซัมแวร์ Qilin และการปฏิบัติการที่มุ่งเป้าไปที่กลุ่มที่สำคัญ
ไปที่
บล็อก
การอัปเกรดแบบจัดการ เพิ่มประสิทธิภาพการวิเคราะห์มัลแวร์ด้วยการอัปเดตแพลตฟอร์มการทดสอบมัลแวร์ (Group-IB Malware Detonation Platform)
ความสามารถในการเปิดใช้งานมัลแวร์แบบใหม่และที่ได้รับการปรับปรุงในโซลูชันManaged XDR และBusiness Email Protection ของGroup-IBเพื่อการตรวจจับภัยคุกคามอย่างแม่นยำและ...
ไปที่
บล็อก
ฝ่ายสนับสนุนด้านเทคนิค (ไม่สนับสนุน): มิจฉาชีพแอบอ้างตัวเป็น Meta ในแผนการขโมยบัญชี Facebook
Group-IB Digital Risk Protection ค้นพบโปรไฟล์ Facebook ปลอมมากกว่า 3,200 โปรไฟล์ ในแคมเปญฟิชชิ่งที่กำลังดำเนินอยู่ ซึ่งผู้หลอกลวงปลอมตัวเป็น Meta...
ไปที่
บล็อก
การสืบสวนเรื่อง PostalFurious: แก๊งฟิชชิ่งที่พูดภาษาจีนซึ่งมุ่งเป้าไปที่สิงคโปร์และออสเตรเลีย
วิธีการตรวจสอบแคมเปญฟิชชิ่ง
ไปที่
บล็อก
SimpleHarm: การติดตามโครงสร้างพื้นฐานของ MuddyWater
Group-IB นักวิเคราะห์ได้ค้นพบโครงสร้างพื้นฐานใหม่ของ MuddyWater ระหว่างการวิจัยเกี่ยวกับการใช้เครื่องมือ SimpleHelp ที่ถูกต้องตามกฎหมายของกลุ่มที่สนับสนุนรัฐบาล
ไปที่
บล็อก
วิธีเก่า: BabLock แรนซัมแวร์ตัวใหม่ที่กำลังแพร่ระบาดอย่างเงียบๆ ในยุโรป ตะวันออกกลาง และเอเชีย
Group-IB ค้นพบสายพันธุ์ใหม่ของแรนซัมแวร์ที่ซ่อนตัวได้ดี
ไปที่
บล็อก
36gate: การโจมตีห่วงโซ่อุปทาน
ทราบอะไรบ้างเกี่ยวกับเหตุการณ์ห่วงโซ่อุปทานของ 3CX และจะป้องกันได้อย่างไร
ไปที่
วันฉ้อโกงแอฟริกา 2023
เวบินาร์
วันฉ้อโกงแอฟริกา 2023
Fraud Intel Series มุ่งเน้นที่ภูมิภาคแอฟริกา
ไปที่
บล็อก
ตำแหน่งงานว่างที่เป็นพิษ: ผู้หางานทั่ว MEA โดนหลอกโดยมิจฉาชีพ
Group-IB ค้นพบหน้าเว็บโฆษณางานหลอกลวงมากกว่า 2,400 หน้า ในแคมเปญที่กำลังดำเนินอยู่ ซึ่งมุ่งเป้าไปที่ผู้ใช้ในอียิปต์ ซาอุดีอาระเบีย แอลจีเรีย และอีก 10 ประเทศ...
ไปที่
บล็อก
แนวโน้มที่เลวร้าย: การบรรเทา CVE-2023-23397
ช่องโหว่การยกระดับสิทธิ์ของ Microsoft Outlook
ไปที่
บล็อก
พฤติกรรมที่ไม่ดี: วิธีตรวจจับโทรจันทางธนาคาร
ผู้ใช้บริการธนาคารบนมือถือกำลังถูกโจมตีโดยผู้โจมตีเพื่ออนุมัติธุรกรรมฉ้อโกง เรียนรู้ว่าผู้ให้บริการทางการเงินสามารถทำอะไรได้บ้างเพื่อ...
ไปที่
บล็อก
แพ็คเกจดีล: มัลแวร์รวมกลุ่มกันก่อให้เกิดการหยุดชะงักและความเสียหายทั่ว EMEA
จะเกิดอะไรขึ้นเมื่อคุณรวมแรนซัมแวร์เข้ากับโปรแกรมขโมยข้อมูล โทรจันเข้าถึงระยะไกล และมัลแวร์อื่นๆ ไว้ในแพ็คเกจเดียวที่ดาวน์โหลดง่าย?
ไปที่
Old Snake, New Skin: การวิเคราะห์กิจกรรม SideWinder APT ในปี 2021
รายงาน
Old Snake, New Skin: การวิเคราะห์กิจกรรม SideWinder APT ในปี 2021
Group-IB Threat Intelligence ทีมได้ค้นพบแคมเปญสเปียร์ฟิชชิ่งที่ยังไม่เคยมีรายงานมาก่อน ซึ่งดำเนินการโดย APT SideWinder ระหว่างเดือนมิถุนายนถึงเดือนพฤศจิกายน...
ไปที่
บล็อก
ทีม Tonto พยายามอย่างดี
วิธีที่กลุ่ม APT ของรัฐชาติพยายามโจมตีGroup-IB
ไปที่
บล็อก
รู้จักศัตรูของคุณ: เปิดเผยรายงาน “แนวโน้มอาชญากรรมไฮเทค 2022/2023”
อาชญากรรมทางไซเบอร์ประเภทใดที่จะมีอิทธิพลเหนือภัยคุกคามในปี 2023 และปีต่อๆ ไป? มาดูกัน!
ไปที่
แนวโน้มอาชญากรรมไฮเทค ปี 2022/2023
รายงาน
แนวโน้มอาชญากรรมไฮเทค ปี 2022/2023
รับประโยชน์จากรายงานด้านความปลอดภัยไซเบอร์หลักของGroup-IBและสำรวจแนวโน้มและคาดการณ์ล่าสุดเกี่ยวกับสถานการณ์ภัยคุกคาม
ไปที่
บล็อก
สีชมพูเข้ม
APT ใหม่จะเข้าสู่เอเชียแปซิฟิกและยุโรปที่ลึกล้ำและมืดหม่นยิ่งขึ้น
ไปที่
บล็อก
Godfather Trojan – มัลแวร์โมบายแบงกิ้งที่ไม่อาจปฏิเสธได้
Group-IB ค้นพบโทรจันธนาคารที่มุ่งเป้าโจมตีผู้ใช้ของแอปกว่า 400 แอป ใน 16 ประเทศ
ไปที่
บล็อก
คริสต์มาสปลอดการหลอกลวง
8 กลโกงออนไลน์เพื่อปกป้องลูกค้าของคุณจาก
ไปที่
ภาคการเงิน VS การฉ้อโกง
รายงาน
ภาคการเงิน VS การฉ้อโกง
ติดตามภัยคุกคามที่ใหญ่ที่สุดต่อภาคการเงินและเรียนรู้วิธีรับมือกับภัยคุกคามเหล่านั้น
ไปที่
Threat Intelligence :ข้อมูลเชิงลึกสำหรับกลยุทธ์เชิงรุกต่อภัยคุกคามทางไซเบอร์
รายงาน
Threat Intelligence :ข้อมูลเชิงลึกสำหรับกลยุทธ์เชิงรุกต่อภัยคุกคามทางไซเบอร์
ดาวน์โหลดรายงานใหม่ของ Frost & Sullivan เพื่อเรียนรู้วิธีดำเนินการด้านความปลอดภัยทางไซเบอร์เชิงรุกและกระตุ้นการเติบโตทางธุรกิจด้วย...
ไปที่
เวบินาร์
OPERA1ER – เงินหลายล้านถูกขโมยจากธนาคารได้อย่างไร
รับข้อมูลเชิงลึกเกี่ยวกับการป้องกันที่มีประสิทธิภาพต่อการโจมตีของ OPERA1ER
ไปที่
การเปิดเผยพื้นผิวการโจมตี
รายงาน
การเปิดเผยพื้นผิวการโจมตี
การวิเคราะห์ความเสี่ยงพื้นผิวการโจมตีสำหรับตัวอย่างผู้ให้บริการทางการเงินรายใหญ่ใน 3 ภูมิภาคทั่วโลก
ไปที่
บล็อก
ทำความเข้าใจ Money Mules: ลิงก์ที่ซ่อนอยู่ในอาชญากรรมทางไซเบอร์
Money Mule คือบุคคลที่โอนเงินที่ขโมยมาข้ามบัญชีธนาคารในนามของอาชญากรไซเบอร์ เรียนรู้ว่า Money Mule เป็นอย่างไร...
ไปที่
บล็อก
จ้างคน: นักต้มตุ๋นเลียนแบบผู้ให้บริการแรงงานซาอุดิอาระเบีย
Group-IB ค้นพบโดเมนปลอมจำนวนหนึ่งพัน (และหนึ่ง) ที่เป็นส่วนหนึ่งของแคมเปญหลอกลวงที่มุ่งเป้าไปยังผู้ใช้ในซาอุดีอาระเบีย
ไปที่
OPERA1ER: Ceux qui jouent à Dieu sans y avoir été autorisés
รายงาน
OPERA1ER: Ceux qui jouent à Dieu sans y avoir été autorisés
Le groupe, équipé seulement d'outils « prets à l'emploi », est parvenu à dérober des millions à des opérateurs de...
ไปที่
บล็อก
Armés et อันตราย : une soif d'argent inextinguible L'APT OPERA1ER en Afrique
ในปี 2019 ทีมThreat Intelligence ของGroup-IB ได้ตรวจพบชุดการโจมตีที่มุ่งเป้าไปที่องค์กรทางการเงินในแอฟริกา
ไปที่
บล็อก
แรงบันดาลใจทางการเงิน เปิดใช้งานอย่างเสี่ยงอันตราย: OPERA1ER APT ในแอฟริกา
แก๊งที่พูดภาษาฝรั่งเศสสามารถก่อเหตุโจมตีธนาคาร บริษัทบริการทางการเงิน และบริษัทโทรคมนาคมได้สำเร็จมากกว่า 30 ครั้ง โดยส่วนใหญ่ตั้งอยู่ใน...
ไปที่
OPERA1ER: การเล่นเป็นพระเจ้าโดยไม่ได้รับอนุญาต
รายงาน
OPERA1ER: การเล่นเป็นพระเจ้าโดยไม่ได้รับอนุญาต
กลุ่มนี้พึ่งพาเพียงเครื่องมือ “สำเร็จรูป” ที่เป็นที่รู้จัก เพื่อขโมยเงินหลายล้านจากบริษัทบริการทางการเงินและโทรคมนาคม โดยรวมแล้ว พวกเขา...
ไปที่
บล็อก
ขุมทรัพย์ มัลแวร์จุดขายที่ยังมีชีวิตและดีอยู่
การวิเคราะห์แคมเปญ MajikPOS และ Treasure Hunter ที่กินเวลานานหลายเดือนซึ่งแพร่ระบาดไปยังเครื่องปลายทางหลายสิบเครื่อง
ไปที่
OldGremlin Ransomware: อย่าให้อาหารพวกมันเด็ดขาดหลังช่วง Locknight
รายงาน
OldGremlin Ransomware: อย่าให้อาหารพวกมันเด็ดขาดหลังช่วง Locknight
กรณีของ OldGremlin แสดงให้เห็นถึงวิวัฒนาการของอุตสาหกรรมแรนซัมแวร์ในช่วงไม่กี่ปีที่ผ่านมา ในรายงานฉบับนี้ คุณจะพบกับ...
ไปที่
บล็อก
การถอดรหัสแรนซัมแวร์ Deadbolt: ปลดล็อกข้อมูลของคุณ
ทีมตอบสนองต่อเหตุการณ์ของGroup-IB ได้สอบสวนเหตุการณ์ที่เกี่ยวข้องกับการโจมตีแบบ DeadBolt และวิเคราะห์ตัวอย่างแรนซัมแวร์ DeadBolt
ไปที่
บล็อก
การหลอกลวงกำลังเพิ่มขึ้น
ด้วยแคมเปญการตลาดดิจิทัลที่วางแผนไว้อย่างดีและศูนย์บริการทางโทรศัพท์มืออาชีพ
ไปที่
Group-IB x IHS Teknoloji
เรื่องราวความสำเร็จ
Group-IB x IHS Teknoloji
มาเรียนรู้ว่า IHS Teknoloji ได้พบพันธมิตรด้านการป้องกันการฉ้อโกงที่สมบูรณ์แบบอย่างไรในGroup-IB ซึ่งไม่เพียงแต่ตอบสนองทุกข้อกำหนดทางเทคนิค แต่ยังแสดงประสิทธิภาพที่โดดเด่น...
ไปที่
เวบินาร์
บทนำ à Fraud Protection
Découvrez la Protection contre la Fraude lors de notre webinaire introductif et protégez efficacement votre entreprise contre les activités Frauduleuses.
ไปที่
บล็อก
ควบคุมไอทีเงาของคุณ
Group-IB Attack Surface Management ช่วยคุณควบคุมพื้นที่โจมตีจากภายนอกได้อย่างสมบูรณ์
ไปที่
บล็อก
การระบายไอน้ำ
แฮกเกอร์ใช้เทคนิคเบราว์เซอร์ในเบราว์เซอร์เพื่อขโมยบัญชี Steam
ไปที่
คู่มือ 5 ขั้นตอนในการทำให้ MDR ของคุณมีประสิทธิภาพมากขึ้น
รายงาน
คู่มือ 5 ขั้นตอนในการทำให้ MDR ของคุณมีประสิทธิภาพมากขึ้น
คำแนะนำฉบับสมบูรณ์เกี่ยวกับวิธีเพิ่มประสิทธิภาพการตรวจจับและการตอบสนองที่คุณจัดการและ SOC กิจกรรม.
ไปที่
บล็อก
การคั่ว 0ktapus: แคมเปญฟิชชิ่งที่มุ่งเป้าไปที่ข้อมูลประจำตัวของ Okta
องค์กรมากกว่า 130 แห่งถูกโจมตีด้วยชุดฟิชชิ่งแบบซับซ้อน
ไปที่
บล็อก
APT41 World Tour 2021 มีกำหนดการแน่น
4 แคมเปญอันตราย 13 เหยื่อที่ได้รับการยืนยัน และการติดเชื้อ Cobalt Strike ระลอกใหม่
ไปที่
บล็อก
การสลับงานเสริม
การเชื่อมโยงระหว่าง ATMZOW JS-sniffer และ Hancitor
ไปที่
บล็อก
ยอมรับการท้าทาย
การตรวจจับ MaliBot ซึ่งเป็นโทรจันการธนาคาร Android ใหม่ด้วย Fraud Protection สารละลาย
ไปที่
รายงานสถานการณ์การหลอกลวงทั่วโลก ปี 2022
รายงาน
รายงานสถานการณ์การหลอกลวงทั่วโลก ปี 2022
บิดเบือนความจริงของการหลอกลวงทางออนไลน์ในปัจจุบัน ซึ่งเป็นผลกระทบเชิงลบจากการระบาดใหญ่ทั่วโลกที่ไม่ได้รับการรายงาน นอกจากนี้ ควรรู้...
ไปที่
บล็อก
การหลอกลวงการลงทุนปลอมในยุโรป
เราเกือบจะรวยแล้ว
ไปที่
บล็อก
เบื้องหลังGroup-IB Managed XDR
สิ่งที่โซลูชันแบบครบวงจรใหม่ของGroup-IBนำเสนอ ได้แก่: การจัดการความปลอดภัยทางไซเบอร์ การวิเคราะห์เหตุการณ์ในเครือข่าย และการป้องกันการโจมตีได้อย่างรวดเร็วทันใจ
ไปที่
ไขความลึกลับของคลาสสิแคม
รายงาน
ไขความลึกลับของคลาสสิแคม
เจาะลึกถึงจุดเริ่มต้นของโครงการ วิธีการทำงาน และวิวัฒนาการ เรียนรู้เพิ่มเติมเกี่ยวกับหนึ่งในโครงการยอดนิยม...
ไปที่
ซีรีส์ Fraud Intel โดยGroup-IB Fraud Protection
เวบินาร์
ซีรีส์ Fraud Intel โดยGroup-IB Fraud Protection
กิจกรรมนี้จัดขึ้นโดยความร่วมมือกับผู้เชี่ยวชาญของเราที่ทำงานอย่างหนักเพื่อให้คุณได้รับความรู้ที่จำเป็นเกี่ยวกับ...
ไปที่
เวบินาร์
การสนทนาแบบเป็นกันเองกับพันธมิตร: การลดความเสี่ยงด้วย Group IB Digital Risk
ดมิทรี ทิอุนคิน (Dmitriy Tiunkin) ผู้อำนวยการฝ่ายการป้องกันการฉ้อโกง (Digital Risk Protection ) ที่Group-IB Europe ได้กล่าวถึงสถานการณ์การฉ้อโกงในปัจจุบัน และนำเสนอเทคโนโลยีล่าสุด...
ไปที่
บล็อก
Group-IB แนะนำUnified Risk Platform
Group-IBแพลตฟอร์มนี้ช่วยให้องค์กรสามารถรับมือกับความเสี่ยงทางไซเบอร์ได้
ไปที่
บล็อก
เราเห็นคุณแล้ว โกซี่
กำลังตามล่า TTP ล่าสุดที่ใช้ในการส่งโทรจัน
ไปที่
Conti Armada: แคมเปญ ARMattack
รายงาน
Conti Armada: แคมเปญ ARMattack
เจาะลึก "ARMtack" หนึ่งในแคมเปญที่สั้นที่สุดแต่ประสบความสำเร็จมากที่สุดของกลุ่มแรนซัมแวร์ที่พูดภาษารัสเซีย Conti....
ไปที่
บล็อก
“เราพบสิ่งต่างๆ มากมายที่คนอื่นมองไม่เห็น”
Nikita Rostovtsev เกี่ยวกับภัยคุกคามทางไซเบอร์ในปัจจุบันและอาชีพของเขา
ไปที่
บล็อก
ข้อมูลประจำตัวหลายพันรายการถูกเปิดเผยในเหตุการณ์ละเมิดข้อมูลอีกครั้งในบราซิล
ฐานข้อมูลสาธารณะที่ไม่ได้รับการรักษาความปลอดภัยทำให้ใครก็ตามสามารถเข้าถึงเซลฟี่ประจำตัวได้เป็นเวลาหลายเดือน
ไปที่
เวบินาร์
การประชุมสุดยอดความเสี่ยงดิจิทัล 2022
งานดังกล่าวรวบรวมนักวิเคราะห์และนักวิจัยอิสระ ผู้เชี่ยวชาญด้านความปลอดภัยทางไซเบอร์ รวมถึงตัวแทนจากอุตสาหกรรมต่างๆ...
ไปที่
บล็อก
ฟิชชิ่งมีดสวิสอาร์มี
Group-IB ระบุแคมเปญขนาดใหญ่ที่สามารถโจมตีลูกค้าของธนาคารใหญ่ในเวียดนามได้
ไปที่
ข้อมูลเชิงลึกเกี่ยวกับแรนซัมแวร์ 2021-2022
เวบินาร์
ข้อมูลเชิงลึกเกี่ยวกับแรนซัมแวร์ 2021-2022
ทำอย่างไรจึงจะป้องกันการโจมตีจากแรนซัมแวร์ได้อย่างมีประสิทธิภาพ เรียนรู้วิธีเปิดเผยการเคลื่อนไหวของแรนซัมแวร์และทำให้การโจมตีนั้นยากขึ้น...
ไปที่
Group-IB x Maggioli Group
เรื่องราวความสำเร็จ
Group-IB x Maggioli Group
เรียนรู้ว่าGroup-IB Attack Surface Management ได้ช่วย Maggioli Group ยกระดับความปลอดภัยให้กับลูกค้าอย่างไร โดยให้ภาพรวมที่ครบถ้วนเกี่ยวกับสินทรัพย์ IT ภายนอก...
ไปที่
บล็อก
ไซด์วินเดอร์.แอนตี้บอท.สคริปต์
เครื่องมือใหม่ของ APT SideWinder ที่จะขยายขอบเขตการเข้าถึงไปยังปากีสถาน
ไปที่
กลุ่ม Aite-Novarica ได้รับการจัดอันดับจากนิตยสารGroup-IB ว่าเป็นผู้ให้บริการ IRR ที่ใหญ่ที่สุดและมีประสบการณ์มากที่สุด
รายงาน
กลุ่ม Aite-Novarica ได้รับการจัดอันดับจากนิตยสารGroup-IB ว่าเป็นผู้ให้บริการ IRR ที่ใหญ่ที่สุดและมีประสบการณ์มากที่สุด
รายงาน “Incident Response Retainer Services” ปี 2022 ของ Aite-Novarica Group ได้ยกย่องGroup-IB เป็นหนึ่งในบริษัทให้บริการ IRR ชั้นนำใน...
ไปที่
วันล่าหาฉ้อโกง APAC – ภาคที่ 2 – 2022
เวบินาร์
วันล่าหาฉ้อโกง APAC – ภาคที่ 2 – 2022
มองย้อนกลับไป เจาะลึก และก้าวไปข้างหน้า
ไปที่
เปิดเผย Ransomware ปี 2021/2022
รายงาน
เปิดเผย Ransomware ปี 2021/2022
คู่มือฉบับสมบูรณ์ที่เป็นที่รู้จักดีเกี่ยวกับกลยุทธ์ เทคนิค และขั้นตอนล่าสุดของผู้ปฏิบัติการแรนซัมแวร์โดยอ้างอิงจาก MITRE ATT&CK®
ไปที่
คู่มือการรับมือกับภัยคุกคามทางไซเบอร์ที่มุ่งเป้าไปที่ภาคการเงิน
รายงาน
คู่มือการรับมือกับภัยคุกคามทางไซเบอร์ที่มุ่งเป้าไปที่ภาคการเงิน
เรียนรู้ว่าเหตุใดภัยคุกคามทางไซเบอร์จึงเป็นหนึ่งในความเสี่ยงทางธุรกิจที่ใหญ่ที่สุดสำหรับภาคการเงิน
ไปที่
บล็อก
เกรมลินเก่า วิธีการใหม่
OldGremlin แก๊งเรียกค่าไถ่ที่พูดภาษารัสเซียกลับมาโจมตีอีกครั้งในรัสเซีย
ไปที่
บล็อก
นักต้มตุ๋นขโมยเงินคริปโตมูลค่า 1.6 ล้านเหรียญสหรัฐ
การแจกของปลอมกำลังเกิดขึ้นอีกครั้งสำหรับนักเล่น Bitcoin ตอนนี้บน YouTube แล้ว
ไปที่
บล็อก
การลดความเสี่ยงจาก Spring4Shell ด้วยGroup-IB
สิ่งที่เรารู้เกี่ยวกับ Spring4Shell จนถึงตอนนี้
ไปที่
การแข่งขันด้านอาวุธ: การใช้เทคโนโลยีเครือข่ายประสาทของมิจฉาชีพ
เวบินาร์
การแข่งขันด้านอาวุธ: การใช้เทคโนโลยีเครือข่ายประสาทของมิจฉาชีพ
ไม่ต้องพูดถึงเลยว่า ในฐานะภูมิภาคที่อุดมสมบูรณ์ด้วยทรัพยากรธรรมชาติ ตะวันออกกลางจึงดึงดูดนักลงทุนอย่างหลีกเลี่ยงไม่ได้ แต่อะไรล่ะ...
ไปที่
บล็อก
กล่องเปล่า
Group-IB เปิดเผยสามกลุ่มผู้หลอกลวงที่อยู่เบื้องหลังการหลอกลวงด้านการส่งสินค้าในสิงคโปร์
ไปที่
เวบินาร์
วันล่าภัยคุกคามแห่งเอเชียแปซิฟิก
การตามล่าหาสัญญาณของการโจมตีด้วยแรนซัมแวร์ที่กำลังจะเกิดขึ้นในสภาพแวดล้อมขององค์กร
ไปที่
บล็อก
Lost & Found:Group-IB เปิดตัวAttack Surface Management (เดิมชื่อ AssetZero)
ขับเคลื่อนด้วยสติปัญญา Attack Surface Management
ไปที่
เวบินาร์
ห่วงโซ่การตอบสนองทางไซเบอร์
กรอบการทำงานสำหรับผู้เชี่ยวชาญด้านความปลอดภัยเพื่อจัดการความเสี่ยงและตอบสนองต่อภัยคุกคาม
ไปที่
Group-IB x Banca Mediolanum
เรื่องราวความสำเร็จ
Group-IB x Banca Mediolanum
เรียนรู้ว่าGroup-IB Attack Surface Management ได้ช่วย Banca Mediolanum ปรับปรุงกระบวนการค้นหาสินทรัพย์และการจัดการจุดอ่อนอย่างไร โดยใช้ระบบอัตโนมัติในการระบุ...
ไปที่
บล็อก
คำแนะนำ 5 อันดับแรกสำหรับการป้องกันแรนซัมแวร์สำหรับปี 2022
เนื่องจากการโจมตีด้วยแรนซัมแวร์กำลังเพิ่มขึ้น บริษัทต่างๆ จึงจำเป็นต้องใช้แนวทางเชิงรุกในการรักษาความปลอดภัยGroup-IB ได้จัดทำ...
ไปที่
วันล่าหาการฉ้อโกงประจำภูมิภาคเอเชียแปซิฟิก
เวบินาร์
วันล่าหาการฉ้อโกงประจำภูมิภาคเอเชียแปซิฟิก
มาค้นพบงานGroup-IB Fraud Hunting Day: ผู้เชี่ยวชาญของเราได้แบ่งปันเทคนิคการค้นหาการฉ้อโกงล่าสุด ตัวอย่างการใช้งาน และพูดคุยเกี่ยวกับประเภทต่าง ๆ...
ไปที่
บล็อก
การทำความสะอาดบรรยากาศ
จุดอ่อนในระบบรักษาความปลอดภัยอีเมลขององค์กรในปัจจุบัน
ไปที่
บล็อก
การให้แสงสว่างบนเว็บมืด
คู่มือนักวิเคราะห์ความปลอดภัยทางไซเบอร์เกี่ยวกับการใช้การเรียนรู้ของเครื่องจักรเพื่อแสดงธาตุแท้ของอาชญากรทางไซเบอร์
ไปที่
บล็อก
การลดความเสี่ยงจาก Log4Shell ใน Log4j ด้วยGroup-IB
Group-IBคำแนะนำเพื่อลดความเสี่ยงนี้และปกป้ององค์กรของคุณ
ไปที่
บล็อก
MITRE ATT&CK® ช่วยเหลือผู้ใช้ได้อย่างไร Threat Intelligence
กรอบงาน MITRE ATT&CK® กลายมาเป็นมาตรฐานอุตสาหกรรมในการอธิบายกลยุทธ์และเทคนิคการโจมตี
ไปที่
บล็อก
การฉ้อโกงสำเร็จรูป
เบื้องหลังการหลอกลวงแบบเจาะจงเป้าหมาย
ไปที่
บล็อก
ภายในรัง
เจาะลึก Hive RaaS วิเคราะห์ตัวอย่างล่าสุด
ไปที่
เวบินาร์
ยังคงเป็นภัยคุกคามทางไซเบอร์อันดับ 1 – CyberCrimeCon 2021
รับภาพรวมกว้างๆ ของตลาดแรนซัมแวร์และเรียนรู้เพิ่มเติมเกี่ยวกับการพัฒนาล่าสุดในการนำเสนอวิดีโอ CyberCrimeCon 2021
ไปที่
เวบินาร์
แขกที่ไม่ได้รับเชิญ – CyberCrimeCon 2021
Group-IB Threat Intelligence นายดมิทรี เชสตาคอฟ ได้นำเสนอรายงานที่มีชื่อว่า “แขกที่ไม่คาดคิด: ใครกำลังขายสิทธิ์เข้าถึงเครือข่ายของคุณ” ซึ่ง...
ไปที่
เวบินาร์
การขึ้นและลงของตระกูลฉ้อโกง – CyberCrimeCon2021
Anton Ushakov และ Roberto Martineztell เล่าถึงกลุ่มอาชญากรทางไซเบอร์ที่ชื่อว่า Fraud Family ซึ่งพัฒนา ขาย และให้เช่าเฟรมเวิร์กฟิชชิ่งที่ซับซ้อนให้กับ...
ไปที่
เวบินาร์
อีวิลคอร์ป – ไซเบอร์ไครม์คอน 2021
เรียนรู้เพิ่มเติมเกี่ยวกับ Evil Corp (EC) ซึ่งเป็นคลัสเตอร์ปฏิบัติการด้านอาชญากรรมทางไซเบอร์ขั้นสูงในการนำเสนอของ Antonio Pirozzi ในงาน CyberCrimeCon 2021
ไปที่
เวบินาร์
Carding Action ความพยายามร่วมกันในการปราบปรามการฉ้อโกงออนไลน์ – CyberCrimeCon 2021
Rosal Cosano นำเสนอเกี่ยวกับความสำคัญของความร่วมมือระหว่างภาครัฐและเอกชนในการจัดการกับอาชญากรรมทางไซเบอร์ทั่วโลก โดยเฉพาะในการต่อสู้กับปัญหาทางออนไลน์และ...
ไปที่
เวบินาร์
ความไว้วางใจแบบศูนย์ เหตุใดจึงไว้วางใจ – CyberCrimeCon 2021
พบกับ Craig Jones ผู้อำนวยการฝ่ายอาชญากรรมไซเบอร์ของ INTERPOL ในงาน CyberCrimeCon 2021 สำรวจการนำเสนอของเขาในขณะที่เขาทำงานเพื่อลดผลกระทบระดับโลกของอาชญากรรมไซเบอร์...
ไปที่
เวบินาร์
แนวโน้มอาชญากรรมไฮเทค ปี 2021-2022 – CyberCrimeCon 2021
เพื่อให้ภาพรวมที่ครบถ้วนเกี่ยวกับอาชญากรรมไซเบอร์สมัยใหม่ ผู้เชี่ยวชาญจากGroup-IB ได้จัดทำรายงานภัยคุกคามไซเบอร์ประจำปีแล้ว อ่านเพิ่มเติมในบทความของ Dmitry...
ไปที่
เวบินาร์
Group-IB พันธกิจและหลักการ – CyberCrimeCon 2021
Group-IB ประธานกรรมการบริหาร ดมิทรี โวลคอฟ ได้เปิดงาน CyberCrimeCon21!
ไปที่
เวบินาร์
แฮ็กซอฟต์แวร์ยอดนิยมในช่วงการระบาด – CyberCrimeCon 2021
นักวิจัยด้านความปลอดภัยจาก Computest Thijs Alkemade จะมาแบ่งปันผลการค้นพบของเขาเกี่ยวกับการแฮ็กซอฟต์แวร์ที่ได้รับความนิยมมากที่สุดในช่วงการระบาดใหญ่ นั่นก็คือ Zoom
ไปที่
เวบินาร์
การโจมตี Java Deserialization – CyberCrimeCon 2021
Quynh Le นักวิจัยด้านความปลอดภัยอาวุโสที่ VNPT Cyber Immunity จะมาแบ่งปันผลการค้นพบของเธอเกี่ยวกับการโจมตี #Java deserialization
ไปที่
เวบินาร์
ศิลปะแห่งสงครามไซเบอร์ – CyberCrimeCon 2021
Group-IB Dmitry Kupin ผู้วิเคราะห์มัลแวร์ระดับสูง ได้วิเคราะห์กิจกรรมการสอดแนมของกลุ่ม APT ที่ได้รับการสนับสนุนจากรัฐบาลจีน ในภูมิภาคเอเชีย-แปซิฟิก
ไปที่
เวบินาร์
ปรมาจารย์แห่งการปลอมตัว – CyberCrimeCon 2021
Denis Kuvshinov หัวหน้ากลุ่ม CTI ของ Positive Technologies แบ่งปันรายละเอียดเกี่ยวกับกลุ่ม APT ที่เพิ่งค้นพบใหม่กับคุณ
ไปที่
เวบินาร์
APT41 2021 ทัวร์โลก – CyberCrimeCon 2021
Group-IB นักวิเคราะห์วิจัย APT นิกิตา รอสโตฟเซฟ ได้แบ่งปันผลการวิจัยของเขาเกี่ยวกับกลุ่ม APT41 ที่มีชื่อเสียงในทางลบ และ “ทัวร์รอบโลก” ล่าสุดของกลุ่มนี้ ระหว่าง...
ไปที่
เวบินาร์
แคมเปญ APT Cobalt Strike – CyberCrimeCon 2021
Ladislav Baco ที่ปรึกษาอาวุโสด้านความปลอดภัยและนักวิเคราะห์มัลแวร์ แบ่งปันผลการค้นพบของเขาเกี่ยวกับแคมเปญ APT ที่กำหนดเป้าหมายไปที่รัฐบาลในยุโรป นักการทูต บุคคล และ...
ไปที่
เวบินาร์
ฆ่าหนึ่ง ฆ่าทั้งหมด – CyberCrimeCon 2021
ไซเบอร์ Threat Intelligence Olakanmi Oluwole ผู้จัดการที่ CyberSOC Africa แนะนำคุณให้รู้จักกับภูมิทัศน์ภัยคุกคามของแอฟริกาและไนจีเรีย และเล่า...
ไปที่
แนวโน้มอาชญากรรมไฮเทค ปี 2021/2022 การหลอกลวงและฟิชชิ่ง: การระบาดของการฉ้อโกงออนไลน์
รายงาน
แนวโน้มอาชญากรรมไฮเทค ปี 2021/2022 การหลอกลวงและฟิชชิ่ง: การระบาดของการฉ้อโกงออนไลน์
เทคโนโลยีการฉ้อโกงแบบใหม่และการวิเคราะห์แผนการ เครื่องมือ และโครงสร้างพื้นฐาน
ไปที่
แนวโน้มอาชญากรรมไฮเทค ปี 2021/2022 เงินก้อนใหญ่: ภัยคุกคามต่อภาคการเงิน
รายงาน
แนวโน้มอาชญากรรมไฮเทค ปี 2021/2022 เงินก้อนใหญ่: ภัยคุกคามต่อภาคการเงิน
การพิจารณาภูมิทัศน์ของภัยคุกคามทางไซเบอร์: การโจมตีด้วยแรนซัมแวร์ กิจกรรมการ์ดดิง การขายการเข้าถึงเครือข่าย ฟิชชิ่ง และการหลอกลวง
ไปที่
แนวโน้มอาชญากรรมไฮเทค ปี 2021/2022 Corporansom: ภัยคุกคามอันดับหนึ่ง
รายงาน
แนวโน้มอาชญากรรมไฮเทค ปี 2021/2022 Corporansom: ภัยคุกคามอันดับหนึ่ง
ประวัติและการวิเคราะห์โปรแกรมพันธมิตรและแนวโน้มในตลาดแรนซัมแวร์
ไปที่
แนวโน้มอาชญากรรมไฮเทค ปี 2021/2022 แขกที่ไม่ได้รับเชิญ: การขายสิทธิ์การเข้าถึงเครือข่ายองค์กร
รายงาน
แนวโน้มอาชญากรรมไฮเทค ปี 2021/2022 แขกที่ไม่ได้รับเชิญ: การขายสิทธิ์การเข้าถึงเครือข่ายองค์กร
การวิเคราะห์ฟอรัมเว็บมืดเพื่อทำความเข้าใจการขายสิทธิ์การเข้าถึงโครงสร้างพื้นฐานที่ถูกบุกรุก
ไปที่
เรดเคิร์ล: การตื่นรู้
รายงาน
เรดเคิร์ล: การตื่นรู้
การจารกรรมทางไซเบอร์เชิงพาณิชย์ยังคงเป็นปรากฏการณ์ที่หาได้ยากและมีลักษณะเฉพาะตัวเป็นส่วนใหญ่ อย่างไรก็ตาม เราไม่สามารถปฏิเสธได้ว่าความสำเร็จของ RedCurl อาจนำไปสู่...
ไปที่
บล็อก
สิ่งที่มืดมนกว่า
แบล็กแมทเทอร์และเหยื่อของพวกเขา
ไปที่
บล็อก
คาร์เดอร์กินเนื้อคน
Group-IB ค้นพบเครือข่ายร้านปลอมที่ใหญ่ที่สุด – เว็บไซต์ฟิชชิ่งที่ปลอมตัวเป็นร้านขายบัตร
ไปที่
เวบินาร์
เทรนด์ล่าสุดของออสเตรเลีย Threat Intelligence
Group-IB ร่วมมือกับ Virtual Vendors ในออสเตรเลียและนิวซีแลนด์ เพื่อมอบระบบป้องกันไซเบอร์ที่มั่นคงและเชื่อถือได้ให้กับบริษัทท้องถิ่น
ไปที่
เวบินาร์
ผลกระทบทางเศรษฐกิจโดยรวมของGroup-IB Threat Intelligence
การประหยัดต้นทุนและผลประโยชน์ทางธุรกิจที่ทำได้ Threat Intelligence
ไปที่
เวบินาร์
การเตรียมพร้อมในการตอบสนองต่อเหตุการณ์: การพิจารณาสถิติอย่างละเอียด
หลายองค์กรเชื่อว่าตนเองมีโปรแกรมรักษาความปลอดภัยและโซลูชันการรับมือกับเหตุการณ์ที่มีประสิทธิภาพ แต่สถิติกลับพิสูจน์ว่าไม่เป็นเช่นนั้น
ไปที่
บล็อก
การระบาดของการหลอกลวง
นักต้มตุ๋นโจมตีผู้ใช้ในประเทศตะวันออกกลาง
ไปที่
บล็อก
RUNLIR – แคมเปญฟิชชิ่งที่มุ่งเป้าไปที่เนเธอร์แลนด์
ฟิชเชอร์ใช้วิธีหลบเลี่ยงการควบคุมความปลอดภัยที่ไม่เคยพบเห็นในประเทศ
ไปที่
ความเสี่ยงทางดิจิทัลปี 2021: แนวโน้มและการคาดการณ์การหลอกลวงในภูมิภาคเอเชียแปซิฟิก
เวบินาร์
ความเสี่ยงทางดิจิทัลปี 2021: แนวโน้มและการคาดการณ์การหลอกลวงในภูมิภาคเอเชียแปซิฟิก
คาโม บาเซนท์เซียน Digital Risk Protection และผู้อำนวยการฝ่ายพัฒนาการต่อต้านการละเมิดลิขสิทธิ์ประจำภูมิภาคเอเชียแปซิฟิก และ Shafique Dawood หัวหน้าฝ่ายขายและพัฒนาประจำภูมิภาคเอเชียแปซิฟิก ร่วมแบ่งปัน...
ไปที่
เวบินาร์
การสร้างแนวทางที่เน้นลูกค้าเป็นศูนย์กลางเพื่อป้องกันการฉ้อโกง
เว็บบินาร์ที่จัดโดยGroup-IB ร่วมกับ Sanny Mok ผู้ปรึกษาจาก Forrester และ Kadir Yüceer ประธานเจ้าหน้าที่บริหารของ IHS Teknolojilearn เพื่อรับฟังข้อมูลโดยตรง...
ไปที่
เวบินาร์
วิวัฒนาการของภัยคุกคามในบาห์เรน
ก้าวล้ำหน้าภัยคุกคามที่เปลี่ยนแปลงไปในบาห์เรนด้วยเว็บสัมมนาของเรา ขณะที่เราเจาะลึกภูมิทัศน์อันพลวัตของความท้าทายด้านความปลอดภัยทางไซเบอร์
ไปที่
ความเสี่ยงทางดิจิทัลปี 2021: แนวโน้มและการคาดการณ์การหลอกลวงในภูมิภาค MEA
เวบินาร์
ความเสี่ยงทางดิจิทัลปี 2021: แนวโน้มและการคาดการณ์การหลอกลวงในภูมิภาค MEA
Ashraf Koheil ผู้อำนวยการฝ่ายขายประจำภูมิภาค (MEA และตุรกี) และ Igor Stolyarov หัวหน้าฝ่าย Digital Risk Protection (กฟน.) แบ่งปันข้อมูลเชิงลึกอันมีค่า...
ไปที่
บล็อก
เบื้องหลังGroup-IB Threat Intelligence . ส่วนที่ 2
เราสร้างแบบเทเลอร์อย่างไร Threat Intelligence
ไปที่
บล็อก
แคมเปญโฆษณาที่กล้าหาญ
AWC ร่วมธุรกิจบัตรปลอม แจกบัตรปลอม 1 ล้านใบฟรี
ไปที่
บล็อก
มันมีชีวิต!
เรื่องราวเบื้องหลังสายพันธุ์แรนซัมแวร์ BlackMatter
ไปที่
บล็อก
โพรมีธีอุส ทีดีเอส
กุญแจสู่ความสำเร็จสำหรับ Campo Loader, Hancitor, IcedID และ QBot
ไปที่
บล็อก
ศิลปะแห่งสงครามไซเบอร์
APT ของจีนโจมตีรัสเซีย
ไปที่
บล็อก
เบื้องหลังGroup-IB Threat Intelligence . ส่วน 1
เจาะลึกในส่วนของ Breached DB
ไปที่
บล็อก
ครอบครัวคนฉ้อโกง
ปฏิบัติการฉ้อโกงแบบบริการที่มุ่งเป้าไปที่ผู้อยู่อาศัยในเนเธอร์แลนด์
ไปที่
เวบินาร์
การปัดเป่าความชั่วร้าย: วิธีป้องกันแก๊งแรนซัมแวร์ไม่ให้เข้ามาในบริษัทของคุณ
การโจมตีทางไซเบอร์ครั้งใหญ่ที่ดำเนินการโดยกลุ่มแรนซัมแวร์ชื่อดังอย่าง REvil ส่งผลกระทบต่อธุรกิจหลายร้อยแห่งในกว่าสิบประเทศ
ไปที่
Forrester: โซลูชัน TI ของGroup-IB สร้างผลตอบแทนจากการลงทุน (ROI) ที่สูงมาก
รายงาน
Forrester: โซลูชัน TI ของGroup-IB สร้างผลตอบแทนจากการลงทุน (ROI) ที่สูงมาก
การประหยัดต้นทุนและผลประโยชน์ทางธุรกิจที่ทำได้ Threat Intelligence & การระบุแหล่งที่มา
ไปที่
เวบินาร์
Red Teaming vs.Penetration Testing
ศัตรูกำลังตรวจสอบเครือข่ายของคุณเป็นประจำทุกวันเพื่อค้นหาวิธีเข้ามา องค์กรที่สามารถ...
ไปที่
บล็อก
พี่น้องกริม
เรื่องราวการย้อนกลับของมัลแวร์ GrimAgent ที่ใช้โดย Ryuk
ไปที่
บล็อก
REvil Twins: โปรแกรม Ransomware-as-a-Service
เจาะลึก TTP ของพันธมิตร RaaS ที่มีผลงานมากมาย
ไปที่
เวบินาร์
การรั่วไหล สายลับ และการแบล็กเมล์: ข้อมูลเชิงลึกเกี่ยวกับอาชญากรรมทางเทคโนโลยีขั้นสูงสมัยใหม่
ในเว็บบินาร์ครั้งนี้ คุณจะได้เรียนรู้เคล็ดลับเบื้องหลังความสำเร็จระดับนานาชาติของหน่วยสืบสวนอาชญากรรมไซเบอร์ (Group-IB) ในการสืบสวนคดีอาชญากรรมไซเบอร์สมัยใหม่
ไปที่
บล็อก
การโจรกรรมสายการบินครั้งใหญ่
APT41 อาจอยู่เบื้องหลังการโจมตีของบุคคลภายนอกต่อสายการบินแอร์อินเดีย
ไปที่
เวบินาร์
การประชุมสุดยอดความเสี่ยงดิจิทัล 2021
Group-IBงาน Digital Risk Summit ที่ถือเป็นจุดสำคัญของ... เป็นแพลตฟอร์มสำหรับผู้เชี่ยวชาญในอุตสาหกรรมเพื่อหารือเกี่ยวกับแนวโน้มล่าสุดระดับโลก และวิเคราะห์อย่างลึกซึ้ง...
ไปที่
Total Economic Impact™ ของGroup-IB Fraud Protection
รายงาน
Total Economic Impact™ ของGroup-IB Fraud Protection
การประหยัดค่าใช้จ่ายและประโยชน์ทางธุรกิจที่ได้รับจากGroup-IB Fraud Protection (เช่น แพลตฟอร์มการค้นหาการฉ้อโกง)
ไปที่
เวบินาร์
Digital Risk Protection ชนะการต่อสู้กับการแสวงหาประโยชน์จากแบรนด์ที่ผิดกฎหมาย
เข้าร่วมเว็บสัมมนาของเราเพื่อค้นพบว่า Digital Risk Protection สามารถช่วยให้คุณเอาชนะการต่อสู้กับการแสวงหาประโยชน์จากแบรนด์ผิดกฎหมายได้ โดยให้...
ไปที่
บล็อก
FontPack: การอัปเดตที่อันตราย
ความลับในการระบุแหล่งที่มา: ใครอยู่เบื้องหลังการขโมยข้อมูลประจำตัวและข้อมูลบัตรธนาคารด้วยการขอให้ติดตั้ง Flash Player ปลอม, เบราว์เซอร์หรือ...
ไปที่
บล็อก
BlackCat Ransomware: กลยุทธ์ เทคนิค และกลยุทธ์การบรรเทาผลกระทบ
การวิเคราะห์โปรแกรมพันธมิตรแรนซัมแวร์ BlackCat
ไปที่
บล็อก
การเชื่อมต่อบอท
Hancitor สนับสนุนปฏิบัติการ Ransomware ในคิวบา
ไปที่
บล็อก
กลุ่ม GrelosGTM ใช้ Google Tag Manager ในทางที่ผิดเพื่อโจมตีเว็บไซต์อีคอมเมิร์ซ
Group-IB ผู้เชี่ยวชาญได้ตรวจพบว่ากลุ่ม GrelosGTM เริ่มใช้ฟังก์ชันการทำงานที่ถูกต้องของ Google Tag Manager อย่างผิดวัตถุประสงค์ เพื่อประโยชน์ส่วนตัวในการแพร่กระจายไวรัส...
ไปที่
บล็อก
ลาซารัส BTC Changer
กลับมาใช้งานได้อีกครั้งด้วย JS sniffers ที่ออกแบบใหม่เพื่อขโมย crypto
ไปที่
เวบินาร์
Group-IB ข้อมูลเชิงลึกเกี่ยวกับแรนซัมแวร์ ปี 2020-2021
คู่มือฉบับสมบูรณ์เกี่ยวกับกลยุทธ์ เทคนิค และขั้นตอนล่าสุดของผู้ปฏิบัติการแรนซัมแวร์ที่ MITRE ATT&CK®
ไปที่
บล็อก
น้ำลึก: การสำรวจชุดฟิชชิ่ง
Group-IB Computer Emergency Response Team ได้สร้างฐานข้อมูลชุดเครื่องมือฟิชชิ่งที่ครบถ้วน ซึ่งช่วย ในการต่อสู้กับการฟิชชิ่งที่มุ่งเป้าไปยังแบรนด์เฉพาะGroup-IB
ไปที่
เวบินาร์
ThreatQuotient | กลุ่ม IB – แนวทางการล่าภัยคุกคามที่เน้นผู้กระทำเป็นหลัก
ThreatQuotient ผู้บุกเบิกชั้นนำด้านแพลตฟอร์มการดำเนินงานด้านความปลอดภัย และGroup-IB บริษัทด้านความปลอดภัยไซเบอร์ระดับโลก กำลังจัดสัมมนาที่ให้ข้อมูลและมีการมีส่วนร่วม...
ไปที่
บล็อก
เมื่อกรรมกลับมา
การขึ้นๆ ลงๆ ของร้านขายไพ่ผิดกฎหมายถูกเจาะสองครั้งในสองปี
ไปที่
เวบินาร์
Infoces Pakistan การละเมิดลิขสิทธิ์ข้อมูล
หลอกลวงในรูปแบบการให้บริการโดยกำหนดเป้าหมายไปที่เศรษฐกิจเกิดใหม่ในภูมิภาคเอเชียแปซิฟิกโดยใช้วิธีการทางวิศวกรรมสังคม
ไปที่
บล็อก
เครมลิน RATs จากไนจีเรีย
การวิเคราะห์แคมเปญฟิชชิ่งที่ดำเนินการโดยผู้ก่อภัยคุกคามรายใหม่
ไปที่
ความเสี่ยงทางดิจิทัลปี 2021: แนวโน้มและการคาดการณ์การหลอกลวง
เวบินาร์
ความเสี่ยงทางดิจิทัลปี 2021: แนวโน้มและการคาดการณ์การหลอกลวง
เรียนรู้เกี่ยวกับเทคนิคการหลอกลวงทางออนไลน์ยอดนิยม รวมถึงบัญชีปลอมและหน้าการชำระเงิน อีเมลที่เป็นอันตรายและการรั่วไหลของข้อมูล และวิธีการ...
ไปที่
Forget-me-not: การใช้การวิเคราะห์หน่วยความจำเพื่อค้นหาร่องรอยของมัลแวร์สินค้าโภคภัณฑ์
เวบินาร์
Forget-me-not: การใช้การวิเคราะห์หน่วยความจำเพื่อค้นหาร่องรอยของมัลแวร์สินค้าโภคภัณฑ์
Group-IBเว็บบินาร์ล่าสุดของ... เป็นแหล่งข้อมูลครบวงจรสำหรับทุกเรื่องเกี่ยวกับมัลแวร์แบบสินค้าทั่วไป รับภาพรวมของบอทที่คุณควรรู้...
ไปที่
ข้อมูลเชิงลึกเกี่ยวกับความเสี่ยงทางดิจิทัล
รายงาน
ข้อมูลเชิงลึกเกี่ยวกับความเสี่ยงทางดิจิทัล
คู่มือฉบับสมบูรณ์เกี่ยวกับภูมิทัศน์ภัยคุกคามในพื้นที่ดิจิทัลและเทคนิคล่าสุดของนักต้มตุ๋น
ไปที่
ขั้นตอนแรกง่ายๆ ในการเริ่มต้นการเดินทาง Zero Trust ของคุณ
รายงาน
ขั้นตอนแรกง่ายๆ ในการเริ่มต้นการเดินทาง Zero Trust ของคุณ
เรียนรู้ว่าการให้คำปรึกษาเรื่องความปลอดภัยทางไซเบอร์สามารถนำคุณไปสู่การสร้างสถาปัตยกรรม Zero Trust ได้อย่างไร
ไปที่
บล็อก
ปรมาจารย์แห่งการปลอมตัว
มาล่ารองเท้าบู๊ตกันเถอะ
ไปที่
บล็อก
กลเม็ดใหม่ๆ ของ JavaScript sniffers
การวิเคราะห์ตระกูล sniffer ของ E1RB JS
ไปที่
เวบินาร์
ความเสี่ยงทางดิจิทัลปี 2021: แนวโน้มและการคาดการณ์การหลอกลวง – Español
Nuestro Experto Comparte Valiosos Conocimientos Sobre las últimastendencias y técnicas de estafa en el Seminar web.
ไปที่
เวบินาร์
ตัวเลขความเสี่ยง 2021: การคาดการณ์และแนวโน้มของ cyberarnaques
ผู้เชี่ยวชาญของ Notre partage des informations précieuses sur les dernières แนวโน้มและเทคนิคต่างๆ ใน matière d'escroquerie lors du webinaire !
ไปที่
เวบินาร์
Tendenze delle frodi ออนไลน์และบทนำ
ไปที่
Group-IB ได้รับการยอมรับจาก Frost & Sullivan ในฐานะผู้นำตลาดระบบตรวจสอบการรั่วไหลของข้อมูลทางไซเบอร์ (Threat Intelligence )
รายงาน
Group-IB ได้รับการยอมรับจาก Frost & Sullivan ในฐานะผู้นำตลาดระบบตรวจสอบการรั่วไหลของข้อมูลทางไซเบอร์ (Threat Intelligence )
ระบบเปรียบเทียบประสิทธิภาพเพื่อกระตุ้นให้บริษัทต่างๆ ดำเนินการ - นวัตกรรมที่ส่งเสริมกระแสข้อตกลงใหม่และช่องทางการเติบโต
ไปที่
การโจมตีของโคลน: เกมหลอกลวงในโซเชียลมีเดีย
เวบินาร์
การโจมตีของโคลน: เกมหลอกลวงในโซเชียลมีเดีย
การหลอกลวงนี้ใช้แบรนด์ดังเพื่อหลอกลวงผู้คนด้วยกลโกงหลายขั้นตอน รวมถึงแบบสำรวจปลอมและการเยี่ยมชมเว็บไซต์บุคคลที่สามที่เป็นการฉ้อโกง
ไปที่
เปิดเผย Ransomware ปี 2020/2021
รายงาน
เปิดเผย Ransomware ปี 2020/2021
คู่มือฉบับสมบูรณ์เกี่ยวกับกลยุทธ์ เทคนิค และขั้นตอนล่าสุดของผู้ปฏิบัติการแรนซัมแวร์โดยอ้างอิงจาก MITRE ATT&CK®
ไปที่
บล็อก
ภายในคลาสซิสแคม
เจาะลึก Classiscam: การหลอกลวงอัตโนมัติในรูปแบบบริการที่ออกแบบมาเพื่อขโมยเงินและข้อมูลการชำระเงิน
ไปที่
Group-IB x YouHolder
เรื่องราวความสำเร็จ
Group-IB x YouHolder
ค้นพบวิธีที่ทีมตรวจสอบของGroup-IB ได้ดำเนินการทดสอบการเจาะระบบจากภายนอก (External Penetration Test) การประเมินความปลอดภัยของแอปพลิเคชันเว็บ (Web Application Security Assessment) และการทดสอบวิศวกรรมสังคม (Social Engineering Test) สำหรับ YouHodler,...
ไปที่
บล็อก
แหล่งที่มาของทุกสิ่ง
การตรวจสอบทางนิติวิทยาศาสตร์ของเหตุการณ์ที่เกี่ยวข้องกับการรั่วไหลของโค้ดต้นทาง
ไปที่
เวบินาร์
แนวโน้มอาชญากรรมไฮเทค: 2020-2021
Group-IB ติดตามอย่างใกล้ชิดการพัฒนาของกลยุทธ์ เครื่องมือ และขั้นตอนของอาชญากรไซเบอร์; ติดตามความเปลี่ยนแปลงในภาพรวมของภัยคุกคามระดับโลกและปัจจัยสำคัญ...
ไปที่
ความเสี่ยงทางดิจิทัลปี 2021: แนวโน้มและการคาดการณ์การหลอกลวงในยุโรป
เวบินาร์
ความเสี่ยงทางดิจิทัลปี 2021: แนวโน้มและการคาดการณ์การหลอกลวงในยุโรป
Dmitry Tunkin หัวหน้าฝ่ายภูมิภาคยุโรป แบ่งปันข้อมูลเชิงลึกอันมีค่าเกี่ยวกับแนวโน้มและเทคนิคการหลอกลวงล่าสุด
ไปที่
บล็อก
การโจมตีใหม่โดยกลุ่ม UltraRank
ในฐานะส่วนหนึ่งของแคมเปญใหม่ของ UltraRank ทีมGroup-IB Threat Intelligence ได้ค้นพบเว็บไซต์อีคอมเมิร์ซ 12 แห่งที่ถูกติดมัลแวร์ JavaScript-sniffer ของพวกเขา
ไปที่
ภัยพิบัติที่ป้องกันได้: การค้นหาผู้ปฏิบัติการ Egregor ในเครือข่ายของคุณ
เวบินาร์
ภัยพิบัติที่ป้องกันได้: การค้นหาผู้ปฏิบัติการ Egregor ในเครือข่ายของคุณ
สิ่งที่ทำให้ Egregor อันตรายยิ่งขึ้นก็คือ มันได้กลายมาเป็นแรนซัมแวร์ที่ผู้ปฏิบัติการ Qakbot เลือกใช้
ไปที่
แนวโน้มอาชญากรรมไฮเทค ปี 2020/2021
รายงาน
แนวโน้มอาชญากรรมไฮเทค ปี 2020/2021
แหล่งที่มาของข้อมูลเชิงกลยุทธ์เกี่ยวกับภูมิทัศน์ภัยคุกคามทางไซเบอร์ระดับโลกและการคาดการณ์การพัฒนา
ไปที่
บล็อก
รอยเท้าของแรคคูน
เรื่องราวเกี่ยวกับผู้ปฏิบัติการ JS-sniffer FakeSecurity ที่กระจายโปรแกรมขโมยแรคคูน
ไปที่
บล็อก
เอเกรเกอร์ผู้ล็อค
การวิเคราะห์ TTP ที่ใช้โดยผู้ประกอบการ Egregor
ไปที่
Frost & Sullivan ได้ยกย่องGroup-IB เป็นผู้นำในDigital Risk Protection
รายงาน
Frost & Sullivan ได้ยกย่องGroup-IB เป็นผู้นำในDigital Risk Protection
ไปที่
เวบินาร์
วิธีพัฒนาความรู้ด้านไซเบอร์ให้ก้าวหน้าขึ้น: โปรแกรมฝึกปฏิบัติด้านความปลอดภัยไซเบอร์ของGroup-IB
พัฒนาความรู้ด้านไซเบอร์ของคุณให้ก้าวไปอีกขั้นด้วยเว็บบินาร์แบบมีส่วนร่วมของเราเกี่ยวกับโปรแกรมฝึกปฏิบัติด้านความปลอดภัยไซเบอร์ของGroup-IB ค้นพบเทคนิคขั้นสูง,...
ไปที่
เวบินาร์
Gioca d'anticipo – และ TTP ใช้งานกลุ่ม ransomware แล้ว
การเตรียมการล่วงหน้า: scopri le tattiche, tecniche e Procedure (TTP) ใช้ dai gruppi di ransomware และ webinar อื่น ๆ ต่อความแตกต่าง...
ไปที่
Egregor Ransomware: มรดกแห่งเขาวงกตยังคงอยู่
รายงาน
Egregor Ransomware: มรดกแห่งเขาวงกตยังคงอยู่
แก๊งใหม่นี้อาจยังอายุน้อยแต่ก็สร้างความเสียหายร้ายแรงแล้ว
ไปที่
บล็อก
การล่าสัตว์ใหญ่: ตอนนี้ในรัสเซีย
บริษัทและธนาคารชั้นนำของรัสเซียถูกโจมตีโดย OldGremlin ซึ่งเป็นกลุ่มที่ควบคุมแรนซัมแวร์ TinyCryptor
ไปที่
บล็อก
Group-IB Fraud Protection (ตัวอย่าง: แพลตฟอร์มตรวจจับการฉ้อโกง)
การรักษาข้อมูลประจำตัวดิจิทัลของผู้ใช้ให้ปลอดภัย
ไปที่
เวบินาร์
วิธีรักษาข้อมูลของคุณให้ปลอดภัยทางออนไลน์ในปี 2020
เข้าร่วมเว็บสัมมนาข้อมูลของเราเพื่อเรียนรู้กลยุทธ์ที่จำเป็นและแนวทางปฏิบัติที่ดีที่สุดในการรักษาข้อมูลอันมีค่าของคุณให้ปลอดภัยทางออนไลน์ในปี 2020
ไปที่
เวบินาร์
วันฉ้อโกงแอฟริกา
การฉ้อโกงที่ลูกค้าอาจเผชิญในระหว่างและหลังการล็อกดาวน์
ไปที่
เอาชนะ ProLock: ข้อมูลเชิงลึกของแรนซัมแวร์ระดับองค์กรของ Qakbot
เวบินาร์
เอาชนะ ProLock: ข้อมูลเชิงลึกของแรนซัมแวร์ระดับองค์กรของ Qakbot
ศูนย์กลางของแคมเปญล่าสัตว์ใหญ่ล่าสุดบางแคมเปญคือ ProLock ซึ่งใช้...
ไปที่
เวบินาร์
รายละเอียดของการโจมตีทางอีเมลในยุคปัจจุบัน
96% ของการโจมตีทั้งหมดที่เกี่ยวข้องกับเทคนิคทางวิศวกรรมสังคมเริ่มต้นที่กล่องขาเข้า อีเมลเป็นช่องทางการโจมตีที่พบบ่อยที่สุด...
ไปที่
ล็อคแบบมืออาชีพ: Qakbot ขับเคลื่อนแคมเปญ Ransomware ขององค์กรอย่างไร
รายงาน
ล็อคแบบมืออาชีพ: Qakbot ขับเคลื่อนแคมเปญ Ransomware ขององค์กรอย่างไร
Group-IB ได้แจ้งให้โลกทราบถึง ProLock แล้ว และตอนนี้กำลังเปิดเผยข้อมูลเกี่ยวกับผู้ก่อภัยคุกคามนี้เพิ่มเติม
ไปที่
บล็อก
ล็อคแบบมืออาชีพ
ดำดิ่งสู่เกมล่าสัตว์ใหญ่ของ ProLock ล่าสุด
ไปที่
เวบินาร์
RedCurl: กลุ่มจารกรรมองค์กรใหม่ถูกเปิดโปง
RedCurl แอบแฝงตัวอยู่ในเครือข่ายเป็นเวลาหลายเดือนเพื่อลดความเสี่ยงที่จะถูกค้นพบ จากนั้นกลุ่มก็เลียนแบบอย่างชาญฉลาด...
ไปที่
UltraRank: ภัยคุกคามสามประการจาก JS-Sniffer ที่พลิกผันอย่างไม่คาดคิด
รายงาน
UltraRank: ภัยคุกคามสามประการจาก JS-Sniffer ที่พลิกผันอย่างไม่คาดคิด
ก้าวใหม่ในการวิจัย JS-sniffers ตั้งแต่การวิเคราะห์ตระกูลมัลแวร์ไปจนถึงการระบุตัวผู้ก่อภัยคุกคาม
ไปที่
การออกจากแซนด์บ็อกซ์: การเพิ่มขึ้นของแพลตฟอร์มการระเบิดมัลแวร์
เวบินาร์
การออกจากแซนด์บ็อกซ์: การเพิ่มขึ้นของแพลตฟอร์มการระเบิดมัลแวร์
ไม่มีขีดจำกัดว่าผู้ก่อภัยคุกคามจะก้าวข้ามแซนด์บ็อกซ์เครือข่ายแบบเดิมๆ ได้ไกลแค่ไหน แฮกเกอร์คิดค้น...
ไปที่
เวบินาร์
วิธีเลือกแซนด์บ็อกซ์: สิ่งที่ควรทำและไม่ควรทำ
ค้นพบเคล็ดลับในการเลือกสภาพแวดล้อมแซนด์บ็อกซ์ที่สมบูรณ์แบบด้วยเว็บสัมมนาออนไลน์ที่นำโดยผู้เชี่ยวชาญของเรา เรียนรู้สิ่งที่ควรทำและไม่ควรทำที่สำคัญของ...
ไปที่
RedCurl: การทดสอบ Pentest ที่คุณไม่เคยรู้มาก่อน
รายงาน
RedCurl: การทดสอบ Pentest ที่คุณไม่เคยรู้มาก่อน
กลุ่ม APT ยังคงโจมตีบริษัทองค์กรในอเมริกาเหนือ ยุโรป และประเทศ CIS ได้สำเร็จอย่างต่อเนื่อง หลังจากที่ไม่ถูกตรวจพบ
ไปที่
เวบินาร์
Enquête au-delà des frontières
Explorez au-delà des frontières avec notre enquête captivante lors de notre webinaire, vous offrant des allowances มีเอกลักษณ์และ approfondies เท...
ไปที่
เวบินาร์
เว็บสัมมนาการทดสอบการเจาะระบบและการตรวจสอบความปลอดภัยตามสถานการณ์
ทุกปี จำนวนการโจมตีทางไซเบอร์เพิ่มขึ้น และผู้โจมตีและผู้ป้องกันยังคงเล่นเกมแมวไล่จับหนูที่ไม่มีวันจบสิ้น สิ่งนี้บังคับให้...
ไปที่
เวบินาร์
ธุรกิจค้าปลีก vs นักต้มตุ๋นออนไลน์: การต่อสู้กับการแสวงหาประโยชน์จากแบรนด์ที่ผิดกฎหมาย
ธุรกิจออฟไลน์มักคิดว่าตนเองจะไม่ตกเป็นเป้าหมายของการฉ้อโกงทางดิจิทัล แต่ในความเป็นจริงแล้วกลับตรงกันข้าม ซูเปอร์มาร์เก็ต ร้านขายยา และ...
ไปที่
เวบินาร์
ล่าหรือถูกล่าด้วย SCAfrica
ล่าหรือถูกล่าไปกับ SCAfrica ในเว็บสัมมนาที่น่าตื่นเต้นของเรา ขณะที่คุณสำรวจเทคนิคการล่าภัยคุกคามขั้นสูงเพื่อตรวจจับและ...
ไปที่
บล็อก
ชั้นวางหนังสือของผู้เชี่ยวชาญด้านนิติวิทยาศาสตร์ดิจิทัล
หนังสือยอดนิยม 11 เล่มเกี่ยวกับนิติวิทยาศาสตร์ดิจิทัล การตอบสนองต่อเหตุการณ์ และการวิเคราะห์มัลแวร์
ไปที่
Fxmsp: เรื่องราวของแฮกเกอร์ 1 คนที่ขายสิทธิ์การเข้าถึงเครือข่าย
เวบินาร์
Fxmsp: เรื่องราวของแฮกเกอร์ 1 คนที่ขายสิทธิ์การเข้าถึงเครือข่าย
ในเดือนตุลาคม 2017 ผู้เชี่ยวชาญด้านThreat Intelligence (TI) ของGroup-IBได้ตรวจพบกิจกรรมของผู้ก่อภัยที่รู้จักกันในชื่อ Fxmsp ซึ่ง...
ไปที่
ผู้สนับสนุนของจอลลี่โรเจอร์
รายงาน
ผู้สนับสนุนของจอลลี่โรเจอร์
Group-IB เปิดโปงเครือข่ายอาชญากรรมทางการเงินของกลุ่มโจรสลัดออนไลน์ในประเทศกำลังพัฒนา
ไปที่
Fxmsp: “พระเจ้าผู้มองไม่เห็นแห่งเครือข่าย”
รายงาน
Fxmsp: “พระเจ้าผู้มองไม่เห็นแห่งเครือข่าย”
รายงานดังกล่าวแสดงให้เห็นว่าอาชีพอาชญากรทางไซเบอร์ของ Fxmsp พัฒนาจากแฮกเกอร์มือใหม่จนกลายมาเป็นหนึ่งในผู้เล่นหลักของ...
ไปที่
เวบินาร์
ก้าวล้ำหน้า TTP ที่ใช้โดยกลุ่มแรนซัมแวร์ในปี 2019
การโจมตีด้วยแรนซัมแวร์กำลังเพิ่มขึ้นอย่างต่อเนื่องและยังไม่มีทีท่าว่าจะหยุดลง จงก้าวล้ำหน้าศัตรูหนึ่งก้าวด้วย...
ไปที่
เวบินาร์
ปรับปรุงประสิทธิภาพของคุณ Security Operations Center
ในโลกที่มีภัยคุกคามที่เปลี่ยนแปลงตลอดเวลา การดูแล Security Operations Center - SOC ) ความเกี่ยวข้องทางเทคโนโลยีและกลยุทธ์อาจเป็นความท้าทาย
ไปที่
เข็มทิศแห่งความเป็นผู้นำ “การตรวจจับและตอบสนองเครือข่าย”
รายงาน
เข็มทิศแห่งความเป็นผู้นำ “การตรวจจับและตอบสนองเครือข่าย”
KuppingerCole Analysts AG ประกาศให้Group-IB เป็นผู้นำด้านผลิตภัณฑ์สำหรับManaged XDR
ไปที่
บล็อก
IcedID: มัลแวร์เวอร์ชันใหม่
เมื่อน้ำแข็งเผาไหม้บัญชีธนาคาร
ไปที่
เวบินาร์
คู่มือการรณรงค์ฟิชชิ่ง 'Perswaysion'
Perswaysion เป็นคำศัพท์ที่คิดขึ้นโดยหนึ่งในผู้อาวุโสของเรา Threat Intelligence นักวิเคราะห์จากแคมเปญฟิชชิ่ง 3 เฟสซึ่ง...
ไปที่
บล็อก
ATT&CKing ProLock Ransomware
ความสำเร็จของการโจมตีด้วยแรนซัมแวร์ในองค์กรได้กระตุ้นให้ผู้ก่อภัยคุกคามเข้าร่วมเกมมากขึ้นเรื่อยๆ
ไปที่
บล็อก
แคมเปญ PerSwaysion
คู่มือการโจมตีแบบฟิชชิ่งโดยใช้การแบ่งปันเอกสารของ Microsoft
ไปที่
เวบินาร์
นักต้มตุ๋นโจมตีเหยื่อในช่วงต้นปี 2020 อย่างไร: กรณีศึกษา
ไปที่
บล็อก
การสร้างกิจกรรมผู้ใช้ใหม่สำหรับการตรวจสอบทางนิติวิทยาศาสตร์ด้วย FeatureUsage
คุณสมบัติที่เป็นประโยชน์ที่สามารถช่วยนักวิเคราะห์นิติเวชและผู้ตอบสนองเหตุการณ์ในการสร้างกิจกรรมของผู้ใช้ขึ้นมาใหม่
ไปที่
เวบินาร์
ถ้าฉันมี SOC ฉันจำเป็นต้องมีการประเมินประนีประนอมหรือไม่?
ระดับความปลอดภัยของคุณไม่ใช่ค่าคงที่ แต่มันเป็นตัวบ่งชี้ที่แปรผันได้ คุณมั่นใจได้เต็มที่ว่าข้อมูลของคุณ...
ไปที่
เวบินาร์
การตามล่าภัยคุกคามที่ขับเคลื่อนด้วยข้อมูลข่าวกรอง หรืออย่าปล่อยให้ผู้ล่ากลายเป็นเหยื่อ
ธุรกิจจำนวนมากนำ Threat Hunting มาใช้กับโครงสร้างพื้นฐานโดยไม่ไตร่ตรอง โดยไม่ทราบถึงโซลูชันที่เป็นแกนหลัก...
ไปที่
เวบินาร์
6 อาการของโรค: ความเสี่ยงสำหรับตลาดยาออนไลน์
เพื่อตรวจสอบการใช้แบรนด์ยาอย่างผิดกฎหมาย ทีมDigital Risk Protection ของGroup-IBได้วิเคราะห์การขายออนไลน์ของเจ็ด...
ไปที่
เวบินาร์
ความปลอดภัยของ Open API: ความชัดเจนแทนความคลุมเครือ
API กลายเป็นส่วนหนึ่งที่ซ่อนเร้นในชีวิตประจำวันไปแล้ว อุตสาหกรรมบางแห่งเพิ่งเริ่มพัฒนา API แบบเปิดของตนเอง...
ไปที่
เวบินาร์
Sporting Goods Maraphon: แบรนด์อย่างเป็นทางการ vs. สินค้าลอกเลียนแบบ
อุตสาหกรรมเครื่องแต่งกายกีฬากำลังพัฒนาอย่างรวดเร็ว ซึ่งดึงดูดผู้ละเมิดลิขสิทธิ์จำนวนนับไม่ถ้วนที่พยายามทำเงินโดยการขายผลิตภัณฑ์ปลอมที่โฆษณา...
ไปที่
เวบินาร์
3 ประเภทการโจมตีฉ้อโกงออนไลน์ที่คุณมีแนวโน้มจะเผชิญมากที่สุดในปี 2020
ค้นพบประเภทการโจมตีฉ้อโกงออนไลน์สามอันดับแรกที่คุณมีแนวโน้มจะเผชิญมากที่สุดในปี 2020 และเรียนรู้วิธีการ...
ไปที่
บล็อก
Microsoft Edge ที่ใช้ Chromium จากมุมมองทางนิติวิทยาศาสตร์
สำรวจมุมมองทางนิติเวชของ Microsoft Edge เวอร์ชันที่ใช้ Chromium และคุณลักษณะต่างๆ เช่น msedge_proxy ตำแหน่งแคช edge และ...
ไปที่
เวบินาร์
การตรวจจับภัยคุกคามขั้นสูง: การตอบสนองเชิงรุกที่คล่องตัว
การโจมตีทางไซเบอร์ครั้งใหม่แต่ละครั้งที่มุ่งเป้าไปที่บริษัท พรรคการเมือง หรือโครงสร้างพื้นฐานที่สำคัญ ทำให้เรามีโอกาสได้เห็น...
ไปที่
ความเป็นไปได้ของการตรวจสอบทางนิติวิทยาศาสตร์เคลื่อนที่: การสกัด การสืบสวน และการแก้ไขอาชญากรรม
รายงาน
ความเป็นไปได้ของการตรวจสอบทางนิติวิทยาศาสตร์เคลื่อนที่: การสกัด การสืบสวน และการแก้ไขอาชญากรรม
คู่มือสำหรับผู้เชี่ยวชาญด้านนิติเวชเกี่ยวกับวิธีการล่าสุดในการดึงข้อมูลจากอุปกรณ์พกพา
ไปที่
บล็อก
การตามล่าหาสิ่งประดิษฐ์ทางนิติเวชของระบบจัดเก็บข้อมูลบนคลาวด์ Nextcloud บนจุดสิ้นสุด
สิ่งประดิษฐ์ทางนิติวิทยาศาสตร์ ซึ่งสามารถพบได้ระหว่างการตรวจสอบนิติวิทยาศาสตร์ของจุดสิ้นสุด Windows
ไปที่
Group-IB x ENCRY TELECOM
เรื่องราวความสำเร็จ
Group-IB x ENCRY TELECOM
วิธีการรับรองการป้องกันที่เพิ่มขึ้นสำหรับ PBX เสมือน
ไปที่
บล็อก
ทางลัดสู่การประนีประนอม: แคมเปญฟิชชิ่งของ Cobalt Gang
Cobalt Gang ยังคงมีอยู่และยังคงโจมตีสถาบันการเงินทั่วโลกในปี 2019
ไปที่
แนวโน้มอาชญากรรมไฮเทค ปี 2019/2020
รายงาน
แนวโน้มอาชญากรรมไฮเทค ปี 2019/2020
แหล่งข้อมูลเชิงกลยุทธ์ที่ครอบคลุมเพียงแหล่งเดียวเกี่ยวกับภัยคุกคามทางไซเบอร์และการคาดการณ์การพัฒนาที่เชื่อถือได้
ไปที่
บล็อก
การตามล่าหากลยุทธ์และเทคนิคของผู้โจมตีด้วยไฟล์พรีเฟช
ไฟล์ Windows Prefetch ได้รับการแนะนำใน Windows XP และนับตั้งแต่นั้นเป็นต้นมาก็ช่วยให้นักวิเคราะห์นิติวิทยาศาสตร์ดิจิทัลและผู้ตอบสนองต่อเหตุการณ์ได้...
ไปที่
Ransomware ถูกเปิดเผยในปี 2019: วิธีการล่าสุดของผู้โจมตี
รายงาน
Ransomware ถูกเปิดเผยในปี 2019: วิธีการล่าสุดของผู้โจมตี
คู่มือฉบับสมบูรณ์เกี่ยวกับ TTP ที่ผู้ปฏิบัติการแรนซัมแวร์ใช้ในปี 2019
ไปที่
เวบินาร์
แนวโน้มอาชญากรรมไฮเทค: 2019-2020
ในช่วงทศวรรษที่ผ่านมา จำนวนการโจมตีทางไซเบอร์และความซับซ้อนเพิ่มขึ้นอย่างมีนัยสำคัญ ซึ่งทำให้เสรีภาพในการสื่อสารลดลง...
ไปที่
บล็อก
Group-IB เปิดตัว Graph ของบริษัท
เรื่องราวของGroup-IB ในการค้นหาโซลูชันสำหรับการวิเคราะห์กราฟ และพัฒนาเครื่องมือเฉพาะตัวขึ้นมาเอง
ไปที่
เวบินาร์
การละเมิดแบรนด์ออนไลน์: แนวโน้มและวิวัฒนาการของวิธีการหลอกลวงในปี 2019
ไปที่
บล็อก
แคมเปญอันตรายขนาดใหญ่โดย FakeSecurity JS-sniffer
Group-IB ผู้เชี่ยวชาญได้ตรวจพบตระกูล JS-sniffer ใหม่ที่มีชื่อว่า FakeSecurity.
ไปที่
บล็อก
WhatsApp ที่มองเห็นได้ชัดเจน: คุณสามารถรวบรวมสิ่งประดิษฐ์ทางนิติวิทยาศาสตร์ได้ที่ไหนและอย่างไร
ข้อมูลทั้งหมดเกี่ยวกับการตรวจสอบนิติเวชของ WhatsApp และข้อมูลอันมากมายที่ดึงมาจากอุปกรณ์ผ่านการวิเคราะห์นิติเวช
ไปที่
ความท้าทายด้านความปลอดภัยทางไซเบอร์ต่อแบรนด์ยาในปี 2019
รายงาน
ความท้าทายด้านความปลอดภัยทางไซเบอร์ต่อแบรนด์ยาในปี 2019
เรียนรู้วิธีการที่อาชญากรใช้ในการรักษาแบรนด์ยาและยาที่นิยมใช้อย่างผิดวิธีและจำหน่ายยาคุณภาพต่ำภายใต้ฉลากของยาเหล่านั้น
ไปที่
บล็อก
การโจมตี RDoS โดย Fancy Bear ปลอมส่งผลกระทบต่อธนาคารหลายแห่ง
Group-IB ผู้เชี่ยวชาญได้ตรวจพบแคมเปญอีเมลขนาดใหญ่ที่แพร่กระจายคำเรียกร้องค่าไถ่ที่คล้ายกันไปยังธนาคารและองค์กรการเงินทั่ว...
ไปที่
เวบินาร์
ก้าวต่อไปในของคุณ Threat Intelligence โปรแกรม คุณสมบัติใหม่และกรณีการใช้งาน
ยกระดับของคุณ Threat Intelligence โปรแกรม: ค้นพบคุณลักษณะใหม่และสำรวจกรณีการใช้งานอันทรงพลังในเว็บสัมมนาของเรา ช่วยให้คุณสามารถ...
ไปที่
บล็อก
ไม่มีเวลาให้เสียเปล่า
Windows 10 Timeline ช่วยผู้เชี่ยวชาญด้านนิติวิทยาศาสตร์ได้อย่างไร
ไปที่
บล็อก
50 เฉดสีของ Ransomware
บทความต่อไปนี้จะตรวจสอบสิ่งประดิษฐ์ทางนิติวิทยาศาสตร์ที่เหลือจากการเข้ารหัส Shade และแผนที่กลยุทธ์และเทคนิคที่ใช้กับ MITRE ATT&CK
ไปที่
บล็อก
Tools up: เครื่องมือซอฟต์แวร์และฮาร์ดแวร์ที่ดีที่สุดสำหรับการตรวจสอบทางนิติเวชคอมพิวเตอร์
Igor Mikhailov ได้ให้บทวิจารณ์เกี่ยวกับโซลูชันซอฟต์แวร์และฮาร์ดแวร์ที่ดีที่สุดสำหรับการตรวจสอบนิติเวชคอมพิวเตอร์
ไปที่
เวบินาร์
สามขั้นตอนในการสร้างกลยุทธ์การปกป้องแบรนด์ที่ประสบความสำเร็จ
ไขความลับในการสร้างกลยุทธ์การปกป้องแบรนด์ที่ประสบความสำเร็จด้วยเว็บสัมมนาเชิงลึกของเรา ซึ่งจะพาคุณผ่านขั้นตอนสำคัญ 3 ขั้นตอน...
ไปที่
เวบินาร์
วิธีติดตามกลุ่มแฮ็กเกอร์ที่มีอำนาจมากที่สุดในเอเชียแปซิฟิก
ไขความลับในการติดตามกลุ่มแฮ็กเกอร์ที่ทรงอิทธิพลที่สุดในภูมิภาคเอเชียแปซิฟิก ในงานสัมมนาออนไลน์อันทรงคุณค่าของเรา เรียนรู้วิธีการและ...
ไปที่
เวบินาร์
คุณพร้อมสำหรับการตอบสนองต่อเหตุการณ์ทางไซเบอร์แล้วหรือยัง? ความคาดหวัง vs ความเป็นจริง
คุณกำลังติดตามภัยคุกคามทางไซเบอร์ที่เปลี่ยนแปลงตลอดเวลาและปรับเปลี่ยนมาตรการรักษาความปลอดภัยให้เหมาะสมหรือไม่
ไปที่
เวบินาร์
ความเงียบ: เครื่องมือและวิวัฒนาการการโจมตีในปี 2019
ในเดือนกันยายน 2018Group-IB ได้เผยแพร่รายงานทางเทคนิคที่ครอบคลุมเป็นครั้งแรกเกี่ยวกับกลุ่มอาชญากรไซเบอร์ Silence การสัมมนาออนไลน์ครั้งนี้จะนำเสนอผลการวิจัยGroup-IB...
ไปที่
ความเงียบ 2.0: ก้าวสู่ระดับโลก
รายงาน
ความเงียบ 2.0: ก้าวสู่ระดับโลก
การวิเคราะห์ทางเทคนิคที่ครอบคลุมเกี่ยวกับเครื่องมือ กลยุทธ์ และวิวัฒนาการของ Silence นี่เป็นครั้งแรกที่ Group−IB มีรายงานลักษณะนี้...
ไปที่
เวบินาร์
ปกป้องแบรนด์ของคุณทางออนไลน์ – 3 แนวทางในการวัดผลตอบแทนจากการลงทุน (ROI)
เรียนรู้เพิ่มเติมเกี่ยวกับวิธีการปกป้องแบรนด์ที่มีประสิทธิผลและรับข้อมูลเชิงลึกอันมีค่าเกี่ยวกับแผนการฉ้อโกงและการหลอกลวงในเว็บสัมมนาของเรา!
ไปที่
ผลการลงคะแนนของ
บล็อก
ผลการโหวตรายการ “The Voice Kids Russia ซีซั่น 6”
ไปที่
เวบินาร์
วิธีการสืบสวนอาชญากรรมทางไซเบอร์ที่สมบูรณ์แบบ
เคล็ดลับและเทคนิคจากคดีดังของGroup-IB ในเว็บบินาร์ที่ให้ข้อมูลเชิงลึกของเรา!
ไปที่
บล็อก
การจับปลาในน้ำโคลน
กลุ่มแฮกเกอร์ MuddyWater โจมตีผู้ผลิตอุปกรณ์อิเล็กทรอนิกส์ทางการทหารของตุรกีอย่างไร
ไปที่
บล็อก
ตาม RTM
การตรวจสอบทางนิติวิทยาศาสตร์ของคอมพิวเตอร์ที่ติดไวรัสโทรจันทางธนาคาร
ไปที่
บล็อก
พบกับ JS-Sniffers 4: ครอบครัว CoffeMokko
Group-IB นักวิจัยได้ค้นพบ 38 กลุ่มของ JS-sniffers ในขณะที่ก่อนหน้านี้ทราบว่ามีเพียง 12 กลุ่มเท่านั้น
ไปที่
บล็อก
พบกับ JS-Sniffers 3: ครอบครัว Illum
Group-IB นักวิจัยได้ค้นพบกลุ่มโปรแกรม Illum JS-sniffers ที่ถูกออกแบบมาเพื่อขโมยข้อมูลการชำระเงินของลูกค้าในร้านค้าออนไลน์
ไปที่
บล็อก
พบกับ JS-Sniffers 2: ครอบครัว G-Analytics
Group-IB พบว่าข้อมูลบัตรชำระเงินที่ถูกขโมยถูกขายผ่านร้านค้าใต้ดินที่สร้างขึ้นโดยเฉพาะเพื่อวัตถุประสงค์นี้
ไปที่
บล็อก
พบกับ JS-Sniffers: ครอบครัว ReactGet
ReactGet เป็นหนึ่งในกลุ่ม JS-sniffer ที่น่าสนใจที่สุด ซึ่งออกแบบมาเพื่อขโมยข้อมูลบัตรธนาคารจากร้านค้าออนไลน์
ไปที่
บล็อก
Gustuff: อาวุธแห่งการติดเชื้อหมู่
โทรจัน Android ชื่อ «Gustuff» มีความสามารถโจมตีแอปธนาคารทั่วโลกมากกว่า 100 แอป สกุลเงินดิจิทัลจำนวนหนึ่ง และแอปพลิเคชันตลาด
ไปที่
อาชญากรรมไร้การลงโทษ: การวิเคราะห์เชิงลึกของ JS-Sniffers
รายงาน
อาชญากรรมไร้การลงโทษ: การวิเคราะห์เชิงลึกของ JS-Sniffers
JS-sniffers กำลังกลายเป็นภัยคุกคามที่เพิ่มขึ้นเรื่อยๆ โดยโจมตีร้านค้าออนไลน์และขโมยข้อมูลการชำระเงินรวมถึงข้อมูลการเข้าสู่ระบบของผู้ใช้ ผู้เชี่ยวชาญจากGroup-IB ...
ไปที่
บล็อก
จุดสิ้นสุดของยุคทอร์เรนต์ในรัสเซีย
ปัจจุบันมีการรับชมภาพยนตร์ละเมิดลิขสิทธิ์ออนไลน์ถึง 80% และซีรีส์ทีวีเกือบ 90%
ไปที่
ภัยคุกคามทางไซเบอร์ที่เกี่ยวข้องกับแบรนด์น้ำหอมในปี 2019
รายงาน
ภัยคุกคามทางไซเบอร์ที่เกี่ยวข้องกับแบรนด์น้ำหอมในปี 2019
กลิ่นของการฉ้อโกง เรียนรู้ว่าผู้คุกคามกำลังขโมยชื่อเสียงและชื่อเสียงของแบรนด์น้ำหอมหรูไปได้อย่างไร...
ไปที่
เวบินาร์
วิธีปกป้องธุรกิจของคุณจากการโจมตีทางวิศวกรรมสังคม
วิศวกรรมสังคมในบริบทของการรักษาความปลอดภัยของข้อมูล คือ การจัดการทางจิตวิทยาของผู้คนเพื่อให้ดำเนินการหรือเปิดเผยข้อมูลที่เป็นความลับ...
ไปที่
เวบินาร์
เสียงแห่งความเงียบ: ค้นพบการโจมตี APT ใหม่ในธนาคารในปี 2018
ระบบระหว่างธนาคาร, การประมวลผลบัตร, ตู้เอทีเอ็ม, ช่องทางการชำระเงิน
ไปที่
แนวโน้มอาชญากรรมไฮเทคปี 2018
รายงาน
แนวโน้มอาชญากรรมไฮเทคปี 2018
Group-IB รายงานประจำปีเกี่ยวกับแนวโน้มของอาชญากรรมไซเบอร์
ไปที่
วิวัฒนาการของ Ransomware และวิธีการแพร่กระจายในปี 2018
รายงาน
วิวัฒนาการของ Ransomware และวิธีการแพร่กระจายในปี 2018
การโจมตีด้วยแรนซัมแวร์ยังคงเพิ่มขึ้นในปี 2018 การโจมตีบางครั้งมีความซับซ้อนมากขึ้นและมีการใช้กลยุทธ์และเทคนิคมากขึ้น...
ไปที่
เวบินาร์
ความเงียบที่ได้รับแรงบันดาลใจจากการเงิน
ในเดือนกันยายน 2018 กลุ่มแฮกเกอร์Group-IB ได้เผยแพร่รายงานชื่อ Silence: Moving into the darkside ซึ่งเป็นรายงานทางเทคนิคที่ครอบคลุมครั้งแรกเกี่ยวกับการโจมตีของกลุ่มนี้...
ไปที่
เวบินาร์
แนวโน้มการฉ้อโกงบนมือถือและแนวทางปฏิบัติที่ดีที่สุดในการปกป้องแอปธนาคาร
ติดตามแนวโน้มการฉ้อโกงบนมือถือและรับข้อมูลเชิงลึกอันมีค่าในการปกป้องแอปธนาคารด้วยเว็บสัมมนาที่ให้ข้อมูลของเรา
ไปที่
ความเงียบ: ก้าวเข้าสู่ด้านมืด
รายงาน
ความเงียบ: ก้าวเข้าสู่ด้านมืด
รายงานรายละเอียดครั้งแรกเกี่ยวกับกลยุทธ์และเครื่องมือที่ Silence ใช้
ไปที่
บล็อก
ความเงียบ: ก้าวเข้าสู่ด้านมืด
Group-IB ได้เปิดเผยการโจมตีที่ดำเนินการโดยกลุ่มอาชญากรไซเบอร์ Silence
ไปที่
การวิเคราะห์การรั่วไหลของบัญชีผู้ใช้จากการแลกเปลี่ยนสกุลเงินดิจิทัลปี 2018
รายงาน
การวิเคราะห์การรั่วไหลของบัญชีผู้ใช้จากการแลกเปลี่ยนสกุลเงินดิจิทัลปี 2018
การประเมินจำนวนการรั่วไหลของข้อมูลเข้าสู่ระบบและรหัสผ่านของผู้ใช้บริการแลกเปลี่ยนสกุลเงินดิจิทัล และการวิเคราะห์ลักษณะของการรั่วไหล คำแนะนำสำหรับ...
ไปที่
เวบินาร์
วิวัฒนาการของโหมดการทำงานของโคบอลต์และปฏิบัติการร่วมอนุนัก
เรียนรู้เกี่ยวกับการพัฒนาและปรับเปลี่ยนเครื่องมือและกลวิธีของ Cobalt ซึ่งถูกใช้เพื่อขโมยเงินประมาณ 1 พันล้านดอลลาร์จาก...
ไปที่
Lazarus Arisen: สถาปัตยกรรม เครื่องมือ และการระบุแหล่งที่มา
รายงาน
Lazarus Arisen: สถาปัตยกรรม เครื่องมือ และการระบุแหล่งที่มา
รายงานเชิงลึกเพียงฉบับเดียวที่สรุปโครงสร้างพื้นฐานของ Lazarus หลายชั้น การวิเคราะห์อย่างละเอียดของเครื่องมือของแฮกเกอร์ และหลักฐานที่นำไปสู่ภาคเหนือ...
ไปที่
โคบอลต์: วิวัฒนาการและปฏิบัติการร่วมกัน
รายงาน
โคบอลต์: วิวัฒนาการและปฏิบัติการร่วมกัน
เรียนรู้เกี่ยวกับการพัฒนาและปรับเปลี่ยนเครื่องมือและกลวิธีของ Cobalt ซึ่งถูกใช้เพื่อขโมยเงินประมาณ 1 พันล้านดอลลาร์จาก...
ไปที่
บล็อก
โคบอลต์ เรเนซองส์
การโจมตีใหม่และการปฏิบัติการร่วม
ไปที่
เวบินาร์
ลาซารัส อะริเซน: สถาปัตยกรรม เทคนิค และการระบุแหล่งที่มา
เนื่องจากได้รับความสนใจจากสื่ออย่างต่อเนื่องและถูกกล่าวหาว่ามีความเชื่อมโยงกับเกาหลีเหนือ ลาซารัสจึงกลายเป็นกลุ่มแฮ็กเกอร์ที่โด่งดัง อย่างไรก็ตาม...
ไปที่
เวบินาร์
กลุ่มแฮ็กเกอร์โคบอลต์ยังคงดำเนินต่อไป: วิวัฒนาการของการโจมตีและเป้าหมายใหม่
กลุ่ม Cobalt ถูกเปิดเผยครั้งแรกในปี 2016 โดยเป็นที่รู้จักจากการขโมยเงินสดจากตู้ ATM โดยตรงด้วย "แจ็คพอตแบบไม่ต้องสัมผัส"
ไปที่
Red Teaming: กลยุทธ์และวิธีการในการจำลองการโจมตีแบบเต็มรูปแบบ
รายงาน
Red Teaming: กลยุทธ์และวิธีการในการจำลองการโจมตีแบบเต็มรูปแบบ
แล้วความแตกต่างระหว่าง pentest และRed Teaming คืออะไร? ค้นพบคำตอบนี้และข้อมูลเพิ่มเติมในคู่มือฉบับสมบูรณ์นี้...
ไปที่
การวิเคราะห์ตลาดสินค้าลอกเลียนแบบที่ละเมิดแบรนด์กีฬา
รายงาน
การวิเคราะห์ตลาดสินค้าลอกเลียนแบบที่ละเมิดแบรนด์กีฬา
รายงานนี้ประกอบด้วยผลการวิจัยของGroup-IB Digital Risk Protection เกี่ยวกับตลาดสินค้าปลอมและกลโกงออนไลน์ ซึ่ง...
ไปที่
eDiscovery: พื้นฐาน วิธีการ และเทคนิคการจัดการหลักฐานดิจิทัลเชิงกลยุทธ์
รายงาน
eDiscovery: พื้นฐาน วิธีการ และเทคนิคการจัดการหลักฐานดิจิทัลเชิงกลยุทธ์
เรียนรู้เกี่ยวกับกระบวนการอันละเอียดอ่อนในการรวบรวม ประมวลผล และวิเคราะห์หลักฐานดิจิทัล เพื่อที่จะนำเสนอต่อผู้พิพากษาได้
ไปที่
การกระจายแอลกอฮอล์ปลอมทางอินเทอร์เน็ต ปี 2560-2561
รายงาน
การกระจายแอลกอฮอล์ปลอมทางอินเทอร์เน็ต ปี 2560-2561
การสืบสวนตลาดแอลกอฮอล์ปลอมในรัสเซีย
ไปที่
เวบินาร์
ผลการวิจัยที่สำคัญและการคาดการณ์จากการวิจัยประจำปีของกลุ่ม IB ในปี 2560
รับข้อมูลเชิงลึกอันมีค่าและการคาดการณ์พิเศษจากการวิจัยประจำปีของ Group IB ในปี 2017 เนื่องจากการสัมมนาผ่านเว็บของเราเน้นถึงผลการค้นพบที่สำคัญที่...
ไปที่
แนวโน้มอาชญากรรมไฮเทคปี 2017
รายงาน
แนวโน้มอาชญากรรมไฮเทคปี 2017
Group-IB รายงานประจำปีเกี่ยวกับแนวโน้มของอาชญากรรมไซเบอร์
ไปที่
บล็อก
MoneyTaker: ตามหาสิ่งที่มองไม่เห็น
Group-IB ได้ค้นพบกลุ่มแฮกเกอร์ที่กำลังโจมตีธนาคารในสหรัฐอเมริกาและรัสเซีย
ไปที่
MoneyTaker: เปิดเผยหลังจากการดำเนินงานที่เงียบมานาน 1.5 ปี
รายงาน
MoneyTaker: เปิดเผยหลังจากการดำเนินงานที่เงียบมานาน 1.5 ปี
สำรวจว่ากลุ่มนี้สามารถซ่อนร่องรอยได้อย่างไรในขณะที่ทำการโจมตีธนาคารและบริษัทผู้ให้บริการทางการเงินมากกว่า 20 ครั้งใน...
ไปที่
บล็อก
เมื่อแฮกเกอร์เร็วกว่าโปรแกรมป้องกันไวรัส: กลุ่มโคบอลต์หลีกเลี่ยงการป้องกันไวรัส
ไปที่
บล็อก
อยู่ในคิวของการหลอกลวง
พวกหลอกลวงหาเงินจากกระแสโฆษณาเกี่ยวกับ iPhone รุ่นใหม่ได้อย่างไร
ไปที่
บล็อก
NotPetya ดึง BadRabbit ออกจากหมวก
การวิจัยเผยให้เห็นว่าโค้ด BadRabbit ได้รับการรวบรวมจากแหล่งที่มาของ NotPetya
ไปที่
บล็อก
BadRabbit: การแพร่กระจายของ cryptolocker ใหม่
มีการเชื่อมโยงระหว่าง BadRabbit และ Not Petya
ไปที่
บล็อก
‘จุดดำ’ สำหรับโจรสลัด
รัสเซียได้พัฒนากรอบกฎหมายที่เข้มแข็งเพื่อต่อสู้กับการละเมิดลิขสิทธิ์ออนไลน์ สิ่งที่จำเป็นคือ...
ไปที่
บล็อก
บริษัทสายการบิน "ลงจอด" บนเพจปลอม
สายการบินชั้นนำระดับโลกถูกหลอกลวงเป็นครั้งที่สองในช่วงหกเดือนที่ผ่านมา
ไปที่
บล็อก
ความลับของโคบอลต์
แฮกเกอร์ Cobalt หลบเลี่ยงการป้องกันของคุณได้อย่างไร
ไปที่
บล็อก
การร่วมทุนที่ไม่มั่นคง
เกี่ยวกับราคาของการโจมตีของแฮกเกอร์และสภาพแวดล้อมทางไซเบอร์ที่เป็นพิษ
ไปที่
บล็อก
โครนอสกำลังกลืนกินลูกๆ ของมัน
ชายผู้ "ช่วยโลก" จากการระบาดของ WannaCry ถูกจับในข้อสงสัยว่าเป็นผู้เขียน...
ไปที่
บล็อก
แฮกเกอร์เผยโฉมหน้ากาก
Group-IB เปิดเผยตัวตนของสมาชิกที่ถูกกล่าวหาว่าเป็นสมาชิกของกลุ่มแฮกเกอร์อิสลาม United Islamic Cyber Force
ไปที่
บล็อก
การโจมตีธนาคารแบบมีเป้าหมาย
รัสเซียเป็นพื้นที่ทดสอบ
ไปที่
บล็อก
Petya เริ่มต้นจากยูเครนแล้วขยายไปทั่วโลก
Group-IB ได้ระบุตัวแรนซัมแวร์ที่โจมตีบริษัทในภาคพลังงาน ภาคโทรคมนาคม และภาคการเงิน
ไปที่
บล็อก
เที่ยวบินผี
สายการบินระดับโลกถูกโจมตีผ่านลิงก์ปลอมที่ "เพื่อน" เผยแพร่บนเฟซบุ๊ก
ไปที่
บล็อก
ลาซารัสฟื้นคืนชีพ
Group-IB เปิดเผยรายละเอียดที่ยังไม่เป็นที่รู้จักเกี่ยวกับการโจมตีจากหนึ่งในกลุ่ม APT ที่มีชื่อเสียงในทางลบที่สุด: เทคนิคการสอดแนมและ APT ที่ซับซ้อน...
ไปที่
บล็อก
เสียงสะท้อนของสงครามไซเบอร์
เหตุใด WannaCry จึงอันตรายมากกว่าแรนซัมแวร์ตัวอื่นๆ?
ไปที่
เวบินาร์
MoneyTaker: TTPs และการคาดการณ์
Group-IB ได้เผยแพร่รายงานเมื่อเร็วๆ นี้ ซึ่งอธิบายถึงกิจกรรมของกลุ่มผู้โจมตีแบบเจาะจงที่ยังไม่เคยถูกเปิดเผยมาก่อน ซึ่งเราเรียกกลุ่มนี้ว่า...
ไปที่
บล็อก
อยู่ในกลุ่มเสี่ยง
เหตุใดการโจมตีทางไซเบอร์จึงอาจอยู่ในอันดับต้นๆ ของภัยคุกคามระดับโลกในเร็วๆ นี้ (Ilya Sachkov สำหรับ RBC)
ไปที่
โคบอลต์: การโจมตีทางตรรกะต่อตู้เอทีเอ็ม
รายงาน
โคบอลต์: การโจมตีทางตรรกะต่อตู้เอทีเอ็ม
รายงานสรุปกิจกรรมของกลุ่มแฮกเกอร์ Cobalt ที่โจมตีธนาคารในยุโรปและเอเชีย
ไปที่
แนวโน้มอาชญากรรมไฮเทคปี 2016
รายงาน
แนวโน้มอาชญากรรมไฮเทคปี 2016
Group-IB รายงานประจำปีเกี่ยวกับแนวโน้มของอาชญากรรมไซเบอร์
ไปที่
เวบินาร์
การแจ็คพอตตู้ ATM โคบอลต์: กรณีจริงและคำถามและคำตอบ
กลุ่มอาชญากรทางไซเบอร์ "Cobalt" ได้รับความสนใจและการให้ความสำคัญในระดับนานาชาติจากชุมชนด้านความปลอดภัยจากวิธีการดำเนินการอันเป็นเอกลักษณ์เฉพาะของพวกเขา...
ไปที่
บูห์แทรป: วิวัฒนาการของการโจมตีแบบกำหนดเป้าหมายต่อสถาบันการเงิน
รายงาน
บูห์แทรป: วิวัฒนาการของการโจมตีแบบกำหนดเป้าหมายต่อสถาบันการเงิน
รายงานดังกล่าวระบุถึงกิจกรรมของกลุ่มอาชญากรไซเบอร์ที่อันตรายและครอบคลุมที่สุดที่โจมตีระบบธนาคารภายใน
ไปที่
บล็อก
ครอนล้มลงแล้ว
Group-IB สนับสนุนการปฏิบัติการจับกุมกลุ่มอาชญากรที่แพร่เชื้อไวรัสไปยังสมาร์ทโฟน 1 ล้านเครื่อง
ไปที่
การวิเคราะห์การโจมตีระบบการซื้อขายและบัตรธนาคาร
รายงาน
การวิเคราะห์การโจมตีระบบการซื้อขายและบัตรธนาคาร
Group-IB รายงานประจำปีเกี่ยวกับความผันผวนของอัตราแลกเปลี่ยนที่เกิดจากการเก็งกำไรและเหตุการณ์อื่น ๆ ในปี 2015 ซึ่งเกิดจากโปรแกรมโทรจันชื่อ Corkow...
ไปที่
Anunak: APT ต่อต้านสถาบันการเงิน
รายงาน
Anunak: APT ต่อต้านสถาบันการเงิน
การวิจัยนี้รวมถึงผลการวิจัยของGroup-IB และ Fox‑IT เกี่ยวกับกลุ่ม Anunak (Carbanak) ซึ่งมุ่งเน้นกิจกรรมของตนไปที่ธนาคารและ...
ไปที่
หมายเหตุเกี่ยวกับแรนซัมแวร์
บันทึกค่าไถ่
เราได้รวบรวมบันทึกค่าไถ่จากกลุ่มแรนซัมแวร์ที่มีการเคลื่อนไหวมากที่สุดในปี 2024 เพื่อช่วยให้คุณระมัดระวังและเตรียมพร้อมรับมือกับภัยคุกคามที่อาจเกิดขึ้น
ไปที่
เข้าร่วมกับอาชญากรรมทางไซเบอร์
สโมสรนักสู้

การต่อสู้กับอาชญากรรมไซเบอร์ทั่วโลกเป็นความพยายามร่วมกัน และนั่นคือเหตุผลที่เราต้องการร่วมมือกับพันธมิตรในอุตสาหกรรมเดียวกันเพื่อศึกษาภัยคุกคามที่เกิดขึ้นใหม่และเผยแพร่ผลการวิจัยร่วมกันบนบล็อกของเรา หากคุณค้นพบความก้าวหน้าในการโจมตีผู้ก่อภัยคุกคามรายใดรายหนึ่ง หรือพบช่องโหว่ในซอฟต์แวร์ โปรดแจ้งให้เราทราบ!

สมัครรับจดหมายข่าวบล็อกของเราเพื่อติดตามโพสต์ล่าสุด
Group-IB สมัครรับข่าวสาร