




รายงานแนวโน้มอาชญากรรมไฮเทค ปี 2026
รายงานแนวโน้มอาชญากรรมไฮเทคปี 2026 เผยให้เห็นว่าการเปลี่ยนแปลงนี้ได้ทำให้อาชญากรรมไซเบอร์กลายเป็นอุตสาหกรรม และเปิดเผย...
รับความช่วยเหลือในการตอบสนองต่อเหตุการณ์จากทีมงานระดับโลกของเราได้ตลอด 24 ชั่วโมงทุกวัน

คู่มือของคุณสู่นวัตกรรม การนำไปใช้ และการเร่งพัฒนา AI ในด้านความปลอดภัยทางไซเบอร์
การฉ้อโกงสมัยใหม่ไม่ใช่เหตุการณ์ที่เกิดขึ้นเพียงครั้งเดียว แต่เป็นแคมเปญที่ดำเนินการอย่างเป็นระบบ ซึ่งเริ่มต้นขึ้นหลายสัปดาห์ก่อนการชำระเงิน การธุรกรรมเป็นจุดที่การฉ้อโกงสิ้นสุดลง ไม่ใช่จุดที่มันเกิดขึ้น บทความนี้อธิบายวิธีขัดขวางแคมเปญดังกล่าวหลายสัปดาห์ก่อนการชำระเงิน ไม่ใช่การบันทึกเหตุการณ์หลังจากนั้น
คู่มือของคุณสู่นวัตกรรม การนำไปใช้ และการเร่งพัฒนา AI ในด้านความปลอดภัยทางไซเบอร์
เรียนรู้เพิ่มเติม

Group-IB แพลตฟอร์ม Managed Extended Detection and Response (XDR)สามารถตรวจจับภัยคุกคามแบบเรียลไทม์ เพื่อดำเนินการตอบสนองทันทีในทุกส่วน ได้แก่ อุปกรณ์ปลายทาง เครือข่าย อีเมล และระบบคลาวด์ โดยแพลตฟอร์มนี้รวบรวมข้อมูลจำนวนมากที่สร้างขึ้นจากเครื่องมือต่าง ๆ ที่ติดตั้งในสภาพแวดล้อมของคุณ แล้วทำการเชื่อมโยงและวิเคราะห์ข้อมูลเหล่านั้น

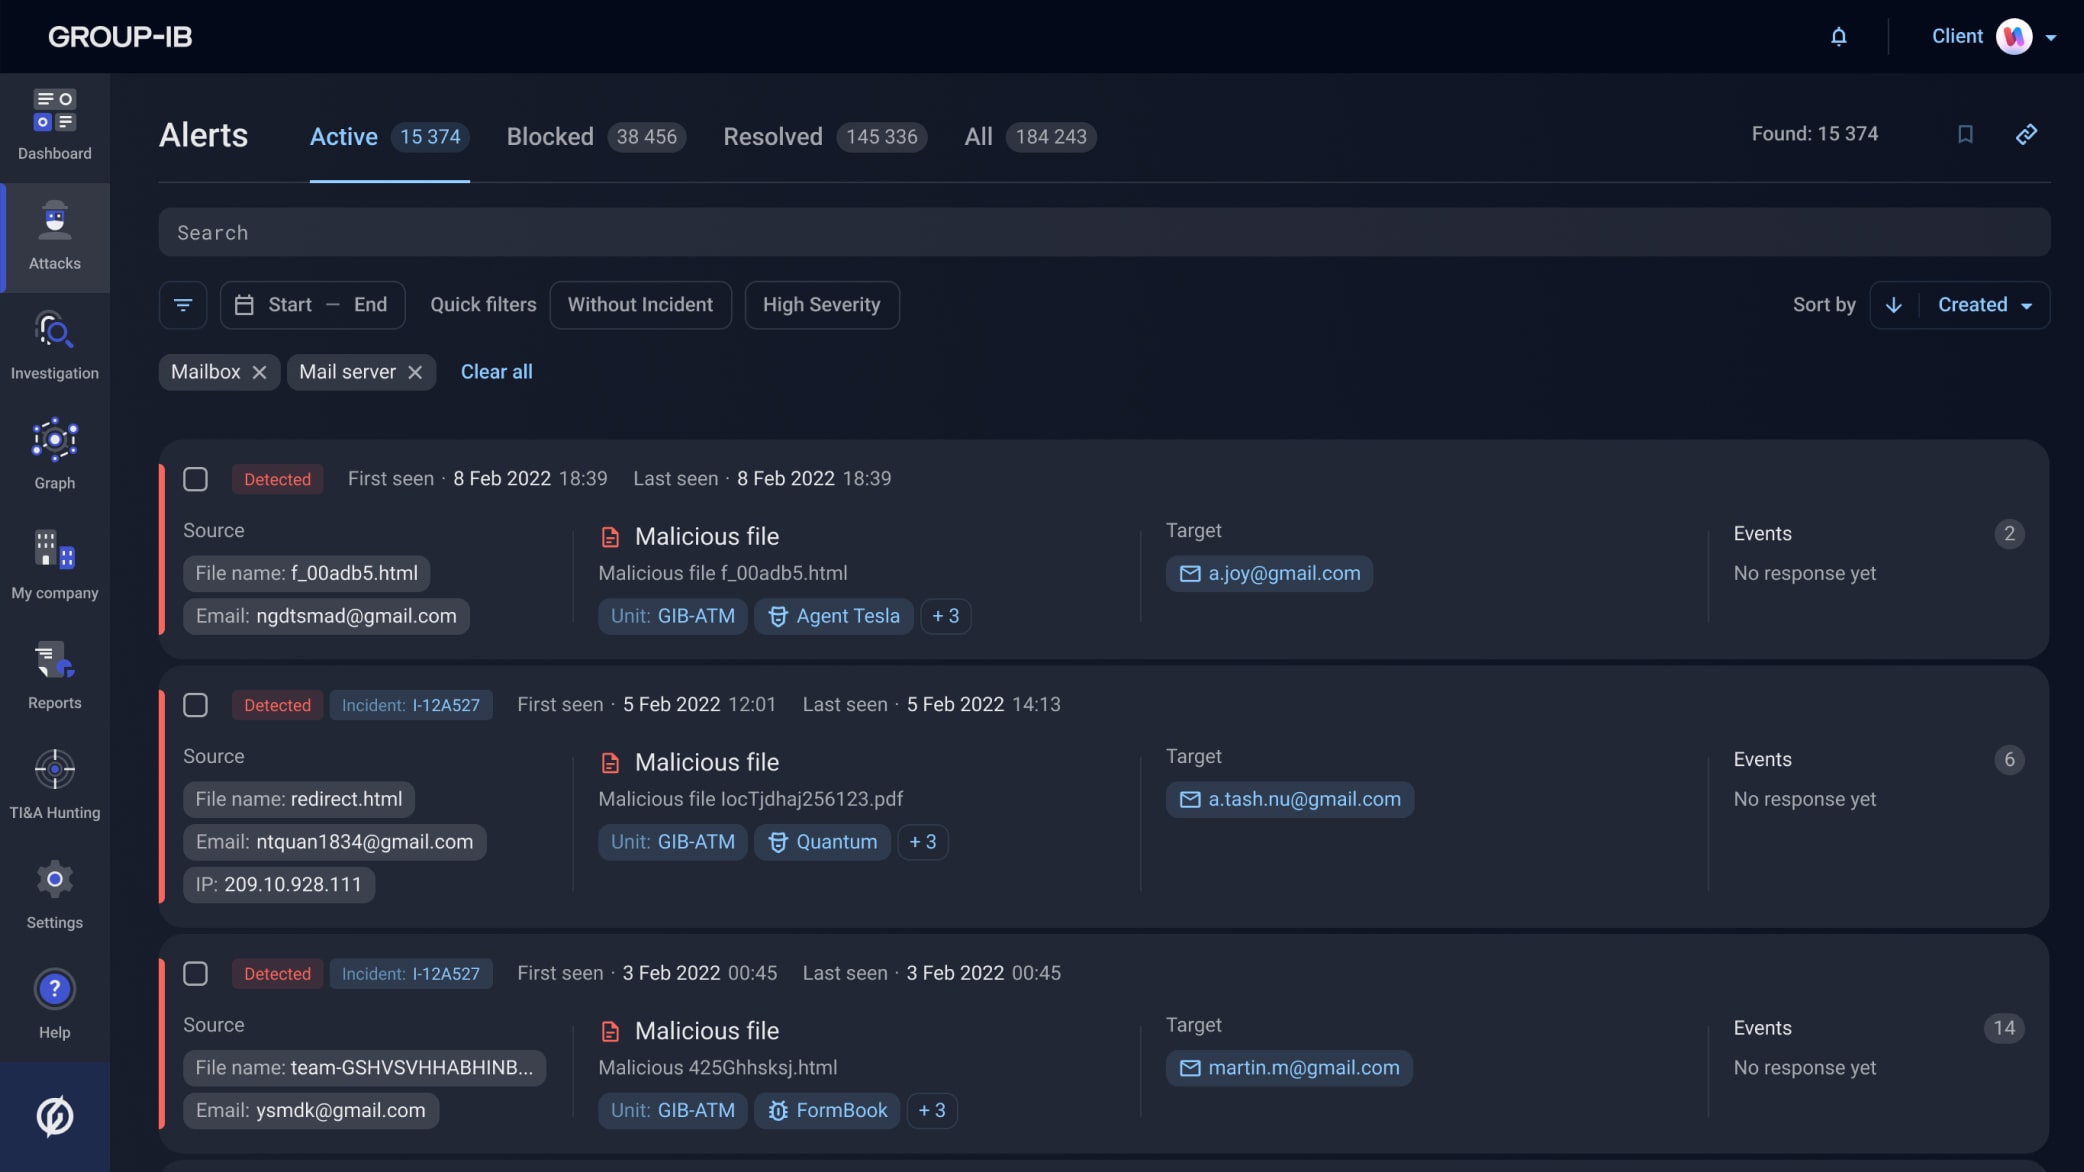
รักษาความปลอดภัยอีเมลขององค์กรของคุณบนคลาวด์หรือภายในองค์กรด้วยการวิเคราะห์พฤติกรรมที่ขับเคลื่อนด้วยปัญญาด้วย แพลตฟอร์ม Managed XDR Group-IB ตรวจจับและขัดขวางการส่งมัลแวร์ สแปม ฟิชชิ่ง และการโจมตี BEC ต่อสู้กับเทคนิคการหลบเลี่ยงของผู้โจมตีด้วยเทคโนโลยีการวิเคราะห์ขั้นสูง
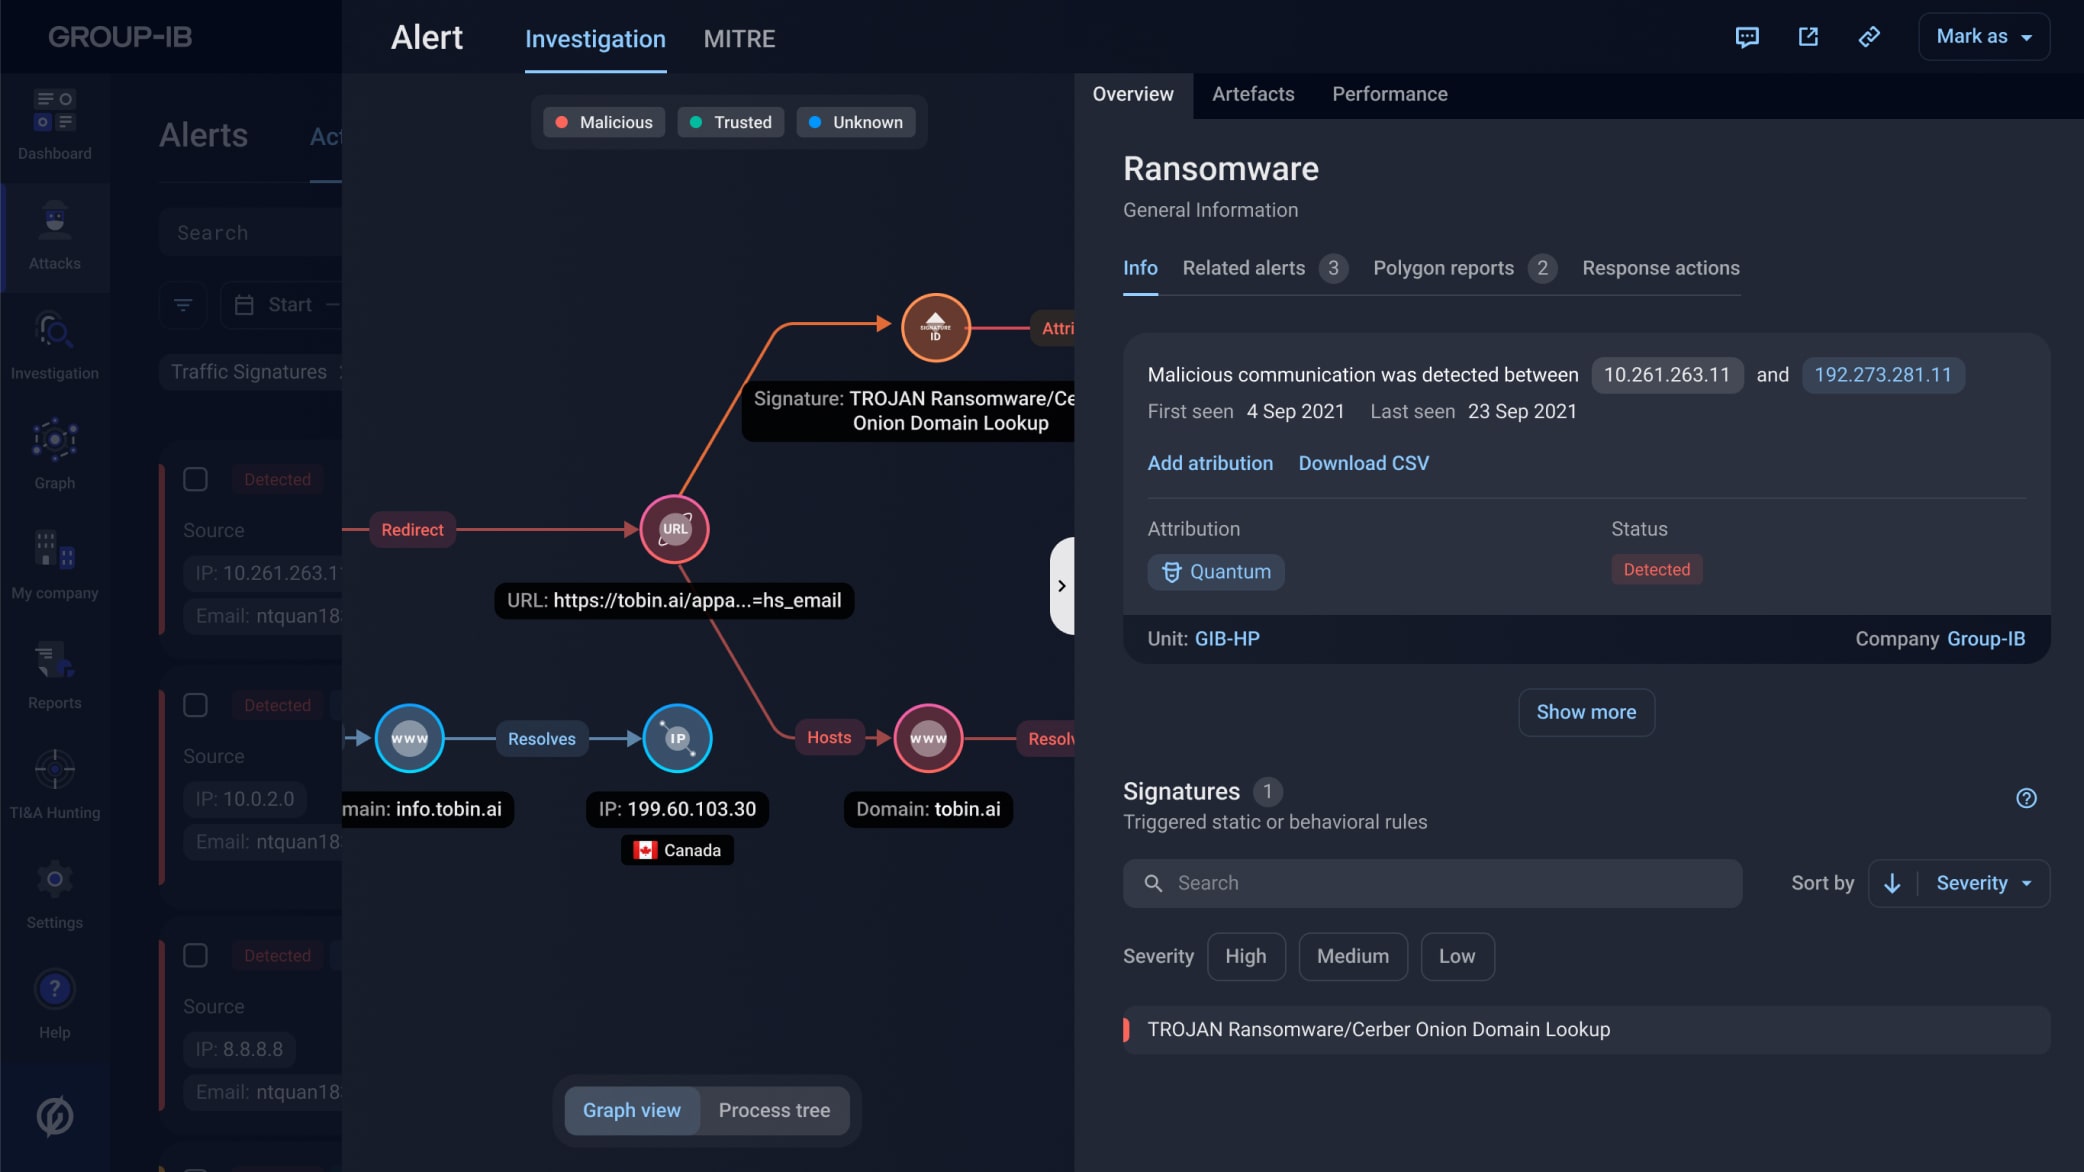
ใช้ประโยชน์จากManaged XDR ของGroup-IBเพื่อตรวจจับกิจกรรมที่เป็นอันตรายในข้อมูลการสื่อสารผ่านเครือข่าย วิเคราะห์โปรโตคอลเครือข่ายเพื่อตรวจจับความผิดปกติและการเคลื่อนที่ตามแนวนอน ค้นพบภัยคุกคามในข้อมูลการสื่อสารที่ถูกเข้ารหัส ค้นหาภัยคุกคามที่ยังไม่ทราบโดยการทดสอบสมมติฐานผ่านบันทึกเครือข่าย
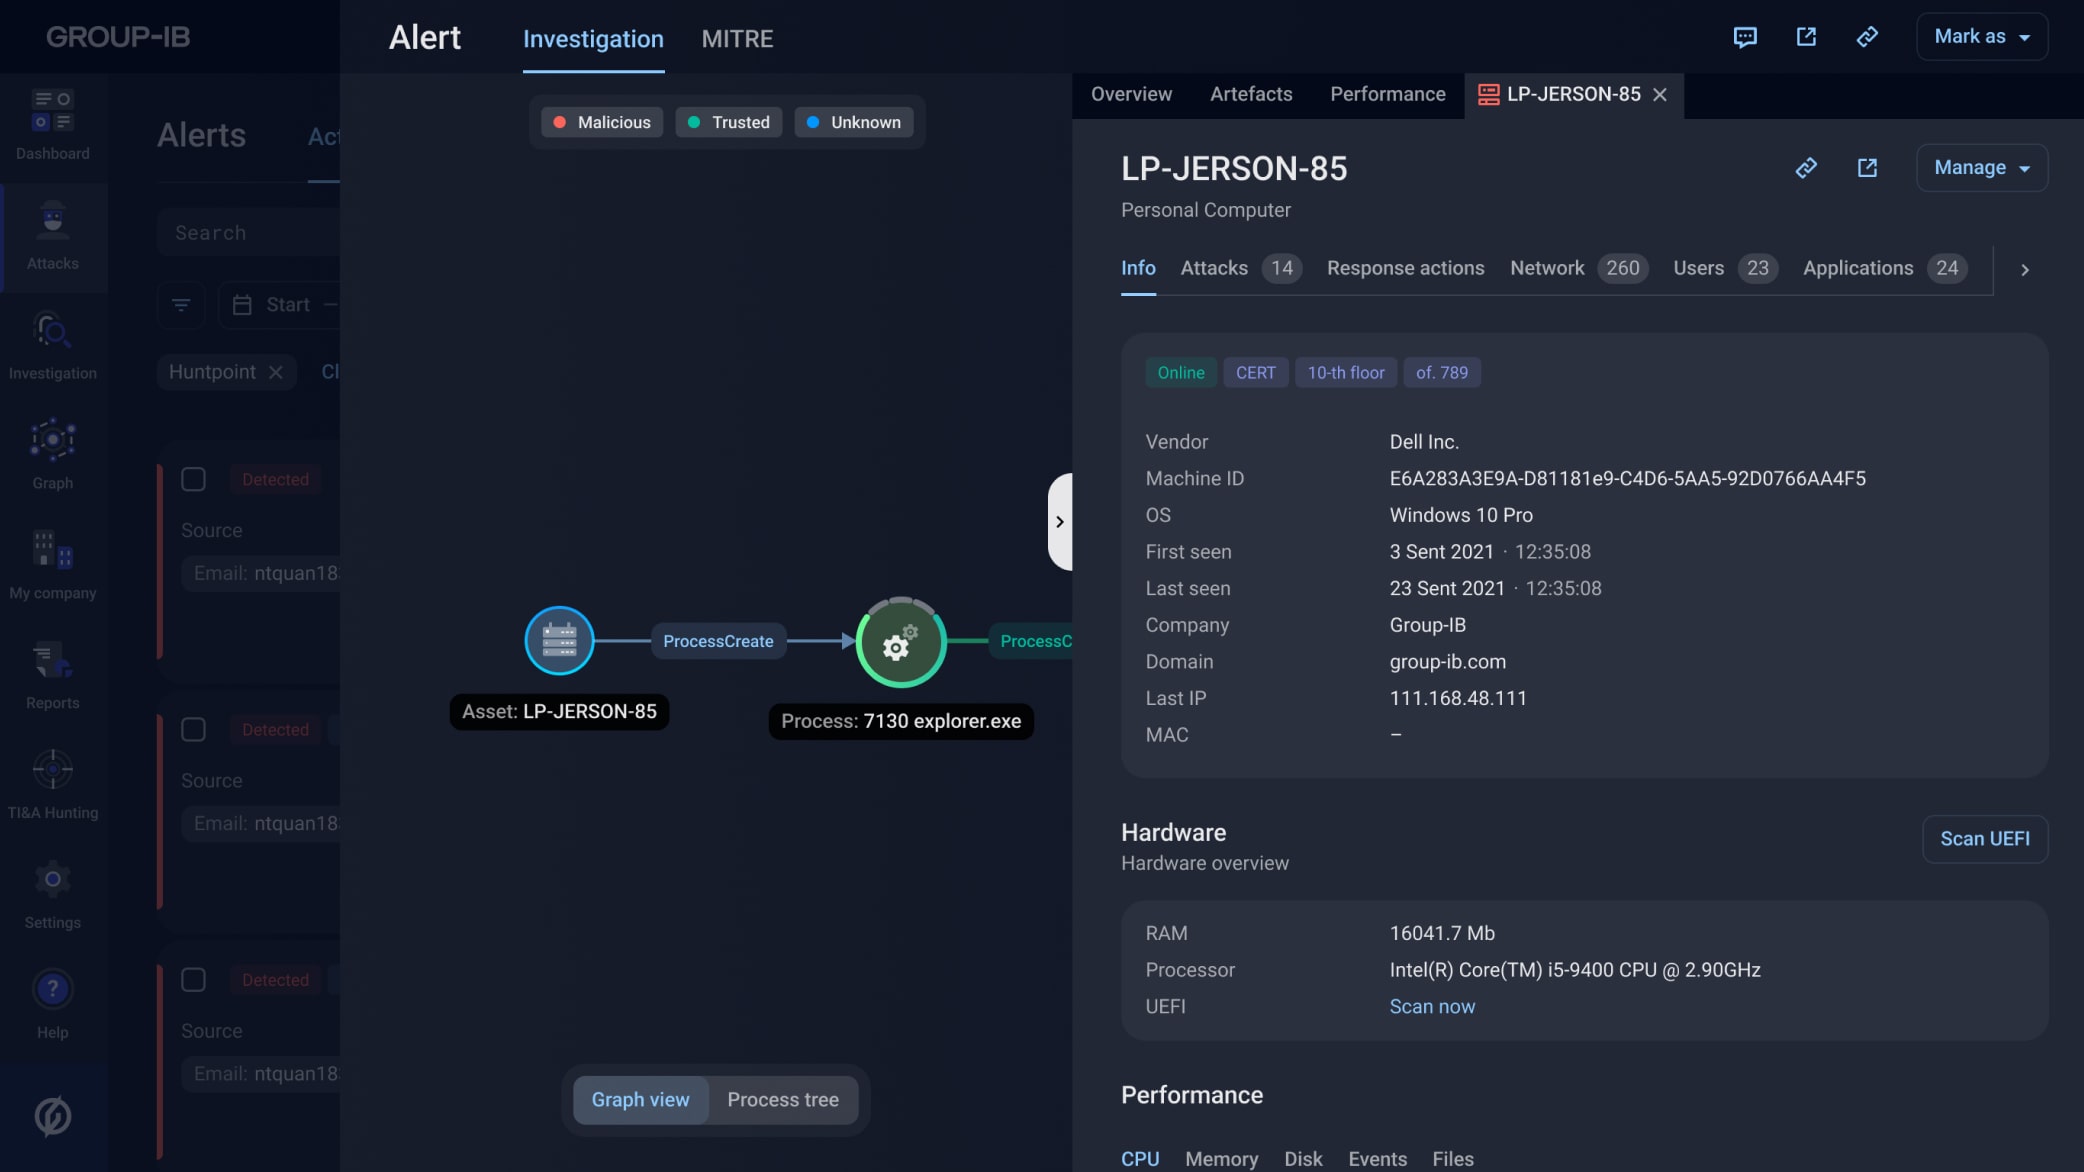
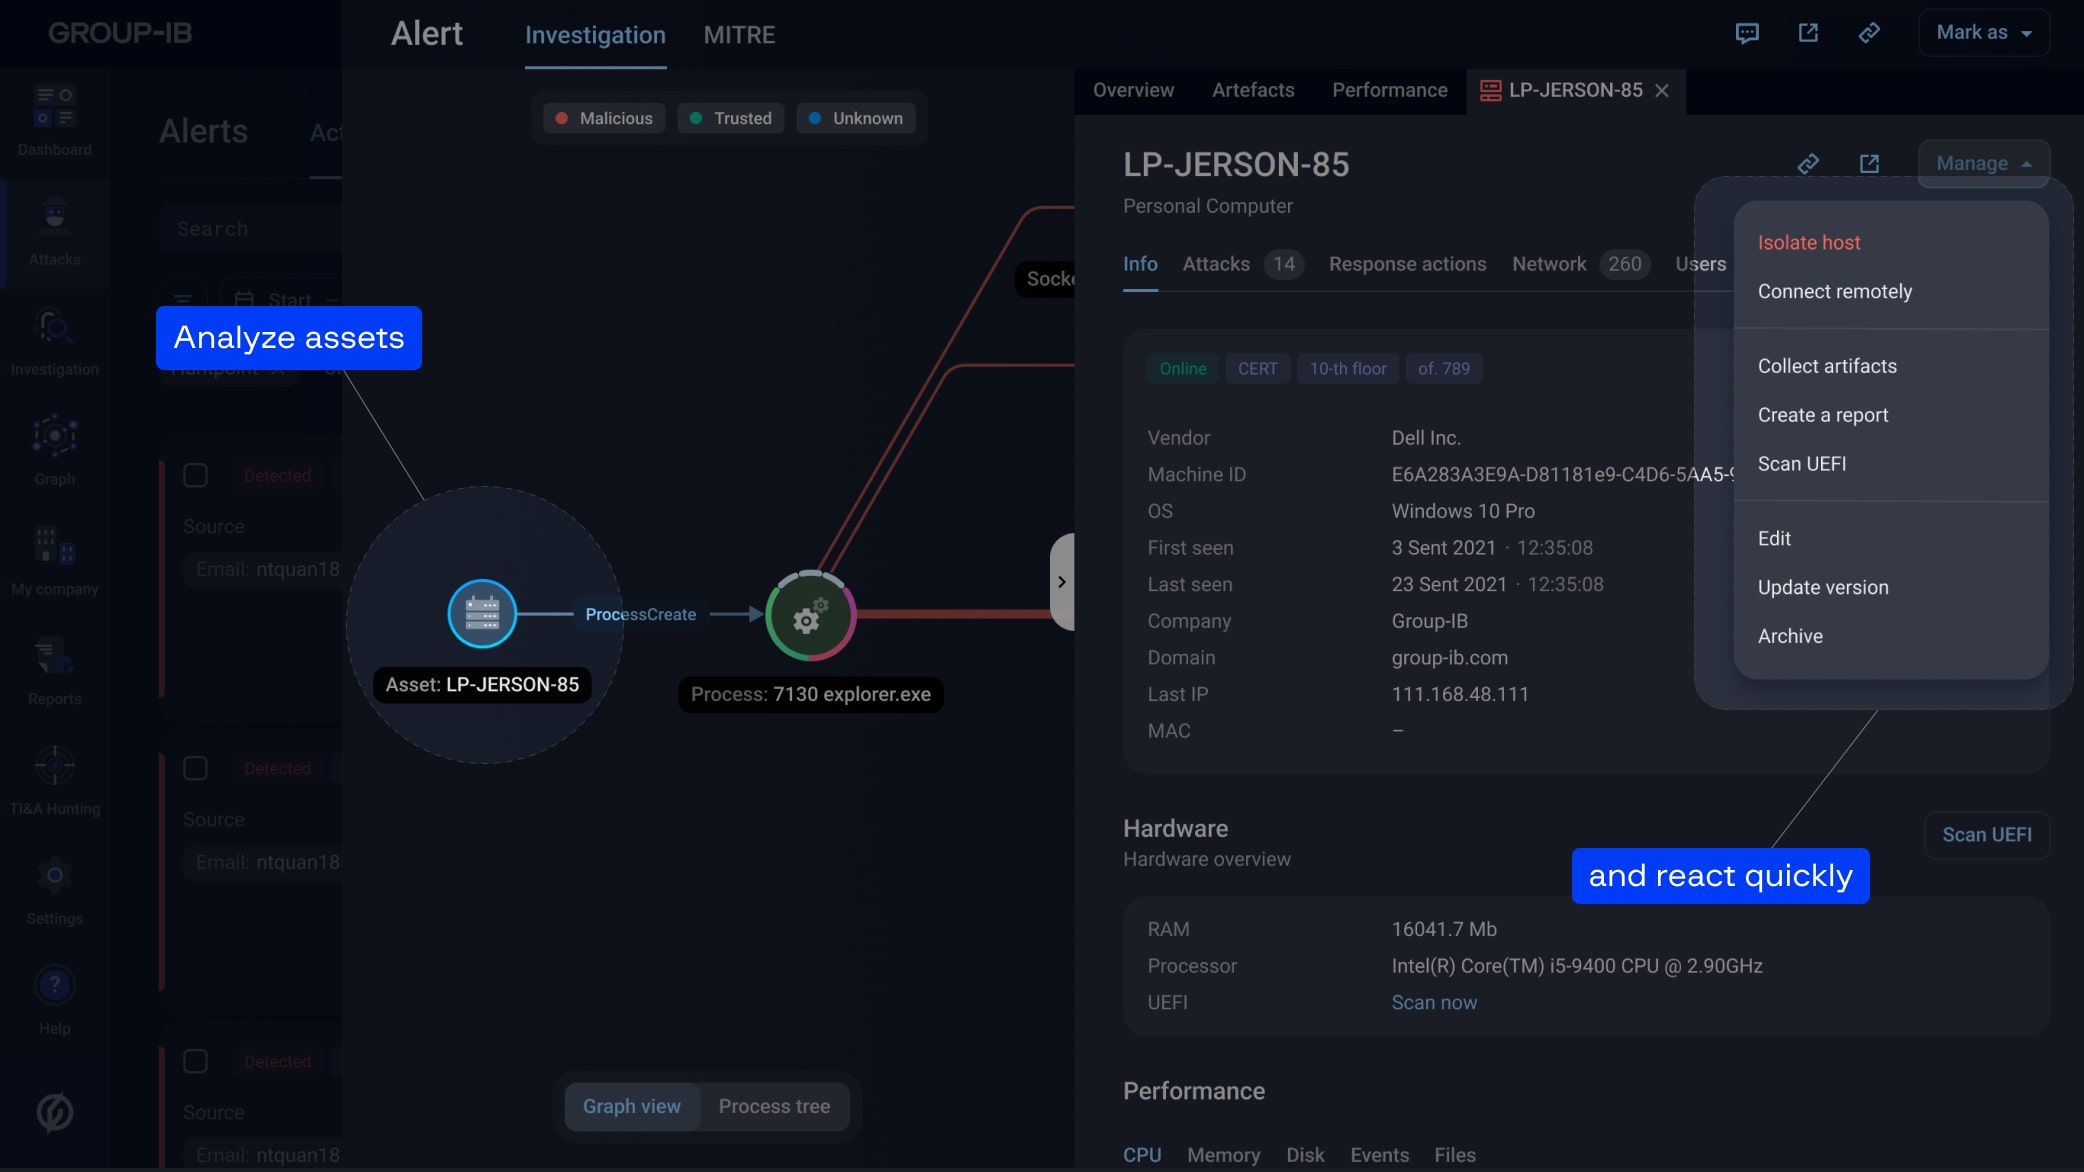
ตรวจจับการโจมตีในระดับโฮสต์โดยใช้ประโยชน์จากข้อมูลข่าวกรอง การวิเคราะห์ลายเซ็นและพฤติกรรม และความสามารถในการตรวจจับมัลแวร์ด้วย โซลูชัน Managed XDR ป้องกันและตอบสนองต่อภัยคุกคามโดยแยกโฮสต์ กำจัดกระบวนการ หรือเข้าถึงคอนโซล รวบรวมข้อมูลที่เกี่ยวข้องกับการตรวจสอบทางนิติวิทยาศาสตร์สำหรับการล่าภัยคุกคาม การตอบสนองต่อเหตุการณ์ด้านความปลอดภัย และการสืบสวน
รับข้อมูลเชิงลึกที่สามารถนำไปปฏิบัติได้จากโซลูชัน Threat Intelligence ชั้นนำของโลกของเรา ค้นพบโครงสร้างพื้นฐานภายนอกของผู้โจมตี ศึกษาภัยคุกคามและ TTP เฉพาะอุตสาหกรรมหรือภูมิภาค รับการวิเคราะห์เชิงลึกของการโจมตีหรือ IoC เฉพาะ ศึกษามัลแวร์และผู้ก่อให้เกิดภัยคุกคาม
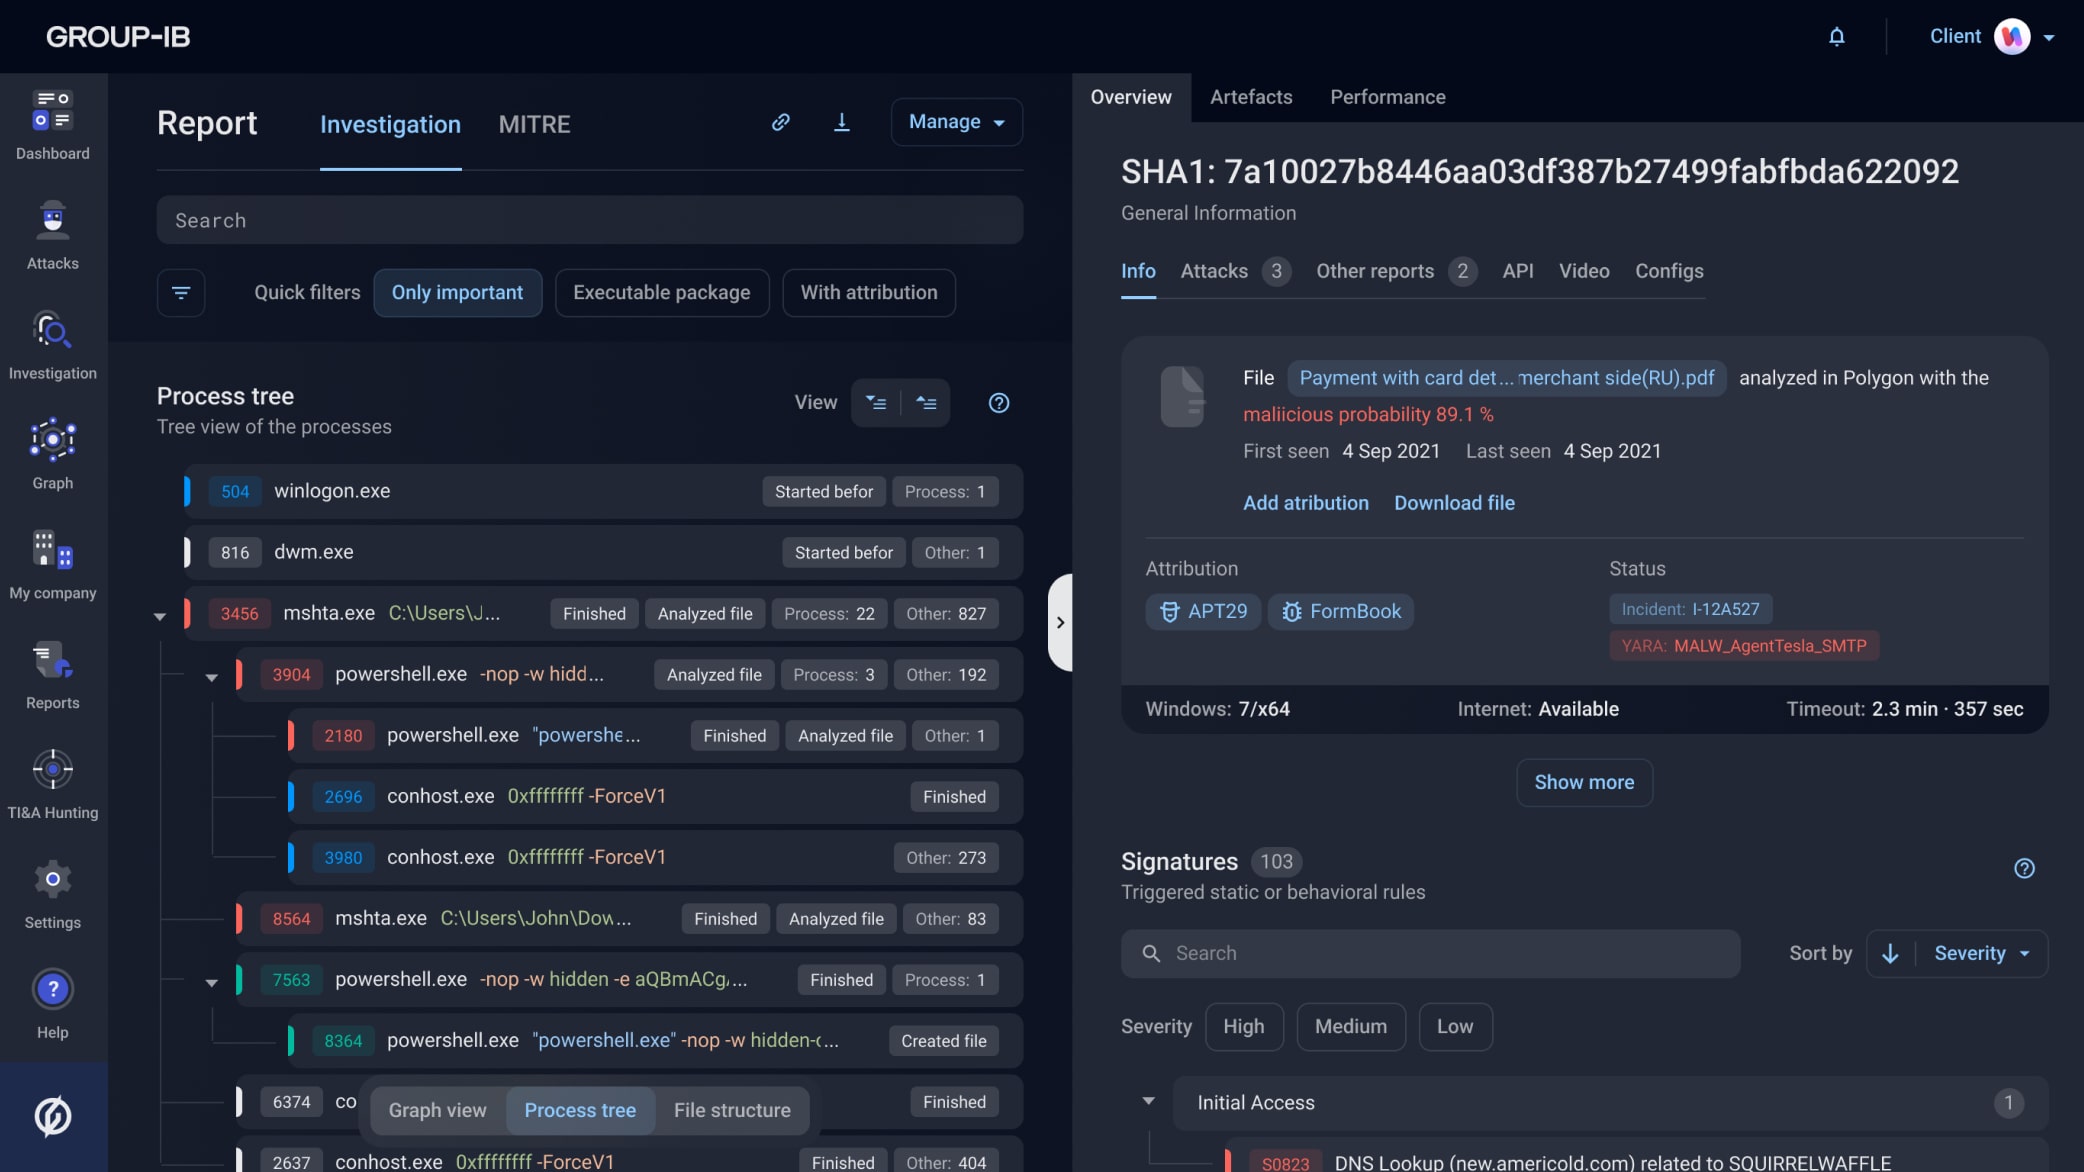
เรียกใช้ไฟล์และลิงก์ที่น่าสงสัยจากโครงสร้างพื้นฐานต่างๆ ในสภาพแวดล้อมเสมือนจริง การวิเคราะห์ที่ครอบคลุม การตรวจจับภัยคุกคามด้านความปลอดภัย การสกัด IoC และการระบุการโจมตีเพื่อหยุดการส่งมัลแวร์และตัดสินใจด้านความปลอดภัยโดยอิงจากรายงานที่ดำเนินการได้
ค้นหาภัยคุกคามที่ไม่ถูกตรวจพบได้อย่างง่ายดายด้วยคอนโซล XDR แบบรวม ระบุความพยายามโจมตีที่ใช้งานอยู่ได้อย่างรวดเร็วโดยค้นหาผ่านข้อมูลกิจกรรม รวมถึงข้อมูลระยะไกล เมตาดาต้า บันทึก NetFlow และอื่นๆ ที่รวบรวมจากทั่วทั้งองค์กรของคุณ
หยุดผู้โจมตีได้เพียงคลิกเดียว ติดตามทุกขั้นตอนที่ผู้โจมตีดำเนินการ แยกเครื่องโฮสต์ที่ถูกบุกรุกออก และรวบรวมข้อมูลที่จำเป็นสำหรับการวิเคราะห์นิติวิทยาศาสตร์ดิจิทัลด้วย Group-IB Managed XDR ทำให้ทุกสิ่งเป็นไปได้
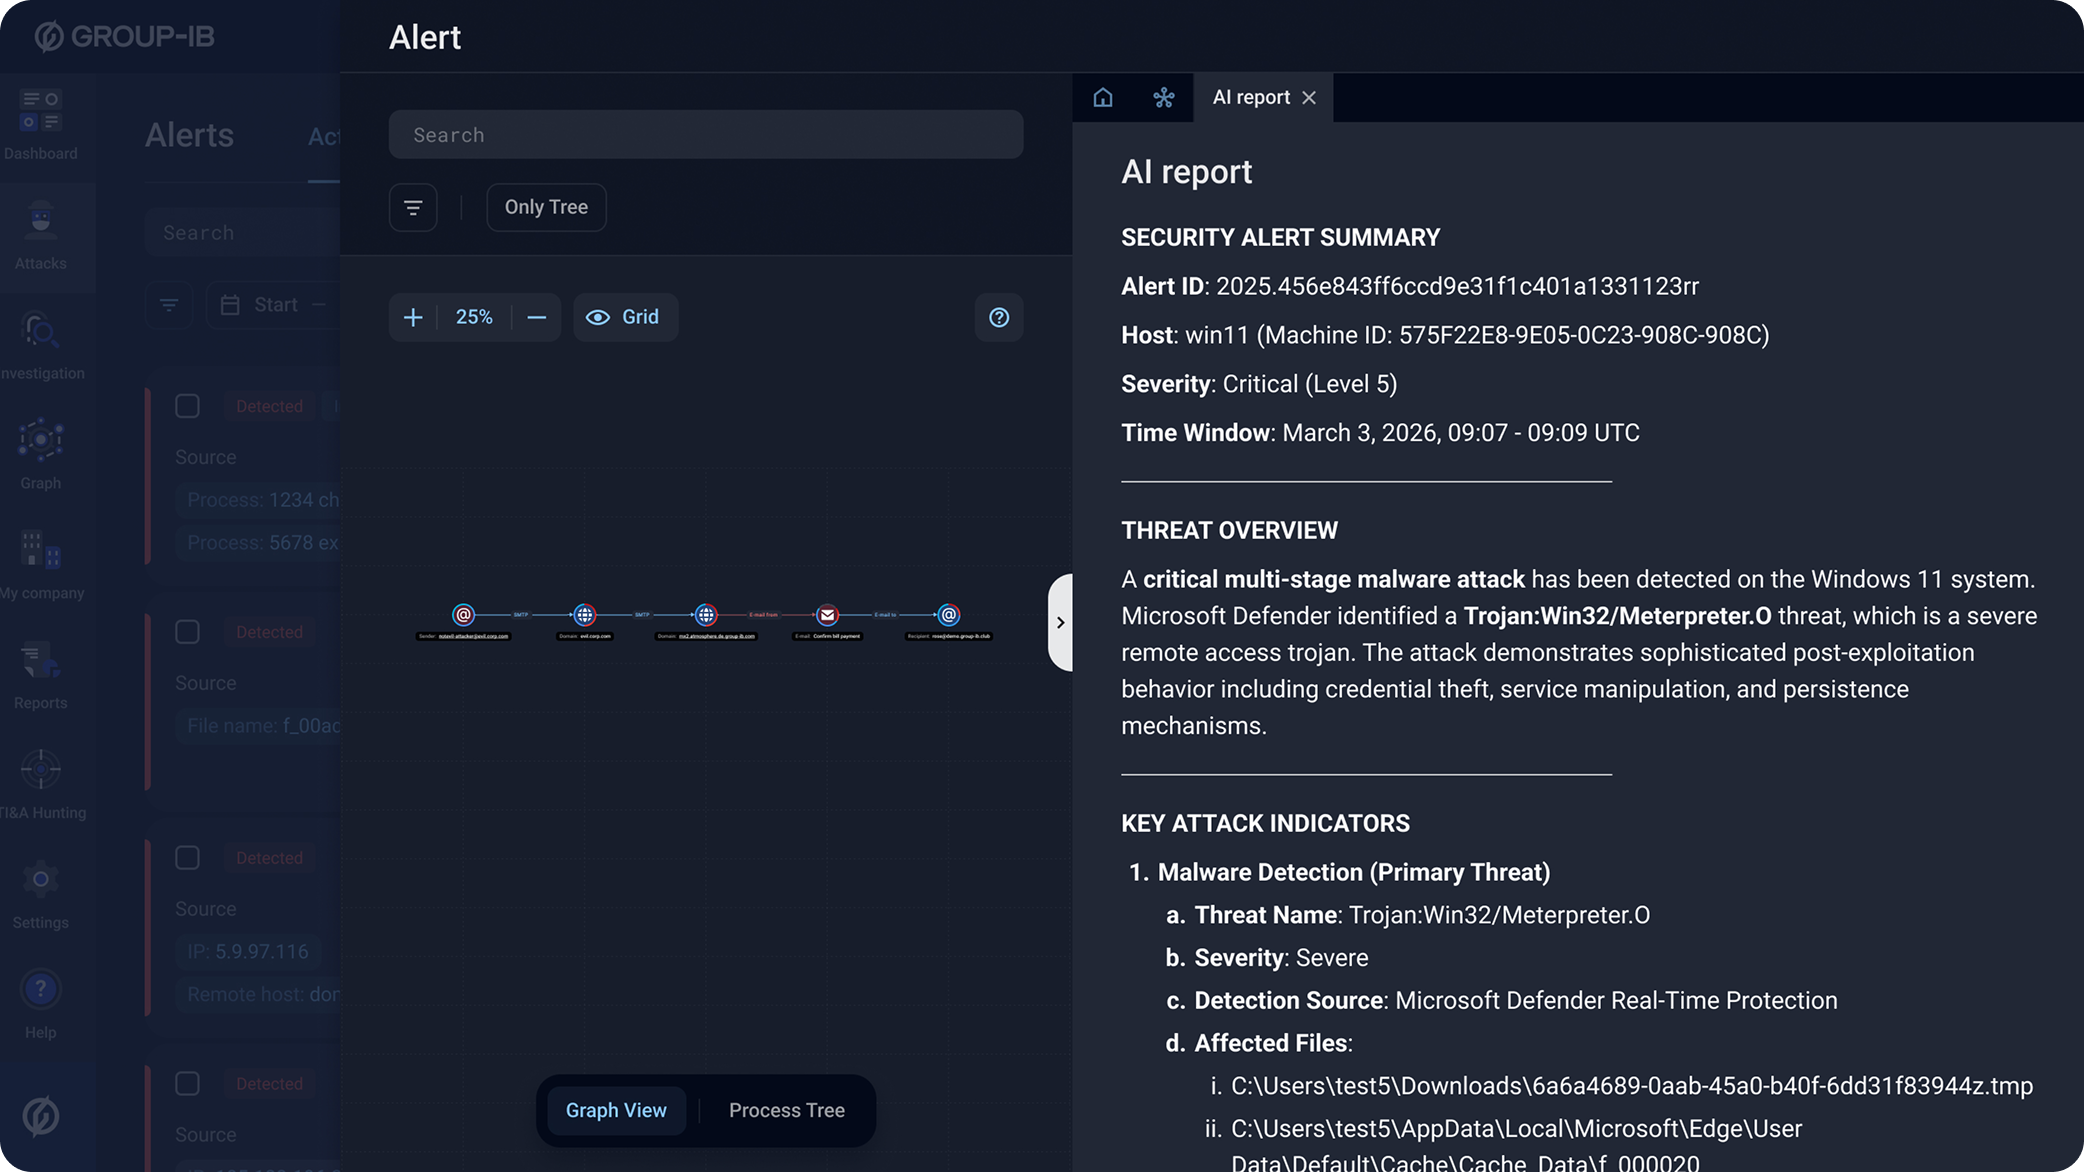
Prevyn AI คือแกนกลางทางปัญญาUnified Risk Platform ในManaged XDR, Prevyn AI จะวิเคราะห์การแจ้งเตือน, ลายเซ็นที่เกี่ยวข้อง, และกิจกรรมที่เป็นอันตรายทั่วทั้งโครงสร้างพื้นฐานของคุณ โดยผสานThreat Intelligence Group‑IBThreat Intelligence ตามการวิเคราะห์, AI จะเตรียมการตอบสนองไว้ให้ผู้เชี่ยวชาญมนุษย์ตรวจสอบ มนุษย์จะตรวจสอบ, แก้ไข, และอนุมัติ — จากนั้นดำเนินการแก้ไขปัญหาได้ในคลิกเดียว
Prevyn AI ลดเวลาจากการแจ้งเตือนสู่การดำเนินการด้วยปัญญาประดิษฐ์เชิงบริบทและคำแนะนำที่มีโครงสร้าง — ฝังอยู่โดยตรงในกระบวนการทำงานเดิมของนักวิเคราะห์
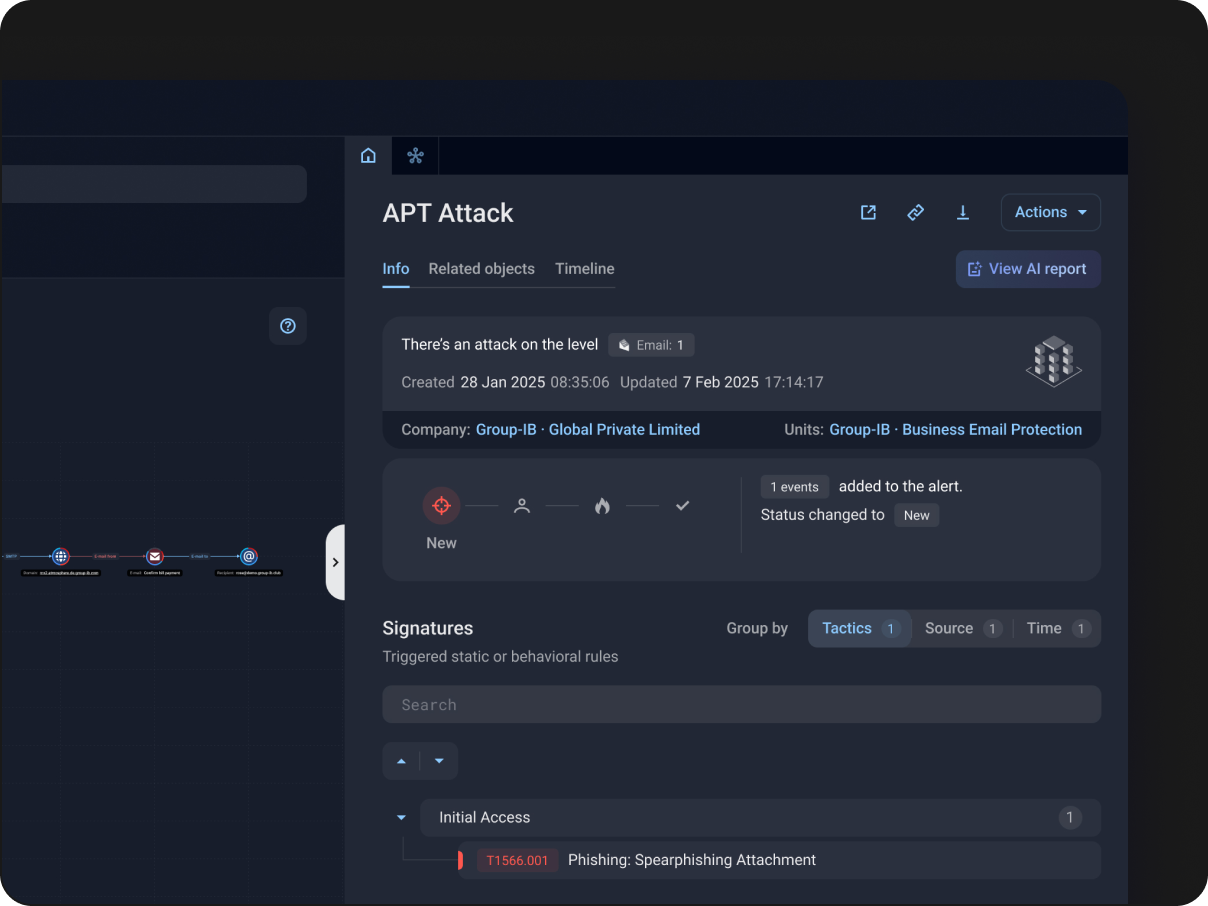
Prevyn AI วิเคราะห์การแจ้งเตือน ลายเซ็นที่เกี่ยวข้อง และกิจกรรมที่เป็นอันตรายทั่วทั้งโครงสร้างพื้นฐานของคุณ โดยผสานThreat Intelligence จากการวิเคราะห์ดังกล่าว ระบบจะเตรียมเวิร์กโฟลว์การแก้ไขที่ระบุขั้นตอนการตอบสนองสำหรับการตรวจสอบโดยนักวิเคราะห์มนุษย์ เมื่อได้รับการอนุมัติแล้ว สามารถดำเนินการแก้ไขได้ด้วยการคลิกเพียงครั้งเดียว
ด้วยการกระทำเพียงครั้งเดียว นักวิเคราะห์มนุษย์สามารถสร้างคำอธิบายข้อความที่ชัดเจนเกี่ยวกับเหตุการณ์ได้ โดยอาศัยข้อมูลการแจ้งเตือนที่มีอยู่ในผลิตภัณฑ์อยู่แล้ว คุณสมบัตินี้ช่วยลดเวลาที่ใช้ในการจัดทำเอกสารด้วยตนเอง และทำให้การดำเนินการตอบสนองในสภาพแวดล้อมที่กว้างขวางขึ้นเป็นไปได้ง่ายขึ้น
ปกป้องพื้นผิวการโจมตีที่สำคัญในโครงสร้างพื้นฐานของคุณ ค้นหาศัตรูอย่างเป็นเชิงรุก และตอบสนองแบบเรียลไทม์

รับการมองเห็นที่ครบถ้วนเกี่ยวกับการดำเนินการด้านความปลอดภัยของคุณ รวมถึงจุดสิ้นสุด เซิร์ฟเวอร์ ภาระงานบนคลาวด์ อีเมล และเครือข่าย

รักษาความต่อเนื่องของกระบวนการทางธุรกิจและเพิ่มมูลค่าการลงทุนด้านความปลอดภัยที่มีอยู่ด้วยผลิตภัณฑ์ที่เสนอการบูรณาการดั้งเดิมและการปรับใช้เต็มรูปแบบอย่างรวดเร็ว

ทำให้งานประจำเป็นแบบอัตโนมัติเพื่อปลดปล่อยทรัพยากรและปล่อยให้อัลกอริทึม ML เข้าใจถึงข้อมูลจำนวนมหาศาล SOC บุคลากรสามารถตอบสนองต่อภัยคุกคามที่ต้องได้รับการแก้ไข

ใช้ประโยชน์จากเทคโนโลยีที่เป็นกรรมสิทธิ์และความเชี่ยวชาญระดับโลกเพื่อระบุภัยคุกคามที่ซับซ้อนซึ่งมิฉะนั้นจะตรวจไม่พบ

ทำงานร่วมกับนักวิเคราะห์ชั้นนำในสภาพแวดล้อมที่ใช้ร่วมกัน ขยายทีมงานด้านความปลอดภัยของคุณด้วยการตรวจจับ การค้นหา และการตอบสนองที่ได้รับการจัดการ

บูรณาการแหล่งข้อมูลแบบแยกส่วนทั่วทั้งสภาพแวดล้อมของคุณเพื่อเพิ่มมูลค่าของผลิตภัณฑ์แต่ละรายการในขณะที่สร้างโปรแกรมความปลอดภัยที่มากกว่าผลรวมของแต่ละส่วน

การประเมินอิสระจาก Forrester วิเคราะห์ว่า Managed XDR ส่งผลกระทบต่อรายได้และการออมของลูกค้า และประเมินผลตอบแทนจากการลงทุน (ROI) ที่สำคัญสำหรับธุรกิจ
แพลตฟอร์มGroup-IB Managed XDR ที่ออกแบบมาสำหรับทีมSOC ขององค์กร ผสานเทคโนโลยีขั้นสูงกับการกำกับดูแลจากผู้เชี่ยวชาญตลอด 24 ชั่วโมงทุกวัน เพื่อช่วยให้คุณก้าวทันภัยคุกคามที่เปลี่ยนแปลงอยู่เสมอ
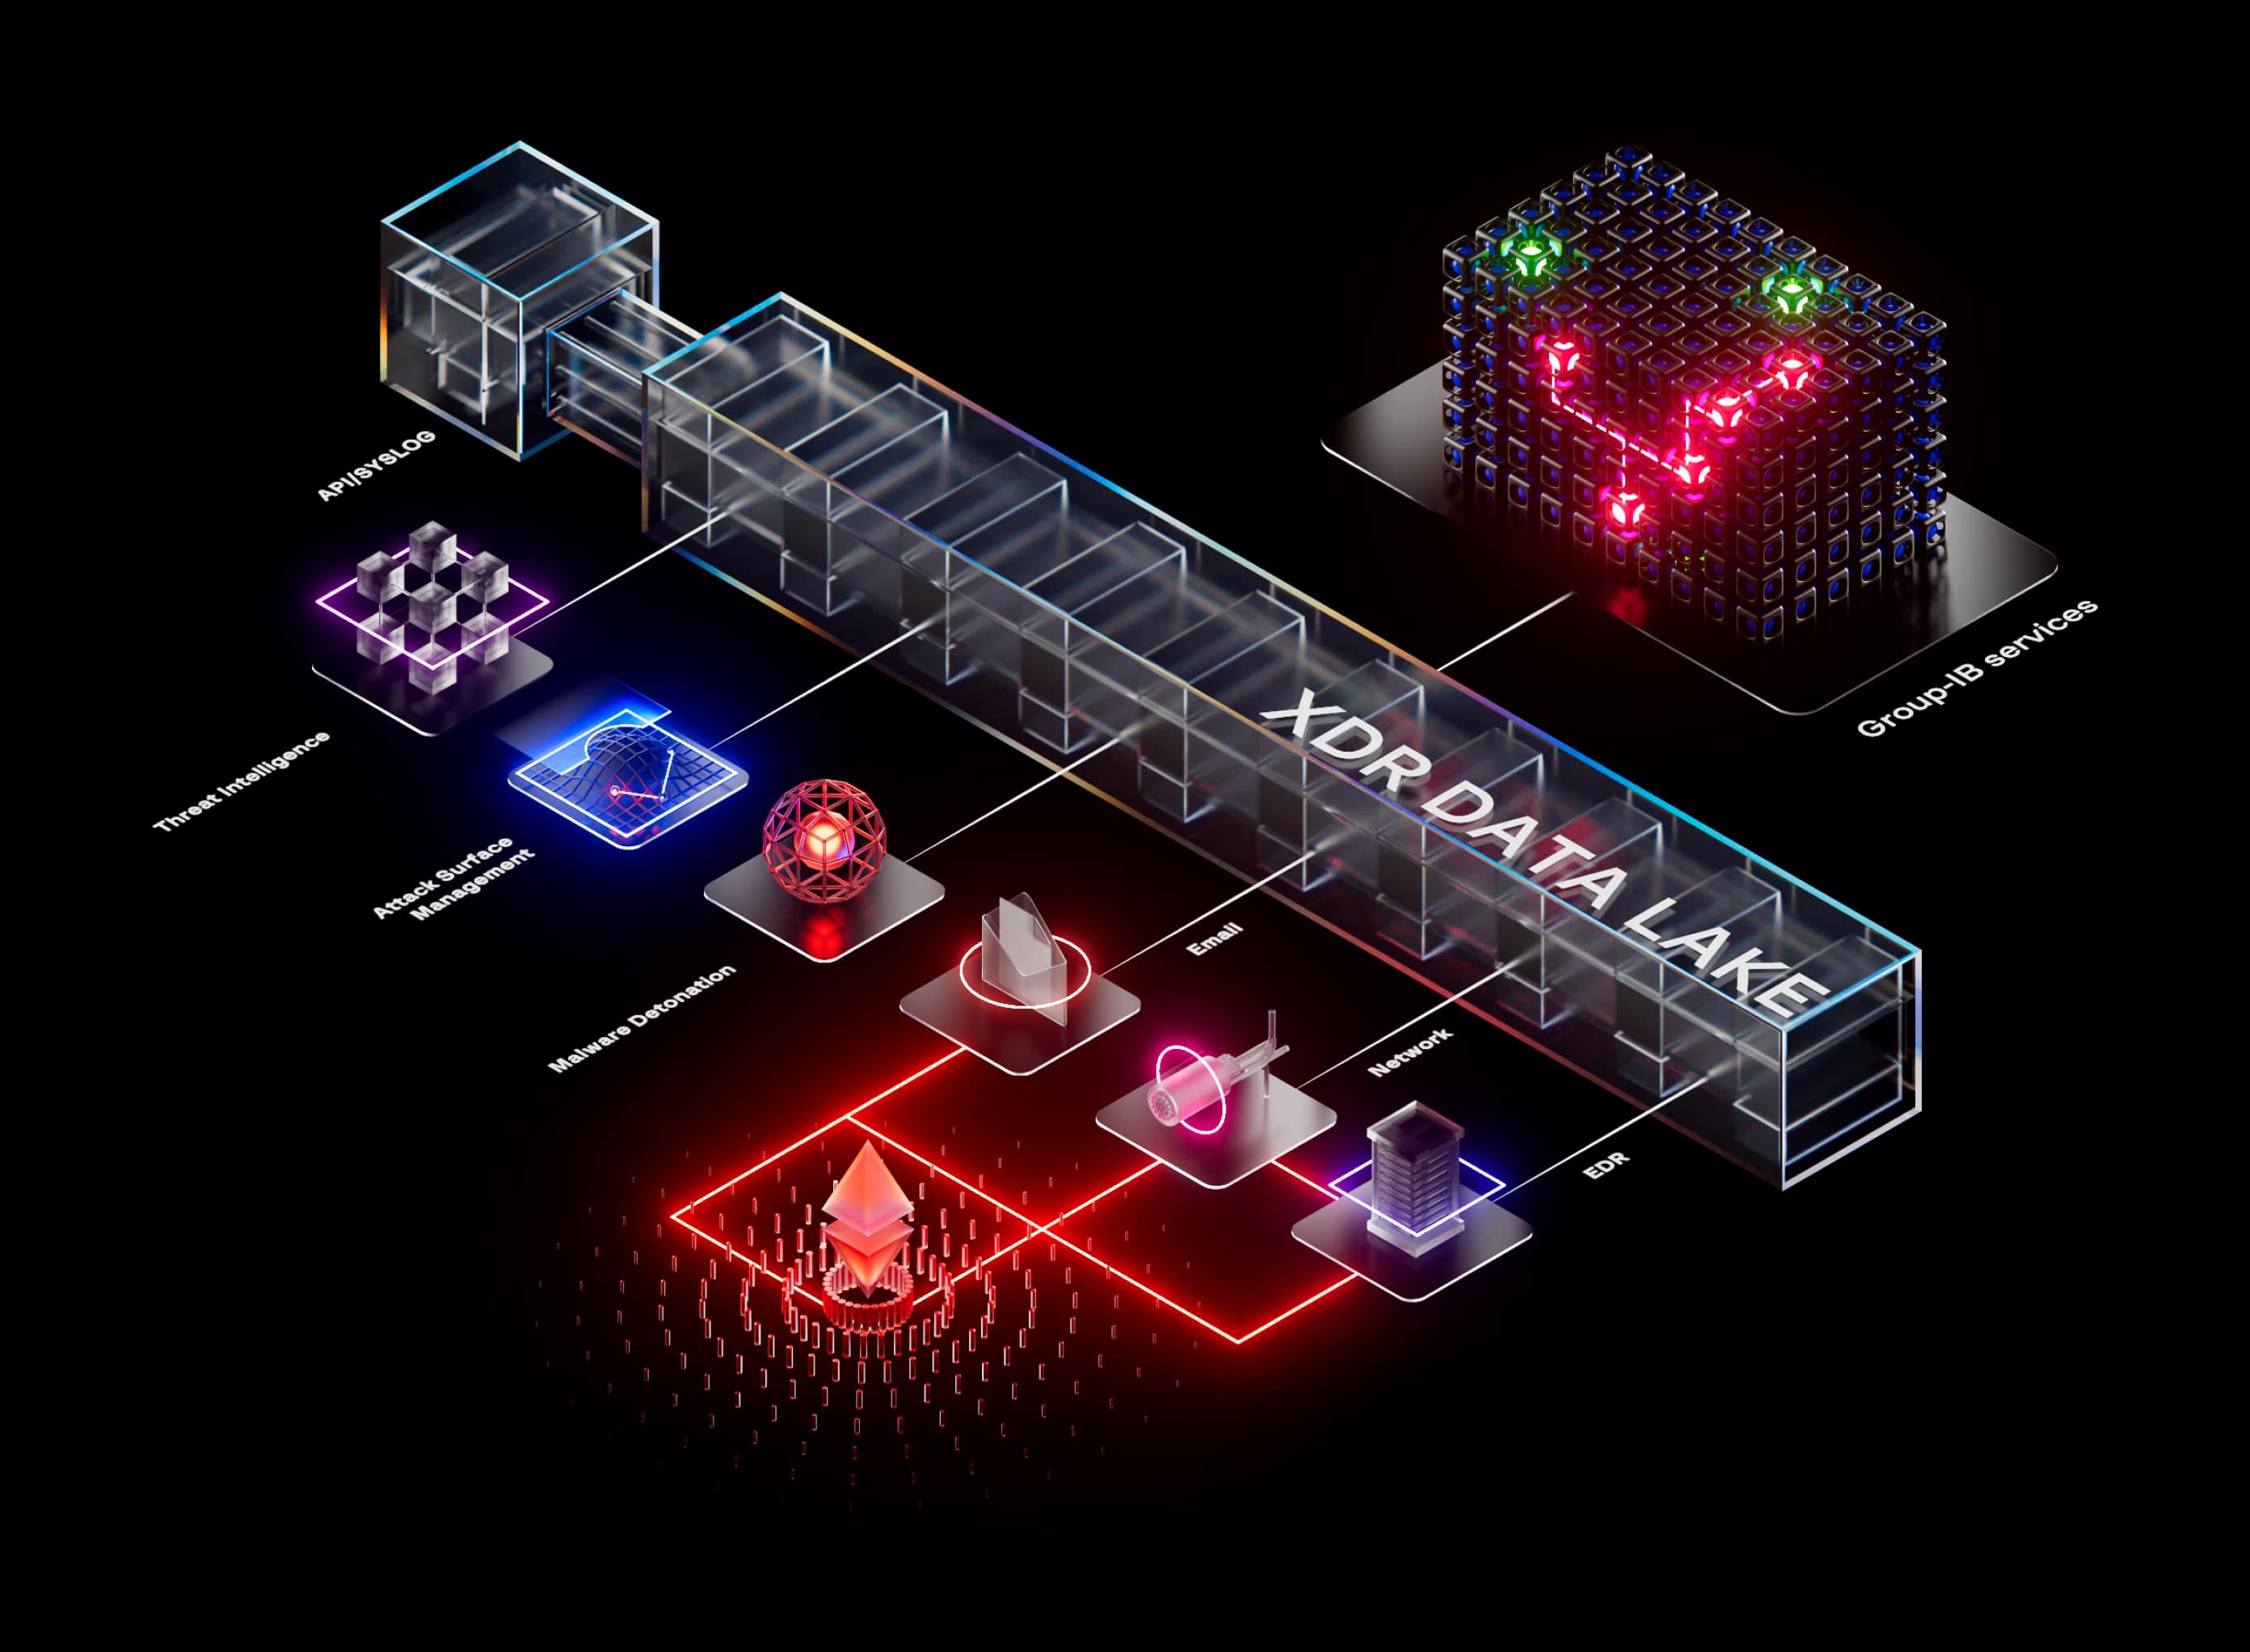
 Threat Intelligence

กราฟ


 Attack Surface Management


 กระบะทราย
 Business Email Protection


 Network


 อีดีอาร์


หากต้องการเริ่ม POC เพียงขอสาธิตโดยกรอกแบบฟอร์มด้านบน ในกรณีส่วนใหญ่ คุณจะต้องระบุอุปกรณ์ปลายทางจำนวนหนึ่งในสภาพแวดล้อมไอทีของคุณเพื่อชี้แจงขอบเขต จากนั้น POC ก็พร้อมเริ่มใช้งานได้
Extended Detection and Response (XDR) เป็นระบบรักษาความปลอดภัยข้อมูลประเภทหนึ่งที่ผลิตขึ้นเพื่อตรวจจับและตอบสนองต่อภัยคุกคามอย่างเป็นเชิงรุก XDR ช่วยเพิ่มประสิทธิภาพกระบวนการตรวจหาภัยคุกคามและเร่งกระบวนการตอบสนองต่อเหตุการณ์ที่เกิดขึ้น ฟังก์ชัน Extended Detection and Response พร้อมใช้งานในโหมดอัตโนมัติและทำงานบนโครงสร้างพื้นฐานระดับต่างๆ
Group-IB Managed XDR มอบความสามารถในการตรวจจับและตอบสนองขั้นสูงให้กับองค์กร พร้อมทั้งให้เข้าถึงการค้นหาภัยคุกคามและการแก้ไขปัญหาผ่านอินเทอร์เฟซเดียว โซลูชันนี้ใช้การผสมผสานระหว่างเทคโนโลยีชั้นนำหลายประเภทและความเชี่ยวชาญจากผู้เชี่ยวชาญ:
Group-IB’sให้บริการ XDR แบบจัดการพร้อมการสนับสนุนตลอด 24 ชั่วโมง ในกรณีเกิดเหตุการณ์ไม่คาดคิด การจัดลำดับความสำคัญของคำเตือน และกิจกรรมการค้นหาภัยคุกคามแบบจัดการ
Group-IB นอกจากนี้ยังให้บริการตรวจสอบระบบหลากหลายประเภท รวมถึงการทดสอบการเจาะระบบ (penetration testing) และกิจกรรมทีมแดง (red teaming) รวมถึงบริการ DFIR ซึ่งรวมถึงการตอบสนองต่อเหตุการณ์ (incident response)และการค้นหาหลักฐานทางอิเล็กทรอนิกส์ (eDiscovery)
Group-IB อัปเดตข้อมูลข่าวกรองอย่างต่อเนื่อง ซึ่งManaged XDR ใช้เพื่อระบุภัยคุกคามแบบเรียลไทม์เครื่องมือเรียนรู้ของเครื่อง (machine learning)และนักวิเคราะห์ทำงานร่วมกันเพื่ออัปเดตและปรับปรุง TTPs, IoCs, โปรไฟล์มัลแวร์ และข้อมูลอื่น ๆ ด้วยข้อมูลเชิงลึกล่าสุดทันทีที่ค้นพบ
คุณสมบัติและความสามารถของManaged XDR ยังได้รับการอัปเดตอย่างสม่ำเสมอ ประมาณเดือนละครั้งGroup-IB จะปล่อยอัปเดตผลิตภัณฑ์พร้อมการปรับปรุงและคุณสมบัติใหม่
ใช่ครับ องค์กรที่ไม่มี expertise หรือบุคลากรเพียงพอที่จะดำเนินการค้นหาภัยคุกคาม (threat hunting) สามารถใช้แพลตฟอร์มGroup-IB Managed XDR ได้ โดยได้รับการสนับสนุนจากนักวิเคราะห์ที่ได้รับการฝึกอบรมอย่างเชี่ยวชาญ ซึ่งจะช่วยระบุแหล่งที่มาของภัยคุกคาม เข้าใจ TTPs ที่เฉพาะเจาะจงกับบริษัท และให้คำแนะนำเพื่อปรับปรุงสถานะความปลอดภัย
การ Managed XDR แดชบอร์ดแบบรวมศูนย์รวบรวมข้อมูลระยะไกลจากทุกแหล่ง เชื่อมโยงการแจ้งเตือน และระบุภัยคุกคามโดยใช้กลไกการเรียนรู้ของเครื่อง ทีมรักษาความปลอดภัยสามารถทดสอบสมมติฐานและค้นหาภัยคุกคามได้อย่างง่ายดายด้วยคำค้นหาที่ใช้งานง่าย
ใช่,Managed XDR ถูกใช้อย่างเป็นประจำในการตอบสนองต่อเหตุการณ์ ลูกค้า ผู้ให้บริการบริการจัดการ (Managed Service Providers) และทีมของGroup-IBเอง ใช้โซลูชันนี้เพื่อระบุ ตอบสนอง และแก้ไขภัยคุกคาม องค์กรที่ไม่มี expertise หรือบุคลากรเพียงพอที่จะดำเนินการตอบสนองต่อเหตุการณ์ สามารถใช้บริการจัดการ (Managed Service) ของGroup-IBได้
เมื่อต้องล่าหาภัยคุกคาม Managed XDR เชื่อมโยง TTP, IoC และมัลแวร์ที่ตรวจพบเข้ากับผู้ก่อภัยคุกคามโดยอัตโนมัติ และให้ข้อมูลเชิงลึกเกี่ยวกับวิธีการโจมตี ข้อมูลเชิงลึกเหล่านี้ช่วยให้ทีมงานระบุภัยคุกคามและระบุผลบวกปลอมได้
ใช่ครับGroup-IB ให้บริการการเชื่อมต่อที่พร้อมใช้งานทันทีกับโซลูชันยอดนิยม เช่น SIEM นอกจากนี้ยังมี API ที่ยืดหยุ่น ซึ่งช่วยให้Managed XDR สามารถเชื่อมต่อกับเครื่องมือของฝ่ายที่สามใดก็ตาม รวมถึงแดชบอร์ดที่พัฒนาขึ้นตามความต้องการ