Todos los recursos de Group-IB

Explore el mundo de la
ciberseguridad en un solo lugar

Nuestro Centro de Recursos reúne informes de expertos, casos reales de éxito, seminarios web, podcasts, vídeos prácticos y blogs actualizados para ayudarle a mantenerse informado, capacitado y preparado para hacer frente a las amenazas digitales de hoy en día.

Informes
Casos de éxito
Seminarios en línea
Podcasts
Vídeos
Blogs
Investigaciones
Notas de rescate
Actores de la amenaza
Informes
Casos de éxito
Seminarios en línea
Podcasts
Vídeos
Blogs
Investigaciones
Notas de rescate
Actores de la amenaza
Explora los recursos de « Group-IB »

Introduzca su consulta en la barra de búsqueda

De la detonación a la detección
Blog
De la detonación a la detección: ahora es el entorno de pruebas el que dicta las reglas
Entender qué hace una muestra de malware y ser capaz de detectarla son dos tareas distintas, y la segunda...
Ir a
Más allá del cumplimiento normativo: preparación de los bancos kuwaitíes para el Marco de Resiliencia Cibernética y Operativa (CORF)
Informe
Más allá del cumplimiento normativo: preparación de los bancos kuwaitíes para el Marco de Resiliencia Cibernética y Operativa (CORF)
El Marco de Resiliencia Cibernética y Operativa (CORF v1.0) del Banco Central de Kuwait constituye una sustitución arquitectónica completa del de 2020...
Ir a
«Pagado en su totalidad»: Cómo los estafadores de tarjetas del CCG utilizan los portales de pago del Gobierno para sacar dinero de las tarjetas robadas
Informe
«Pagado en su totalidad»: Cómo los estafadores de tarjetas del CCG utilizan los portales de pago del Gobierno para sacar dinero de las tarjetas robadas
Ir a
Blog
Anatomía de BraZetsu: Cómo los ciberdelincuentes abastecen el mercado negro
Group-IB Descubre BraZetsu, un nuevo malware para Windows basado en Python que funciona como un kit de herramientas maestro para el acceso inicial...
Ir a
Blog
Milk Dragon: ¿Grandes descuentos en las redes sociales? Piénsatelo dos veces antes de comprar
Milk Dragon, también conocido como NaiLong, es un kit de phishing del tipo «Adversary-in-the-Middle» (AiTM) activo desde octubre de 2025. A diferencia de las tácticas de phishing convencionales...
Ir a
Temporada 2, episodio 7
Podcast
MuddyWater: Ampliación de una operación de espionaje
El espionaje eficaz suele basarse en la paciencia. Los actores estatales se infiltran discretamente en los objetivos, mantienen el acceso durante años y recopilan información sin llamar la atención...
Ir a
Un adversario, un flujo de trabajo
Informe
Un adversario, un flujo de trabajo
«Cyber-Fraud Fusion»: un marco práctico para unificar la ciberseguridad y la defensa contra el fraude. Los datos, los aspectos económicos y la trayectoria de madurez.
Ir a
Podcast «El motivo por encima del método»
Podcast
El motivo por encima del método: ¿qué es lo que realmente impulsa un ciberataque?
En el primer episodio de «Actores enmascarados: BelArabi_بالعربي», Mohammad Gamal y Mansour Alhmoud analizan las motivaciones que se esconden tras los ciberataques actuales...
Ir a
Blog
Nadie cae en el phishing: el nuevo agente del navegador « Group-IB » aplica inteligencia predictiva con un solo clic
Un empleado accede a una página de phishing. La pestaña se cierra, el dominio queda bloqueado en todos los navegadores de la empresa y...
Ir a
Blog
RemControl: la IA creó las superposiciones. Las víctimas pierden sus códigos PIN
Group-IB descubre RemControl, un nuevo troyano bancario para Android dirigido a bancos europeos, de Oriente Medio y canadienses, cuya infraestructura delictiva fue, sin saberlo...
Ir a
Blog
HEAVYGRAM: una puerta trasera de vigilancia en Telegram relacionada con el ataque a Handala
Group-IB Threat Intelligence analiza HEAVYGRAM, una puerta trasera para Windows basada en Telegram que se atribuye, con un grado de confianza moderado, al actor malicioso Handala Hack, vinculado a Irán...
Ir a
La mejor plataforma de prevención del fraude
Blog
Las 5 mejores plataformas de prevención del fraude para bancos y empresas fintech en 2026
La mayoría de las plataformas antifraude solo detectan una amenaza cuando esta se convierte en una transacción. Esta guía compara las cinco principales soluciones de prevención del fraude...
Ir a
Un marco de dos perspectivas para la exposición al fraude
Informe
Un marco de dos perspectivas para la exposición al fraude
Un marco de dos perspectivas sobre la exposición al fraude compara las pérdidas declaradas con la actividad fraudulenta detectada en los bancos estudiados, a lo largo de...
Ir a
Blog
El adversario contra el que luchamos se ha convertido en toda una industria: una mirada a la nueva economía de la ciberdelincuencia
Hoy en día, los ataques son baratos, rápidos y se subcontratan. Las últimas investigaciones revelan qué cambios conllevan y cómo deben las organizaciones plantear su estrategia de defensa.
Ir a
Blog
Smish. Clic. Agotado: Dentro de la sala de control de phishing de la tríada del smishing
Un análisis técnico en profundidad del kit de phishing JWR de la «Smishing Triad» y del grupo de operadores «Outsider», que revela su control en tiempo real sobre las víctimas,...
Ir a
Podcast, temporada 2, episodio 6
Podcast
Defensores: Dos frentes — Fraude en el expediente del caso y en la sección de comentarios
La mayoría de la gente vive el fraude como un hecho aislado. Un mensaje de texto sospechoso, una oportunidad de inversión falsa o una llamada telefónica...
Ir a
Informe sobre el panorama de amenazas de AUNZ, agosto de 2026
Informe
Informe sobre el panorama de amenazas de AUNZ, agosto de 2026
Ir a
Convierte los ejercicios de simulación en un servicio escalable
Webinar
Convierte los ejercicios de simulación en un servicio escalable
Presentamos la plataforma « Group-IB » de preparación cibernética: un nuevo producto que convierte los ejercicios de simulación en una práctica escalable, repetible y de alto margen...
Ir a
Informe de análisis de inteligencia, agosto de 2026
Informe
Informe de análisis de inteligencia, agosto de 2026
Explore los eventos de ciberseguridad más destacados de la región y las mejores prácticas
Ir a
Blog
Vwork: software de código abierto «militarizado» como complemento para Gigabud
Cómo el troyano bancario para Android «Gigabud» se aprovecha de «Shelter», un clonador de aplicaciones de código abierto, y qué implica esto para los bancos, los usuarios y...
Ir a
Informe sobre el panorama de amenazas en la región APAC, agosto de 2026
Informe
Informe sobre el panorama de amenazas en la región APAC, agosto de 2026
Ir a
Ransomware
Blog
El ransomware en 2026: lo que los datos te exigen
Group-IBLos datos de 2026 muestran que el ransomware se está extendiendo rápidamente por toda la región de Asia-Pacífico. Descubre dónde fallan los planes de respuesta y el marco de cinco pilares diseñado para hacer frente a...
Ir a
Blog
Un adversario: la guía de estrategia de Fusion para 90 días
La fusión es una capacidad que se va adquiriendo con el tiempo, no un equipo que se contrata. A continuación te presentamos el camino real hacia la madurez, las métricas...
Ir a
Blog
El kit de phishing «The Outsider»: una amenaza persistente frente a las medidas de las fuerzas del orden
Este blog ofrece un análisis en profundidad del kit de phishing creado por Chenlun, conocido como «Outsider Phishing Kit». Se trata de...
Ir a
Blog
Anatomía de BraZetsu: cómo los ciberdelincuentes alimentan el ecosistema clandestino
Group-IB descubre BraZetsu, un nuevo malware para Windows basado en Python que actúa como kit de herramientas principal para los «Initial Access Brokers» y que permite...
Ir a
Blog
Un adversario, dos resultados: la prueba del 0,027 %
Una campaña de malware, 11 000 dispositivos comprometidos, dos bancos con resultados muy diferentes. En el banco con un sistema de defensa integrado, el fraude tuvo éxito...
Ir a
Temporada 2, episodio 04
Podcast
GoldFactory: Un nuevo enfoque de la identidad digital en la era del robo de datos biométricos
Durante años, se consideró que una autenticación más segura era la solución al fraude en línea. A medida que se hacía cada vez más fácil robar las contraseñas, las organizaciones recurrieron a...
Ir a
Blog
Tortoiseshell: se revelan un nuevo conjunto de herramientas y una nueva infraestructura operativa
Group-IB Threat Intelligence llevamos a cabo un proceso de enriquecimiento y búsqueda de APT basándonos en datos públicos recientes sobre el grupo APT «Tortoiseshell», lo que nos llevó a...
Ir a
Blog
Balonx Sistema: La cara detrás del PhaaS que está revolucionando el sector bancario mexicano
Group-IB presenta una operación mexicana de PhaaS dirigida a más de 20 instituciones financieras, con capacidades de phishing en tiempo...
Ir a
CISD 2026: Las instituciones financieras de Ghana se enfrentan a unos requisitos de cumplimiento más amplios y diferenciados
Informe
CISD 2026: Las instituciones financieras de Ghana se enfrentan a unos requisitos de cumplimiento más amplios y diferenciados
La Directiva sobre ciberseguridad y seguridad de la información del Banco de Ghana se publicó en marzo de 2026. Descubre qué ha cambiado, en qué aspectos hay que trabajar para cumplir con la normativa...
Ir a
Blog
Un único adversario: el fraude es una red, no un pago
Se autorizó el pago. La transacción era, técnicamente, legítima. También formaba parte de una red delictiva de 187 millones de dólares, y el...
Ir a
Blog
Balonx Sistema: La cara visible detrás de la plataforma PhaaS que está revolucionando la banca mexicana
Group-IB revela una operación mexicana de PhaaS dirigida a más de 20 entidades financieras que utiliza técnicas de phishing en tiempo real, vishing basado en IA y capacidades RAT para dispositivos móviles.
Ir a
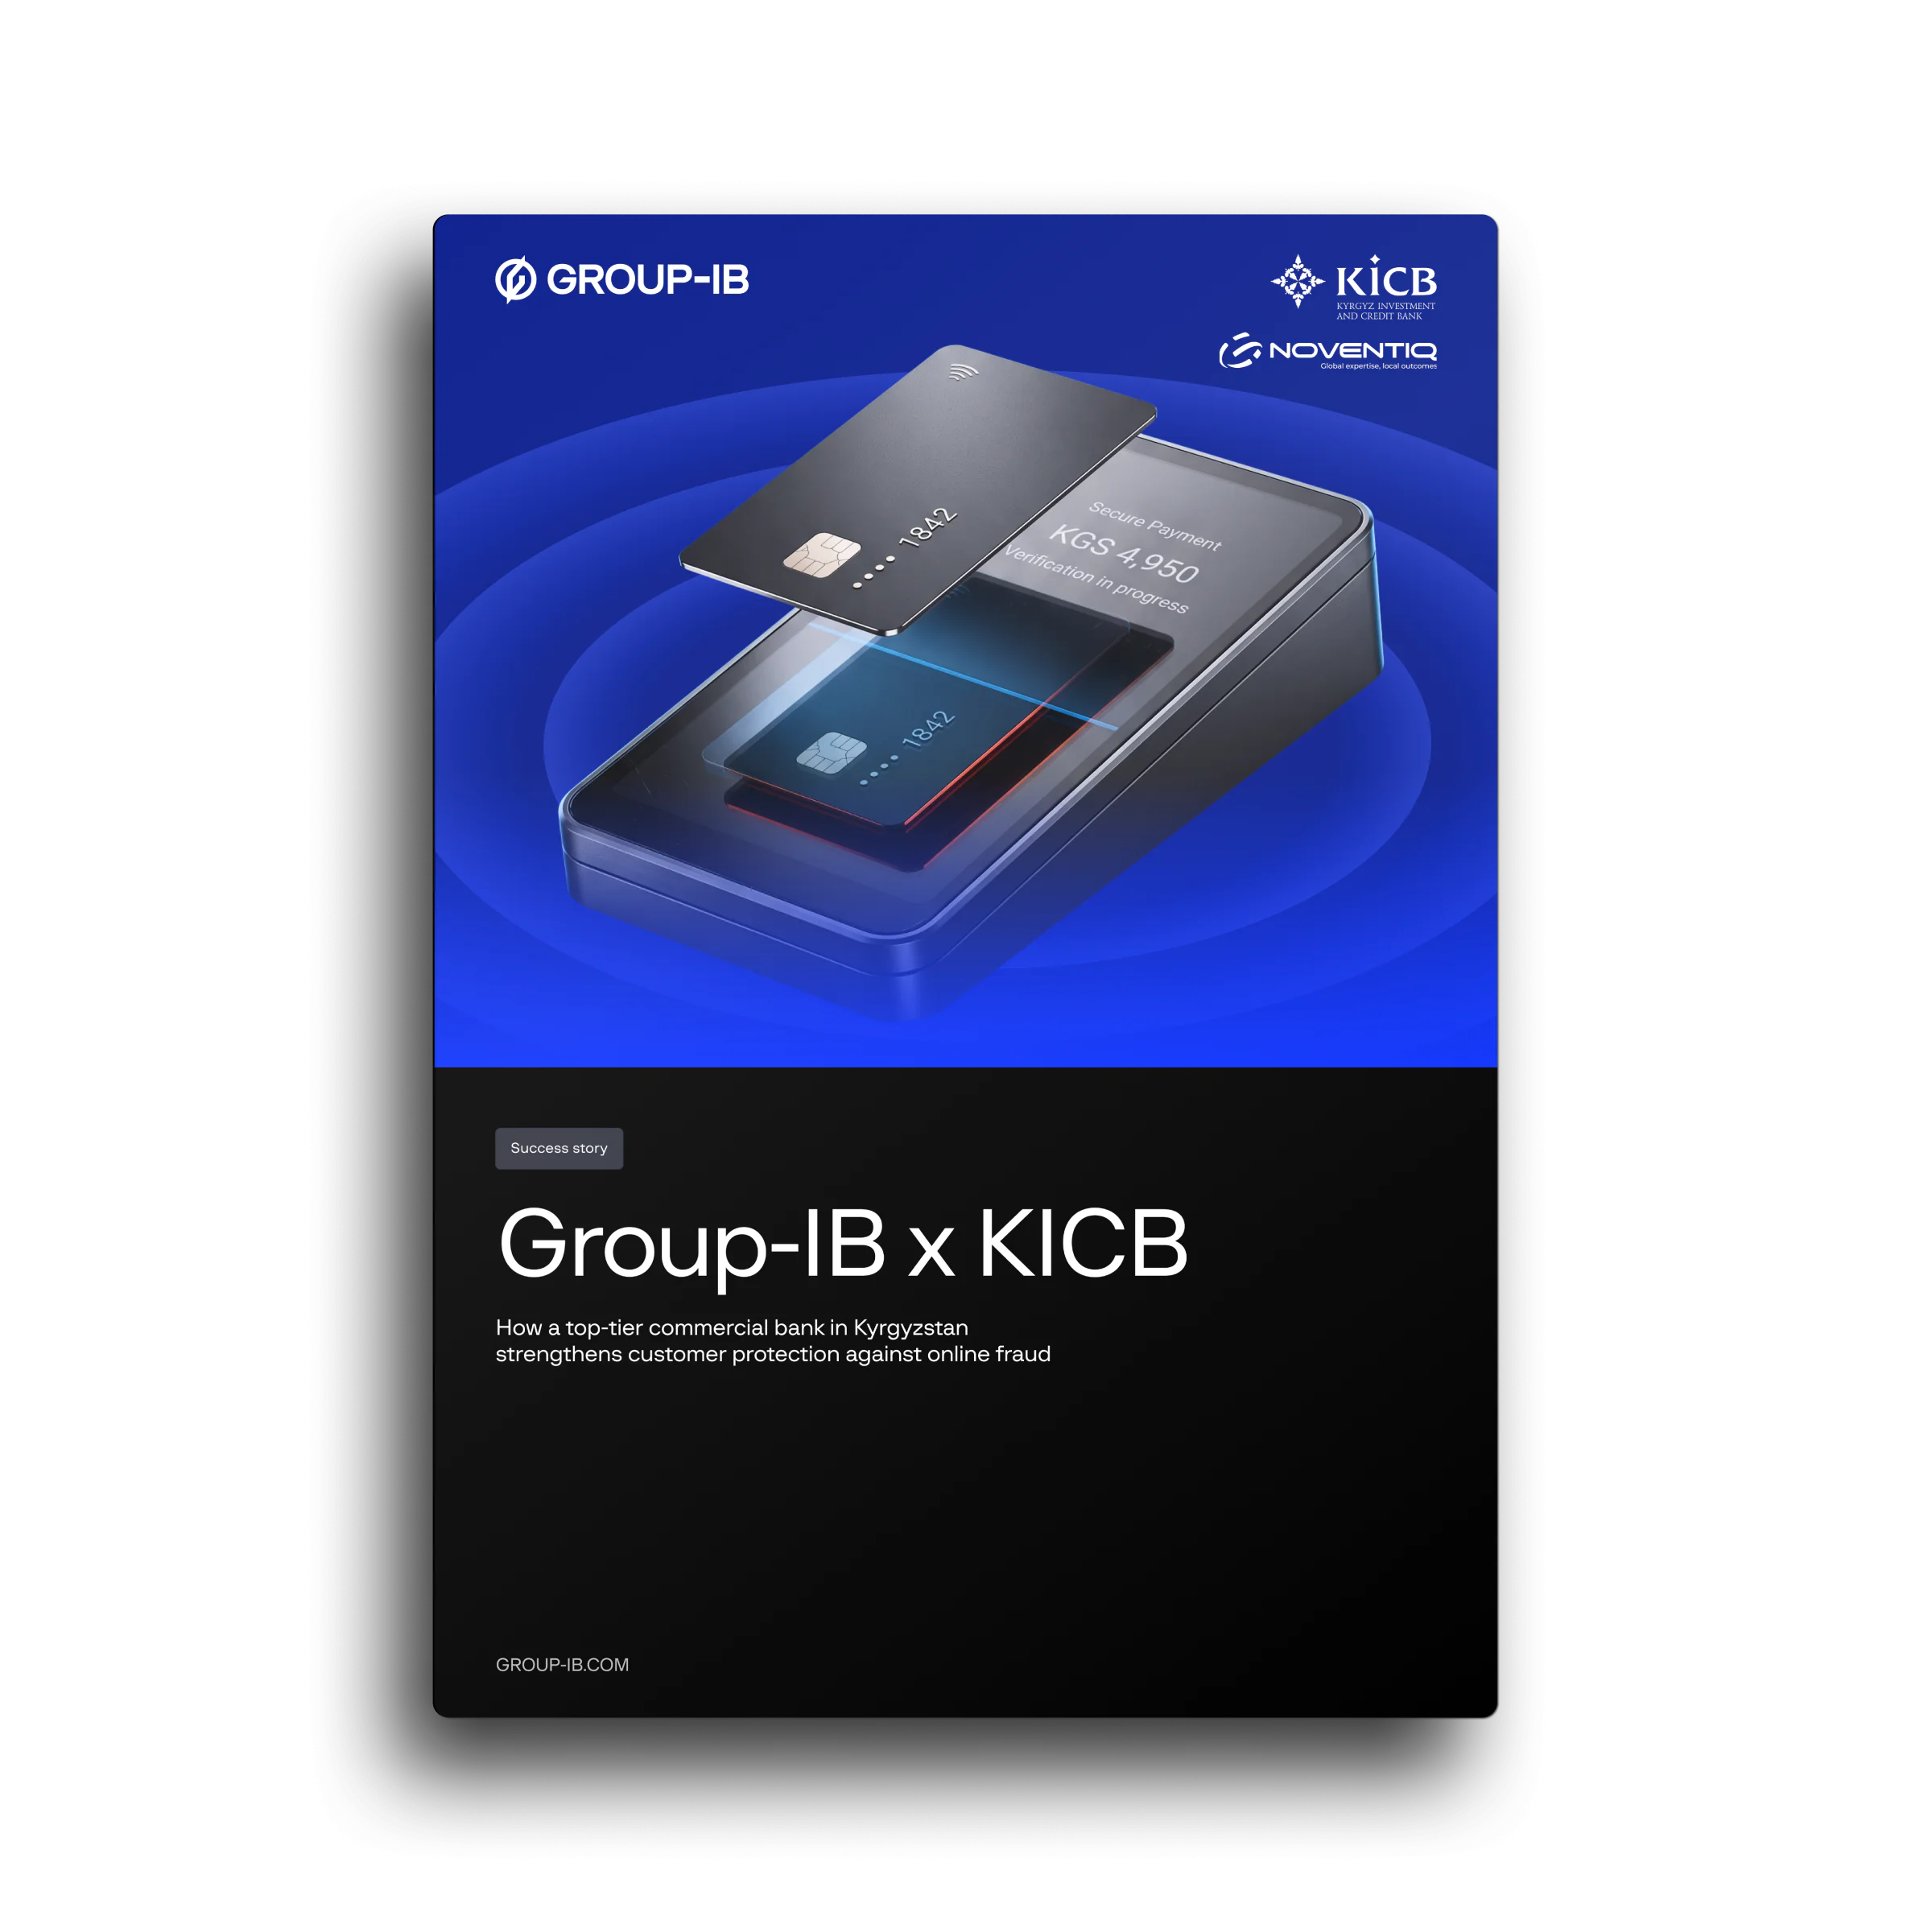
GROUP-IB x KICB
Historia de éxito
GROUP-IB x KICB
Cómo el principal banco de Kirguistán ha reforzado la protección de sus clientes frente al fraude en línea
Ir a
Blog
Un adversario: el problema de los quince minutos
Más de una cuarta parte de los fondos sustraídos desaparecen en los quince minutos siguientes a la transferencia fraudulenta. Esa cifra pone fin a...
Ir a
miniatura
Blog
Gone with the WindRelay: una nueva combinación de malware detrás de una estafa cada vez más extendida
Un nuevo malware de retransmisión NFC denominado WindRelay, junto con el RAT SpyNote, permite cometer fraudes en llamadas en directo, combinando la ingeniería social con un doble...
Ir a
Amenazas de fraude remoto mediante malware móvil
Webinar
Amenazas de fraude remoto mediante malware móvil
Participa en nuestro seminario web en directo, impartido por expertos, para descubrir cómo funcionan estas amenazas y conocer medidas prácticas con las que proteger tu dispositivo móvil...
Ir a
GROUP-IB x KICB
Historia de éxito
GROUP-IB x KICB
Cómo refuerza el KICB la protección de los clientes frente al fraude en línea
Ir a
Informe sobre el panorama de amenazas de ANZ, julio de 2026
Informe
Informe sobre el panorama de amenazas de ANZ, julio de 2026
44 informes de amenazas en Australia y Nueva Zelanda. Un ataque a la cadena de suministro de npm, similar a un gusano, con un alcance de 2.000 millones de descargas. El origen...
Ir a
Informe de análisis de inteligencia — Julio de 2026
Informe
Informe de análisis de inteligencia — Julio de 2026
Explore los eventos de ciberseguridad más destacados de la región y las mejores prácticas
Ir a
Blog
Creación de puentes escalables entre sistemas mediante la última versión de nuestra biblioteca Ciaops
ciaops es una biblioteca de Python de código abierto de Group-IB destinada a integrar las API de Threat Intelligence, Digital Risk Protection y Attack Surface Management . Sin eventos...
Ir a
Blog
Un adversario: El momento que nadie ve
Si analizas cualquier campaña de fraude en relación con tu organigrama, verás que una de las fases del ataque no tiene responsable. El atacante lo sabe...
Ir a
Antes de que se produzca el fraude: prevención antes de la transacción
Informe
Antes de que se produzca el fraude: prevención antes de la transacción
El fraude es hoy en día una campaña que comienza semanas antes del pago. Descubre cómo Cyber Fraud Fusion aúna el fraude, la ciberseguridad y...
Ir a
Blog
MSSP: Tu SOC detecta el fraude. La oportunidad que se está dejando pasar es venderlo como un servicio.
La protección gestionada contra el ciberfraude es la línea de crecimiento más ignorada en la estrategia de los MSSP, y la mayor parte de esa capacidad ya está...
Ir a
Blog
XMRig Covert Ops: la campaña de minería de criptomonedas que abusa del acceso de confianza y utiliza cortinas de humo forenses
Sumérgete en una campaña encubierta de XMRig en Linux que se aprovecha del acceso de confianza, utiliza PAM como arma para crear cortinas de humo forenses y despliega cargas útiles que se desvinculan automáticamente.
Ir a
Informe de análisis de inteligencia, segundo trimestre de 2026
Informe
Informe de análisis de inteligencia, segundo trimestre de 2026
Explore los eventos de ciberseguridad más destacados de la región y las mejores prácticas
Ir a
Blog
Sin margen para concesiones: cómo Business Email Protection los ataques de BEC antes de que se produzcan
La mayoría de los ataques de suplantación de correo electrónico empresarial (BEC) comienzan con credenciales robadas, no con un correo electrónico malicioso. Group-IB utiliza inteligencia sobre amenazas para detectar...
Ir a
Informe de análisis de APAC Intelligence, abril de 2026
Informe
Informe de análisis de APAC Intelligence, abril de 2026
Las cuentas comprometidas se dispararon un 143 % en un solo mes. Los ataques de ransomware disminuyeron, pero afectaron a Australia con mayor intensidad que a cualquier otro país de la región. Group-IB's...
Ir a
Informe de análisis de APAC Intelligence, mayo de 2026
Informe
Informe de análisis de APAC Intelligence, mayo de 2026
Todas las principales categorías de amenazas registraron un aumento en mayo de 2026. La actividad de ataques DDoS casi se duplicó, las cuentas comprometidas superaron los 6,7 millones y Australia fue...
Ir a
Blog
El ransomware en 2026: el mismo negocio, nuevas reglas
La economía del ransomware se ha transformado por completo. Conoce a los ocho grupos de ransomware que están impulsando este cambio, desde escisiones de afiliados hasta ataques asistidos por IA...
Ir a
Mantenerse un paso por delante del adversario
Webinar
Mantenerse un paso por delante del adversario
Un análisis en profundidad y en directo del Informe trimestral sobre la evolución de las amenazas en ANZ de Group-IB. Descubre los actores, las tácticas y las tendencias de fraude que determinan el riesgo...
Ir a
Blog
JadeProx: El rastro de una operación vinculada a China a raíz de un error de seguridad operativa (OPSEC)
Un directorio abierto y un mar de víctimas que se extiende hasta Latinoamérica conducen a TriBack Loader.
Ir a
Blog
Riesgos, vulnerabilidades y respuesta: Threat Intelligence convirtiendo, de forma discreta, en el eslabón que conecta todos los elementos de la seguridad
La inteligencia sobre ciberamenazas no es un complemento secundario, sino el motor operativo que impulsa el refuerzo de la seguridad. Y eso...
Ir a
KuppingerCole Buyer’s Compass — FRIP Finance 2026
Informe
KuppingerCole Buyer’s Compass — FRIP Finance 2026
Tu guía independiente para evaluar plataformas de prevención del fraude — con Group-IB Fraud Protection
Ir a
Temporada 2, episodio 04, 938 × 520, sitio web
Podcast
TX-NFC: «Ghost Tap» — ¿Puede tu banco detectar un fraude cometido con una tarjeta que nunca ha salido de tu bolsillo?
Los pagos sin contacto se han convertido en algo tan habitual en nuestra vida cotidiana que rara vez nos paramos a pensar en cómo funcionan...
Ir a
Blog
HOLLOWGRAPH: Cómo convertir los calendarios de Microsoft 365 en canales encubiertos de mando y control
Group-IB descubre HOLLOWGRAPH, un malware para Windows que se aprovecha de la API de Microsoft Graph para sustraer archivos y recibir órdenes del atacante...
Ir a
Informe de análisis de AUNZ Intelligence, segundo trimestre de 2026
Informe
Informe de análisis de AUNZ Intelligence, segundo trimestre de 2026
92 grupos de ransomware activos. Miles de millones de intentos de suplantación de credenciales contra dispositivos periféricos. Una nueva oleada de troyanos de banca móvil diseñados para...
Ir a
Reducir la brecha del CBN: los bancos nigerianos allanan el camino para cumplir con el mandato
Informe
Reducir la brecha del CBN: los bancos nigerianos allanan el camino para cumplir con el mandato
La fecha límite del CBN, fijada para julio de 2026, se acerca rápidamente. Descubre cómo las entidades financieras nigerianas pueden adaptarse a las nuevas normas de ciberseguridad y a los pagos instantáneos...
Ir a
Inteligencia en la bandeja de entrada: cinco amenazas de correo electrónico que eluden los sistemas de seguridad de las empresas
Informe
Inteligencia en la bandeja de entrada: cinco amenazas de correo electrónico que eluden los sistemas de seguridad de las empresas
Descubre las cinco amenazas por correo electrónico que marcarán el año 2026 y descubre cómo un modelo de detección multisignal detiene lo que la autenticación por sí sola no puede.
Ir a
Blog
ClickLock Stealer: Pega una vez, lo pierdes todo
Análisis de una nueva amenaza dirigida a los usuarios de macOS en Europa, América del Norte y la región de Oriente Medio y África
Ir a
Blog
La estafa seguirá adelante: cuidado con las ofertas falsas de entradas para el concierto de Celine Dion
Group-IB descubre una sofisticada estafa con múltiples niveles dirigida a los aficionados mediante la venta de entradas falsas en dos frentes: las redes sociales y...
Ir a
Blog
El funcionamiento del motor de comparación: cómo la tokenización distribuida identifica las tarjetas comprometidas sin exponerlas
Descubre cómo la tokenización distribuida identifica las tarjetas comprometidas en la fase de preautorización sin exponer los datos brutos de las tarjetas: un análisis técnico en profundidad sobre el fraude...
Ir a
Anastasia Tikhonova
Podcast
Defenders: La vida de un investigador de amenazas
Los investigadores especializados en amenazas trabajan en lo más recóndito del submundo digital, identificando a los adversarios, sacando a la luz sus tácticas y convirtiendo fragmentos de información en medidas de protección que...
Ir a
Amenazas digitales para el sector financiero de Turquía
Informe
Amenazas digitales para el sector financiero de Turquía
El phishing, los anuncios falsos de préstamos, las apuestas ilegales y las redes de «mulas de dinero» están aprovechando las marcas financieras turcas a escala industrial. Lee el...
Ir a
Informe de análisis de LATAM Intelligence, segundo trimestre de 2026 (portugués)
Informe
Informe de análisis de LATAM Intelligence, segundo trimestre de 2026 (portugués)
Mantente al día sobre el panorama de las amenazas cibernéticas y descubre cómo los ciberdelincuentes están perfeccionando sus tácticas en América...
Ir a
Informe de análisis de LATAM Intelligence, segundo trimestre de 2026
Informe
Informe de análisis de LATAM Intelligence, segundo trimestre de 2026
Información útil sobre las amenazas cibernéticas más importantes que afectan a la región de América Latina — seleccionada por Group-IB en Threat Intelligence...
Ir a
Informe de análisis de LATAM Intelligence, segundo trimestre de 2026 (inglés)
Informe
Informe de análisis de LATAM Intelligence, segundo trimestre de 2026 (inglés)
Mantente a la vanguardia ante el cambiante panorama de las amenazas cibernéticas y descubre cómo los ciberdelincuentes están adaptando sus tácticas en toda América Latina.
Ir a
Informe de análisis de LATAM Intelligence, segundo trimestre de 2026 (español)
Informe
Informe de análisis de LATAM Intelligence, segundo trimestre de 2026 (español)
Manténgase a la vanguardia ante el cambiante panorama de las amenazas cibernéticas y descubra cómo los ciberdelincuentes están adaptando sus tácticas...
Ir a
Blog
RedHook vuelve con una peligrosa actualización
Group-IB Los analistas analizan este troyano de acceso remoto para Android que ha vuelto a aparecer, y ponen de manifiesto nuevas funcionalidades sofisticadas y maliciosas, entre las que se incluyen el abuso autónomo de privilegios, la ampliación...
Ir a
Blog
«Connecting Scattered Spider»: definición de un colectivo de ciberdelincuentes a través de TTP compartidas
Este blog recoge el análisis general de «Scattered Spider» realizado por Group-IB, respaldado por la información exclusiva de Group-IB, y ofrece información adicional a la que ya se ha...
Ir a
Prevención proactiva del fraude en el sector financiero de la UE en la era de la IA
Informe
Prevención proactiva del fraude en el sector financiero de la UE en la era de la IA
La prevención proactiva del fraude no es una aspiración, sino la norma para las entidades financieras de la UE en un panorama de amenazas en constante evolución. Esto...
Ir a
Dentro de Prevyn AI: el núcleo cognitivo en acción en toda la Unified Risk Platform
Webinar
Dentro de Prevyn AI: el núcleo cognitivo en acción en toda la Unified Risk Platform
La mayor parte de la IA aplicada a la seguridad ayuda a los analistas a escribir más rápido. La IA de Prevyn es la que hace el trabajo.
Ir a
Blog
El phishing en los Balcanes: multas de tráfico falsas, pérdidas reales
Este blog recoge la investigación realizada por Group-IBsobre una campaña de phishing por SMS dirigida a los usuarios de la vía pública serbios mediante la suplantación de identidad de las autoridades estatales de Serbia...
Ir a
Podcast
«Scattered Spider»: ¿Podría una sola llamada telefónica hundir toda tu organización?
¿Eres capaz de reconocer a todos los empleados de tu organización? La mayoría de las empresas no pueden, y los atacantes lo saben. Una solicitud rutinaria al departamento de TI...
Ir a
Blog
Millennium: un RAT reescrito, una amenaza multiplicada
Group-IB analiza Millenium RAT versión 4.*, un troyano de acceso remoto que ha experimentado un cambio arquitectónico de .NET a nativo...
Ir a
Podcast
Defenders: ¿Qué se necesita para coordinar operaciones de captura internacionales que traspasan fronteras?
La ciberdelincuencia opera a una escala que la mayoría de la gente nunca llega a percibir. Un solo incidente puede costar cientos de millones de libras, provocar trastornos...
Ir a
Blog
Prepárate antes de que se produzca el impacto: 7 señales de que tu organización necesita un contrato de servicios de ciberseguridad
Los planes de respuesta ante incidentes no son suficientes si la respuesta no se puede poner en marcha cuando es necesario. Descubre siete señales de que tu organización podría necesitar...
Ir a
Prioridades en materia de ciberseguridad para el comercio electrónico
Blog
10 prioridades en materia de ciberseguridad para los equipos de comercio electrónico este año
El comercio electrónico es el segundo sector más atacado por los ciberataques en 2026. Descubre las 10 prioridades que todo equipo de seguridad debe abordar...
Ir a
Blog
8 preguntas que debes hacerte antes de contratar un servicio de respuesta ante incidentes
Antes de firmar un contrato de servicios de respuesta ante incidentes, infórmate sobre las definiciones del SLA, el alcance, los costes ocultos, la adecuación al perfil de amenazas y la asistencia tras el incidente...
Ir a
Tycoon 2FA
Actor de la amenaza
Tycoon 2FA
Ir a
Prueba de PHP
Actor de la amenaza
Prueba de PHP
Ir a
ShadowSilk
Actor de la amenaza
ShadowSilk
Ir a
araña dispersa
Actor de la amenaza
Araña dispersa
Ir a
DarkBlinders
Actor de la amenaza
DarkBlinders
Ir a
Lobo Sangriento
Actor de la amenaza
Lobo Sangriento
Ir a
TX-NFC
Actor de la amenaza
TX-NFC
Ir a
Blog
GitBait: ataque de phishing dirigido al sector financiero mexicano
Se ha descubierto una infraestructura de phishing modular dirigida a varios bancos mexicanos, que hace un uso indebido de GitHub Pages y utiliza scripts...
Ir a
Blog
GitBait: Ataques de phishing contra el sector financiero mexicano
Se ha descubierto una infraestructura modular de phishing dirigida a varios bancos mexicanos, que hace uso indebido de las páginas alojadas en GitHub, emplea scripts ofuscados y cuenta con un...
Ir a
Informe de análisis de inteligencia, mayo de 2026
Informe
Informe de análisis de inteligencia, mayo de 2026
Explore los eventos de ciberseguridad más destacados de la región y las mejores prácticas
Ir a
Panorama de amenazas de ANZ — Mayo de 2026
Informe
Panorama de amenazas de ANZ — Mayo de 2026
Información útil sobre amenazas y análisis detallados de las amenazas, las tendencias de los ataques y los adversarios que marcan el panorama de la ciberseguridad en Australia y Nueva Zelanda...
Ir a
Blog
Sniper’s Nest: de la suplantación de marcas al secuestro de navegadores y el fraude en el modelo CPA
Este blog ofrece un análisis en profundidad de SniperDz, una plataforma PhaaS centralizada que cuenta con más de 80 plantillas de phishing listas para usar que suplantan la identidad de más de...
Ir a
Desmantelamiento de SniperDz
Investigación
Desmantelamiento de SniperDz
Group-IBLa investigación sobre cuentas políticas falsas ha permitido descubrir una plataforma de «phishing como servicio» (PhaaS) que llevaba una década en funcionamiento. La información compartida con la INTERPOL y la Policía Nacional de Argelia...
Ir a
Blog
SilabRAT, ¿cuál es tu poder?
SilabRAT (también conocido como SnappyClient) es un troyano de acceso remoto (RAT) avanzado que se comercializa como «malware como servicio» (MaaS) en foros de la dark web. Desarrollado por...
Ir a
El panorama normativo en materia de ciberseguridad de Arabia Saudí es uno de los más avanzados del mundo. ¿Se trata de una obligación o de una oportunidad para su organización?
Informe
El panorama normativo en materia de ciberseguridad de Arabia Saudí es uno de los más avanzados del mundo. ¿Se trata de una obligación o de una oportunidad para su organización?
18 marcos normativos. Cuatro sectores clave. Una guía de investigación que relaciona cada requisito con los controles y las capacidades necesarios para ayudar a...
Ir a
Blog
Error 524 Decoy: Desenmascarando una operación global de smishing oculta tras páginas de error
Los investigadores de Group-IB denuncian una operación de smishing y phishing a gran escala que se hace pasar por más de 260 marcas...
Ir a
Blog
Error 524: una trampa. Desenmascarando una operación global de smishing que se oculta tras las páginas de error
Group-IB Unos investigadores han descubierto una operación de smishing y phishing a gran escala que suplantaba la identidad de más de 260 marcas en 72 países, utilizando páginas de error falsas de Cloudflare,...
Ir a
Informe de análisis de inteligencia, abril de 2026
Informe
Informe de análisis de inteligencia, abril de 2026
Explore los eventos de ciberseguridad más destacados de la región y las mejores prácticas
Ir a
Informe de análisis de AUNZ Intelligence, abril de 2026
Informe
Informe de análisis de AUNZ Intelligence, abril de 2026
Este resumen ofrece una visión general del panorama de la ciberseguridad en la región de Asia-Pacífico (APAC) en abril de 2026, basándose en datos de inteligencia...
Ir a
Estafas relacionadas con las criptomonedas
Blog
Estafas con criptomonedas: los 10 tipos más comunes y cómo funcionan
Descubre cuáles son los tipos de estafas más comunes en el ámbito de las criptomonedas y cómo funcionan en la práctica. Entiende cómo las instituciones financieras pueden detectar el fraude...
Ir a
Blog
El punto ciego de 48 000 millones de dólares: por qué los comerciantes pagan por filtraciones de datos de tarjetas que no pueden ver
Los comerciantes se enfrentan a pérdidas por fraude con tarjetas por valor de 53 000 millones de dólares, pero carecen de acceso a los datos de las tarjetas afectadas. Descubre las tres barreras que impiden a los comerciantes...
Ir a
Blog
El «GHOST STADIUM»: miles de millones en juego en el mayor torneo de fútbol del mundo
A pocas semanas del inicio de la Copa del Mundo de la FIFA 2026, los investigadores de Group-IB han descubierto seis esquemas de fraude distintos, cuatro amenazas independientes...
Ir a
Blog
Prevención del fraude en los pagos en línea: buenas prácticas para las organizaciones
Descubra qué es el fraude en los pagos, cómo se produce y qué medidas prácticas pueden adoptar las organizaciones en cada etapa de...
Ir a
Blog
El juego de la confusión de volúmenes: los principales corredores de datos que se dedican a hacerte perder el tiempo
Cada vez son más los intermediarios de datos que operan en foros de la dark web y canales de Telegram en chino y que anuncian grandes volúmenes de...
Ir a
Blog
¿Está el fraude falseando tus cifras de crecimiento en el sector del iGaming?
Una conversación sincera sobre el fraude camuflado como crecimiento del sector del juego en línea con Sarah Psaila, directora de Juegos de Group-IB.
Ir a
Blog
Presentamos « Group-IB » de Prevyn AI
Cómo « Group-IB » está desarrollando un núcleo cognitivo capaz de anticipar las amenazas antes de que se produzcan
Ir a
¿Qué es un contrato de respuesta ante incidentes? (Y por qué esperar a que se produzca una filtración es demasiado tarde)
Blog
¿Qué es un contrato de respuesta ante incidentes? (Y por qué esperar a que se produzca una filtración es demasiado tarde)
Un contrato de respuesta ante incidentes permite a las organizaciones acceder de inmediato a expertos en ciberseguridad cuando se produce una violación de la seguridad, sin perder un tiempo precioso en...
Ir a
Blog
La protección de marcas digitales en el ámbito de la ciberseguridad: por qué es importante en 2026
La protección digital de la marca ayuda a las organizaciones a detectar y neutralizar amenazas externas, como sitios de phishing, perfiles falsos en redes sociales, anuncios de productos falsificados y...
Ir a
Inversiones falsas, consecuencias reales: al descubierto las estafas de inversión dirigidas a EE. UU. y Australia
Informe
Inversiones falsas, consecuencias reales: al descubierto las estafas de inversión dirigidas a EE. UU. y Australia
Ir a
Dentro de la economía de las plataformas de inversión fraudulentas
Informe
Dentro de la economía de las plataformas de inversión fraudulentas
Group-IB saca a la luz una vasta trama fraudulenta que engaña a sus víctimas en EE. UU. y Australia para que realicen inversiones.
Ir a
Blog
El «2-Step» francés: al descubierto una estafa en varias fases dirigida contra la empresa ferroviaria nacional de Francia
Esta estafa altamente selectiva utiliza técnicas avanzadas de phishing e ingeniería social, se basa en el reconocimiento de marca, en campañas vinculadas a eventos y en el apelo a las emociones...
Ir a
Blog
Group-IB Digital Risk Protection Se integra con Google SecOps: Brand Threat Intelligence, ahora en tu SOC
Ir a
Cuadrante Mágico™ de Gartner® 2026: Tecnologías de inteligencia sobre ciberamenazas
Informe
Cuadrante Mágico™ de Gartner® 2026: Tecnologías de inteligencia sobre ciberamenazas
Group-IB Nombrada líder en el Cuadrante Mágico™ de Gartner® de 2026 para tecnologías de inteligencia sobre ciberamenazas
Ir a
Blog
La arquitectura del engaño: cómo un ecosistema de fraude de 187 millones de dólares se aprovecha de la confianza en Australia y Estados Unidos
Este blog analiza cómo los autores de amenazas utilizan la suplantación de identidad mediante deepfakes y las redes sociales para manipular cotizaciones bursátiles reales, cómo una red de...
Ir a
Estafa de inversión de «pump and dump» en redes sociales
Informe
Estafa de inversión de «pump and dump» en redes sociales
Group-IB saca a la luz una vasta trama fraudulenta que engaña a sus víctimas en EE. UU. y Australia para que realicen inversiones.
Ir a
Equipo TNT
Podcast
Equipo TNT: ¿Podrías estar minando criptomonedas sin saberlo?
Las criptomonedas prometían un enorme potencial para los inversores. Sin embargo, son los ciberdelincuentes quienes se están llevando los beneficios. Desde pagos de rescates multimillonarios por ransomware hasta actividades sin fronteras...
Ir a
Blog
Phoenix Rising: Desenmascarando el kit PhaaS detrás de las campañas mundiales de phishing masivo
Al analizar las operaciones globales de smishing que abarcan las regiones de Asia-Pacífico, Latinoamérica, Europa y Oriente Medio y África, los investigadores de Group-IB descubrieron el panel de administración del «Phoenix System», un...
Ir a
La realidad del riesgo de fraude en Kuwait tiene una solución normativa. ¿Tiene su banco un plan?
Informe
La realidad del riesgo de fraude en Kuwait tiene una solución normativa. ¿Tiene su banco un plan?
El Marco de Resiliencia Cibernética y Operativa (CORF) del Banco Central de Kuwait ya está en vigor. Esta guía detalla exactamente lo que deben hacer los bancos kuwaitíes...
Ir a
Informe de análisis de AUNZ Intelligence, enero de 2026
Informe
Informe de análisis de AUNZ Intelligence, enero de 2026
Información mensual sobre amenazas con medidas prácticas y análisis detallados sobre ransomware, hacktivismo, programas de robo de datos y fraude financiero, recopilada por el equipo « Threat Intelligence » de Group-IB...
Ir a
Informe de APAC Intelligence Insights, enero de 2026
Informe
Informe de APAC Intelligence Insights, enero de 2026
Información mensual sobre ransomware, hacktivismo, programas de robo de datos y fraude financiero en toda la región de Asia-Pacífico, recopilada por el equipo « Threat Intelligence » de Group-IB.
Ir a
Informe de análisis de AUNZ Intelligence, marzo de 2026
Informe
Informe de análisis de AUNZ Intelligence, marzo de 2026
Group-IBAnálisis: información mensual sobre amenazas con medidas prácticas y análisis detallados sobre ransomware, hacktivismo, programas de robo de información y fraude financiero, recopilados por Threat Intelligence en ...
Ir a
Informe de APAC Intelligence Insights, febrero de 2026
Informe
Informe de APAC Intelligence Insights, febrero de 2026
Información mensual sobre ransomware, hacktivismo, programas de robo de información y fraude financiero, recopilada por el equipo « Threat Intelligence » de Group-IBen toda la región de Asia-Pacífico.
Ir a
Análisis del panorama de las ciberamenazas en el sector manufacturero europeo
Informe
Análisis del panorama de las ciberamenazas en el sector manufacturero europeo
Por qué los mayores riesgos para las operaciones industriales se originan fuera de la fábrica
Ir a
Informe de análisis de AUNZ Intelligence, febrero de 2026
Informe
Informe de análisis de AUNZ Intelligence, febrero de 2026
Información mensual sobre amenazas con medidas prácticas y análisis detallados sobre ransomware, hacktivismo, programas de robo de datos y fraude financiero, recopilada por el equipo « Threat Intelligence » de Group-IB...
Ir a
Group-IB Nombrada líder general en plataformas de inteligencia para la reducción del fraude en el comercio electrónico
Informe
Group-IB Nombrada líder general en plataformas de inteligencia para la reducción del fraude en el comercio electrónico
KuppingerCole Analysts AG reconoce a Group-IB como líder general, líder en productos y líder en innovación en el «Leadership Compass 2025» para...
Ir a
Informe de análisis de inteligencia, marzo de 2026
Informe
Informe de análisis de inteligencia, marzo de 2026
Explore los eventos de ciberseguridad más destacados de la región y las mejores prácticas
Ir a
Informe de análisis de inteligencia, febrero de 2026
Informe
Informe de análisis de inteligencia, febrero de 2026
Explore los eventos de ciberseguridad más destacados de la región y las mejores prácticas
Ir a
Informe de APAC Intelligence Insights, marzo de 2026
Informe
Informe de APAC Intelligence Insights, marzo de 2026
Información mensual sobre ransomware, hacktivismo, programas de robo de información y fraude financiero, recopilada por el equipo « Threat Intelligence » de Group-IBen toda la región de Asia-Pacífico.
Ir a
Blog
Análisis de una operación fraudulenta: creación de cuentas de «mula» en plataformas fintech B2B en Francia
Cómo se utilizan las cuentas corporativas y de particulares para cometer fraudes financieros mediante sofisticadas técnicas de identificación de dispositivos y redes de «mulas».
Ir a
Informe de análisis de inteligencia, enero de 2026
Informe
Informe de análisis de inteligencia, enero de 2026
Explore los eventos de ciberseguridad más destacados de la región y las mejores prácticas
Ir a
Perspectivas de APAC Intelligence, diciembre de 2025
Informe
Perspectivas de APAC Intelligence, diciembre de 2025
Afronte el aumento de las ciberagresiones de fin de año con información práctica sobre amenazas relativa a los adversarios, los vectores de ataque y las tácticas basadas en la inteligencia artificial que están marcando...
Ir a
Blog
W3LL al descubierto: los entresijos del desmantelamiento de un ecosistema global de phishing como servicio (BEC)
El desmantelamiento de un ecosistema global de phishing como servicio
Ir a
Blog
Siete señales en las que coincidieron los expertos en ciberseguridad en FIRST París 2026
Group-IB organizó el Coloquio Técnico de FIRST en París, donde varios expertos en ciberseguridad cuestionaron las ideas preconcebidas sobre la ciberdefensa moderna. El presidente de FIRST, Olivier...
Ir a
Blog
¿Se revelan los riesgos en las acciones o en la actividad? Una introducción al análisis del comportamiento en la ciberseguridad
Los atacantes cuentan con que las defensas sean estáticas. Pásate al análisis de comportamiento avanzado para detectar comportamientos anómalos mientras aún se están produciendo y proteger...
Ir a
Blog
Cyber Saga: Tras las huellas de los trabajadores de TI de la RPDC
Descubre cómo los actores maliciosos norcoreanos utilizan identidades falsas, flujos de trabajo asistidos por IA e infraestructuras superpuestas para infiltrarse en las empresas, y conoce medidas prácticas...
Ir a
Una sola violación, múltiples ataques a la cadena de suministro
Webinar
Una sola violación, múltiples ataques a la cadena de suministro
Análisis en profundidad del informe « Group-IB : Tendencias en la delincuencia de alta tecnología 2026»
Ir a
Comprender las amenazas cibernéticas a las que se enfrenta Japón en 2026: en primera línea frente a los ataques a la cadena de suministro y los riesgos geopolíticos
Webinar
Comprender las amenazas cibernéticas a las que se enfrenta Japón en 2026: en primera línea frente a los ataques a la cadena de suministro y los riesgos geopolíticos
Descubre la información más reciente sobre las vulnerabilidades de la cadena de suministro y las tendencias en materia de phishing y ransomware impulsadas por la inteligencia artificial que afectan específicamente a Japón y a la región de Asia-Pacífico...
Ir a
La era de los ataques a la cadena de suministro
Webinar
La era de los ataques a la cadena de suministro
Webinar exclusivo | Tendencias del cibercrimen en América Latina 2026
Ir a
Blog
«Hooking the Archipelago»: análisis de una campaña de phishing dirigida a usuarios de la banca filipina
Group-IB Unos investigadores han descubierto una campaña de phishing en curso dirigida contra los principales bancos de Filipinas. En este blog se explica cómo los autores de las amenazas se aprovechan de...
Ir a
Conflicto entre Irán, Israel y EE. UU.: Evaluación del impacto cibernético tras un mes
Webinar
Conflicto entre Irán, Israel y EE. UU.: Evaluación del impacto cibernético tras un mes
Únete a los expertos de Group-IB Threat Intelligence en un seminario web privado en el que se analizará cómo ha evolucionado la situación a lo largo del mes y qué...
Ir a
Blog
Phantom Stealer: robo de credenciales como servicio
Group-IB muestra cómo Business Email Protection bloqueó los correos electrónicos de phishing de «Phantom Stealer» a lo largo de diferentes oleadas de la campaña.
Ir a
Blog
Más allá del cumplimiento normativo: cómo pueden las instituciones financieras cumplir con las nuevas obligaciones de intercambio de información sobre fraudes respetando al mismo tiempo la privacidad
Los organismos reguladores de todo el mundo están exigiendo el intercambio de información sobre el fraude. Descubra cómo las instituciones financieras pueden colaborar en tiempo real sin dejar de cumplir con las normas de protección de datos a través de...
Ir a
Boolka
Podcast
Boolka: La evolución de una organización ciberdelictiva
Si la evolución nos ha enseñado algo a los seres humanos, es que la adaptación es clave para la supervivencia. A medida que las presas desarrollan técnicas de camuflaje, los depredadores...
Ir a
Blog
Planificación de la estrategia de ciberseguridad: el cambio de rumbo imprescindible para los equipos y los responsables de seguridad en 2026
¿Está tu ciberseguridad realmente preparada para hacer frente a las complejas amenazas actuales o solo existe sobre el papel? Descúbrelo.
Ir a
Blog
Esquema de phishing GTFire: cómo evitar la detección mediante los servicios de Google
Cómo GTFire se aprovecha de Google Firebase y Google Translate para ampliar sus campañas globales de phishing
Ir a
Blog
Teléfonos en la nube: la amenaza invisible
Un recorrido por la evolución de la tecnología de telefonía en la nube, desde la inocua automatización de la interacción en las redes sociales hasta el fraude financiero a escala industrial que pasa desapercibido para...
Ir a
Derribo del equipo GXC
Investigación
Derribo del equipo GXC
Group-IB colaboró con una operación de la Guardia Civil española para desarticular «GXC Team», una organización dedicada al «crimen como servicio» que utilizaba la inteligencia artificial para estafar a bancos...
Ir a
Blog
Cómo opera Hastalamuerte: el análisis de Group-IBsobre los métodos de ataque de The Gentlemen
El informe ofrece una visión general de las tácticas, técnicas y procedimientos (TTP) de «The Gentlemen» observados por Group-IB en las intrusiones llevadas a cabo...
Ir a
Informe de análisis de LATAM Intelligence, primer trimestre de 2026
Informe
Informe de análisis de LATAM Intelligence, primer trimestre de 2026
Manténgase a la vanguardia ante el cambiante panorama de las amenazas cibernéticas y descubra cómo los ciberdelincuentes están adaptando sus tácticas...
Ir a
Cómo una sola brecha da lugar a muchas otras en los ataques a la cadena de suministro
Webinar
Cómo una sola brecha da lugar a muchas otras en los ataques a la cadena de suministro
Conclusiones del informe «Tendencias en delitos de alta tecnología 2026» de Group-IB.
Ir a
Blog
El auge de las estafas relacionadas con el seguimiento falso de envíos en la región de Oriente Medio y África
¿De verdad se perdió el envío por el camino?
Ir a
Blog
Seis grupos de ataque a la cadena de suministro a los que hay que prestar atención en 2026
¿Quién está atacando a sus proveedores? Lea sobre los seis principales grupos de ataque a la cadena de suministro que están impulsando SaaS, código abierto y MSP...
Ir a
Episodio 3 de la serie sobre el fraude de « Group-IB»
Podcast
La red Mule: una mirada a la industrialización del fraude digital
El fraude digital se ha convertido en una operación sofisticada a escala industrial. Detrás de cada transacción fraudulenta se esconde una compleja red de cuentas de testaferros,...
Ir a
Seminario web sobre el informe de tendencias en delitos de alta tecnología 2026, META: La era de los ataques a la cadena de suministro
Webinar
Seminario web sobre el informe de tendencias en delitos de alta tecnología 2026, META: La era de los ataques a la cadena de suministro
El cibercrimen ya no se define por incidentes aislados y puntuales. Hoy en día, los ataques a la cadena de suministro forman ecosistemas interconectados en los que la confianza, el acceso y...
Ir a
Cómo una única brecha de seguridad desencadena numerosos ataques a la cadena de suministro
Webinar
Cómo una única brecha de seguridad desencadena numerosos ataques a la cadena de suministro
Conclusiones extraídas del informe «Tendencias en la delincuencia de alta tecnología 2026» de Group-IB
Ir a
Tendencias en delitos de alta tecnología en Europa para 2026
Webinar
Tendencias en delitos de alta tecnología en Europa para 2026
Los ataques a la cadena de suministro se han convertido en la fuerza determinante en el panorama actual de las amenazas cibernéticas. En lugar de atacar directamente a las organizaciones, los atacantes aprovechan...
Ir a
Informe sobre amenazas
Webinar
Informe sobre amenazas
Únete a los expertos de « Group-IB » para conocer las principales amenazas cibernéticas derivadas de la escalada de tensión en Oriente Medio y qué...
Ir a
Blog
Esquema de Phishing GTFire: Evitando la detección mediante servicios de Google
Cómo GTFire abusa de Google Firebase y Google Translate para escalar campañas globales de phishing
Ir a
MuddyWater ataca de nuevo_1
Blog
Operación Olalampo: Dentro de la última campaña de MuddyWater
MuddyWater APT ha lanzado una nueva operación cibernética ofensiva, denominada Operación Olalampo, en la que despliega nuevas variantes de malware y aprovecha los bots de Telegram...
Ir a
Blog
Más allá de las declaraciones de impuestos: cómo la infraestructura compartida de malware aumenta el abuso de marcas en Indonesia
Es temporada de impuestos en Indonesia y se ha observado que los estafadores están intensificando su campaña de fraude con aplicaciones falsas de Coretax...
Ir a
Informe sobre tendencias en delitos de alta tecnología 2026
Informe
Informe sobre tendencias en delitos de alta tecnología 2026
El Informe sobre tendencias en delitos de alta tecnología 2026 revela cómo este cambio ha industrializado la ciberdelincuencia, ha puesto de manifiesto los límites de las defensas basadas en el perímetro y...
Ir a
Marco unificado contra el fraude: lucha contra el fraude en siete pasos
Informe
Marco unificado contra el fraude: lucha contra el fraude en siete pasos
Estructure, evalúe y gestione el riesgo de fraude con un ciclo de vida probado en el sector.
Ir a
Fin del OTP: Guía rápida de los bancos de los EAU sobre la normativa de protección al consumidor de la CBUAE
Informe
Fin del OTP: Guía rápida de los bancos de los EAU sobre la normativa de protección al consumidor de la CBUAE
La autenticación de transacciones basada en OTP se está eliminando gradualmente en los Emiratos Árabes Unidos, lo que permite a la región avanzar hacia una mayor resistencia al fraude. Mientras que...
Ir a
Blog
Shaping Shadows: Desglosando los nuevos métodos e infraestructura de ShadowSyndicate
ShadowSyndicate sube de nivel desarrollando nuevas tácticas, estableciendo huellas digitales SSH adicionales e involucrando a más servidores.
Ir a
Blog
IA, explícate: ¿por qué la IA explicable (XAI) se está volviendo fundamental para la ciberseguridad?
La IA lo sabe todo, pero ¿debemos confiar ciegamente en ella? Aquí es donde la XAI cobra importancia, al ayudar a mantener la IA dentro de...
Ir a
Blog
Tu(s) nube(s). La oportunidad de los adversarios para tomar el control.
Reconfigura la seguridad multicloud con la recién lanzada solución « Group-IB » (CSPM) deCloud Security Posture Management
Ir a
Informe de inteligencia, diciembre de 2025
Informe
Informe de inteligencia, diciembre de 2025
Explore los eventos de ciberseguridad más destacados de la región y las mejores prácticas
Ir a
Informe de META e Inteligencia de Pakistán, diciembre de 2025
Informe
Informe de META e Inteligencia de Pakistán, diciembre de 2025
El informe « Group-IB : Intelligence Insights» —diciembre de 2025— ofrece una visión general, basada en datos, de las tendencias más importantes en materia de ciberdelincuencia y fraude...
Ir a
Ceguera de inteligencia: compraste los feeds, pero no puedes ver las amenazas
Webinar
Ceguera de inteligencia: compraste los feeds, pero no puedes ver las amenazas
Muchas organizaciones invierten grandes cantidades de dinero en fuentes y herramientas de inteligencia sobre amenazas, pero siguen sin ver, comprender o actuar ante las amenazas reales...
Ir a
Blog
Peruvian Peaks: La ilusión del préstamo digital
Una inmersión profunda en las estafas de phishing relacionadas con préstamos en Perú y Latinoamérica. Descubra cómo los estafadores atraen a sus víctimas con préstamos falsos...
Ir a
IA como arma: dentro del ecosistema criminal que alimenta la quinta ola de ciberdelincuencia
Informe
IA como arma: dentro del ecosistema criminal que alimenta la quinta ola de ciberdelincuencia
La IA ya no es un riesgo emergente, sino que ahora es una infraestructura operativa para la ciberdelincuencia.
Ir a
Blog
Los 5 principales riesgos de seguridad de la IA en 2026
Ir a
Blog
Phishing y seguridad del correo electrónico: un manual preparado para la IA
Ir a
Blog
Ejemplos reales de IA en ciberseguridad
Ir a
Punto muerto
Blog
DeadLock Ransomware: contratos inteligentes con fines maliciosos
Este blog revela el uso sigiloso que DeadLock hace de los contratos inteligentes de Polygon para el almacenamiento de direcciones proxy, una técnica poco documentada y poco conocida que...
Ir a
Blog
Ghost Tapped: Seguimiento del auge del malware chino para Android que permite pagar con solo tocar la pantalla
Group-IB Los investigadores detallan el funcionamiento interno de los sistemas chinos de pago por contacto en Telegram y analizan las aplicaciones de Android con tecnología NFC que utilizan los estafadores...
Ir a
Blog
La ola de suplantación de identidad de DocuSign con LogoKit personalizable en tiempo real
Descubre cómo la solución « Business Email Protection » de Group-IBfrena la creciente ola de suplantación de identidad de DocuSign antes de que los usuarios se vean expuestos a ella, y los protege...
Ir a
Perspectivas de inteligencia de APAC, noviembre de 2025
Informe
Perspectivas de inteligencia de APAC, noviembre de 2025
Información fiable sobre amenazas cibernéticas para los líderes que defienden la región Asia-Pacífico (APAC).
Ir a
Perspectivas de inteligencia de AUNZ, noviembre de 2025
Informe
Perspectivas de inteligencia de AUNZ, noviembre de 2025
Información fiable sobre amenazas cibernéticas para los líderes que defienden la región de Australia y Nueva Zelanda (AUNZ).
Ir a
La fábrica de impostores: cuando tu identidad digital deja de ser tuya
Webinar
La fábrica de impostores: cuando tu identidad digital deja de ser tuya
Las identidades digitales están en peligro. Únete a Group-IB en un seminario web en directo exclusivo en el que se analizará cómo los ciberdelincuentes roban, manipulan y se aprovechan de las identidades digitales...
Ir a
Blog
Promesas vacías en Oriente Medio y África del Norte: cómo los planes de dinero rápido online explotan la economía gig
Los anuncios falsos de empleo en línea siguen circulando por las redes sociales, especialmente en los países árabes, ofreciendo trabajo a distancia fácil y rápido...
Ir a
Group-IB x Xalq Banki
Historia de éxito
Group-IB x Xalq Banki
Cómo el banco más antiguo de Uzbekistán protege su nombre y a sus clientes en la era digital
Ir a
Informe de inteligencia, noviembre de 2025
Informe
Informe de inteligencia, noviembre de 2025
Explore los eventos de ciberseguridad más destacados de la región y las mejores prácticas
Ir a
Informe de inteligencia META Panorama de amenazas cibernéticas, septiembre-noviembre de 2025
Informe
Informe de inteligencia META Panorama de amenazas cibernéticas, septiembre-noviembre de 2025
Mantente a la vanguardia frente a las amenazas cibernéticas en constante evolución con el último informe META Intelligence de Group-IB, que analiza los aspectos más significativos de la ciberseguridad a nivel mundial y regional...
Ir a
Perspectivas de inteligencia sobre Europa, noviembre de 2025
Informe
Perspectivas de inteligencia sobre Europa, noviembre de 2025
El panorama de amenazas en Europa siguió evolucionando entre septiembre y noviembre, revelando nuevos patrones en la actividad del ransomware, las ventas de acceso inicial y...
Ir a
Cifrado cerebral
Podcast
Brain Cipher: ¿Qué ocurre cuando la infraestructura nacional sufre un ataque?
Indonesia, junio de 2024: 210 organismos gubernamentales críticos quedaron paralizados de un solo golpe. Los servicios de inmigración quedaron sumidos en el caos; las aduanas...
Ir a
Robadores de SMS para Android en Uzbekistán
Blog
Elige tu luchador: una nueva etapa en la evolución de los ladrones de SMS para Android en Uzbekistán
Group-IB analiza la evolución del malware para Android en Uzbekistán, revelando droppers avanzados, la distribución de cargas útiles cifradas, técnicas anti-análisis y la función bidireccional de Wonderland...
Ir a
Avance del episodio 1 de Protocol 443
Podcast
Fintech y fraude en Uzbekistán
En nuestro primer episodio, hablamos del crecimiento explosivo de la tecnología financiera en Uzbekistán y del «precio» que se está pagando por la digitalización...
Ir a
La IA en la ciberseguridad
Blog
Tu guía actualizada sobre la IA en ciberseguridad: adopción, tendencias, retos y futuro
La inteligencia artificial en el ámbito de la ciberseguridad está transformando el panorama de las amenazas a un ritmo sin precedentes. Mantente al día y preparado con Group-IB.
Ir a
Episodio 2 de la serie sobre el fraude de « Group-IB»
Podcast
Tácticas de defensa en evolución contra el aumento del fraude autorizado
Desde las historias reales que hay detrás de la defensa contra el fraude hasta la detección de estafas en aplicaciones y la interrupción de redes de mulas en milisegundos... cubrimos...
Ir a
Lucha contra el fraude crediticio en Uzbekistán:
Blog
Lucha contra el fraude crediticio en Uzbekistán: una ardua batalla contra la ingeniería social
Información detallada sobre las tendencias del fraude crediticio en Uzbekistán, los métodos utilizados por los estafadores y los controles de seguridad prácticos que las instituciones financieras están...
Ir a
Blog
Se avecinan amenazas desconocidas: Group-IB Predicciones cibernéticas para 2026 y más allá
En el mundo al revés de la ciberdelincuencia están ocurriendo cosas cada vez más extrañas. El director general de Group-IB, Dmitry Volkov, comparte sus predicciones sobre la ciberdelincuencia para 2026...
Ir a
Cyber Fraud Fusion al descubierto: el modelo de inteligencia de Group-IB que toda organización de Latinoamérica necesita
Webinar
Cyber Fraud Fusion al descubierto: el modelo de inteligencia de Group-IB que toda organización de Latinoamérica necesita
Únete a este webinar exclusivo de ciberseguridad, donde nuestros expertos profundizarán en por qué el enfoque Cyber Fraud Fusion de...
Ir a
El futuro de la prevención del fraude: por qué compartir actividades sospechosas es ahora una realidad
Webinar
El futuro de la prevención del fraude: por qué compartir actividades sospechosas es ahora una realidad
Descubre cómo la tecnología de Group-IB, validada por Bureau Veritas, permite el intercambio de información sobre fraudes en tiempo real y conforme a la normativa entre entidades, detectando amenazas desde tan pronto como...
Ir a
Blog
Hook for Gold: Dentro de la campaña de GoldFactory que convierte las aplicaciones en minas de oro
Un análisis en profundidad de las campañas de fraude móvil en constante evolución de GoldFactory en toda la región APAC, incluidas aplicaciones bancarias modificadas, nuevas variantes de malware como...
Ir a
Fraude en aplicaciones
Blog
¿Es posible detener el fraude en las aplicaciones antes de que ocurra? Dentro de la red segura de inteligencia contra el fraude en tiempo real que demuestra que es posible
Descubra cómo el intercambio de información sobre fraudes en tiempo real previene el fraude APP antes de que se produzcan pérdidas. Detenga las cuentas mulas ya durante la fase inicial con tecnología que cumple con el RGPD.
Ir a
Operación Kaerb: desmantelamiento de la plataforma de phishing como servicio iServer
Investigación
Operación Kaerb: desmantelamiento de la plataforma de phishing como servicio iServer
Group-IB apoyó la «Operación Kaerb», una iniciativa internacional de las fuerzas del orden dirigida por Europol y Ameripol, centrada en la plataforma de phishing como servicio iServer. Activa...
Ir a
ajina-predeterminado
Podcast
Ajina: ¿De verdad puedes confiar en esa aplicación?
Los ciberdelincuentes son maestros en explotar la vulnerabilidad y la confianza humanas. En el folclore uzbeko, hay una criatura conocida por causar el caos...
Ir a
Operación ALTDOS Takedown: La detención de un cerebro mundial de la filtración de datos
Investigación
Operación ALTDOS Takedown: La detención de un cerebro mundial de la filtración de datos
Group-IB contribuyó al desmantelamiento de ALTDOS, una operación conjunta en la que participaron la Policía Real de Tailandia y la Policía de Singapur, lo que condujo a...
Ir a
Blog
Lobo Sangriento: Una amenaza para la justicia
Desde finales de junio de 2025, los analistas de Group-IB han observado un aumento de los correos electrónicos de spear-phishing en toda Asia Central. Los atacantes se hacen pasar por organismos gubernamentales...
Ir a
Fraud Protection . Hoja de ruta del producto, casos de uso y novedades
Webinar
Fraud Protection . Hoja de ruta del producto, casos de uso y novedades
Amplía tus conocimientos sobre Group-IB Fraud Protection . Descubre la evolución de la plataforma, las últimas tácticas de fraude y cómo posicionar soluciones eficaces para bancos, empresas fintech...
Ir a
Informe AUNZ Intelligence Insights, septiembre de 2025
Informe
Informe AUNZ Intelligence Insights, septiembre de 2025
Obtenga inteligencia regional que importa. Descargue la edición de septiembre de 2025 de Intelligence Insights para descubrir las principales...
Ir a
Informe APAC Intelligence Insights, septiembre de 2025
Informe
Informe APAC Intelligence Insights, septiembre de 2025
Manténgase informado sobre los principales movimientos en materia de ciberseguridad en Asia-Pacífico en septiembre de 2025.
Ir a
Informe APAC Intelligence Insights, octubre de 2025
Informe
Informe APAC Intelligence Insights, octubre de 2025
Descubra la evolución clave de la ciberseguridad en la región de Asia-Pacífico (APAC) en octubre de 2025.
Ir a
UNC2891: Las amenazas de los cajeros nunca mueren
Informe
UNC2891: Las amenazas de los cajeros nunca mueren
Desde 2022, los especialistas de Group-IB han investigado una serie de ataques perpetrados por UNC2891 contra varias entidades financieras de Indonesia.
Ir a
Informe AUNZ Intelligence Insights, octubre de 2025
Informe
Informe AUNZ Intelligence Insights, octubre de 2025
Descubra los principales avances en ciberseguridad que marcarán la región AUNZ en octubre de 2025.
Ir a
Informe Intelligence Insights, octubre de 2025
Informe
Informe Intelligence Insights, octubre de 2025
Explore los eventos de ciberseguridad más destacados de la región y las mejores prácticas
Ir a
Europe Intelligence Insights, octubre de 2025
Informe
Europe Intelligence Insights, octubre de 2025
El pulso cibernético de Europa: sectores específicos, tácticas refinadas y una superficie de ataque cada vez mayor
Ir a
Group-IB x Trusttech
Historia de éxito
Group-IB x Trusttech
Garantizar la confianza digital en el sector financiero de Uzbekistán
Ir a
Kit de phishing en varias fases
Blog
Descubrimiento de un kit de phishing en varias fases dirigido a las infraestructuras italianas
Group-IB Los investigadores han descubierto una plataforma profesional de phishing que imita marcas de confianza con una precisión asombrosa. Mediante técnicas de evasión en varias capas, filtrado de CAPTCHA y...
Ir a
Business Email Protection
Webinar
Business Email Protection
Descubre la nueva era de Group-IB Business Email Protection
Ir a
Blog
Fantasmas en /proc: Manipulación y corrupción de la línea de tiempo
Descubra cómo los atacantes pueden manipular el sistema de archivos /proc de Linux para ocultar procesos maliciosos y distorsionar las líneas de tiempo forenses. Esta profundización técnica...
Ir a
Epidemia de malware en Uzbekistán
Webinar
Epidemia de malware en Uzbekistán
En octubre, los especialistas de Group-IB detectaron una nueva oleada de ataques mediante software malicioso dirigidos a usuarios de Uzbekistán. Durante el seminario web,...
Ir a
Blog
Detectar el compromiso de la cadena de suministro de NPM antes de que se propague
Descubre cómo la solución « Business Email Protection » (BEP) de Group-IBpodría evitar que la cadena de suministro de un NPM se vea comprometida mediante la detección del correo electrónico de phishing inicial...
Ir a
Blog
La ilusión de la riqueza: La realidad de las plataformas de inversión fraudulentas
Este blog detalla las campañas de estafas de inversión en línea, incluidas las plataformas fraudulentas de criptomoneda, divisas y trading, al tiempo que ofrece una guía de investigación técnica...
Ir a
imagen por defecto de la plataforma petrolífera
Podcast
MuddyWater y OilRig: El libro de jugadas del ciberespionaje
A medida que la infraestructura digital se convierte en la columna vertebral de las economías mundiales, el ciberespionaje ha evolucionado silenciosamente...
Ir a
Informe Intelligence Insights, septiembre de 2025
Informe
Informe Intelligence Insights, septiembre de 2025
Explore los eventos de ciberseguridad más destacados de la región y las mejores prácticas
Ir a
Blog
Desenmascarar el nuevo conjunto de herramientas de malware de MuddyWater que impulsa el espionaje internacional
Group-IB Threat Intelligence ha descubierto una sofisticada campaña de phishing, atribuida con un alto grado de certeza a la amenaza persistente avanzada (APT) MuddyWater...
Ir a
Blog
Desenmascarar el fraude de la era inmediata en Singapur
Group-IBInforme de « Threat Intelligence » sobre una operación fraudulenta dirigida a Singapur
Ir a
Blog
Tensión este-oeste: ¿Están los proveedores de NDR controlando el tráfico equivocado?
La mayoría de los despliegues de NDR se centran en el tráfico perimetral. Mientras tanto, los atacantes se mueven lateralmente dentro de las redes. He aquí por qué la visibilidad este-oeste es la...
Ir a
Informe sobre casos de Digital Risk Protection en APAC, agosto de 2025
Informe
Informe sobre casos de Digital Risk Protection en APAC, agosto de 2025
Descubra los casos más críticos de fraude digital y abuso de marca en Asia-Pacífico (APAC), así como en Australia y Nueva Zelanda....
Ir a
Europe Intelligence Insights, septiembre de 2025
Informe
Europe Intelligence Insights, septiembre de 2025
En los últimos meses, los sectores manufacturero, de la construcción e informático se han enfrentado a nuevas campañas de ransomware. Los colectivos de hacktivistas intensificaron sus ataques DDoS...
Ir a
Blog
Una nueva arma contra el fraude en los pagos: Inteligencia sobre amenazas única para los equipos de lucha contra el fraude
Group-IBEl módulo «Detalles de pagos sospechosos» de Threat Intelligence proporciona identificadores de pagos vinculados a programas de ransomware, casinos ilegales y tramas de blanqueo de capitales. Fraude,...
Ir a
Blog
Los 7 boletines sobre ciberseguridad que merecen su buzón de entrada
Su bandeja de entrada se merece algo mejor que el spam. Aquí tienes 7 boletines de ciberseguridad que te informan y te hacen un poco más inteligente...
Ir a
La voz del fraude: Deepfake Vishing y la nueva era de la ingeniería social
Informe
La voz del fraude: Deepfake Vishing y la nueva era de la ingeniería social
Group-IBEl equipo de « Fraud Protection » analiza el auge de los ataques de «vishing» mediante deepfakes y la suplantación de la identificación de la llamada, y revela cómo los ciberdelincuentes se aprovechan de la IA...
Ir a
Joystick para Jailbreak
Podcast
De Joystick a Jailbreak: Explorando la pandemia de la ciberdelincuencia juvenil
Olvida todo lo que crees saber sobre los hackers. Los ciberdelincuentes de hoy en día no se esconden en sótanos oscuros, sino que son adolescentes...
Ir a
Blog
Seguimiento de MuddyWater en acción: Infraestructura, malware y operaciones durante 2025
El blog profundiza en la evolución de MuddyWater en cuanto a herramientas, objetivos y gestión de infraestructuras, lo que sugiere una...
Ir a
Informe META Intelligence, agosto de 2025. Threat Intelligence en Oriente Medio, Turquía, África y Pakistán
Informe
Informe META Intelligence, agosto de 2025. Threat Intelligence en Oriente Medio, Turquía, África y Pakistán
Group-IBEl último informe de inteligencia de… destaca los principales acontecimientos en materia de ciberseguridad ocurridos en agosto de 2025, centrándose en las amenazas globales con repercusiones regionales. Desde ataques selectivos...
Ir a
Informe APAC Intelligence Insights, agosto de 2025
Informe
Informe APAC Intelligence Insights, agosto de 2025
Descubra el desarrollo clave de la ciberseguridad que dará forma a la región de Asia-Pacífico (APAC) en agosto de 2025.
Ir a
Informe Intelligence Insights, agosto de 2025
Informe
Informe Intelligence Insights, agosto de 2025
Explore los eventos de ciberseguridad más destacados de la región y las mejores prácticas
Ir a
Informe Europe Intelligence Insights, agosto de 2025
Informe
Informe Europe Intelligence Insights, agosto de 2025
Filtración de datos de defensa y seguridad italianos. Nuevos grupos de ransomware hacen acto de presencia. Actos de represalia contra gobiernos en Alemania,...
Ir a
Informe APAC Intelligence Insights, julio de 2025
Informe
Informe APAC Intelligence Insights, julio de 2025
Explore nuestras perspectivas sobre los eventos de ciberseguridad más destacados en la región de Asia-Pacífico (APAC) para julio de 2025.
Ir a
Hacktivistas en guerra: la escalada cibernética entre Camboya y Tailandia julio-agosto de 2025
Informe
Hacktivistas en guerra: la escalada cibernética entre Camboya y Tailandia julio-agosto de 2025
Los ciberataques hacktivistas suelen aumentar paralelamente cuando surgen conflictos entre naciones. Comprenda las tácticas, técnicas y procedimientos comunes que...
Ir a
Group-IB x Nacional de Croacia CERT
Historia de éxito
Group-IB x Nacional de Croacia CERT
Descubre cómo la autoridad nacional de ciberseguridad de Croacia utilizó la plataforma Threat Intelligence de Group-IB para reforzar las capacidades de defensa en cinco sectores regulados y...
Ir a
los mejores podcasts sobre ciberseguridad
Blog
10 podcasts sobre ciberseguridad que debe añadir a su cola de reproducción
Ir a
Blog
De los Deepfakes a los Dark LLM: 5 casos de uso de la inteligencia artificial en la ciberdelincuencia
La IA en la ciberdelincuencia está evolucionando rápidamente, alimentando ataques de phishing con IA, llamadas fraudulentas con IA, estafas de clonación de voz con IA e incluso...
Ir a
ransomhub
Podcast
RansomHub: De capo de RaaS a misterio de cártel
Cuando RansomHub, uno de los grupos de ransomware más prolíficos, desapareció de la noche a la mañana el pasado mes de abril,...
Ir a
Blog
ShadowSilk: Una unión binaria transfronteriza para la exfiltración de datos
Este blog describe los ataques contra víctimas de Asia Central y APAC. Las investigaciones sobre el ataque han identificado a un grupo también...
Ir a
Problemas de confianza: Cómo las amenazas por correo electrónico se esconden detrás de sus socios
Blog
Problemas de confianza: Cómo las amenazas por correo electrónico se esconden detrás de sus socios
Las herramientas de seguridad del correo electrónico más utilizadas siguen centrándose en las amenazas de ayer. Mientras tanto, los atacantes han avanzado. Secuestrando correos legítimos...
Ir a
APAC Intelligence Insights H1-2025 Review & H2 Forecasts
Webinar
APAC Intelligence Insights H1-2025 Review & H2 Forecasts
¡Mantente a la vanguardia frente a las amenazas cibernéticas en la región de Asia-Pacífico (APAC)! Únete a los expertos de Group-IBen un seminario web en directo el 23...
Ir a
Classiscam en la región de LATAM
Webinar
Classiscam en la región de LATAM
Descubre cómo opera Classiscam en América Latina en 2025. Conoce sus tácticas de estafa, el uso de bots en Telegram...
Ir a
Vista previa del vídeo de YouTube
Vídeo
Explicación de Attack Surface Management
La superficie de ataque de una organización incluye todos los activos, sistemas.
Ir a
Seminario web sobre la matriz del fraude 2.0
Webinar
Seminario web sobre la matriz del fraude 2.0
Seminario web sobre la matriz del fraude 2.0: Combatir el fraude con inteligencia
Ir a
Evolución de las tácticas de las mulas en el sector bancario de la región META
Blog
Evolución de las tácticas de las mulas en el sector bancario de la región META
Descubra cómo evolucionaron los operadores de mulas en los bancos de la región META: del enmascaramiento de IP a las tácticas Starlink con suplantación avanzada de GPS, abuso de SIM...
Ir a
Vista previa del vídeo de YouTube
Vídeo
Explicación de las tiendas de tarjetas
En ciberseguridad, una tienda de tarjetas es un tipo de mercado clandestino que vende tipos específicos de datos...
Ir a
Informe META & Pakistan Intelligence Insights, julio de 2025
Informe
Informe META & Pakistan Intelligence Insights, julio de 2025
Descubra qué ha configurado el panorama de las amenazas en Oriente Próximo, Turquía, África (META) y Pakistán este mes de julio.
Ir a
blog sobre estafas de inversión
Blog
Desenmascarando estafas de inversión: AI Trading, Deepfake y Fraude Online
Las estafas relacionadas con el trading con IA utilizan vídeos «deepfake», reseñas falsas y plataformas fraudulentas para robar el dinero de los inversores; aprende a reconocer las señales que...
Ir a
Vista previa del vídeo de YouTube
Vídeo
El cifrado, explicado
La encriptación convierte los datos legibles en un código ilegible, a menos que se posea la clave.
Ir a
Blog
Anatomía de un ataque de phishing con voz falsa: Cómo las voces generadas por IA están impulsando la próxima ola de estafas
Descubra cómo la suplantación de identidad por voz con inteligencia artificial se aprovecha de la confianza, roba millones y aprenda medidas prácticas para detectar y detener las estafas basadas en la voz.
Ir a
Informe Intelligence Insights, julio de 2025
Informe
Informe Intelligence Insights, julio de 2025
Explore los eventos de ciberseguridad más destacados de la región y las mejores prácticas
Ir a
Informe Europe Intelligence Insights, julio de 2025. Inteligencia que derrota al enemigo.
Informe
Informe Europe Intelligence Insights, julio de 2025. Inteligencia que derrota al enemigo.
Criptodivisas en Europa: las declaraciones fiscales pueden acabar con sus fondos. Empresas de ropa, minoristas y de lujo: permanezcan alerta. Empresas...
Ir a
Su puerta a la defensa proactiva: Puesta en funcionamiento de Threat Intelligence (CTI)
Webinar
Su puerta a la defensa proactiva: Puesta en funcionamiento de Threat Intelligence (CTI)
Descubra el verdadero poder de CTI. Únase a los expertos en directo para aprender a convertir los datos sobre ciberamenazas en...
Ir a
Episodio 1 de la serie sobre el fraude de « Group-IB»
Podcast
Desenmascarar el fraude cibernético en Oriente Próximo y más allá
En este segmento, nos sumergimos en la evolución de las amenazas deepfake dirigidas a organizaciones de todo Oriente Medio y más allá. Aspectos destacados...
Ir a
Seminario web de Intelligence Insights: Panorama de las ciberamenazas en META y Pakistán
Webinar
Seminario web de Intelligence Insights: Panorama de las ciberamenazas en META y Pakistán
Acompáñanos en una sesión informativa exclusiva sobre inteligencia, en la que los expertos de « Group-IB » revelarán las conclusiones clave de los informes mensuales «Intelligence Insights», que abarcan...
Ir a
Сyberseсurity Ultimate Assessment Guide: Parte 2. Evaluaciones centradas en el ser humano
Informe
Сyberseсurity Ultimate Assessment Guide: Parte 2. Evaluaciones centradas en el ser humano
Evalúa y mejora la preparación de tu equipo en materia de ciberseguridad con la guía de expertos de Group-IB
Ir a
Blog
UNC2891 Atraco a un banco: Puerta trasera física de cajero automático y evasión forense de Linux
Profundización en la intrusión bancaria multietapa de UNC2891: Implante de cajero Raspberry Pi, evasión de montaje de bind, DNS dinámico C2 y un CAKETAP...
Ir a
Podcast
DragonForce: El cártel cibernético que ayuda a los piratas informáticos a llegar a la calle
Estanterías vacías, pérdida de clientes y cientos de millones de libras en pérdidas de beneficios son sólo algunas de las consecuencias que...
Ir a
Vista previa del vídeo de YouTube
Vídeo
Explicación de las absorciones de cuentas
Conozcamos las apropiaciones de cuentas, su impacto y cómo defenderse de ellas.
Ir a
Blog
IA predictiva: el "catalizador silencioso" del futuro de la ciberseguridad
¿Cree que las amenazas son impredecibles? El auge de la defensa basada en la inteligencia y el impulso de la predicción de incidentes...
Ir a
MSSP: Mejora tu conjunto de servicios con « Group-IB» Unified Risk Platform
Webinar
MSSP: Mejora tu conjunto de servicios con « Group-IB» Unified Risk Platform
Las herramientas convencionales ya no dan la talla en un mundo en el que los atacantes evolucionan a cada minuto. Con Group-IB, ofrécelas capacidades de ciberseguridad preparadas para el futuro… desde hoy mismo....
Ir a
Blog
¿Firmado, sellado, alterado? Profundizar en la manipulación de PDF
Descubrir la validez de un PDF utilizando algunas de las herramientas y métodos para detectar los cambios realizados en un...
Ir a
Blog
Proteja su seguridad contra el fraude: cómo BioConfirm protege a las plataformas de iGaming y a los jugadores
Habilite la seguridad de cuentas en tiempo real basada en tokens que detiene el fraude en las retiradas antes de que su marca, sus jugadores y sus ingresos se vean comprometidos.
Ir a
Vista previa del vídeo de YouTube
Vídeo
La Deep Web, explicada
Conozcamos la Deep Web.
Ir a
Blog
Generadores de recibos falsos: la creciente amenaza para las grandes marcas minoristas
Los estafadores utilizan herramientas como MaisonReceipts para crear recibos falsos y explotar a las marcas. Descubre cómo funciona este creciente ecosistema del fraude...
Ir a
Informe APAC Intelligence Insights, junio de 2025
Informe
Informe APAC Intelligence Insights, junio de 2025
Conozca con seguridad cómo hacer frente a las ciberamenazas únicas y cambiantes de APAC.
Ir a
Group-IB x Tecnología Data Cloud
Historia de éxito
Group-IB x Tecnología Data Cloud
Data Cloud Technology (DCT) se ha asociado con Group-IB para mejorar la visibilidad, proteger las infraestructuras críticas y convertirse en un MSSP de confianza (con...
Ir a
Informe APAC Intelligence Insights, mayo de 2025
Informe
Informe APAC Intelligence Insights, mayo de 2025
Navegue por el panorama de amenazas único y cambiante de APAC con nuestros conocimientos estratégicos.
Ir a
Vista previa del vídeo de YouTube
Vídeo
Actualización del producto XDR: Alertas inteligentes
Descubre cómo Smart Alert, disponible en Group-IB Managed XDR , agrupa miles de alertas en una sola, reduce el volumen de alertas en un 80 % y...
Ir a
Informe META & Pakistan Intelligence Insights, junio de 2025
Informe
Informe META & Pakistan Intelligence Insights, junio de 2025
Desde las escaladas hacktivistas hasta las amenazas de malware multietapa, junio de 2025 fue testigo de un fuerte aumento del riesgo cibernético en...
Ir a
Blog
¿Qué es una «combolist»? Cómo funciona, riesgos y prevención
Las listas combinadas y los archivos ULP circulan por la dark web como nuevas filtraciones, pero la mayor parte de su contenido fue robado...
Ir a
Vista previa del vídeo de YouTube
Vídeo
DDoS, Explicado
Conozcamos los ataques DDoS.
Ir a
Blog
Autenticar usuarios, asegurar transacciones: Cómo asegura BioConfirm las operaciones bancarias de alto riesgo
Presentamos BioConfirm - Habilite la seguridad de cuentas de usuario en tiempo real basada en tokens que detiene el fraude de retirada antes de que su marca, la confianza de sus clientes y sus ingresos...
Ir a
Blog
Explotación de la confianza: cómo los controladores firmados alimentan los modernos ataques a nivel de kernel en Windows
Descubra cómo los atacantes aprovechan los cargadores del kernel de Windows y abusan de los controladores firmados digitalmente para obtener acceso privilegiado, deshabilitar las herramientas de seguridad y...
Ir a
Blog
Un atentado, una alerta: de miles de señales a una historia clara
Descubre cómo Smart Alert, disponible en Group-IB Managed XDR , agrupa miles de alertas en una sola, reduce el volumen de alertas en un 80 % y...
Ir a
Operacionalizar Threat Intelligence
Informe
Operacionalizar Threat Intelligence
Su libro electrónico sobre la operacionalización de Threat Intelligence (CTI)
Ir a
Figura 1. Captura de pantalla de un mensaje engañoso a través de Telegram en el que se pide a los usuarios que descarguen una aplicación maliciosa para recibir ayuda financiera del Gobierno en uzbeko (arriba) y traducción al inglés (abajo).
Blog
El oscuro regalo de junio: el ascenso de Qwizzserial
Descubierto por Group-IB a mediados de 2024, el Qwizzserial, que al principio no era muy activo, comenzó a propagarse con fuerza en Uzbekistán, haciéndose pasar por...
Ir a
Vista previa del vídeo de YouTube
Vídeo
Zero Days, explicado
Conozcamos los días cero y cómo defendernos de ellos.
Ir a
Informe Intelligence Insights, junio de 2025
Informe
Informe Intelligence Insights, junio de 2025
Explore los eventos de ciberseguridad más destacados de la región y las mejores prácticas
Ir a
Informe Europe Intelligence Insights, junio de 2025. Sepa qué amenazas afectan a su región antes de que le afecten a usted.
Informe
Informe Europe Intelligence Insights, junio de 2025. Sepa qué amenazas afectan a su región antes de que le afecten a usted.
Con un aumento de 240 veces en las credenciales comprometidas causadas por malware menos conocido y conocimientos críticos sobre ransomware, hacktivismo y actividad DDoS,...
Ir a
Apropiación de cuentas e ingeniería social: Historias de primera línea y señales para combatirlos
Webinar
Apropiación de cuentas e ingeniería social: Historias de primera línea y señales para combatirlos
Únete a « Group-IB » y a la experta del sector Hailey Windham para analizar en profundidad el panorama de amenazas, en rápida evolución, en el que los estafadores están...
Ir a
Blog
Escalada cibernética en Oriente Medio: Del hacktivismo a las operaciones de amenazas sofisticadas
Seguimiento regional de conflictos (13 - 20 de junio de 2025)
Ir a
Vista previa del vídeo de YouTube
Vídeo
La seguridad de los puntos finales, explicada
Conozcamos la seguridad de los puntos finales
Ir a
El riesgo digital en 2025: Las estafas no respetan fronteras
Informe
El riesgo digital en 2025: Las estafas no respetan fronteras
Descubra cómo evolucionan las estafas en todo el mundo y a qué amenazas debe estar atento en su región, todo en un...
Ir a
Blog
Trampa de declaraciones: Drenadores de criptomonedas que se hacen pasar por autoridades fiscales europeas
Los estafadores están utilizando falsos correos electrónicos de las autoridades fiscales para desplegar vaciadores de criptomonedas. Descubre cómo funciona la trampa de la declaración y cómo...
Ir a
Group-IB x PSR IT Solutions
Historia de éxito
Group-IB x PSR IT Solutions
Cómo una empresa pionera en tecnología financiera logró la conformidad con PCI MPoC y aseguró los pagos móviles en todo el mundo
Ir a
Tácticas de evasión del phishing: Permanecer en línea en LATAM
Webinar
Tácticas de evasión del phishing: Permanecer en línea en LATAM
Descubre cómo los atacantes de phishing en LATAM evaden la detección mediante georrestricciones, filtrado por dispositivo y validación de identidad....
Ir a
Informe APAC Intelligence Insights, marzo de 2025
Informe
Informe APAC Intelligence Insights, marzo de 2025
Prepare su estrategia de ciberseguridad en APAC para las amenazas únicas y emergentes de la región. Navegue por su complejo entorno cibernético con inteligencia esencial...
Ir a
lazarus
Podcast
Lazarus: los hackers patrocinados por el Estado que nunca se desconectan
En diciembre de 2014, Sony Pictures anunció que cancelaba el estreno de la nueva apuesta de Seth Rogan, The Interview, debido a...
Ir a
Informe APAC Intelligence Insights, abril de 2025
Informe
Informe APAC Intelligence Insights, abril de 2025
Arme su estrategia de ciberseguridad con inteligencia estratégica para navegar con maestría por el panorama de amenazas único y en constante evolución de APAC.
Ir a
Informe Intelligence Insights, mayo de 2025
Informe
Informe Intelligence Insights, mayo de 2025
Explore los eventos de ciberseguridad más destacados de la región y las mejores prácticas
Ir a
Vista previa del vídeo de YouTube
Vídeo
La Dark Web, explicada
Conozcamos la web oscura
Ir a
Informe META Intelligence Insights, mayo de 2025. Threat Intelligence vanguardia Threat Intelligence para la región META y más allá.
Informe
Informe META Intelligence Insights, mayo de 2025. Threat Intelligence vanguardia Threat Intelligence para la región META y más allá.
Mantente a la vanguardia del cambiante panorama de las amenazas cibernéticas con el último informe «Intelligence Insights» de Group-IB, de mayo de 2025. Esta edición ofrece...
Ir a
Vista previa del vídeo de YouTube
Vídeo
Las redes de bots, explicadas
Conozcamos las redes de bots y cómo defendernos de ellas.
Ir a
Informe Europe Intelligence Insights, abril de 2025
Informe
Informe Europe Intelligence Insights, abril de 2025
Ir a
Informe LATAM Intelligence Insights, Abril 2025 (Inglés/Español)
Informe
Informe LATAM Intelligence Insights, Abril 2025 (Inglés/Español)
Descubra cómo los ciberdelincuentes están evolucionando sus tácticas en Latinoamérica
Ir a
Vista previa del vídeo de YouTube
Vídeo
Phishing, explicado
Conozcamos el phishing y cómo defendernos de él.
Ir a
Informe North America Intelligence Insights, abril de 2025
Informe
Informe North America Intelligence Insights, abril de 2025
Descubre las últimas amenazas cibernéticas dirigidas a Norteamérica con los análisis mensuales de amenazas de Group-IB, diseñados específicamente para los responsables de seguridad que necesitan mantenerse al día...
Ir a
Vista previa del vídeo de YouTube
Vídeo
El ransomware, explicado
Conozcamos el ransomware y cómo defendernos de él.
Ir a
Blog
Ciberriesgos disfrazados en la costa colombiana: La trampa del seguro
Descubra cómo los ciberdelincuentes colombianos se hacen pasar por marcas financieras y explotan datos públicos para elaborar estafas convincentes relacionadas con seguros de vehículos.
Ir a
fábrica dorada
Podcast
GoldFactory: Los ciberdelincuentes que quieren robarte la cara
Te presentamos a GoldFactory, un escurridizo grupo de ciberdelincuentes de habla china que opera en Asia. Están detrás de GoldPickaxe, el primer troyano bancario para iOS, y...
Ir a
Blog
Entendiendo la Recolección de Credenciales vía PAM: Una amenaza real
Aprenda cómo los atacantes explotan los módulos de autenticación conectables (PAM) para la recolección de credenciales y descubra las defensas para reforzar la autenticación en Linux.
Ir a
Blog
Cómo evitar errores de integración críticos en su pila de ciberseguridad
Ir a
META April Intelligence Insights. Desenmascarar amenazas. Potenciar las defensas.
Informe
META April Intelligence Insights. Desenmascarar amenazas. Potenciar las defensas.
Mantente a la vanguardia con los últimos análisis de ciberinteligencia de « Group-IB» para la región META y más allá. Nuestra edición de abril...
Ir a
Blog
Desechos de ransomware: análisis de la operación RansomHub
Este blog de RansomHub ofrece una visión general de cómo opera este grupo de ransomware como servicio (RaaS), incluyendo sus tácticas de extorsión, reclutamiento de afiliados...
Ir a
Vista previa del vídeo de YouTube
Vídeo
Keyloggers explicados
Conozcamos los keyloggers y cómo defendernos de ellos.
Ir a
Informe Intelligence Insights, marzo/abril de 2025
Informe
Informe Intelligence Insights, marzo/abril de 2025
Explore los eventos de ciberseguridad más destacados de la región y las mejores prácticas
Ir a
Blog
El peaje del engaño: Cuando la evasión impulsa el phishing
Descubra la última campaña de phishing dirigida a un importante proveedor de servicios de autopistas de peaje, en la que los ciberdelincuentes utilizan sofisticadas técnicas de evasión para eludir...
Ir a
Informe Europe Intelligence Insights, marzo de 2025
Informe
Informe Europe Intelligence Insights, marzo de 2025
¿Su actual estrategia de ciberseguridad tiene en cuenta las amenazas nuevas y emergentes? Si no es así, esto es lo que necesita saber para...
Ir a
Blog
Rápido, inteligente y privado: Group-IB presenta su asistente de IA
Nuestro nuevo chatbot, basado en modelos de lenguaje grande (LLM), está diseñado para ofrecer eficiencia y seguridad. Descubre cómo el asistente de IA « Group-IB » mejora los flujos de trabajo de inteligencia sobre amenazas y...
Ir a
Presentación de « Group-IB », un asistente de IA que permite un acceso más rápido e inteligente a Threat Intelligence
Webinar
Presentación de « Group-IB », un asistente de IA que permite un acceso más rápido e inteligente a Threat Intelligence
¿Le gustaría transformar sus flujos de trabajo de inteligencia sobre amenazas y obtener información instantánea sobre el cambiante panorama de las ciberamenazas? Nuestro...
Ir a
Blog
Fraudes típicos de la Dark Web: Dónde operan y qué aspecto tienen los estafadores
Ir a
Actor de la amenaza
RansomHub
Desde su descubrimiento en febrero de 2024, RansomHub se ha convertido rápidamente en una fuerza dominante en el ransomware. A partir de ahora, según...
Ir a
Fábrica de oro
Actor de la amenaza
Fábrica de oro
Actualmente, hay poca información pública sobre este grupo de Actores Enmascarados. Sin embargo, en mayo de 2024, descubrimos el primer troyano de iOS,...
Ir a
Lázaro
Actor de la amenaza
Lázaro
Lazarus es una notoria organización de hacking de Actores Enmascarados, conocida como grupo de amenazas persistentes avanzadas (APT). Con enlaces a...
Ir a
Actor de la amenaza
DragonForce
Este importante grupo de actores enmascarados surgió inicialmente en Oriente Próximo y Asia. Desde entonces, DragonForce se ha expandido globalmente con...
Ir a
Actor de la amenaza
Plataforma petrolífera
OilRig es un grupo de ciberespionaje patrocinado por el Estado iraní que lleva activo más de una década. Aunque estos actores enmascarados operan...
Ir a
MuddyWater
Actor de la amenaza
MuddyWater
MuddyWater es otro grupo hacker de ciberespías. Se cree que es un subconjunto del Ministerio de Inteligencia y Seguridad de Irán....
Ir a
Actor de la amenaza
Cifrado cerebral
Recién llegados a la escena, Brain Cipher surgieron a mediados del año pasado. Estos actores enmascarados no tardaron en llamar la atención por sus sofisticados...
Ir a
Actor de la amenaza
Boolka
La evolución de las tácticas de sigilo de Boolka lo ha convertido en un actor notable dentro de la comunidad de Actores Enmascarados. La capacidad de adaptación de este grupo...
Ir a
Actor de la amenaza
Ajina
Este grupo de Actores Enmascarados, en rápido crecimiento, forma parte de una red de afiliación, lo que sugiere una operación de ciberdelincuencia organizada de mayor envergadura. Ajina...
Ir a
Vista previa del vídeo de YouTube
Vídeo
2FA, explicado
Averigüemos por qué el uso de la 2FA puede evitarle muchos problemas.
Ir a
Actor de la amenaza
Equipo TNT
Estos actores enmascarados son tristemente célebres por el cryptojacking dirigido a la nube, los ataques de fuerza bruta a Secure Shell (SSH) y el robo de datos. A lo largo de los años, Team...
Ir a
Blog
La prioridad de los CISO: Reducción y gestión de riesgos cibernéticos
Para los CISO modernos, la gestión y la reducción de los riesgos cibernéticos son retos incesantes. Pero este blog le ofrece exactamente lo que necesita para...
Ir a
Tendencias de la delincuencia informática avanzada en 2025
Webinar
Tendencias de la delincuencia informática avanzada en 2025
Unisciti a noi per scoprire perché le aziende europee sono tra i bersagli principali delle APT, attacchi ransomware, schemi di...
Ir a
Blog
Bombeo de SMS: Cómo los delincuentes convierten su servicio de mensajería en su cajero automático
Ir a
Blog
Los bajos fondos del fraude: El auge digital en Australia: ¿una mina de oro para los defraudadores?
Sepa exactamente cómo orquestan los ciberdelincuentes los ataques contra los ciudadanos y los activos digitales de Australia, y por qué son un objetivo lucrativo.
Ir a
Premio Frost & Sullivan al liderazgo mundial en innovación tecnológica 2025
Informe
Premio Frost & Sullivan al liderazgo mundial en innovación tecnológica 2025
Frost & Sullivan ha otorgado a Group-IB el Premio al Liderazgo en Innovación Tecnológica Global 2025 por redefinir la ciberseguridad con inteligencia sobre amenazas de vanguardia...
Ir a
Blog
El principio del fin: la historia de Hunters International
Conozca los detalles técnicos de la herramienta de ransomware y software de almacenamiento, cómo los delincuentes utilizan el panel de...
Ir a
Operación Nervone: El derribo de OPERA1ER
Investigación
Operación Nervone: El derribo de OPERA1ER
Group-IB desempeñó un papel fundamental en la Operación Nervone, una iniciativa multinacional de lucha contra la delincuencia dirigida por INTERPOL y AFRIPOL, entre otros,...
Ir a
Blog
Navegando las Corrientes del Cibercrimen en América Latina: Fortaleciendo las defensas de la región
Al derribar las barreras de la distancia, el idioma y lo desconocido, la misión de Group-IBde luchar contra la ciberdelincuencia nos lleva a nuestra última frontera...
Ir a
Group-IB x Sinority
Historia de éxito
Group-IB x Sinority
Gracias a la integración de las soluciones de Group-IB en su cartera de productos, Sinority puede ahora ayudar a sus clientes a identificar y responder rápidamente a las amenazas en línea.
Ir a
Blog
Desenmascarar al Classiscam en Asia Central
Estafas como Classiscam automatizan sitios web falsos para robar datos financieros, aprovechando el auge de la digitalización en los países en desarrollo, lo que hace que el fraude sea a la vez eficaz...
Ir a
Informe Intelligence Insights, febrero de 2025
Informe
Informe Intelligence Insights, febrero de 2025
Explore los eventos de ciberseguridad más destacados de la región y las mejores prácticas
Ir a
Blog
Rituales de caza nº 5: Por qué la caza de amenazas basada en hipótesis es esencial en ciberseguridad
Descubra cómo la caza de amenazas basada en hipótesis descubrió malware oculto. Descubra por qué contar con un equipo interno especializado o...
Ir a
Informe APAC Intelligence Insights, febrero de 2025
Informe
Informe APAC Intelligence Insights, febrero de 2025
La edición de febrero de 2025 de nuestro informe mensual Intelligence Insights ofrece un examen detallado de los...
Ir a
2025 Tendencias de la criminalidad de alta tecnología
Webinar
2025 Tendencias de la criminalidad de alta tecnología
Discuta con nosotros por qué las empresas europeas se encuentran en la cima de los ataques de ciberdelincuentes, mientras que las APT, los ataques de ransomware, los métodos de phishing y...
Ir a
Blog
El ciberdelincuente de las cuatro caras: revelamos la investigación de « Group-IB» sobre ALTDOS, DESORDEN, GHOSTR y 0mid16B
Tras la detención del ciberdelincuente que se escondía tras los seudónimos ALTDOS, DESORDEN, GHOSTR y 0mid16B, Group-IB ofrece un análisis en profundidad sobre...
Ir a
Tendencias de la delincuencia de alta tecnología en 2025 en Norteamérica
Webinar
Tendencias de la delincuencia de alta tecnología en 2025 en Norteamérica
Únase a nuestros expertos el 3 de abril de 2025 a las 12 pm (ET / GMT-4) para un análisis en profundidad de...
Ir a
Tendencias del Cibercrimen 2025 en Europa
Webinar
Tendencias del Cibercrimen 2025 en Europa
Únase a nosotros para debatir por qué las empresas de la región son objetivos prioritarios, con un aumento de amenazas...
Ir a
Tendencias de la delincuencia de alta tecnología en Asia-Pacífico en 2025
Webinar
Tendencias de la delincuencia de alta tecnología en Asia-Pacífico en 2025
Únase a nuestros expertos el 3 de abril de 2025 a las 11.00 h GMT+8 para un análisis en profundidad de las perspectivas globales y específicas de APAC...
Ir a
Tendencias de la delincuencia de alta tecnología 2025 en LATAM (español)
Webinar
Tendencias de la delincuencia de alta tecnología 2025 en LATAM (español)
La ciberdelincuencia en América Latina está evolucionando rápidamente: ¿estás preparado para las últimas amenazas? Únete a los expertos de Group-IBpara descubrir...
Ir a
Tendencias de la delincuencia de alta tecnología en Europa en 2025
Webinar
Tendencias de la delincuencia de alta tecnología en Europa en 2025
Únase a nosotros para debatir por qué las empresas de la región son objetivos prioritarios, con APT patrocinadas por el Estado, ataques de ransomware, phishing...
Ir a
Vista previa del vídeo de YouTube
Vídeo
Tendencias de la delincuencia de alta tecnología en 2025
En 2025, el mundo de la ciberdelincuencia sigue evolucionando a un ritmo sin precedentes.
Ir a
ClickFix
Blog
ClickFix: La técnica de ingeniería social que utilizan los hackers para manipular a las víctimas
Descubra cómo el ataque de ingeniería social ClickFix explota la psicología humana para burlar la seguridad. Aprenda cómo los hackers utilizan esta táctica y...
Ir a
Tendencias de la delincuencia de alta tecnología en 2025 en la región META
Webinar
Tendencias de la delincuencia de alta tecnología en 2025 en la región META
Aumento de las APT, el hacktivismo y el phishing en META: así evolucionaron las ciberamenazas en 2024
Ir a
Informe Europe Intelligence Insights, febrero de 2025
Informe
Informe Europe Intelligence Insights, febrero de 2025
¿Qué amenazas están configurando el panorama de la ciberseguridad en Europa y cómo defenderse de ellas a tiempo? Obtenga detalles esenciales sin...
Ir a
Blog
Evolución del fraude en el intercambio de tarjetas SIM: Cómo los estafadores burlan las capas de seguridad
Descubra cómo ha evolucionado el fraude del intercambio de SIM, cómo los ciberdelincuentes burlan las capas de seguridad y las mejores formas de protegerse de...
Ir a
Blog
Creación de seguridad de confianza cero: Confiar selectivamente para asegurar correctamente
Aumente la resistencia con un modelo de ciberseguridad de confianza cero. Aproveche su infraestructura existente para reforzar la seguridad. Obtenga todos los conocimientos esenciales para...
Ir a
Blog
La tecnología por sí sola no es la respuesta a las ciberamenazas: Es hora de replantearse la cultura de la seguridad
Conseguir que la concienciación, el comportamiento y la cultura de la ciberseguridad sean correctos: los motores silenciosos de la ciberprotección de una organización.
Ir a
Informe sobre las tendencias de la delincuencia de alta tecnología en 2025
Informe
Informe sobre las tendencias de la delincuencia de alta tecnología en 2025
Group-IBEl informe anual de… profundiza en las tendencias más importantes en materia de delitos de alta tecnología y ofrece un análisis exhaustivo de las amenazas emergentes, las tácticas y...
Ir a
Informe North America Intelligence Insights, febrero de 2025
Informe
Informe North America Intelligence Insights, febrero de 2025
No se pierda los acontecimientos clave en materia de ciberseguridad que afectaron a la región el mes pasado, y equípese para la defensa explorando las mejores prácticas.
Ir a
Informe LATAM Intelligence Insights, Febrero 2025 (Inglés/Español)
Informe
Informe LATAM Intelligence Insights, Febrero 2025 (Inglés/Español)
No se pierda los acontecimientos clave en materia de ciberseguridad que afectaron a la región el mes pasado, y equípese para la defensa explorando las mejores prácticas.
Ir a
Informe META Intelligence Insights, febrero de 2025
Informe
Informe META Intelligence Insights, febrero de 2025
En un mundo cada vez más interconectado, es fundamental adelantarse a las amenazas cibernéticas. El informe «META Intelligence Insights» de Group-IB correspondiente a febrero de 2025...
Ir a
Blog
Robo de huellas dactilares: Cómo la huella digital de tu navegador puede ser robada y utilizada por estafadores
Descubra cómo los ciberdelincuentes roban las huellas dactilares de los navegadores para imitar a los usuarios, eludir las medidas de seguridad y cometer fraudes en línea. Aprenda a proteger...
Ir a
Ciberresiliencia 2025: La lucha contra las nuevas amenazas regionales
Webinar
Ciberresiliencia 2025: La lucha contra las nuevas amenazas regionales
Únase a Ahmed Tharwat en este seminario web exclusivo para explorar el panorama más reciente de las ciberamenazas en la región.
Ir a
RansomHub Never Sleeps Episodio 1
Blog
RansomHub Never Sleeps Episodio 1: La evolución del ransomware moderno
Descubra cómo el ransomware se ha convertido en una sofisticada ciberamenaza, con grupos como RansomHub a la cabeza. Más información sobre...
Ir a
Vista previa del vídeo de YouTube
Vídeo
Nuestra herramienta gratuita de análisis de malware
Group-IBEl equipo de « Threat Intelligence » analiza a diario miles de muestras de malware para detectar amenazas emergentes.
Ir a
5 formas de aprovechar nuestros informes sobre malware para el análisis de programas maliciosos
Blog
5 formas de aprovechar nuestros informes sobre malware para el análisis de programas maliciosos
Descubra 5 formas de aprovechar los informes de malware para el análisis diario y mejorar la detección. Perfecto para analistas SOC , cazadores de amenazas y...
Ir a
Blog
El lado oscuro de la automatización y el auge de los agentes de IA: Riesgos emergentes de los ataques de prueba de tarjetas
Los ataques de comprobación de tarjetas aprovechan los datos robados de tarjetas de crédito a través de pequeñas compras inadvertidas para verificar tarjetas activas con el fin de cometer fraudes de mayor envergadura. Los ciberdelincuentes...
Ir a
Informe LATAM Intelligence Insights, Enero 2025 (Inglés/Español)
Informe
Informe LATAM Intelligence Insights, Enero 2025 (Inglés/Español)
Explore los acontecimientos más destacados en materia de ciberseguridad en la región y las mejores prácticas.
Ir a
Informe North America Intelligence Insights, enero de 2025
Informe
Informe North America Intelligence Insights, enero de 2025
Destacando las tendencias críticas de la ciberdelincuencia en Norteamérica y más allá.
Ir a
Blog
El gato está fuera de la bolsa: El ransomware como servicio Lynx
En este blog, observamos cómo opera el grupo Lynx Ransomware-as-a-Service (RaaS), detallando el flujo de trabajo de sus...
Ir a
Informe APAC Intelligence Insights, enero de 2025
Informe
Informe APAC Intelligence Insights, enero de 2025
Profundice en los cambios críticos y los peligros emergentes en el panorama de las ciberamenazas en Asia-Pacífico (APAC) con la edición de enero de 2025 de nuestro...
Ir a
Informe META Intelligence Insights, enero de 2025
Informe
Informe META Intelligence Insights, enero de 2025
Descubre las últimas amenazas y tendencias cibernéticas. Mantente informado y protege a tu organización con el Informe de Inteligencia de enero de Group-IB. Este completo...
Ir a
Informe Europe Intelligence Insights, enero de 2025
Informe
Informe Europe Intelligence Insights, enero de 2025
No se pierda los acontecimientos clave en materia de ciberseguridad que afectaron a la región, y equípese para la defensa explorando las mejores prácticas.
Ir a
Supera en ingenio a los ciberdelincuentes con la inteligencia cibernética de APAC: Seminario web « Group-IB : Perspectivas de la inteligencia de APAC»
Webinar
Supera en ingenio a los ciberdelincuentes con la inteligencia cibernética de APAC: Seminario web « Group-IB : Perspectivas de la inteligencia de APAC»
Acompáñanos en un análisis en profundidad de los informes de inteligencia para la región APAC de Group-IB. Este seminario web está diseñado para dotar a tu organización de...
Ir a
Blog
Odds & Ends: Desentrañando el libro de jugadas de Surebet
Descubra el mundo de las apuestas seguras, una estrategia que garantiza beneficios aprovechando las diferentes cuotas de múltiples casas de apuestas. Explore cómo esta...
Ir a
Blog
Group-IBLa visión «GLOCAL» de […] lidera la lucha contra la ciberdelincuencia a nivel mundial
¿Cómo se está convirtiendo « Group-IB » en una fuerza líder en ciberseguridad en la que confía la comunidad?
Ir a
Guía definitiva de evaluación de la ciberseguridad: Parte 1. Brújula de evaluación
Informe
Guía definitiva de evaluación de la ciberseguridad: Parte 1. Brújula de evaluación
Descubre las complejidades de las evaluaciones modernas con la guía diseñada por expertos de Group-IB.
Ir a
La realidad del engaño
Blog
La realidad del engaño: Fraudes inmobiliarios al descubierto en Oriente Medio
Aumentan las estafas inmobiliarias, ya que los defraudadores aprovechan las plataformas en línea para engañar a las víctimas y hacerles pagar por propiedades falsas....
Ir a
Informe APAC Intelligence Insights, diciembre de 2024
Informe
Informe APAC Intelligence Insights, diciembre de 2024
Explore los eventos más destacados sobre ciberseguridad y las mejores prácticas en la región de Asia-Pacífico (APAC) a partir de diciembre de 2024.
Ir a
Blog
Más allá de la IA: la experiencia local de Group-IBen Fraud Protection
Minimiza los falsos positivos, previene las amenazas de forma proactiva y disfruta de una protección personalizada contra el fraude con Group-IB. Nuestras soluciones basadas en inteligencia artificial están optimizadas por expertos locales...
Ir a
Blog
Ingeniería social en acción: Cómo los defraudadores se aprovechan de la confianza con falsos planes de reembolso en Oriente Próximo.
Unos estafadores han ideado un sofisticado plan dirigido a clientes bancarios de Oriente Próximo, haciéndose pasar por funcionarios del gobierno y utilizando el acceso remoto...
Ir a
Blog
Predicciones cibernéticas para 2025 (y más allá): la opinión de un experto de « Group-IB» sobre lo que está por venir
No se debilite ante los cambios y las perturbaciones. Revise los próximos cambios en ciberseguridad y equípese mientras haya...
Ir a
Detenida la banda de malware para Android Reich 5
Investigación
Detenida la banda de malware para Android Reich 5
Group-IB ayudó a desarticular un grupo de hackers que infectó más de 340 000 dispositivos Android para robar dinero de cuentas bancarias. El...
Ir a
Informe META Intelligence Insights, diciembre de 2024
Informe
Informe META Intelligence Insights, diciembre de 2024
Explore los acontecimientos más destacados en materia de ciberseguridad en la región y las mejores prácticas.
Ir a
Blog
Patch Me If You Can: La verdad sobre las vulnerabilidades de los smartphones
Descubra cómo los fabricantes de teléfonos inteligentes ocultan los fallos de seguridad, los riesgos que estas vulnerabilidades suponen para los usuarios y las empresas, y las medidas...
Ir a
Group-IB x NVISO
Historia de éxito
Group-IB x NVISO
Alianza para una inteligencia de amenazas de alta fidelidad que haga posible la ciberseguridad de nueva generación
Ir a
Informe LATAM Intelligence Insights, diciembre de 2024
Informe
Informe LATAM Intelligence Insights, diciembre de 2024
Explore los acontecimientos más destacados en materia de ciberseguridad en la región y las mejores prácticas.
Ir a
Operación Delilah
Investigación
Operación Delilah
La Operación Delilah fue la tercera de una serie de operaciones respaldadas por Group-IB, que proporcionó información de inteligencia sobre la red del actor malicioso,...
Ir a
Operación NightFury
Investigación
Operación NightFury
Descubre una extraordinaria operación transnacional en la que las fuerzas del orden de todo el mundo y los proveedores de servicios de ciberseguridad, entre ellos Group-IB, desmantelaron el sniffer JS GetBilling...
Ir a
Informe North America Intelligence Insights, diciembre de 2024
Informe
Informe North America Intelligence Insights, diciembre de 2024
Explore los acontecimientos más destacados en materia de ciberseguridad en la región y las mejores prácticas.
Ir a
Falcon: Operación en dos actos
Investigación
Falcon: Operación en dos actos
Group-IB prestó apoyo a dos operaciones dirigidas por INTERPOL, denominadas «Falcon I» y «Falcon II», con el objetivo de desarticular una banda dedicada al delito cibernético conocido como «compromiso de correo electrónico empresarial» (BEC)...
Ir a
Group-IB x Uno de los proveedores de asistencia sanitaria de más rápido crecimiento de Malasia
Historia de éxito
Group-IB x Uno de los proveedores de asistencia sanitaria de más rápido crecimiento de Malasia
Descubre cómo « Group-IB » garantizó una ciberseguridad sin concesiones para la marca del sector sanitario, protegiéndola frente a un ataque de ransomware y reforzando sus defensas.
Ir a
IDC Spotlight: "El eslabón más débil" - La seguridad del correo electrónico debe ser su principal prioridad de ciberdefensa
Informe
IDC Spotlight: "El eslabón más débil" - La seguridad del correo electrónico debe ser su principal prioridad de ciberdefensa
Descubra cómo proteger a su organización contra el phishing, los ataques al correo electrónico empresarial y las amenazas avanzadas al correo electrónico con...
Ir a
Confianza secuestrada
Blog
Confianza secuestrada: El sutil arte del phishing a través de fachadas familiares
Explore las tácticas avanzadas empleadas en las recientes campañas de phishing por correo electrónico dirigidas a empleados de más de 30 empresas de 12 sectores y...
Ir a
Del caos a la claridad: la transformación de las investigaciones cibernéticas con el grafo de última generación de Group-IB
Webinar
Del caos a la claridad: la transformación de las investigaciones cibernéticas con el grafo de última generación de Group-IB
Únete a nuestros expertos en una sesión exclusiva en la que se analizarán las características clave de Graph, de Group-IB, una plataforma que se ha rediseñado...
Ir a
Group-IB x FIN-CSIRT
Historia de éxito
Group-IB x FIN-CSIRT
Descubre cómo la primera « CERT » del sector financiero de Serbia utilizó Attack Surface Management , de Group-IB, para mejorar la seguridad, el cumplimiento normativo y la resiliencia de...
Ir a
Group-IB x Banco AVO
Historia de éxito
Group-IB x Banco AVO
Descubre cómo un nuevo banco digital de Uzbekistán ha aprovechado la ciberseguridad multicapa de Group-IBpara garantizar la seguridad de las operaciones de más de un millón de...
Ir a
deepfake
Blog
Fraude Deepfake: Cómo la IA está engañando la seguridad biométrica en las entidades financieras
Group-IBEl equipo de « Fraud Protection » analiza cómo los estafadores utilizan la tecnología «deepfake» para eludir los sistemas de seguridad biométrica de las entidades financieras, incluido el reconocimiento facial...
Ir a
Informe Intelligence Insights, noviembre de 2024
Informe
Informe Intelligence Insights, noviembre de 2024
Explore los acontecimientos más destacados en materia de ciberseguridad en la región y las mejores prácticas.
Ir a
Apuestas turbias
Blog
Apuestas turbias: Cómo protegerse del fraude en el juego por Internet
Los estafadores están utilizando anuncios falsos de quinielas en las redes sociales para captar usuarios, con más de 500 anuncios engañosos y 1.377...
Ir a
Webinar sobre Fraud Matrix 1.5: Nuevas funciones que debe conocer
Webinar
Webinar sobre Fraud Matrix 1.5: Nuevas funciones que debe conocer
Acompáñanos en un seminario web en directo con Dimitry Pisarev, responsable de producto de Fraud Matrix de Group-IB , en el que nos presentará...
Ir a
Repensar la investigación
Blog
Un nuevo enfoque de la investigación: «Graph», de Group-IB, da un gran paso adelante
Ir a
Siguiendo la senda de VietCredCare y DuckTail
Blog
Siguiendo la pista de VietCredCare y DuckTail: el mercado oscuro vietnamita de los datos de los infosecuestradores
Tras la detención en mayo de 2024 de más de 20 individuos detrás de las campañas de robo de información de Facebook en Vietnam, hemos comparado...
Ir a
Descubre la ciberinteligencia estratégica: seminario web sobre el informe « Group-IB : Intelligence Insights»
Webinar
Descubre la ciberinteligencia estratégica: seminario web sobre el informe « Group-IB : Intelligence Insights»
Acompáñanos el 11 de diciembre a las 14:00 h (GST) para analizar en profundidad el informe «Intelligence Insights» de Group-IB, diseñado para...
Ir a
Más allá del SOC tradicional: operaciones de seguridad basadas en inteligencia
Webinar
Más allá del SOC tradicional: operaciones de seguridad basadas en inteligencia
Participa en una sesión de intercambio de conocimientos impartida por expertos de Group-IB y descubre cómo transformar los centros de operaciones de seguridad mediante estrategias basadas en la inteligencia.
Ir a
Tres años de cambio: Riesgos digitales en Oriente Medio y África
Informe
Tres años de cambio: Riesgos digitales en Oriente Medio y África
Conozca las principales tendencias de los riesgos digitales en los últimos tres años, las últimas técnicas utilizadas por los estafadores y...
Ir a
Group-IB x Fawry
Historia de éxito
Group-IB x Fawry
Descubre cómo Group-IB ayudó al mayor proveedor de pagos electrónicos de Egipto a evitar una amenaza de ransomware
Ir a
Reforzar las defensas contra el blanqueo de capitales
Blog
Reforzar las defensas contra el blanqueo de capitales: Detectar a las mulas de dinero durante su fase de calentamiento
Conozca la necesidad de atrapar a las mulas en las primeras fases de sus operaciones para protegerse de graves riesgos, como el blanqueo de dinero a gran escala,...
Ir a
Atributos sigilosos de APT Lazarus
Blog
Atributos sigilosos del grupo Lazarus APT: Evadir la detección con atributos ampliados
En este blog, examinamos una nueva técnica para ocultar códigos en atributos extendidos con el fin de...
Ir a
Código de caza de adversarios: Descubre y elimina amenazas cibernéticas desconocidas con Group-IB
Informe
Código de caza de adversarios: Descubre y elimina amenazas cibernéticas desconocidas con Group-IB
A menudo, las amenazas acechan en la sombra, sin ser detectadas, hasta que se convierten en crisis en toda regla. La clave para mantenerse protegido es...
Ir a
Perseguir las ciberamenazas
Blog
Huir de Perseguir las ciberamenazas
¿Espera a que se le presenten los riesgos en lugar de buscarlos activamente? Después de leer esto, quizá se plantee...
Ir a
Informe APAC Intelligence Insights, noviembre de 2024
Informe
Informe APAC Intelligence Insights, noviembre de 2024
Explore los eventos de ciberseguridad más destacados en la región de Asia-Pacífico (APAC) a partir de noviembre de 2024 y las mejores prácticas.
Ir a
Engaño en la entrega
Blog
Engaño en la entrega: Aumento de las tácticas de los ciberdelincuentes en la región de los Balcanes
Explore nuestras últimas conclusiones sobre el aumento de los ciberataques en la región de los Balcanes, centrándonos en las amenazas a las instituciones financieras y...
Ir a
Blog
Group-IB Fraud Protection: Conoce a tus usuarios reales, detecta a los estafadores
Detén el fraude, los RAT y el malware con la IA « Fraud Protection » de Group-IB. Nuestro avanzado análisis de comportamiento utiliza la IA para detectar y prevenir...
Ir a
Personaliza tu seguridad con Group-IB
Blog
¿iGaming global? Personaliza tu seguridad con Group-IB Fraud Protection
Con Group-IB Fraud Protection , podrás orientarte entre las complejidades de la normativa y los riesgos del sector del iGaming a nivel mundial. Adapta las medidas de seguridad a cada...
Ir a
Informe Intelligence Insights, octubre de 2024
Informe
Informe Intelligence Insights, octubre de 2024
Explore los acontecimientos más destacados en materia de ciberseguridad en la región y las mejores prácticas.
Ir a
madera falsa
Blog
¿No te lo puedes creer? El auge de las estafas con madera falsa
En este blog destapamos una trama de estafadores que venden leña a los habitantes de Francia durante el invierno...
Ir a
Sinfonía encriptada
Blog
Encrypted Symphony: Infiltrarse en el grupo de ransomware como servicio Cicada3301
En este blog, observamos cómo opera el grupo Cicada3301 Ransomware-as-a-Service (RaaS), detallando el flujo de trabajo de sus afiliados dentro del...
Ir a
El fraude cibernético se afianza en Asia
Blog
El fraude cibernético se afianza en Asia: ¿Qué medidas eficaces deben adoptar hoy los bancos?
Las medidas actuales de los bancos contra el ciberfraude se están quedando cortas, y las cifras no mienten. Dicho esto, con una...
Ir a
Operación Distanthill
Investigación
Operación Distanthill
Group-IB participó en la Operación DISTANTHILL, que condujo a la detención de 16 ciberdelincuentes implicados en campañas a gran escala de RAT para Android...
Ir a
Blog
Desvelando artefactos USB: Un análisis comparativo
Descubra cómo los artefactos USB mejoran el seguimiento de las actividades de los usuarios en los archivos, examinando la influencia de los sistemas operativos, los sistemas de archivos y las aplicaciones...
Ir a
Banner del blog de carnicería porcina
Blog
Alerta por carnicería de cerdos: una app de comercio fraudulento dirigida a usuarios de iOS y Android
En este artículo, los especialistas de Group-IB han descubierto una campaña de fraude a gran escala que implica aplicaciones de trading falsas dirigidas a usuarios de Apple iOS y Android...
Ir a
Informe APAC Intelligence Insights, octubre de 2024
Informe
Informe APAC Intelligence Insights, octubre de 2024
Explore los eventos de ciberseguridad más destacados en la región de Asia-Pacífico (APAC) a partir de octubre de 2024 y las mejores prácticas.
Ir a
Banner del blog DragonForce
Blog
Dentro del Dragón: Grupo de ransomware DragonForce
En este blog analizamos el grupo de ransomware DragonForce, que representa una grave amenaza con dos variantes: una...
Ir a
Nubes de tormenta en el horizonte: ¿Resurgimiento del TeamTNT?
Blog
Nubes de tormenta en el horizonte: ¿Resurgimiento del TeamTNT?
Las investigaciones sobre las últimas campañas pueden sugerir el resurgimiento del TeamTNT en 2023 hasta la actualidad, desde que se evaporó en 2022.
Ir a
Group-IB Portada del blog sobre investigaciones en la dark web
Blog
Redes ocultas: ¿Están recurriendo los sindicatos de la web oscura a las redes sociales para cometer ciberdelitos?
Group-IB Investigaciones en la dark web: Para evitar miradas indiscretas, descubre cómo los adversarios se están pasando cada vez más de la dark web a las redes sociales...
Ir a
Informe Intelligence Insights, septiembre de 2024
Informe
Informe Intelligence Insights, septiembre de 2024
Explore los acontecimientos más destacados en materia de ciberseguridad en la región META y las mejores prácticas en septiembre de 2024.
Ir a
Portada del blog Ajina
Blog
Ajina ataca Asia Central: Historia de una pandemia de Android en Uzbekistán
Descubierto por Group-IB en mayo de 2024, el malware Ajina.Banker constituye una grave amenaza cibernética en la región de Asia Central, camuflándose...
Ir a
Derribada la banda de Carberp
Investigación
Derribada la banda de Carberp
Destapado el millonario grupo de piratas informáticos que está detrás de los ataques a gran escala contra los sistemas de pago.
Ir a
Blog Banner Blog de PAM
Blog
La dualidad del módulo de autenticación conectable (PAM)
El equipo DFIR de Group-IB ha identificado una nueva técnica que aún no se ha incluido en el marco MITRE ATT&CK y que podría dar lugar a...
Ir a
lazarus apt malware banner
Blog
APT Lazarus: Criptomineros ansiosos, videollamadas y juegos
Explore las crecientes amenazas que plantea la campaña del Grupo Lazarus contra los desarrolladores. Examinaremos sus recientes scripts en Python,...
Ir a
Portada del blog de RansomHub
Blog
RansomHub: ransomware como servicio
Descubra por qué el nuevo programa de afiliados de RansomHub y sus avanzadas tácticas de ransomware -reclutar a antiguos miembros de Scattered Spider, explotar servicios RDP desprotegidos y...
Ir a
Hiding in plain sight_ Técnicas y defensas contra la manipulación del sistema de archivos `_proc` en Linux cover blog
Blog
Esconderse a plena vista: Técnicas y defensas contra la manipulación del sistema de archivos `/proc` en Linux
Group-IB analiza los métodos para eludir la visibilidad de los procesos mediante la manipulación del sistema de archivos /proc en Linux, así como las defensas eficaces para contrarrestarlos...
Ir a
Informe META Intelligence Insights, agosto de 2024
Informe
Informe META Intelligence Insights, agosto de 2024
Explore los eventos más destacados sobre ciberseguridad en la región META y las mejores prácticas.
Ir a
Descifrando la portada del blog del ransomware Brain Cipher
Blog
Descifrando el ransomware Brain Cipher
Profundiza en las actividades y técnicas del grupo de ransomware Brain Cipher, y en su aparente vinculación con otros grupos de ransomware...
Ir a
La amenaza de las credenciales de gestión de dispositivos móviles comprometidas
Blog
Bajo asedio: la amenaza de las credenciales de gestión de dispositivos móviles comprometidas y sus implicaciones para la seguridad de las organizaciones.
La filtración de credenciales de servicios de gestión de dispositivos móviles (MDM) podría plantear riesgos importantes para las organizaciones y la seguridad de sus datos.
Ir a
Blog
Cumplimiento de NIS 2 para empresas de la UE: Cumpla los requisitos de ciberseguridad antes de la fecha límite (17 de octubre)
Dado que el incumplimiento de la norma NIS 2 está resultando perjudicial (multas millonarias, suspensión de la actividad empresarial, etc.),...
Ir a
Cuidado con la RAT: el malware Android Remote Access ataca en Malasia
Blog
Cuidado con CraxsRAT: el malware de acceso remoto a Android ataca en Malasia
CraxsRAT es una conocida familia de malware para Android conocida por sus herramientas de administración remota (RAT), que incluyen control remoto de dispositivos y...
Ir a
Equipo GXC desenmascarado
Blog
GXC Team desenmascarado: El grupo cibercriminal que ataca a usuarios de bancos españoles con herramientas de phishing potenciadas por IA y malware para Android
Especializado en phishing-as-a-service potenciado por IA y malware para Android capaz de interceptar códigos OTP, el Equipo GXC se dirige a usuarios de bancos españoles y...
Ir a
CIBERSEGURIDAD X IA: crear capacidades para defender activos y derrotar a los atacantes
Informe
CIBERSEGURIDAD X IA: crear capacidades para defender activos y derrotar a los atacantes
No se puede negar: La inteligencia artificial ha envalentonado y empoderado a los ciberdelincuentes, ayudándoles a atacar más rápido, con más frecuencia y con...
Ir a
Informe Intelligence Insights, junio de 2024
Informe
Informe Intelligence Insights, junio de 2024
Explore los eventos más destacados sobre ciberseguridad en la región META y las mejores prácticas.
Ir a
Blog Qilin Revisited
Blog
Qilin Revisited: Profundizando en las técnicas y procedimientos de los recientes ataques de ransomware Qilin
Descubra las insidiosas tácticas del grupo de ransomware Qilin, famoso por su ataque de 50 millones de dólares al sector sanitario, que afectó...
Ir a
Group-IB Digital Risk Protection blog
Blog
Group-IB Digital Risk Protection: ¿Cómo permite detectar y eliminar las infracciones lo más rápido posible?
El espacio digital está plagado de riesgos para tu marca. Asegúrate de que esté protegida con la solución automatizada de Group-IB Digital Risk Protection ...
Ir a
Parche o peligro: Un incidente de vulnerabilidad de Veeam
Blog
Parche o peligro: Un incidente de vulnerabilidad de Veeam
El retraso en las actualizaciones de seguridad y el descuido de las revisiones periódicas crearon vulnerabilidades que fueron aprovechadas por los atacantes, lo que tuvo graves consecuencias para el ransomware.
Ir a
Romper silos: la convergencia de la ciberseguridad y la prevención del fraude
Blog
Romper silos: la convergencia de la ciberseguridad y la prevención del fraude
Cuando los adversarios no dudan en iniciar ataques mixtos que combinan múltiples tácticas, ¿por qué los equipos de seguridad siguen operando en silos?
Ir a
El Dorado Ransomware: ¿El nuevo imperio dorado de la ciberdelincuencia?
Blog
El ransomware Eldorado: ¿El nuevo imperio dorado de la ciberdelincuencia?
Todo sobre el ransomware Eldorado y cómo sus afiliados crean sus propias muestras para su distribución.
Ir a
Aumente la ventaja competitiva de su MSSP
Blog
Aumente la ventaja competitiva de su MSSP: Nuevas estrategias para aprovechar Threat Intelligence
Cómo potenciar mejor la ciberseguridad de sus clientes empresariales con inteligencia crítica sobre ciberamenazas
Ir a
Investigando en TipTop Grupo TipTop identificado y detenido
Investigación
Investigando en TipTop Grupo TipTop identificado y detenido
Group-IB ayudó a la policía a desarticular la mayor banda de malware móvil de Rusia, que había infectado más de 800 000 dispositivos Android...
Ir a
Craxs RAT Malware Blog
Blog
Craxs Rat, la herramienta maestra detrás de las estafas de aplicaciones falsas y fraudes bancarios
Los esquemas de estafa habilitados por el malware Craxs Rat proporcionan un control remoto completo de los dispositivos de las víctimas. Defiéndete de ser...
Ir a
Boolka al descubierto: De los ataques web al malware modular
Blog
Boolka al descubierto: De los ataques web al malware modular
Desvelar las operaciones del actor de amenazas Boolka, impulsado por la creación de scripts maliciosos, troyanos maliciosos, sofisticadas plataformas de distribución de malware,...
Ir a
Sin vacunas: los verdaderos rostros de la falsa tarjeta verde
Investigación
Sin vacunas: los verdaderos rostros de la falsa tarjeta verde
Group-IB ayudó a desenmascarar a la banda de ciberdelincuentes que ofrecía «pases verdes» falsos y tenía como objetivo a víctimas italianas.
Ir a
Cron: Titán derrocado
Investigación
Cron: Titán derrocado
Group-IB ayudó a las fuerzas del orden a identificar y detener a una banda muy conocida que había infectado más de un millón de dispositivos con Android...
Ir a
GoldPickaxe al descubierto: cómo analizó « Group-IB » el troyano de iOS que roba imágenes faciales y cómo hacerlo tú mismo
Blog
GoldPickaxe al descubierto: cómo analizó « Group-IB » el troyano de iOS que roba imágenes faciales y cómo hacerlo tú mismo
Aprende a proteger tus dispositivos frente a las cambiantes amenazas de iOS
Ir a
Caso Paunch & The BlackHole Exploit Kit
Investigación
Caso Paunch & The BlackHole Exploit Kit
Group-IB ayudó a la policía a identificar y detener a un capo del malware que en su día dominó el mercado de venta de kits de exploits,...
Ir a
Preparación frente al ransomware: De las victorias rápidas a las estrategias a largo plazo
Informe
Preparación frente al ransomware: De las victorias rápidas a las estrategias a largo plazo
Cumple todos los requisitos clave para la preparación frente al ransomware y protege tu infraestructura con el marco de trabajo de Group-IB, de eficacia probada en el sector.
Ir a
Group-IB x Colegio de educación especial
Historia de éxito
Group-IB x Colegio de educación especial
Descubre cómo « Group-IB » ayudó a un centro educativo a combatir el ransomware en tiempo real y a reforzar sus defensas frente a futuras amenazas.
Ir a
GenAI o no GenAI
Blog
Reorientar la ciberseguridad: ¿Hacia la GenAI o no?
En medio de la revolución GenAI, ¿cómo aprovechar su potencial para impulsar la ciberseguridad?
Ir a
Group-IB x Sorint.SEC
Historia de éxito
Group-IB x Sorint.SEC
Descubre cómo la experiencia conjunta de Group-IB y Sorint.SEC mejora la seguridad de las infraestructuras críticas y facilita la adopción fluida de la ciberseguridad...
Ir a
Blog
GDPR: ¿Escudo para los consumidores, grillete para los defraudadores?
El GDPR, diseñado para proteger los datos de los clientes, ¿crea involuntariamente oportunidades para que los ciberdelincuentes los exploten?
Ir a
Tendencias de la delincuencia de alta tecnología 2024 - América Latina
Webinar
Tendencias de la delincuencia de alta tecnología 2024 - América Latina
Acompáñenos a debatir por qué las empresas de la región LATAM son objetivos prioritarios para la explotación, dado el...
Ir a
Hermanos gemelos delincuentes
Investigación
Hermanos gemelos delincuentes
Group-IB colaboró con las fuerzas del orden para llevar ante la justicia a una banda dedicada al phishing por primera vez en Rusia. La operación...
Ir a
Tendencias de la delincuencia de alta tecnología en 2024 - Norteamérica
Webinar
Tendencias de la delincuencia de alta tecnología en 2024 - Norteamérica
Únase a nosotros para hablar de las amenazas de IA, el aumento de los actores de amenazas de estado-nación, los grupos APT, las amenazas persistentes de ransomware y...
Ir a
Tendencias en delitos de alta tecnología 2024 - Asia-Pacífico
Webinar
Tendencias en delitos de alta tecnología 2024 - Asia-Pacífico
Únase a nosotros para hablar de por qué las empresas de la región son un blanco fácil para la...
Ir a
Tendencias en delitos de alta tecnología 2024 - Oriente Próximo y África
Webinar
Tendencias en delitos de alta tecnología 2024 - Oriente Próximo y África
Acompáñenos a debatir por qué las empresas de la región son un blanco fácil para la explotación...
Ir a
Tendencias en delitos de alta tecnología 2024 - Europa
Webinar
Tendencias en delitos de alta tecnología 2024 - Europa
Acompáñenos a debatir por qué las empresas de la región son objetivos prioritarios de la explotación, dado el aumento de...
Ir a
Blog de IA Generativa
Blog
Inteligencia artificial generativa: más riesgo de fraude en el juego electrónico
Los estafadores ven potencial en la IA generativa para defraudar al sector del juego. He aquí cómo.
Ir a
Blog
Negocios sucios: Desentrañando el ecosistema de estafas de LabHost
Group-IB participa en una operación a escala mundial para desarticular a LabHost, un proveedor canadiense de «phishing como servicio»
Ir a
Rituales de caza
Blog
Rituales de caza nº 4: Caza de amenazas para su ejecución a través de Windows Management Instrumentation
Información práctica sobre la búsqueda de abusos en la ejecución de Windows Management Instrumentation (WMI)
Ir a
Pegasus y otros programas espía
Blog
Análisis en profundidad del spyware Pegasus y cómo detectarlo en sus dispositivos móviles
Pegasus infecta los dispositivos móviles mediante vulnerabilidades de «cero clics» y recopila de forma silenciosa mensajes, llamadas, datos de ubicación y acceso al micrófono. Descubre cómo funciona este software espía...
Ir a
Manual de reconocimiento: Mapee y mitigue las vías de intrusión en su red
Informe
Manual de reconocimiento: Mapee y mitigue las vías de intrusión en su red
Mientras los adversarios utilizan el reconocimiento para planear sus ataques contra usted, descubra cómo puede aprovechar el mismo proceso para frustrar...
Ir a
Operación Lyrebird
Investigación
Operación Lyrebird
Group-IB ayudó a INTERPOL a desarticular las actividades de un prolífico ciberdelincuente, cuyo nombre en clave era «Lyrebird». Esta iniciativa permitió identificar y detener...
Ir a
Guía táctica para escapar de los grupos de ransomware
Webinar
Guía táctica para escapar de los grupos de ransomware
No te pierdas una sesión fundamental a cargo de los expertos en DFIR de Group-IB, en la que analizan las últimas tácticas de ransomware observadas en el...
Ir a
Tendencias sobre delitos informáticos 2023/2024 - Mundial
Informe
Tendencias sobre delitos informáticos 2023/2024 - Mundial
Descubre el informe anual de investigación sobre amenazas de la « Group-IB» para conocer el panorama mundial de la ciberseguridad y obtener información específica para cada región.
Ir a
Tendencias de la delincuencia de alta tecnología 2023/2024 - América Latina
Informe
Tendencias de la delincuencia de alta tecnología 2023/2024 - América Latina
Descubre el inigualable informe anual de Group-IB, que ofrece valiosos datos sobre la región latinoamericana.
Ir a
Tendencias en delitos de alta tecnología 2023/2024 - Oriente Próximo y África
Informe
Tendencias en delitos de alta tecnología 2023/2024 - Oriente Próximo y África
Sumérgete en el exhaustivo informe de « Group-IB», en el que se recogen hechos, datos, conclusiones y nuestras opiniones sobre estos hallazgos relacionados con Oriente Medio.
Ir a
Tendencias de la delincuencia de alta tecnología 2023/2024 - Europa
Informe
Tendencias de la delincuencia de alta tecnología 2023/2024 - Europa
Descubre el informe anual sin igual de Group-IB, elaborado a partir de los últimos datos relativos a la región europea.
Ir a
Tendencias en delitos de alta tecnología 2023/2024 - Asia-Pacífico
Informe
Tendencias en delitos de alta tecnología 2023/2024 - Asia-Pacífico
Descubre el inigualable informe anual de Group-IB, elaborado a la luz de los últimos datos sobre la región de Asia-Pacífico.
Ir a
Tendencias de la delincuencia de alta tecnología 2023/2024 - Norteamérica
Informe
Tendencias de la delincuencia de alta tecnología 2023/2024 - Norteamérica
Descubre el inigualable informe anual de Group-IB, que ofrece información práctica sobre ciberseguridad relacionada con la región de América del Norte.
Ir a
El caso de la familia Fraud
Investigación
El caso de la familia Fraud
Group-IB colaboró con la Policía Nacional de los Países Bajos para descubrir detalles clave sobre la organización criminal —la «Familia del Fraude»— y...
Ir a
Blog
Crédito adicional: El ladrón de información VietCredCare apunta a las empresas vietnamitas
Group-IB descubre un nuevo programa de robo de información dirigido a Vietnam con una funcionalidad poco habitual que permite filtrar las cuentas de Facebook con créditos publicitarios
Ir a
Blog
Face Off: « Group-IB » identifica el primer troyano para iOS que roba datos de reconocimiento facial
Group-IB descubre el primer troyano para iOS que recopila datos de reconocimiento facial para acceder sin autorización a cuentas bancarias. La familia GoldDigger...
Ir a
Premio Frost & Sullivan 2023 al liderazgo en estrategia competitiva
Informe
Premio Frost & Sullivan 2023 al liderazgo en estrategia competitiva
Acceda a una ciberseguridad localizada sin igual con el galardonado modelo descentralizado de Group-IB y su infraestructura, contra ciberfraude a medida.
Ir a
Tendencias en fraudes y estafas en línea - diciembre de 2023
Webinar
Tendencias en fraudes y estafas en línea - diciembre de 2023
En este breve vídeo analizamos las últimas estafas, las actualizaciones normativas y los principales retos a los que se enfrenta el sector.
Ir a
Pandilla ResumeLooters
Blog
Un trabajo sin futuro: ResumeLooters infecta sitios web en APAC mediante ataques de inyección SQL y XSS
La banda ResumeLooters infecta sitios web con secuencias de comandos XSS e inyecciones SQL para hacerse con los datos personales y los currículos de los solicitantes de empleo.
Ir a
Informe Gartner®: Emerging Tech: Seguridad - La fusión del ciberfraude es el futuro de la detección del fraude en línea
Informe
Informe Gartner®: Emerging Tech: Seguridad - La fusión del ciberfraude es el futuro de la detección del fraude en línea
En el panorama en rápida evolución del fraude en línea, los métodos tradicionales de detección del fraude no pueden seguir el ritmo. Lea el informe de Gartner...
Ir a
Cierre de la tienda de phishing
Investigación
Cierre de la tienda de phishing
Group-IB contribuyó de manera significativa a una operación internacional de lucha contra la delincuencia en la que participaron INTERPOL y las fuerzas del orden nacionales de Indonesia,...
Ir a
Operación Ojo de Dragón
Investigación
Operación Ojo de Dragón
Group-IB desempeñó un papel crucial a la hora de identificar a la persona responsable de la red de bots Dragon, causante de implacables ataques distribuidos de denegación de servicio...
Ir a
Operación Desastre de Citas
Investigación
Operación Desastre de Citas
Group-IB desempeñó un papel fundamental en la identificación de los miembros del grupo CybSec, que se dedicaba a la extorsión y a los ataques DDoS contra...
Ir a
Blog
Inferno Drainer: Una inmersión profunda en el malware Crypto Wallet-Drainer
Puede que Inferno Drainer haya cerrado en noviembre de 2023, pero los usuarios de la devastadora plataforma de estafa como servicio siguen suponiendo un riesgo...
Ir a
El arte del SOC
Informe
El arte del SOC
Guía definitiva para implementar y evolucionar operaciones de seguridad impulsadas por la inteligencia con la infraestructura del SOC de Group-IB
Ir a
Tendencias en fraudes y estafas en línea - noviembre de 2023
Webinar
Tendencias en fraudes y estafas en línea - noviembre de 2023
En este resumen cubrimos las últimas estafas, novedades normativas y retos del sector para mantenerle informado y...
Ir a
Rituales de caza
Blog
Rituales de caza nº 3: Caza de amenazas para tareas programadas
Guía práctica para localizar las tareas programadas mediante MXDR de Group-IB
Ir a
Blog
El futuro es ahora: Atención a estas 20 tendencias que cambiarán el curso de la ciberseguridad (2ª parte)
La ciberseguridad está cambiando, y lo hace a gran velocidad. Descubre cómo Group-IB puede ayudarte a liderar el cambio en lugar de dejarte llevar por...
Ir a
Blog
El futuro es ahora: Atención a estas 20 tendencias que cambiarán el curso de la ciberseguridad (Parte 1)
La ciberseguridad está cambiando, y lo hace a gran velocidad. Descubre cómo Group-IB puede ayudarte a liderar el cambio en lugar de dejarte llevar por...
Ir a
Blog
Usted contra los adversarios: Cómo ser imbatible en 20 movimientos de ciberseguridad (2ª parte)
Aspectos esenciales de la ciberseguridad que garantizan que su empresa no sufra interrupciones el próximo año.
Ir a
Blog
As en la manga: GambleForce, una banda de inyección SQL al descubierto
Análisis de los TTP vinculados a GambleForce, que llevó a cabo ataques de inyección SQL contra empresas de la región APAC.
Ir a
Tendencias en fraudes y estafas en línea - octubre de 2023
Webinar
Tendencias en fraudes y estafas en línea - octubre de 2023
En este vídeo, analizaremos los casos estudiados en Group-IB, las amenazas activas y los retos más acuciantes relacionados con...
Ir a
Blog
Usted contra los adversarios: Cómo ser imbatible en 20 movimientos de ciberseguridad (Parte 1)
Aspectos esenciales de la ciberseguridad que garantizarán que su empresa no sufra interrupciones el próximo año.
Ir a
Blog
La maldición de Krasue: Un nuevo troyano de acceso remoto a Linux apunta a Tailandia
Este programa malicioso tiene un apetito insaciable. La unidad « Threat Intelligence » de Group-IB ofrece sus análisis sobre el nuevo RAT utilizado...
Ir a
Ciberamenazas actuales en Oriente Próximo
Webinar
Ciberamenazas actuales en Oriente Próximo
Descubre cómo la iniciativa conjunta de « Group-IB» y CORVIT ayudará a los profesionales de la ciberseguridad y a los responsables de actividades cibernéticas en la región de Oriente Medio y África (MEA).
Ir a
Rituales de caza
Blog
Rituales de caza nº 2.2: Caza de amenazas por abuso de servicios de Windows
Guía práctica para detectar el uso malintencionado de los servicios de Windows mediante la solución MXDR de Group-IB . Parte 2: Ejecución de los servicios de Windows
Ir a
Group-IB x Grupo Libertex
Historia de éxito
Group-IB x Grupo Libertex
Descubre cómo Group-IB ayudó a Libertex Group a adelantarse a los riesgos cibernéticos emergentes y a reforzar su estrategia de seguridad con medidas proactivas y...
Ir a
Tendencias en fraudes y estafas en línea - septiembre de 2023
Webinar
Tendencias en fraudes y estafas en línea - septiembre de 2023
En este vídeo, analizaremos los casos estudiados en Group-IB, las amenazas activas y los retos más acuciantes relacionados con...
Ir a
Investigación sobre la cobertura de farnetwork
Blog
Gestor de ransomware: Investigación sobre farnetwork, un actor de amenazas vinculado a cinco cepas de ransomware
Sumérjase en las operaciones de uno de los actores más activos en el mercado del ransomware como servicio.
Ir a
Espacio de ciberseguridad: Análisis, amenazas y soluciones
Webinar
Espacio de ciberseguridad: Análisis, amenazas y soluciones
Accede a información exclusiva de nuestro prestigioso equipo de Threat Intelligence sobre las últimas amenazas cibernéticas y sobre cómo Group-IB puede proteger tu sector,...
Ir a
Blog
La historia no contada de la respuesta a incidentes: La táctica del infiltrado
Descubre con todo detalle los casos más destacados a los que se ha enfrentado el equipo de Análisis Forense Digital y Respuesta ante Incidentes (DFIR) de Group-IB...
Ir a
Blog
Análisis de la ciberactividad en torno al conflicto de Oriente Próximo
Los hacktivistas cobran protagonismo con ataques DDoS y de desfiguración - resumen de la 1ª y 2ª semana del conflicto. El blog...
Ir a
Blog
La historia jamás contada de la respuesta a incidentes: Un milagro navideño
Era la noche antes de Navidad cuando se oyó el grito: "Se está produciendo un ciberataque, así que detenlos, ¿quieres intentarlo?
Ir a
Blog
Profundicemos en el tema: análisis del nuevo troyano para Android «GoldDigger» con la matriz de fraudes de Group-IB
Profundice en las tácticas del troyano GoldDigger y descubra cómo proteger a sus clientes.
Ir a
Group-IB x Laboratorio de Seguridad
Historia de éxito
Group-IB x Laboratorio de Seguridad
Descubra cómo las soluciones innovadoras y la experiencia conjunta ayudaron a un proveedor de MSSP a mejorar la protección de sus clientes.
Ir a
Blog
Buscando huellas: ShadowSyndicate, ¿un nuevo actor de RaaS?
El Club de Luchadores contra el Cibercrimen no dormirá hasta encontrar la respuesta a quién está detrás de este nuevo...
Ir a
Blog
Es una trampa: cómo detectar un criptominer en una página web popular utilizando MXDR de Group-IB
Group-IB Los analistas descubrieron y analizaron una campaña de criptojacking en un popular recurso educativo utilizando Group-IB Managed XDR .
Ir a
Rituales de caza
Blog
Rituales de caza nº 2: caza de amenazas por abuso de los servicios de Windows
Guía práctica para detectar el uso indebido de los servicios de Windows mediante la solución MXDR de Group-IB . Parte 1: Creación y modificación de servicios de Windows
Ir a
Group-IB x Banco global de primer nivel
Historia de éxito
Group-IB x Banco global de primer nivel
Descubre cómo las soluciones de « Threat Intelligence » en tiempo real y orientadas a la defensa de Group-IBayudaron a resolver los retos actuales en materia de ciberseguridad de un banco internacional y a reforzar...
Ir a
Blog
La respuesta ante incidentes desde una perspectiva de oportunidad: Entrevista con Dmitry Volkov (director ejecutivo de Group-IB)
Obtenga información valiosa sobre cómo la respuesta a incidentes puede ser un factor decisivo para la seguridad de su empresa.
Ir a
Blog
De la pobreza a la riqueza: La ilusión de riqueza rápida en las estafas de inversión
Group-IB Digital Risk Protection descubre una campaña maliciosa que utiliza casi 900 páginas fraudulentas, con un perjuicio económico potencial estimado en 280 000 dólares a lo largo de...
Ir a
W3LL done: descubra el ecosistema de phishing oculto que impulsa los ataques BEC
Informe
W3LL done: descubra el ecosistema de phishing oculto que impulsa los ataques BEC
Conozca detalles no aprovechados sobre el alcance y la sofisticación de la empresa delictiva centrada en los ataques al correo empresarial de W3LL
Ir a
Responde como una estrella del rock: la ventaja de « Group-IB » en la respuesta ante incidentes para la región de Asia-Pacífico
Webinar
Responde como una estrella del rock: la ventaja de « Group-IB » en la respuesta ante incidentes para la región de Asia-Pacífico
Descubre cómo el equipo de respuesta ante incidentes de Group-IBte ayuda a luchar contra los ciberdelincuentes reales en la región de Asia-Pacífico.
Ir a
Blog
Robar la milla extra: Estafas a aerolíneas de todo el mundo con millas aéreas y servicios de atención al cliente
Descubra las vulnerabilidades que paralizan el sector de las aerolíneas y aprenda a aplicar las contramedidas adecuadas.
Ir a
Blog
Nueva jerarquía, mayor amenaza: La sostenida campaña mundial de Classiscam
El programa automatizado de estafa como servicio diseñado para robar su dinero y sus datos sigue funcionando cuatro años después de su lanzamiento.
Ir a
Más allá del Top 10 de OWASP: La guía definitiva para la seguridad de las aplicaciones web (a partir de 2023)
Informe
Más allá del Top 10 de OWASP: La guía definitiva para la seguridad de las aplicaciones web (a partir de 2023)
Aprovecha la última lista de OWASP, combinada con las técnicas de análisis manual de los expertos de Group-IB , para identificar, priorizar y contrarrestar las vulnerabilidades más críticas...
Ir a
Blog
Los dólares de los comerciantes, en peligro: Los ciberdelincuentes aprovechan la vulnerabilidad de día cero CVE-2023-38831 en WinRAR para atacar a los comerciantes.
Las extensiones falsas ayudan a los ciberdelincuentes a dirigirse a los usuarios en los foros de negociación, ya que 130 dispositivos siguen infectados en el momento de redactar este informe.
Ir a
Rituales de caza
Blog
Rituales de caza nº 1: caza de amenazas para la carga lateral de DLL
Guía práctica para detectar la amenaza de carga lateral de archivos DLL mediante el MXDR de Group-IB .
Ir a
Group-IB x Oris Lab
Historia de éxito
Group-IB x Oris Lab
Descubra cómo esta empresa de tecnología financiera de cadena de bloques mejoró su postura de seguridad mediante pruebas de penetración.
Ir a
Blog
Análisis del malware bancario «Gigabud» con la matriz de fraud Group-IB
Descubrir la naturaleza perturbadora del malware Gigabud y tomar medidas proactivas para mitigar los riesgos asociados.
Ir a
Blog
ÚNETE AL CLUB DE LOS CIBERDELINCUENTES
La lucha contra la ciberdelincuencia es más eficaz cuando trabajamos juntos. Descubre cómo puedes colaborar con Group-IB para...
Ir a
Blog
Desmitificar el misterioso equipo de Bangladesh
Análisis de un grupo hacktivista muy activo de alcance mundial
Ir a
Mesa redonda "Panorama de la ciberseguridad en Oriente Medio"
Webinar
Mesa redonda "Panorama de la ciberseguridad en Oriente Medio"
Explore con expertos el panorama de la ciberseguridad en Oriente Medio, en constante evolución. Vea ahora la grabación del seminario web para descubrir las últimas...
Ir a
Tendencias de riesgo digital 2023
Informe
Tendencias de riesgo digital 2023
Explore los riesgos más peligrosos para las marcas y aprenda a mitigarlos
Ir a
Blog
Juicio en las nubes: cómo una infraestructura de nube mal gestionada puede exponer a los usuarios a riesgos cibernéticos
Descubra cómo las organizaciones crean vulnerabilidades sin darse cuenta al configurar mal su infraestructura en la nube.
Ir a
Group-IB x Plataforma digital de gestión patrimonial
Historia de éxito
Group-IB x Plataforma digital de gestión patrimonial
Descubre cómo el equipo de Digital Risk Protection ( ) de Group-IBdescubrió una sofisticada red de fraude detrás de un recurso sospechoso.
Ir a
Group-IB x OSOM
Historia de éxito
Group-IB x OSOM
Descubra cómo nuestro servicio de análisis de seguridad de aplicaciones web proporciona una evaluación exhaustiva de vulnerabilidades, vectores de ataque y mecanismos de seguridad.
Ir a
Responder como un Rockstar (versión francesa)
Webinar
Responder como un Rockstar (versión francesa)
Conoce al equipo de informática forense y gestión de incidentes de Group-IB, que lucha contra la ciberdelincuencia y...
Ir a
Blog
CryptosLabs: una estafa millonaria dirigida a francófonos
Obtenga todos los detalles no revelados que nuestros investigadores descubrieron sobre el alcance completo de los esquemas fraudulentos de CryptosLabs.
Ir a
Group-IB Día del Fraude (francés)
Webinar
Group-IB Día del Fraude (francés)
Continuamos con nuestro seminario web Fraud Intel, esta vez dedicado a la región africana.
Ir a
¡Rispondi come una Rockstar!
Webinar
¡Rispondi come una Rockstar!
Descubre cómo el equipo de Análisis Forense Digital y Respuesta ante Incidentes de Group-IB lucha contra los ciberdelincuentes con el objetivo de ayudar...
Ir a
Blog
Operación Triangulación: Cartografía de la amenaza
Lo que sabemos de la campaña APT hasta la fecha y cómo detectarla
Ir a
Blog
Rosa oscuro. Episodio 2
APT Dark Pink vuelve con 5 víctimas en nuevos países.
Ir a
Blog
Salvando las distancias: Cómo aprovechar las mejores prácticas de seguridad de las API para combatir los 3 principales tipos de vulnerabilidades
La desconfiguración de la seguridad, la exposición excesiva de datos y las inyecciones encabezan los tres tipos de vulnerabilidad de las API para las empresas financieras y tecnológicas
Ir a
Vídeo sobre la estafa de las inversiones en Europa
Webinar
Vídeo sobre la estafa de las inversiones en Europa
El tipo clásico de estafas que aumentaron con las nuevas aplicaciones de corredores fáciles de usar, NFT, plataformas de comercio de criptomonedas y más.
Ir a
Responder como un Rockstar (inglés)
Webinar
Responder como un Rockstar (inglés)
Cómo el equipo de respuesta ante incidentes de Group-IB lucha contra los auténticos ciberdelincuentes durante las intervenciones en casos de incidentes en la región de Oriente Medio y África (MEA).
Ir a
Responder como un Rockstar (versión árabe)
Webinar
Responder como un Rockstar (versión árabe)
Cómo detener eficazmente los incidentes de seguridad en la región.
Ir a
Blog
El característico traqueteo de APT SideWinder
Bridewell y « Group-IB » sacan a la luz la infraestructura desconocida de la APT
Ir a
Dominar Attack Surface Management para una ciberdefensa resistente
Webinar
Dominar Attack Surface Management para una ciberdefensa resistente
Cómo Group-IB aúna Attack Surface Management, Digital Risk Protection y Threat Intelligence para complementar la inteligencia
Ir a
Blog
El ransomware Qilin: análisis y estrategias de protección
Todo lo que necesita saber sobre el ransomware Qilin y sus operaciones dirigidas a sectores críticos.
Ir a
Blog
Actualizaciones gestionadas. Mejora la eficiencia del análisis de malware con las actualizaciones de la plataforma de detonación de malwar Group-IB .
Nuevas y mejoradas capacidades de activación de malware en las soluciones Managed XDR y Business Email Protection de Group-IBpara una detección precisa de amenazas y...
Ir a
Blog
Soporte (no) técnico: Estafadores se hacen pasar por Meta para robar cuentas de Facebook
Group-IB Digital Risk Protection descubre más de 3.200 perfiles falsos de Facebook en una campaña de phishing en curso en la que los estafadores se hacen pasar por Meta...
Ir a
Blog
Investigación sobre PostalFurious: una banda de phishing de habla china dirigida a Singapur y Australia
Cómo investigar las campañas de phishing
Ir a
Blog
SimpleHarm: Seguimiento de la infraestructura de MuddyWater
Group-IB Los analistas descubrieron la nueva infraestructura de MuddyWater mientras investigaban el uso que hacía este grupo pro-gobierno de la herramienta legítima SimpleHelp.
Ir a
Blog
A la antigua usanza: BabLock, nuevo ransomware que recorre silenciosamente Europa, Oriente Medio y Asia
Group-IB descubre una nueva variante de ransomware encubierta
Ir a
Blog
36gate: ataque a la cadena de suministro
¿Qué se sabe del incidente de la cadena de suministro 3CX y cómo defenderse de él?
Ir a
Día contra el Fraude en África 2023
Webinar
Día contra el Fraude en África 2023
La Fraud Intel Series está dedicada a la región africana.
Ir a
Blog
Vacantes venenosas: Los solicitantes de empleo de todo el EEE se ven afectados por la picadura en la cola de los estafadores
Group-IB descubre más de 2.400 páginas web con ofertas de empleo fraudulentas en el marco de una campaña en curso dirigida a usuarios de Egipto, Arabia Saudí, Argelia y otros 10 países...
Ir a
Blog
Panorama sombrío: Mitigación de CVE-2023-23397
Vulnerabilidad de elevación de privilegios en Microsoft Outlook
Ir a
Blog
Mal comportamiento: Cómo detectar troyanos bancarios
Los atacantes manipulan a los usuarios de banca móvil para que autoricen transacciones fraudulentas. Sepa qué pueden hacer los proveedores de servicios financieros para...
Ir a
Blog
Paquete de programas: Los paquetes de programas maliciosos causan trastornos y daños en toda la región EMEA
¿Qué ocurre cuando se combina ransomware con ladrones de información, troyanos de acceso remoto y otros programas maliciosos en un paquete fácil de descargar?
Ir a
Serpiente vieja con piel nueva: Análisis de la actividad de SideWinder APT en 2021
Informe
Serpiente vieja con piel nueva: Análisis de la actividad de SideWinder APT en 2021
Group-IB Threat Intelligence El equipo descubrió una campaña de spear phishing hasta ahora desconocida, llevada a cabo por el grupo APT SideWinder entre junio y noviembre...
Ir a
Blog
Buen intento Equipo Tonto
Cómo intentó atacar un grupo APT patrocinado por un Estado-nación Group-IB
Ir a
Blog
Conoce a tu enemigo: desentrañando el informe "Tendencias de la delincuencia hi-tech 2022/2023
¿Qué ciberdelitos dominarán el panorama de las amenazas en 2023 y más allá? Descúbrelo
Ir a
Tendencias de la delincuencia de alta tecnología 2022/2023
Informe
Tendencias de la delincuencia de alta tecnología 2022/2023
Aprovecha el informe de referencia sobre ciberseguridad de Group-IBy descubre las tendencias y previsiones actuales del panorama de amenazas.
Ir a
Blog
Rosa oscuro
Una nueva APT afecta a Asia-Pacífico y Europa y es más profunda y oscura
Ir a
Blog
Troyano Padrino: malware de banca móvil imposible de rechazar
Group-IB descubre un troyano bancario dirigido a usuarios de más de 400 aplicaciones en 16 países
Ir a
Blog
Navidades sin timos
8 estafas en línea de las que debe proteger a sus clientes
Ir a
El sector financiero VS. el fraude
Informe
El sector financiero VS. el fraude
Manténgase al día de las mayores amenazas para el sector financiero y aprenda a contrarrestarlas
Ir a
Threat Intelligence: Información para estrategias preventivas contra los ciberadversarios
Informe
Threat Intelligence: Información para estrategias preventivas contra los ciberadversarios
Descargue un nuevo informe de Frost & Sullivan para saber cómo enfocar la ciberseguridad de forma proactiva e incentivar el crecimiento empresarial con...
Ir a
Webinar
OPERA1ER - Cómo se robaron millones a los bancos
Conozca cómo defenderse eficazmente de los ataques de OPERA1ER
Ir a
Descubrir la superficie de ataque
Informe
Descubrir la superficie de ataque
Análisis de los riesgos de la superficie de ataque de una muestra de los principales proveedores de servicios financieros en 3 regiones del mundo.
Ir a
Blog
Las mulas de dinero: El eslabón oculto de la ciberdelincuencia
Una mula de dinero es alguien que mueve fondos robados a través de cuentas bancarias en nombre de los ciberdelincuentes. Descubra cómo las mulas de dinero...
Ir a
Blog
Mano de obra contratada: Los estafadores imitan a un proveedor de mano de obra saudí
Group-IB descubre mil (y uno) dominios falsos que forman parte de una campaña fraudulenta dirigida a usuarios de Arabia Saudí
Ir a
OPERA1ER: Los que juegan con Dios sin autorización
Informe
OPERA1ER: Los que juegan con Dios sin autorización
El grupo, dotado únicamente de herramientas "listas para el empleo", está a punto de entregar millones a los operadores de...
Ir a
Blog
Armés et dangereux : une soif d'argent inextinguible L'APT OPERA1ER en Afrique
En 2019, el equipo « Threat Intelligence » de Group-IB detectó una serie de ataques dirigidos contra organizaciones financieras en África.
Ir a
Blog
Financieramente motivado, peligrosamente activado: OPERA1ER APT en África
La banda francófona logró perpetrar con éxito más de 30 atentados contra bancos, servicios financieros y empresas de telecomunicaciones, ubicados principalmente...
Ir a
OPERA1ER: Jugar a ser Dios sin permiso
Informe
OPERA1ER: Jugar a ser Dios sin permiso
El grupo se basó únicamente en herramientas conocidas para robar millones a empresas de servicios financieros y telecomunicaciones. En total...
Ir a
Blog
Tesoro escondido. Malware de punto de venta vivo y coleando
Análisis de una campaña de meses de MajikPOS y Treasure Hunter que infectó decenas de terminales
Ir a
Ransomware OldGremlin: Nunca jamás los alimente después de The Locknight
Informe
Ransomware OldGremlin: Nunca jamás los alimente después de The Locknight
El caso de OldGremlin ilustra cómo ha evolucionado el sector del ransomware en los últimos años. En este informe encontrará...
Ir a
Blog
Descifrado del ransomware Deadbolt: desbloquea tus datos
El Equipo de Respuesta ante Incidentes de la Group-IB investigó un incidente relacionado con un ataque de DeadBolt y analizó una muestra del ransomware DeadBolt.
Ir a
Blog
Aumenta la estafa
Con campañas de marketing digital bien definidas y centros de atención telefónica profesionales
Ir a
Group-IB x IHS Teknoloji
Historia de éxito
Group-IB x IHS Teknoloji
Descubre cómo IHS Teknoloji encontró en Group-IB al socio ideal para la protección contra el fraude, que cumple todos sus requisitos técnicos y destaca por su rendimiento...
Ir a
Webinar
Introducción à Fraud Protection
Descubra la protección contra el fraude en nuestra página web introductoria y proteja eficazmente su empresa contra las actividades fraudulentas.
Ir a
Blog
Controle su TI en la sombra
Cómo Group-IB Attack Surface Management garantiza un control total de tu superficie de ataque externa
Ir a
Blog
Desahogarse
Los hackers utilizan la técnica del navegador dentro del navegador para robar cuentas de Steam
Ir a
Guía de 5 pasos para que su MDR sea más eficiente
Informe
Guía de 5 pasos para que su MDR sea más eficiente
Guía definitiva sobre cómo optimizar su oferta de detección y respuesta gestionadas y la actividad SOC .
Ir a
Blog
Asando 0ktapus: La campaña de phishing que persigue las credenciales de identidad de Okta
Más de 130 organizaciones se han visto comprometidas en un sofisticado ataque mediante simples kits de phishing
Ir a
Blog
APT41 World Tour 2021 con un calendario apretado
4 campañas maliciosas, 13 víctimas confirmadas y una nueva oleada de infecciones Cobalt Strike
Ir a
Blog
Cambiar de empleo
Enlaces entre ATMZOW JS-sniffer y Hancitor
Ir a
Blog
Reto aceptado
Detección de MaliBot, un nuevo troyano bancario para Android, con una solución Fraud Protection
Ir a
Informe sobre el estado mundial de las estafas 2022
Informe
Informe sobre el estado mundial de las estafas 2022
Desenmascarar la naturaleza real de las estafas en línea actuales. Además, sepa...
Ir a
Blog
Falsas estafas de inversión en Europa
Cómo casi nos hacemos ricos
Ir a
Blog
Entre bastidores. Group-IB Managed XDR
Lo que ofrece la nueva solución «todo en uno» de Group-IB: gestión de la ciberseguridad, análisis de eventos de red y respuesta ultrarrápida ante los ataques
Ir a
Desmitificar Classiscam
Informe
Desmitificar Classiscam
Profundice en los orígenes del sistema, su funcionamiento y su evolución. Más información sobre uno de los...
Ir a
Serie «Fraud Intel» de Group-IB Fraud Protection
Webinar
Serie «Fraud Intel» de Group-IB Fraud Protection
Este evento ha sido creado en colaboración con nuestros expertos, que trabajan con ahínco para dotarle de los conocimientos...
Ir a
Webinar
Charla de socios: Mitigación de riesgos con Group IB Digital Risk
Dmitriy Tiunkin, director de « Digital Risk Protection » en Group-IB Europe, habla sobre el panorama actual de las estafas y presenta las últimas tecnologías...
Ir a
Blog
Group-IB presenta el Unified Risk Platform
Group-IBLa plataforma de… permite a las organizaciones hacer frente a los riesgos cibernéticos
Ir a
Blog
Te vemos, Gozi
Caza de los últimos TTP utilizados para distribuir el troyano
Ir a
Conti Armada: La campaña ARMattack
Informe
Conti Armada: La campaña ARMattack
Conozca en profundidad "ARMattack", una de las campañas más cortas y exitosas del grupo ruso de ransomware Conti.....
Ir a
Blog
"Encontramos muchas cosas que otros ni siquiera ven"
Nikita Rostovtsev habla de las ciberamenazas actuales y de su profesión
Ir a
Blog
Miles de documentos de identidad expuestos en otra violación de datos en Brasil
Una base de datos pública no segura permitió a cualquiera acceder a los selfies del DNI durante meses
Ir a
Webinar
Cumbre sobre Riesgo Digital 2022
El evento reúne a analistas e investigadores independientes, a diversos especialistas en ciberseguridad, así como a representantes de diferentes industrias...
Ir a
Blog
Suplantación de identidad con navaja suiza
Group-IB detecta una campaña a gran escala capaz de dirigirse a los clientes de los principales bancos vietnamitas
Ir a
Perspectivas del ransomware 2021-2022
Webinar
Perspectivas del ransomware 2021-2022
¿Qué se necesita para repeler eficazmente un ataque de ransomware? Aprenda a desenmascarar los movimientos del ransomware y a dificultar...
Ir a
Group-IB x Grupo Maggioli
Historia de éxito
Group-IB x Grupo Maggioli
Descubre cómo Group-IB Attack Surface Management ayudó al Grupo Maggioli a mejorar la seguridad de sus clientes al proporcionar una visibilidad completa de los activos informáticos externos...
Ir a
Blog
SideWinder.AntiBot.Script
Nueva herramienta de APT SideWinder que reduce su alcance a Pakistán
Ir a
Aite-Novarica Group designó a Group-IB como el mayor y más experimentado proveedor de TIR
Informe
Aite-Novarica Group designó a Group-IB como el mayor y más experimentado proveedor de TIR
El informe «Servicios de retención para la respuesta ante incidentes 2022» del Grupo Aite-Novarica ha reconocido a Group-IB como una de las principales empresas de servicios de IRR en...
Ir a
Día de la Caza del Fraude APAC - Acto II - 2022
Webinar
Día de la Caza del Fraude APAC - Acto II - 2022
Retrospectiva, inmersión profunda y avance
Ir a
El ransomware al descubierto 2021/2022
Informe
El ransomware al descubierto 2021/2022
La conocida guía completa de las últimas tácticas, técnicas y procedimientos de los operadores de ransomware basada en MITRE ATT&CK®.
Ir a
Guía de ciberamenazas contra el sector financiero
Informe
Guía de ciberamenazas contra el sector financiero
Sepa por qué las ciberamenazas son uno de los mayores riesgos empresariales para el sector financiero
Ir a
Blog
Viejos Gremlins, nuevos métodos
La banda rusa de ransomware OldGremlin reanuda sus ataques en Rusia
Ir a
Blog
Estafadores se hacen con 1,6 millones de dólares en criptomonedas
Los falsos regalos vuelven a golpear a los bitcoiners. Ahora en YouTube
Ir a
Blog
Cómo mitigar Spring4Shell con Group-IB
Lo que sabemos de Spring4Shell hasta ahora
Ir a
Carrera armamentística: Uso fraudulento de la tecnología de redes neuronales
Webinar
Carrera armamentística: Uso fraudulento de la tecnología de redes neuronales
Ni que decir tiene que, como región rica en recursos naturales, Oriente Medio es inevitablemente atractiva para los inversores. Pero, ¿qué...
Ir a
Blog
Caja vacía
Group-IB desvela la identidad de tres grupos de estafadores responsables de estafas relacionadas con los envíos en Singapur
Ir a
Webinar
Día de la caza de amenazas en APAC
Búsqueda de indicios de ataques inminentes de ransomware en entornos empresariales.
Ir a
Blog
Perdidos y encontrados: « Group-IB » presenta « Attack Surface Management » (antes «AssetZero»)
Attack Surface Management basada en inteligencia
Ir a
Webinar
Cadena de ciberrespuesta
Un marco para que los profesionales de la seguridad gestionen los riesgos y respondan a las amenazas.
Ir a
Group-IB x Banca Mediolanum
Historia de éxito
Group-IB x Banca Mediolanum
Descubre cómo Group-IB Attack Surface Management ayudó a Banca Mediolanum a optimizar la detección de activos y la gestión de vulnerabilidades mediante la automatización de la identificación de...
Ir a
Blog
Las 5 principales recomendaciones para prevenir el ransomware en 2022
Ante el aumento de los ataques de ransomware, las empresas deben adoptar un enfoque proactivo en materia de seguridad. Group-IB ha elaborado un...
Ir a
Día de la Caza del Fraude APAC
Webinar
Día de la Caza del Fraude APAC
Descubre el «Fraud Hunting Day» de l Group-IB : nuestros expertos compartieron las últimas técnicas de detección de fraudes y casos prácticos, y hablaron sobre los diferentes tipos...
Ir a
Blog
Limpiar la atmósfera
Puntos débiles de la seguridad actual del correo electrónico corporativo
Ir a
Blog
Arrojar luz sobre la web oscura
Guía de un analista de ciberseguridad sobre cómo utilizar el aprendizaje automático para mostrar la verdadera cara de los ciberdelincuentes
Ir a
Blog
Cómo mitigar la vulnerabilidad Log4Shell en Log4j con Group-IB
Group-IBlas recomendaciones para mitigar esta vulnerabilidad y proteger a su organización.
Ir a
Blog
Cómo ayuda MITRE ATT&CK® a los usuarios de Threat Intelligence
El marco ATT&CK® de MITRE se convirtió en la norma del sector para describir las tácticas y técnicas de ataque.
Ir a
Blog
Fraude preparado
Entre bastidores de las estafas selectivas
Ir a
Blog
Dentro de la colmena
Profundización en Hive RaaS, análisis de las últimas muestras
Ir a
Webinar
Sigue siendo la ciberamenaza número 1 - CyberCrimeCon 2021
Obtenga una amplia visión general del mercado del ransomware y conozca sus últimas novedades en la presentación en vídeo de CyberCrimeCon 2021.
Ir a
Webinar
Invitados inesperados - CyberCrimeCon 2021
Group-IB Threat Intelligence El director Dmitry Shestakov presenta un informe titulado «Invitados inesperados: ¿quién vende el acceso a tu red?», que...
Ir a
Webinar
Auge y caída de la familia del fraude - CyberCrimeCon2021
Anton Ushakov y Roberto Martineztell hablaron del sindicato de ciberdelincuentes Fraud Family, que desarrollaba, vendía y alquilaba sofisticados...
Ir a
Webinar
EvilCorp - CyberCrimeCon 2021
Obtenga más información sobre Evil Corp (EC), un clúster de operaciones avanzadas de ciberdelincuencia, en la presentación de Antonio Pirozzi en la CyberCrimeCon 2021.
Ir a
Webinar
Carding Action, un esfuerzo conjunto contra el fraude en línea - CyberCrimeCon 2021
Rosal Cosano expuso la importancia de la colaboración público-privada en la lucha contra la ciberdelincuencia en todo el mundo, especialmente en la lucha...
Ir a
Webinar
Cero confianza por qué confiar - CyberCrimeCon 2021
Conozca a Craig Jones, Director de Ciberdelincuencia de INTERPOL en la CyberCrimeCon 2021. Explore su presentación mientras trabaja para reducir el impacto mundial de la ciberdelincuencia....
Ir a
Webinar
Tendencias de la delincuencia de alta tecnología 2021-2022 - CyberCrimeCon 2021
Para ofrecer una visión global de la ciberdelincuencia actual, los expertos de Group-IB han elaborado unos informes anuales sobre amenazas cibernéticas. Más información en Dmitry...
Ir a
Webinar
Group-IB Misión y principios – CyberCrimeCon 2021
Group-IB ¡El director general, Dmitry Volkov, ha inaugurado la CyberCrimeCon21!
Ir a
Webinar
Hackear el software más popular de la pandemia - CyberCrimeCon 2021
El investigador de seguridad de Computest Thijs Alkemade compartirá sus hallazgos sobre el pirateo del software más popular de la pandemia: Zoom.
Ir a
Webinar
Ataque a la deserialización de Java - CyberCrimeCon 2021
Quynh Le, investigadora principal de seguridad de VNPT Cyber Immunity, compartirá sus descubrimientos sobre los ataques a la deserialización de #Java.
Ir a
Webinar
El arte de la ciberguerra - CyberCrimeCon 2021
Group-IB El analista sénior de malware Dmitry Kupin analiza las campañas de espionaje de los grupos APT patrocinados por el Estado chino en la región de Asia-Pacífico.
Ir a
Webinar
Maestro del disfraz - CyberCrimeCon 2021
Denis Kuvshinov, responsable del Grupo CTI de Positive Technologies, comparte con ustedes detalles sobre el recién descubierto grupo APT...
Ir a
Webinar
Gira mundial APT41 2021 - CyberCrimeCon 2021
Group-IB Nikita Rostovcev, analista de investigación de APT, comparte sus conclusiones sobre el famoso grupo APT41 y su reciente «gira mundial», durante...
Ir a
Webinar
Campaña de ataque APT Cobalt - CyberCrimeCon 2021
Ladislav Baco, Consultor Senior de Seguridad y Analista de Malware, comparte sus hallazgos sobre la campaña APT dirigida a gobiernos europeos, diplomáticos, particulares y...
Ir a
Webinar
Matar a uno, matar a todos - CyberCrimeCon 2021
Olakanmi Oluwole, Director Threat Intelligence de CyberSOC Africa, le presenta el panorama de las amenazas en África y Nigeria y le...
Ir a
Tendencias en delitos de alta tecnología 2021/2022. Estafas y phishing: la epidemia del fraude en línea.
Informe
Tendencias en delitos de alta tecnología 2021/2022. Estafas y phishing: la epidemia del fraude en línea.
Nuevas tecnologías de fraude y análisis de sistemas, herramientas e infraestructuras
Ir a
Tendencias de la delincuencia de alta tecnología 2021/2022. El Gran Dinero: Amenazas para el sector financiero
Informe
Tendencias de la delincuencia de alta tecnología 2021/2022. El Gran Dinero: Amenazas para el sector financiero
Un vistazo al panorama de las ciberamenazas: ataques de ransomware, actividad de carding, venta de accesos a la red, phishing y estafas.
Ir a
Tendencias de la delincuencia de alta tecnología 2021/2022. Corporansom: Amenaza número uno
Informe
Tendencias de la delincuencia de alta tecnología 2021/2022. Corporansom: Amenaza número uno
La historia y el análisis de los programas de afiliación y las tendencias en el mercado del ransomware.
Ir a
Tendencias de la delincuencia de alta tecnología 2021/2022. Invitados no deseados: La venta de acceso a las redes corporativas
Informe
Tendencias de la delincuencia de alta tecnología 2021/2022. Invitados no deseados: La venta de acceso a las redes corporativas
Análisis de foros de la web oscura para comprender la venta de acceso a infraestructuras comprometidas.
Ir a
RedCurl: El Despertar
Informe
RedCurl: El Despertar
El ciberespionaje comercial sigue siendo un fenómeno raro y en gran medida único. No podemos descartar, sin embargo, que el éxito de RedCurl pueda llevar...
Ir a
Blog
Las cosas más oscuras
BlackMatter y sus víctimas
Ir a
Blog
Cardadores caníbales
Group-IB descubre las mayores redes de tiendas falsas: páginas web de phishing camufladas como tiendas de tarjetas
Ir a
Webinar
Últimas tendencias australianas en Threat Intelligence
Group-IB colabora con Virtual Vendors en Australia y Nueva Zelanda para ofrecer a las empresas locales una ciberdefensa sólida como una roca.
Ir a
Webinar
El impacto económico total de Group-IB Threat Intelligence
Ahorro de costes y ventajas empresariales gracias a Threat Intelligence
Ir a
Webinar
Preparación para la respuesta a incidentes: Una dura mirada a las estadísticas
Muchas organizaciones creían disponer de un programa de seguridad eficaz y de soluciones de respuesta a incidentes. Sin embargo, las estadísticas demuestran lo contrario.
Ir a
Blog
Brote estafidémico
Los estafadores atacan a usuarios de países de Oriente Próximo
Ir a
Blog
RUNLIR: campaña de phishing dirigida a los Países Bajos
Los phishers adoptan un método para saltarse los controles de seguridad nunca visto en el país
Ir a
Riesgos digitales 2021: Tendencias y proyecciones de las estafas en la región APAC
Webinar
Riesgos digitales 2021: Tendencias y proyecciones de las estafas en la región APAC
Kamo Basentsyan, Director de Digital Risk Protection y Desarrollo Antipiratería, APAC, y Shafique Dawood, Jefe de Ventas y Desarrollo, APAC, comparten...
Ir a
Webinar
Prevención del fraude centrada en el cliente
Seminario web organizado por Group-IB con Sanny Mok, consultora de Forrester, y Kadir Yüceer, director general de IHS Teknolojilearn, para conocer de primera mano...
Ir a
Webinar
Evolución de las amenazas en Bahréin
Adelántese a la evolución de las amenazas en Bahréin con nuestro seminario web, en el que nos adentramos en el dinámico panorama de los retos de la ciberseguridad,...
Ir a
Riesgos digitales 2021: Tendencias y proyecciones de las estafas en la región MEA
Webinar
Riesgos digitales 2021: Tendencias y proyecciones de las estafas en la región MEA
Ashraf Koheil, Director Regional de Ventas (MEA y Turquía), e Igor Stolyarov, Jefe de Digital Risk Protection (MEA), comparten valiosos puntos de vista...
Ir a
Blog
Entre bastidores. Group-IB Threat Intelligence . Parte 2
Cómo hacemos Threat Intelligence a medida
Ir a
Blog
Audaz campaña publicitaria
AWC se une al negocio ilícito de las tarjetas ofreciendo gratuitamente 1 millón de tarjetas comprometidas
Ir a
Blog
¡Está vivo!
La historia del ransomware BlackMatter
Ir a
Blog
Prometheus TDS
La clave del éxito de Campo Loader, Hancitor, IcedID y QBot
Ir a
Blog
El arte de la ciberguerra
Las APT chinas atacan Rusia
Ir a
Blog
Entre bastidores. Group-IB Threat Intelligence . Parte 1
Sumérgete en la sección Breached DB
Ir a
Blog
The Fraud Family
Operación de fraude como servicio dirigida a residentes neerlandeses
Ir a
Webinar
Cómo mantener a las bandas de ransomware alejadas de su empresa
El ciberataque masivo llevado a cabo por la infame banda de ransomware REvil afectó a cientos de empresas en más de una docena de países.
Ir a
Forrester: La solución de TI de Group-IB generó un importante retorno de la inversión
Informe
Forrester: La solución de TI de Group-IB generó un importante retorno de la inversión
Ahorro de costes y beneficios empresariales gracias a Threat Intelligence y Atribución de Threat Intelligence
Ir a
Webinar
Red Teaming vs. Penetration Testing
Los adversarios sondean a diario sus redes para encontrar una vía de entrada. Una organización que puede...
Ir a
Blog
Los hermanos Grim
La historia inversa del malware GrimAgent utilizado por Ryuk
Ir a
Blog
REvil Twins: Programa de ransomware como servicio
Profunda inmersión en las TTP de los prolíficos afiliados a RaaS
Ir a
Webinar
Filtraciones, espionaje y chantaje: Perspectivas de la delincuencia moderna de alta tecnología
Durante este seminario web, descubrirás los secretos que hay detrás del éxito internacional de Group-IBen la investigación de los delitos informáticos modernos.
Ir a
Blog
Gran atraco a una compañía aérea
APT41 probablemente detrás de un ataque de terceros a Air India
Ir a
Webinar
CUMBRE SOBRE EL RIESGO DIGITAL 2021
Group-IBLa emblemática Digital Risk Summit es una plataforma en la que los expertos del sector debaten sobre las últimas tendencias mundiales y analizan en profundidad...
Ir a
El Impacto Económico Total™ de Group-IB Fraud Protection
Informe
El Impacto Económico Total™ de Group-IB Fraud Protection
Ahorro de costes y ventajas empresariales que ofrece Group-IB Fraud Protection (antes conocida como «Fraud Hunting Platform»)
Ir a
Webinar
Digital Risk Protection gana la batalla contra la explotación ilegal de marcas
Participe en nuestro seminario web para descubrir cómo Digital Risk Protection puede ayudarle a ganar la batalla contra la explotación ilegal de marcas, proporcionándole...
Ir a
Blog
FontPack: Una actualización peligrosa
Secretos de atribución: Quién está detrás de robar credenciales y datos de tarjetas bancarias pidiendo instalar falsos Flash Player, navegador o...
Ir a
Blog
El ransomware BlackCat: Tácticas, técnicas y estrategias de mitigación
Análisis del programa de afiliación del ransomware BlackCat
Ir a
Blog
Conectar los robots
Hancitor alimenta las operaciones de ransomware en Cuba
Ir a
Blog
El grupo GrelosGTM abusa de Google Tag Manager para atacar sitios web de comercio electrónico
Group-IB Los especialistas detectaron que el grupo GrelosGTM comenzó a hacer un uso indebido de las funciones legítimas de Google Tag Manager para sus propios fines en las infecciones de...
Ir a
Blog
Cambiador de BTC Lazarus
De nuevo en acción con sniffers JS rediseñados para robar criptomonedas
Ir a
Webinar
Group-IB Análisis sobre el ransomware 2020-2021
La guía completa de las últimas tácticas, técnicas y procedimientos de los operadores de ransomware basada en MITRE ATT&CK®.
Ir a
Blog
Aguas profundas: explorando los kits de phishing
Group-IB Computer Emergency Response Team , de [nombre de la empresa], ha creado una sólida base de datos de kits de phishing, que ayuda a a combatir el phishing dirigido a marcas concretas. Group-IB
Ir a
Webinar
ThreatQuotient | Grupo IB - Enfoque de caza de amenazas centrado en el actor
ThreatQuotient, una empresa líder en innovación en plataformas de operaciones de seguridad, y Group-IB, una empresa global de ciberseguridad, organizan un seminario informativo e interactivo...
Ir a
Blog
Cuando el karma vuelve
Auge y caída de la tienda de tarjetas ilícitas, violada dos veces en dos años
Ir a
Webinar
Infoces Pakistán Piratería de datos
Estafa como servicio dirigida a las economías emergentes de APAC mediante métodos de ingeniería social.
Ir a
Blog
RATs del Kremlin desde Nigeria
Análisis de campañas de phishing realizadas por un nuevo actor de amenazas
Ir a
Riesgos digitales 2021: Tendencias y proyecciones de las estafas
Webinar
Riesgos digitales 2021: Tendencias y proyecciones de las estafas
Conozca las técnicas más populares de estafa en línea, como cuentas y páginas de pago falsas, correos electrónicos maliciosos y fugas de datos, y cómo...
Ir a
Forget-me-not: uso del análisis de memoria para buscar rastros de malware de productos básicos
Webinar
Forget-me-not: uso del análisis de memoria para buscar rastros de malware de productos básicos
Group-IBEl último seminario web de… es tu guía completa sobre todo lo relacionado con el malware de uso general. Obtén una visión general de los bots que debes conocer...
Ir a
Perspectivas del riesgo digital
Informe
Perspectivas del riesgo digital
La guía completa sobre el panorama de las amenazas en el espacio digital y las últimas técnicas de los estafadores
Ir a
El primer paso para iniciar su viaje hacia la confianza cero
Informe
El primer paso para iniciar su viaje hacia la confianza cero
Descubra cómo la consultoría de ciberseguridad puede ponerle en la senda de la Arquitectura de Confianza Cero
Ir a
Blog
Maestros del disfraz
Vamos a cazar algunos bootkits
Ir a
Blog
Los nuevos trucos de los rastreadores de JavaScript
Análisis de la familia de sniffer E1RB JS
Ir a
Webinar
Riesgos digitales 2021: Tendencias y proyecciones de las estafas - English
Nuestro experto comparte valiosos conocimientos sobre las últimas tendencias y técnicas de estafa en el seminario web.
Ir a
Webinar
Riesgos digitales 2021: Proyecciones y tendencias de los ciberataques
Nuestro experto compartirá información valiosa sobre las últimas tendencias y técnicas en materia de escroquinería en la web.
Ir a
Webinar
Tendencias del mercado online y previsiones
Ir a
Group-IB Ha sido reconocida por Frost & Sullivan como líder en el mercado de la « Threat Intelligence » cibernética
Informe
Group-IB Ha sido reconocida por Frost & Sullivan como líder en el mercado de la « Threat Intelligence » cibernética
Un sistema de evaluación comparativa para impulsar a las empresas a la acción: innovación que impulsa el flujo de nuevas operaciones y los canales de crecimiento.
Ir a
El ataque de los clones: El juego de la estafa en las redes sociales
Webinar
El ataque de los clones: El juego de la estafa en las redes sociales
La estafa utiliza marcas famosas para engañar a la gente con planes de estafa en varias fases, que incluyen encuestas falsas y la visita a sitios web fraudulentos de terceros.
Ir a
El ransomware al descubierto 2020/2021
Informe
El ransomware al descubierto 2020/2021
La guía completa de las últimas tácticas, técnicas y procedimientos de los operadores de ransomware basada en MITRE ATT&CK®.
Ir a
Blog
Dentro de Classiscam
Una inmersión profunda en Classiscam: estafa automatizada como servicio diseñada para robar dinero y datos de pago.
Ir a
Group-IB x YouHolder
Historia de éxito
Group-IB x YouHolder
Descubre cómo el equipo de auditoría de Group-IB llevó a cabo una prueba de penetración externa, una evaluación de la seguridad de las aplicaciones web y una prueba de ingeniería social para YouHodler,...
Ir a
Blog
La fuente de todo
Examen forense de incidentes relacionados con fugas de código fuente
Ir a
Webinar
Tendencias de la delincuencia de alta tecnología: 2020-2021
Group-IB sigue de cerca la evolución de las tácticas, herramientas y procedimientos de los ciberdelincuentes; supervisa los cambios en el panorama global de amenazas y los aspectos clave...
Ir a
Riesgos digitales 2021: Tendencias y proyecciones de las estafas en Europa
Webinar
Riesgos digitales 2021: Tendencias y proyecciones de las estafas en Europa
Dmitriy Tunkin, Director Regional para Europa, comparte valiosos conocimientos sobre las últimas tendencias y técnicas de estafa.
Ir a
Blog
Nuevos ataques del grupo UltraRank
Como parte de la nueva campaña de UltraRank, el equipo de Group-IB Threat Intelligence descubrió 12 sitios web de comercio electrónico infectados con su «sniffer» de JavaScript.
Ir a
Desastre evitable: A la caza de operadores agregados en su red
Webinar
Desastre evitable: A la caza de operadores agregados en su red
Lo que hace más peligroso a Egregor es que también se ha convertido en el ransomware elegido por los operadores de Qakbot, que...
Ir a
Tendencias de la delincuencia de alta tecnología 2020/2021
Informe
Tendencias de la delincuencia de alta tecnología 2020/2021
Fuente de datos estratégicos sobre el panorama mundial de las ciberamenazas y previsiones sobre su evolución.
Ir a
Blog
Las huellas de Mapache
Una historia sobre los operadores de JS-sniffer FakeSecurity distribuyendo Raccoon stealer
Ir a
Blog
El cierre Egregor
Análisis de las TTP empleadas por los operadores de Egregor
Ir a
Frost & Sullivan ha reconocido a Group-IB como líder en Digital Risk Protection
Informe
Frost & Sullivan ha reconocido a Group-IB como líder en Digital Risk Protection
Ir a
Webinar
Cómo mejorar tus conocimientos sobre ciberseguridad: programas prácticos de ciberseguridad de la Universidad de Texas en Austin ( Group-IB )
Lleva tus conocimientos sobre ciberseguridad al siguiente nivel con nuestro seminario web inmersivo sobre los programas prácticos de ciberseguridad de Group-IB. Descubre técnicas de vanguardia,...
Ir a
Webinar
Anticipación: las TTP utilizadas por los grupos de ransomware en Internet
Prepárese con antelación: descubra las tácticas, técnicas y procedimientos (TTP) utilizados por los grupos de ransomware en nuestro seminario...
Ir a
El ransomware Egregor: El legado de Maze sigue vivo
Informe
El ransomware Egregor: El legado de Maze sigue vivo
La nueva banda es joven, pero ya está causando graves daños.
Ir a
Blog
Caza mayor: Ahora en Rusia
El grupo OldGremlin, que controla el ransomware TinyCryptor, ataca a importantes empresas y bancos rusos
Ir a
Blog
Group-IB Fraud Protection (p. ej., plataforma de detección de fraudes)
Proteger la identidad digital del usuario
Ir a
Webinar
Cómo mantener sus datos seguros en Internet en 2020
Participe en nuestro seminario web informativo para conocer las estrategias esenciales y las mejores prácticas para mantener sus valiosos datos seguros en línea en 2020.
Ir a
Webinar
Día contra el Fraude en África
Fraudes a los que pueden enfrentarse los clientes durante y después del cierre.
Ir a
Outwit ProLock: Los entresijos del ransomware empresarial de Qakbot
Webinar
Outwit ProLock: Los entresijos del ransomware empresarial de Qakbot
En el centro de algunas de las más recientes campañas de la llamada Caza Mayor está ProLock, cuyo uso...
Ir a
Webinar
Los entresijos de los ataques modernos por correo electrónico
El 96% de los ataques con técnicas de ingeniería social comienzan en las bandejas de entrada. El correo electrónico es el vector de ataque más común...
Ir a
Lock like a Pro: Cómo Qakbot alimenta las campañas de ransomware empresarial
Informe
Lock like a Pro: Cómo Qakbot alimenta las campañas de ransomware empresarial
Group-IB dio a conocer ProLock al mundo. Ahora, está sacando aún más a la luz a este actor malicioso.
Ir a
Blog
Cerrar como un profesional
Sumérgete en la reciente caza mayor de ProLock
Ir a
Webinar
RedCurl: Un nuevo grupo de espionaje empresarial al descubierto
RedCurl actúa de forma encubierta en la red durante meses para minimizar el riesgo de ser descubierto. A continuación, el grupo imita astutamente...
Ir a
UltraRank: El giro inesperado de una triple amenaza JS-Sniffer
Informe
UltraRank: El giro inesperado de una triple amenaza JS-Sniffer
Nueva etapa en la investigación de JS-sniffers. Del análisis de familias de malware a la identificación de actores de amenazas.
Ir a
Dejando atrás los cajones de arena: El auge de las plataformas de detonación de malware
Webinar
Dejando atrás los cajones de arena: El auge de las plataformas de detonación de malware
No hay límite a lo lejos que llegarán los actores de amenazas para saltarse las clásicas cajas de arena en red. Los hackers no dejan de inventar...
Ir a
Webinar
Cómo elegir un cajón de arena: Qué hacer y qué no hacer
Descubra los secretos para seleccionar el entorno perfecto de sandbox con nuestro seminario web dirigido por expertos. Aprenda lo que debe y no debe hacer...
Ir a
RedCurl: El Pentest que no conocías
Informe
RedCurl: El Pentest que no conocías
El grupo APT sigue atacando con éxito a empresas de Norteamérica, Europa y los países de la CEI después de pasar desapercibido durante...
Ir a
Webinar
Investigación transfronteriza
Explore más allá de las fronteras con nuestra investigación cautivadora en nuestra web, que le ofrece perspectivas únicas y adecuadas para...
Ir a
Webinar
Webinar sobre Pentesting basado en escenarios y supervisión de la seguridad
Cada año aumentan las cifras de ciberataques, y atacantes y defensores continúan su interminable juego del gato y el ratón. Esto ha obligado a...
Ir a
Webinar
El comercio minorista contra los estafadores en línea: La batalla contra la explotación ilegal de marcas
Las empresas offline suelen pensar que no serán objetivo del fraude digital. En realidad, ocurre todo lo contrario. Supermercados, farmacias y...
Ir a
Webinar
Cazar o ser cazado con SCAfrica
Cace o sea cazado con SCAfrica en nuestro emocionante seminario web, en el que explorará técnicas avanzadas de caza de amenazas para detectar y...
Ir a
Blog
La estantería del forense digital
Los 11 mejores libros sobre análisis forense digital, respuesta a incidentes y análisis de malware
Ir a
Fxmsp: La historia de 1 hacker que vendía acceso a redes
Webinar
Fxmsp: La historia de 1 hacker que vendía acceso a redes
En octubre de 2017, los especialistas de « Threat Intelligence » (TI) de « Group-IB» detectaron la actividad del actor malicioso conocido como Fxmsp, quien en...
Ir a
Mecenas de Jolly Roger
Informe
Mecenas de Jolly Roger
Group-IB desvela una red de delincuencia financiera formada por piratas informáticos en países en vías de desarrollo
Ir a
Fxmsp: "El Dios invisible de las redes"
Informe
Fxmsp: "El Dios invisible de las redes"
El informe muestra cómo la carrera de ciberdelincuente de Fxmsp evolucionó de hacker novato a uno de los principales...
Ir a
Webinar
Ve un paso por delante de las TTP utilizadas por los grupos de ransomware en 2019
Los ataques de ransomware van en aumento y no muestran signos de detenerse. Mantente un paso por delante del enemigo...
Ir a
Webinar
Mejore la eficacia de su Security Operations Center
En un mundo de amenazas en constante evolución, mantener su Security Operations Center SOC) tecnológica y estratégicamente relevante puede ser todo un reto.
Ir a
Leadership Compass "Detección y respuesta en red"
Informe
Leadership Compass "Detección y respuesta en red"
KuppingerCole Analysts AG nombra a Group-IB líder de producto para Managed XDR
Ir a
Blog
IcedID: nueva versión de malware
Cuando el hielo quema las cuentas bancarias
Ir a
Webinar
Libro de jugadas de la campaña de phishing "Perswaysion
Perswaysion es un término acuñado por uno de nuestros Analistas Senior Threat Intelligence , basado en una campaña de phishing de 3 fases que...
Ir a
Blog
ATT&CKing ProLock Ransomware
El éxito de los ataques de ransomware empresarial ha motivado a cada vez más actores de amenazas a unirse al juego.
Ir a
Blog
Campaña PerSwaysion
Libro de jugadas del ataque de phishing basado en documentos compartidos de Microsoft
Ir a
Webinar
Cómo atacan los estafadores a sus víctimas a principios de 2020: Casos prácticos
Ir a
Blog
Reconstrucción de la actividad del usuario para análisis forenses con FeatureUsage
Una función útil que puede ayudar a los analistas forenses y a los encargados de responder a incidentes a reconstruir las actividades de los usuarios.
Ir a
Webinar
Si tengo un SOC, ¿necesito una evaluación de compromiso?
Su nivel de seguridad no es una constante; es un indicador variable. ¿Puede tener la certeza absoluta de que sus datos...
Ir a
Webinar
Caza de amenazas basada en la inteligencia, o no dejes que el cazador se convierta en presa
Muchas empresas implantan ciegamente la caza de amenazas en sus infraestructuras sin ser conscientes de la solución que...
Ir a
Webinar
6 Síntomas de enfermedad: Riesgos para el mercado farmacéutico en línea
Para investigar el uso ilegal de marcas farmacéuticas, el equipo de Digital Risk Protection de « Group-IB» analizó las ventas en línea de siete de...
Ir a
Webinar
Seguridad de las API abiertas: Claridad en lugar de oscuridad
Las API se han convertido en una parte oculta de la vida cotidiana. Algunas industrias apenas están empezando a desarrollar sus propias API abiertas....
Ir a
Webinar
Marafón de artículos deportivos: Marcas oficiales frente a falsificadores
La industria de la ropa deportiva se desarrolla rápidamente, lo que atrae a innumerables falsificadores que intentan ganar dinero vendiendo productos falsos anunciados...
Ir a
Webinar
Los 3 tipos de ataques de fraude online a los que es más probable que te enfrentes en 2020
Descubra los tres tipos principales de ataques fraudulentos en línea a los que es más probable que se enfrente en 2020 y aprenda a...
Ir a
Blog
Microsoft Edge basado en Chromium desde un punto de vista forense
Explore la perspectiva forense de la versión de Microsoft Edge basada en Chromium y sus funciones, como msedge_proxy, la ubicación de la caché de Edge y...
Ir a
Webinar
Detección de amenazas avanzadas: Respuesta racionalizada Caza proactiva de amenazas
Cada nuevo ciberataque dirigido contra una empresa, un partido político o una instalación de infraestructuras críticas nos...
Ir a
Las posibilidades de la investigación forense móvil: Extracción, investigación y resolución de delitos
Informe
Las posibilidades de la investigación forense móvil: Extracción, investigación y resolución de delitos
Guía del experto forense sobre los métodos más recientes de extracción de datos de dispositivos móviles.
Ir a
Blog
Búsqueda de artefactos forenses de almacenamiento en la nube Nextcloud en puntos finales
Artefactos forenses, que pueden encontrarse durante el examen forense de un endpoint de Windows.
Ir a
Group-IB x ENCRY TELECOM
Historia de éxito
Group-IB x ENCRY TELECOM
Cómo garantizar una mayor protección de una centralita virtual
Ir a
Blog
Un atajo hacia el compromiso: campaña de phishing de Cobalt Gang
Cobalt Gang está viva y coleando, y siguió atacando a instituciones financieras de todo el mundo en 2019.
Ir a
Tendencias en delitos de alta tecnología 2019/2020
Informe
Tendencias en delitos de alta tecnología 2019/2020
Una única fuente completa de datos estratégicos sobre ciberamenazas y previsiones fiables de su evolución.
Ir a
Blog
A la caza de tácticas y técnicas de ataque con archivos Prefetch
Los archivos de precarga de Windows se introdujeron en Windows XP y, desde entonces, han ayudado a los analistas forenses digitales y...
Ir a
Ransomware al descubierto 2019: los últimos métodos de los atacantes
Informe
Ransomware al descubierto 2019: los últimos métodos de los atacantes
La guía completa de los TTPs utilizados por los operadores de ransomware en 2019
Ir a
Webinar
Tendencias de la delincuencia de alta tecnología: 2019-2020
En la última década, el número de ciberataques y su complejidad han aumentado considerablemente, lo que pone...
Ir a
Blog
Group-IB presenta su Graph
La historia de cómo « Group-IB » buscó una solución para el análisis de grafos y creó su propio instrumento exclusivo
Ir a
Webinar
Abuso de marca online: Tendencias y evolución de los métodos de estafa en 2019
Ir a
Blog
Campaña maliciosa masiva de FakeSecurity JS-sniffer
Group-IB Los especialistas han detectado una nueva familia de programas espía de JavaScript denominada FakeSecurity.
Ir a
Blog
WhatsApp a plena vista: Dónde y cómo se pueden recoger artefactos forenses
Todo sobre el análisis forense de WhatsApp y la gran cantidad de datos que se extraen de un dispositivo mediante el análisis forense.
Ir a
Retos de ciberseguridad para las marcas farmacéuticas en 2019
Informe
Retos de ciberseguridad para las marcas farmacéuticas en 2019
Conozca los métodos que utilizan los delincuentes para abusar de las marcas farmacéuticas y los medicamentos populares y distribuir medicamentos de mala calidad bajo sus etiquetas.
Ir a
Blog
Ataques RDoS de falsos Fancy Bear contra bancos en varios lugares
Group-IB Los expertos han detectado una campaña masiva de correos electrónicos en la que se difunden demandas de rescate similares dirigidas a bancos y entidades financieras de todo el...
Ir a
Webinar
Dé el siguiente paso en su programa Threat Intelligence . Nuevas funciones y casos de uso
Mejore su programa Threat Intelligence : Descubra nuevas funciones y explore potentes casos de uso en nuestro seminario web,...
Ir a
Blog
No hay tiempo que perder
Cómo la línea de tiempo de Windows 10 puede ayudar a los expertos forenses
Ir a
Blog
50 sombras de ransomware
El siguiente artículo examina los artefactos forenses dejados por el cryptolocker Shade y mapea las tácticas y técnicas utilizadas en MITRE ATT&CK.
Ir a
Blog
Las mejores herramientas de software y hardware para informática forense
Igor Mikhailov hizo un repaso de las mejores soluciones de software y hardware para informática forense.
Ir a
Webinar
Tres pasos para crear una estrategia de protección de marca eficaz
Descubra los secretos para crear una estrategia de protección de marca de éxito con nuestro seminario web, que le guiará a través de tres pasos esenciales...
Ir a
Webinar
Cómo rastrear a los grupos de piratas informáticos más poderosos de APAC
Descubra los secretos del seguimiento de los grupos de piratas informáticos más poderosos de APAC durante nuestro seminario web. Aprenda metodologías eficaces y...
Ir a
Webinar
¿Está preparado para responder a un ciberincidente? Expectativas frente a realidad
¿Está al día de los cambios constantes en el panorama de las ciberamenazas y adapta su postura de seguridad en consecuencia?
Ir a
Webinar
Silencio: Herramientas y evolución de los ataques en 2019
En septiembre de 2018, Group-IB publicó el primer informe técnico exhaustivo sobre la ciberbanda Silence. Este seminario web aborda las conclusiones Group-IB...
Ir a
Silencio 2.0: Globalización
Informe
Silencio 2.0: Globalización
Un análisis técnico exhaustivo de las herramientas, tácticas y evolución del Silencio. Es la primera vez que los informes de Group-IB de este tipo...
Ir a
Webinar
Proteja su marca en Internet: 3 métodos para medir el retorno de la inversión
Obtenga más información sobre los métodos eficaces de protección de marcas y obtenga valiosos conocimientos sobre fraudes y estafas en nuestro seminario web.
Ir a
Resultados de la votación de
Blog
Resultados de la votación de "The Voice Kids Russia Season 6"
Ir a
Webinar
Cómo investigar un ciberdelito perfecto
¡Consejos y trucos extraídos de los casos más destacados de Group-IB en nuestro interesante seminario web!
Ir a
Blog
Pescar en aguas turbias
Cómo el grupo de hackers MuddyWater atacó a un fabricante turco de electrónica militar
Ir a
Blog
Tras la RTM
Examen forense de un ordenador infectado con un troyano bancario
Ir a
Blog
Conoce a los JS-Sniffers 4: Familia CoffeMokko
Group-IB Los investigadores han descubierto 38 familias de «JS-sniffers», mientras que antes solo se conocían 12.
Ir a
Blog
Conozca a los JS-Sniffers 3: Familia Illum
Group-IB Los investigadores han descubierto la familia de programas espía «Illum JS-sniffers», diseñada para robar los datos de pago de los clientes de tiendas online.
Ir a
Blog
Conozca a los JS-Sniffers 2: Familia G-Analytics
Group-IB descubrieron que los datos de las tarjetas de pago robadas se venden a través de una tienda clandestina creada expresamente para este fin.
Ir a
Blog
Conoce a los JS-Sniffers: Familia ReactGet
ReactGet es una de las familias de JS-sniffers más interesantes, diseñada para robar datos de tarjetas bancarias de tiendas online.
Ir a
Blog
Gustuff: Arma de infección masiva
Troyano para Android llamado "Gustuff" capaz de atacar más de 100 aplicaciones bancarias internacionales y varias aplicaciones de criptomoneda y mercados.
Ir a
Crimen sin castigo: Análisis en profundidad de JS-Sniffers
Informe
Crimen sin castigo: Análisis en profundidad de JS-Sniffers
Los «JS-sniffers» suponen una amenaza cada vez mayor, ya que atacan tiendas online y roban datos de pago y credenciales de sus usuarios. Los expertos de Group-IB ...
Ir a
Blog
El fin de la era de los torrents en Rusia
Actualmente, el 80% de las películas pirateadas y casi el 90% de las series de televisión se ven por Internet.
Ir a
Ciberamenazas relevantes para las marcas de perfumes en 2019
Informe
Ciberamenazas relevantes para las marcas de perfumes en 2019
El aroma del fraude. Descubra cómo los autores de las amenazas roban los nombres y la reputación de las marcas de perfumes de lujo para...
Ir a
Webinar
Cómo proteger su empresa de los ataques de ingeniería social
La ingeniería social, en el contexto de la seguridad de la información, es la manipulación psicológica de las personas para que realicen acciones o divulguen...
Ir a
Webinar
El sonido del silencio: Nuevos ataques APT a bancos descubiertos en 2018
Sistemas interbancarios, procesamiento de tarjetas, cajeros automáticos, pasarelas de pago
Ir a
Tendencias de la delincuencia de alta tecnología en 2018
Informe
Tendencias de la delincuencia de alta tecnología en 2018
Group-IB informe anual sobre las tendencias en materia de ciberdelincuencia
Ir a
La evolución del ransomware y sus métodos de distribución en 2018
Informe
La evolución del ransomware y sus métodos de distribución en 2018
Los ataques de ransomware siguieron en aumento en 2018. Algunos de ellos se volvieron más sofisticados y adoptaron tácticas y técnicas...
Ir a
Webinar
Motivación financiera Silencio
En septiembre de 2018, la organización « Group-IB » publicó «Silence: Moving into the darkside», el primer informe técnico exhaustivo sobre los ataques de este grupo. El...
Ir a
Webinar
Tendencias del fraude móvil y buenas prácticas para proteger las aplicaciones bancarias
Adelántese a las tendencias del fraude móvil y obtenga información valiosa sobre la protección de las aplicaciones bancarias con nuestro seminario web informativo.
Ir a
El silencio: Hacia el lado oscuro
Informe
El silencio: Hacia el lado oscuro
El primer informe detallado sobre las tácticas y herramientas utilizadas por Silencio
Ir a
Blog
El silencio: Hacia el lado oscuro
Group-IB ha sacado a la luz los ataques perpetrados por el grupo ciberdelictivo Silence.
Ir a
Bolsas de Criptodivisas 2018. Análisis de filtraciones de cuentas de usuario
Informe
Bolsas de Criptodivisas 2018. Análisis de filtraciones de cuentas de usuario
Estimación del número de filtraciones de nombres de usuario y contraseñas de usuarios de bolsas de criptoсdivisas y análisis de su naturaleza. Recomendaciones para...
Ir a
Webinar
Evolución del modus operandi de Cobalt y operaciones conjuntas de Anunak
Conozca el desarrollo y la modificación por parte de Cobalt de herramientas y tácticas que se utilizaron para robar aproximadamente 1.000 millones de dólares de...
Ir a
Lázaro Surgido: Arquitectura, herramientas y atribución
Informe
Lázaro Surgido: Arquitectura, herramientas y atribución
El único informe en profundidad que describe las múltiples capas de la infraestructura de Lazarus, el análisis exhaustivo de las herramientas de los hackers y las pruebas que conducen a North...
Ir a
Cobalto: Su evolución y operaciones conjuntas
Informe
Cobalto: Su evolución y operaciones conjuntas
Conozca el desarrollo y la modificación por parte de Cobalt de herramientas y tácticas que se utilizaron para robar aproximadamente 1.000 millones de dólares de...
Ir a
Blog
Renacimiento del cobalto
Nuevos ataques y operaciones conjuntas
Ir a
Webinar
Lázaro Surgido: Arquitectura, técnicas y atribución
Debido a la continua atención mediática y a sus supuestas conexiones con Corea del Norte, Lazarus se ha convertido en un conocido grupo de piratas informáticos. Sin embargo, la...
Ir a
Webinar
El grupo de piratas informáticos Cobalt persiste: Evolución de los ataques y nuevos objetivos
El grupo Cobalt fue revelado por primera vez en 2016. Es conocido por robar dinero directamente de los cajeros automáticos con "jackpotting sin contacto"....
Ir a
Red Teaming: Las tácticas y métodos utilizados en las simulaciones de ataques a gran escala
Informe
Red Teaming: Las tácticas y métodos utilizados en las simulaciones de ataques a gran escala
Entonces, ¿cuál es la diferencia entre una prueba de penetración y un Red Teaming? Descúbrelo, junto con mucho más, en esta guía definitiva...
Ir a
Análisis del mercado de productos falsificados que atentan contra las marcas deportivas
Informe
Análisis del mercado de productos falsificados que atentan contra las marcas deportivas
Este informe recoge los resultados del estudio realizado por Group-IB Digital Risk Protection sobre el mercado de los productos falsificados y el fraude en línea, con...
Ir a
eDiscovery: Fundamentos, métodos y técnicas de gestión estratégica de pruebas digitales
Informe
eDiscovery: Fundamentos, métodos y técnicas de gestión estratégica de pruebas digitales
Conozca el delicado proceso de recopilación, procesamiento y análisis de pruebas digitales para poder presentarlas ante los jueces...
Ir a
Distribución por internet de alcohol falsificado 2017-2018
Informe
Distribución por internet de alcohol falsificado 2017-2018
Investigación del mercado de alcohol falsificado en Rusia
Ir a
Webinar
Principales conclusiones y previsiones de la investigación anual de Group IB en 2017
Obtenga información valiosa y previsiones exclusivas de la investigación anual de Group IB en 2017, ya que nuestro seminario web destaca las conclusiones clave que...
Ir a
Tendencias en delitos de alta tecnología 2017
Informe
Tendencias en delitos de alta tecnología 2017
Group-IB informe anual sobre las tendencias en materia de ciberdelincuencia
Ir a
Blog
MoneyTaker: a la caza de lo invisible
Group-IB ha descubierto un grupo de piratas informáticos que ataca a bancos de EE. UU. y Rusia
Ir a
MoneyTaker: Revelado tras un año y medio de operaciones silenciosas
Informe
MoneyTaker: Revelado tras un año y medio de operaciones silenciosas
Explore cómo este grupo logró ocultar sus rastros mientras llevaba a cabo más de 20 ataques contra bancos y empresas de servicios financieros en...
Ir a
Blog
Cuando los hackers son más rápidos que los antivirus: El grupo Cobalt burla la protección antivirus
Ir a
Blog
En la cola de una estafa
Cómo los defraudadores se aprovechan del revuelo en torno a los nuevos iPhones
Ir a
Blog
NotPetya saca a BadRabbit del sombrero
Las investigaciones revelaron que el código de BadRabbit se compiló a partir de fuentes de NotPetya.
Ir a
Blog
BadRabbit: propagación de un nuevo cryptolocker
Existe una conexión entre BadRabbit y Not Petya
Ir a
Blog
Punto negro" para los piratas
Rusia ha desarrollado un sólido marco jurídico para combatir la piratería en línea. Lo único que hace falta es que se...
Ir a
Blog
Las compañías aéreas "aterrizan" en páginas falsas
Por segunda vez en los últimos seis meses, los estafadores han puesto en peligro a las principales compañías aéreas del mundo.
Ir a
Blog
Secretos de Cobalto
Cómo los hackers de Cobalt burlan sus defensas
Ir a
Blog
Empresa insegura
Sobre el precio de los ataques de hackers y el ciberentorno tóxico
Ir a
Blog
Kronos devorando a sus hijos
El hombre que "salvó al mundo" del brote WannaCry ha sido detenido como sospechoso de ser el autor de...
Ir a
Blog
Hacktivistas desenmascarados
Group-IB revela la identidad de los presuntos miembros del grupo de hackers islámico «United Islamic Cyber Force»
Ir a
Blog
Ataques selectivos contra bancos
Rusia como campo de pruebas
Ir a
Blog
Petya empieza en Ucrania y luego se extiende a todo el mundo
Group-IB ha identificado el ransomware que ha infectado a empresas de los sectores energético, de las telecomunicaciones y financiero
Ir a
Blog
Vuelos fantasma
Las principales compañías aéreas mundiales han sido comprometidas a través de enlaces falsos distribuidos por "amigos" en Facebook
Ir a
Blog
LAZARUS ARISEN
Group-IB desvela los detalles desconocidos de los ataques perpetrados por uno de los grupos APT más notorios: técnicas sofisticadas de espionaje y APT...
Ir a
Blog
Ecos de la ciberguerra
¿Por qué WannaCry era más peligroso que otros ransomware?
Ir a
Webinar
MoneyTaker: TTPs y predicciones
Group-IB ha publicado recientemente un informe en el que se describe la actividad de un grupo de ataques selectivos hasta ahora desconocido al que hemos bautizado como...
Ir a
Blog
En un grupo de riesgo
Por qué los ciberataques podrían encabezar pronto la clasificación mundial de amenazas (Ilya Sachkov para RBC)
Ir a
Cobalto: Ataques lógicos a cajeros automáticos
Informe
Cobalto: Ataques lógicos a cajeros automáticos
Informe sobre la actividad del grupo de piratas informáticos Cobalt que ataca bancos en Europa y Asia
Ir a
Tendencias de la delincuencia de alta tecnología en 2016
Informe
Tendencias de la delincuencia de alta tecnología en 2016
Group-IB informe anual sobre las tendencias en materia de ciberdelincuencia
Ir a
Webinar
Encapsulado de tomas ATM de cobalto: Casos reales y preguntas y respuestas
El grupo de ciberdelincuentes "Cobalt" ha acaparado la atención internacional y la atención de la comunidad de seguridad por sus singulares métodos de...
Ir a
Buhtrap: La evolución de los ataques selectivos contra instituciones financieras
Informe
Buhtrap: La evolución de los ataques selectivos contra instituciones financieras
El informe describe la actividad del grupo de ciberdelincuentes más peligroso y completo que ataca los sistemas bancarios internos.
Ir a
Blog
Cron ha caído
Group-IB apoya las operaciones para detener a una banda por infectar un millón de teléfonos inteligentes
Ir a
Análisis de los ataques contra el comercio y el sistema de tarjetas bancarias
Informe
Análisis de los ataques contra el comercio y el sistema de tarjetas bancarias
Group-IB Informe anual sobre las fluctuaciones especulativas del tipo de cambio y otros incidentes ocurridos en 2015 provocados por el programa troyano Corkow...
Ir a
Anunak: APT contra instituciones financieras
Informe
Anunak: APT contra instituciones financieras
Este estudio recoge las conclusiones de « Group-IB » y Fox-IT sobre el grupo Anunak (Carbanak), que centró su actividad en los bancos y...
Ir a
Notas sobre el ransomware
Notas de rescate
Hemos recopilado notas de rescate de los grupos de ransomware más activos en 2024 para ayudarle a mantenerse alerta y prepararse para posibles amenazas.
Ir a
Únase al Club de Luchadores contra la Ciberdelincuencia

La lucha mundial contra la ciberdelincuencia es un esfuerzo de colaboración, y por eso queremos asociarnos con colegas del sector para investigar las amenazas emergentes y publicar conclusiones conjuntas en nuestro blog. Si has descubierto un avance sobre un actor de amenazas concreto o una vulnerabilidad en un software, ¡háznoslo saber!

Suscríbase al boletín de noticias de nuestro blog para seguir las últimas publicaciones
Group-IB Suscríbete