


รายงานแนวโน้มอาชญากรรมไฮเทค ปี 2026
รายงานแนวโน้มอาชญากรรมไฮเทคปี 2026 เผยให้เห็นว่าการเปลี่ยนแปลงนี้ได้ทำให้อาชญากรรมไซเบอร์กลายเป็นอุตสาหกรรม และเปิดเผย...
รับความช่วยเหลือในการตอบสนองต่อเหตุการณ์จากทีมงานระดับโลกของเราได้ตลอด 24 ชั่วโมงทุกวัน

คู่มือของคุณสู่นวัตกรรม การนำไปใช้ และการเร่งพัฒนา AI ในด้านความปลอดภัยทางไซเบอร์
การฉ้อโกงสมัยใหม่ไม่ใช่เหตุการณ์ที่เกิดขึ้นเพียงครั้งเดียว แต่เป็นแคมเปญที่ดำเนินการอย่างเป็นระบบ ซึ่งเริ่มต้นขึ้นหลายสัปดาห์ก่อนการชำระเงิน การธุรกรรมเป็นจุดที่การฉ้อโกงสิ้นสุดลง ไม่ใช่จุดที่มันเกิดขึ้น บทความนี้อธิบายวิธีขัดขวางแคมเปญดังกล่าวหลายสัปดาห์ก่อนการชำระเงิน ไม่ใช่การบันทึกเหตุการณ์หลังจากนั้น
คู่มือของคุณสู่นวัตกรรม การนำไปใช้ และการเร่งพัฒนา AI ในด้านความปลอดภัยทางไซเบอร์
เรียนรู้เพิ่มเติม
วัดความเร็วที่ทีมความปลอดภัย (SOC ) หรือทีมไอทีของคุณสามารถตรวจพบและตอบสนองต่อเหตุการณ์ได้ รวมถึงจุดที่ระบบเกิดข้อผิดพลาดเมื่อต้องเผชิญกับแรงกดดันGroup-IB ให้บริการทดสอบความปลอดภัยแบบทีมแดง (red team) ที่จำลองผู้โจมตีจริงเพื่อทดสอบโครงสร้างพื้นฐาน บุคลากร และกระบวนการทำงานของคุณ
Group-IB Red Teaming ดำเนินการโจมตีแบบควบคุมโดยอิงจากข้อมูลข่าวกรองภัยคุกคามอย่างละเอียด เพื่อแสดงให้เห็นถึงสถานการณ์การโจมตีที่สมจริง และเสริมสร้างความทนทานทางไซเบอร์


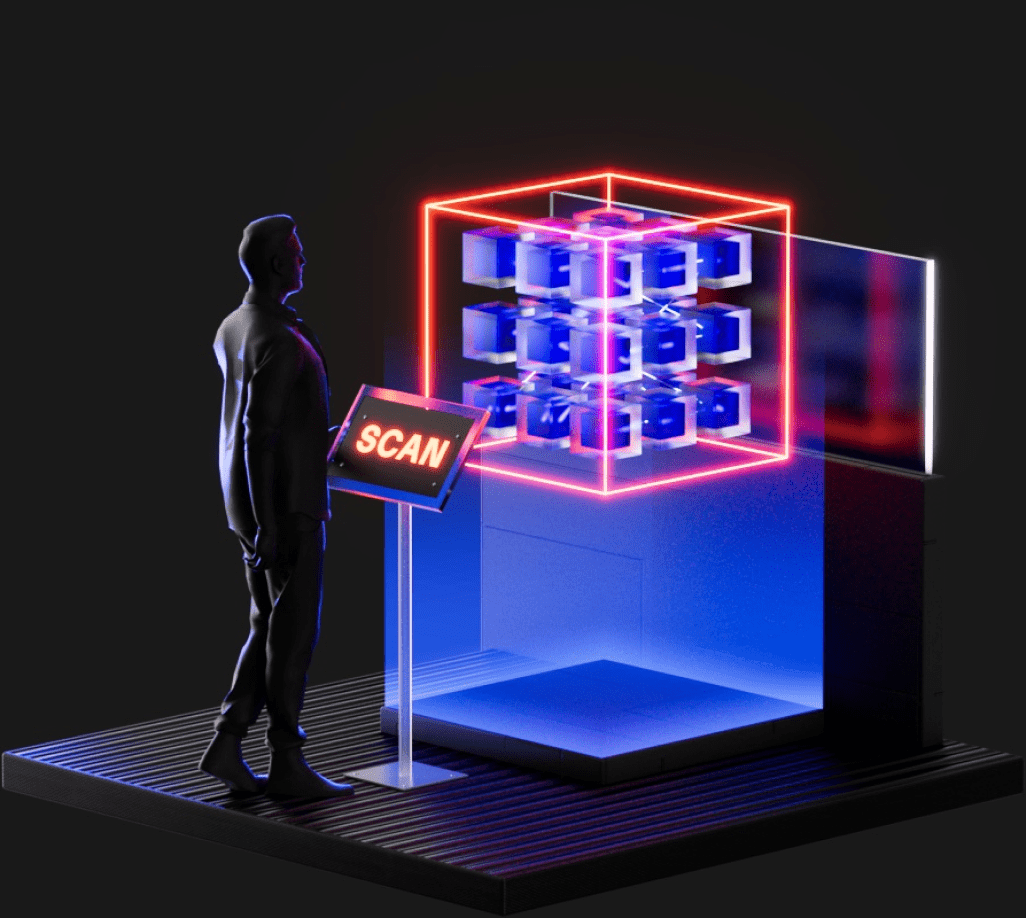

เครือข่าย,แอพพลิเคชัน ฯลฯ

พนักงานและคู่ค้า

สำนักงานและโกดังสินค้า

Red Teaming เป็นบริการที่มุ่งเน้นผลลัพธ์ งานเริ่มต้นด้วยการเสนอสมมติฐานสำหรับการทดสอบ ซึ่งใช้เป็นพื้นฐานในการเลือกเป้าหมายและเตรียมสถานการณ์การโจมตี ตัวอย่างเช่น สมมติฐานอาจเป็นการเข้าถึงบริการที่กำหนด
เป้าหมายได้รับการกำหนดอย่างเป็นรูปธรรม และจะประสบความสำเร็จเมื่อการโจมตีในสถานการณ์ประสบความสำเร็จ (ตัวอย่างเช่น เมื่อสามารถเข้าถึงบริการอีเมลได้)
สถานการณ์ต่างๆ รวมถึงประเภทของผู้บุกรุก จุดเริ่มต้นการเข้า วิธีการที่ใช้ และข้อจำกัด (เช่น ผู้บุกรุกจากภายนอกที่มีสิทธิ์เข้าถึงสำนักงานสาขาที่มี Wi-Fi)
ทีม Infosec จะได้รับรายชื่อพื้นที่เสี่ยงเพื่อปรับปรุงกลยุทธ์ด้านความปลอดภัย
CISO จะเห็นช่องโหว่ที่เกี่ยวข้องกับทรัพยากรบุคคลเพื่อปรับปรุงกระบวนการภายใน การฝึกอบรม ฯลฯ
ธุรกิจ จะได้รับรายงานเกี่ยวกับความเสี่ยงที่เกี่ยวข้องกับทรัพย์สินข้อมูลสำคัญที่ถูกโจมตี
ทีมสีน้ำเงิน จะระบุจุดบอดของตนเองและจะได้รับคำอธิบายโดยละเอียดเกี่ยวกับเทคนิคที่ใช้และตัวบ่งชี้การประนีประนอมที่ต้องใส่ใจ

ข้อมูลทั่วไปเกี่ยวกับการทดสอบและข้อสรุปเกี่ยวกับสถานะของระบบและเทคโนโลยีของลูกค้า
สถานการณ์และวิธีการวิจัย
กลยุทธ์และวิธีการที่ใช้ในการจำลองการโจมตีทางไซเบอร์
ช่องโหว่ที่ได้รับการสำรวจ
สถานการณ์ใดบ้างที่ถูกเล่นออกมาและสิ่งที่เข้าถึง ตัวบ่งชี้การประนีประนอม (IoC) และตัวบ่งชี้การโจมตี (IoA) เพื่อให้ทีมสีน้ำเงินสามารถตรวจจับการโจมตีในอนาคตได้
ข้อแนะนำในการแก้ไขช่องโหว่
Red Teaming ได้รับการออกแบบมาสำหรับบริษัทที่มีระดับความพร้อมสูงในกระบวนการความปลอดภัยข้อมูล โดยใช้วิธีการและเครื่องมือที่สมจริงและเหมาะสมที่สุดเพื่อจำลองหรือเลียนแบบการกระทำของกลุ่มแฮกเกอร์ และจำเป็นต้องมีทีม Blue Team รวมถึงมาตรการตรวจจับและป้องกันภัยคุกคาม
การทดสอบการเจาะระบบ จะใช้ประโยชน์จากช่องโหว่ที่สำคัญที่สุดเพื่อตรวจสอบความปลอดภัย (การเอาชนะขอบเขตเครือข่ายภายนอก การเพิ่มสิทธิ์ ฯลฯ) และต้องมีอุปกรณ์ป้องกันพื้นฐานและบุคลากรบริการ การทดสอบการเจาะระบบจะไม่ทดสอบความสามารถในการตอบสนองต่อเหตุการณ์ที่เกิดขึ้น
การประเมินความเสี่ยงช่วยระบุจำนวนความเสี่ยงสูงสุดในวัตถุที่อยู่ระหว่างการตรวจสอบ และไม่จำเป็นต้องมีระบบตรวจจับและป้องกันภัยคุกคามหรือบุคลากรบริการที่ปฏิบัติงานอยู่ บริการนี้จะไม่ทดสอบความสามารถในการตอบสนองต่อเหตุการณ์ที่เกิดขึ้น
Group-IB Red Teaming ให้การประเมินอย่างสมจริงเกี่ยวกับความพร้อมในการตอบสนองต่อเหตุการณ์และสถานะความปลอดภัยโดยรวม โดยจำลองวิธีการที่กลุ่ม APT ที่เกี่ยวข้องใช้ การทดสอบความปลอดภัยของทีมแดงของเราปฏิบัติตามวิธีการที่ได้รับการยอมรับในอุตสาหกรรม พร้อมด้วยเทคนิคเฉพาะของGroup-IBและThreat Intelligence และได้รับการอัปเดตอย่างต่อเนื่องด้วยข้อมูลเชิงลึกจากแนวหน้าของCERT DFIR และการสืบสวน เพื่อสะท้อนวิธีการทำงานของผู้โจมตีในปัจจุบัน

เสริมความมั่นคงของระบบความปลอดภัยข้อมูลของคุณ แม้คุณจะคิดว่าระบบนั้นทำงานได้ดีอยู่แล้ว ก็ยังมีพื้นที่สำหรับการปรับปรุงเสมอ – ให้แน่ใจว่าระบบของคุณไม่มีข้อบกพร่องGroup-IB Red Teaming วิเคราะห์ระบบความปลอดภัยของคุณอย่างละเอียด และชุดโซลูชันคุณภาพสูงของเราช่วยตรวจจับข้อผิดพลาดแม้เพียงเล็กน้อยที่สุด

ทีม Red Team ของGroup-IB ใช้เครื่องมือมากกว่า 40 ชนิดในการจำลองการโจมตี รวมถึงเครื่องมือที่พัฒนาขึ้นเป็นพิเศษโดยผู้เชี่ยวชาญของเรา ซึ่งออกแบบมาเพื่อหลีกเลี่ยงระบบแซนด์บ็อกซ์และโซลูชัน EDR รวมถึงเฟรมเวิร์ก C2 โดยเฉพาะอย่างยิ่งเฟรมเวิร์กที่เพิ่งเริ่มได้รับความนิยมในหมู่ผู้ก่ออาชญากรรมไซเบอร์

เราประยุกต์ใช้ความรู้ล่าสุดเกี่ยวกับภูมิทัศน์ของภัยคุกคามด้วยการใช้เทคโนโลยี Group-IB Threat Intelligence ที่เชื่อถือได้

จากประสบการณ์ในการตอบสนองต่อเหตุการณ์มามากกว่า 70,000 ชั่วโมง ทีมงานของเราได้ระบุจำแนกเครื่องมือและเทคนิคที่ผู้บุกรุกมักใช้บ่อยที่สุดไว้แล้ว

ประสบการณ์มากกว่า 19 ปีในการสืบสวนอาชญากรรมทางไซเบอร์ ได้ช่วยให้เราสามารถเลียนแบบการกระทำที่ดำเนินการโดยกลุ่มแฮกเกอร์ได้อย่างถูกต้อง

ความเชี่ยวชาญของเราได้รับการยอมรับจากหน่วยงานจัดอันดับระดับนานาชาติ เช่น Gartner, Forrester และ Aite Novarica
Group-IB ได้รับการยอมรับจากนักวิเคราะห์ชั้นนำในอุตสาหกรรมสำหรับบริการด้านทีมแดง (Red Teaming) การทดสอบการเจาะระบบ (Penetration Testing) และการประเมินจุดอ่อน (Vulnerability Assessment) ของเรา ซึ่งทำให้คุณมั่นใจได้ว่าการฝึกซ้อมทีมแดงของคุณจะดำเนินการตามแนวทางปฏิบัติที่ดีที่สุดและมาตรฐานสากล


ทันทีที่อาชญากรไซเบอร์เจาะเข้าเครือข่ายของคุณ พวกเขาสามารถบรรลุเป้าหมายได้ภายในเวลาไม่กี่สัปดาห์หรือแม้แต่ชั่วโมง แต่อย่างไรก็ตาม ยังมีอีกหลายองค์กรที่ไม่สามารถตรวจจับกิจกรรมที่เป็นอันตรายได้อย่างทันท่วงที เนื่องจากวิธีการ เครื่องมือ และกลยุทธ์ที่แฮกเกอร์ใช้นั้นมีการพัฒนาอยู่ตลอด


ปรึกษาผู้เชี่ยวชาญของเราเกี่ยวกับการทดสอบความปลอดภัยแบบเรดทีม เพื่อดูว่าองค์กรของคุณรับมือกับการโจมตีทางไซเบอร์ที่ซับซ้อนได้อย่างมีประสิทธิภาพเพียงใด แบ่งปันความสามารถและความต้องการในปัจจุบันของคุณ แล้วเราจะเสนอแบบฝึกหัดเรดทีมที่ปรับแต่งให้เหมาะสมกับระดับความเสี่ยงและความพร้อมด้านความปลอดภัยของคุณ
ข้อมูลเชิงลึกจากแนวหน้าเกี่ยวกับกลยุทธ์ของผู้โจมตีและมาตรการป้องกัน เพื่อให้มั่นใจว่าการทดสอบความปลอดภัยของทีมแดงของคุณสอดคล้องกับภูมิทัศน์ภัยคุกคามทางไซเบอร์ที่เปลี่ยนแปลงไป
โอกาสสำคัญที่โครงการRed Teaming นำเสนอ ได้แก่:
ตั้งแต่การเตรียมการโจมตีจนถึงการร่างรายงาน การทดสอบแบบRed Teaming อาจใช้เวลาตั้งแต่ 30 ถึง 60 วันทำการ ขึ้นอยู่กับขอบเขตของการทดสอบ
เวลาในการแก้ไขช่องโหว่ขึ้นอยู่กับว่าทีมงานของลูกค้าสามารถดำเนินการตามโซลูชันที่ Red Team แนะนำได้เร็วแค่ไหน
ทีม Red Team ของGroup-IB ใช้เครื่องมือมากกว่า 40 ชนิดในการจำลองการโจมตีของแฮกเกอร์ ซึ่งรวมถึงเครื่องมือที่พัฒนาขึ้นเอง Metasploit Pro, Dark Vortex Brute Rate C4, Burp Suite Pro, Nuclei, Nessus และเครื่องมืออื่น ๆ อีกมากมาย
ใช่ เราใช้เครื่องมือจากผู้จำหน่ายที่เชื่อถือได้ รวมถึงเครื่องมือที่ออกแบบโดยผู้เชี่ยวชาญของเราเอง เพื่อข้าม แซนด์บ็อกซ์ และ EDR และเพื่อตรวจจับเฟรมเวิร์ก C2 รวมถึงเฟรมเวิร์กที่เพิ่งได้รับความนิยมในหมู่ผู้ก่ออาชญากรรมทางไซเบอร์
ผลจากการฝึกซ้อมแบบ "Red Teaming "ทีมสีฟ้าจะได้รับรายงานที่อธิบายอย่างละเอียดถึงประสิทธิภาพของระบบความปลอดภัยข้อมูลของบริษัท นอกจากนี้ ทีมสีแดงจะประเมินทักษะของทีมสีฟ้าในการตรวจจับและตอบสนองต่อการโจมตีทางไซเบอร์ด้วย นอกจากรายงานผลการดำเนินการแล้ว ทีมสีฟ้ายังจะได้รับรายชื่อ IoAs และ IoCs ที่เกี่ยวข้องกับการโจมตี ซึ่งมีความสำคัญและเกี่ยวข้องไม่แพ้กัน
ใช่ กฎพื้นฐานข้อหนึ่งของเราคือ เราจะรายงานช่องโหว่สำคัญที่พบทันที เพื่อให้สามารถแก้ไขช่องโหว่เหล่านั้นได้ทันที
การทดสอบ Red Teaming แสดงให้เห็นว่าผู้โจมตีจะกำหนดเป้าหมายองค์กรของคุณอย่างไร โดยเปิดเผยจุดที่เทคโนโลยี กระบวนการภายใน และบุคลากรมีแนวโน้มที่จะล้มเหลวก่อนที่จะเกิดเหตุการณ์จริง ผลลัพธ์ที่สำคัญได้แก่: