


















รายงานแนวโน้มอาชญากรรมไฮเทค ปี 2026
รายงานแนวโน้มอาชญากรรมไฮเทคปี 2026 เผยให้เห็นว่าการเปลี่ยนแปลงนี้ได้ทำให้อาชญากรรมไซเบอร์กลายเป็นอุตสาหกรรม และเปิดเผย...
รับความช่วยเหลือในการตอบสนองต่อเหตุการณ์จากทีมงานระดับโลกของเราได้ตลอด 24 ชั่วโมงทุกวัน







คู่มือของคุณสู่นวัตกรรม การนำไปใช้ และการเร่งพัฒนา AI ในด้านความปลอดภัยทางไซเบอร์

การฉ้อโกงสมัยใหม่ไม่ใช่เหตุการณ์ที่เกิดขึ้นเพียงครั้งเดียว แต่เป็นแคมเปญที่ดำเนินการอย่างเป็นระบบ ซึ่งเริ่มต้นขึ้นหลายสัปดาห์ก่อนการชำระเงิน การธุรกรรมเป็นจุดที่การฉ้อโกงสิ้นสุดลง ไม่ใช่จุดที่มันเกิดขึ้น บทความนี้อธิบายวิธีขัดขวางแคมเปญดังกล่าวหลายสัปดาห์ก่อนการชำระเงิน ไม่ใช่การบันทึกเหตุการณ์หลังจากนั้น
คู่มือของคุณสู่นวัตกรรม การนำไปใช้ และการเร่งพัฒนา AI ในด้านความปลอดภัยทางไซเบอร์
เรียนรู้เพิ่มเติม


คุณสมบัติหลักของโซลูชันข้อมูลข่าวกรองภัยคุกคามของGroup-IB
แนวป้องกันแรกไม่ควรเป็นโครงสร้างพื้นฐานของคุณ ด้วยเทคโนโลยีจากUnified Risk Platform แพลตฟอร์มGroup-IB Threat Intelligence เป็นโซลูชันข้อมูลข่าวกรองภัยคุกคามไซเบอร์ระดับองค์กร ที่สามารถหยุดยั้งผู้โจมตีได้ก่อนที่พวกเขาจะลงมือโจมตี โดยให้ข้อมูลข่าวกรองภัยคุกคามแบบเรียลไทม์ที่ปรับให้เหมาะกับความต้องการของคุณ ช่วยให้คุณสามารถเสริมความแข็งแกร่งให้ระบบป้องกันได้อย่างเชิงรุก

ตรวจสอบภัยคุกคามภายในไม่กี่นาที ไม่ใช่หลายชั่วโมง Prevyn AI จัดการให้เอเจนต์ผู้เชี่ยวชาญ 12 คน — แต่ละคนเป็นผู้เชี่ยวชาญในสาขาข้อมูลภัยคุกคามเฉพาะด้าน — ดำเนินการวิจัยที่ซับซ้อนและประกอบด้วยหลายขั้นตอนโดยอัตโนมัติ ทำให้ผู้วิเคราะห์ได้รับผลการวิจัยที่มีโครงสร้างชัดเจนและได้รับการสนับสนุนจากแหล่งข้อมูลโดยไม่ต้องรวบรวมข้อมูลด้วยมือ เอเจนต์ 3 คนได้รับการออกแบบมาโดยเฉพาะเพื่อคาดการณ์การโจมตีก่อนที่จะเกิดขึ้น ได้แก่ Compromise Detection, Malicious Infrastructure Detection และ Attack Activity.
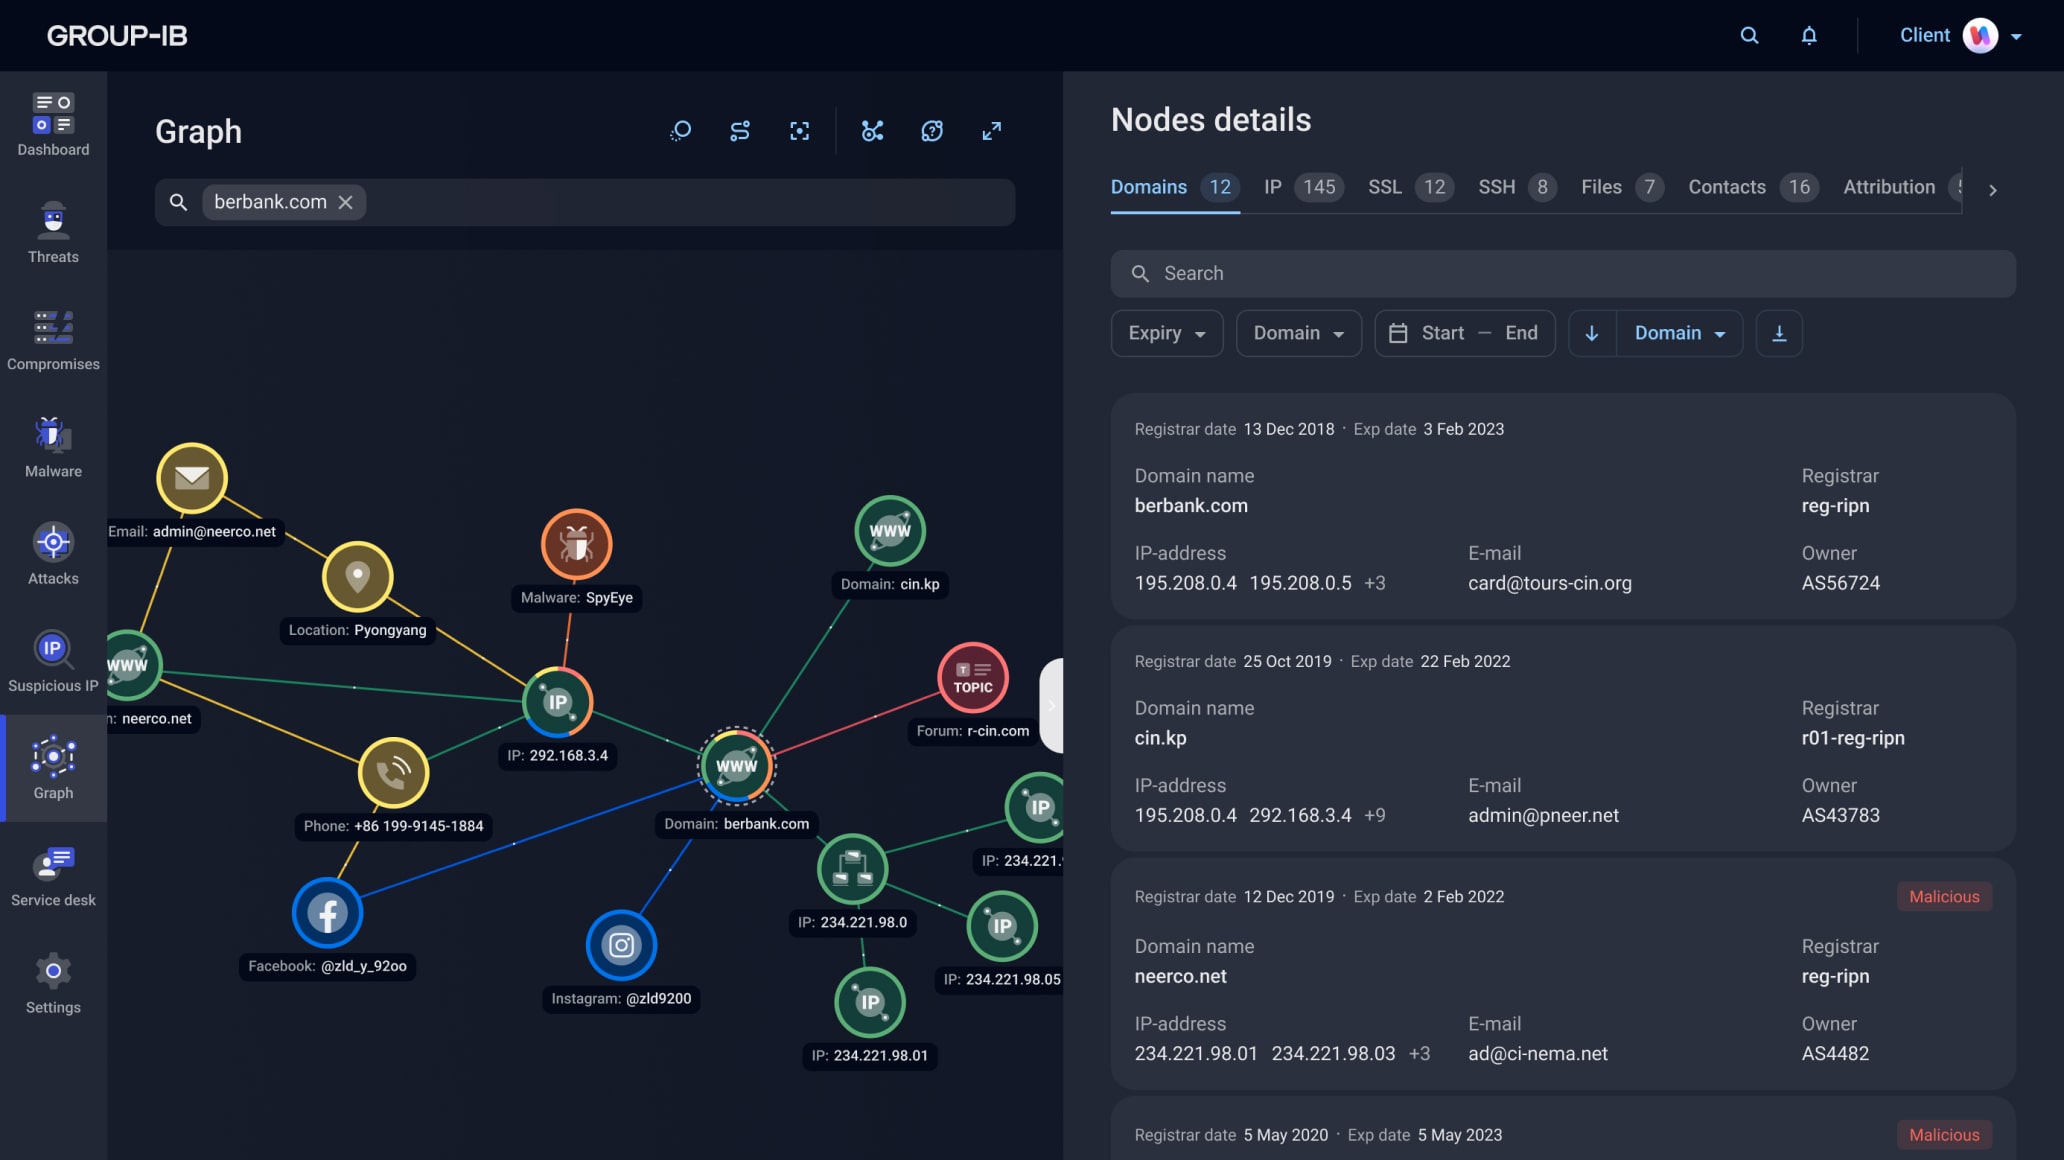
ตรวจสอบภัยคุกคามทางไซเบอร์ด้วยอินเทอร์เฟซแบบกราฟที่ใช้งานง่ายของแพลตฟอร์มGroup-IB Threat Intelligence ใช้กราฟเพื่อสำรวจความสัมพันธ์ระหว่างผู้ก่อภัยคุกคาม โครงสร้างพื้นฐานของพวกเขา และเครื่องมือที่พวกเขาใช้ พร้อมทั้งเจาะลึกข้อมูลเหล่านี้ได้เพียงคลิกเดียว
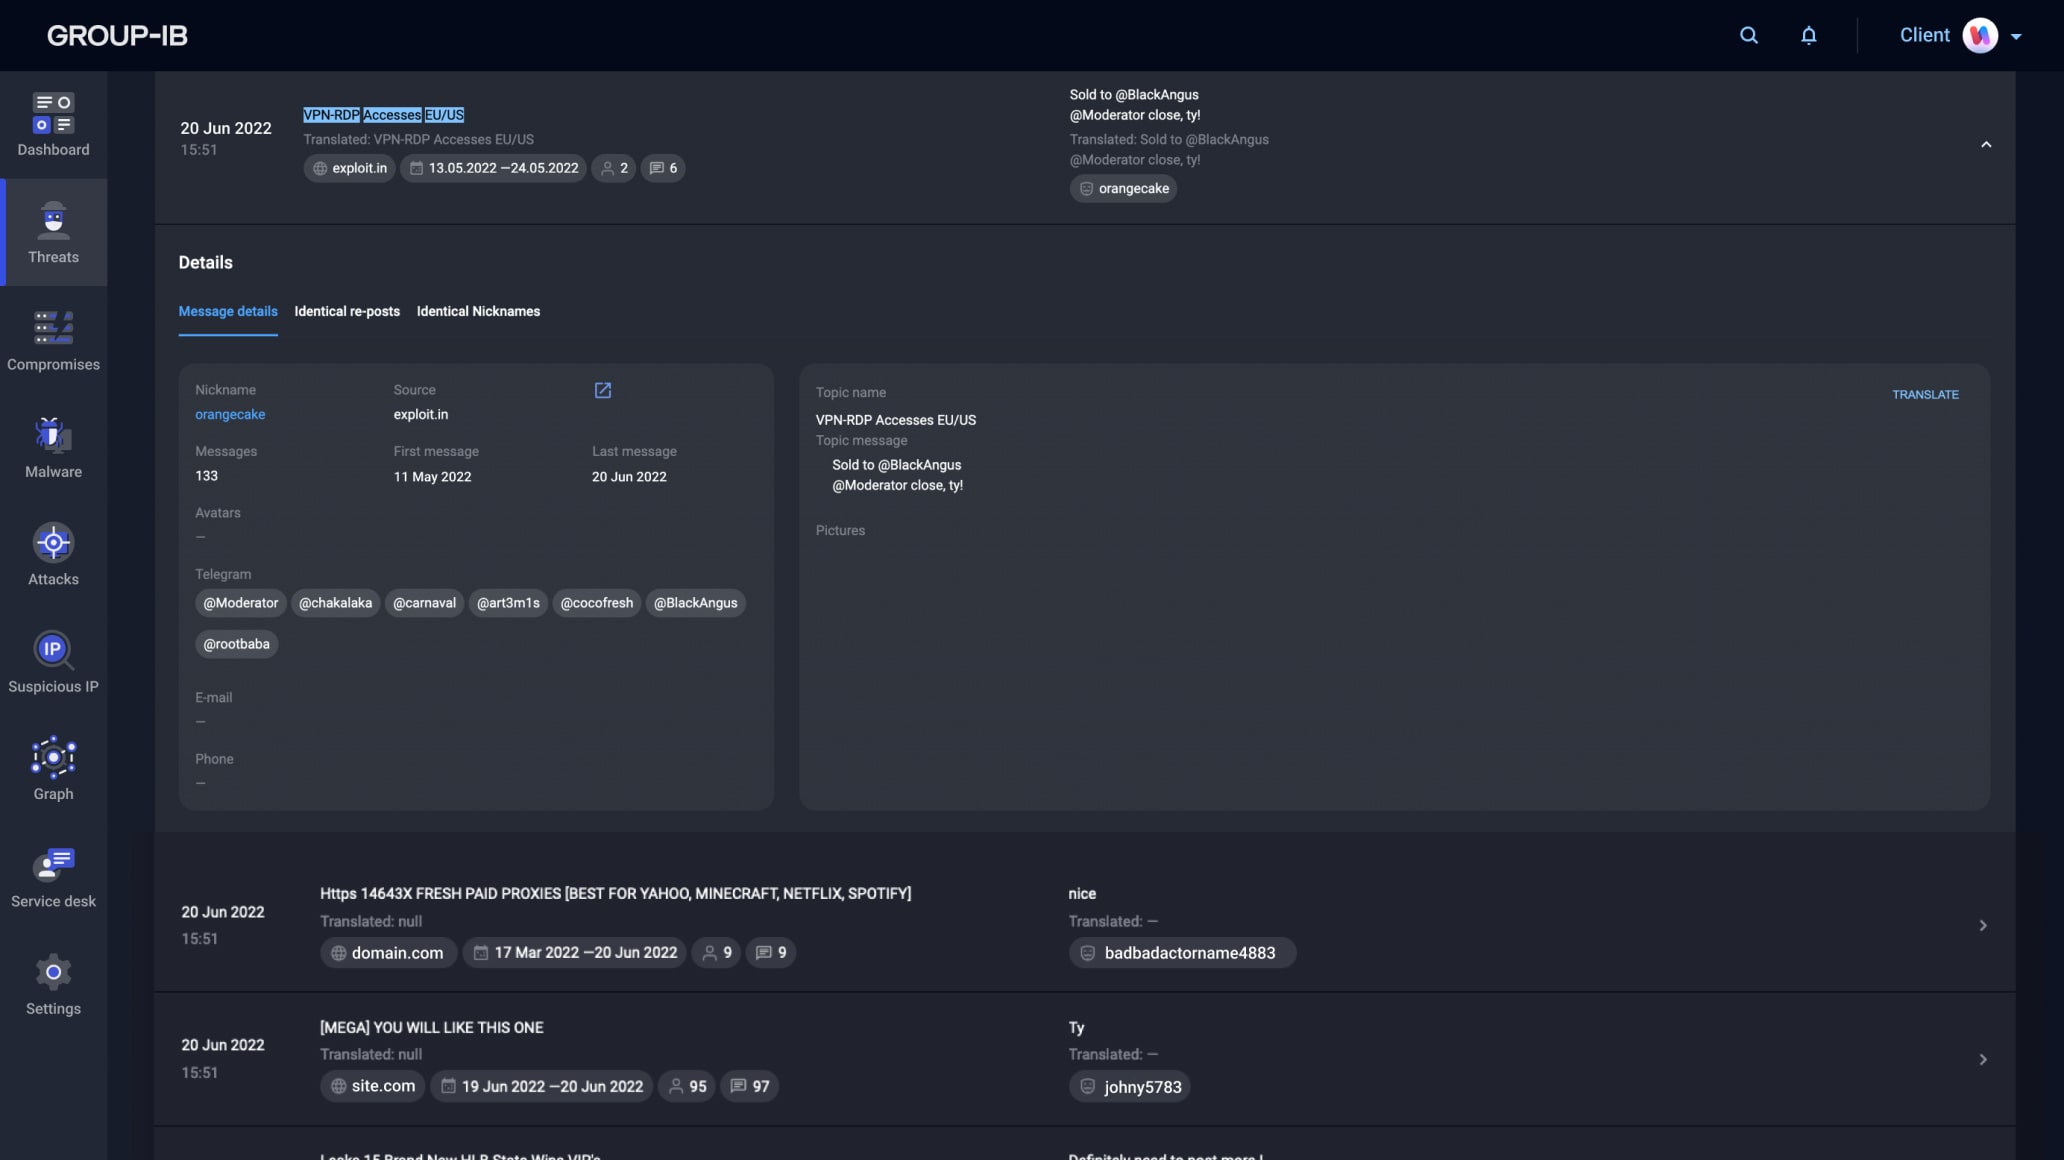
Group-IB Unified Risk Platform ของบริษัทนี้ มีคลังข้อมูลจากแหล่งข้อมูลบนดาร์กเว็บที่ใหญ่ที่สุดในอุตสาหกรรม พร้อมทั้งการเข้าถึงข้อมูลข่าวกรองภัยคุกคามดิจิทัล ซึ่งช่วยให้คุณสามารถค้นพบกิจกรรมผิดกฎหมายและติดตามดาร์กเว็บเพื่อตรวจสอบว่าองค์กรของคุณถูกกล่าวถึงที่นั่นหรือไม่ คุณสามารถสร้างกฎเพื่อรับการแจ้งเตือนเมื่อมีการพูดคุยเกี่ยวกับหัวข้อที่คุณสนใจ
ใช้แพลตฟอร์มข้อมูลข่าวกรองภัยคุกคามทางไซเบอร์ของGroup-IBเพื่อเข้าใจพฤติกรรม วิธีการที่ผู้ก่อภัยคุกคามนิยมใช้ และโครงสร้างพื้นฐานของพวกเขาได้อย่างรวดเร็ว พร้อมทั้งข้อมูลเชิงลึกเกี่ยวกับกิจกรรมของพวกเขาในรูปแบบ MITRE ATT&CK ระบบUnified Risk Platform จะติดตามและบันทึกการโจมตีแบบเรียลไทม์ ข้อมูลเชิงลึกเหล่านี้สามารถตรวจสอบได้อย่างง่ายดายภายในแพลตฟอร์มข้อมูลข่าวกรองภัยคุกคามของเรา
ติดตามศัตรูจากแดชบอร์ดแบบบานหน้าต่างเดียว แพลตฟอร์ม Threat Intel ของเรามอบแดชบอร์ด Threat Intelligence ดิจิทัลที่ปรับแต่งได้ เพื่อตรวจสอบผู้กระทำที่มุ่งเป้าไปที่ธุรกิจของคุณ พันธมิตร และผู้ที่สนใจ
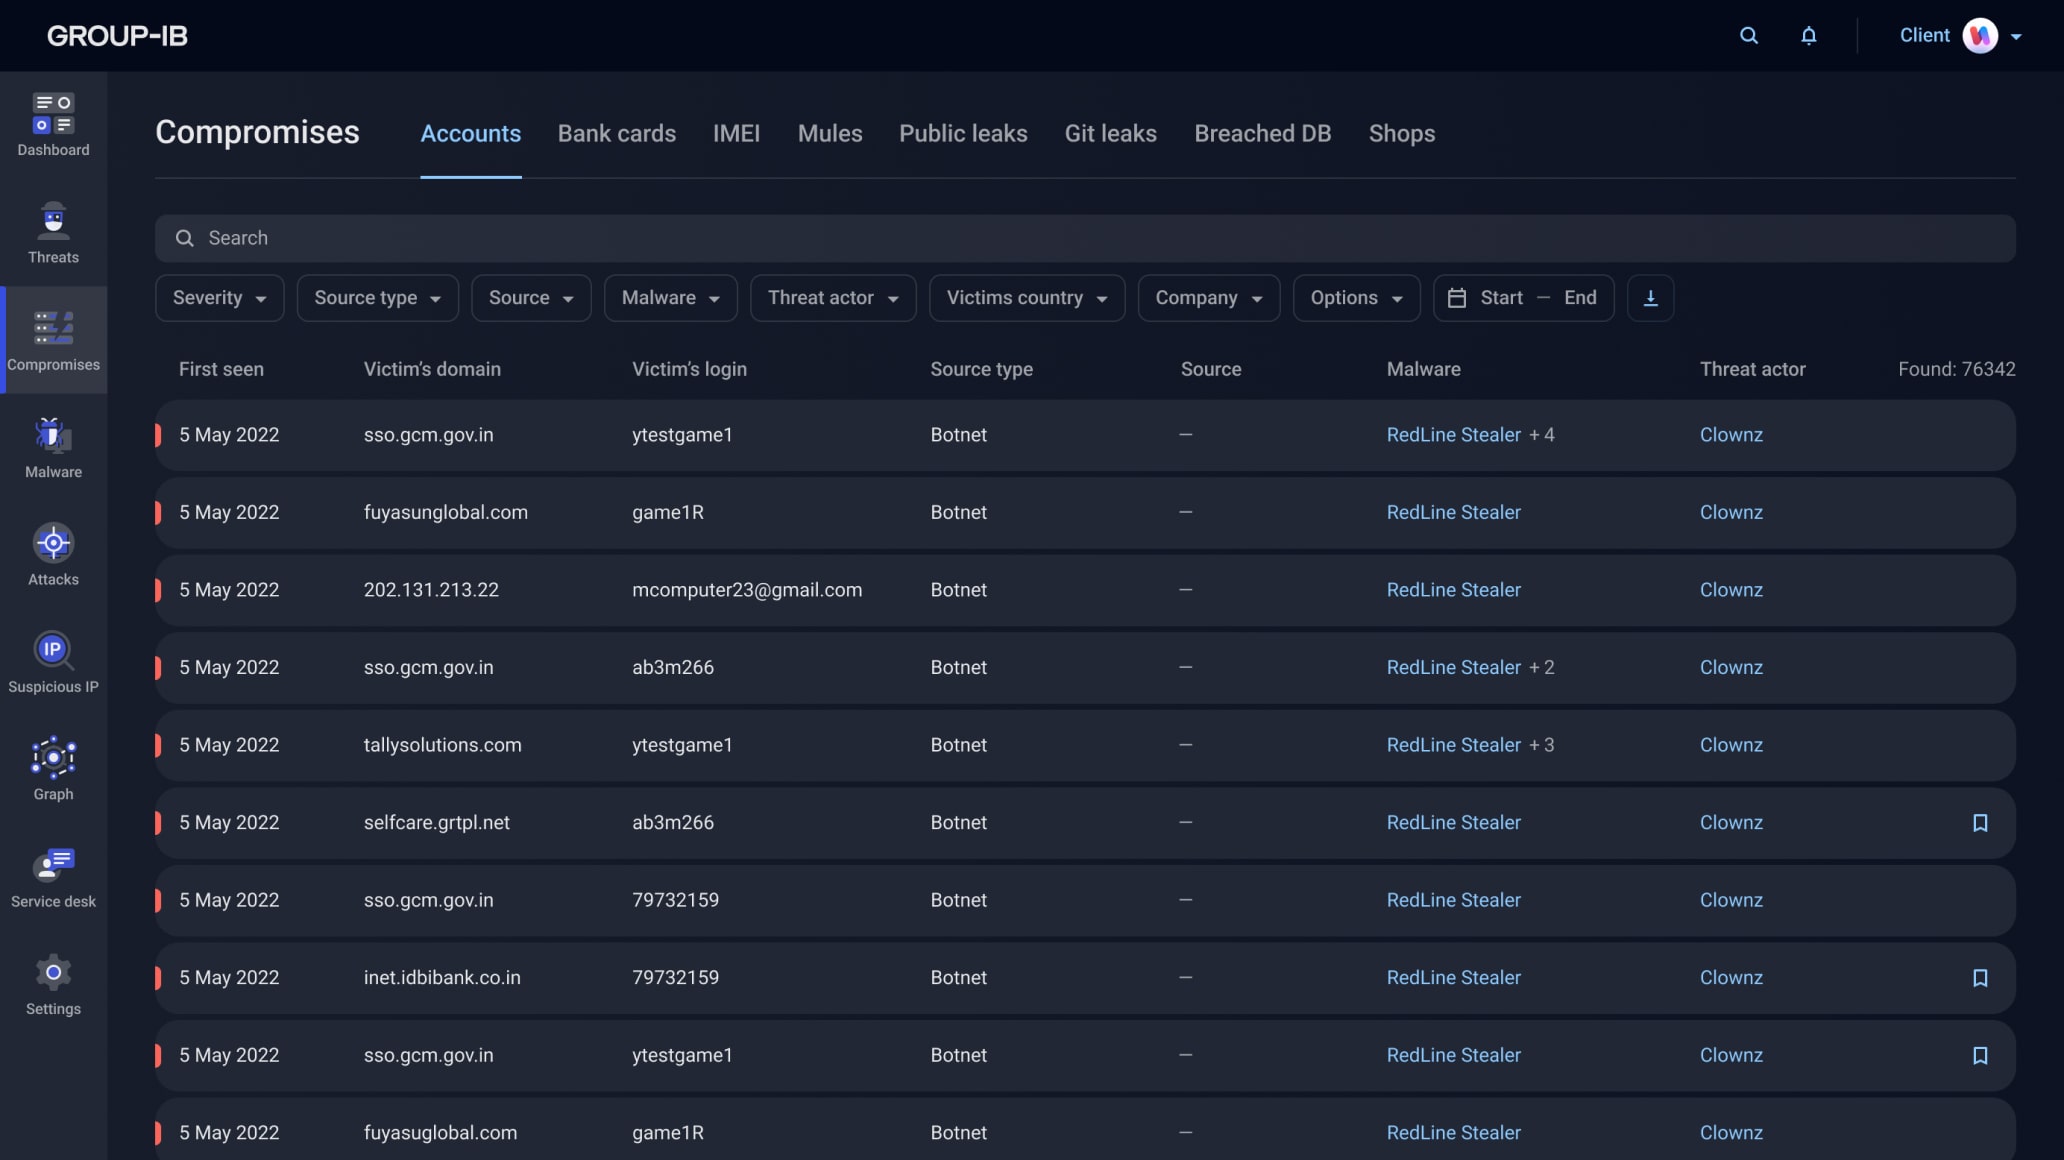
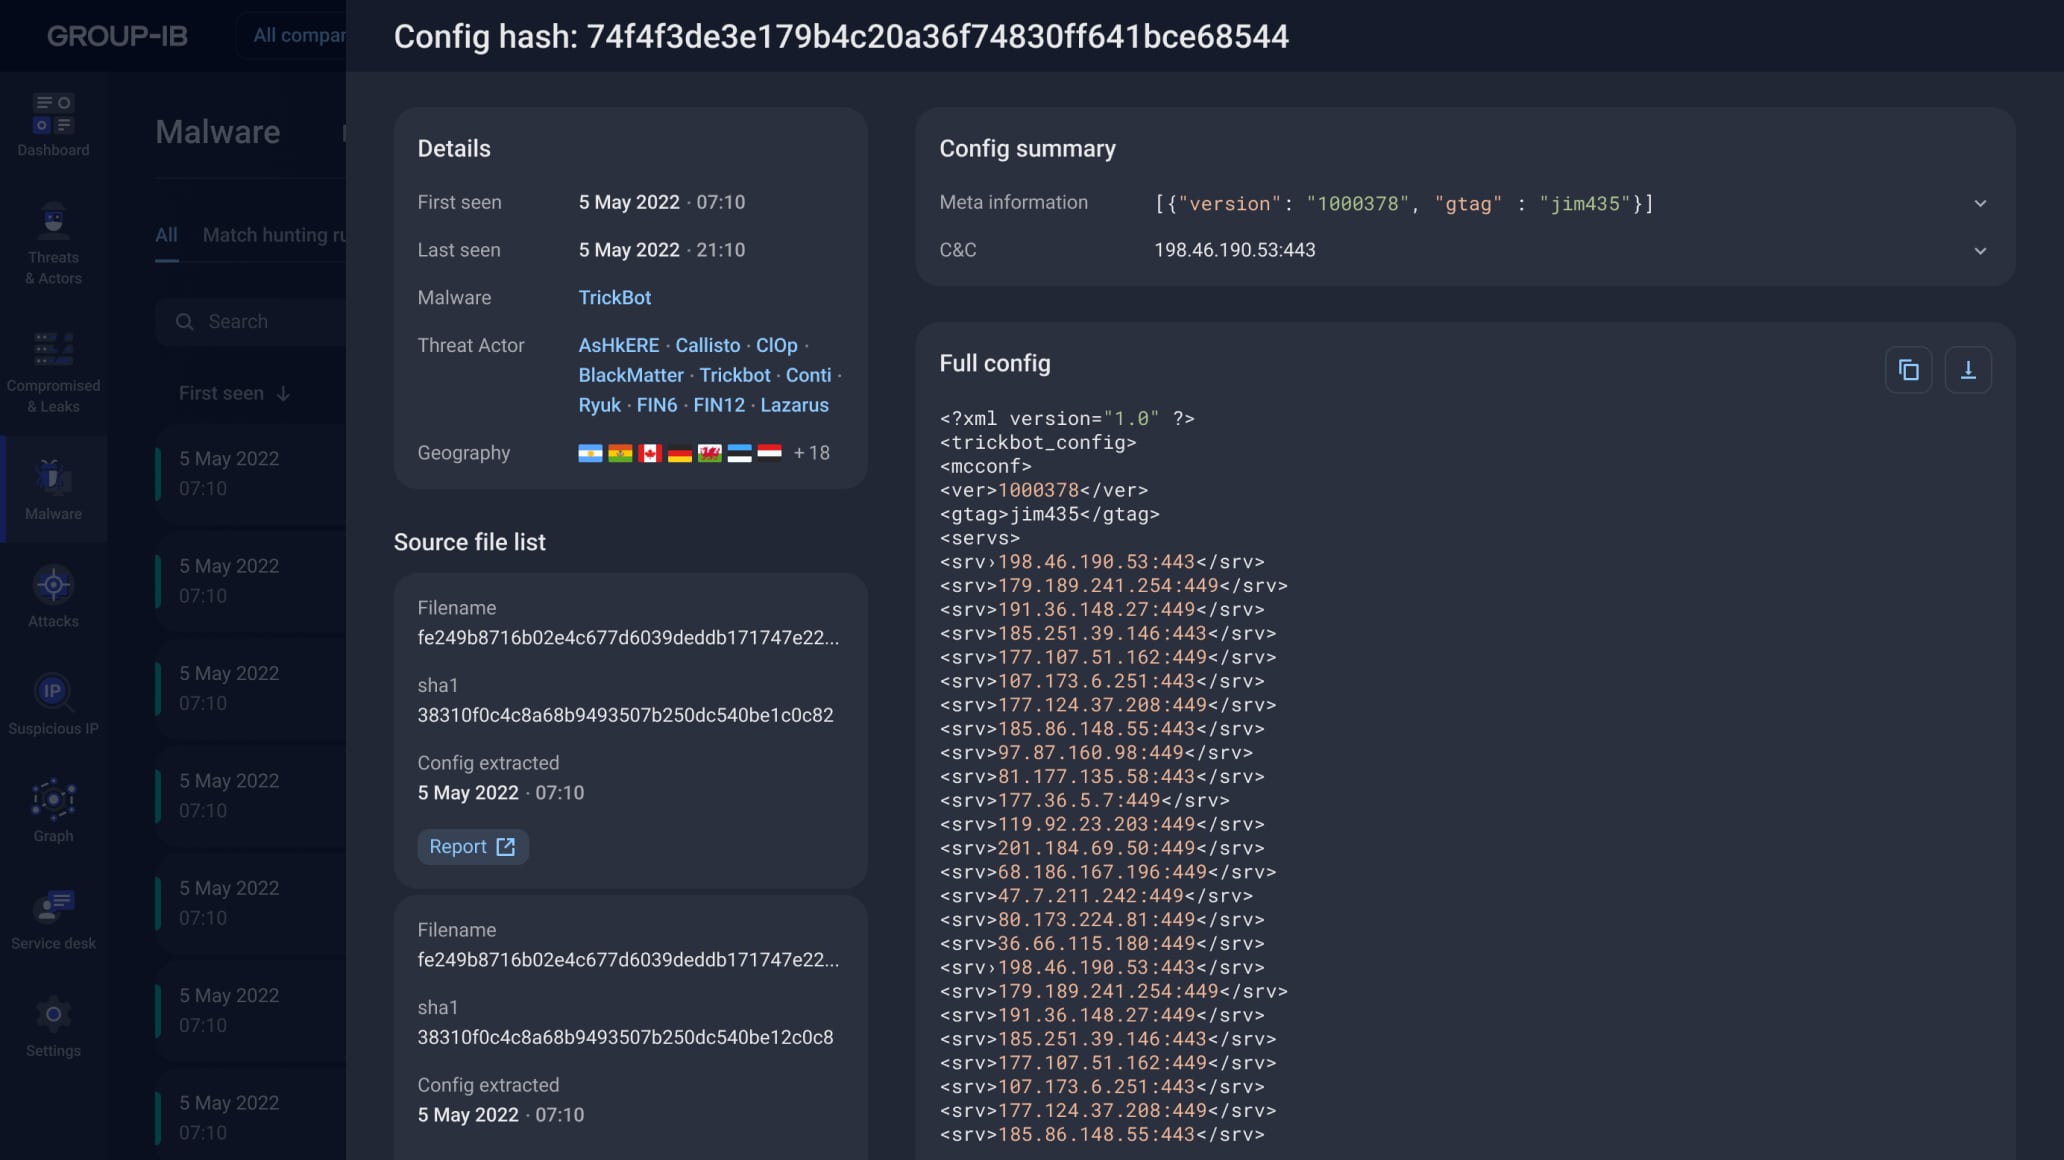
ใช้โซลูชันข้อมูลข่าวกรองภัยคุกคามของเราเพื่อค้นพบข้อมูลการเข้าสู่ระบบที่ถูกบุกรุก รวมถึงบัญชีส่วนตัวของบุคคลสำคัญ (VIP) ข้อมูลบัตรชำระเงิน และฐานข้อมูลที่ถูกละเมิด ก่อนที่ข้อมูลเหล่านี้จะถูกนำไปใช้ในการโจมตีหรือก่อให้เกิดความเสียหายทางการเงิน คุณสามารถตั้งค่าการแจ้งเตือนในแพลตฟอร์มGroup-IB Threat Intelligence เพื่อรับการแจ้งเตือนทุกครั้งที่มีการตรวจพบการบุกรุกข้อมูลในองค์กรของคุณ
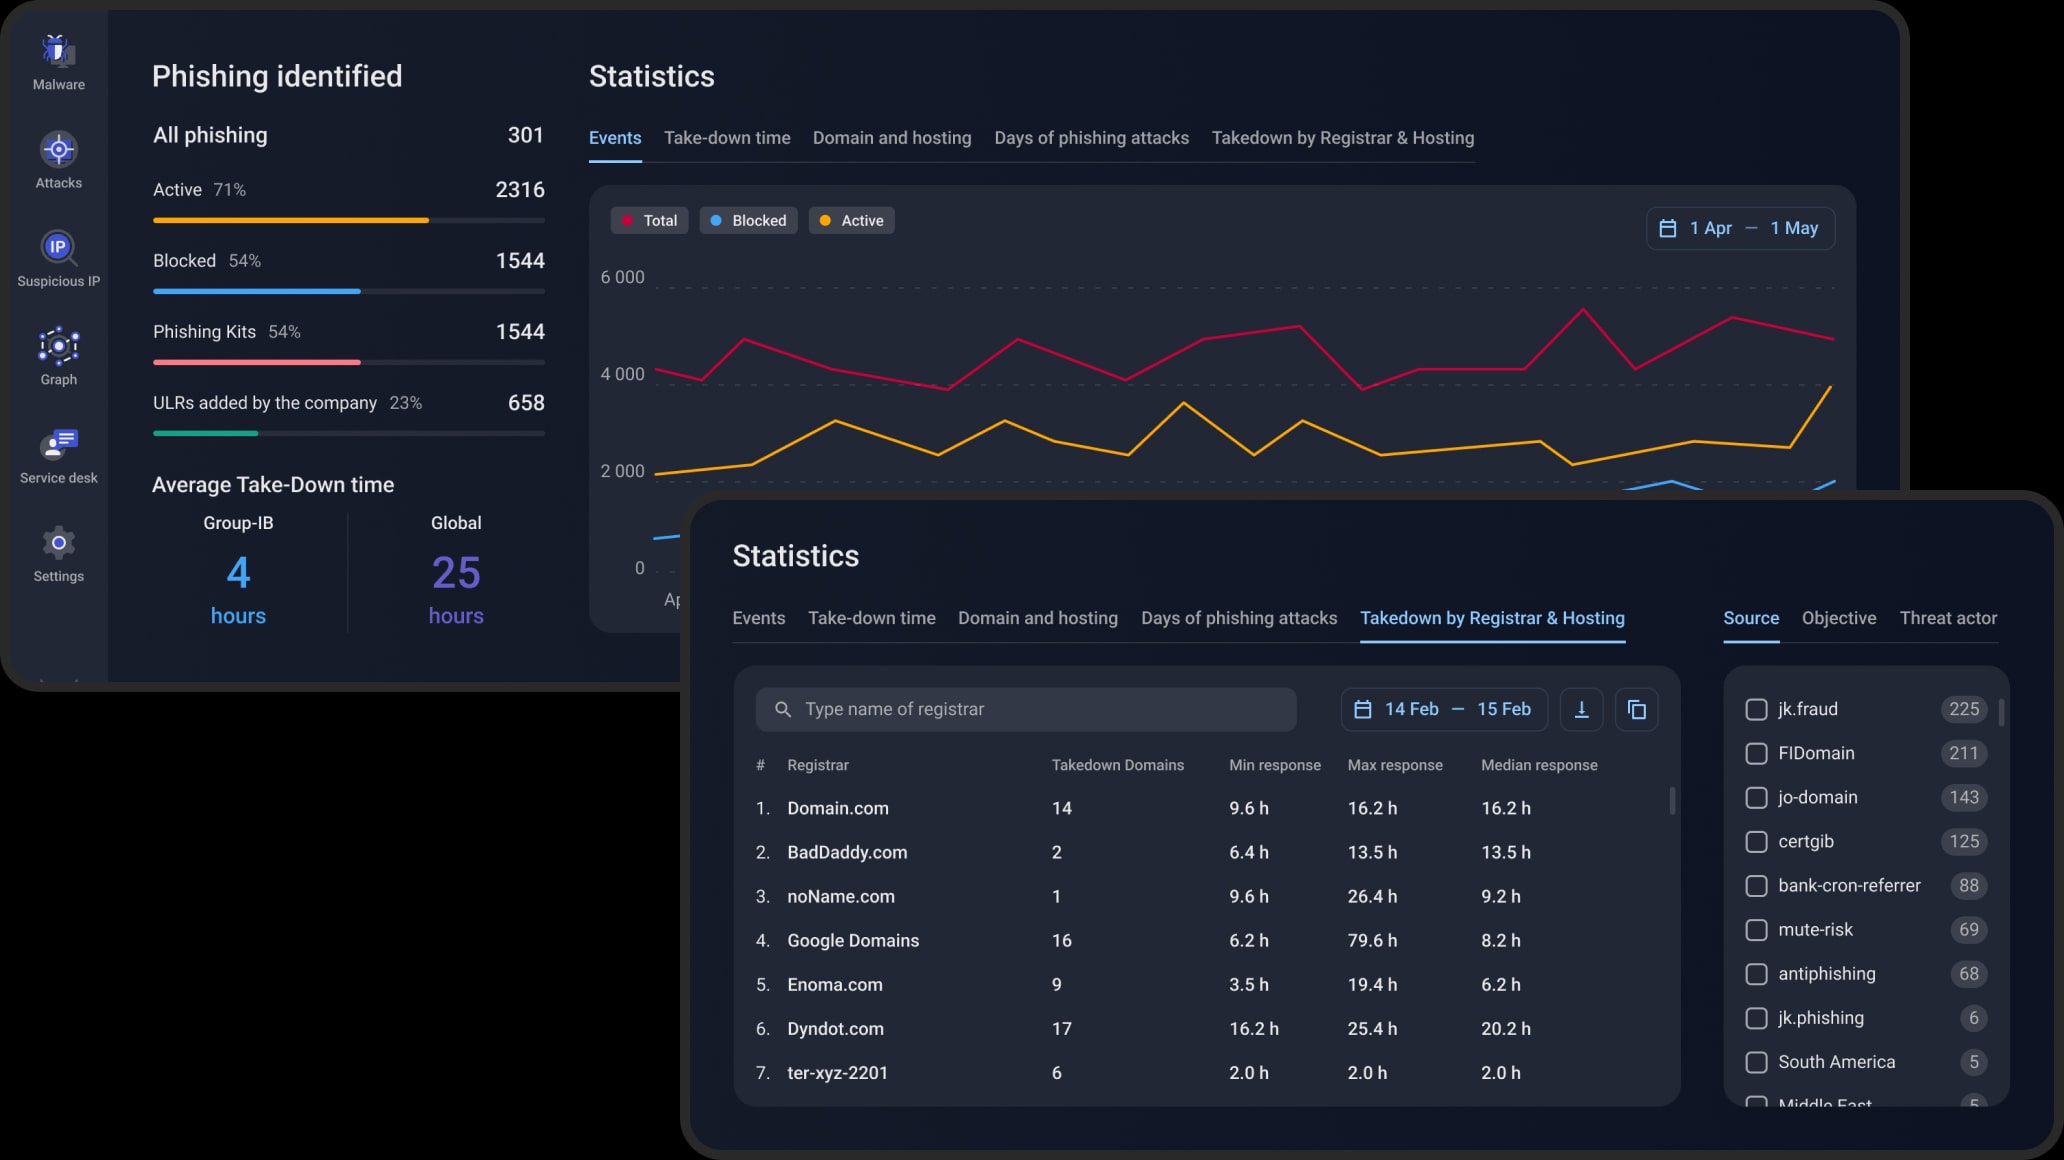
เปิดใช้งานระบบข้อมูลข่าวกรองภัยคุกคามไซเบอร์ของคุณ และตั้งค่าแพลตฟอร์มUnified Risk Platform ด้วยGroup-IB Threat Intelligence เพื่อตรวจจับและปิดเว็บไซต์อันตรายโดยอัตโนมัติ เพื่อปกป้องแบรนด์และลูกค้าของคุณลดความเสียหายที่เกิดจากการฟิชชิ่งในเวลาที่รวดเร็วที่สุด ด้วยกระบวนการปิดเว็บไซต์ที่รวดเร็วเป็นพิเศษของCERT-GIB
ระเบิดไฟล์ที่น่าสงสัยบน Unified Risk Platform หรือส่งให้ทีมวิศวกรรมย้อนกลับของเรา ตรวจสอบการวิเคราะห์เชิงลึกเกี่ยวกับจุดอ่อนที่มัลแวร์และผู้ก่อภัยคุกคามเล็งเป้าหมายจากแดชบอร์ดของแพลตฟอร์ม Threat Intel ของเรา เพื่อจัดลำดับความสำคัญของการแก้ไข
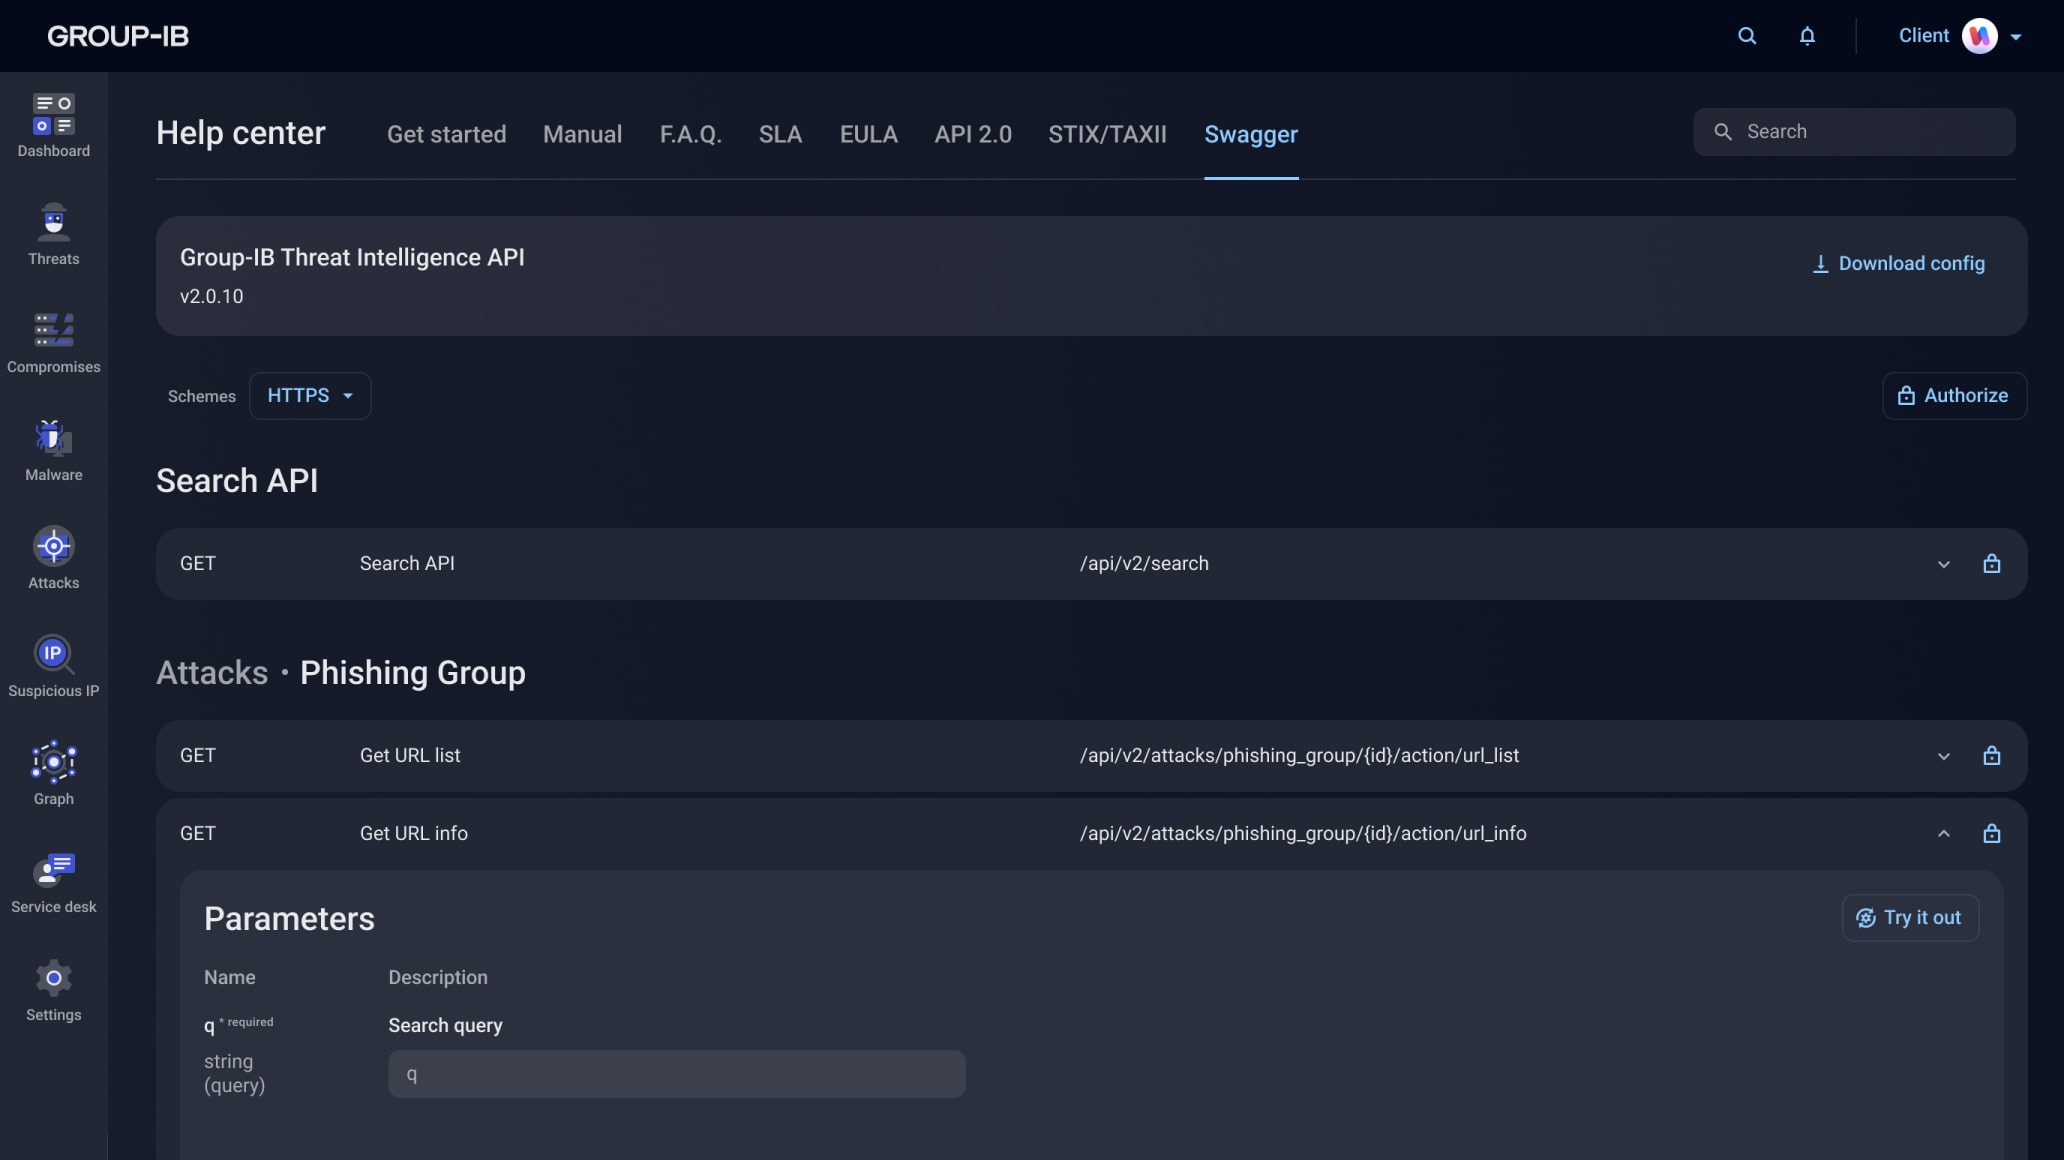
ปรับปรุงระบบนิเวศความปลอดภัยที่มีอยู่ของคุณด้วยการผสานรวมข้อมูลข่าวกรองภัยคุกคามที่พร้อมใช้งานทันที โดยใช้เทคโนโลยีจากUnified Risk Platform โซลูชันข้อมูลข่าวกรองภัยคุกคามดิจิทัลของGroup-IBสามารถผสานรวมได้อย่างราบรื่นกับโซลูชัน SIEM, SOAR และ TIP ที่ได้รับความนิยม หรือผ่าน API และการถ่ายโอนข้อมูล STIIX/TAXII ไปยังเครื่องมือใดก็ตามในระบบนิเวศความปลอดภัยของคุณ
Group-IB Threat Intelligence แพลตฟอร์มนี้มอบคุณค่าอย่างเต็มที่ของข้อมูลข่าวกรองภัยคุกคามดิจิทัล โดยเสริมความแข็งแกร่งให้กับทุกองค์ประกอบของระบบความปลอดภัยของคุณ ด้วยข้อมูลเชิงลึกด้านกลยุทธ์ การปฏิบัติการ และยุทธวิธี

เข้าใจแนวโน้มของภัยคุกคามและคาดการณ์การโจมตีทางไซเบอร์เฉพาะเจาะจงได้ด้วยความรู้ที่ลึกซึ้งเกี่ยวกับภาพรวมภัยคุกคามของคุณ แพลตฟอร์มGroup-IB Threat Intelligence ให้ข้อมูลข่าวกรองภัยคุกคามทางไซเบอร์ที่แม่นยำ ปรับแต่งให้เหมาะสม และเชื่อถือได้ เพื่อสนับสนุนการตัดสินใจเชิงกลยุทธ์ที่อิงจากข้อมูล

เสริมความแข็งแกร่งของระบบป้องกันด้วยข้อมูลเชิงลึกเกี่ยวกับพฤติกรรมของผู้โจมตีและโครงสร้างพื้นฐานGroup-IB แพลตฟอร์มThreat Intelligence ให้ข้อมูลเชิงลึกที่ครบถ้วนที่สุดเกี่ยวกับการโจมตีในอดีต ปัจจุบัน และอนาคต ที่มุ่งเป้าไปที่องค์กร อุตสาหกรรม พันธมิตร และลูกค้าของคุณ

ตรวจพบการโจมตีทางไซเบอร์ได้เร็วขึ้นและลดเวลาตอบสนองต่อเหตุการณ์ด้วยการมองเห็นทุกขั้นตอนของการโจมตีอย่างครบถ้วน แพลตฟอร์มGroup-IB Threat Intelligence มอบข้อมูลเชิงลึกที่ดีที่สุดให้กับทีมของคุณเกี่ยวกับวิธีการที่ผู้โจมตีใช้

ด้วยรายงานภัยคุกคามที่ปรับแต่งตามความต้องการและรายงานภัยคุกคามรายเดือนและรายไตรมาสเป็นประจำซึ่งเขียนโดยนักวิเคราะห์ข่าวกรองภัยคุกคามโดยเฉพาะสำหรับคณะกรรมการและผู้บริหาร

ด้วยข้อมูลเชิงลึกเกี่ยวกับภัยคุกคามที่สามารถดำเนินการได้ก่อนจะขยายไปสู่ภูมิภาค/สายธุรกิจใหม่ และรับภัยคุกคามเฉพาะอุตสาหกรรมก่อนการเปลี่ยนแปลงทางดิจิทัล

ของความปลอดภัยทางไซเบอร์โดยหลีกเลี่ยงการซื้อที่ไม่จำเป็นและเลื่อนการอัพเกรดโดยเพิ่มประสิทธิภาพโครงสร้างพื้นฐานด้านความปลอดภัยที่มีอยู่ของคุณให้สูงสุด

และปรับตัวได้ทันที ใช้ข้อมูลเชิงลึกเพื่อบล็อกเครือข่ายที่เป็นอันตรายและกิจกรรมปลายทางทันทีที่มีการตรวจพบครั้งแรกที่ใดก็ได้ในโลก

ก่อนที่พวกเขาจะถูกใช้ประโยชน์โดยให้ทีม Red ของคุณมีความรู้โดยละเอียดเกี่ยวกับเครื่องมือ กลยุทธ์ และกระบวนการของผู้ก่อภัยคุกคาม

และปรับปรุงประสิทธิภาพของทีมโดยเสริม SIEM, SOAR, EDR และแพลตฟอร์มการจัดการความเสี่ยงด้วยการผสานรวม API ที่รองรับ TAXII และ STIX

สำหรับกลุ่มเทคโนโลยีของคุณพร้อมการแจ้งเตือนอัตโนมัติที่แจ้งให้คุณทราบทันทีที่มีการค้นพบหรือใช้ประโยชน์จากช่องโหว่โดยผู้ก่อภัยคุกคามที่เป็นเป้าหมายอุตสาหกรรมของคุณ

และเน้นไปที่เหตุการณ์ที่มีความเสี่ยงอย่างถูกต้องตามกฎหมายด้วยฐานข้อมูลของตัวบ่งชี้การประนีประนอมสำหรับอาชญากรทางไซเบอร์ในภูมิทัศน์ภัยคุกคามของคุณ

และกำจัดผู้โจมตีออกจากเครือข่ายของคุณอย่างรวดเร็วด้วยความรู้เกี่ยวกับ Cyber Kill Chain ที่ใช้โดยผู้ก่อภัยคุกคามในรูปแบบเมทริกซ์ MITRE ATT&CK
 Threat Intelligence
เว็บไซต์วางข้อความ
ที่จัดเก็บข้อมูลโค้ด
ที่จัดเก็บข้อมูลช่องโหว่
การสนทนาโซเชียลมีเดีย
บริการแชร์ URL
การวิเคราะห์เซิร์ฟเวอร์ควบคุมและสั่งการ
ตลาดดาร์กเว็บ
ฟอรั่มดาร์กเว็บ
ข้อมูลโปรแกรม Instant Messenger (Telegram, Discord)
ชุดเครื่องมือฟิชชิ่งและมัลแวร์
เครื่องมือตรวจสอบข้อมูลที่ถูกละเมิด
แพลตฟอร์มวิเคราะห์พฤติกรรมมัลแวร์
โปรแกรมจำลองมัลแวร์
การสกัดไฟล์ตั้งค่ามัลแวร์
Sandbox แบบสาธารณะ
เซ็นเซอร์ระดับ ISP
เครือข่าย Honey Pot
IP Scanners
โปรแกรมรวบรวมข้อมูลเว็บ
วิศวกรรมย้อนกลับมัลแวร์
ตรวจจับ Dark Web Agent
DFIR และบริการการตรวจสอบ
การปฏิบัติการบังคับใช้กฎหมาย

ผู้เชี่ยวชาญประจำภูมิภาค
ทีมบริการ Managed Service แบบฝังตัวอย่างใกล้ชิด
รายการ CVE
ที่จัดเก็บข้อมูลช่องโหว่
การสนทนาใน Dark web
แผนผังแคมเปญภัยคุกคาม


ข้อเสนอเฉพาะทางนี้ช่วยให้คุณสามารถส่งคำขอไปยังนักวิจัยข่าวกรองด้านภัยคุกคามที่มีประสบการณ์ ซึ่งมีทักษะในการวิเคราะห์และตีความภูมิทัศน์ภัยคุกคามที่ซับซ้อน


11 มีนาคม 2568
23 มกราคม 2567

28 สิงหาคม 2567
Threat Intelligence คือขอบเขตของข้อมูล (หรือฐานข้อมูล) ที่รวบรวมจากแหล่งต่างๆ นำมาประมวลผลและวิเคราะห์เพื่อให้ข้อมูลเชิงลึกเกี่ยวกับพฤติกรรมของฝ่ายตรงข้าม แรงจูงใจ และกลยุทธ์การโจมตี โซลูชัน Threat Intelligence ช่วยให้ทีมรักษาความปลอดภัยสามารถตัดสินใจด้านความปลอดภัยทางไซเบอร์ได้รวดเร็วขึ้นโดยอาศัยข้อมูล และเปลี่ยนจากแนวทางเชิงรับเป็นเชิงรุกเพื่อต่อสู้กับภัยคุกคาม
Group-IB Threat Intelligence แพลตฟอร์มนี้ให้ข้อมูลเชิงลึกที่ไม่มีที่ใดเทียบได้เกี่ยวกับผู้ก่อภัยคุกคาม และเพิ่มประสิทธิภาพการทำงานของทุกส่วนประกอบในระบบความปลอดภัยของคุณ ด้วยข้อมูลเชิงกลยุทธ์ เชิงปฏิบัติการ และเชิงยุทธวิธี
ข้อมูลภัยคุกคามมีรูปแบบเชิงกลยุทธ์ เชิงยุทธวิธี และเชิงปฏิบัติการ ซึ่งแต่ละรูปแบบมีการคาดการณ์ล่วงหน้าเฉพาะตัว ข้อมูลภัยคุกคามที่บูรณาการกันจะช่วยเพิ่มการตรวจจับและเสริมการป้องกันอันตรายทั่วทั้งองค์กรผ่านการมองเห็นแบบเรียลไทม์และข้อมูลเชิงลึกเชิงคาดการณ์
แพลตฟอร์มข่าวกรองภัยคุกคาม (TIP) หรือที่เรียกว่าแพลตฟอร์มข่าวกรองภัยคุกคามทางไซเบอร์ เป็นโซลูชันเทคโนโลยีที่รวบรวม ผสมผสาน และจัดระเบียบข่าวกรองภัยคุกคามจากแหล่งต่างๆ
โซลูชัน Threat Intelligence ช่วยให้สามารถระบุภัยคุกคาม สืบสวน และตอบสนองได้อย่างมีประสิทธิภาพและแม่นยำ โดยมอบข้อมูลเกี่ยวกับภัยคุกคามให้กับทีมงานด้านความปลอดภัยในรูปแบบที่เข้าใจง่าย
โซลูชันระดับนี้ช่วยให้การรวบรวมและจัดการข้อมูลเป็นระบบอัตโนมัติ ช่วยให้นักวิเคราะห์ข้อมูลภัยคุกคามสามารถมุ่งเน้นไปที่การวิเคราะห์และวิจัยภัยคุกคามทางไซเบอร์ได้ นอกจากนี้ แพลตฟอร์มข้อมูลภัยคุกคามยังช่วยอำนวยความสะดวกในการสื่อสารข้อมูลภัยคุกคามดิจิทัลไปยังผู้เชี่ยวชาญด้านความปลอดภัย
แพลตฟอร์มข่าวกรองภัยคุกคามทางไซเบอร์ช่วยให้องค์กรต่างๆ เข้าใจถึงภัยคุกคามด้านความปลอดภัยที่อาจเกิดขึ้น โดยการรวบรวมข้อมูลและแปลงข้อมูลเหล่านั้นให้เป็นข้อมูลข่าวกรองที่มีประโยชน์ แพลตฟอร์มข่าวกรองภัยคุกคามยังประกอบด้วยการประเมินความปลอดภัย การตรวจสอบ และการสนับสนุนการรับมือกับภัยคุกคาม แพลตฟอร์มข่าวกรองทำงานผ่านกระบวนการต่อไปนี้:
แพลตฟอร์ม Threat intel รวบรวมข้อมูลภัยคุกคามจากแหล่งข้อมูลข่าวกรองภัยคุกคามต่างๆ รวมถึงแหล่งข้อมูลโอเพนซอร์ส นอกจากนี้ยังมองหาตัวบ่งชี้ความปลอดภัยทางไซเบอร์จากการตรวจสอบเว็บมืด แซนด์บ็อกซ์มัลแวร์ การแบ่งปันข้อมูลข่าวกรองภัยคุกคาม และงานวิจัยของผู้ขายเอง
จากนั้นพวกเขาจะจัดเก็บข้อมูลภัยคุกคามดิบจำนวนมากในฐานข้อมูลของแพลตฟอร์มเพื่อการวิเคราะห์และเชื่อมโยงกัน
ข้อมูลดิบจะผ่านกระบวนการทำให้เป็นมาตรฐานเพื่อจัดโครงสร้างให้สม่ำเสมอและกรองรายการที่ไม่เกี่ยวข้องออก เพื่อเตรียมข้อมูลสำหรับการวิเคราะห์
แพลตฟอร์มนี้ใช้การเรียนรู้ของเครื่องจักรและปัญญาประดิษฐ์เพื่อระบุรูปแบบและความสัมพันธ์ในข้อมูลภัยคุกคามที่ได้รับการทำให้เป็นมาตรฐาน
โดยการเชื่อมโยงและเสริมความสมบูรณ์ของข้อมูลที่วิเคราะห์ แพลตฟอร์มจะสร้างข้อมูลภัยคุกคามผ่านข้อมูลเชิงลึกที่จัดระเบียบ รายงานเชิงกลยุทธ์ และการประเมินเชิงกลยุทธ์
แพลตฟอร์ม Threat Intelligence ยังเผยแพร่ Threat Intelligence ที่สร้างขึ้นไปยังเครื่องมือ ระบบ และผู้ใช้ด้านความปลอดภัยที่เชื่อมต่อผ่านฟีดอัตโนมัติและแดชบอร์ดหรืออินเทอร์เฟซแบบโต้ตอบ
ข่าวกรองช่วยให้สามารถกำหนดมาตรการเชิงรุกด้านการรักษาความปลอดภัยได้ด้วยการป้อนข้อมูลการตรวจจับภัยคุกคาม แจ้งเตือนระบบถึงความเสี่ยงที่ทราบ เสริมสร้างการสืบสวน และขับเคลื่อนการปรับปรุงการควบคุมความปลอดภัย
แพลตฟอร์ม Threat IntelliJet นำเสนอวิธีการเชิงรุกแบบอัตโนมัติในการรวบรวมข้อมูลภัยคุกคามจากหลากหลายแหล่ง และแปลงข้อมูลดังกล่าวให้เป็นข้อมูลเชิงลึกที่นำไปปฏิบัติได้จริง ช่วยให้สามารถตรวจสอบภัยคุกคามที่เกิดขึ้นใหม่แบบเรียลไทม์ผ่านการแจ้งเตือนและรายงาน และช่วยปรับปรุงความปลอดภัยขององค์กร ใช้แพลตฟอร์ม Threat Intelligence ชั้นนำของอุตสาหกรรมของเราเพื่อสร้างความได้เปรียบเหนืออาชญากรไซเบอร์
ทีมข่าวกรองภัยคุกคามไซเบอร์ช่วยให้องค์กรก้าวล้ำหน้าผู้โจมตีอยู่เสมอ ด้วยการทำความเข้าใจกลยุทธ์ การมองเห็นความเสี่ยงที่เกิดขึ้น และการติดตามตัวบ่งชี้ภัยคุกคามแบบเรียลไทม์ ด้วยการแจ้งเตือนที่ทันท่วงทีและข้อมูลเชิงลึกที่นำไปปฏิบัติได้จริงซึ่งได้รับจากแพลตฟอร์มข่าวกรองภัยคุกคามไซเบอร์ องค์กรต่างๆ สามารถบล็อกหรือแยกภัยคุกคามล่วงหน้าก่อนที่จะส่งผลกระทบต่อระบบและข้อมูลสำคัญ
ข้อมูลข่าวกรองภัยคุกคามไม่ใช่แค่ข้อมูลข่าวสาร องค์กรต่างๆ ใช้ข้อมูลข่าวกรองภัยคุกคามที่แม่นยำและทันท่วงทีเป็นแนวทางในการแก้ไขปัญหา แพลตฟอร์มข่าวกรองภัยคุกคามทางไซเบอร์ให้ข้อมูลอัปเดตที่เกี่ยวข้อง ช่วยให้องค์กรสามารถคาดการณ์และรับมือกับปัญหาที่ใกล้จะเกิดขึ้นได้ โซลูชันข่าวกรองภัยคุกคามมีคุณค่าในด้านต่างๆ ดังต่อไปนี้:
การให้บริบท: ผ่านเครื่องมือหรือซอฟต์แวร์วิเคราะห์ภัยคุกคาม แพลตฟอร์มจะนำข้อมูลความปลอดภัยดิบมาแสดงบริบท แพลตฟอร์มที่ผสานรวมข้อมูลวิเคราะห์ภัยคุกคามจากหลายแหล่งจะให้ข้อมูลเชิงลึกเกี่ยวกับโครงสร้างพื้นฐานที่เป็นอันตราย เทคนิค และตัวบ่งชี้ภัยคุกคามที่เชื่อมโยงกับการแจ้งเตือนแต่ละรายการ การจัดบริบทนี้ช่วยให้นักวิเคราะห์สามารถจัดลำดับความสำคัญของปัญหาโดยอิงจากความเข้าใจอย่างครบถ้วนเกี่ยวกับความเสี่ยงโดยธรรมชาติ
ระบบอัตโนมัติ: แพลตฟอร์ม Threat Intelligence ใช้ระบบอัตโนมัติเพื่อตรวจจับและตอบสนองภัยคุกคามได้เร็วขึ้นด้วยการรวบรวมข้อมูลภัยคุกคามจากแหล่งต่าง ๆ ตลอดเวลาโดยอัตโนมัติ จากนั้นจึงจัดโครงสร้างและเชื่อมโยงข้อมูลนี้เพื่อระบุความสัมพันธ์และรูปแบบที่อาชญากรไซเบอร์ใช้ ใช้ โซลูชัน Managed XDR ของเราเพื่อป้อนข้อมูลภัยคุกคามอัตโนมัติ การตรวจสอบและวิเคราะห์ และการตรวจจับแบบเรียลไทม์
การตรวจสอบแบบเรียลไทม์: การตอบสนองอย่างทันท่วงทีเป็นกุญแจสำคัญในการจัดการและตอบสนองต่อภัยคุกคามทางไซเบอร์ เครื่องมือวิเคราะห์ภัยคุกคาม (Threat Intelligence) ช่วยอำนวยความสะดวกในการตรวจสอบและตรวจจับภัยคุกคามแบบเรียลไทม์ผ่านความสามารถในการวิเคราะห์ เครื่องมือเหล่านี้สแกนเครือข่ายและวิเคราะห์ข้อมูลขาเข้าทั้งหมดอย่างต่อเนื่องเพื่อระบุความผิดปกติและตรวจจับภัยคุกคามที่เกิดขึ้นใหม่ security operations center สร้างการแจ้งเตือนเมื่อตรวจพบเหตุการณ์ที่เป็นอันตรายต่อความปลอดภัย ซึ่งช่วยให้องค์กรสามารถลดความเสี่ยงด้านความปลอดภัยและการเปิดเผยข้อมูลได้
หากต้องการเริ่มต้น เพียงกรอกแบบฟอร์มในหน้านี้ ทีมข่าวกรองด้านภัยคุกคามของเราจะแนะนำคุณตลอดกระบวนการพิสูจน์แนวคิดและแสดงให้คุณเห็นว่าจะได้รับประโยชน์สูงสุดจากแนวคิดของคุณได้อย่างไร Threat Intelligence สารละลาย.
Group-IB Threat Intelligence Platform เป็นบริการบนคลาวด์ที่สามารถเปิดใช้งานได้ทันที ทีมสนับสนุนการเริ่มต้นใช้งานของเราจะช่วยตั้งค่าโซลูชันข้อมูลข่าวกรองภัยคุกคามให้ตรงกับความต้องการเฉพาะของคุณ และสนับสนุนการบูรณาการกับบริการของฝ่ายที่สาม
แพลตฟอร์มข่าวกรองภัยคุกคามของเราเป็นแบบโมดูลาร์และยืดหยุ่น ช่วยให้คุณรวบรวมข้อมูลข่าวกรองที่ต้องการได้ทุกที่ทุกเวลาที่ต้องการ เราเชื่อว่าควรเข้าถึงข่าวกรองและไม่คิดค่าใช้จ่ายต่อผู้ใช้ ต่อการรวมระบบ หรือการเรียกใช้ API
Group-IBแพลตฟอร์มข้อมูลข่าวกรองภัยคุกคามของเราใช้กฎการค้นหาภัยคุกคาม (Threat Hunting Rules) ซึ่งช่วยให้สามารถกรองและปรับแต่งข้อมูลข่าวกรองให้ตรงกับความต้องการของคุณได้อย่างแม่นยำ ทีมงานของเราจะตั้งค่ากฎเหล่านี้เมื่อเปิดใช้งานโซลูชันข้อมูลข่าวกรองภัยคุกคามเป็นครั้งแรก และจะทำงานร่วมกับคุณเพื่อปรับปรุงกฎเหล่านี้อย่างต่อเนื่อง ทีมงานของคุณยังสามารถเพิ่ม/ลบ/แก้ไขกฎใด ๆ ได้เพื่อปรับแต่งข้อมูลข่าวกรองให้ตรงกับความต้องการของคุณได้อย่างแม่นยำ
ด้วยโครงการที่ประสบความสำเร็จอย่างกว้างขวางทั่วโลก เราสามารถจัดเตรียมกรณีศึกษาเพื่อช่วยคุณสร้างแผนธุรกิจสำหรับข้อมูลข่าวกรองภัยคุกคามดิจิทัล ติดต่อทีมผู้เชี่ยวชาญของเราเพื่อเรียนรู้ว่าGroup-IB ได้ช่วยปรับปรุงความปลอดภัยและสร้างผลตอบแทนจากการลงทุน (ROI) ให้กับองค์กรในทุกภาคส่วนได้อย่างไร
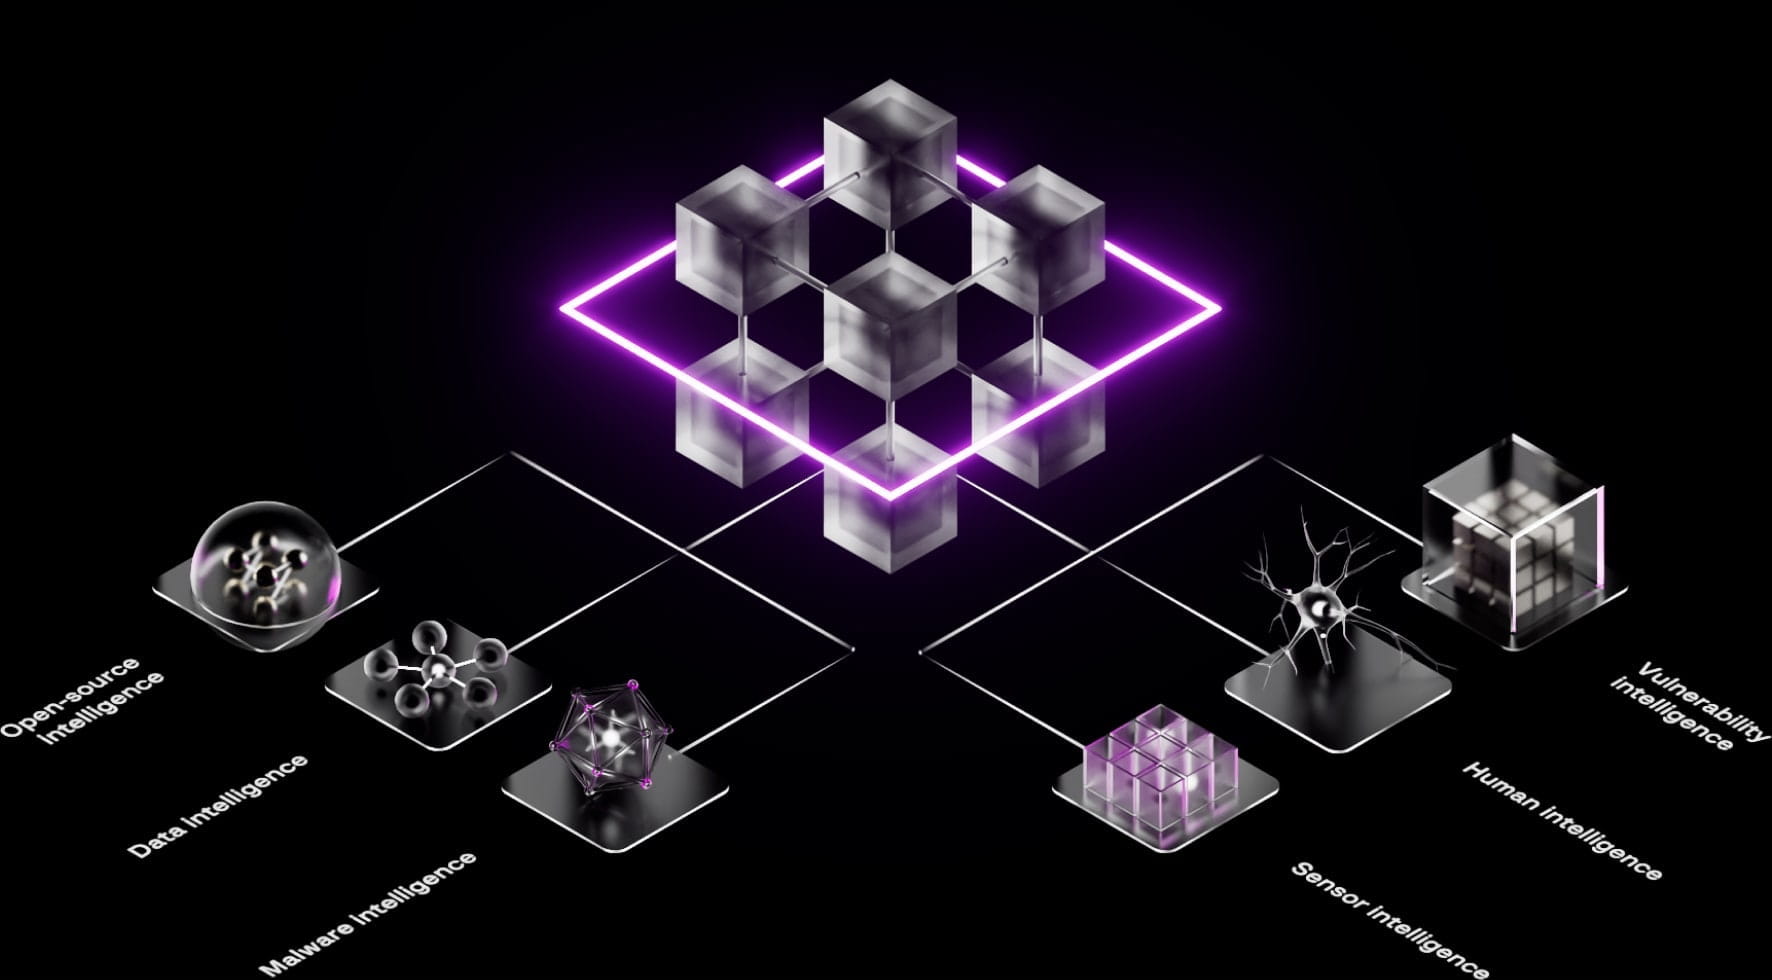
Threat Intelligence ของเราได้รับการสนับสนุนจากUnified Risk Platform ซึ่งทำหน้าที่รวบรวม เชื่อมโยง และนำข้อมูลเชิงลึกที่ได้จากทุกฟังก์ชันของGroup-IB มาใช้ ซึ่งทำให้เรามีแหล่งข้อมูลที่หลากหลายและเป็นเอกลักษณ์:
ข่าวกรองด้านมัลแวร์
การวิเคราะห์ข้อมูล
สติปัญญาของมนุษย์
เซ็นเซอร์อัจฉริยะ
ข่าวกรองด้านความเสี่ยง
ข่าวกรองโอเพ่นซอร์ส
เมื่อพิจารณาแพลตฟอร์มข่าวกรองภัยคุกคามไซเบอร์ที่เหมาะสมที่สุดสำหรับองค์กรของคุณ โปรดพิจารณาคุณสมบัติต่างๆ ที่นำเสนอ ซึ่งรวมถึงแหล่งข้อมูลที่หลากหลาย ความสามารถในการรวบรวมข้อมูลและเชื่อมโยงข้อมูลแบบบูรณาการ ฟังก์ชันการทำงานสำหรับการตรวจสอบแบบเรียลไทม์และรายงานที่อ่านได้ด้วยเครื่อง ความสะดวกในการผสานรวมกับการดำเนินงานด้านความปลอดภัยที่มีอยู่ และโอกาสในการปรับแต่ง
ที่ Group IB เราคอยติดตามความก้าวหน้าของเทคโนโลยีข่าวกรองด้านภัยคุกคามด้วยการเพิ่มแหล่งข้อมูลข่าวกรอง เทคนิคการวิเคราะห์ และการบูรณาการด้านความปลอดภัยใหม่ๆ อย่างต่อเนื่อง