




Informe sobre tendencias en delitos de alta tecnología 2026
El Informe sobre tendencias en delitos de alta tecnología 2026 revela cómo este cambio ha industrializado la ciberdelincuencia, exponiendo...
Obtenga asistencia 24/7 en respuesta a incidentes de nuestro equipo global

De la ayuda de emergencia a la resistencia estratégica en un solo acuerdo
Más información
Descubra nuestro centro de recursos
Tu guía para la innovación, adopción y aceleración de la IA en ciberseguridad

El fraude moderno no es un hecho aislado. Es una campaña industrializada que comienza semanas antes del pago. La transacción es el punto en el que el fraude termina, no donde se produce. Este artículo muestra cómo frustrar la campaña semanas antes del pago, no cómo documentarla a posteriori.
Tu guía para la innovación, adopción y aceleración de la IA en ciberseguridad
Más información


Características principales de la solución de inteligencia sobre amenazas de Group-IB
Tu infraestructura no debería ser tu primera línea de defensa. La plataforma Group-IB Threat Intelligence , que se basa en el Unified Risk Platform, es una solución de inteligencia sobre ciberamenazas de nivel empresarial que detiene a los atacantes antes de que lancen un ataque. Proporciona inteligencia sobre amenazas en tiempo real adaptada a tus necesidades, lo que te permite reforzar tus defensas de forma proactiva.

Investiga las amenazas en cuestión de minutos, no de horas. La IA de Prevyn coordina a 12 agentes especializados —cada uno de ellos experto en un ámbito concreto de la inteligencia sobre amenazas— para llevar a cabo automáticamente investigaciones complejas de varios pasos, de modo que los analistas obtengan conclusiones estructuradas y respaldadas por fuentes sin necesidad de recopilarlas manualmente. Tres de estos agentes están diseñados específicamente para anticiparse a los ataques antes de que se produzcan: Detección de compromisos, Detección de infraestructura maliciosa y Actividad de ataque.
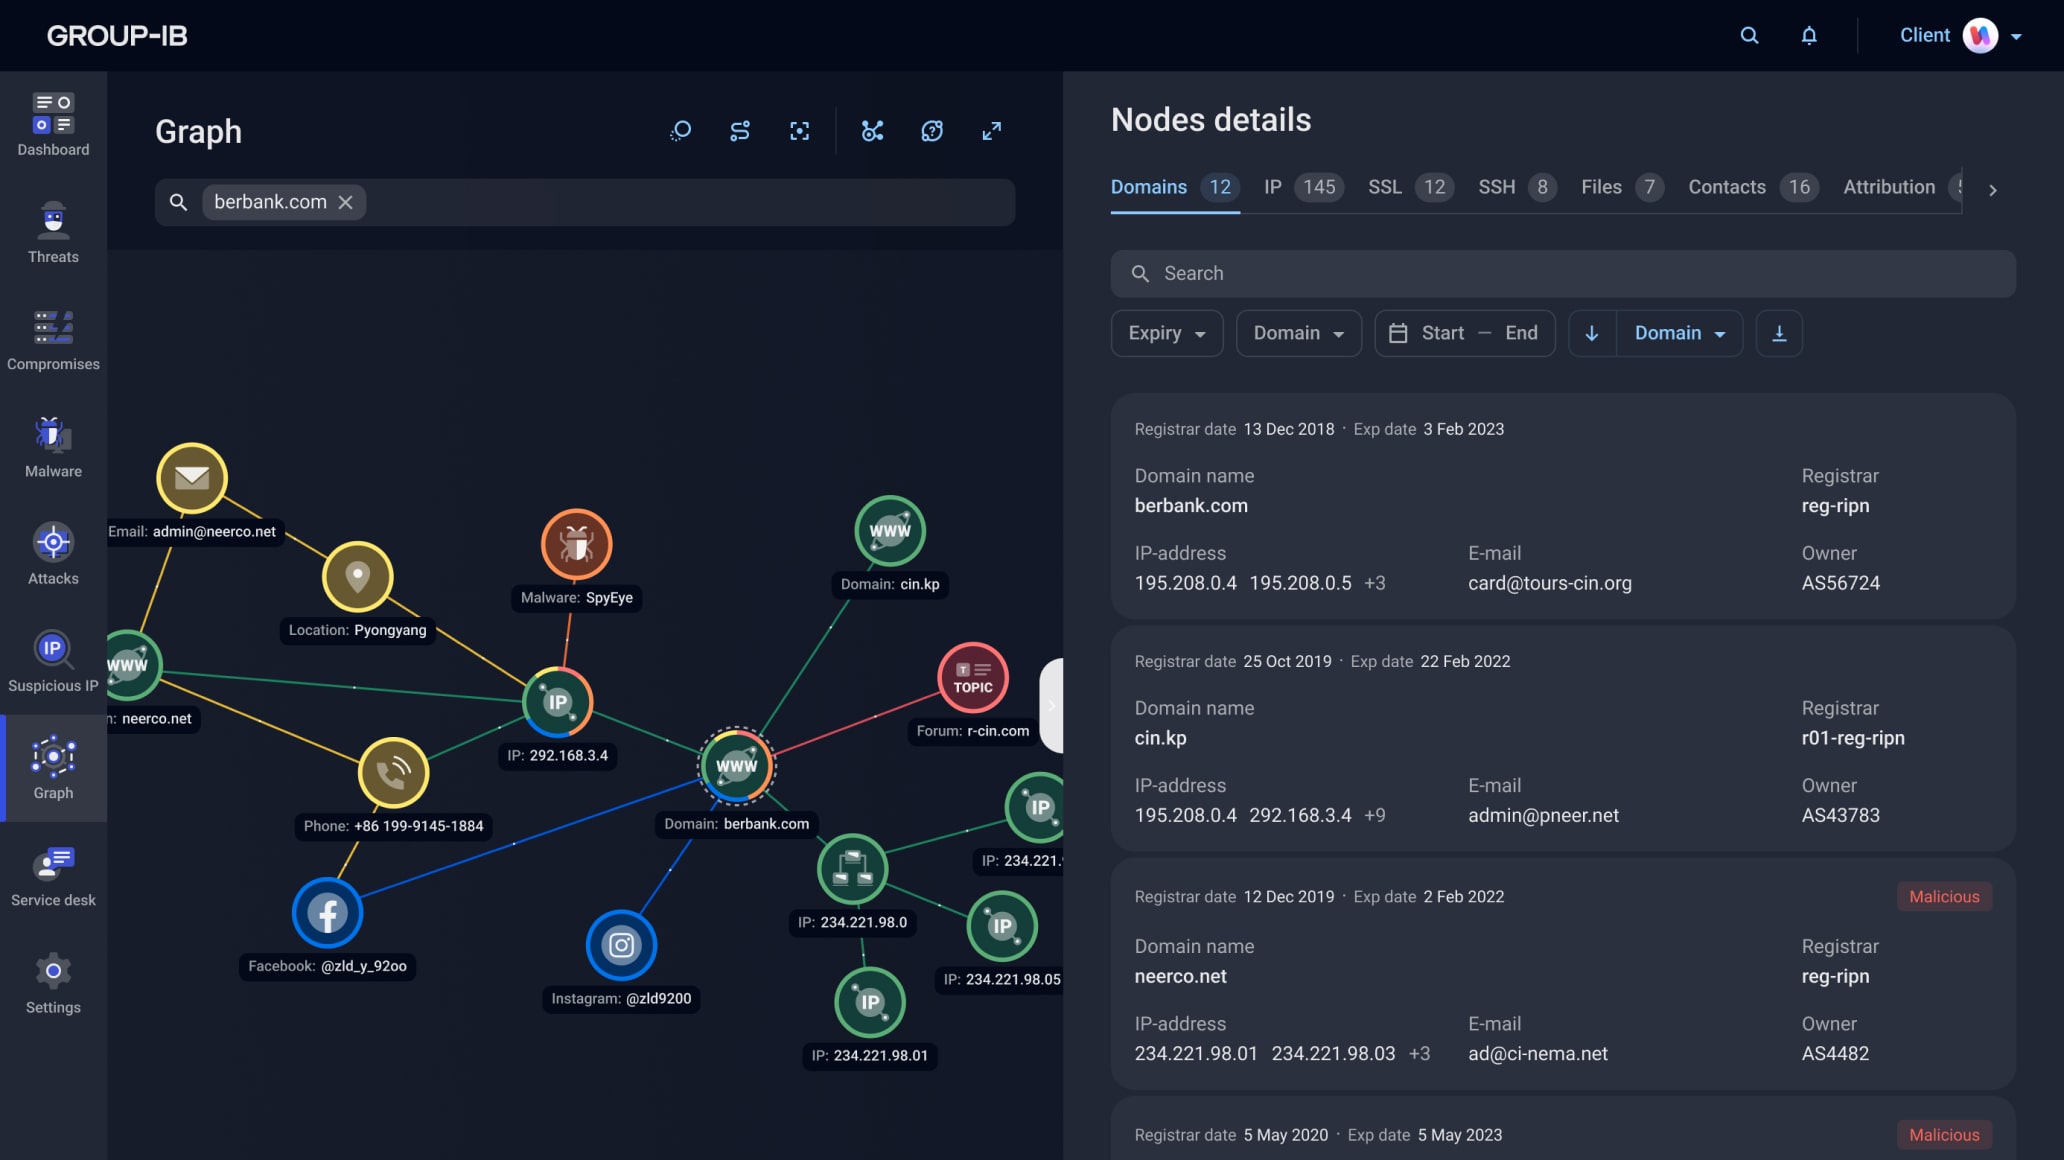
Investiga las amenazas cibernéticas con la interfaz gráfica intuitiva de la plataforma « Group-IB » (Threat Intelligence ). Utiliza el gráfico para explorar la relación entre los autores de las amenazas, su infraestructura y las herramientas que utilizan, y profundiza en estos detalles con solo un clic.
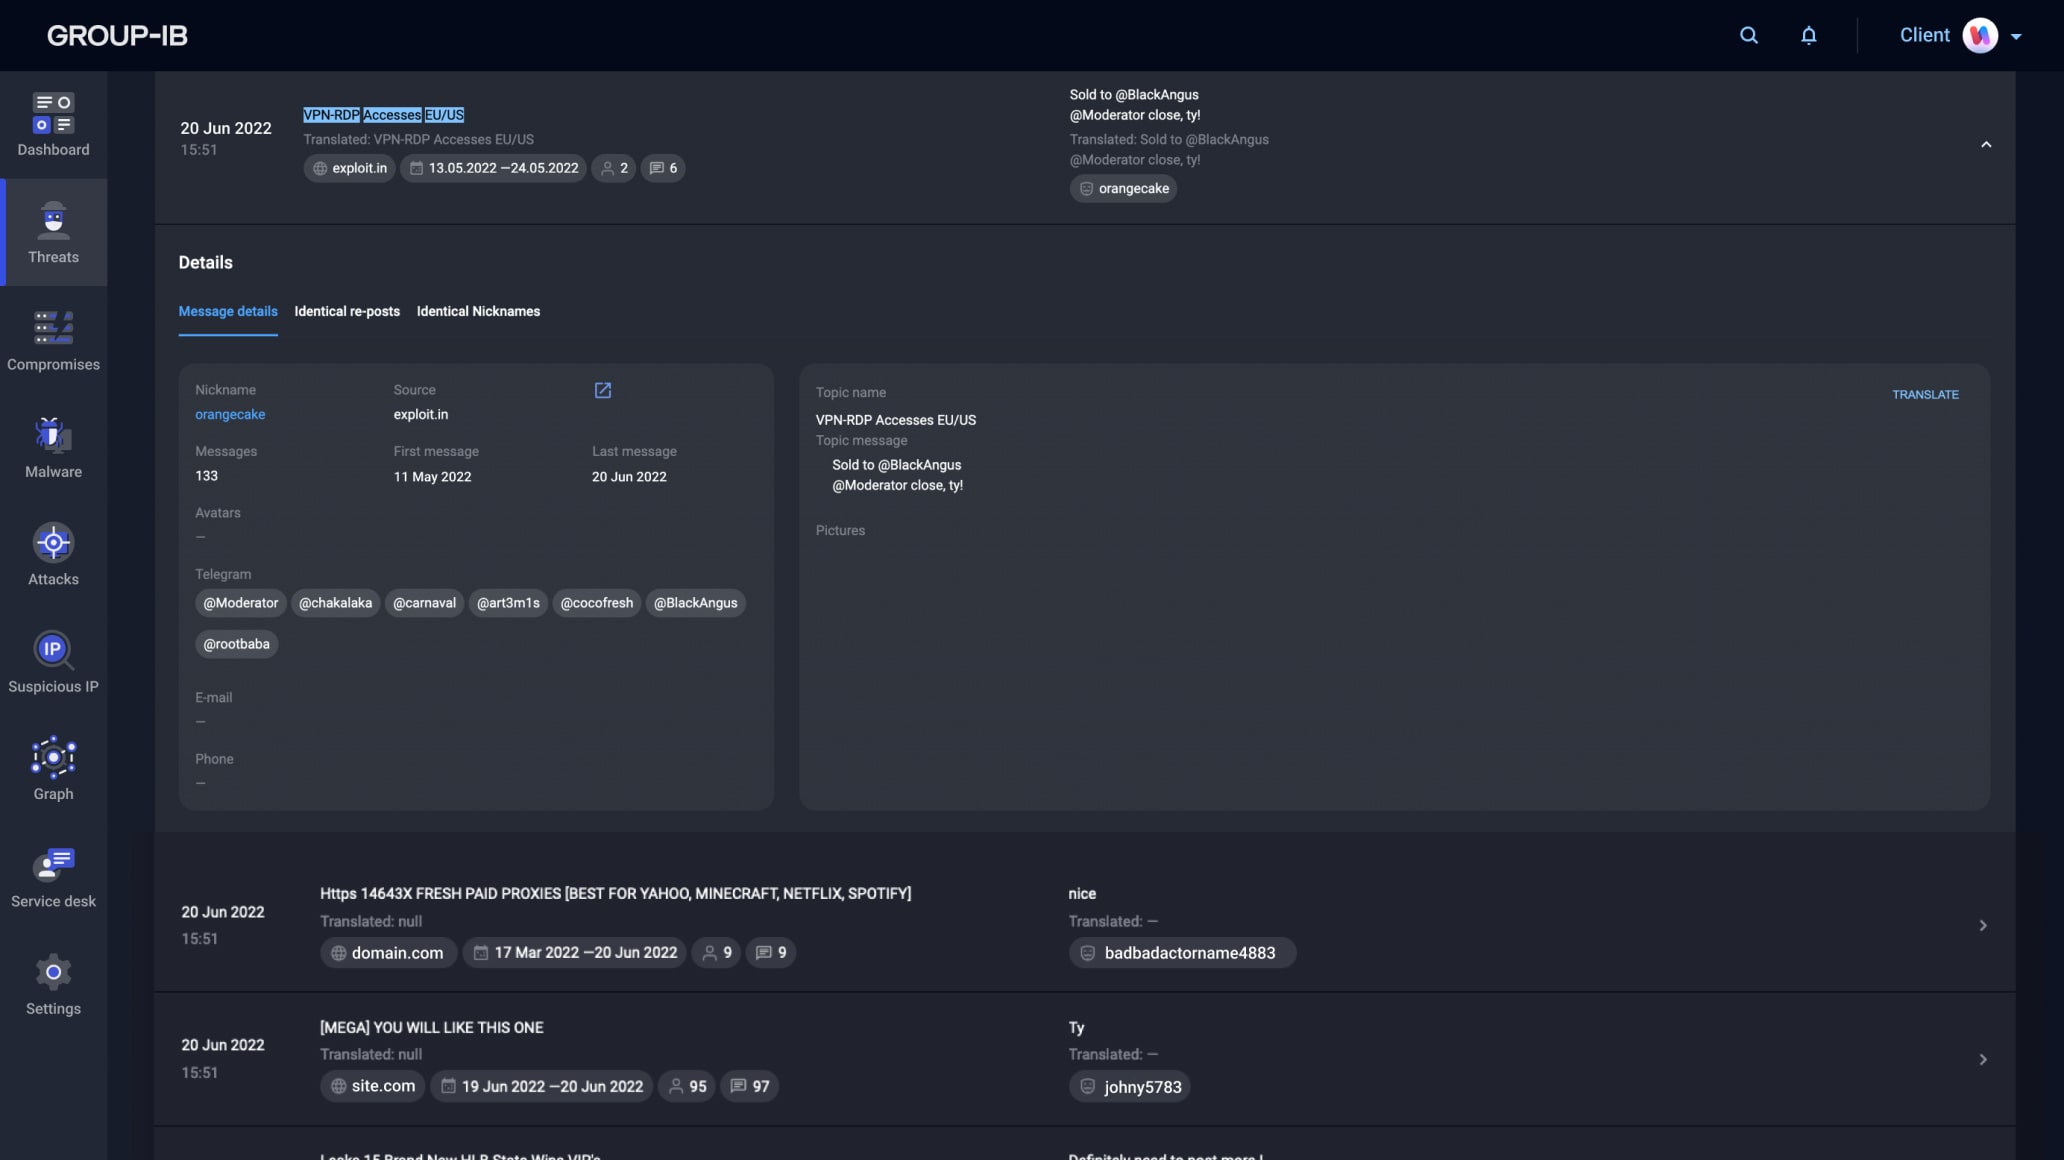
Group-IB Unified Risk Platform, de [nombre de la empresa], cuenta con la mayor biblioteca del sector de fuentes de datos de la dark web y acceso a información sobre amenazas digitales, lo que te permite detectar actividades ilícitas y supervisar la dark web para determinar si se menciona allí a tu organización. Puedes crear reglas para recibir una notificación cuando se debata un tema de interés.
Aprovecha la plataforma de inteligencia sobre ciberamenazas de Group-IBpara comprender rápidamente el comportamiento de los autores de las amenazas, sus métodos preferidos y su infraestructura, con información detallada sobre su actividad en el formato MITRE ATT&CK. El « Unified Risk Platform » realiza un seguimiento y registra sus ataques en tiempo real. Esta información se puede consultar fácilmente en nuestra plataforma de inteligencia sobre amenazas.
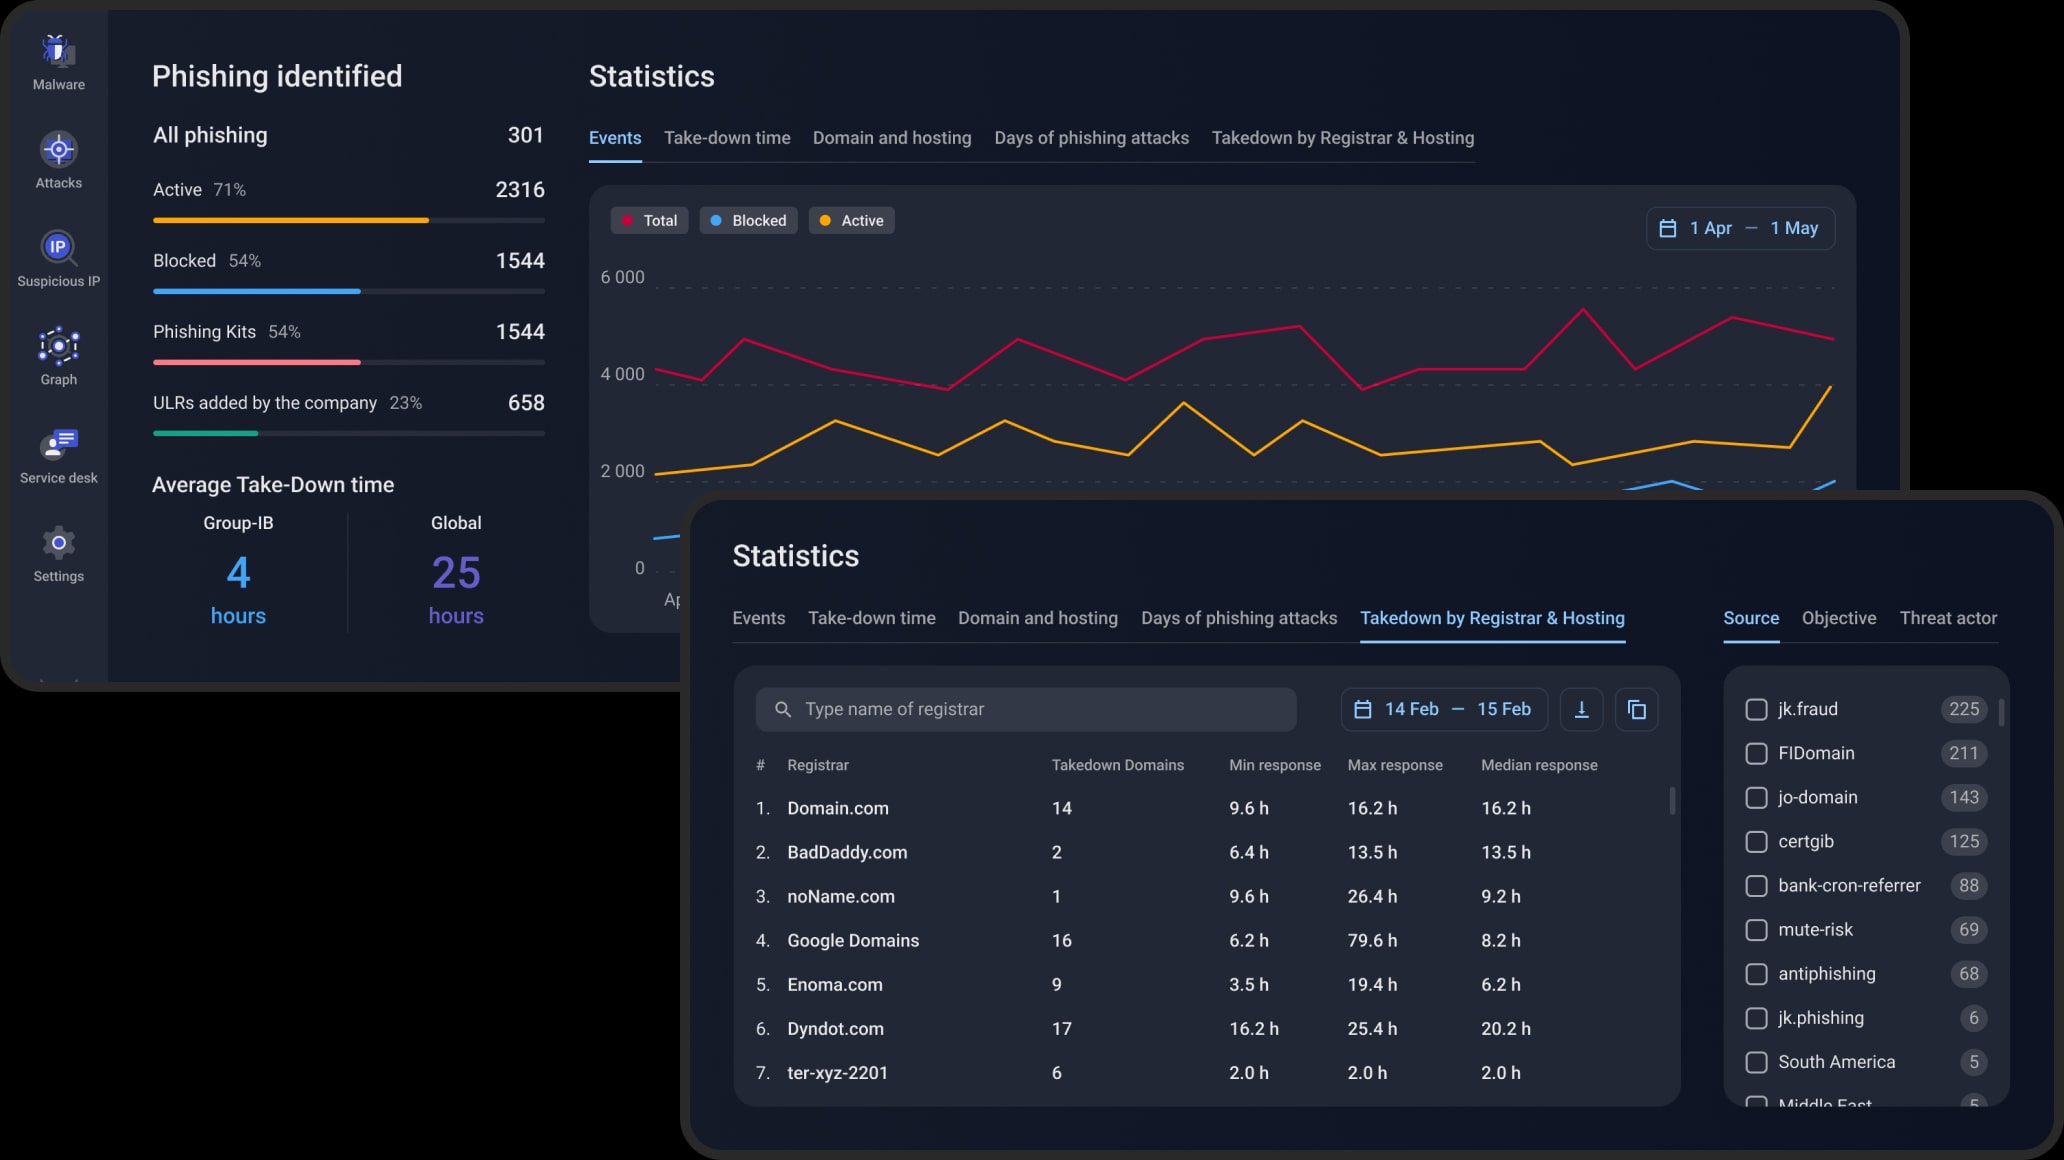
Rastree a los adversarios desde un único panel de control. Nuestra plataforma de inteligencia sobre amenazas ofrece un panel de inteligencia sobre amenazas digitales personalizado para supervisar a los actores que atacan a su empresa, a sus socios y a las personas de su interés.
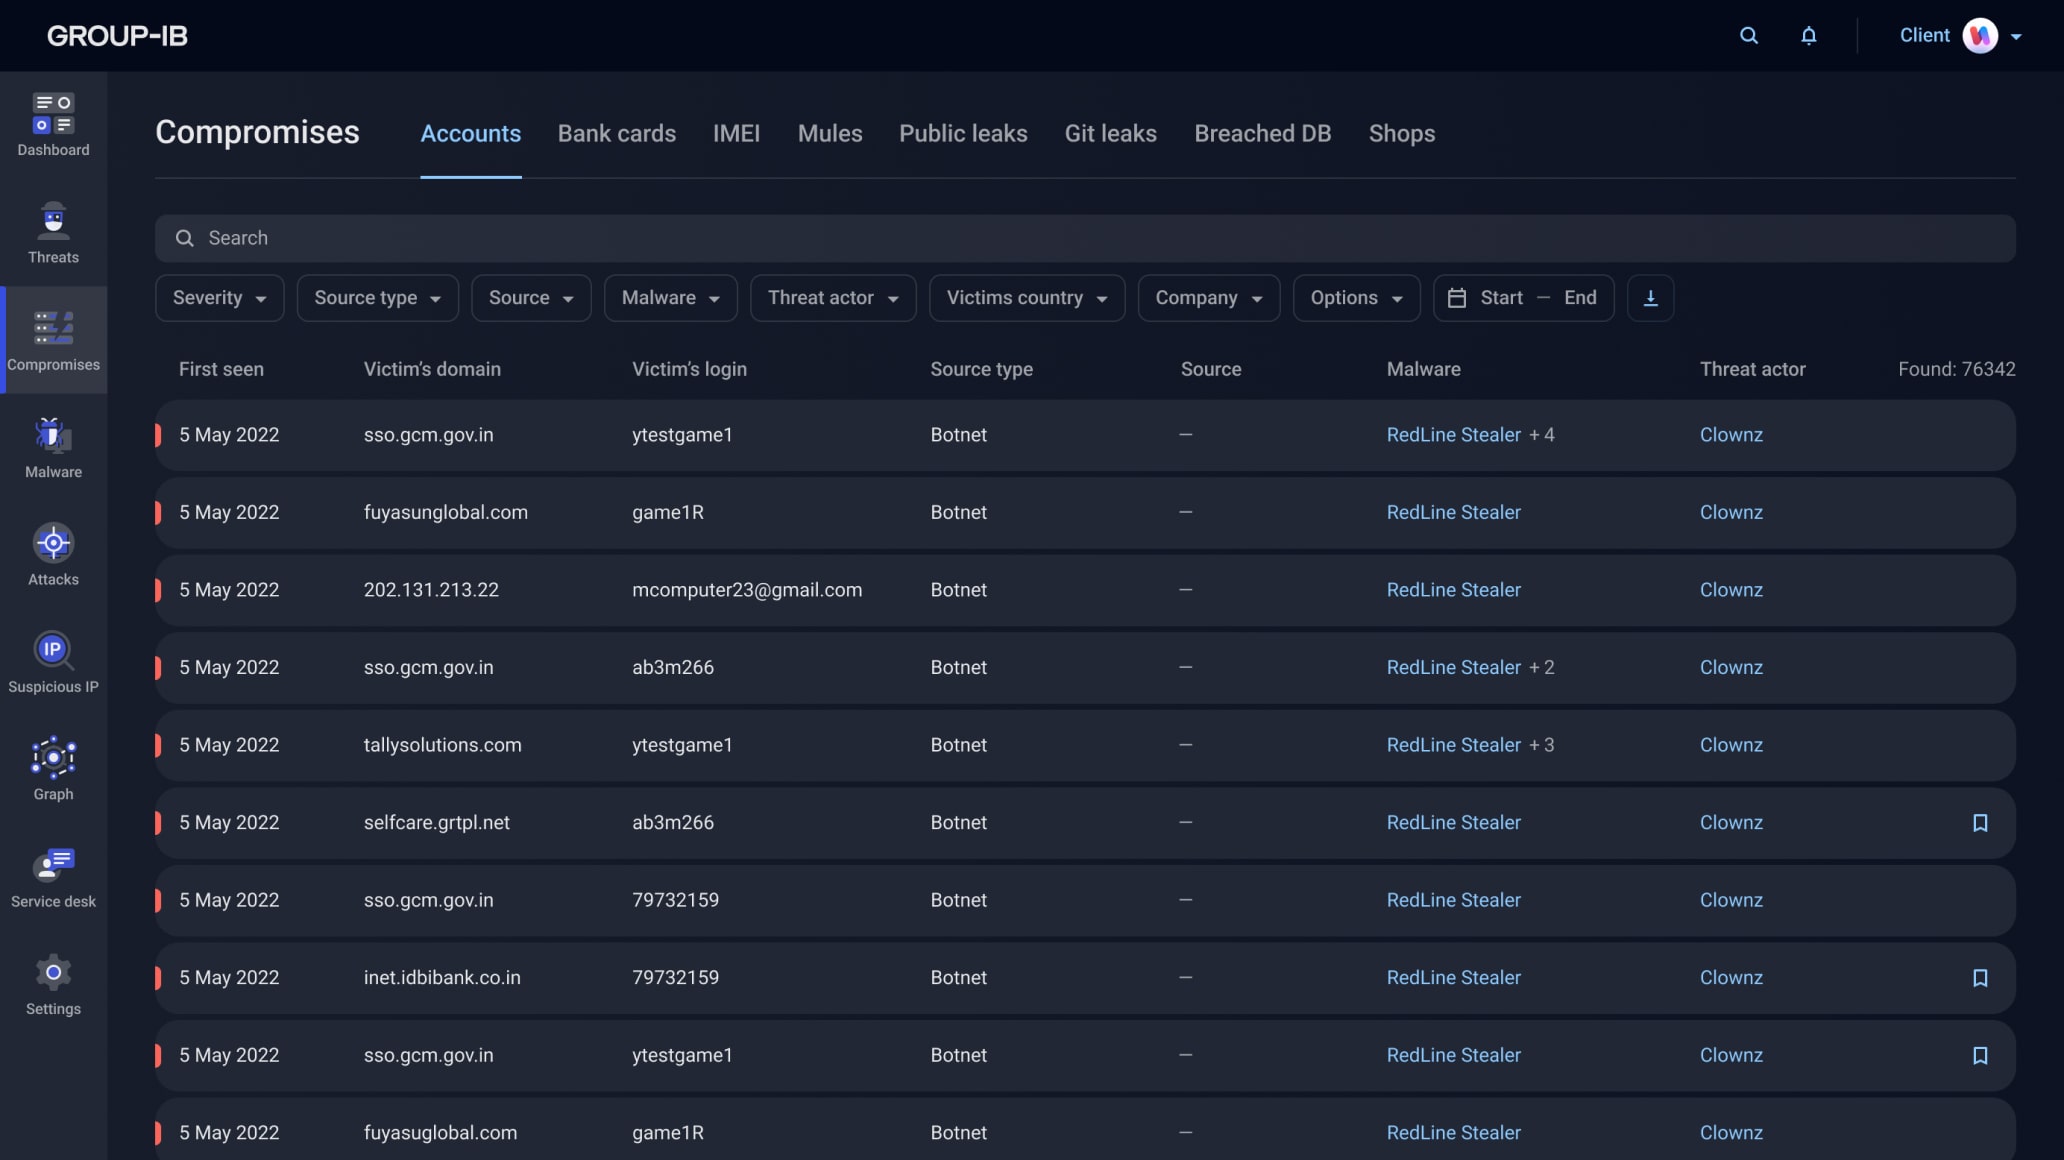
Utiliza nuestra solución de inteligencia sobre amenazas para detectar credenciales comprometidas, incluidas las cuentas personales de altos cargos, la información de tarjetas de pago y las bases de datos afectadas por filtraciones, antes de que puedan utilizarse para lanzar ataques o causar pérdidas económicas. Se pueden configurar alertas en la plataforma « Group-IB »Threat Intelligence para que te avisen cada vez que se detecte una filtración que afecte a tu organización.
Activa tu sistema de inteligencia sobre amenazas cibernéticas y configura la plataforma « Unified Risk Platform » con « Group-IB » y «Threat Intelligence » para detectar y bloquear automáticamente los sitios maliciosos, con el fin de proteger tu marca y a tus clientes. Mitiga los daños causados por el phishing en un tiempo récord gracias a los procesos de bloqueo ultrarrápidos de « CERT-GIB».
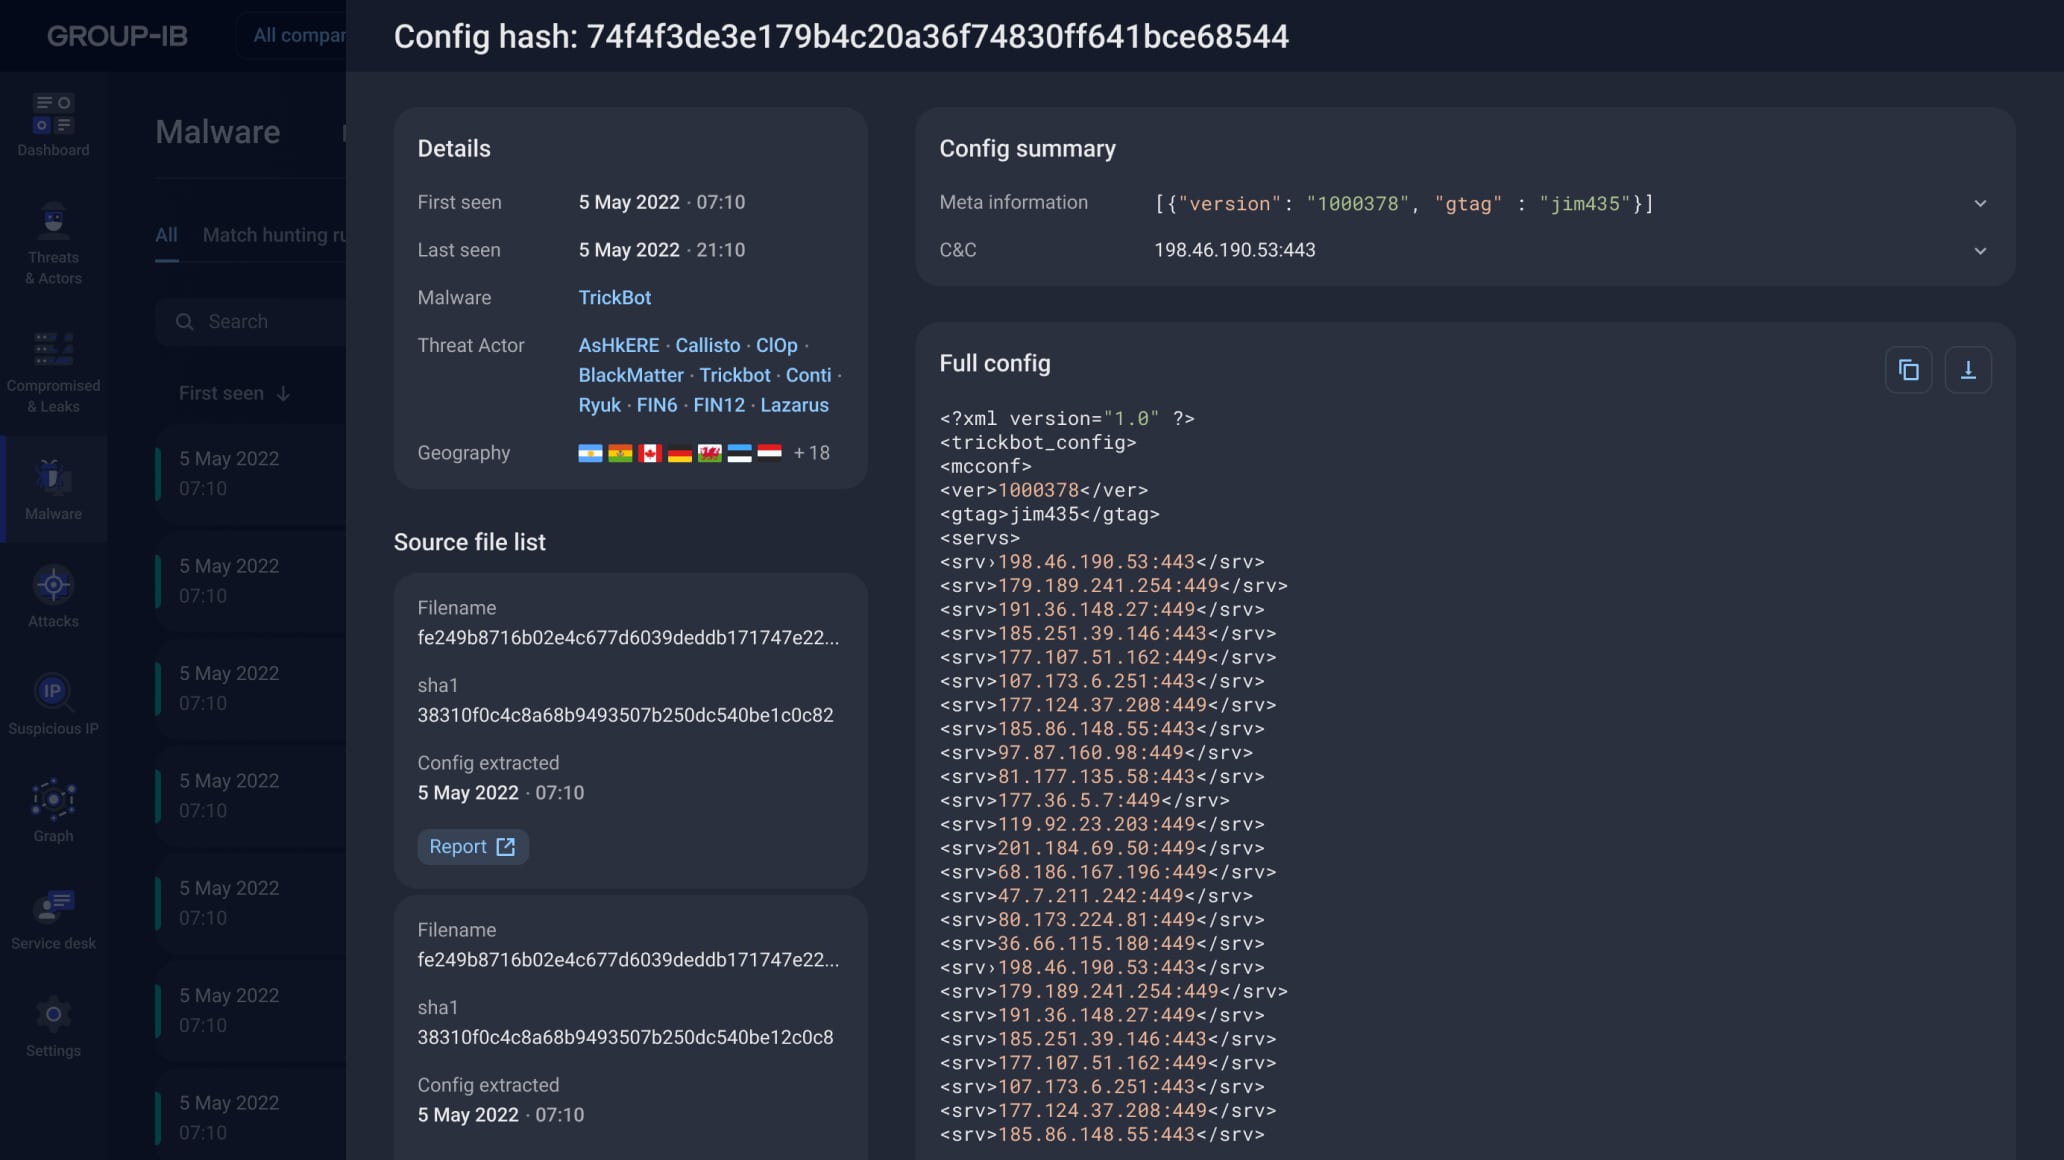
Detone los archivos sospechosos en la Unified Risk Platform o envíelos a nuestro equipo de ingeniería inversa. Revise el análisis en profundidad de los puntos débiles a los que apunta el malware y los actores de amenazas desde el panel de nuestra plataforma de inteligencia de amenazas para priorizar la aplicación de parches.
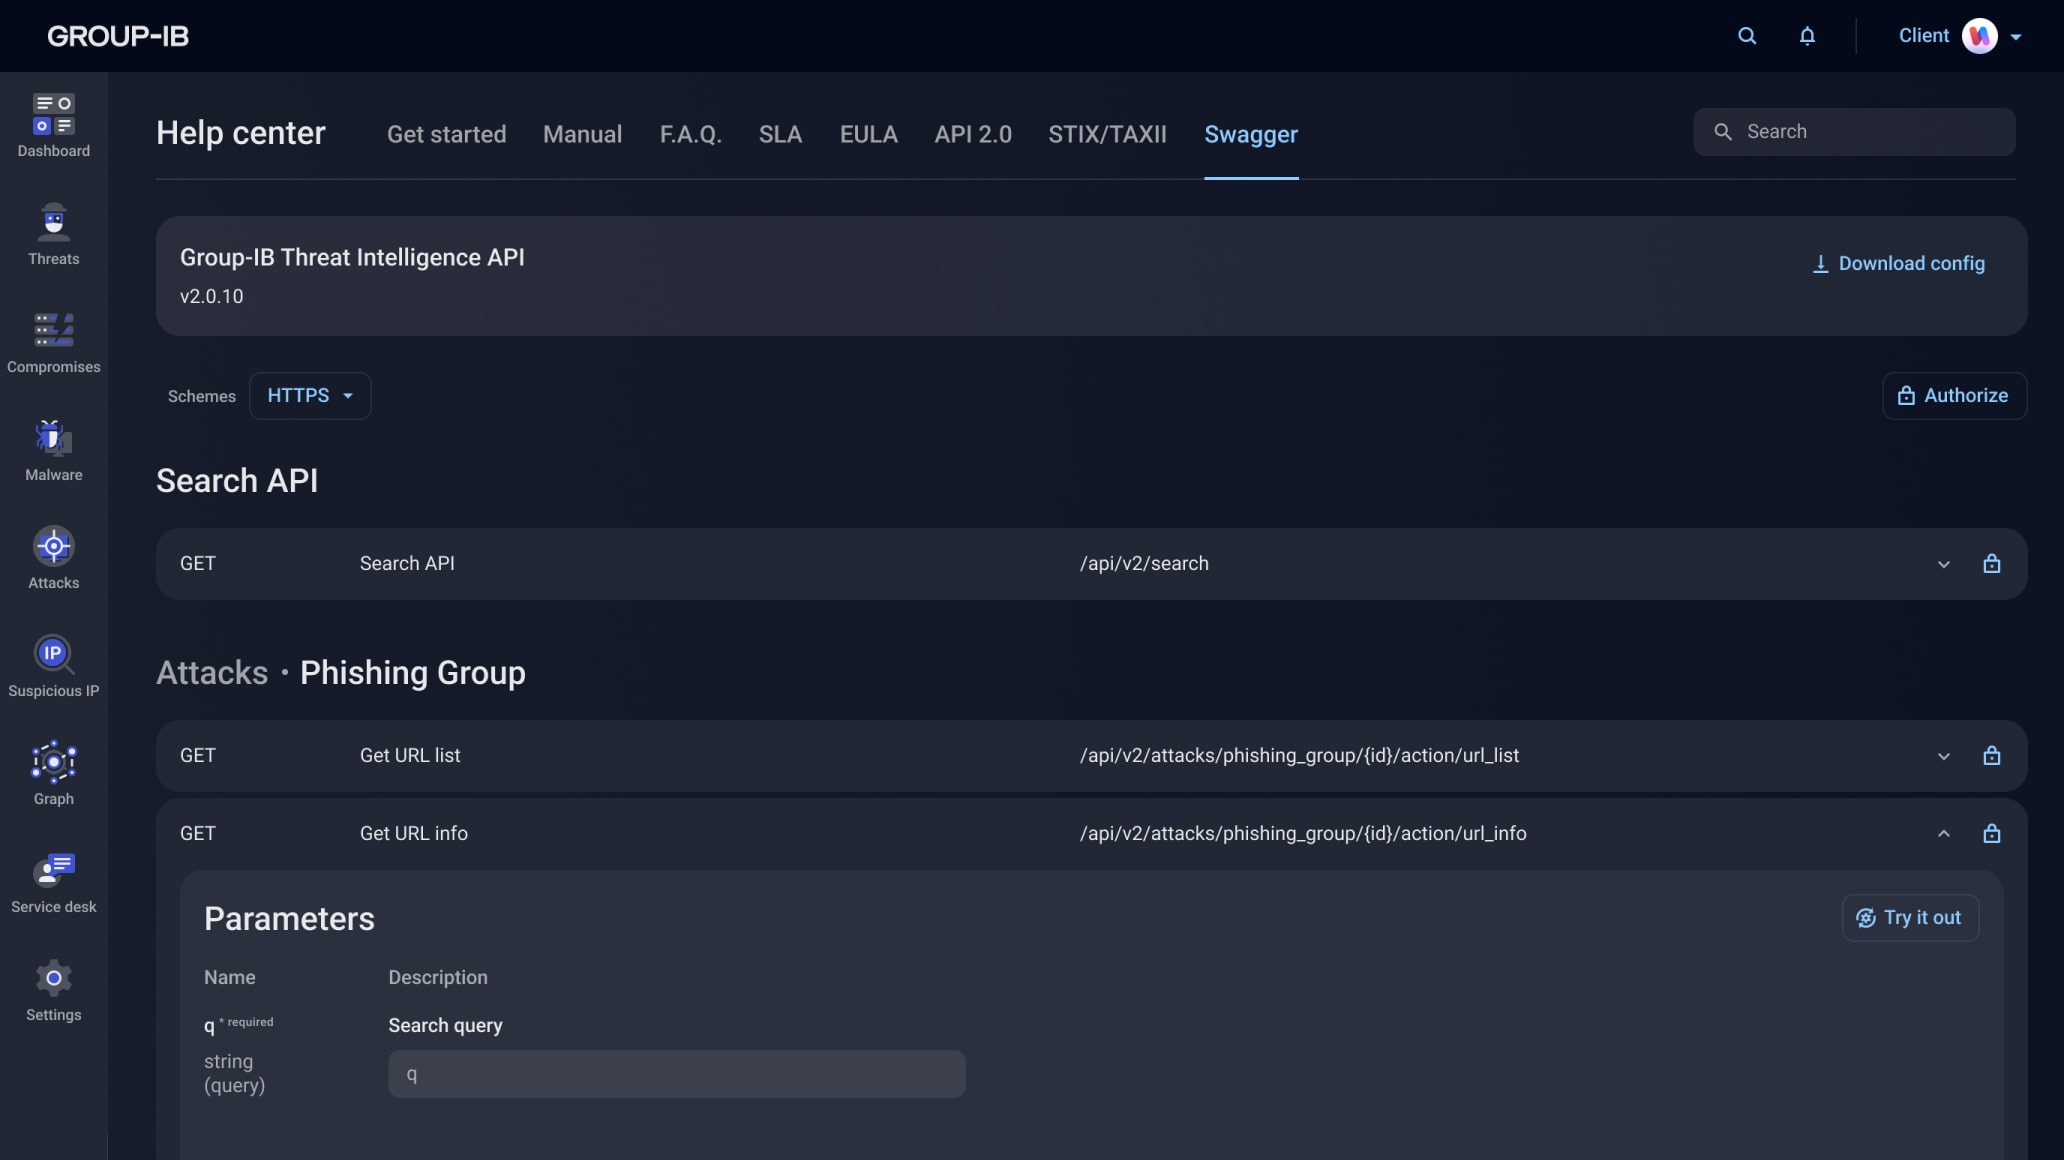
Mejora tu ecosistema de seguridad actual con integraciones listas para usar en materia de inteligencia sobre amenazas. Gracias a la plataforma « Unified Risk Platform », la solución de inteligencia sobre amenazas digitales de Group-IBse integra a la perfección con las soluciones SIEM, SOAR y TIP más populares, o bien a través de API y transferencia de datos STIIX/TAXII con cualquier herramienta de tu ecosistema de seguridad.
Group-IB Threat Intelligence La plataforma ofrece todo el valor de la inteligencia sobre amenazas digitales, reforzando cada componente de tu seguridad con información estratégica, operativa y táctica.

Comprenda las tendencias de las amenazas y anticipe ciberataques específicos gracias a un conocimiento exhaustivo de su panorama de amenazas. Group-IB La plataformaThreat Intelligence ofrece información precisa, personalizada y fiable sobre amenazas cibernéticas para la toma de decisiones estratégicas basadas en datos.

Refuerza las defensas con información detallada sobre el comportamiento de los atacantes y su infraestructura. Group-IB La plataformaThreat Intelligence ofrece la visión más completa de los ataques pasados, presentes y futuros dirigidos contra tu organización, tu sector, tus socios y tus clientes.

Detecta los ciberataques más rápidamente y reduce el tiempo de respuesta ante incidentes gracias a una visibilidad completa de todas las fases del ataque. Group-IB La plataformaThreat Intelligence proporciona a tus equipos la mejor información posible sobre los métodos utilizados por los atacantes.

con informes sobre amenazas a medida y a pedido, así como periódicos mensuales y trimestrales, redactados por analistas de amenazas específicamente para el consejo y ejecutivos.

con análisis de amenazas factibles antes de expandirse a una nueva región/unidad de negocio, y obtenga amenazas específicas de la industria antes implementar la transformación digital.

de la ciberseguridad evitando compras innecesarias y posponiendo las actualizaciones al maximizar la eficacia de su infraestructura de seguridad existente.

y adáptese al instante, utilice la información para bloquear la actividad maliciosa en la red y en los terminales en el momento en que se la detecta por primera vez en cualquier parte del mundo.

antes de que sean explotadas al brindarle al Red Team un conocimiento detallado de las herramientas, tácticas y procesos de los atacantes.

y mejore la eficiencia de su equipo enriqueciendo sus plataformas SIEM, SOAR, EDR y de gestión de vulnerabilidades con integraciones API listas para usar compatibles con TAXII y STIX.

en sus equipos tecnológicos con alertas automatizadas que le informan en el momento en que se descubren las vulnerabilidades o son explotadas por quienes atacan a su industria.

y céntrese en las situaciones de riesgo reales con una base de datos de indicadores de peligro para los ciberdelincuentes de su panorama de amenazas.

y elimine rápidamente a los atacantes de su red con el conocimiento de la cadena de eliminación cibernética que utilizan los atacantes en formato de matriz MITRE ATT&CK.
 Threat Intelligence
Sitios web para compartir información
Repositorios de código
Repositorios de ataques
Discusiones en redes sociales
Servicios que comparten URL
Análisis del servidor de mando y control
Mercados en la web oscura
Foros en la web oscura
Datos de aplicaciones de mensajería instantánea (Telegram, Discord)
Kits de phishing y programas maliciosos
Verificadores de datos comprometidos
Plataforma de detonación
Emuladores de programas maliciosos
Extracción de archivos de configuración de programas maliciosos
Entornos de prueba públicos
Sensores de proveedores de Internet
Red trampa
Escáneres de IP
Rastreadores web
Ingeniería inversa de programas maliciosos
Agentes infiltrados en la web oscura
DFIR y servicios de auditoría
Operaciones policiales

Especialistas regionales
Equipos de servicios gestionados integrados
Lista CVE (vulnerabilidades y exposiciones comunes)
Repositorios de ataques
Discusiones en la web oscura
Matriz de campañas de amenazas


Esta oferta especial le permite enviar solicitudes a nuestros experimentados investigadores sobre análisis de amenazas, expertos en analizar e interpretar complejos panoramas de amenazas.
Nuestros analistas de Threat Intelligence desarrollan intrincadas reglas para interceptar amenazas aplicables a todas las secciones de la web oscura.


11 de marzo de 2025
17 de febrero de 2025
23 de enero de 2024
3 de mayo de 2023

28 de agosto de 2024
Threat Intelligence es un conjunto de datos (o base de datos) recogidos de diversas fuentes, procesados y analizados para proporcionar una visión profunda del comportamiento de los adversarios, sus motivos y tácticas de ataque. Las soluciones de inteligencia sobre amenazas permiten a los equipos de seguridad tomar decisiones de ciberseguridad más rápidas y basadas en datos, y pasar de un enfoque reactivo a otro proactivo en la lucha contra las amenazas.
Group-IB Threat Intelligence La plataforma ofrece una visión sin igual de los autores de las amenazas y optimiza el rendimiento de todos los componentes de tu sistema de seguridad gracias a la inteligencia estratégica, operativa y táctica.
Threat Intelligence se presenta en modo estratégico, táctico y operativo, y cada uno de ellos brinda una previsión única. El análisis de amenazas integrado mejora la detección y refuerza la protección frente a los peligros en toda la organización gracias a la visibilidad en tiempo real y la información predictiva.
Una plataforma de inteligencia sobre amenazas (TIP), también conocida como plataforma de inteligencia sobre ciberamenazas, es una solución tecnológica que recopila, combina y organiza la inteligencia sobre amenazas procedente de diversas fuentes.
Las soluciones de inteligencia sobre amenazas permiten identificar, investigar y responder a las amenazas de forma eficaz y precisa, proporcionando al equipo de seguridad información sobre las amenazas en un formato fácil de digerir.
Las soluciones de esta clase automatizan la recopilación y gestión de datos, lo que permite a los analistas de inteligencia sobre amenazas centrarse en analizar e investigar las amenazas a la ciberseguridad. Además, las plataformas de inteligencia sobre amenazas facilitan la comunicación de la información de inteligencia sobre amenazas digitales a los especialistas en seguridad.
Una plataforma de inteligencia sobre ciberamenazas proporciona a las organizaciones información sobre posibles amenazas a la seguridad mediante la recopilación de datos y su transformación en información útil. Las plataformas de inteligencia sobre amenazas también incluyen evaluaciones de seguridad, supervisión y apoyo a la respuesta ante amenazas. Las plataformas de inteligencia funcionan mediante el siguiente proceso:
Las plataformas de inteligencia sobre amenazas recopilan datos de diversas fuentes de inteligencia sobre amenazas, incluidas fuentes de código abierto. También buscan indicadores de ciberseguridad procedentes de la vigilancia de la web oscura, los sandboxes de malware, el intercambio de inteligencia sobre amenazas y la propia investigación del proveedor.
Luego, almacenan grandes cantidades de datos sin procesar sobre amenazas en la base de datos de la plataforma para su análisis y correlación.
Los datos sin procesar atraviesan un proceso de normalización para estructurarlos uniformemente y eliminar los elementos irrelevantes con el fin de preparar esos datos para su análisis.
La plataforma utiliza el aprendizaje automático y la inteligencia artificial para identificar patrones y relaciones en los datos normalizados sobre amenazas.
Al correlacionar y enriquecer los datos analizados, la plataforma genera información sobre amenazas a través de perspectivas organizadas, informes tácticos y evaluaciones estratégicas.
Las plataformas de inteligencia sobre amenazas también difunden la inteligencia sobre amenazas generada a herramientas, sistemas y usuarios de seguridad conectados a través de feeds automatizados y cuadros de mando o interfaces interactivos.
El análisis permite adoptar sistemas de seguridad proactivas al alimentar la detección de amenazas, alertar a los sistemas sobre riesgos conocidos, potenciar las investigaciones e impulsar mejoras en los controles de seguridad.
Una plataforma de inteligencia sobre amenazas proporciona un enfoque automatizado y proactivo para obtener datos sobre amenazas de diversas fuentes y convertirlos en inteligencia procesable. Permite la supervisión en tiempo real de las amenazas emergentes a través de alertas e informes y ayuda a mejorar la postura de seguridad de una organización. Utilice nuestra plataforma de inteligencia sobre ciberamenazas líder del sector para ganar ventaja a los ciberdelincuentes.
Los equipos de inteligencia sobre ciberamenazas ayudan a las organizaciones a ir un paso por delante de los atacantes mediante la comprensión de las tácticas, la visualización de los riesgos emergentes y el seguimiento de los indicadores de amenazas en tiempo real. Gracias a las alertas oportunas y a la información práctica obtenida de una plataforma de inteligencia sobre ciberamenazas, las organizaciones pueden bloquear o aislar de forma preventiva antes de que los sistemas y datos críticos se vean afectados.
Los datos de inteligencia sobre amenazas no son simplemente información. Las organizaciones utilizan información precisa y oportuna sobre amenazas como plan para sus esfuerzos de mitigación. Una plataforma de inteligencia sobre ciberamenazas proporciona actualizaciones relevantes, lo que permite a las organizaciones anticiparse y responder a problemas inminentes. Las soluciones de inteligencia sobre amenazas ofrecen valor de las siguientes maneras:
Dar contexto: Mediante herramientas o software de inteligencia sobre amenazas, una plataforma toma los datos de seguridad en bruto y les da contexto. Las plataformas que integran la inteligencia sobre amenazas procedente de múltiples fuentes proporcionan información sobre la infraestructura maliciosa, las técnicas y los indicadores de amenaza vinculados a cada alerta. Esta contextualización permite a los analistas priorizar los problemas basándose en una comprensión completa de los riesgos inherentes.
Llevando a cabo una automatización: las plataformas de análisis de amenazas utilizan la automatización para lograr una detección de amenazas y una respuesta más rápidas mediante la recopilación automática de datos sobre amenazas procedentes de diversas fuentes las 24 horas del día. Luego, estructuran y correlacionan esta información para identificar relaciones y patrones que utilizan los ciberdelincuentes. Utilice nuestra solución Managed XDR para recibir información automatizada sobre amenazas, control, análisis y detección en tiempo real.
Supervisión en tiempo real: La respuesta oportuna es clave para gestionar y responder a las ciberamenazas. Las herramientas de inteligencia sobre amenazas facilitan la supervisión en tiempo real y la detección de amenazas mediante capacidades analíticas. Escanean las redes y analizan continuamente todos los datos entrantes para aflorar anomalías y detectar amenazas emergentes. Un security operations center genera alertas al detectar posibles incidentes de seguridad, lo que permite a las organizaciones reducir los riesgos de seguridad y la exposición de los datos.
Para empezar, sólo tiene que rellenar el formulario de esta página. Nuestro equipo de análisis de amenazas le guiará a través del proceso de prueba de concepto y le mostrará cómo obtener el máximo valor de su solución Threat Intelligence.
Group-IB Threat Intelligence Platform es un servicio en la nube y se puede activar al instante. Nuestro equipo de incorporación te ayudará a configurar la solución de inteligencia sobre amenazas para que se adapte a tus necesidades específicas y te prestará asistencia en la integración con servicios de terceros.
Nuestra plataforma de inteligencia sobre amenazas es modular y flexible, lo que le permite recopilar la inteligencia que necesita cómo y cuándo la necesita. Creemos que se debe acceder a la inteligencia y no cobramos por usuario, integración o llamada a la API.
Group-IBLa plataforma de inteligencia sobre amenazas utiliza «reglas de búsqueda de amenazas», lo que permite filtrar y refinar la información para adaptarla a tus necesidades concretas. Nuestro equipo se encargará de configurarlas cuando se active por primera vez la solución de inteligencia sobre amenazas y colaborará contigo para perfeccionarlas continuamente. Tu equipo también puede añadir, eliminar o modificar cualquier regla para personalizar la información según tus necesidades concretas.
Gracias a nuestras numerosas implementaciones exitosas en todo el mundo, podemos ofrecerte casos prácticos que te ayudarán a elaborar un análisis de viabilidad para la inteligencia sobre amenazas digitales. Ponte en contacto con nuestro equipo de expertos para descubrir cómo « Group-IB » ha mejorado la seguridad y ha generado un retorno de la inversión para organizaciones de cualquier sector.
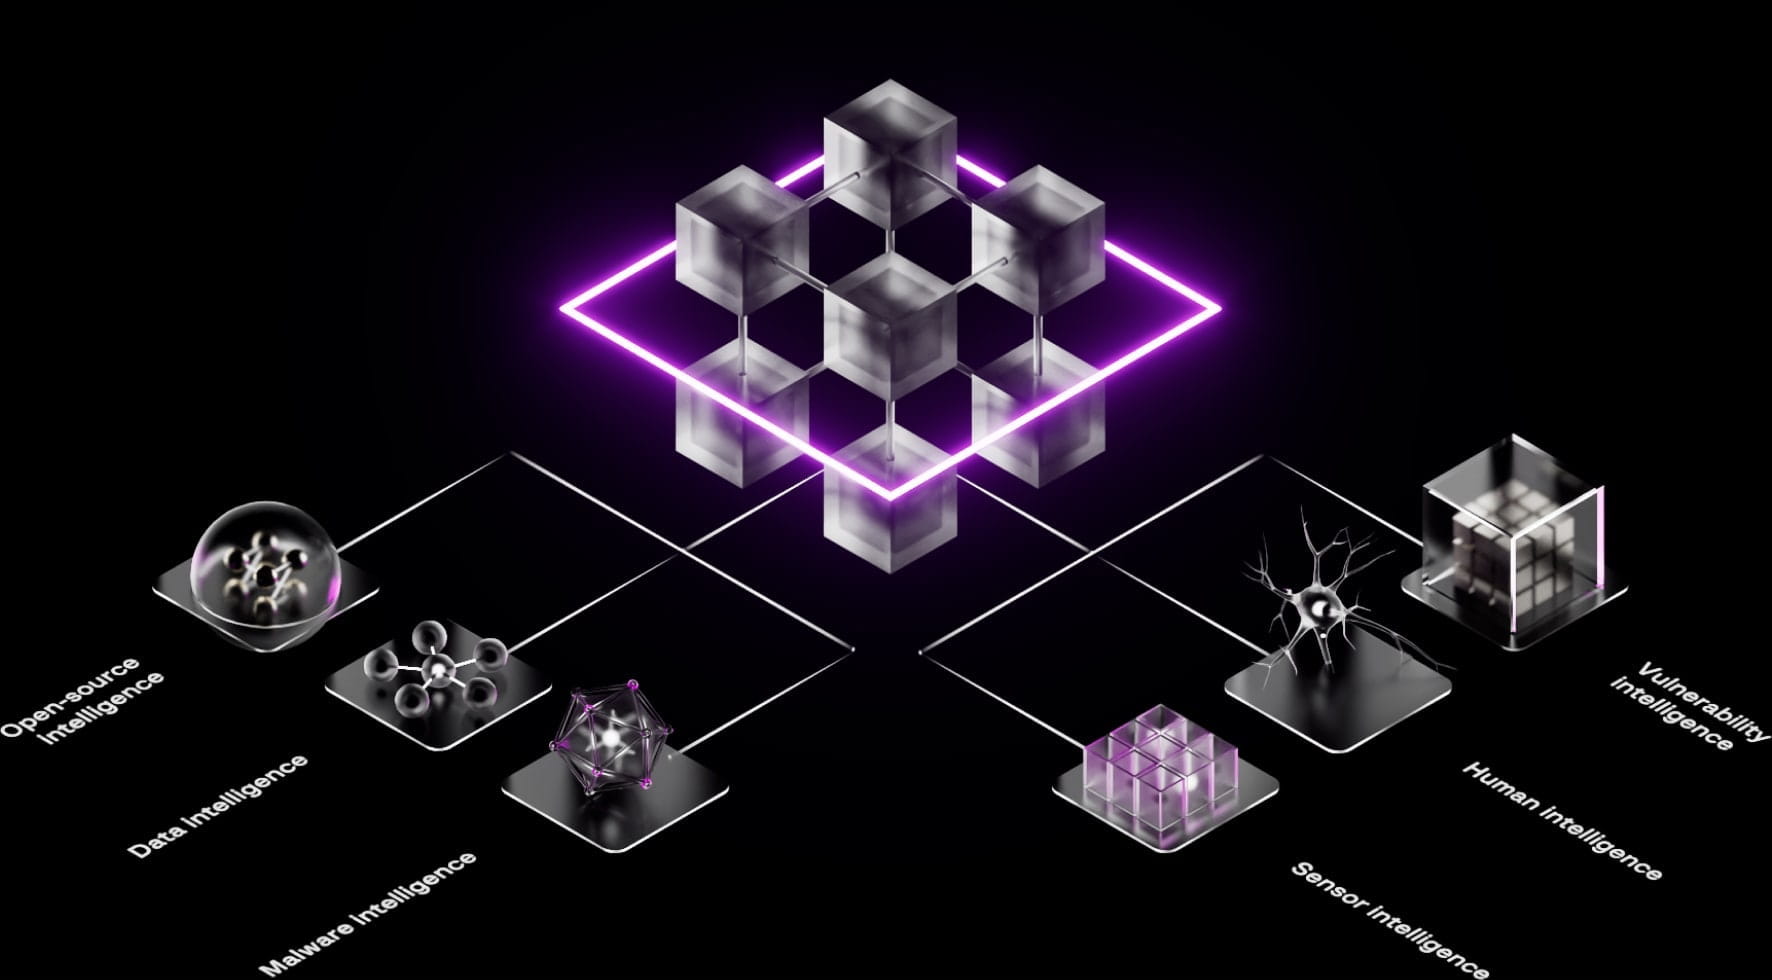
Nuestro Threat Intelligence está potenciado por Unified Risk Platform que recopila, correlaciona y aplica un análisis procedente de todas las funciones de Group-IB. Esto nos proporciona un conjunto de fuentes particularmente diverso:
Análisis de programas maliciosos
Análisis de datos
Inteligencia humana
Información sobre sensores
Información sobre vulnerabilidades
Información de código abierto
Al considerar la plataforma de inteligencia sobre ciberamenazas ideal para su organización, tenga en cuenta las características que ofrece. Esto incluye la variedad de fuentes, las capacidades integradas de agregación y correlación de datos, la funcionalidad para la supervisión en tiempo real y los informes legibles por máquina, la facilidad de integración con las operaciones de seguridad existentes y las oportunidades de personalización.
En Group-IB, nos mantenemos a la vanguardia de la tecnología de análisis de amenazas al añadir nuevas fuentes de inteligencia, técnicas de análisis e integraciones de seguridad de forma continua.