




Отчет о тенденциях в сфере высокотехнологичных преступлений на 2026 год
Отчет о тенденциях в области высокотехнологичных преступлений за 2026 год показывает, как этот сдвиг привел к индустриализации киберпреступности, раскрыв...
Получите круглосуточную помощь по реагированию на инциденты от нашей глобальной команды

От экстренной поддержки до стратегической устойчивости в одном соглашении
Узнать больше
Откройте для себя наш ресурсный центр
Ваш путеводитель по инновациям, внедрению и ускорению развития искусственного интеллекта в сфере кибербезопасности
Современное мошенничество — это не единичный случай. Это организованная кампания, которая начинается за несколько недель до осуществления платежа. Транзакция — это не место, где происходит мошенничество, а момент, когда оно заканчивается. В данной статье показано, как пресечь кампанию за несколько недель до осуществления платежа, а не фиксировать её последствия после.
Ваш путеводитель по инновациям, внедрению и ускорению развития искусственного интеллекта в сфере кибербезопасности
Узнать больше


Основные возможности решения Group-IB для киберразведки
Ваша инфраструктура не должна быть первой линией обороны. Group-IB Threat Intelligence Platform, работающая на базе Unified Risk Platform, представляет собой решение корпоративного уровня для анализа информации о киберугрозах, которое останавливает злоумышленников ещё до того, как они нанесут удар. Она предоставляет аналитическую информацию об угрозах в режиме реального времени с учётом ваших потребностей, что позволяет вам проактивно укреплять свои системы защиты.

Расследуйте угрозы за считанные минуты, а не часы. ИИ-система Prevyn координирует работу 12 специализированных агентов — каждый из которых является экспертом в одной из областей анализа угроз — для автоматического проведения сложных многоэтапных исследований, благодаря чему аналитики получают структурированные, подкрепленные источниками выводы без необходимости ручной обработки данных. Три агента специально разработаны для прогнозирования атак до их совершения: «Обнаружение компрометации», «Обнаружение вредоносной инфраструктуры» и «Анализ активности атак».
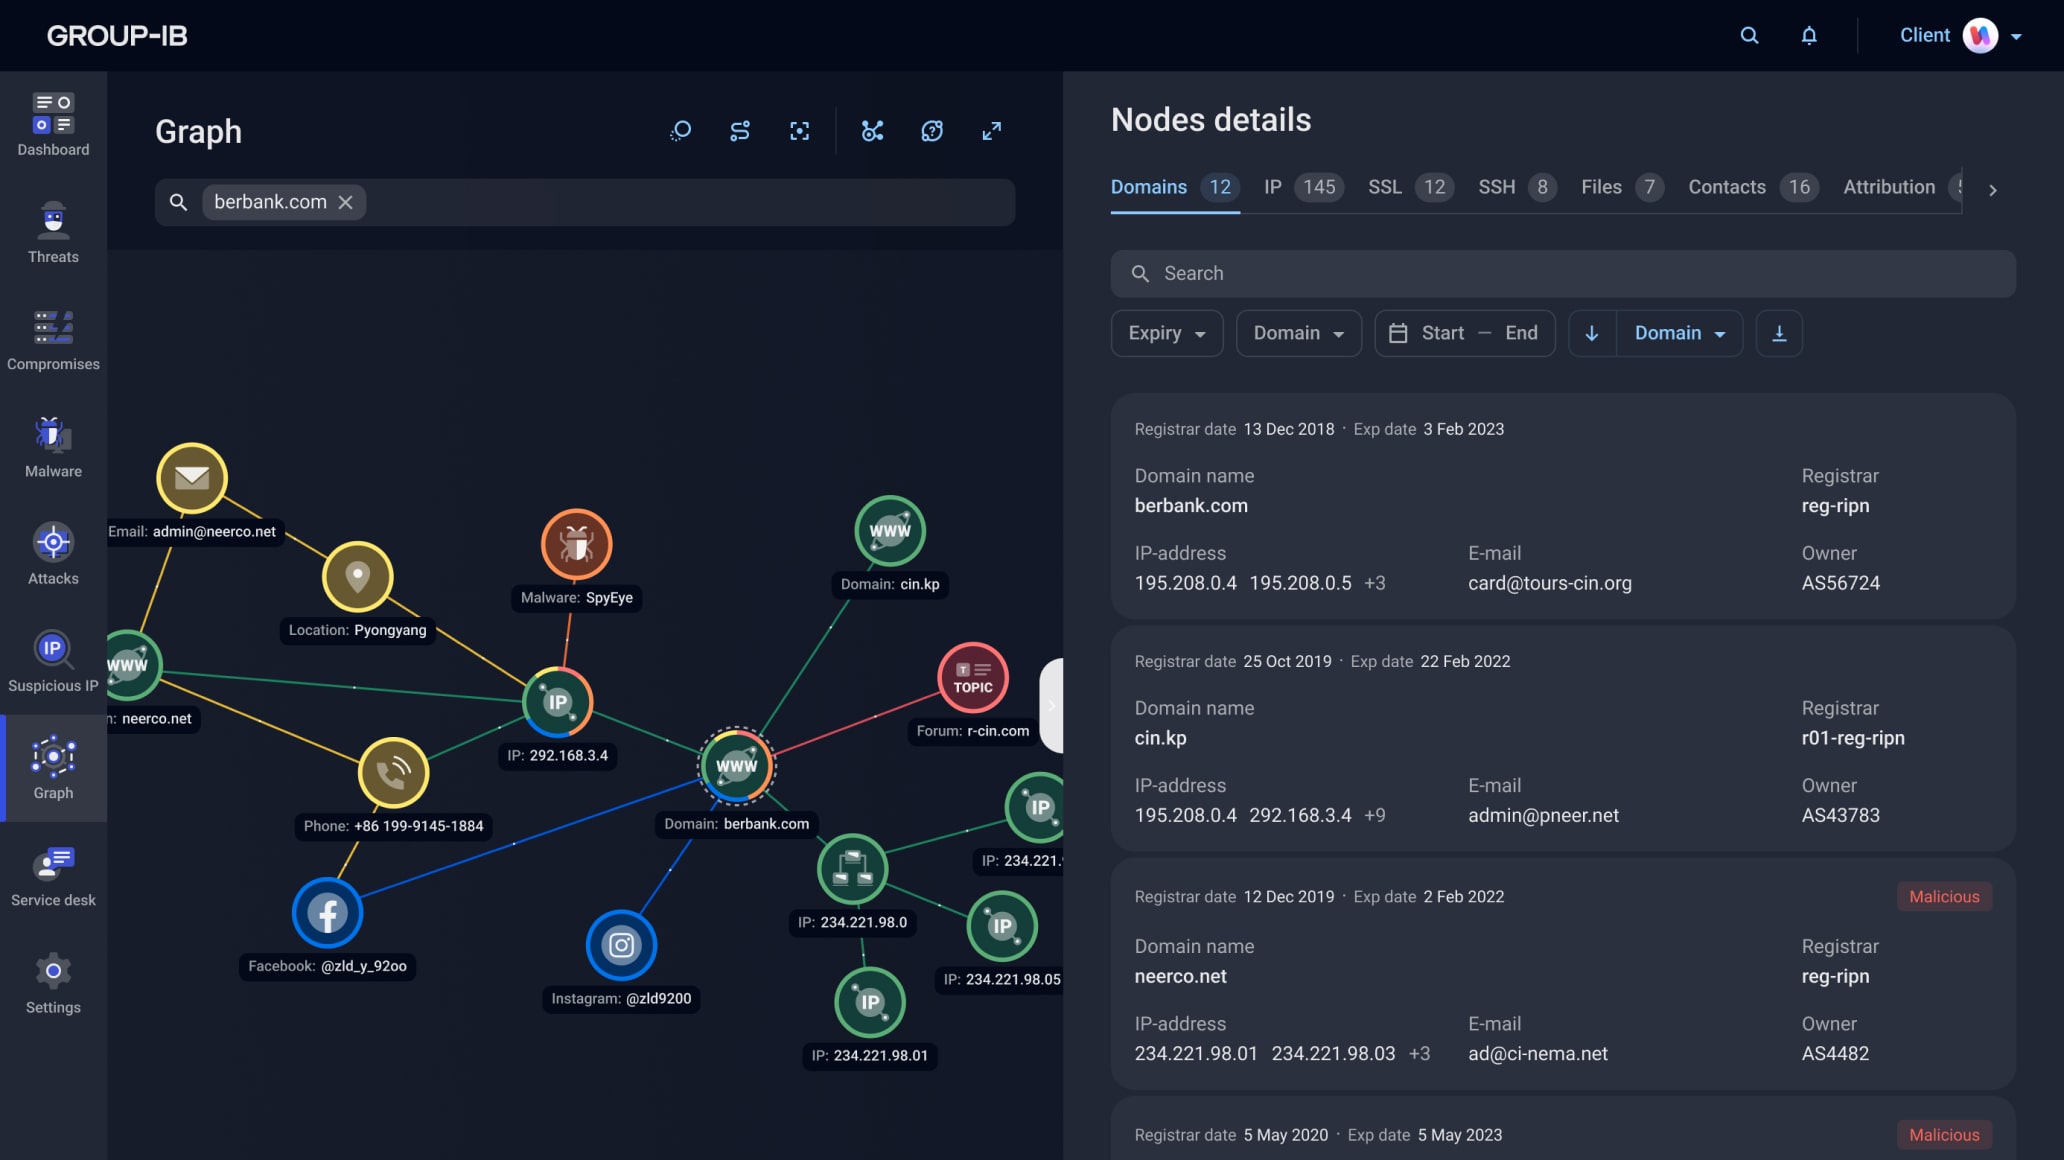
Изучайте киберугрозы с помощью интуитивно понятного графового интерфейса Group-IB Threat Intelligence Platform. Используйте граф для анализа взаимосвязей между киберпреступниками, их инфраструктурой и используемыми инструментами, а также детализируйте эти данные одним щелчком мыши.
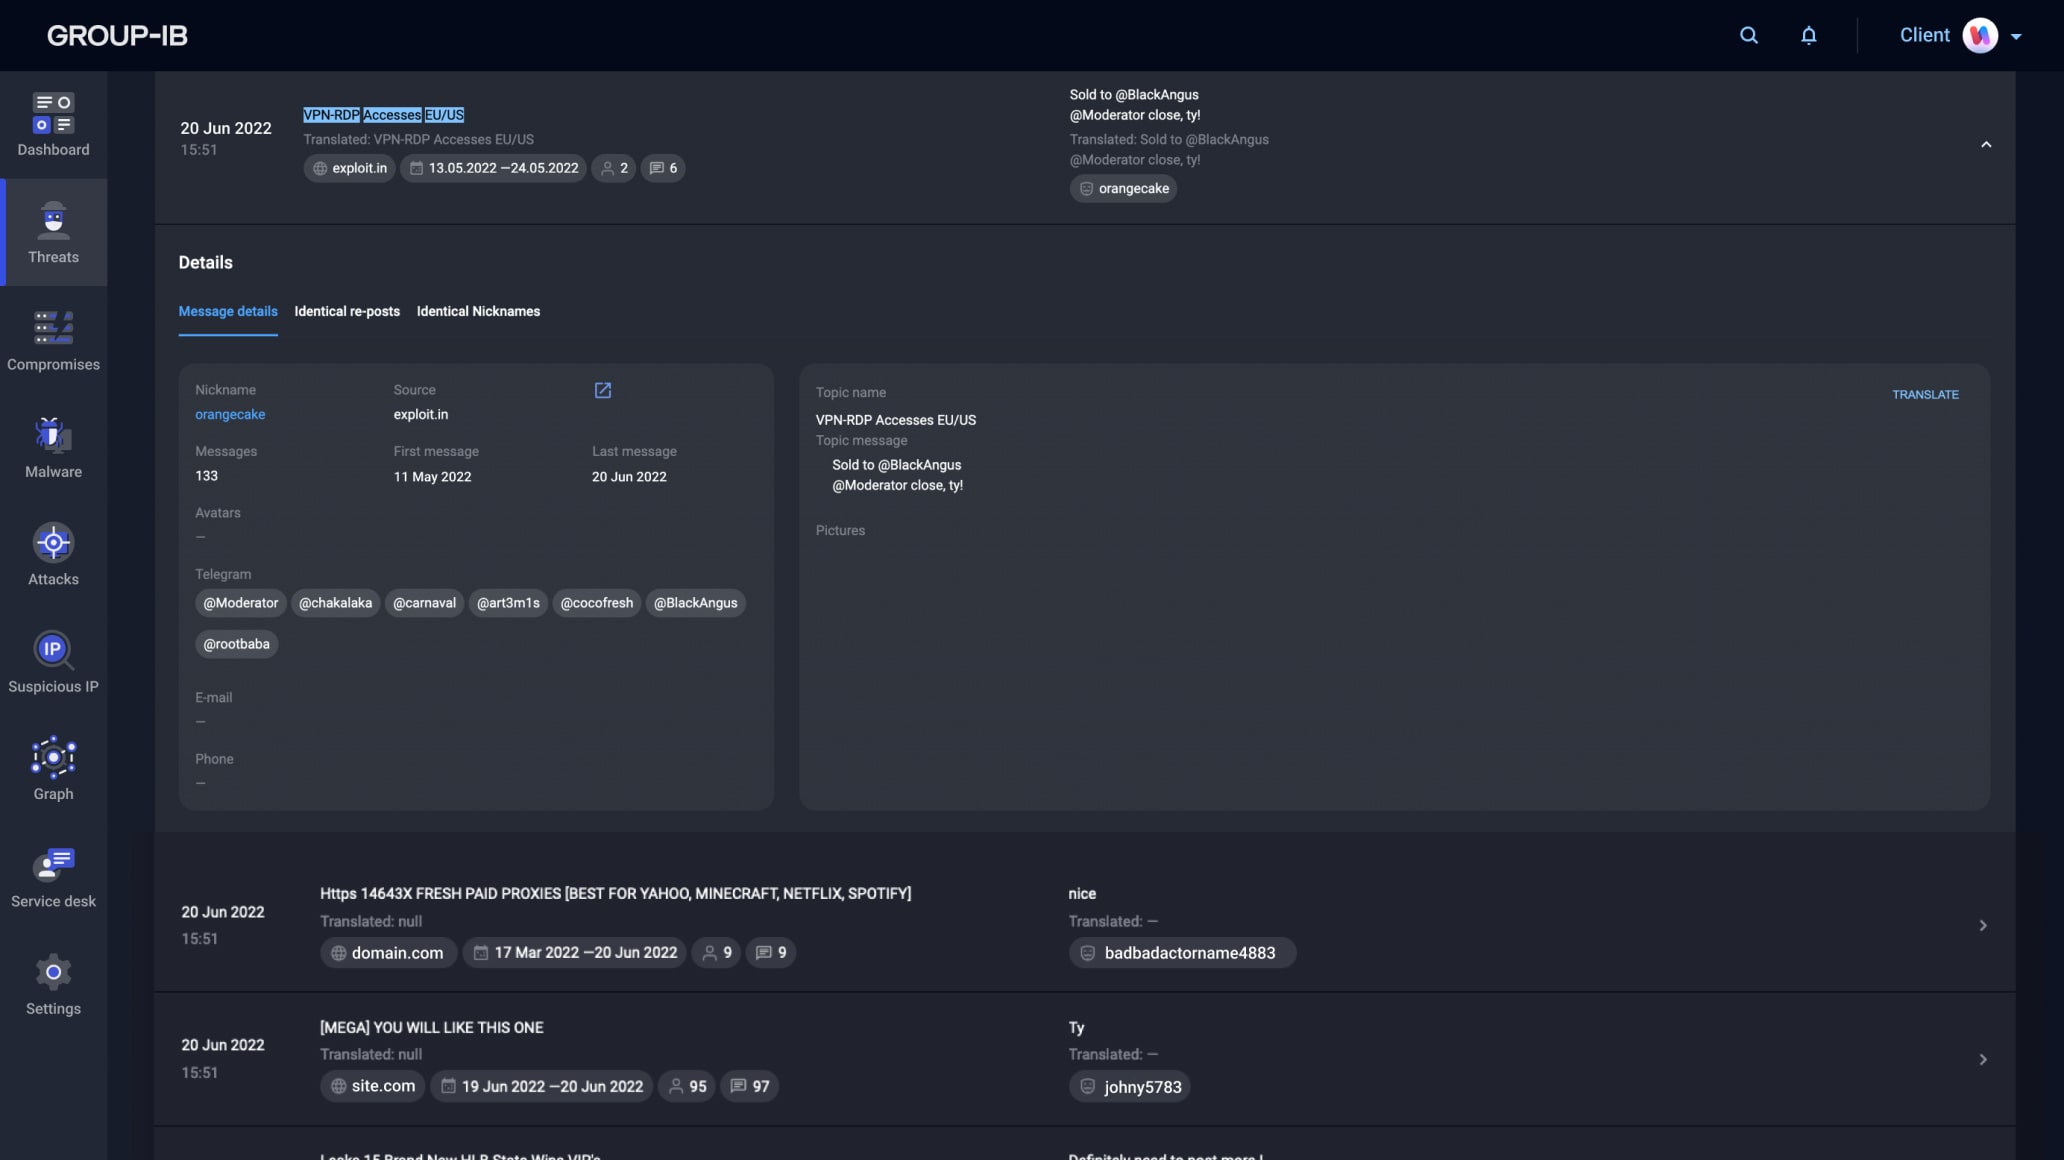
Group-IB Unified Risk Platform располагает крупнейшей в отрасли библиотекой источников данных из даркнета и доступом к данным киберразведки о цифровых угрозах, что позволяет выявлять незаконную деятельность и отслеживать даркнет, чтобы определить, упоминается ли там ваша организация. Вы можете создавать правила, чтобы получать уведомления, когда обсуждается интересующая вас тема.
Воспользуйтесь платформой аналитики киберугроз Group-IB, чтобы быстро разобраться в поведении злоумышленников, используемых ими методах и инфраструктуре, а также получить представление об их деятельности в формате MITRE ATT&CK. Unified Risk Platform отслеживает и регистрирует атаки в режиме реального времени. Эти данные можно легко проанализировать в нашей платформе аналитики киберугроз.
Отслеживайте злоумышленников с помощью единой панели управления. Наша платформа для анализа угроз предоставляет настраиваемую панель цифрового анализа угроз для отслеживания злоумышленников, нацеленных на ваш бизнес, партнеров и тех, кто представляет интерес.
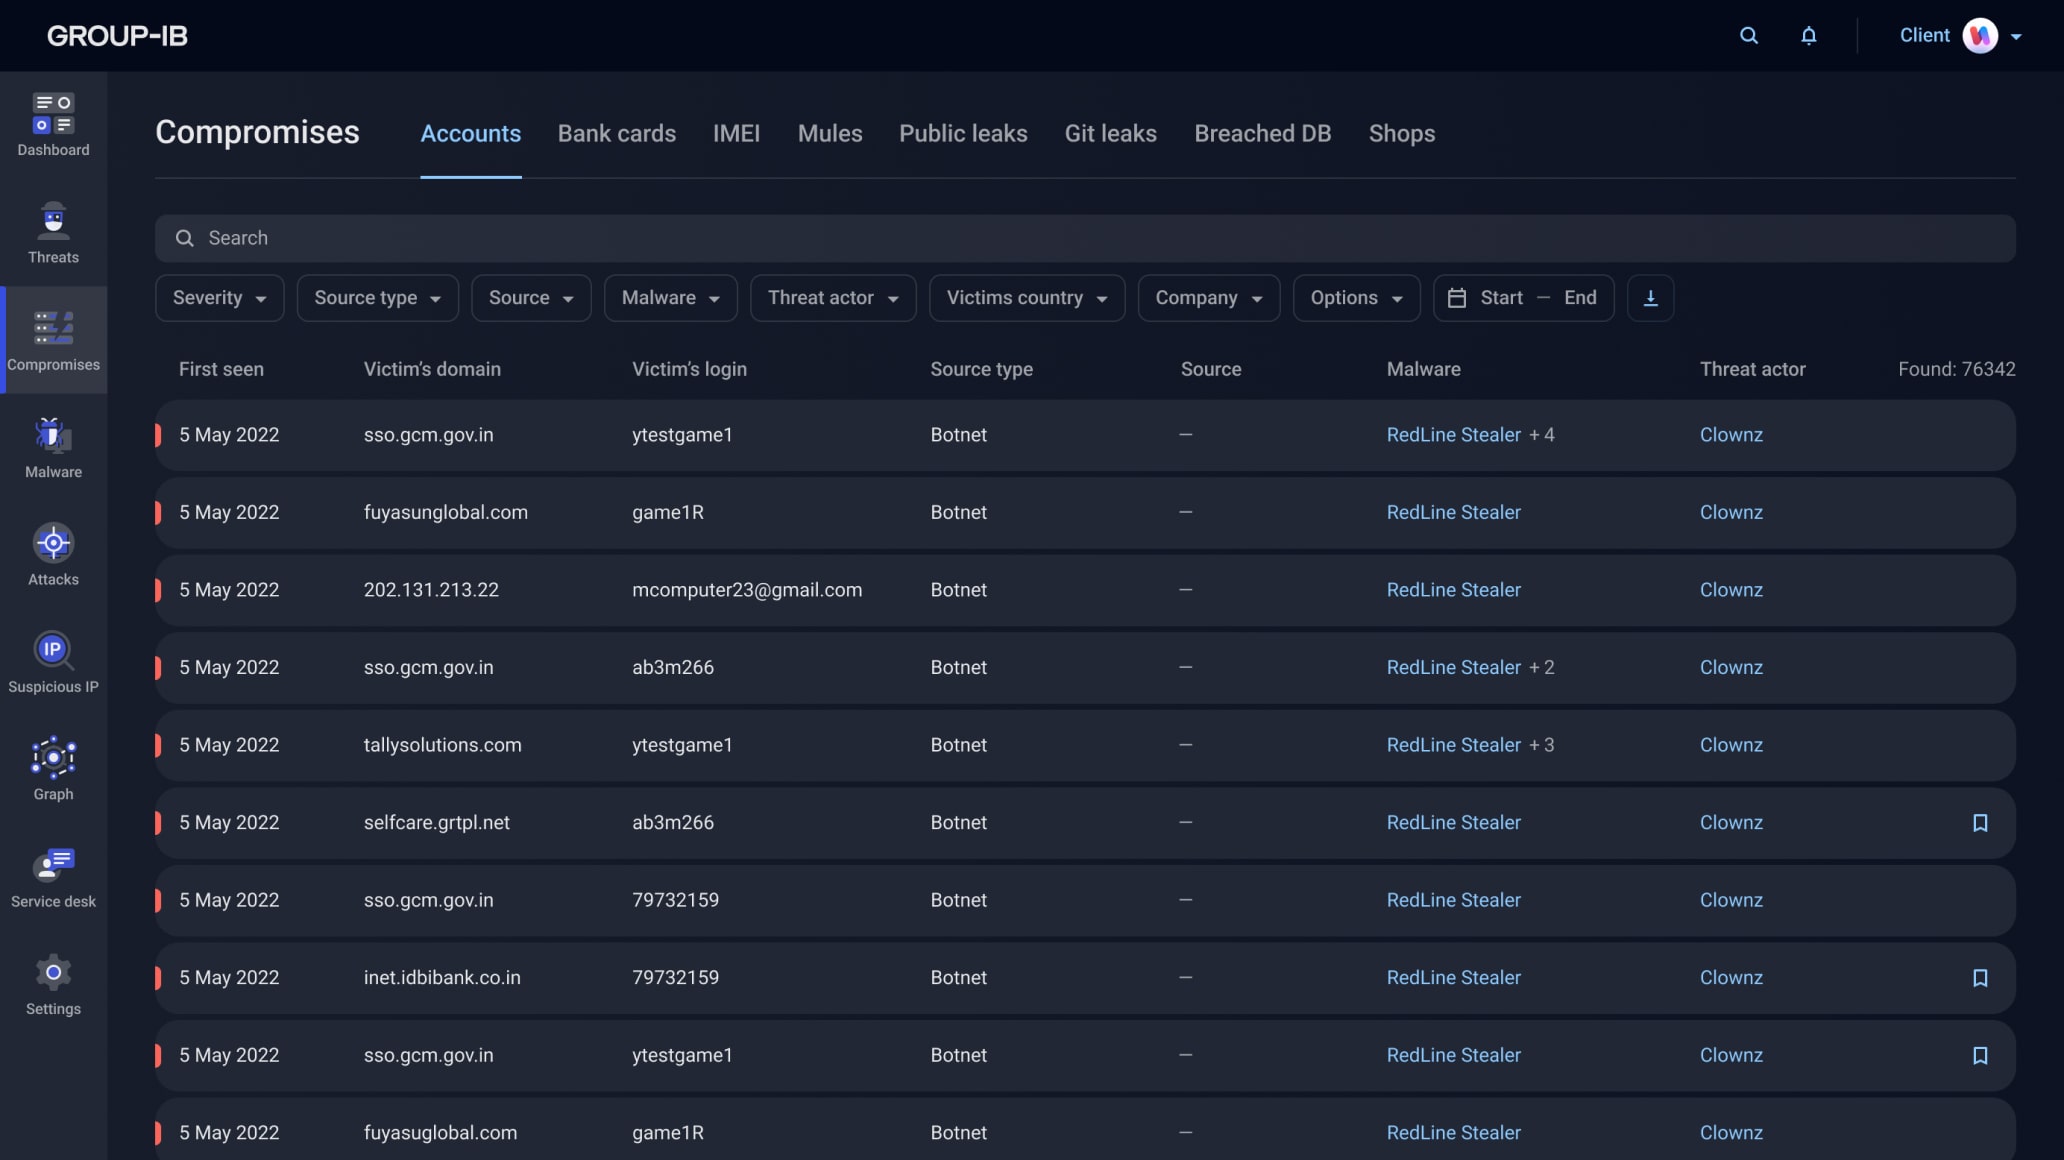
Воспользуйтесь нашим решением для анализа угроз, чтобы выявлять скомпрометированные учетные данные, в том числе личные учетные записи VIP-персон, данные платежных карт и базы данных, подвергшиеся утечке, до того, как они будут использованы для проведения атак или нанесения финансового ущерба. В Group-IB Threat Intelligence Platform можно настроить оповещения, которые будут информировать вас о каждом случае компрометации данных вашей организации.
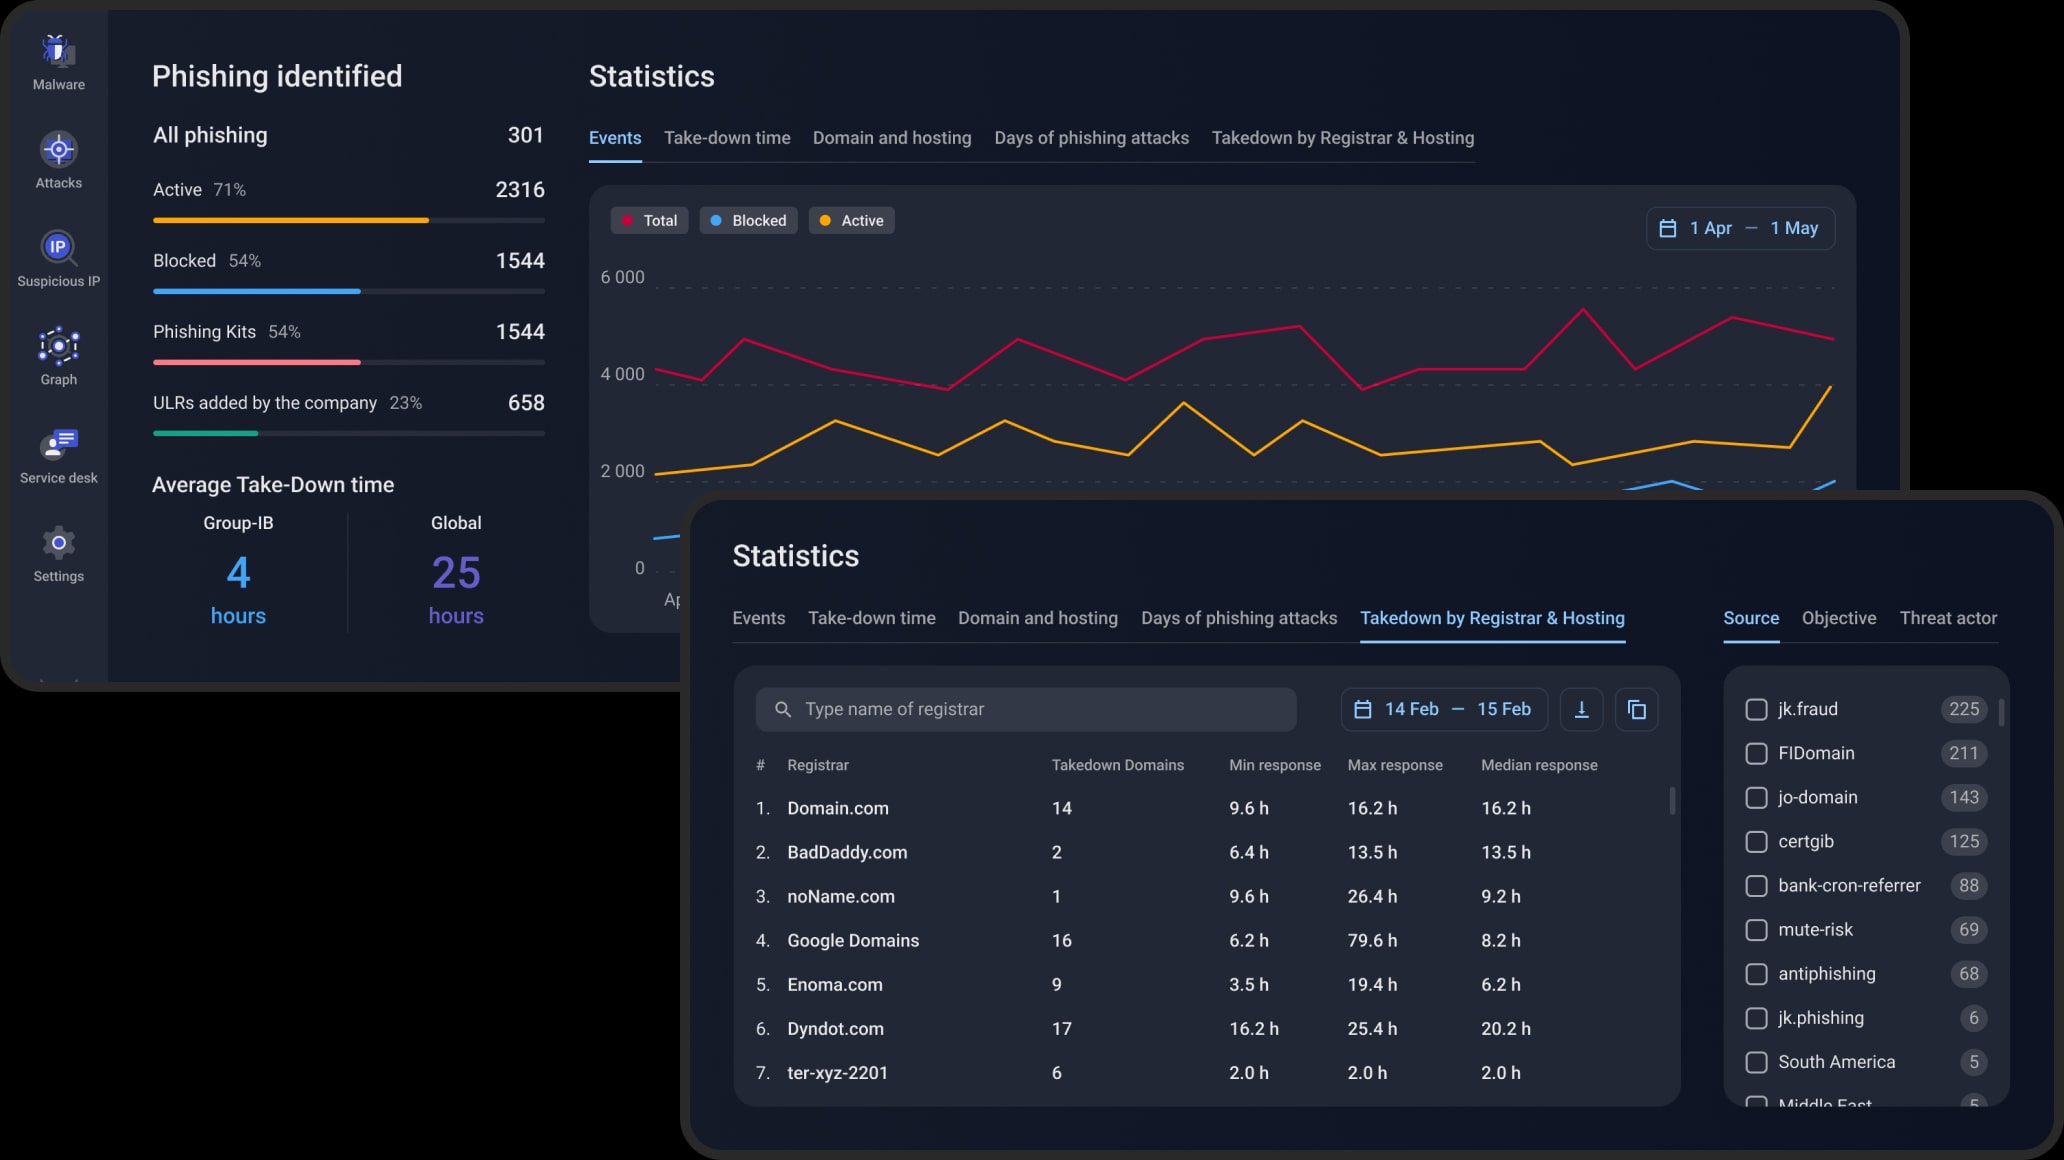
Активируйте систему киберразведки и настройте Unified Risk Platform с помощью Group-IB Threat Intelligence Platform для автоматического обнаружения и блокировки вредоносных сайтов, чтобы защитить свой бренд и клиентов. Минимизируйте ущерб от фишинга в рекордно короткие сроки благодаря сверхбыстрым процессам блокировки CERT-GIB.
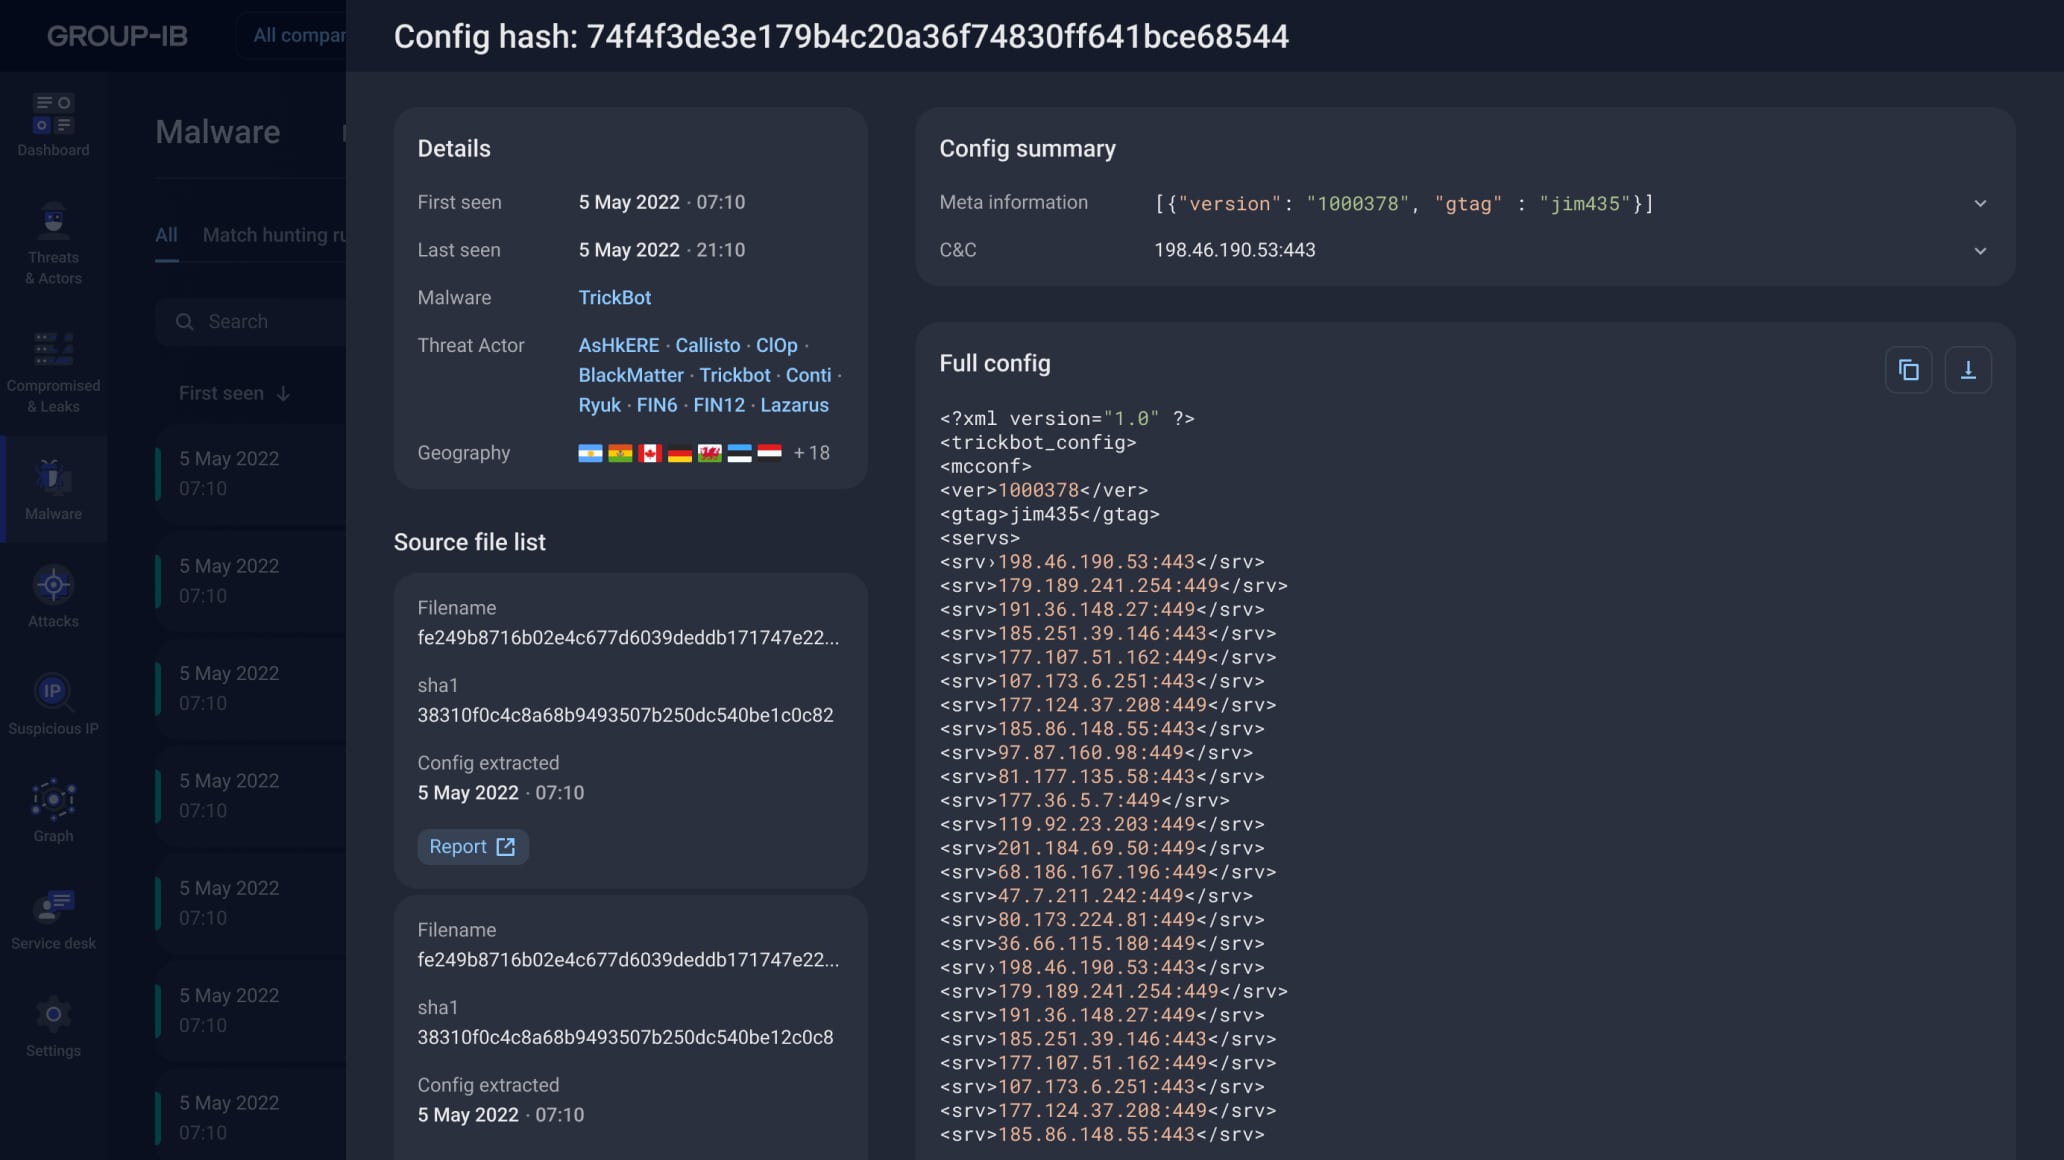
Детонируйте подозрительные файлы на Unified Risk Platform или передайте их нашей команде реинжиниринга. Изучите подробный анализ слабых мест, на которые нацелены вредоносные программы и киберпреступники, с помощью приборной панели нашей платформы анализа угроз, чтобы определить приоритетность исправлений.
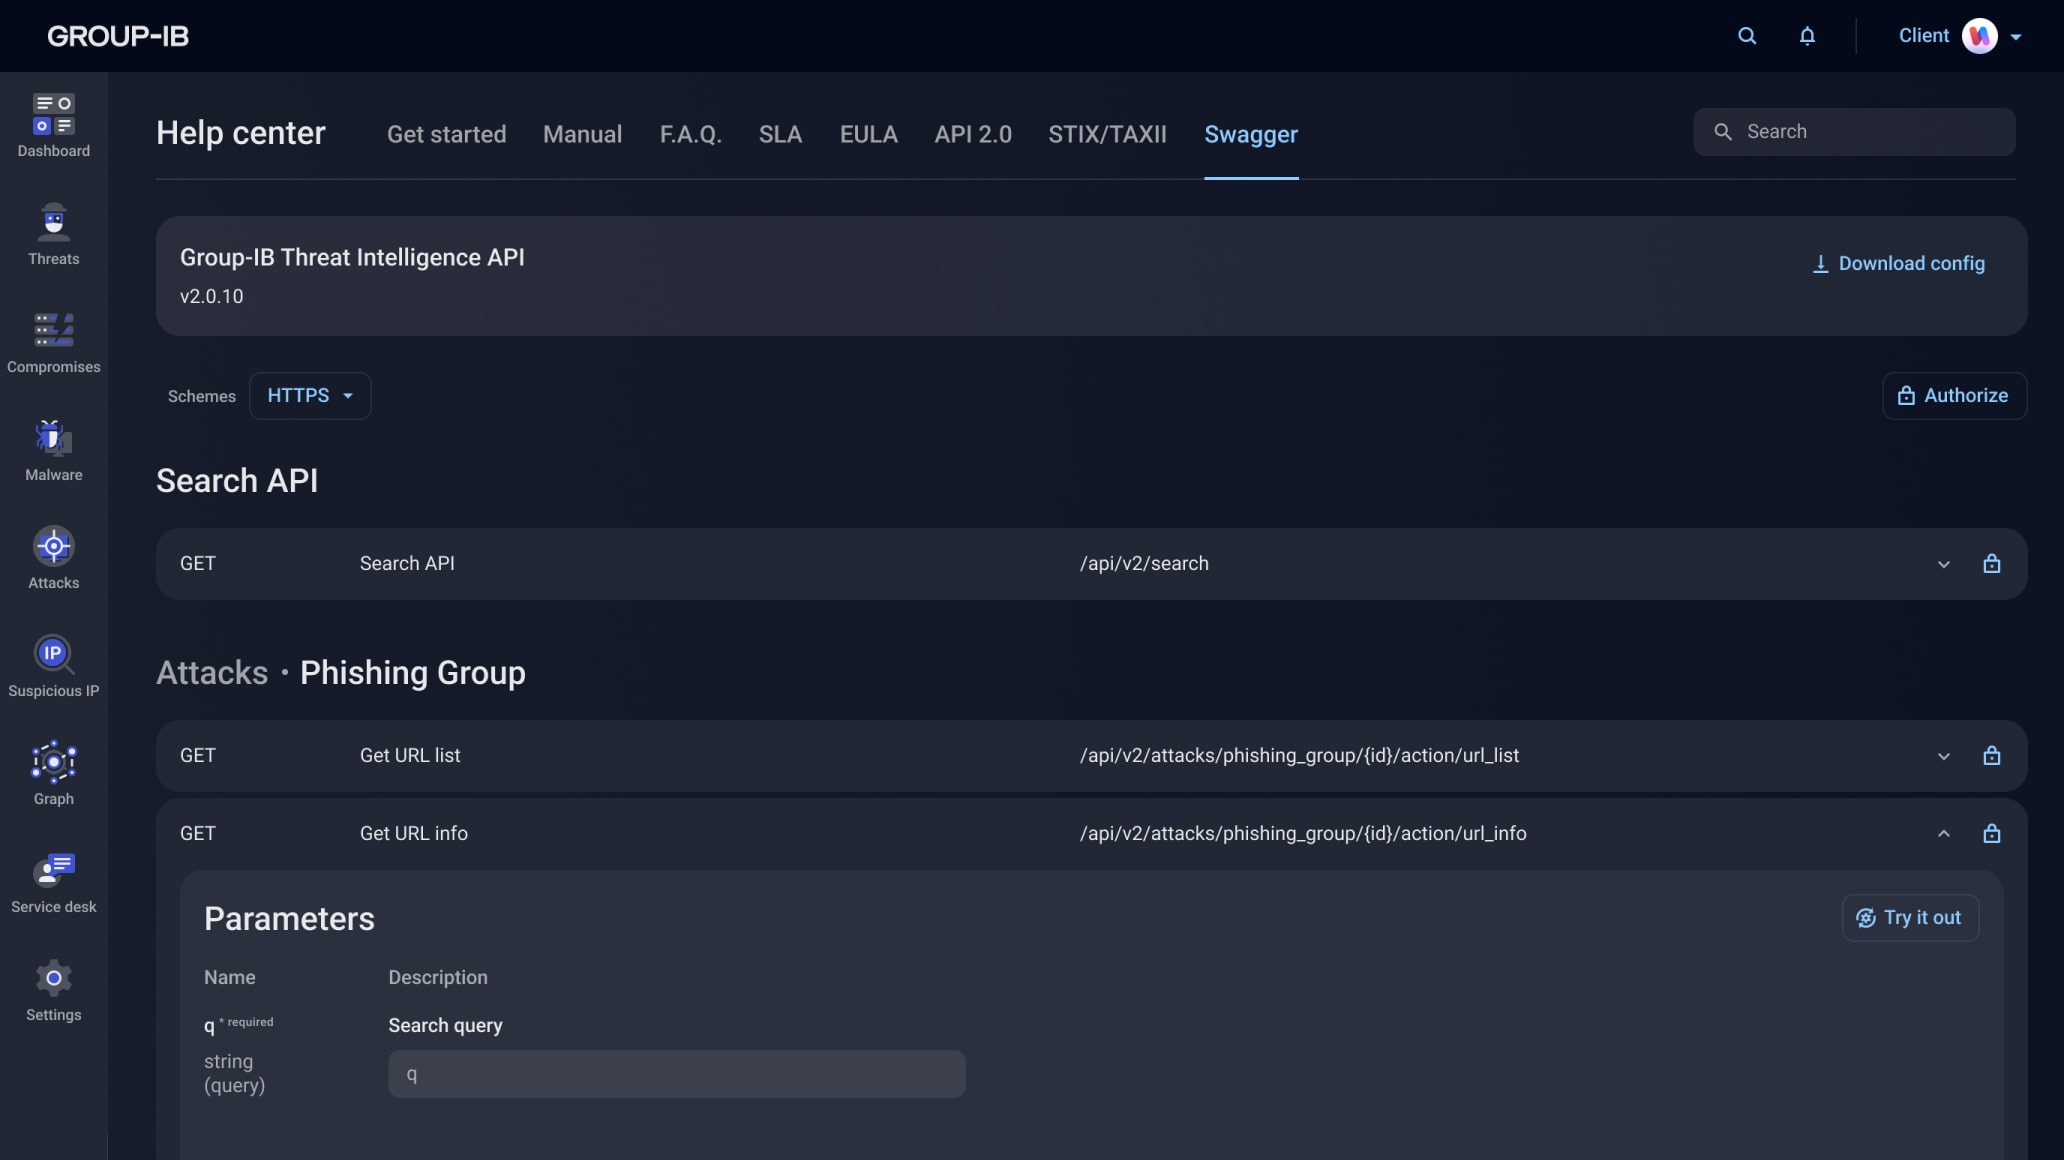
Расширьте возможности вашей существующей экосистемы безопасности с помощью готовых решений для интеграции аналитики угроз. Решение Group-IB по аналитике цифровых угроз, основанное на Unified Risk Platform, легко интегрируется с популярными системами SIEM, SOAR и TIP, а также — через API и протоколы передачи данных STIIX/TAXII — с любыми инструментами вашей экосистемы безопасности.
Group-IB Threat Intelligence Platform позволяет в полной мере использовать потенциал аналитики цифровых угроз, укрепляя каждый компонент вашей системы безопасности с помощью стратегических, оперативных и тактических выводов

Оценивайте тенденции в сфере угроз и прогнозируйте конкретные кибератаки благодаря всестороннему пониманию ландшафта угроз. Group-IB Threat Intelligence Platform предоставляет точную, адаптированную к вашим потребностям и надежную аналитику киберугроз для принятия стратегических решений на основе данных.

Усильте систему защиты благодаря подробному анализу поведения злоумышленников и их инфраструктуры. Group-IB Threat Intelligence Platform предоставляет наиболее полную информацию о прошлых, настоящих и будущих атаках, направленных против вашей организации, отрасли, партнеров и клиентов.

Быстрее выявляйте кибератаки и сокращайте время реагирования на инциденты благодаря полной видимости каждого этапа атаки. Group-IB Threat Intelligence Platform предоставляет вашим командам максимально полную информацию о методах, используемых злоумышленниками.

с индивидуальными отчетами по запросу, а также ежемесячными и ежеквартальными отчетами об угрозах, составленными аналитиками с учетом потребностей руководства компаний

с помощью практических данных киберразведки по регионам и отраслям. Они позволяют снизить риски в случае расширения деятельности в новых регионах или открытия нового направления бизнеса

на обеспечение безопасности за счет отказа от необязательных закупок и усовершенствований благодаря максимизации возврата уже сделанных инвестиций

и максимально быстрая адаптация к изменениям. Использование аналитической информации для оперативной блокировки вредоносной активности в сетях и на хостах сразу после ее первого обнаружения в любой точке мира

еще до того, как их удалось использовать злоумышленникам, за счет вооружения вашей ИБ-команды подробной информацией о тактиках, техниках и процедурах атакующих

и повышайте эффективность работы команды, дополнив ваши платформы SIEM, SOAR, EDR и управления уязвимостями готовыми API-интеграциями с поддержкой TAXII и STIX.

для всего стека технологий за счет автоматизации оповещений, которые отправляются в момент обнаружения уязвимости или ее эксплуатации злоумышленниками, атакующими предприятия вашей отрасли

и возможность сфокусироваться на событиях с критическим уровнем риска благодаря подробной информации об индикаторах компрометации по киберпреступникам, относящимся к вашему ландшафту угроз

и быстрое устранение атакующих из вашей сети благодаря данным об используемых злоумышленниками методах атаки (cyber kill chain), представленным в формате матрицы MITRE ATT&CK®
 Threat Intelligence
Paste-сайты
Репозитории исходного кода
Репозитории эксплойтов
Обсуждения в социальных сетях
Сервисы обмена URL-адресами
Анализ C&C-серверов злоумышленников
Даркнет-маркетплейсы
Форумы даркнета
Данные из мессенджеров (Telegram, Discord)
Фишинг-киты и вредоносные программы
Анализаторы скомпрометированных данных
Платформа детонации ВПО
Эмуляторы вредоносных программ
Извлечение файлов конфигурации вредоносного ПО
Публичные «песочницы»
Сетевые сенсоры на уровне поставщиков интернет-услуг
Honeypot-сеть
Сканеры IP-адресов
Веб-краулеры
Реверс-инжиниринг ВПО
Внедрение на андеграундные форумы и сообщества в дарквебе
Услуги DFIR и аудита
Операции правоохранительных органов

Региональные специалисты
Встроенные команды управляемого обслуживания
Список CVE
Репозитории эксплойтов
Обсуждения в даркнете
Составление карт кампаний злоумышленников


Экспертный анализ и интерпретация сложных киберугроз опытными аналитиками по персональному запросу


11 марта 2025 года
23 января 2024 года
3 мая 2023 года

28 августа 2024 года
Threat Intelligence — это совокупность данных (или база данных), собранных из различных источников, обработанных и проанализированных для глубокого понимания поведения злоумышленников, их мотивов и тактики атак. Решения Threat Intelligence позволяют командам безопасности быстрее принимать решения по кибербезопасности на основе данных и переходить от реактивного к проактивному подходу в борьбе с киберпреступниками.
Group-IB Threat Intelligence Platform обеспечивает беспрецедентное понимание действий киберпреступников и оптимизирует эффективность каждого компонента вашей системы безопасности с помощью стратегической, оперативной и тактической аналитики.
Данные киберразведки охватывают три уровня: стратегический, тактический и оперативный. Каждый из них предоставляет уникальные инструменты для прогнозирования угроз. Интеграция этих данных повышает точность обнаружения атак и укрепляет защиту всей организации, обеспечивая прозрачность процессов и доступ к предиктивной аналитике в режиме реального времени.
Платформа анализа угроз (TIP), также известная как платформа анализа киберугроз, - это технологическое решение, которое собирает, объединяет и организует данные об угрозах из различных источников.
Решения для анализа угроз позволяют эффективно и точно выявлять, расследовать и реагировать на угрозы, предоставляя команде безопасности информацию об угрозах в легко усваиваемом формате.
Решения этого класса автоматизируют сбор и управление данными, позволяя аналитикам угроз сосредоточиться на анализе и исследовании угроз кибербезопасности. Кроме того, платформы для разведки угроз облегчают передачу информации о цифровых угрозах специалистам по безопасности.
Платформа для анализа киберугроз предоставляет организациям информацию о потенциальных угрозах безопасности, собирая данные и преобразуя их в полезную информацию. Платформы разведки угроз также включают в себя оценку безопасности, мониторинг и поддержку реагирования на угрозы. Платформы разведки работают по следующей схеме:
Платформы Threat Intelligence собирают данные об угрозах из различных источников, в том числе из открытых источников. Кроме того, они ищут индикаторы кибербезопасности из мониторинга даркнета, песочниц вредоносного ПО, обмена данными об угрозах и собственных исследований поставщика.
Затем большие объемы необработанных данных об угрозах сохраняются в базе данных платформы для анализа и сопоставления.
Необработанные данные подвергаются процессу нормализации, чтобы единообразно структурировать их и отсеять нерелевантные элементы, подготавливая данные к анализу.
Платформа использует машинное обучение и искусственный интеллект для выявления закономерностей и взаимосвязей в нормализованных данных об угрозах.
Коррелируя и обогащая данные, платформа преобразует их в ценную информацию. Результатами становятся структурированные исследования, тактические отчёты и стратегические оценки.
Платформы разведки угроз также распространяют полученную информацию об угрозах среди подключенных средств защиты, систем и пользователей с помощью автоматических каналов и интерактивных панелей или интерфейсов.
Эта информация позволяет выстроить проактивную защиту, улучшая обнаружение угроз, уведомляя системы об известных рисках, усиливая расследования и способствуя повышению эффективности мер безопасности.
Платформа для анализа угроз обеспечивает автоматизированный, проактивный подход к получению данных об угрозах из различных источников и превращению их в оперативную информацию. Она позволяет отслеживать возникающие угрозы в режиме реального времени с помощью оповещений и отчетов и помогает повысить уровень безопасности организации. Используйте нашу ведущую в отрасли платформу для анализа киберугроз, чтобы одержать верх над киберпреступниками.
Команды по анализу киберугроз помогают организациям быть на шаг впереди злоумышленников, понимая тактику, визуализируя возникающие риски и отслеживая индикаторы угроз в режиме реального времени. Благодаря своевременным оповещениям и полезным сведениям, полученным с помощью платформы для анализа киберугроз, организации блокируют или изолируют атаки до того, как они затронут критически важные системы и данные.
Данные разведки угроз - это не просто информация. Организации используют точные и своевременные данные об угрозах в качестве основы для принятия мер по снижению риска. Платформа для анализа киберугроз предоставляет актуальные обновления, позволяя организациям предвидеть надвигающиеся проблемы и реагировать на них. Решения по анализу угроз обеспечивают следующие преимущества:
Придание контекста: С помощью инструментов или программного обеспечения для анализа угроз платформа получает необработанные данные о безопасности и придает им контекст. Платформы, объединяющие данные об угрозах из различных источников, позволяют получить представление о вредоносной инфраструктуре, методах и индикаторах угроз, связанных с каждым оповещением. Такая контекстуализация позволяет аналитикам определять приоритетность проблем на основе полного понимания присущих им рисков.
Автоматизация: Платформы киберразведки используют автоматизацию для быстрого обнаружения и реагирования на угрозы, автоматически собирая данные об угрозах из различных источников 24/7. Затем эта информация структурируется и коррелируется, чтобы выявить взаимосвязи и паттерны, используемые киберпреступниками. Используйте решение Group-IB Managed XDR для автоматизированной передачи данных киберразведки, мониторинга, анализа и обнаружения угроз в реальном времени.
Мониторинг в режиме реального времени: Своевременное реагирование - ключевой момент в управлении киберугрозами и реагировании на них. Средства анализа угроз позволяют отслеживать и обнаруживать угрозы в режиме реального времени благодаря аналитическим возможностям. Они сканируют сети и непрерывно анализируют все входящие данные, чтобы выявить аномалии и обнаружить возникающие угрозы. SOC (центр мониторинга и реагирования) генерирует оповещения при обнаружении потенциальных инцидентов безопасности, что позволяет организациям снизить риски безопасности и уязвимость данных.
Чтобы начать, заполните форму на этой странице. Наши специалисты проведут вас через этапы пилотного проекта и покажут, как извлечь максимум пользы из Threat Intelligence.
Group-IB Threat Intelligence Platform — это облачный сервис, который можно активировать мгновенно. Наша команда по внедрению поможет настроить решение для анализа угроз в соответствии с вашими конкретными требованиями и обеспечит интеграцию со сторонними сервисами.
Наша платформа для анализа угроз является модульной и гибкой, позволяя вам собирать необходимую информацию, как и когда вам это нужно. Мы считаем, что доступ к аналитическим данным должен быть доступным, и не взимаем плату за пользователя, интеграцию или вызов API.
Платформа аналитики угроз Group-IB использует правила поиска угроз (Threat Hunting Rules), что позволяет фильтровать и уточнять аналитические данные в соответствии с вашими конкретными потребностями. Наша команда настроит эти правила при первоначальном запуске решения для аналитики угроз и будет совместно с вами постоянно их дорабатывать. Ваша команда также может добавлять, удалять или изменять любые правила, чтобы адаптировать аналитические данные к вашим конкретным потребностям.
Благодаря многочисленным успешным внедрениям по всему миру мы можем предоставить вам примеры из практики, которые помогут вам подготовить бизнес-обоснование для внедрения системы анализа цифровых угроз. Обратитесь к нашей команде экспертов, чтобы узнать, как Group-IB помогла повысить уровень безопасности и обеспечила окупаемость инвестиций для организаций в любой отрасли.
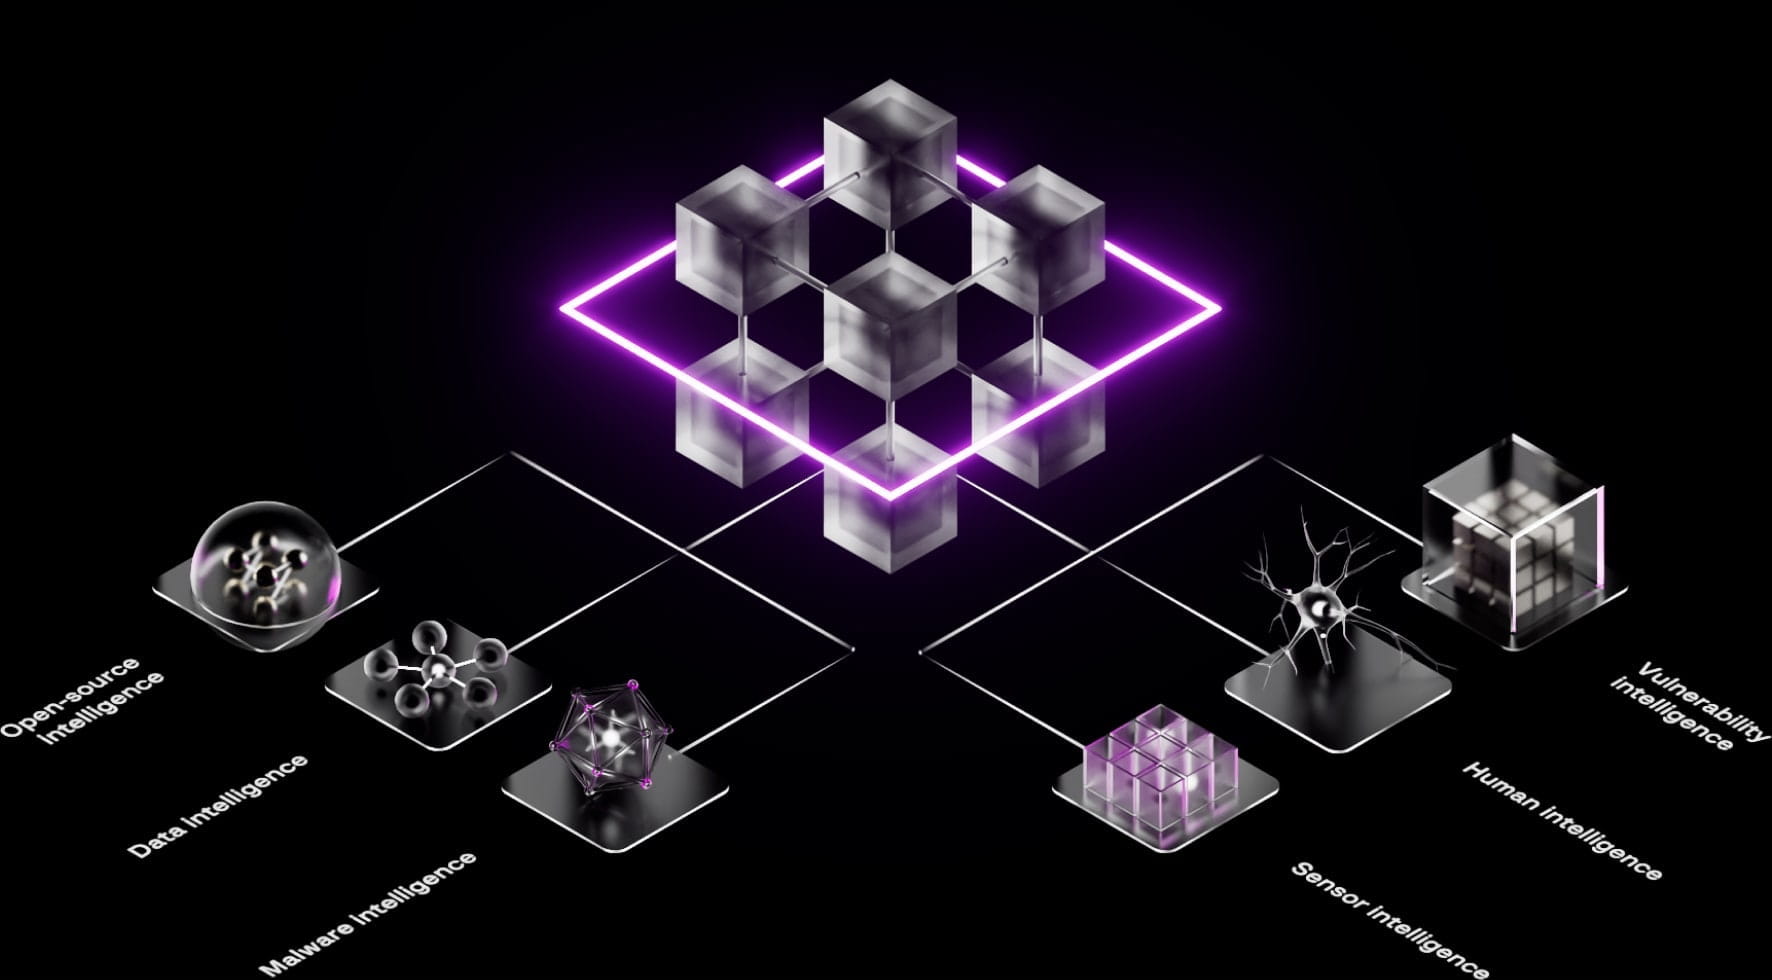
Group-IB Threat Intelligence работает на базе Unified Risk Platform — платформы, которая агрегирует, коррелирует и применяет данные киберразведки, поступающие от всех подразделений Group-IB. Это обеспечивает уникальное разнообразие источников:
Malware intelligence
Data intelligence
Human intelligence
Sensor intelligence
Vulnerability intelligence
Open-source intelligence
При выборе идеальной платформы для анализа киберугроз для вашей организации обратите внимание на предлагаемые функции. К ним относятся разнообразие источников, интегрированные возможности агрегации и корреляции данных, функциональность для мониторинга в режиме реального времени и машиночитаемых отчетов, простота интеграции с существующими операциями безопасности и возможности для настройки.
Group-IB постоянно совершенствует технологии киберразведки, добавляя новые источники данных, аналитические методы и интеграции с системами безопасности, чтобы уверенно противостоять современным угрозам.