

















Отчет о тенденциях в сфере высокотехнологичных преступлений на 2026 год
Отчет о тенденциях в области высокотехнологичных преступлений за 2026 год показывает, как этот сдвиг привел к индустриализации киберпреступности, раскрыв...
Получите круглосуточную помощь по реагированию на инциденты от нашей глобальной команды


От экстренной поддержки до стратегической устойчивости в одном соглашении
Узнать больше



Откройте для себя наш ресурсный центр

Ваш путеводитель по инновациям, внедрению и ускорению развития искусственного интеллекта в сфере кибербезопасности

Современное мошенничество — это не единичный случай. Это организованная кампания, которая начинается за несколько недель до осуществления платежа. Транзакция — это не место, где происходит мошенничество, а момент, когда оно заканчивается. В данной статье показано, как пресечь кампанию за несколько недель до осуществления платежа, а не фиксировать её последствия после.
Ваш путеводитель по инновациям, внедрению и ускорению развития искусственного интеллекта в сфере кибербезопасности
Узнать больше

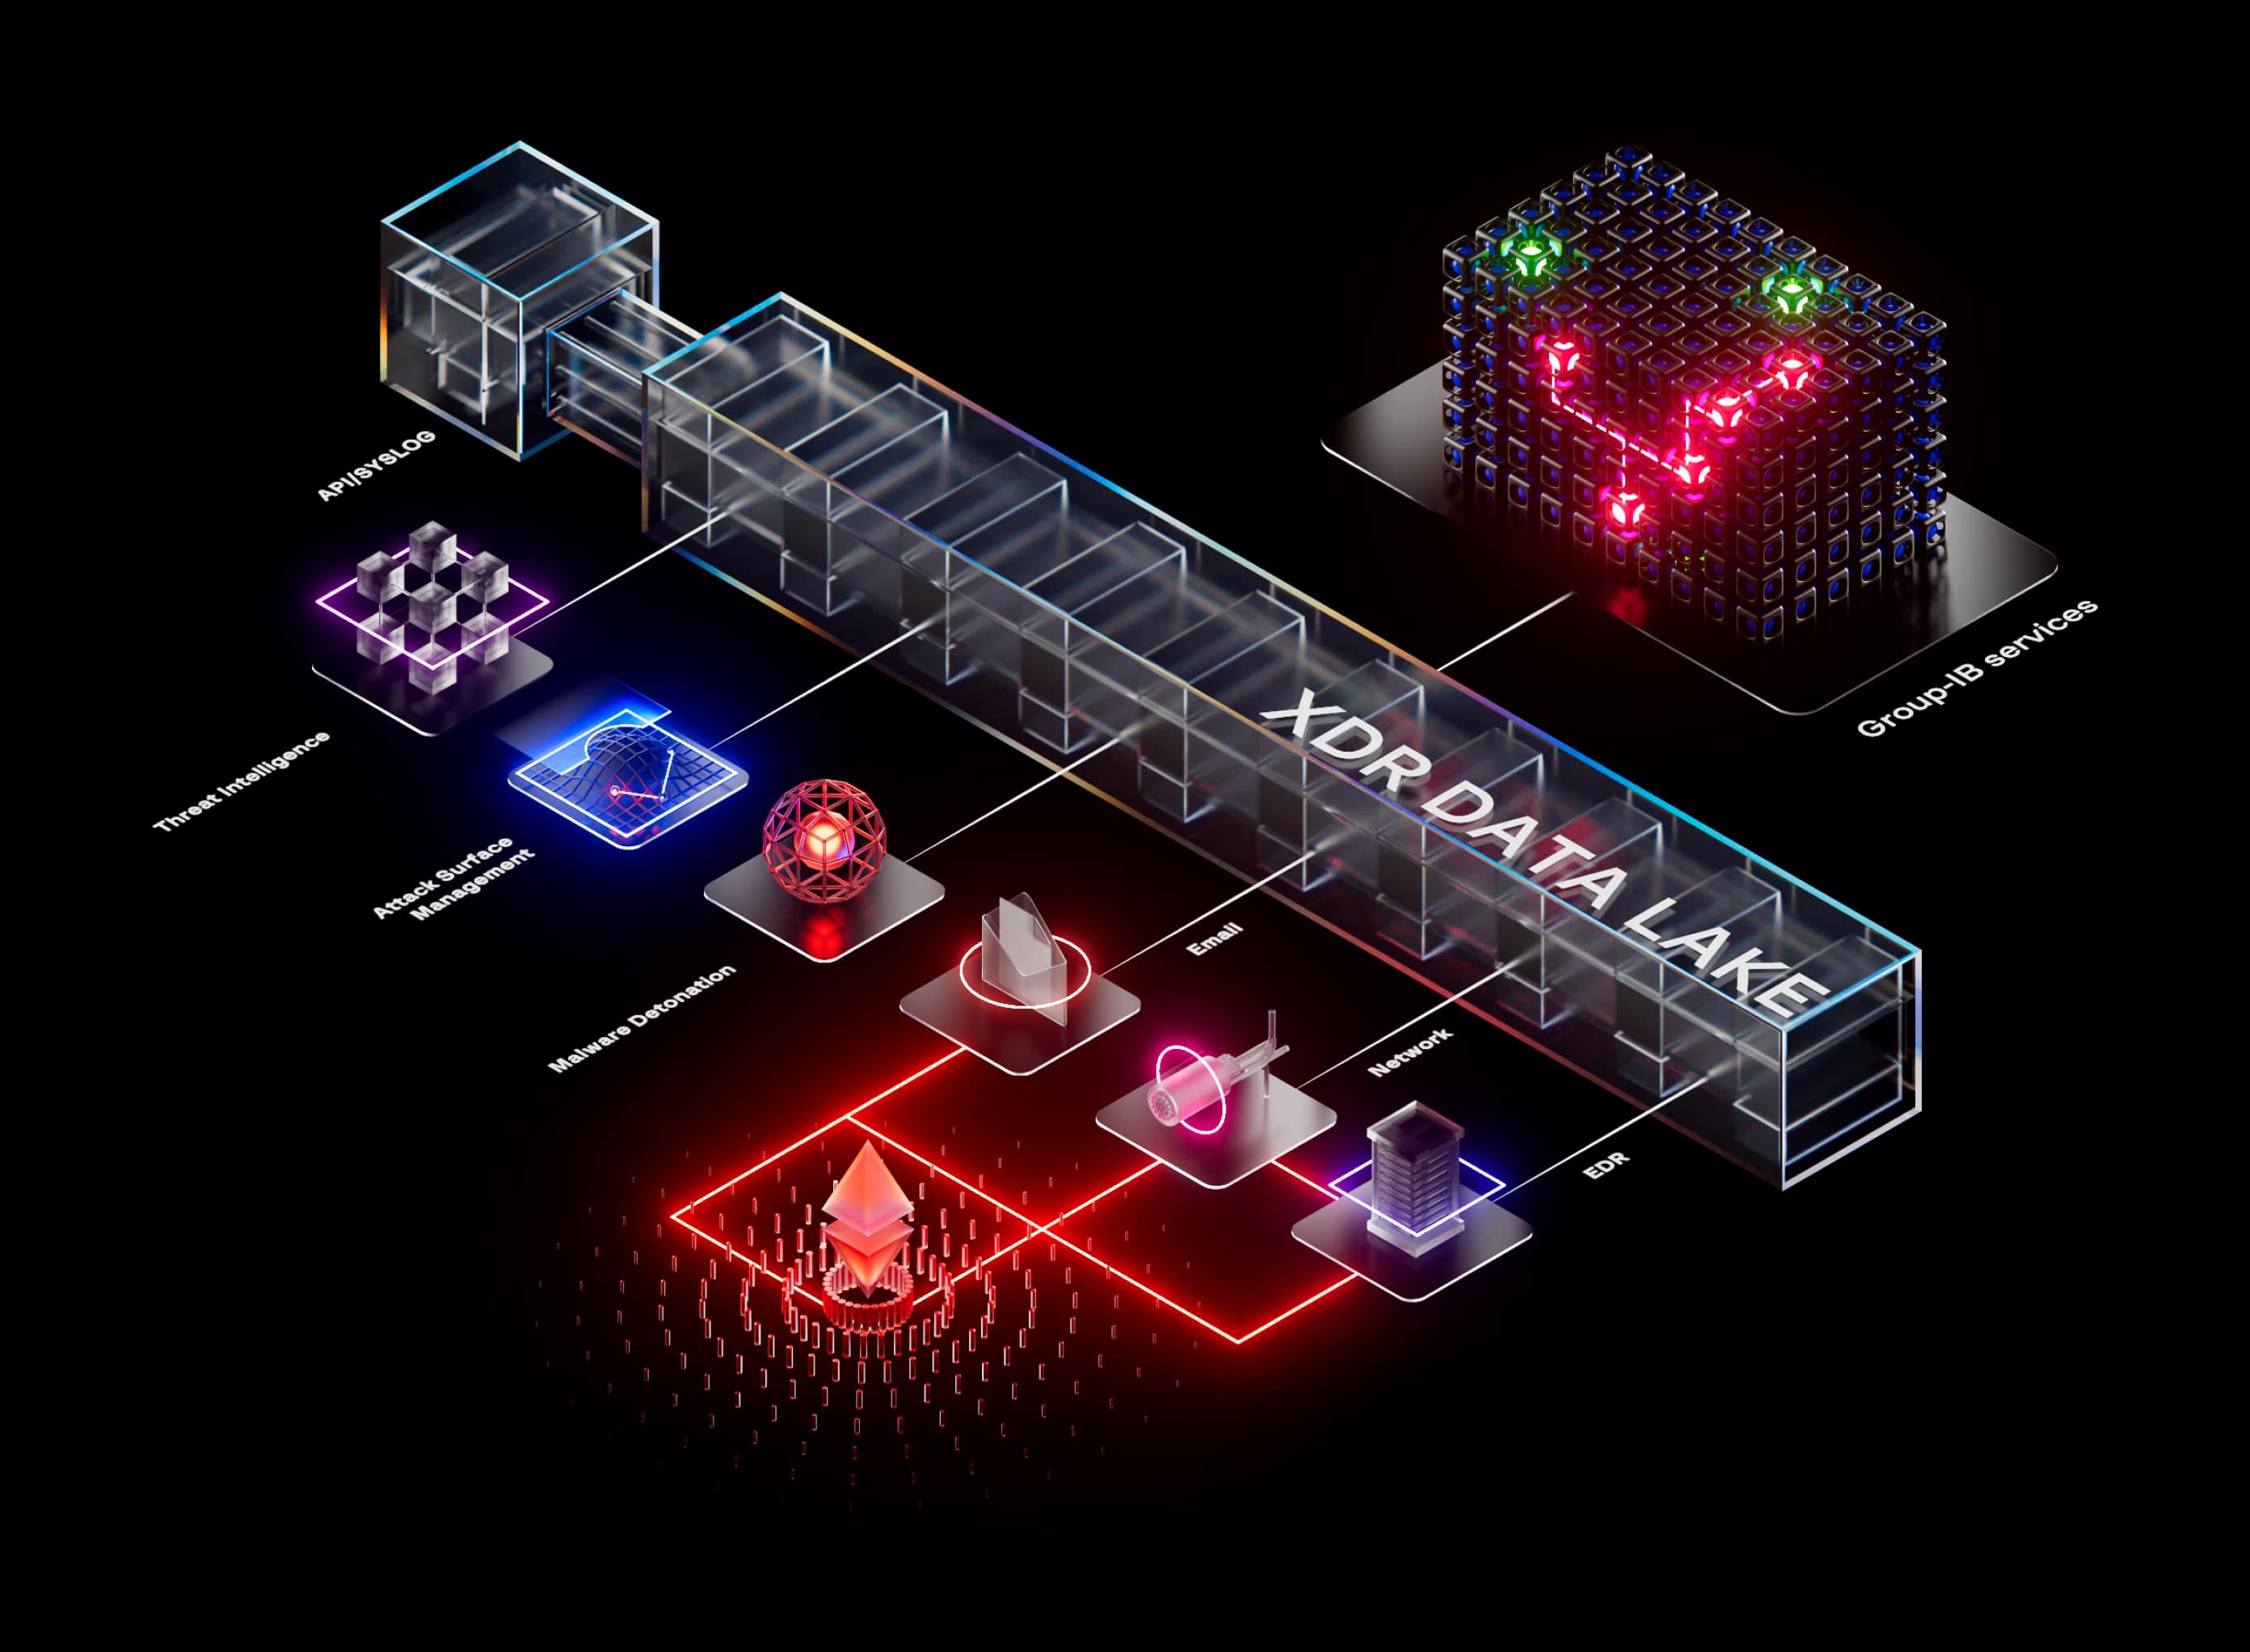
Платформа Group-IB Managed Extended Detection and Response (XDR) выявляет угрозы в режиме реального времени, что позволяет незамедлительно принимать меры реагирования на конечных устройствах, в сети, в электронной почте и в облаке. Она централизует, сопоставляет и анализирует огромные объемы данных, генерируемых различными инструментами, развернутыми в вашей среде.

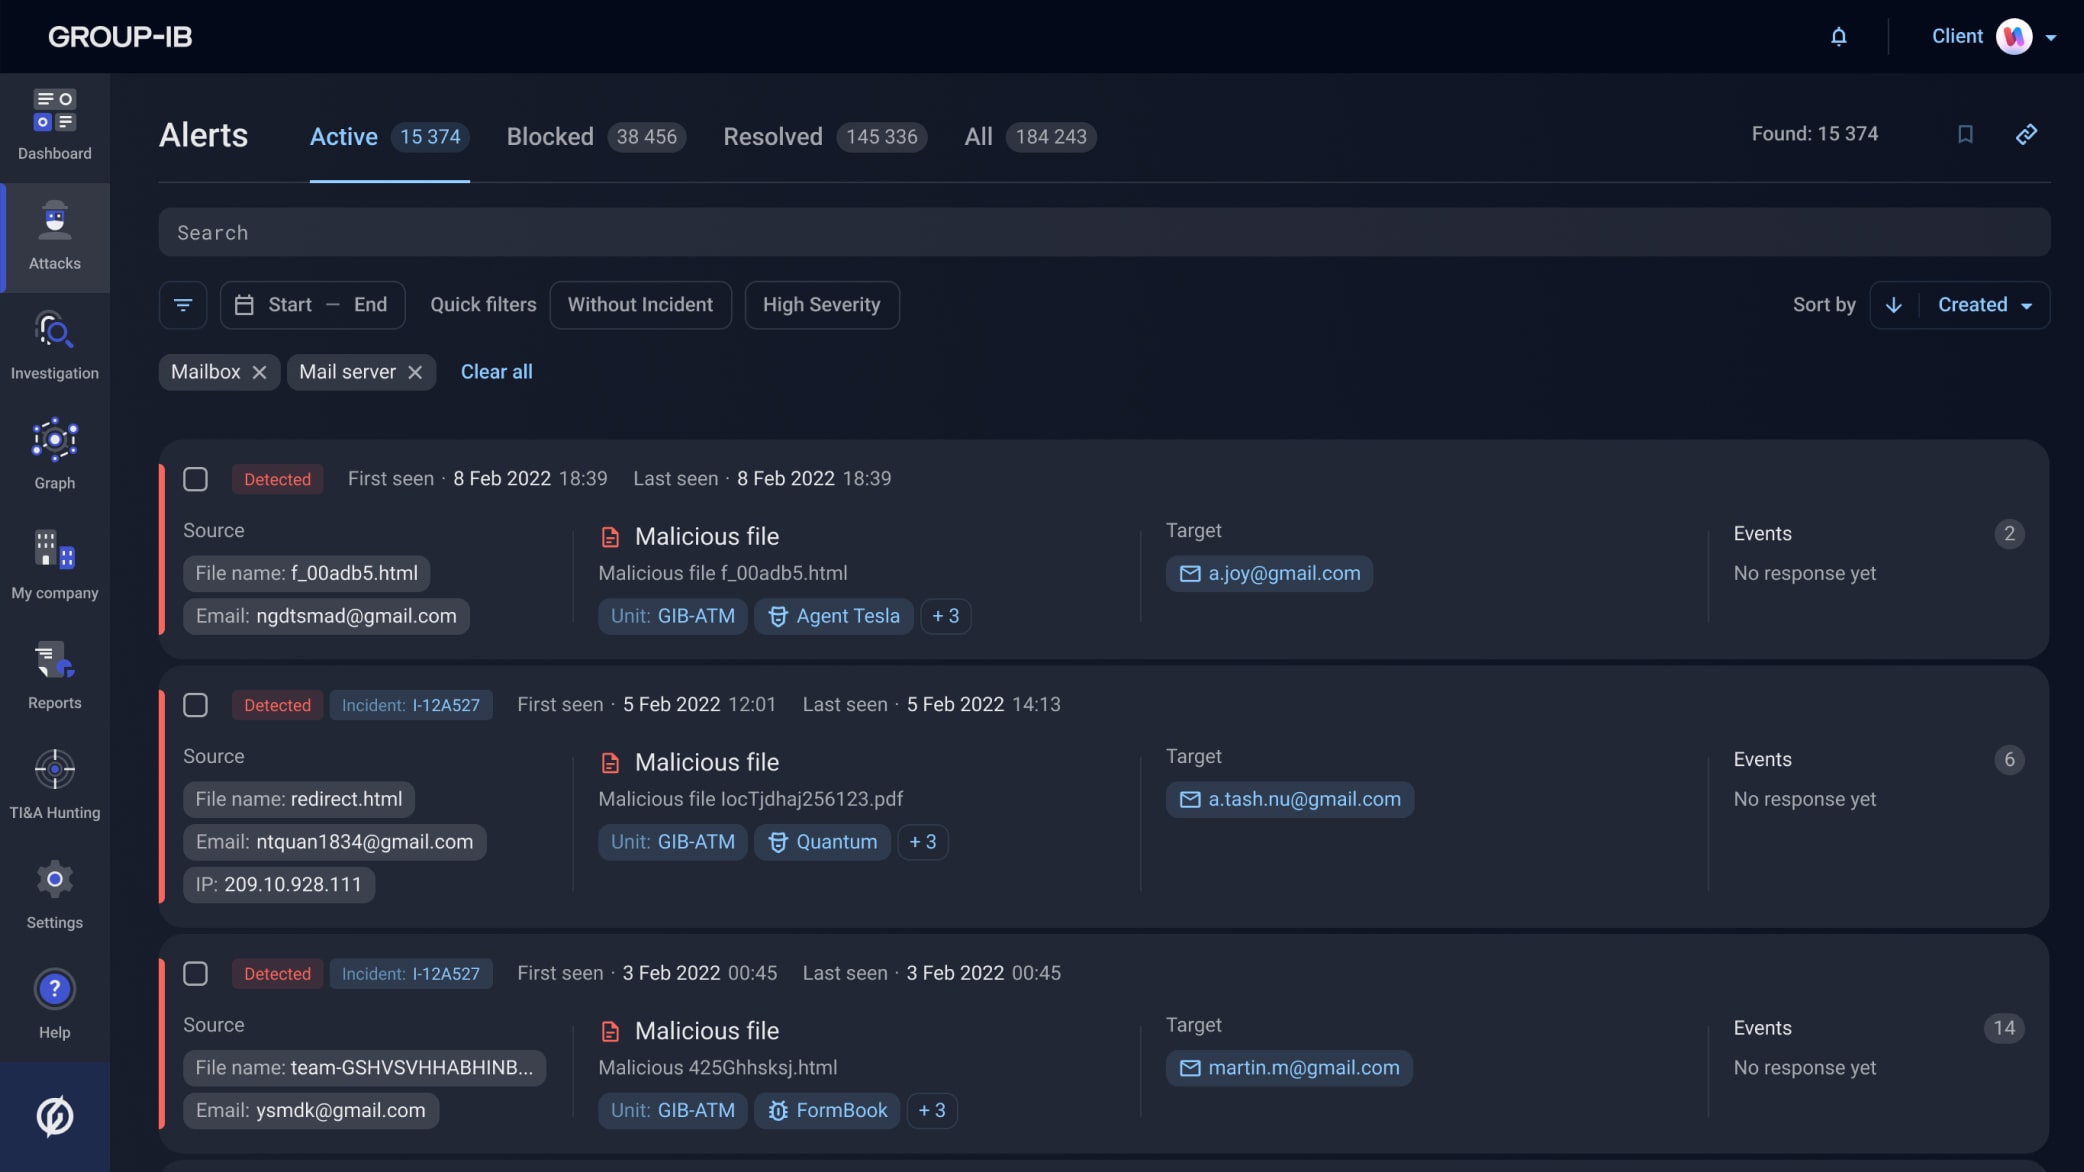
Решение Group-IB Managed XDR обеспечивает безопасность корпоративной почты в облаке и локально с помощью поведенческого анализа на основе данных киберразведки. Решение выявляет и предотвращает доставку вредоносного ПО, спам, фишинг и BEC-атаки. Технологии детонации позволяют эффективно противодействовать техникам обхода средств обнаружения.
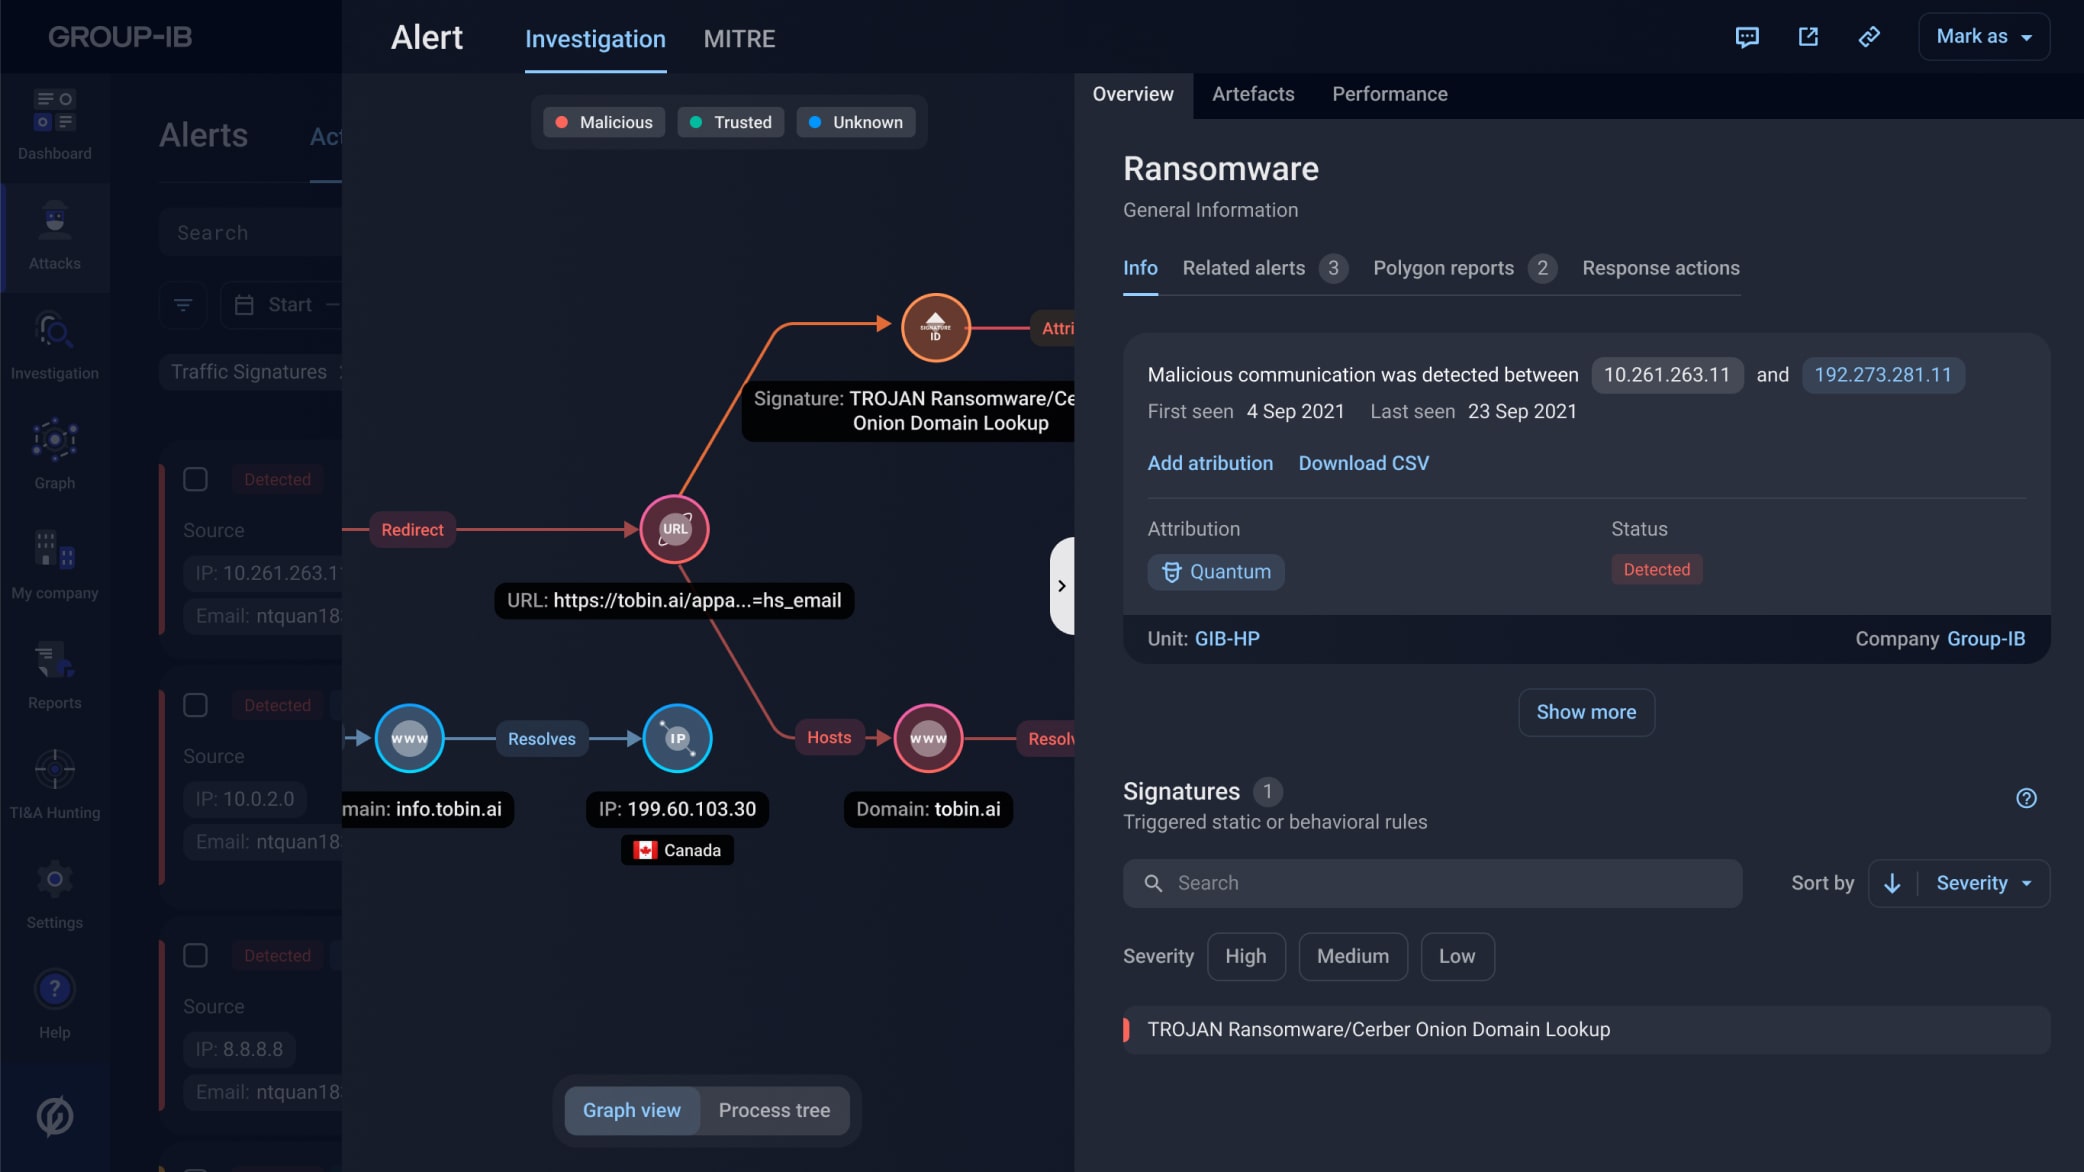
Решение Group-IB Managed XDR выявляет вредоносную активность в сетевом трафике. Анализ сетевых протоколов позволяет обнаружить аномалии и индикаторы перемещения злоумышленников по сети. Решение обнаруживает угрозы в зашифрованном трафике и позволяет искать неизвестные угрозы, проверяя гипотезы на основе сетевых журналов.
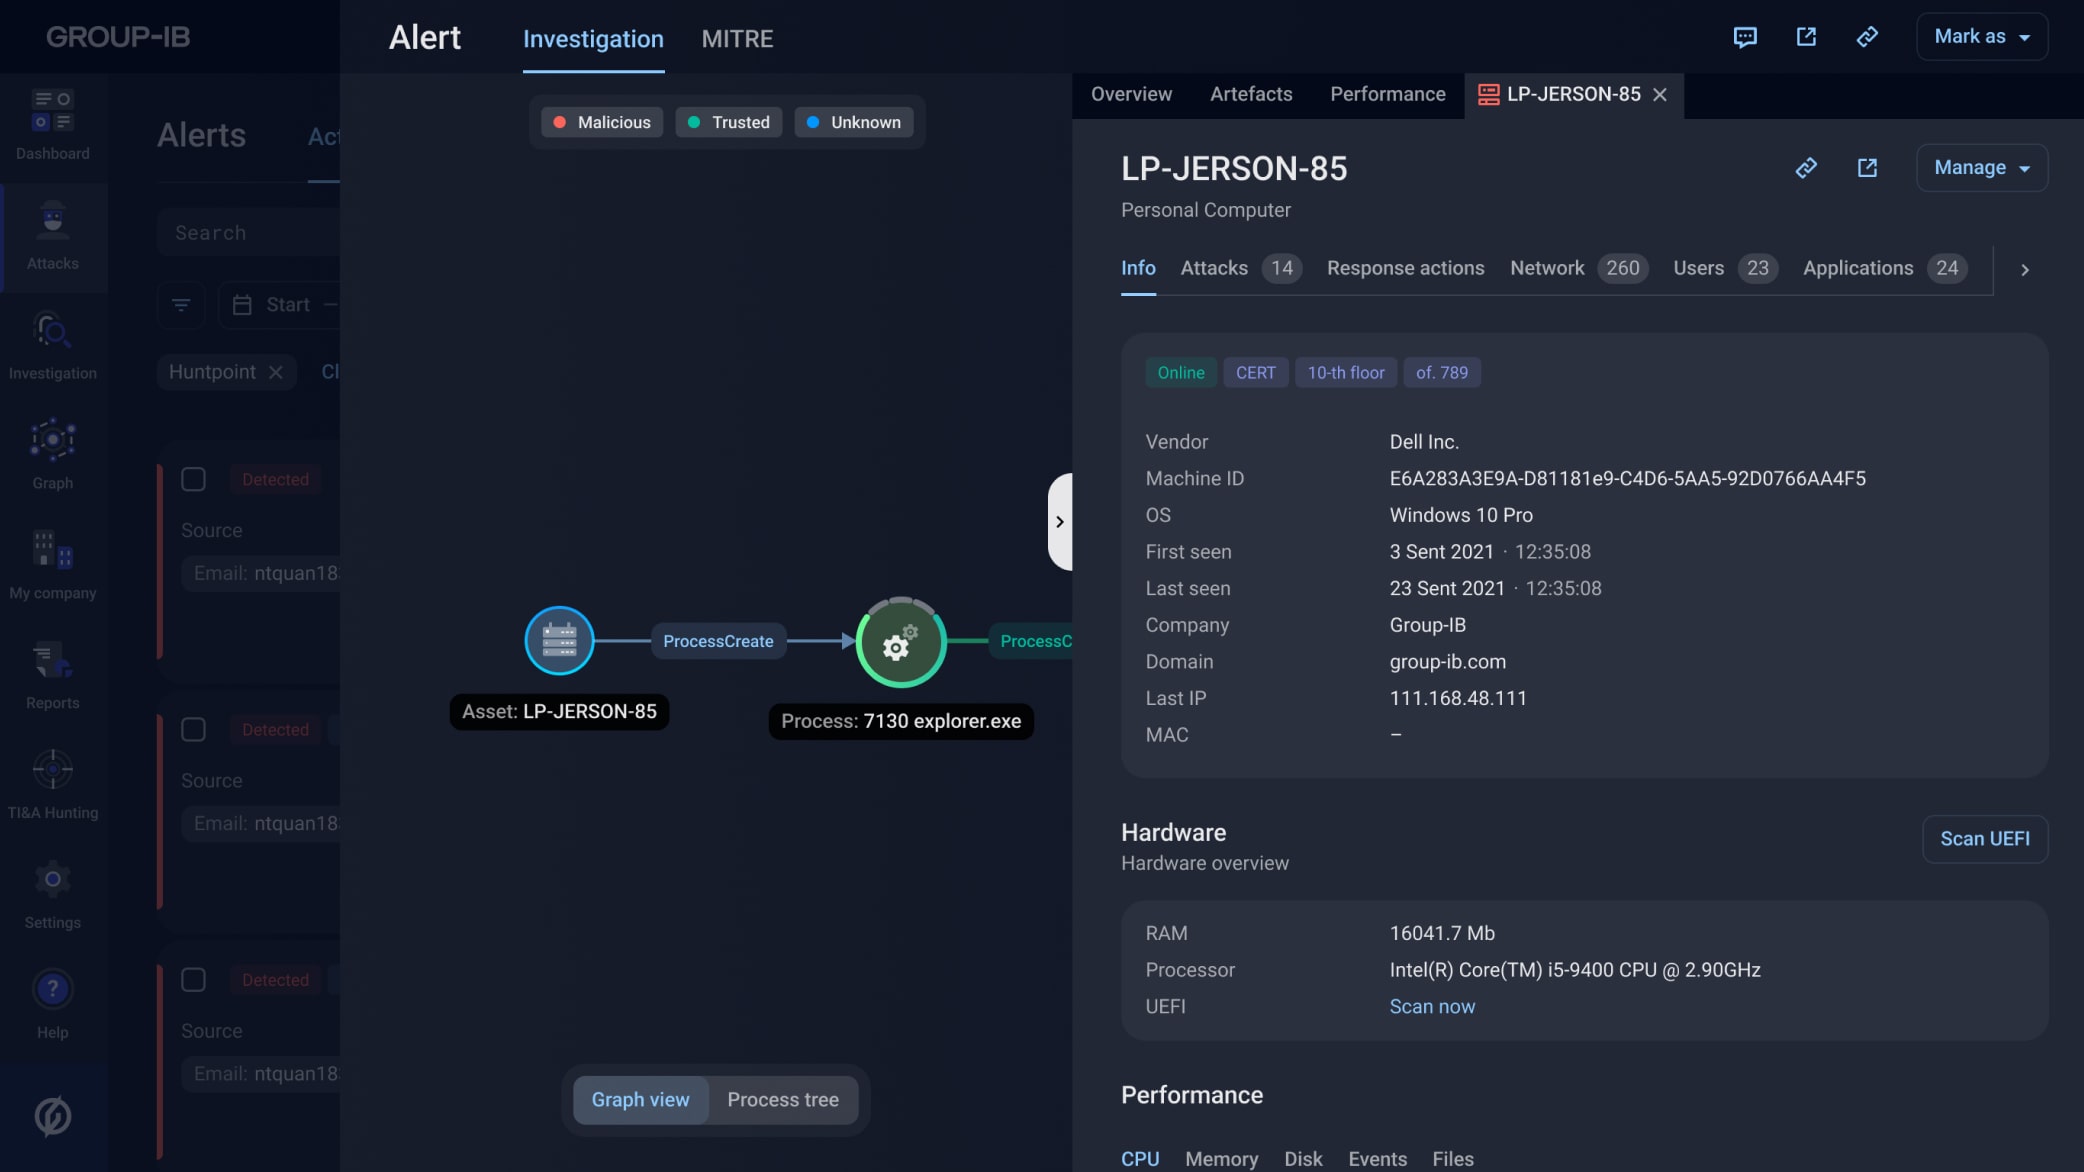
Данные киберразведки, сигнатурный и поведенческий анализ, а также детонация вредоносного ПО позволяют решению Managed XDR выявлять угрозы на конечных устройствах. Атаки предотвращаются и блокируются путем изоляции хостов, завершения процессов или подключения через консоль к хосту. Сбор широкого набора событий и артефактов на уровне конечного устройства осуществляется для проактивного поиска угроз, реагирования на инциденты и проведения расследований.
Решение использует уникальные и значимые данные из системы киберразведки Group-IB Threat Intelligence. Вы получаете доступ к информации об инфраструктуре злоумышленников, данным об угрозах и тактиках, техниках и процедурах (TTP) по регионам и отраслям, углубленным исследованиям атак и индикаторов компрометации, а также результатам анализа вредоносного ПО и атакующих.
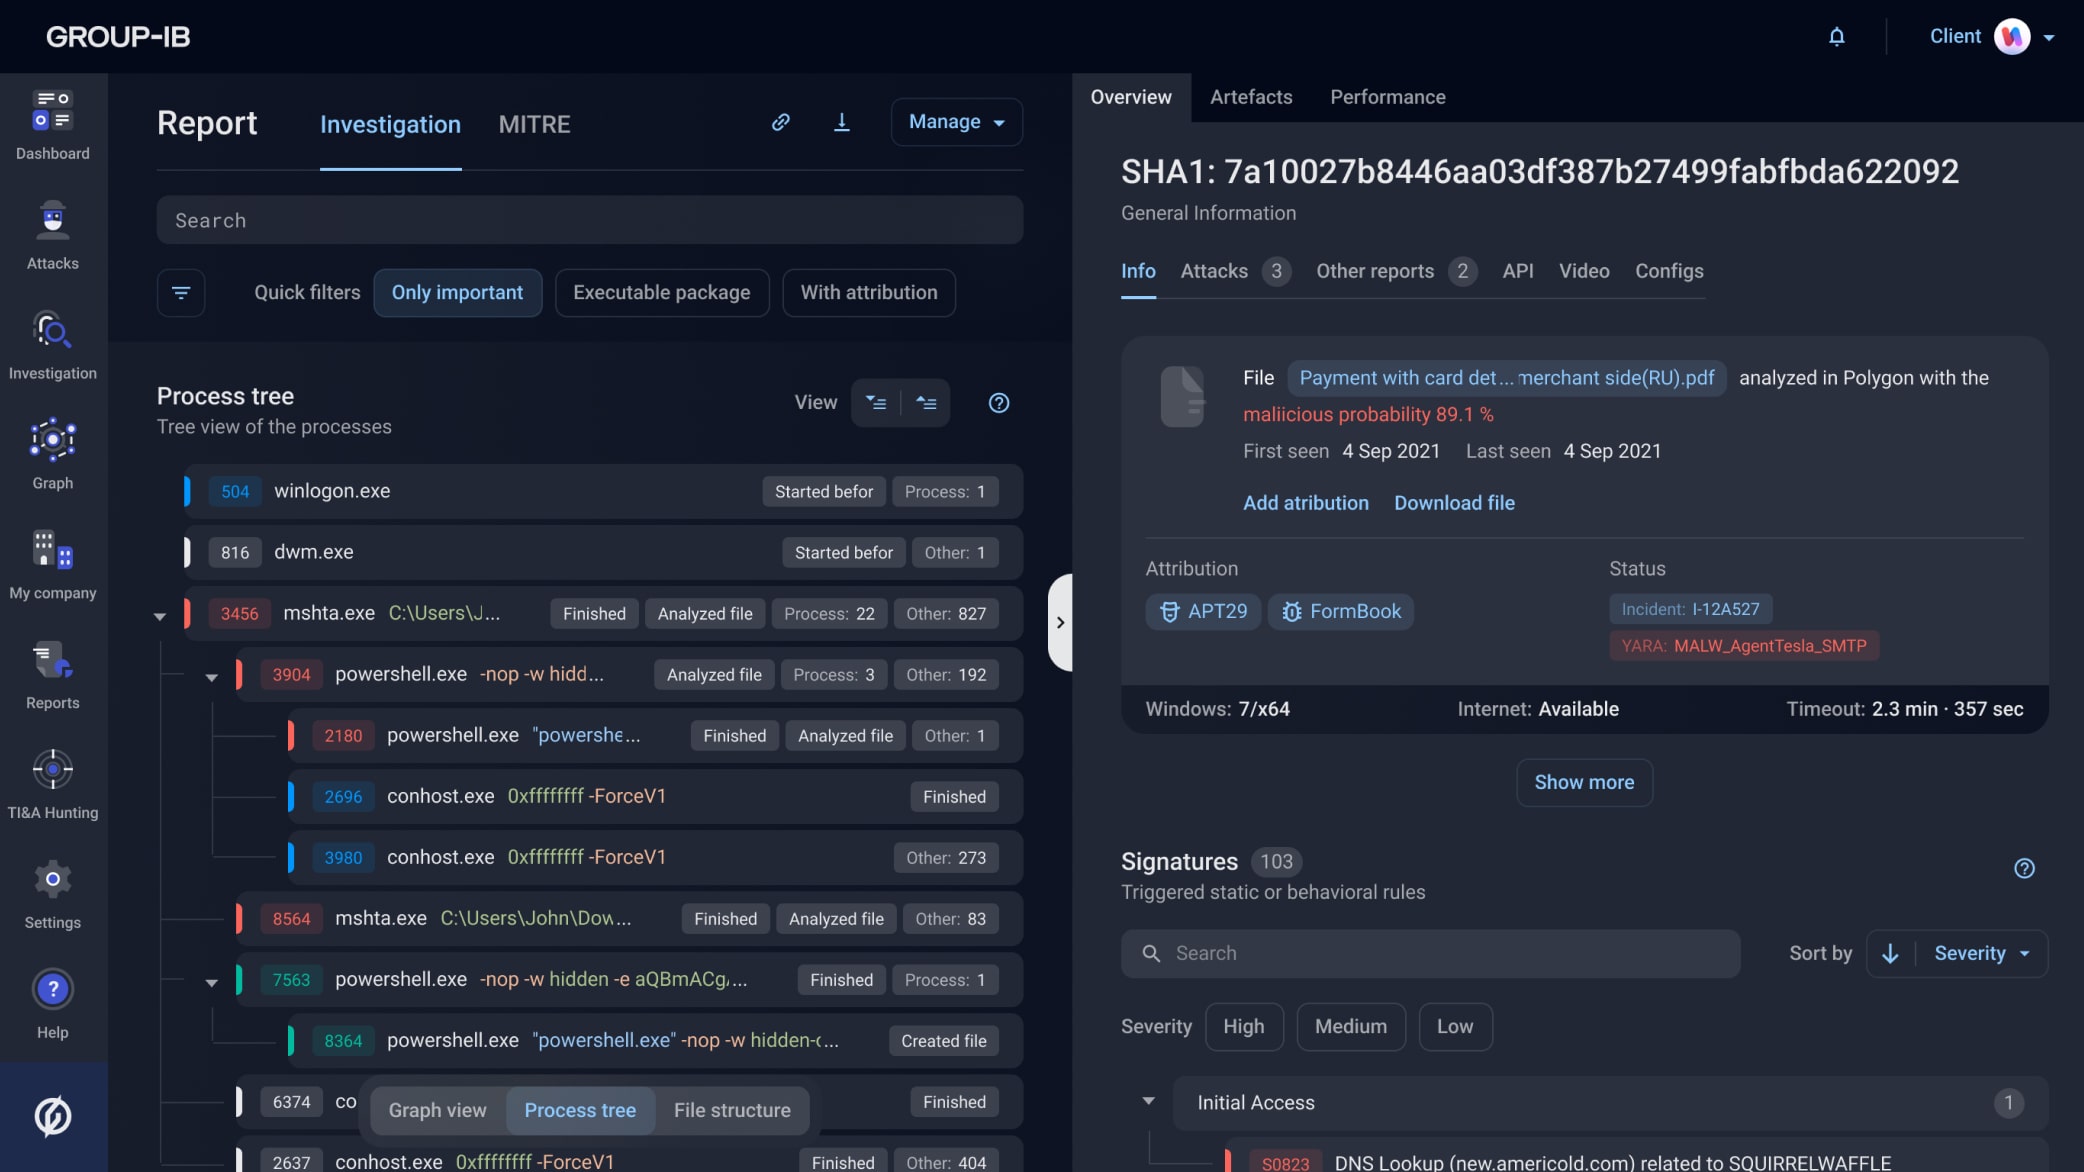
Подозрительные файлы и ссылки извлекаются из всех компонентов инфраструктуры компании и анализируются в виртуальной среде. Предотвращение доставки в инфраструктуру вредоносного ПО и принятие решений по безопасности возможны благодаря информативным отчетам по результатам углубленного анализа, обнаружению угроз, извлечению индикаторов компрометации и атрибуции атак.
В единой XDR-консоли можно легко искать следы недетектируемых угроз. Анализ данных об активности по всей организации, включая телеметрию, метаданные, логи, NetFlow и многое другое, позволяет быстро выявлять активные попытки компрометации.
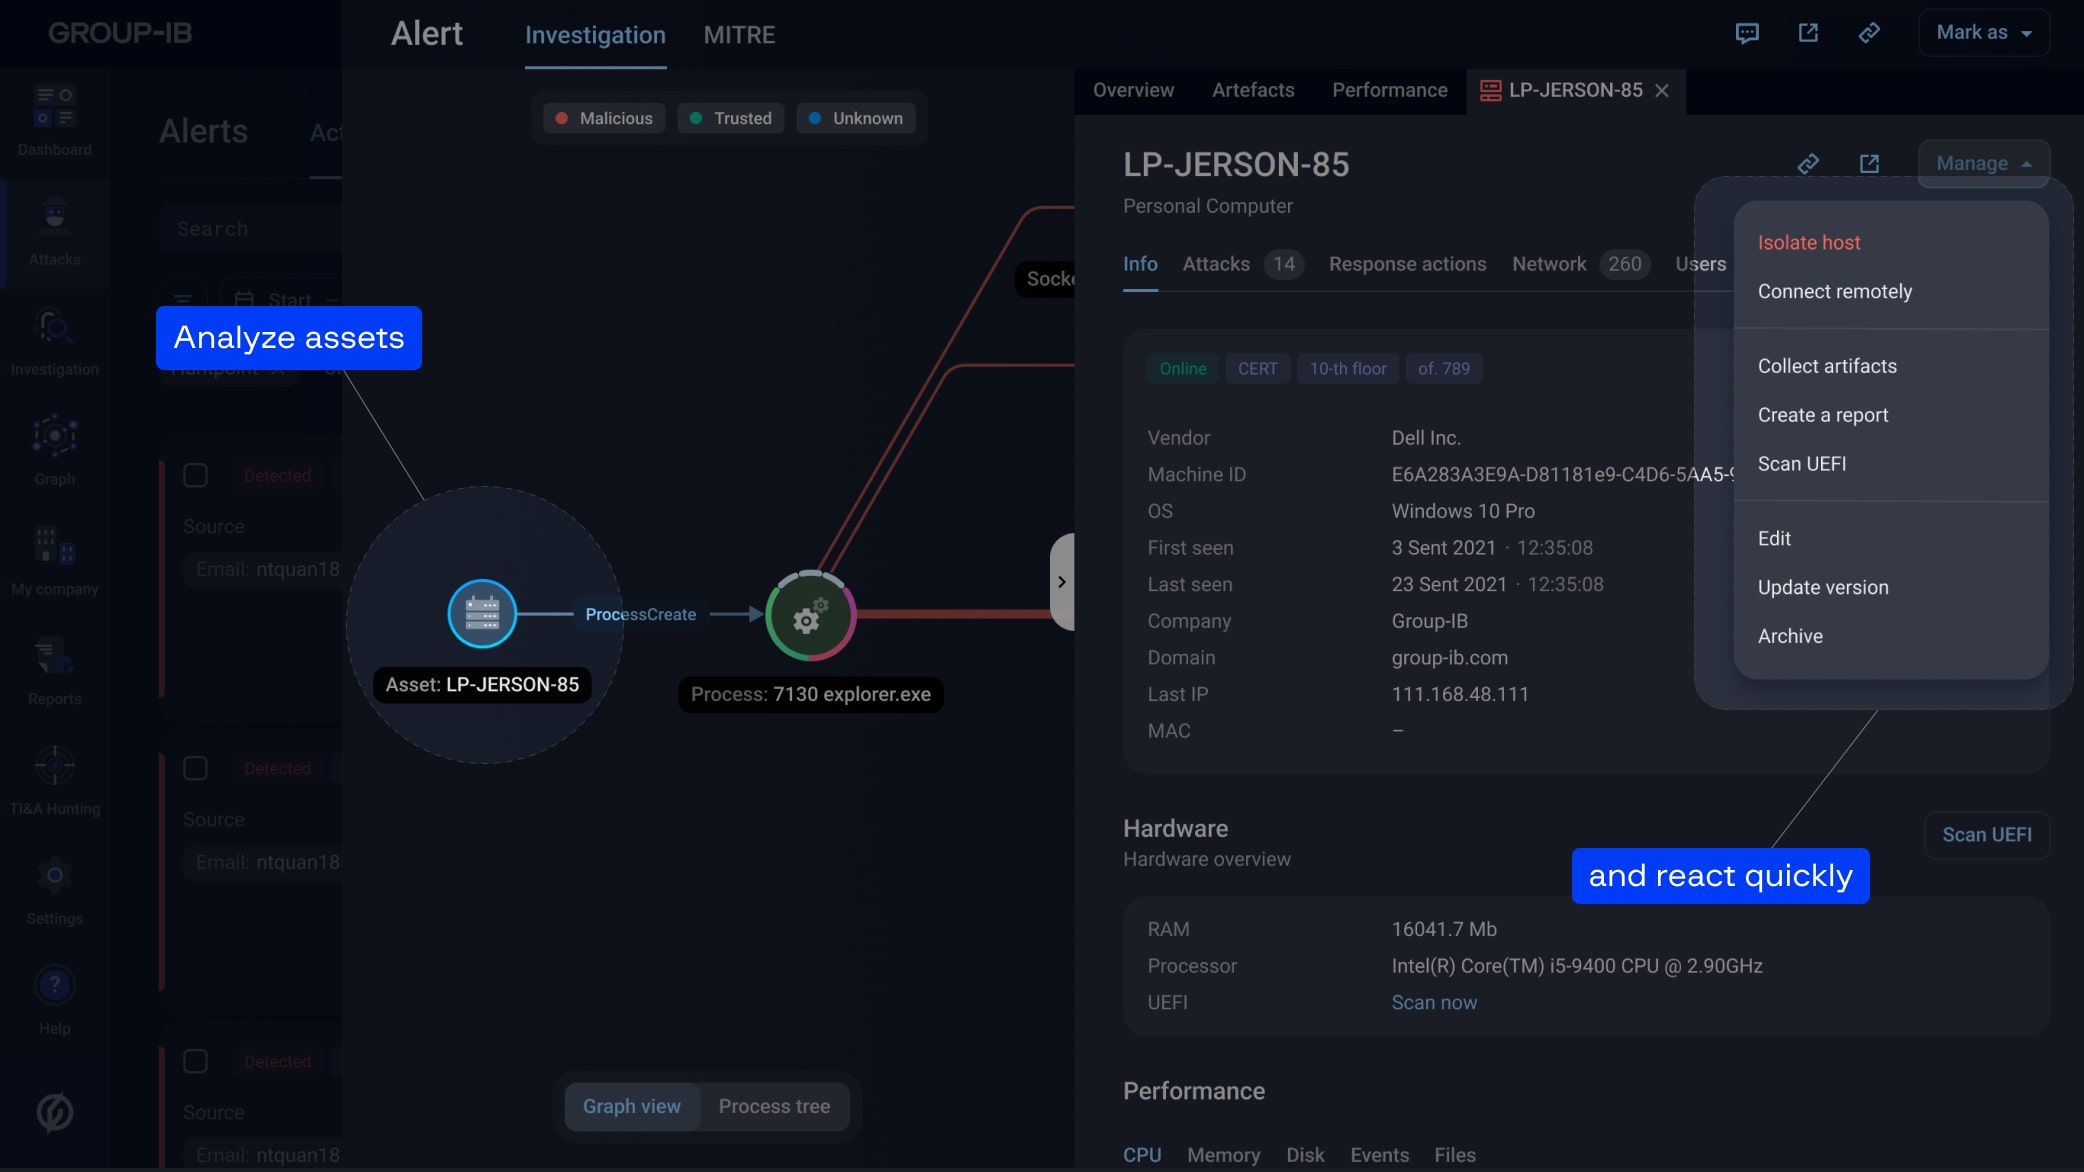
Остановить инцидент в один клик – это возможно благодаря консоли Group-IB Managed XDR. Интерфейс решения позволит отследить каждый шаг злоумышленников, оперативно изолировать скомпрометированные хосты и собрать необходимые данные для криминалистического анализа.
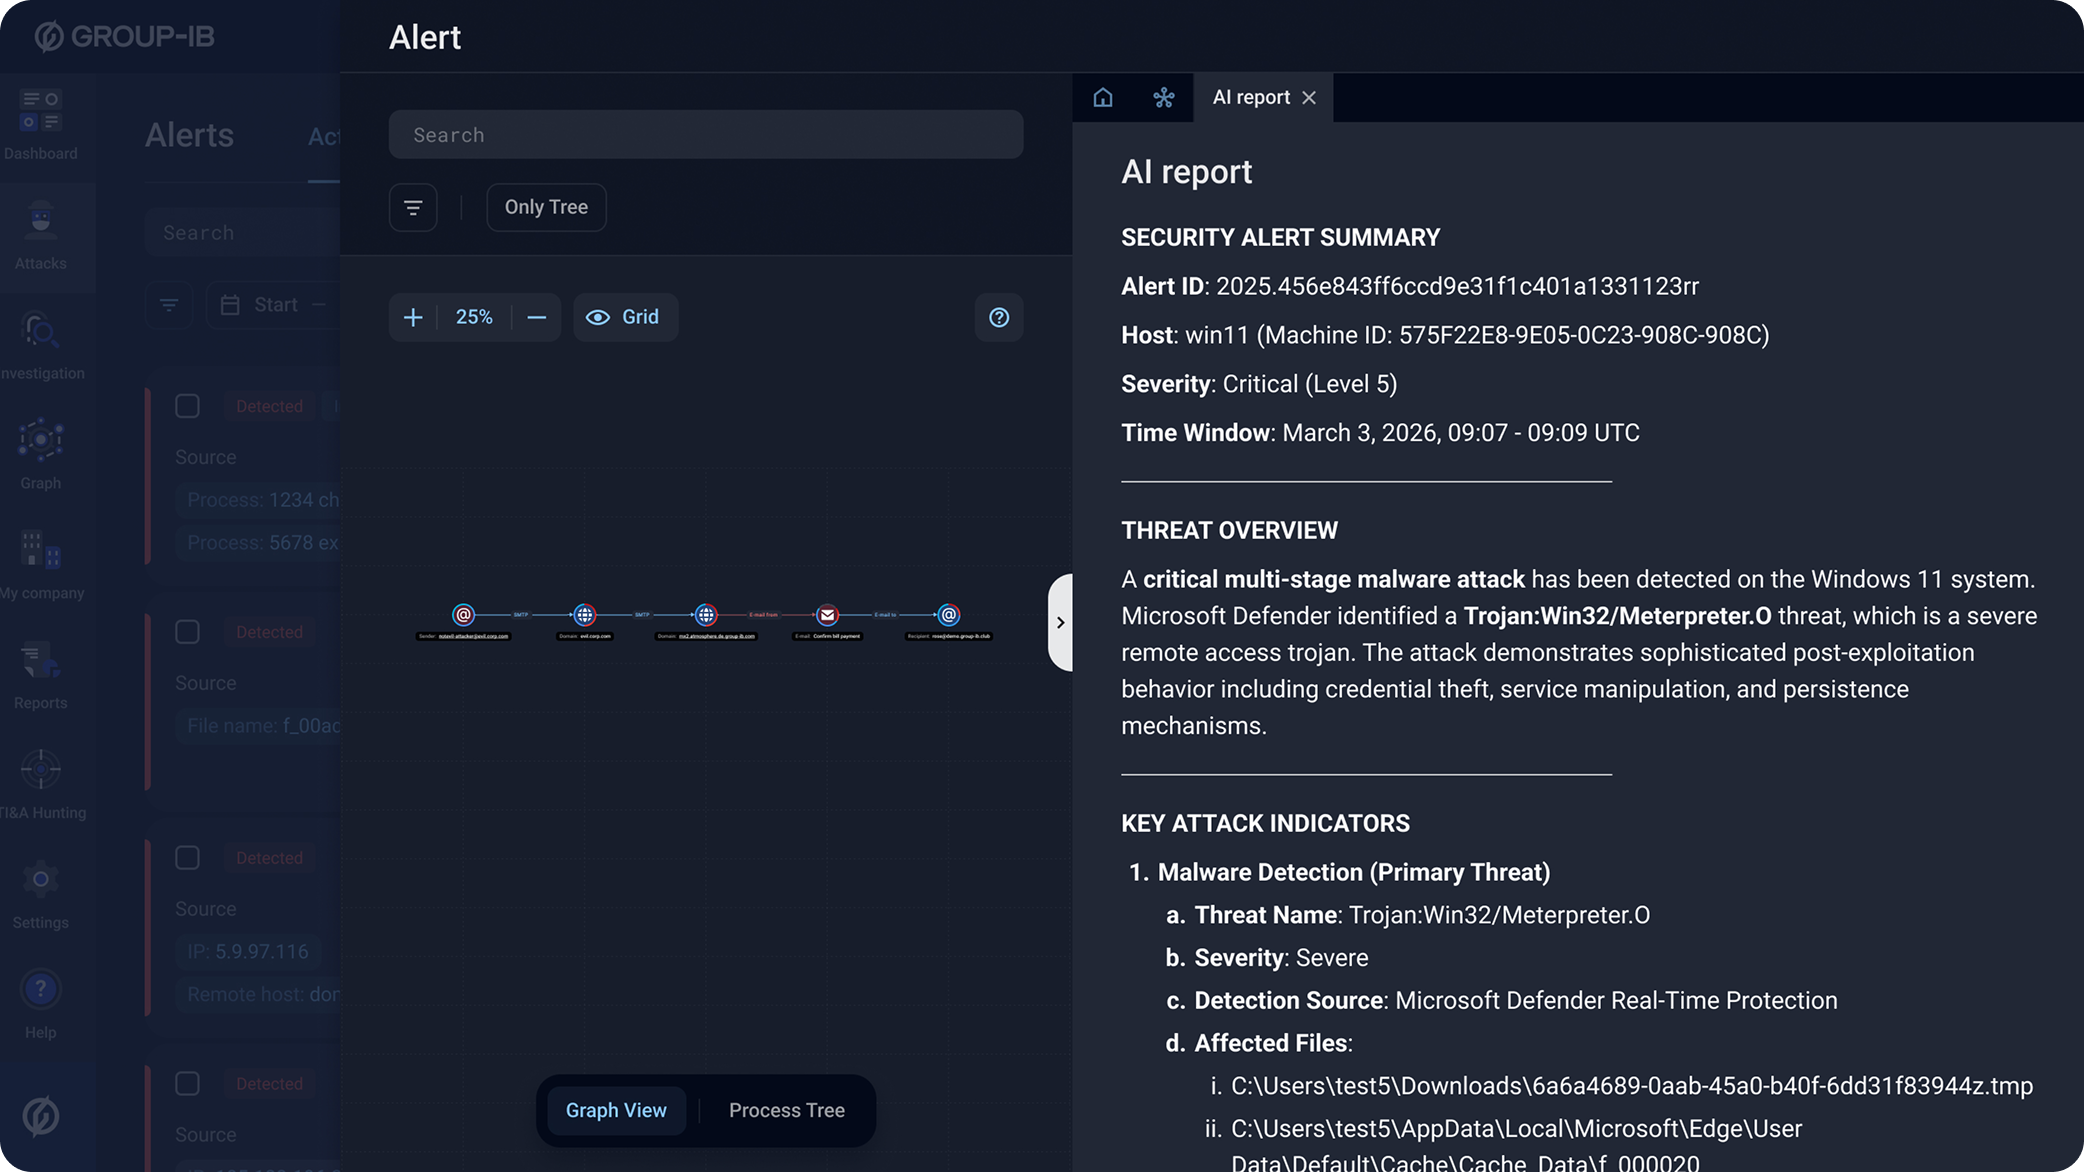
Prevyn AI — это когнитивное ядро Unified Risk Platform. В рамках Managed XDR система Prevyn AI анализирует оповещения, соответствующие сигнатуры и вредоносную активность во всей вашей инфраструктуре, используя Threat Intelligence от Group‑IB. На основе этого анализа ИИ подготавливает меры реагирования для проверки аналитиками. Аналитики проверяют, корректируют и утверждают эти меры, а затем запускают процесс устранения угроз одним нажатием кнопки.
Prevyn AI сокращает время от получения оповещения до принятия мер благодаря контекстной аналитике и структурированным рекомендациям, интегрированным непосредственно в существующий рабочий процесс аналитика.

Prevyn AI анализирует оповещения, связанные с ними сигнатуры и вредоносную активность во всей вашей инфраструктуре в сочетании с данными Threat Intelligence. На основе этого анализа система формирует сценарии устранения угроз с описанием мер реагирования для проверки аналитиками. После утверждения устранение угроз можно запустить одним щелчком мыши.
Одним движением аналитики могут сформировать четкое текстовое описание инцидента на основе данных оповещений, уже имеющихся в продукте. Эта функция сокращает время, затрачиваемое на ручную документацию, и упрощает принятие мер реагирования в более обширных средах.
Защитите критически важные элементы поверхности атаки в вашей инфраструктуре, проактивно ищите злоумышленников и реагируйте на атаки в режиме реального времени.

Максимальная информированность об уровне защищенности компании, в том числе о событиях на хостах, серверах, в электронной почте, сетевом трафике и облачных хранилищах.

Обеспечение непрерывности бизнес-процессов и повышение окупаемости инвестиций в безопасность благодаря гибким опциям интеграции и быстрому внедрению.

Автоматизируйте рутинные задачи, чтобы высвободить ресурсы и позволить алгоритмам ML разобраться в огромных массивах данных, чтобы сотрудники SOC могли реагировать на угрозы, которые необходимо устранить.

Использование запатентованных технологий и международного опыта для выявления сложных угроз, которые обычно остаются незамеченными.

Взаимодействие с ведущими аналитиками в общей среде и расширение возможностей команды ИБ за счет дополнительного функционала обнаружения, хантинга и реагирования.

Интеграция данных из разрозненных источников увеличивает ценность каждого продукта в стеке ИБ и значительно повышает эффективность детектирования и реагирования.

Независимое исследование Forrester показало, как Managed XDR влияет на доходы и экономию клиентов, продемонстрировав значительную окупаемость инвестиций для бизнеса.
Платформа Group-IB Managed XDR, разработанная для корпоративных команд SOC, сочетает в себе передовые технологии и круглосуточный экспертный мониторинг, что помогает вам опережать постоянно меняющиеся угрозы.
 Threat Intelligence

Graph


 Attack Surface Management


 «Песочница»
 Business Email Protection


 Сеть


 EDR


Для запуска пилота заполните форму на этой странице, чтобы запросить доступ к продукту. В большинстве случаев для начала использования потребуется лишь информация о количестве конечных устройств в вашей инфраструктуре, необходимая для оценки объема работ.
Extended Detection and Response (XDR) — это класс систем информационной безопасности, созданных для проактивного обнаружения угроз и реагирования на них. XDR позволяет оптимизировать процесс поиска угроз и ускорить процесс реагирования на инциденты. Функции расширенного обнаружения и реагирования доступны в автоматическом режиме и работают на разных уровнях инфраструктуры.
Group-IB Managed XDR предоставляет организациям расширенные возможности по обнаружению и реагированию на угрозы, а также доступ к функциям поиска угроз и устранения нарушений через единый интерфейс. Решение сочетает в себе несколько передовых технологий и экспертные знания специалистов:
Сервисы MXDR от Group-IB включают круглосуточный мониторинг событий ИБ, проактивный поиск недетектируемых угроз и реагирование на выявленные инциденты.
Group-IB также предлагает ряд услуг по анализу защищенности, включая тестирование на проникновение и Red Teaming, а также услуги DFIR, включая реагирование на инциденты и eDiscovery.
Group-IB регулярно обновляет данные, используемые Managed XDR для выявления угроз в режиме реального времени. Алгоритмы машинного обучения и опытные аналитики обновляют и уточняют TTP, индикаторы компрометации и профили вредоносных программ на основе самых последних данных.
Специалисты Group-IB постоянно дорабатывают функционал и свойства Managed XDR. Примерно раз в месяц мы выпускаем обновления продукта с улучшениями и новыми функциями.
Да, организации, не располагающие необходимой экспертизой или кадровыми ресурсами для проактивного поиска угроз, могут воспользоваться платформой Group-IB Managed XDR. При поддержке высококвалифицированных аналитиков эта платформа помогает атрибутировать угрозы, анализировать тактики, техники и процедуры (TTP), характерные для конкретной компании, а также получать рекомендации по повышению уровня защищенности.
Единая панель Managed XDR собирает телеметрию из всех источников, сопоставляет предупреждения и выявляет угрозы с помощью механизма машинного обучения. Команды безопасности могут легко проверять гипотезы и искать угрозы с помощью интуитивно понятных поисковых запросов.
Да, Managed XDR регулярно используется для реагирования на инциденты. Клиенты, партнеры и специалисты Group-IB используют это решение для выявления, предотвращения и устранения угроз. Организации, у которых нет ресурсов или экспертизы для реагирования на инциденты, могут воспользоваться услугами, которые предлагает Group-IB.
В процессе проактивного поиска угроз Managed XDR автоматически коррелирует обнаруженные TTP, индикаторы компрометации и вредоносное ПО с конкретными злоумышленниками и сообщает о способах реализации атак. Эти данные позволяют ИБ-специалистам атрибутировать угрозы и выявлять ложные срабатывания.
Да, Group-IB предоставляет ряд готовых интеграций с популярными типами решений, например, SIEM. Также доступны гибкие опции API, позволяющие интегрировать Managed XDR с любыми сторонними решениями, включая специально разработанные дашборды.