Получите круглосуточную помощь по реагированию на инциденты от нашей глобальной команды
- АТР: +65 3159 4398
- ЕС и Северная Америка: +31 20 890 55 59
- MEA: +971 4 540 6400
- LATAM: +56 2 275 473 79
Получите круглосуточную помощь по реагированию на инциденты от нашей глобальной команды
Защита от мошенничества в режиме реального времени благодаря сотрудничеству с соблюдением конфиденциальности. Запатентованная токенизация, соответствующая требованиям GDPR, позволяет участникам обмениваться подозрительными данными без раскрытия личной информации, превращая изолированные предупреждения в защиту всей сети.

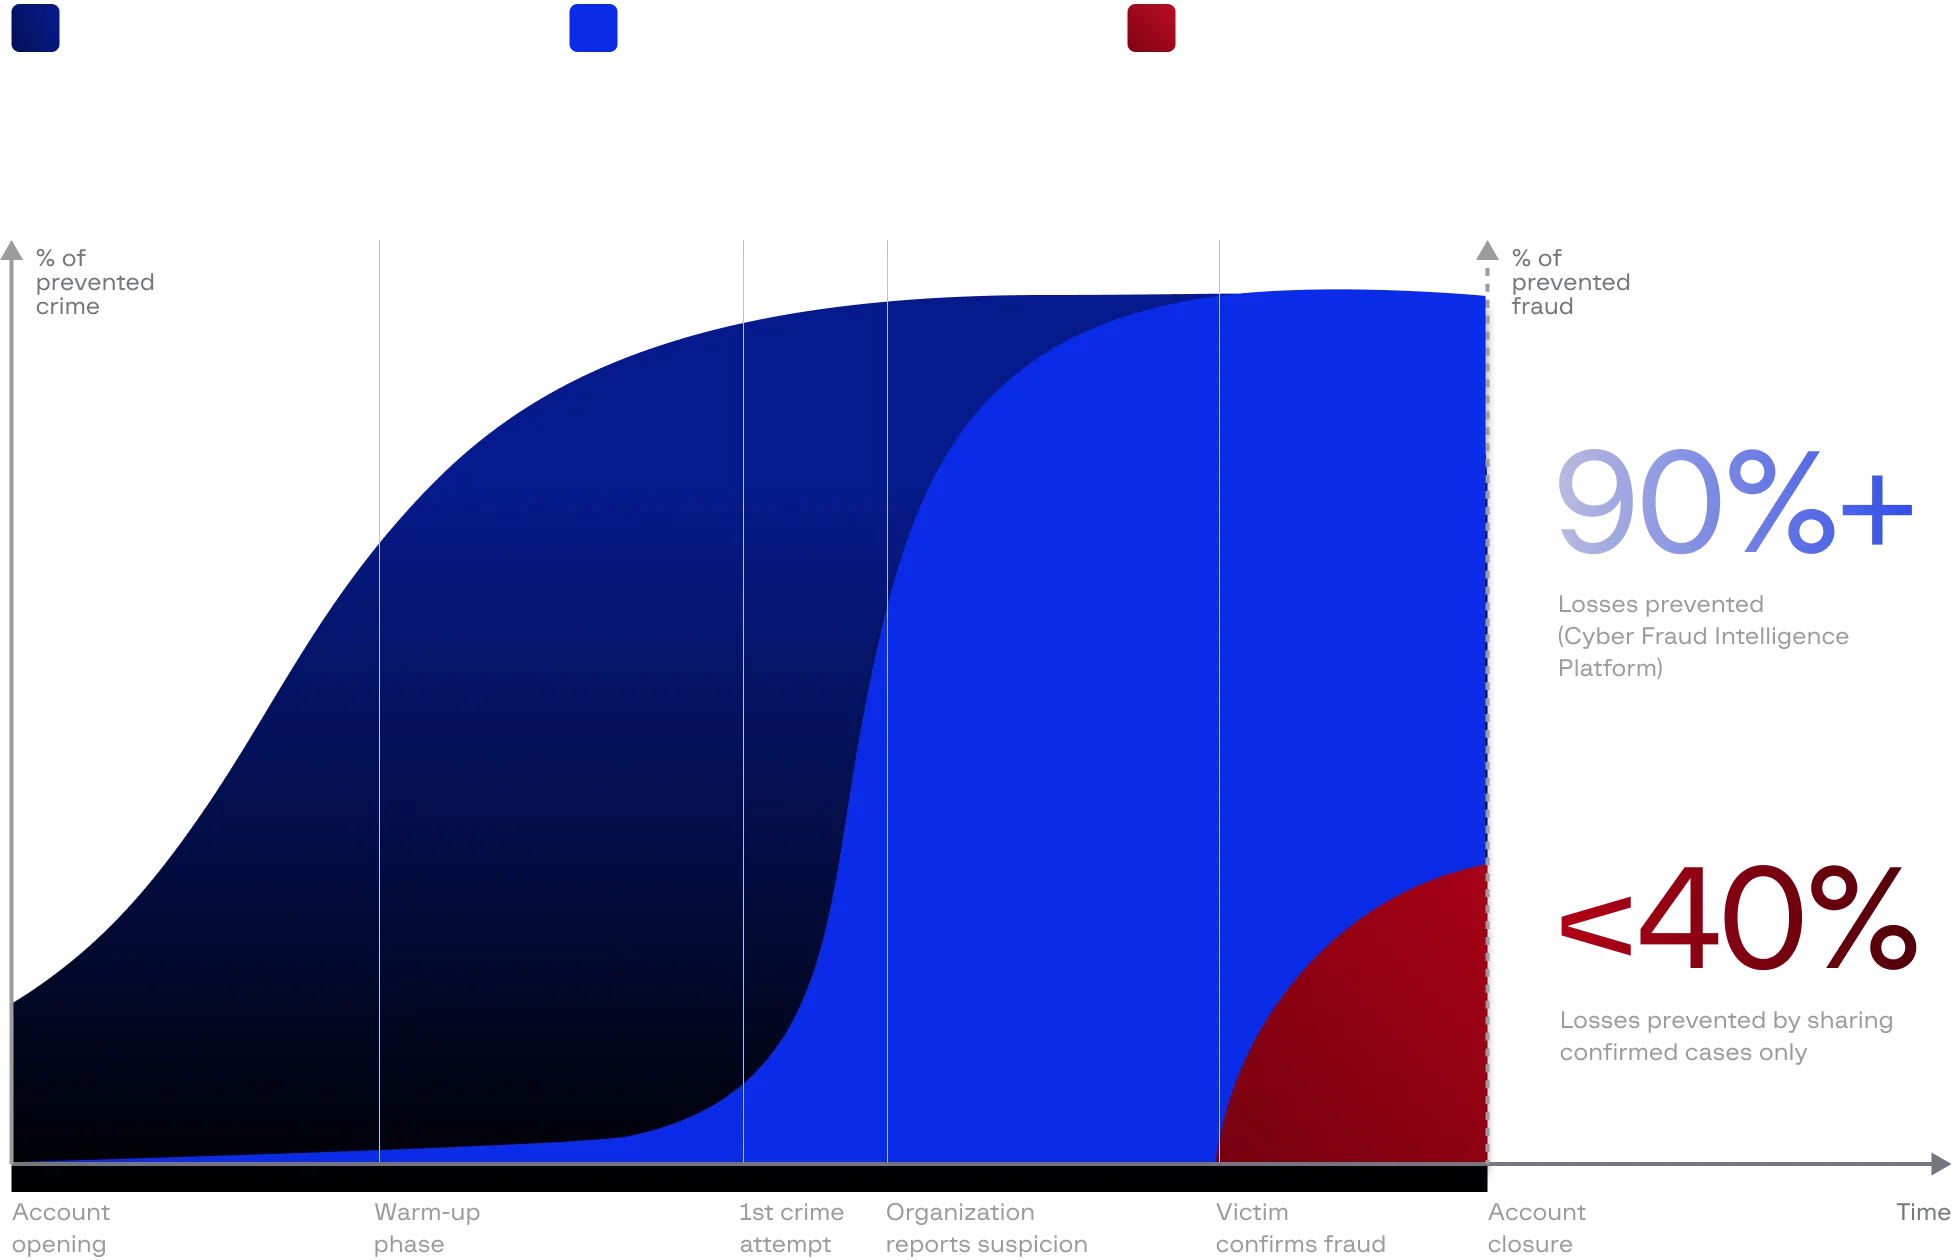
Типичный цикл мошенничества включает в себя 4–8-недельную фазу подготовки, после которой следует быстрое исполнение. В то время как правила конфиденциальности задерживают традиционный обмен информацией до момента появления убытков, Cyber Fraud Intelligence Platform выявляет подозрительную активность в течение этого периода подготовки, что позволяет проактивно блокировать мошенничество до его совершения.


Group-IB предоставляет технологию для Cyber Fraud Intelligence Platform, которую участники внедряют в рамках
своей собственной инфраструктуры, сохраняя полный контроль над данными. Независимая от конкретной системы модульная архитектура опирается на вашу
существующую конфигурацию без необходимости дорогостоящей замены оборудования, превращая изолированные организации в сеть защиты от
скоординированного мошенничества.

Обменивайтесь личной информацией клиентов между учреждениями, что ранее было ограничено правилами конфиденциальности. Платформа токенизирует номера телефонов, идентификаторы устройств и данные учетных записей для корреляции паттернов в масштабах всей сети. Наша распределенная токенизация обеспечивает защиту конфиденциальности, которую не могут обеспечить методы хеширования. Конфиденциальные данные остаются в вашей среде, преобразуя изолированные оповещения в решения по предотвращению преступлений в режиме реального времени.


Group-IB Cyber Fraud Intelligence Platform помогает
организациям безопасно обмениваться сигналами о рисках в режиме реального времени,
прогнозировать и пресекать мошенничество до перевода средств

Group-IB обладает обширным практическим опытом в расследовании преступлений в сфере высоких технологий и является официальным партнером международных правоохранительных органов
. Эта «детективная ДНК» заложена во всех наших технологиях.


Заинтересованы в безопасном сотрудничестве и предотвращении мошенничества до возникновения убытков?
Поговорите с одним из наших экспертов, чтобы узнать больше о Cyber Fraud Intelligence Platform.
Платформа для совместной работы, позволяющая участникам обмениваться информацией о мошенничестве в режиме реального времени без раскрытия конфиденциальных данных.
Регулирующие органы признают, что для предотвращения мошенничества необходимо сотрудничество. Регулятор платежных систем Великобритании требует обмена данными для предотвращения APP-мошенничества, MAS Сингапура запустил COSMIC для совместной защиты, а предложенный ЕС PSD3 включает требования по обмену информацией о мошенничестве. Cyber Fraud Intelligence Platform помогает учреждениям выполнять эти новые требования, сохраняя при этом соответствие GDPR.
Конфиденциальные идентификаторы никогда не покидают вашу среду. Распределенная токенизация генерирует необратимые токены, которые можно безопасно передавать и анализировать.
Да. Его микросервисная архитектура легко подключается к системам управления делами, механизмам оценки рисков и инструментам мониторинга транзакций. Она легко настраивается, что означает, что учреждения могут адаптировать рабочие процессы, правила оценки рисков и интеграции к своим операционным и нормативным потребностям. Нет необходимости заменять или перестраивать вашу инфраструктуру.
Нет. Cyber Fraud Intelligence Platform полностью независима от типов данных и адаптируется к новым схемам мошенничества без изменения своей основной инфраструктуры. Каждый участник запускает Cyber Fraud Intelligence Platform Connector в своей безопасной среде, который можно настроить для обработки новых типов данных, таких как IP-адреса, идентификаторы устройств или данные о доставке. Такая гибкость позволяет платформе развиваться вместе с появляющимися угрозами — от APP-мошенничества до кредитного мошенничества или возвратных платежей в электронной коммерции, — при этом сохраняя соответствие требованиям GDPR.
Участники сразу же получают доступ к данным о мошенничестве, предоставляемым Group-IB Threat Intelligence, которые заполняют контекст риска. Ценность платформы растет по мере подключения к ней все большего числа организаций, однако первые пользователи получают мгновенный доступ к данным о мошенничестве из более чем 60 глобальных источников аналитической информации.
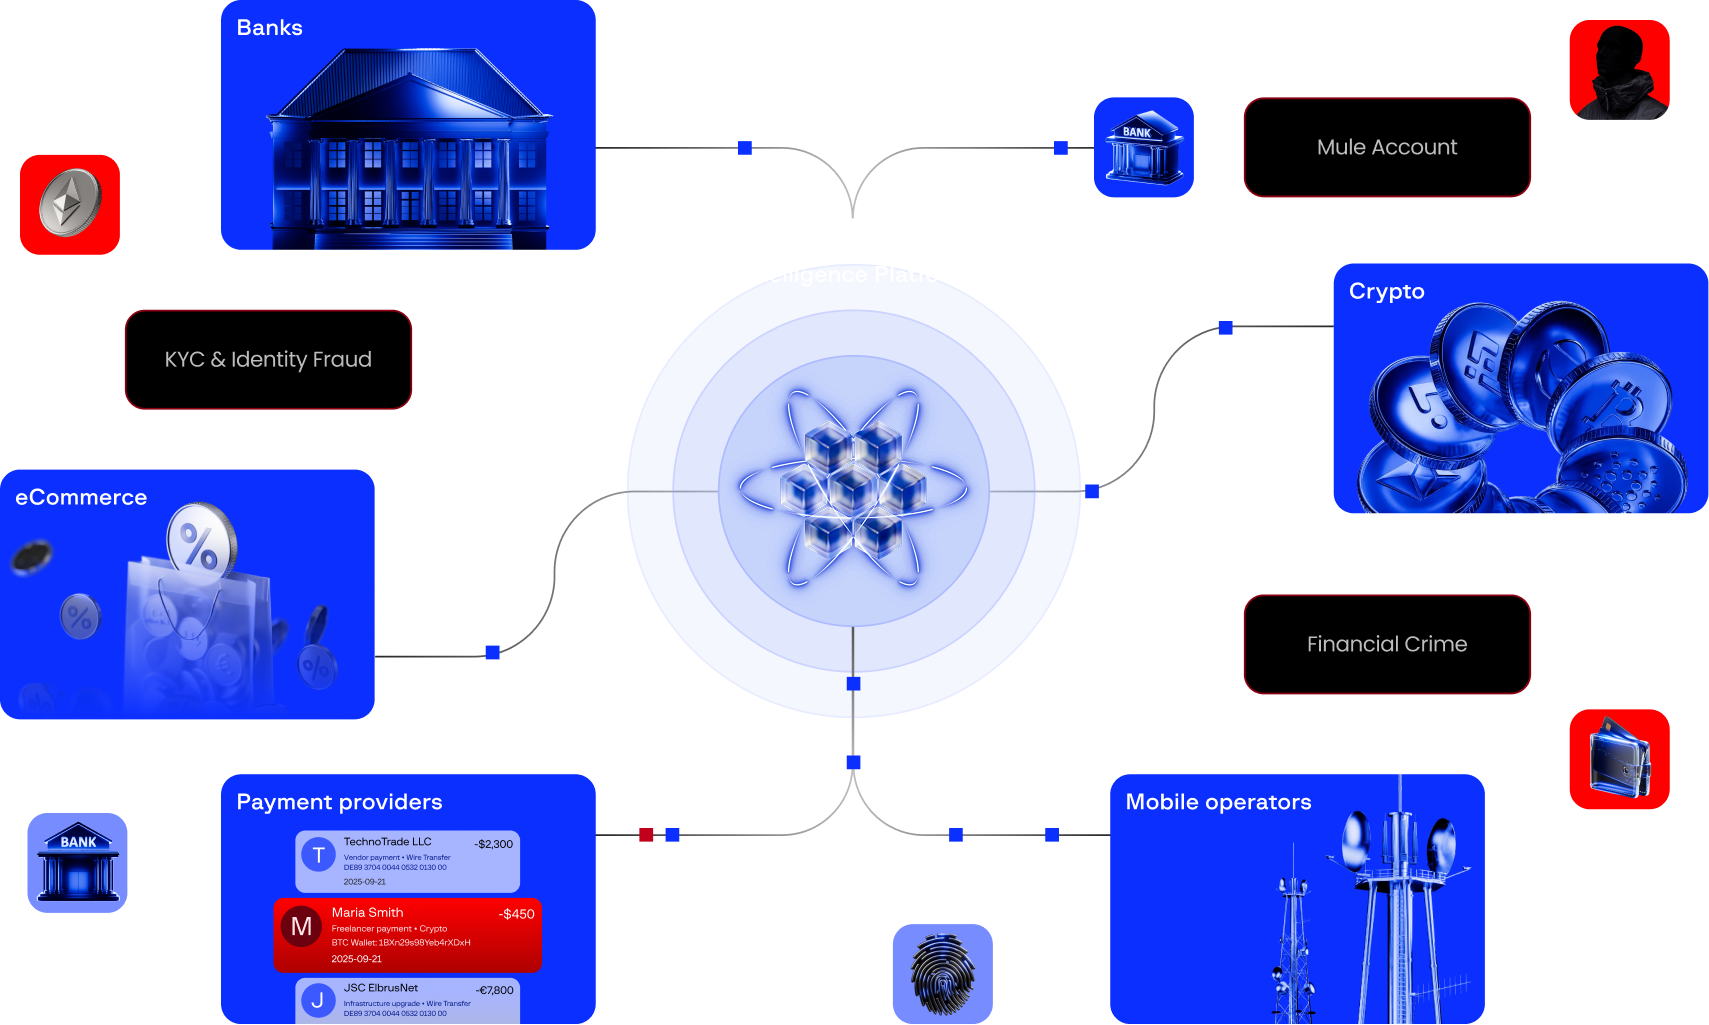
Нет. Платформа обслуживает любые участвующие организации: платежные системы, платформы электронной коммерции, телекоммуникационных операторов, криптовалютные сервисы, регулирующие органы и отраслевые ассоциации.
Учреждения могут начать выявлять повторяющиеся схемы и блокировать счета дропов в течение нескольких недель после внедрения системы.
Да. Он полностью соответствует требованиям GDPR и разработан в соответствии со стандартами обмена данными ISO 20022, с независимой сертификацией Veritas.
Доступ к более обширной аналитической информации позволяет на ранних этапах выявлять сети дропов, мошенничество с авторизованными push-платежами (APP) и синтетические личности. Это снижает убытки от мошенничества, уменьшает количество ложных срабатываний и укрепляет доверие клиентов. Кроме того, это помогает участникам позиционировать себя в качестве лидеров отрасли, влияющих на более широкие практики борьбы с мошенничеством.
Регулирующие органы могут разместить центр обработки данных в рамках модели попечительства, получая системный надзор не работая с исходными данными. Это обеспечивает национальный или региональный обзор тенденций в области мошенничества, оставляя повседневную профилактику в руках участвующих банков.