


















Rapporto sulle tendenze della criminalità high-tech 2026
Il rapporto sulle tendenze della criminalità high-tech 2026 rivela come questo cambiamento abbia industrializzato la criminalità informatica, mettendo a nudo...
Ottenete assistenza per la risposta agli incidenti 24 ore su 24, 7 giorni su 7, da parte del nostro team globale.


Dal supporto di emergenza alla resilienza strategica in un unico accordo
Per saperne di più



Scoprite il nostro centro risorse

La tua guida all'innovazione, all'adozione e all'accelerazione dell'IA nella sicurezza informatica

La frode moderna non è un evento isolato. È una campagna industrializzata che ha inizio settimane prima del pagamento. La transazione è il punto in cui la frode termina, non quello in cui ha luogo. Questo documento illustra come contrastare la campagna settimane prima del pagamento, anziché documentarla a posteriori.
La tua guida all'innovazione, all'adozione e all'accelerazione dell'IA nella sicurezza informatica
Per saperne di più


Caratteristiche principali della soluzione di threat intelligence di Group-IB
La prima linea di difesa non dovrebbe essere la vostra infrastruttura. Basata sull’ Unified Risk Platform, la piattaforma Group-IB Threat Intelligence è una soluzione di intelligence sulle minacce informatiche di livello aziendale che blocca gli aggressori prima ancora che sferrino un attacco. Fornisce informazioni in tempo reale sulle minacce su misura per le vostre esigenze, consentendovi di rafforzare in modo proattivo le vostre difese.

Indaga sulle minacce in pochi minuti, non in ore. L'intelligenza artificiale di Prevyn coordina 12 agenti specializzati — ciascuno esperto in un settore specifico dell'intelligence sulle minacce — per eseguire automaticamente ricerche complesse e articolate in più fasi, consentendo agli analisti di ottenere risultati strutturati e supportati da fonti attendibili senza dover ricorrere a una compilazione manuale. Tre agenti sono stati appositamente progettati per anticipare gli attacchi prima che si verifichino: Rilevamento delle compromissioni, Rilevamento delle infrastrutture dannose e Attività di attacco.
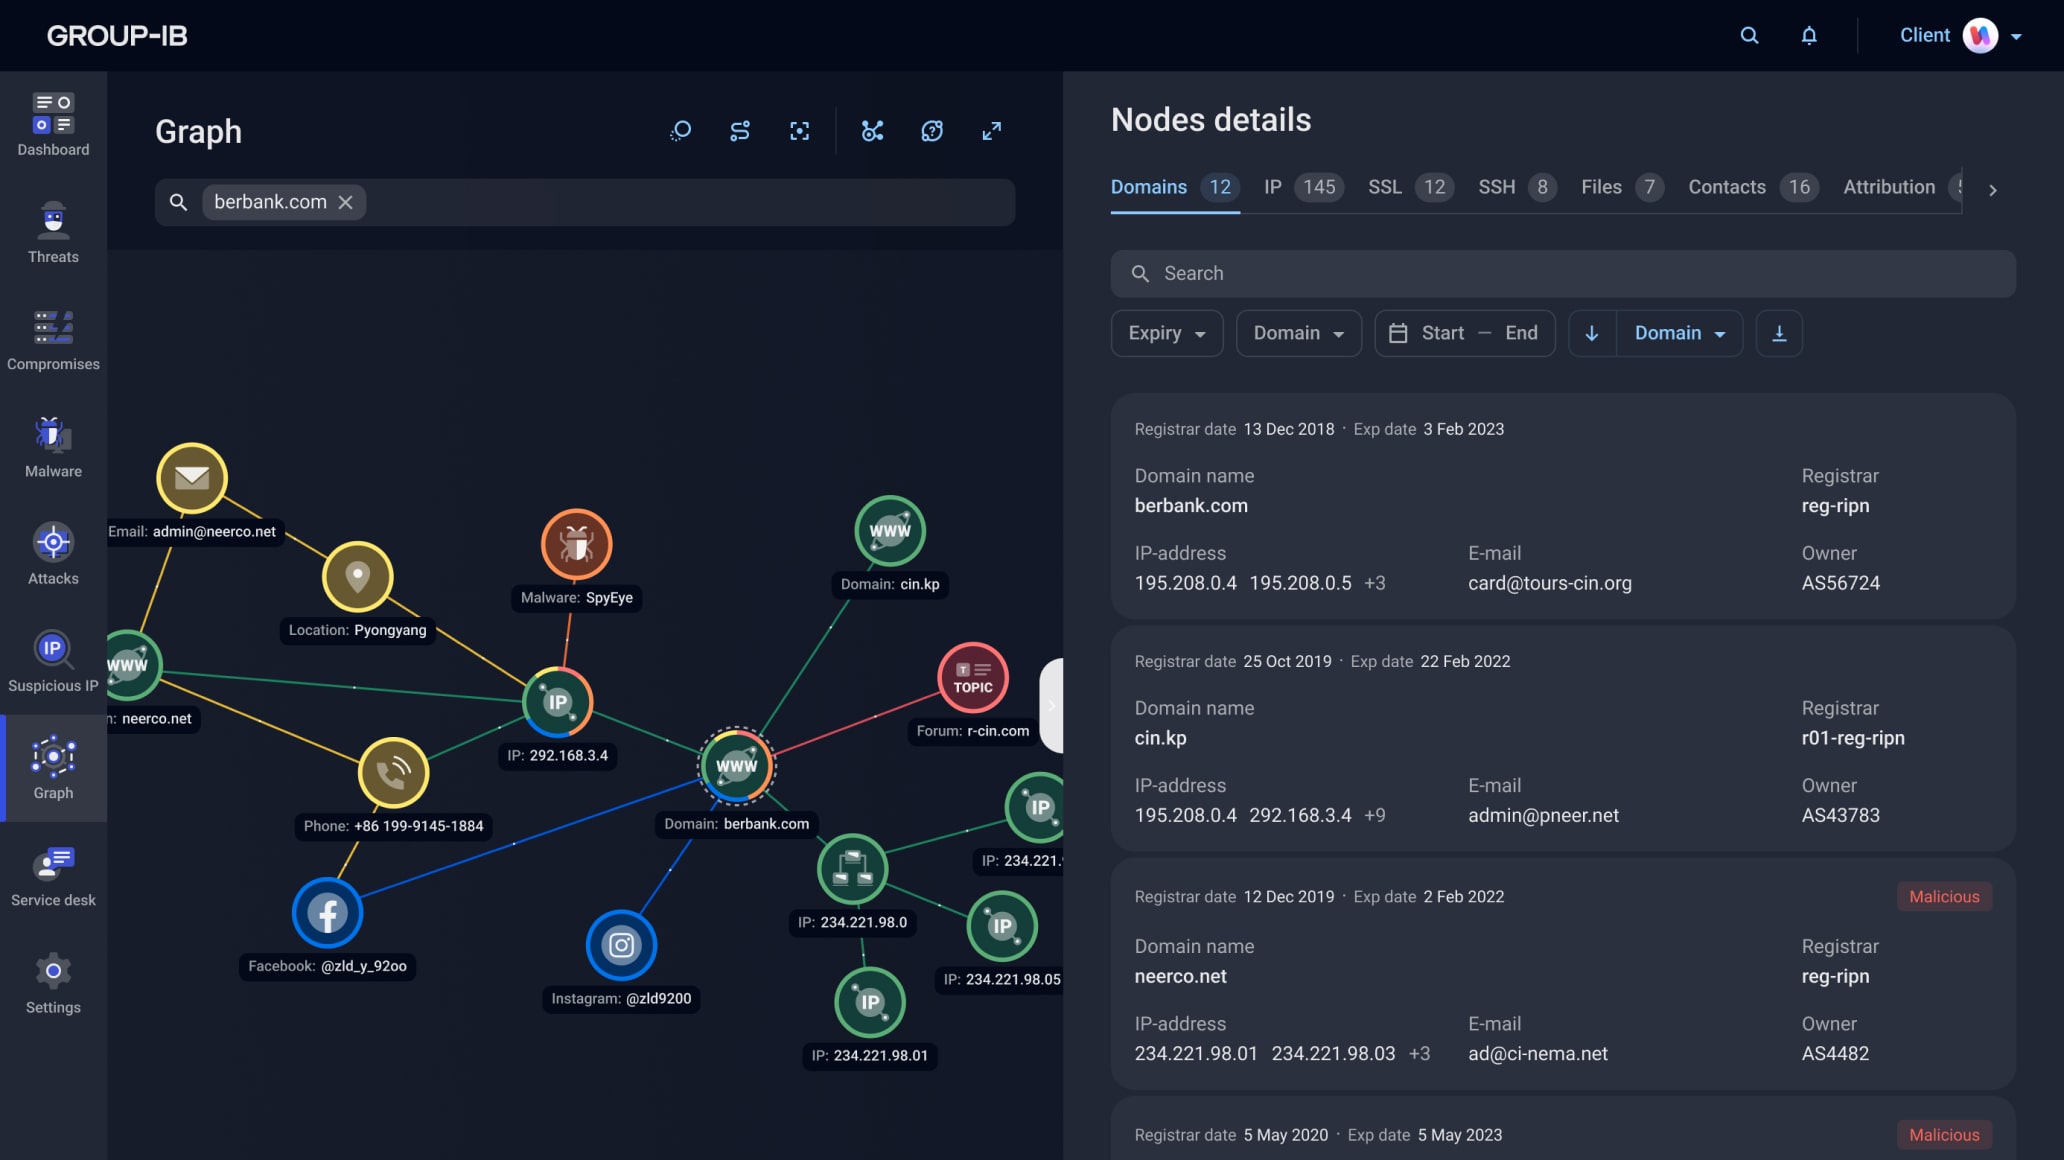
Analizza le minacce informatiche grazie all'interfaccia grafica intuitiva della piattaforma " Group-IB "Threat Intelligence . Utilizza il grafico per esplorare le relazioni tra gli autori delle minacce, la loro infrastruttura e gli strumenti che utilizzano, e approfondisci questi dettagli con un semplice clic.
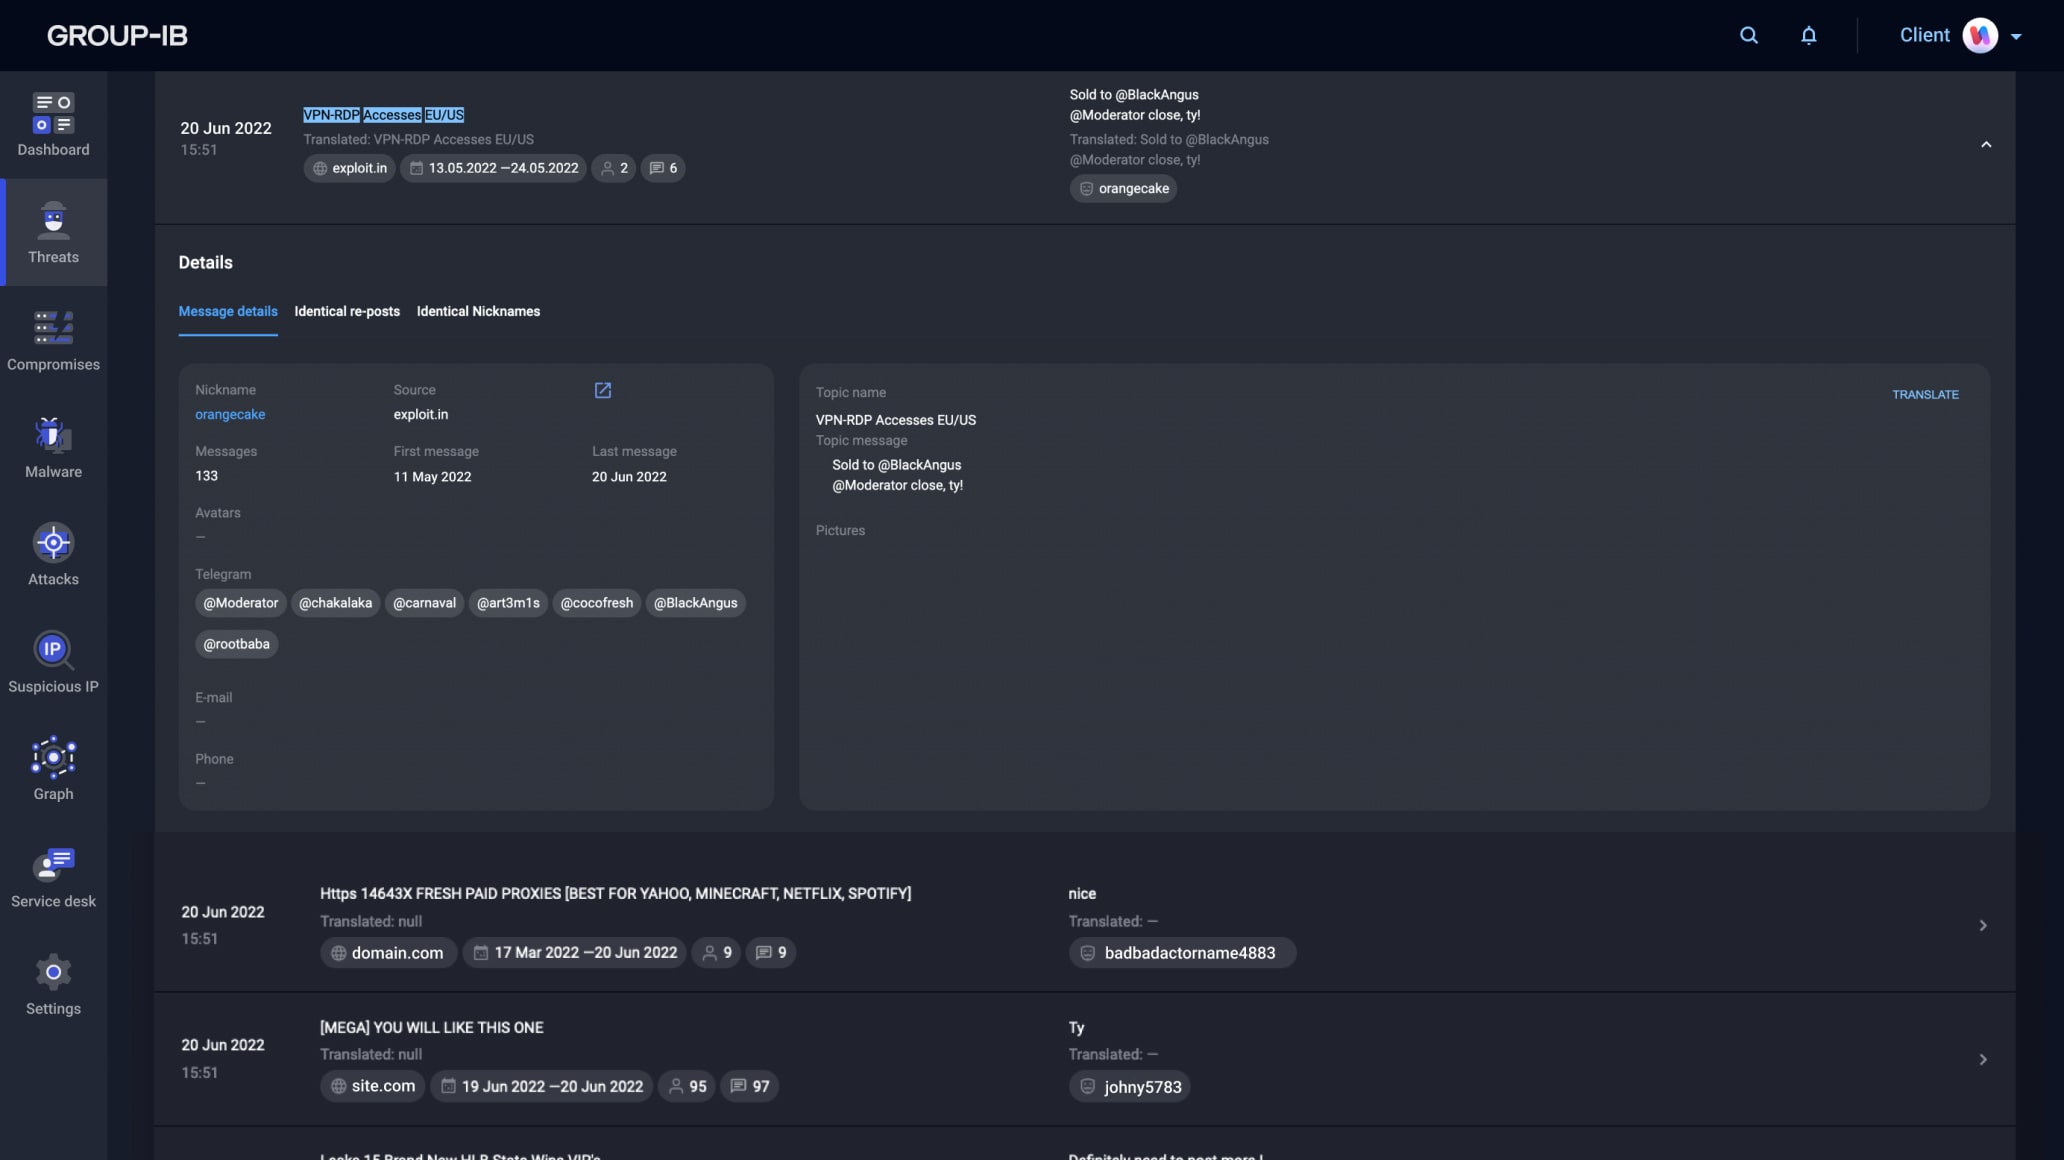
Group-IB Unified Risk Platform, prodotto da [nome azienda], vanta la più ampia libreria del settore di fonti di dati provenienti dal dark web e l’accesso a informazioni sulle minacce digitali, consentendovi di individuare attività illecite e monitorare il dark web per verificare se la vostra organizzazione vi sia menzionata. È possibile creare regole per ricevere una notifica ogni volta che viene discusso un argomento di vostro interesse.
Sfrutta la piattaforma di intelligence sulle minacce informatiche di Group-IBper comprendere rapidamente i comportamenti, i metodi preferiti e l’infrastruttura degli autori delle minacce, grazie a informazioni dettagliate sulle loro attività nel formato MITRE ATT&CK. L’ Unified Risk Platform a e registra i propri attacchi in tempo reale. Queste informazioni possono essere facilmente consultate all’interno della nostra piattaforma di intelligence sulle minacce.
Tracciate gli avversari da un unico cruscotto. La nostra piattaforma di threat intel fornisce un cruscotto personalizzato di intelligence sulle minacce digitali per monitorare gli attori che prendono di mira la vostra azienda, i vostri partner e le persone di interesse.
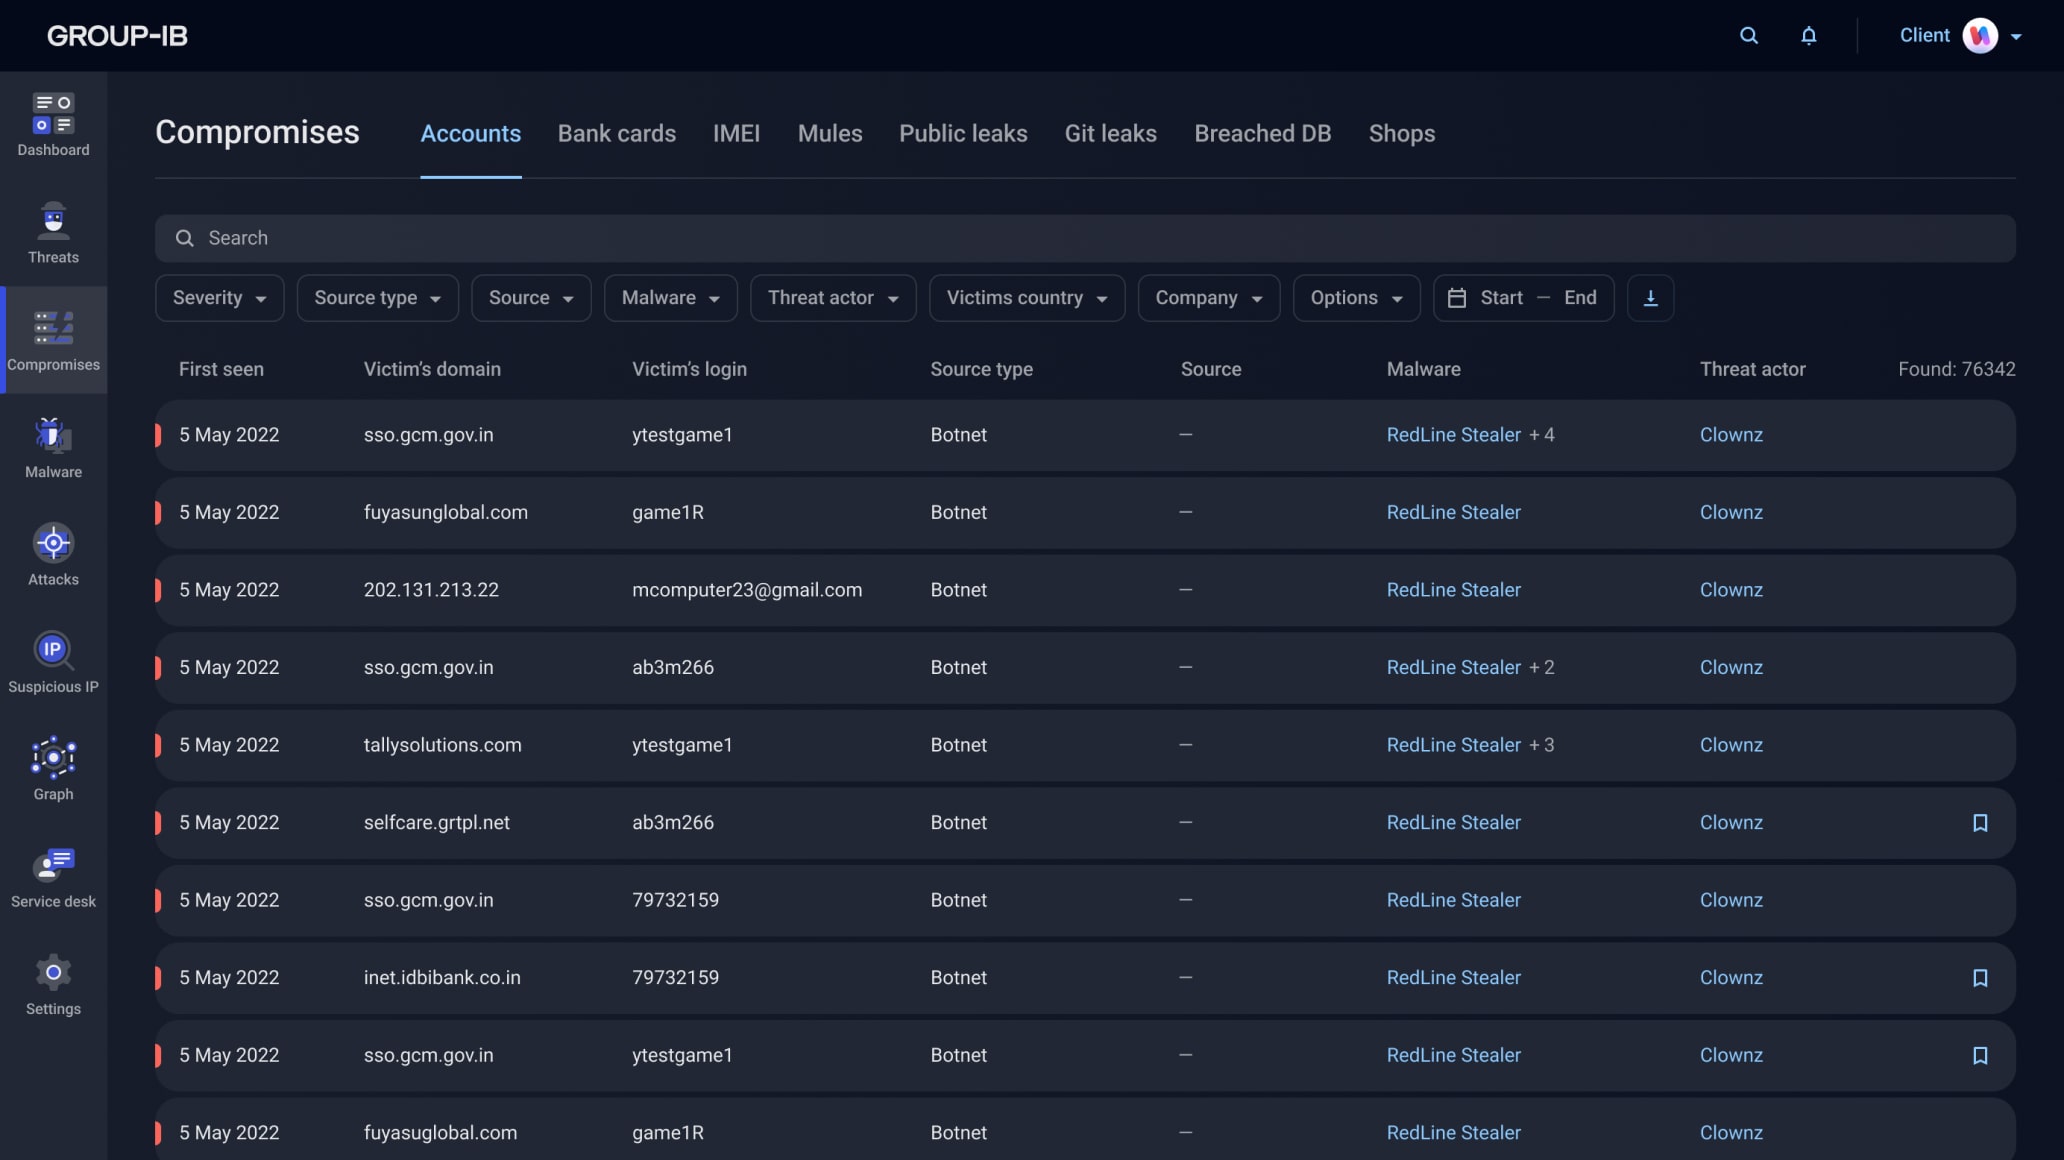
Utilizza la nostra soluzione di threat intelligence per individuare credenziali compromesse, inclusi gli account personali di figure di spicco, i dati delle carte di pagamento e i database oggetto di violazioni, prima che possano essere utilizzati per sferrare attacchi o causare danni finanziari. È possibile impostare avvisi all’interno della piattaforma Group-IB Threat Intelligence per ricevere una notifica ogni volta che viene rilevata una compromissione che riguarda la tua organizzazione.
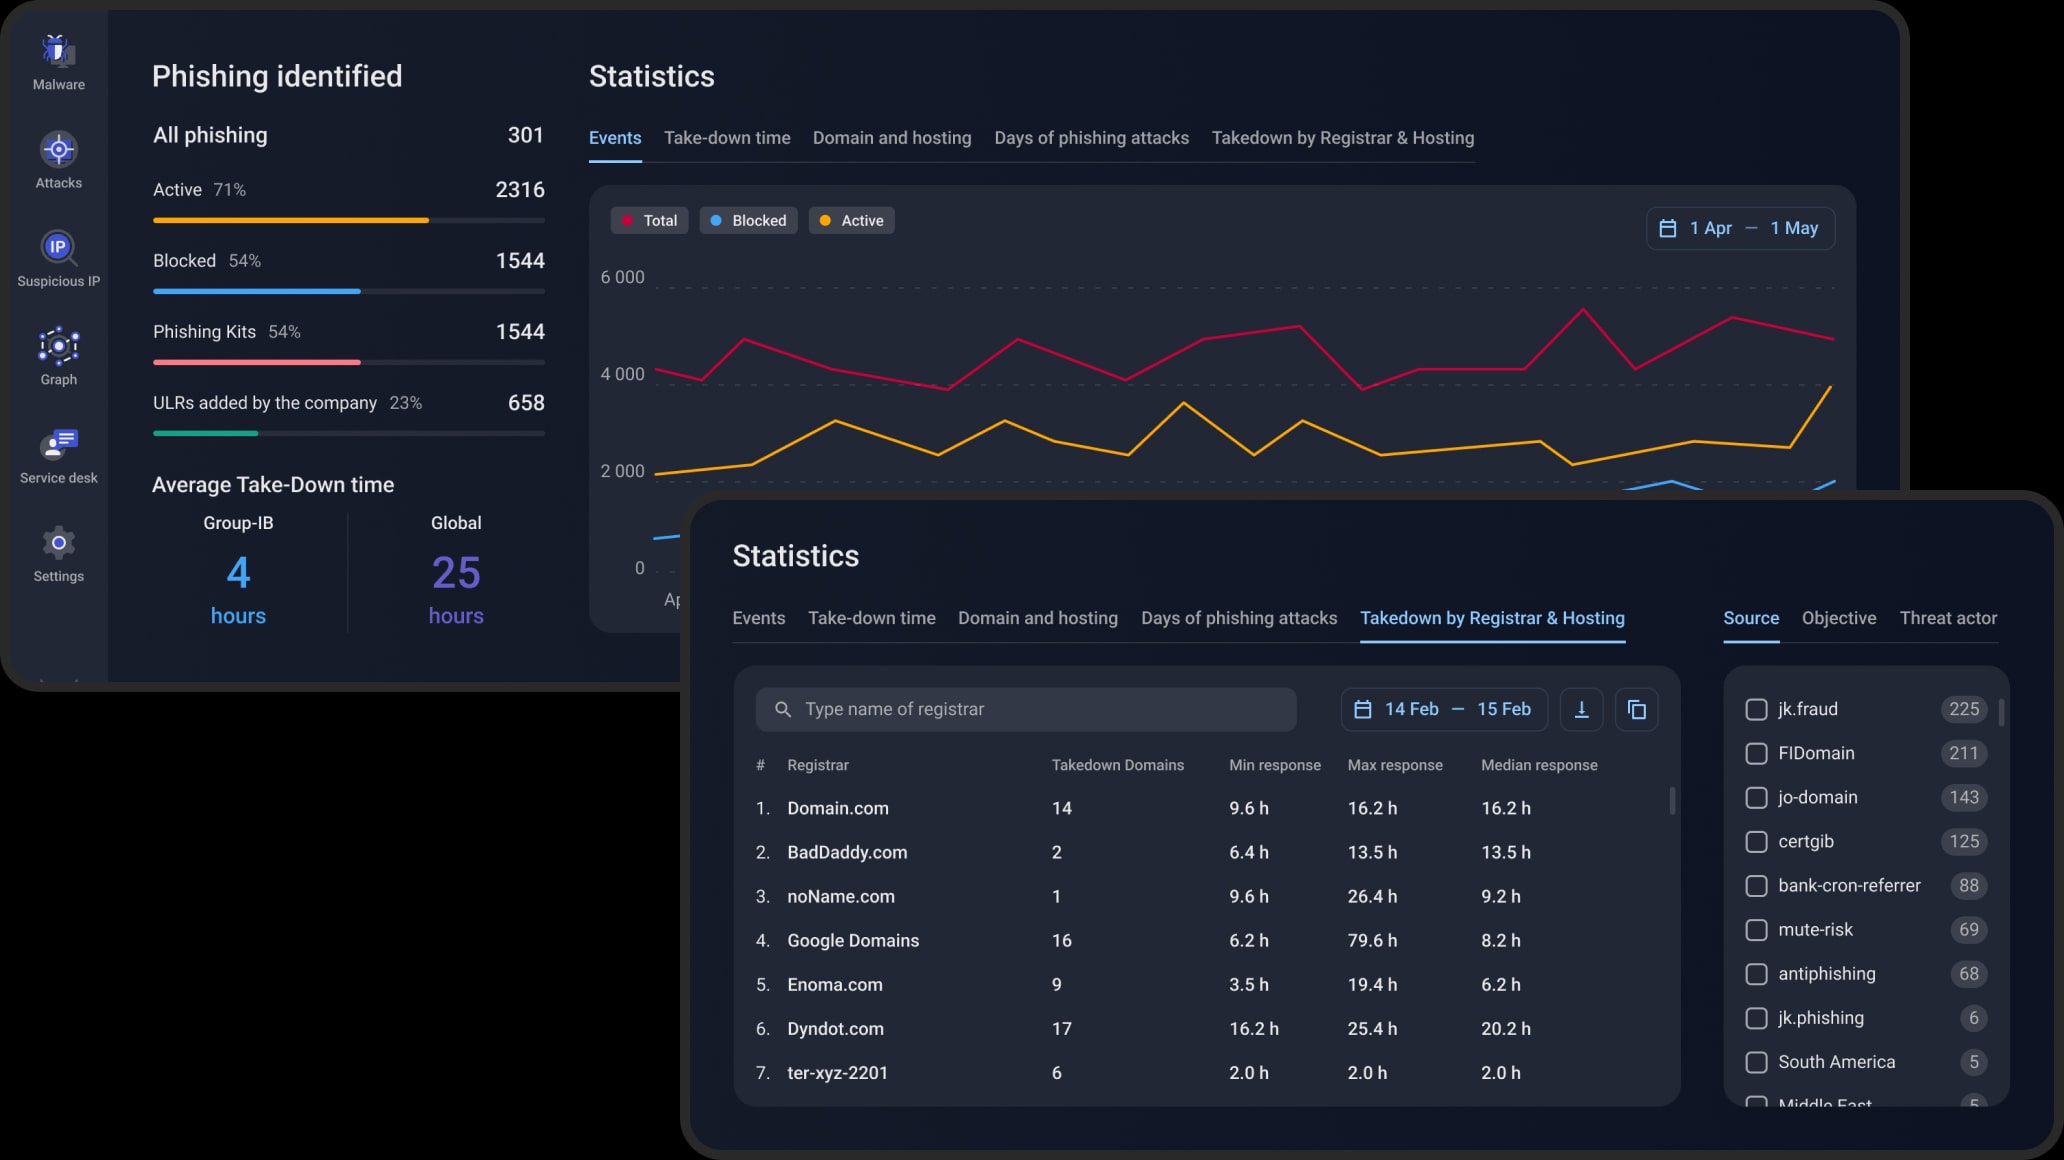
Attiva il tuo sistema di intelligence sulle minacce informatiche e configura l’ Unified Risk Platform con la piattaforma Group-IB Threat Intelligence per individuare e bloccare automaticamente i siti dannosi, proteggendo così il tuo marchio e i tuoi clienti. Riduci al minimo i danni causati dal phishing in tempi record grazie a CERT- i processi di rimozione ultraveloci di GIB.
Detonare i file sospetti sulla Unified Risk Platform o sottoporli al nostro team di reverse engineering. Esaminare l'analisi approfondita dei punti deboli presi di mira dal malware e dagli attori delle minacce dal dashboard della nostra piattaforma di threat intel per dare priorità alle patch.
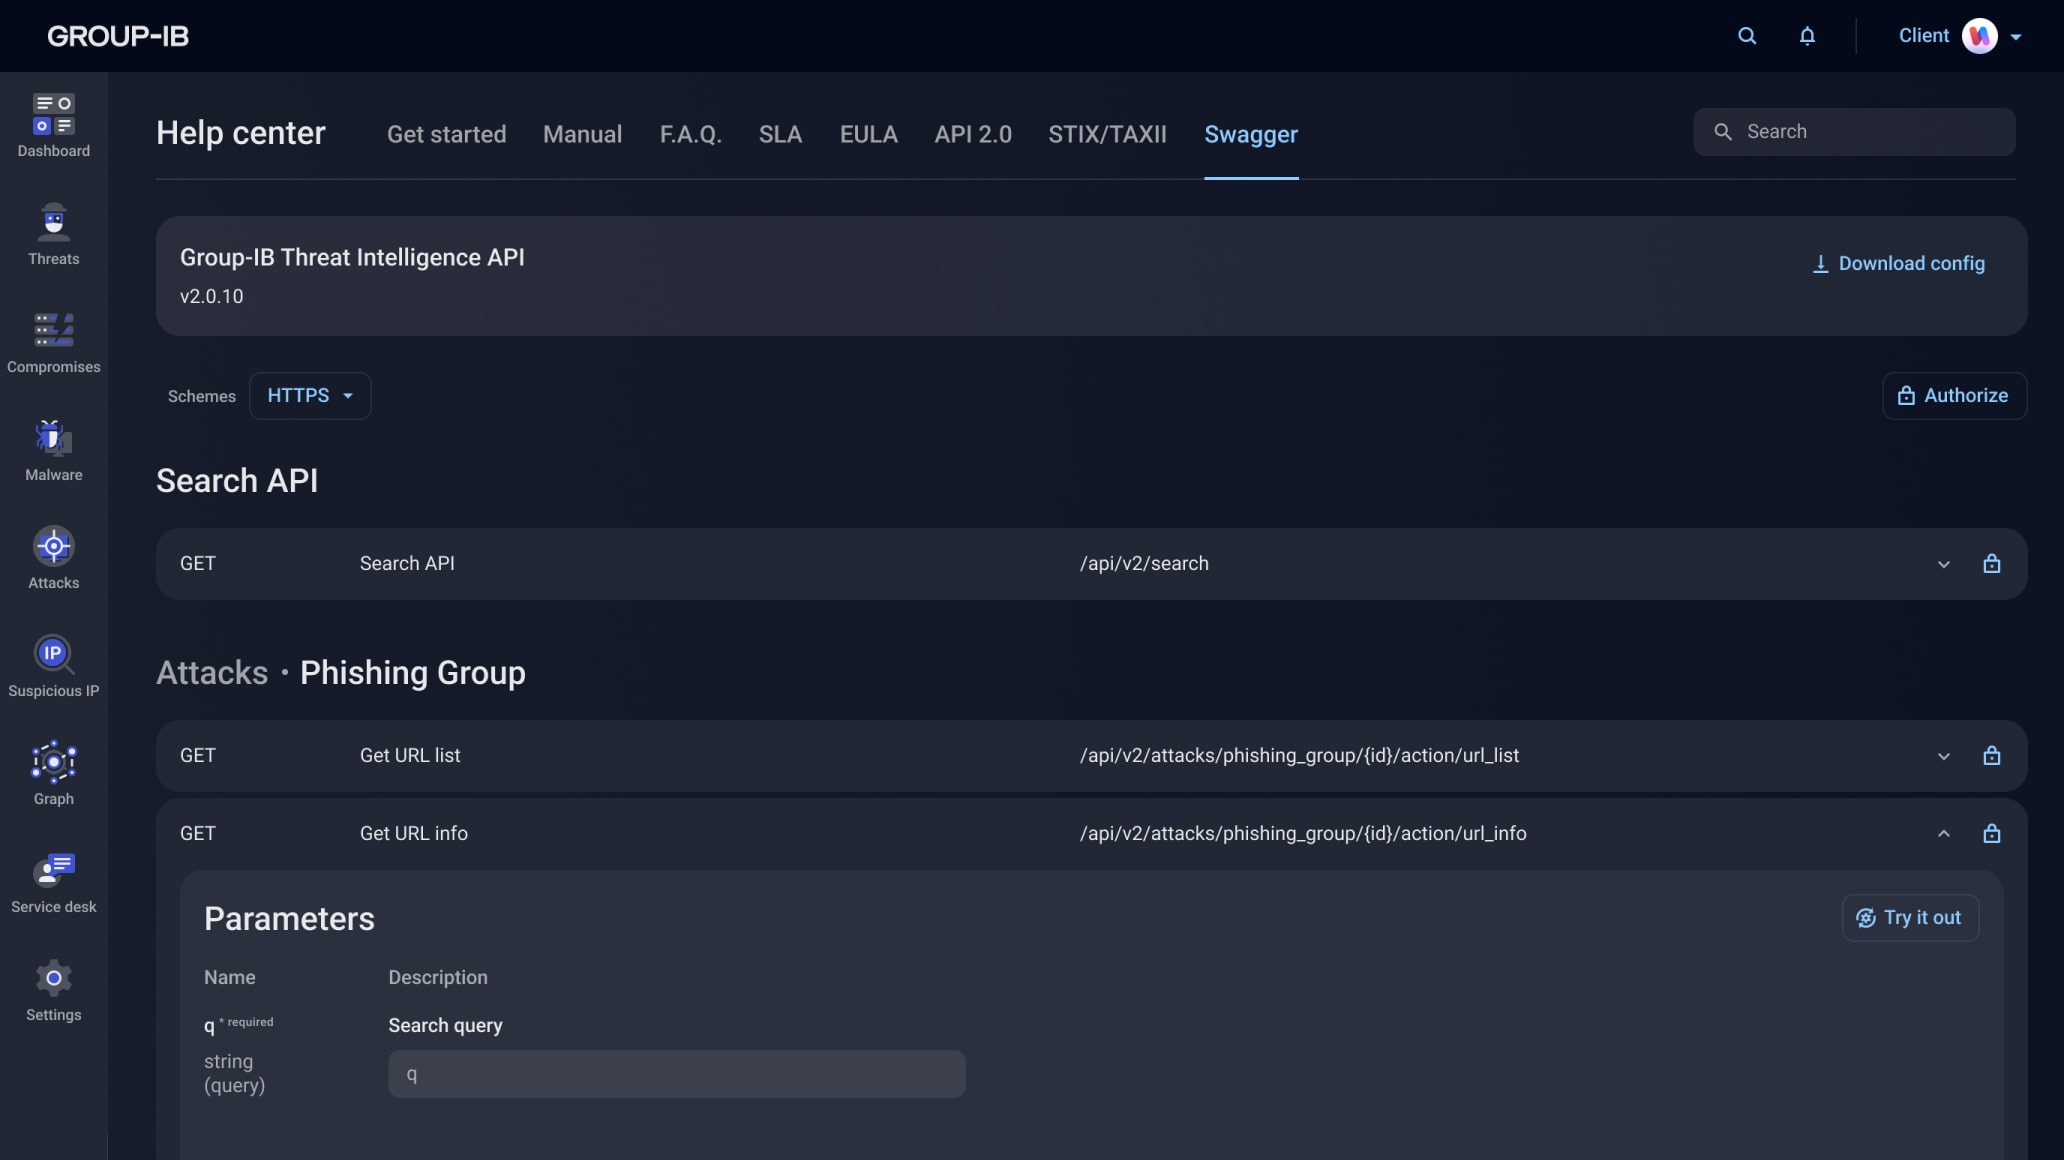
Potenzia il tuo ecosistema di sicurezza esistente con integrazioni pronte all’uso per l’intelligence sulle minacce. Basata sull’ Unified Risk Platform, la soluzione di intelligence sulle minacce digitali di Group-IBsi integra perfettamente con le più diffuse soluzioni SIEM, SOAR e TIP, oppure, tramite API e trasferimento dati STIIX/TAXII, con qualsiasi strumento presente nel tuo ecosistema di sicurezza.
Group-IB Threat Intelligence La piattaforma offre tutto il valore delle informazioni sulle minacce digitali, rafforzando ogni componente della vostra sicurezza grazie a approfondimenti strategici, operativi e tattici

Comprendete le tendenze delle minacce e anticipate specifici attacchi informatici grazie a una conoscenza approfondita del vostro panorama delle minacce. Group-IB La piattaformaThreat Intelligence fornisce informazioni precise, personalizzate e affidabili sulle minacce informatiche per consentire decisioni strategiche basate sui dati.

Rafforzate le difese grazie a informazioni dettagliate sui comportamenti degli aggressori e sulla loro infrastruttura. Group-IB La piattaformaThreat Intelligence offre una visione completa degli attacchi passati, presenti e futuri che prendono di mira la vostra organizzazione, il vostro settore, i vostri partner e i vostri clienti.

Individua più rapidamente gli attacchi informatici e riduci i tempi di risposta agli incidenti grazie a una visibilità completa su ogni fase dell'attacco. Group-IB La piattaformaThreat Intelligence offre ai tuoi team la migliore comprensione possibile dei metodi utilizzati dagli aggressori.

con report sulle minacce personalizzati e su base regolare, mensili e trimestrali, redatti dagli analisti di threat intelligence specificamente per il consiglio di amministrazione e i dirigenti

con informazioni sulle minacce fruibili prima di espanderti in una nuova area/linea di business, e ottieni informazioni su minacce specifiche per il settore prima della trasformazione digitale

della sicurezza informatica evitando acquisti inutili e rimandando gli aggiornamenti, massimizzando l'efficacia dell'infrastruttura di sicurezza esistente

e adatta subito la tua azienda, utilizza le informazioni per bloccare le attività di rete e di endpoint dannose quando vengono osservate per la prima volta, ovunque nel mondo

prima che vengano sfruttati, dotando il tuo Red Team di una conoscenza dettagliata degli strumenti, delle tattiche e dei processi degli attori delle minacce

e migliora l'efficienza del team arricchendo le tue piattaforme SIEM, SOAR, EDR e di gestione delle vulnerabilità con integrazioni API preconfigurate che supportano TAXII e STIX

per il tuo stack tecnologico con avvisi automatici che ti avvertono quando vengono scoperte o sfruttate le vulnerabilità da parte di attori di minacce che prendono di mira il tuo settore

e concentrati sugli eventi realmente rischiosi con un database di indicatori di compromissione per i criminali informatici nel tuo panorama di minacce.

e rimuovi rapidamente gli aggressori dalla tua rete grazie alla conoscenza della cyber kill chain utilizzata dagli attori delle minacce nel framework MITRE ATT&CK.
 Threat Intelligence
Siti di paste
Repository di codice
Repository di exploit
Discussioni sui social media
Servizi di condivisione di URL
Analisi dei server C&C
Mercati del dark web
Forum del dark web
Dati di messaggeria istantanea (Telegram, Discord)
Kit di phishing e malware
Verificatori di dati compromessi
Piattaforma di detonazione
Emulatori di malware
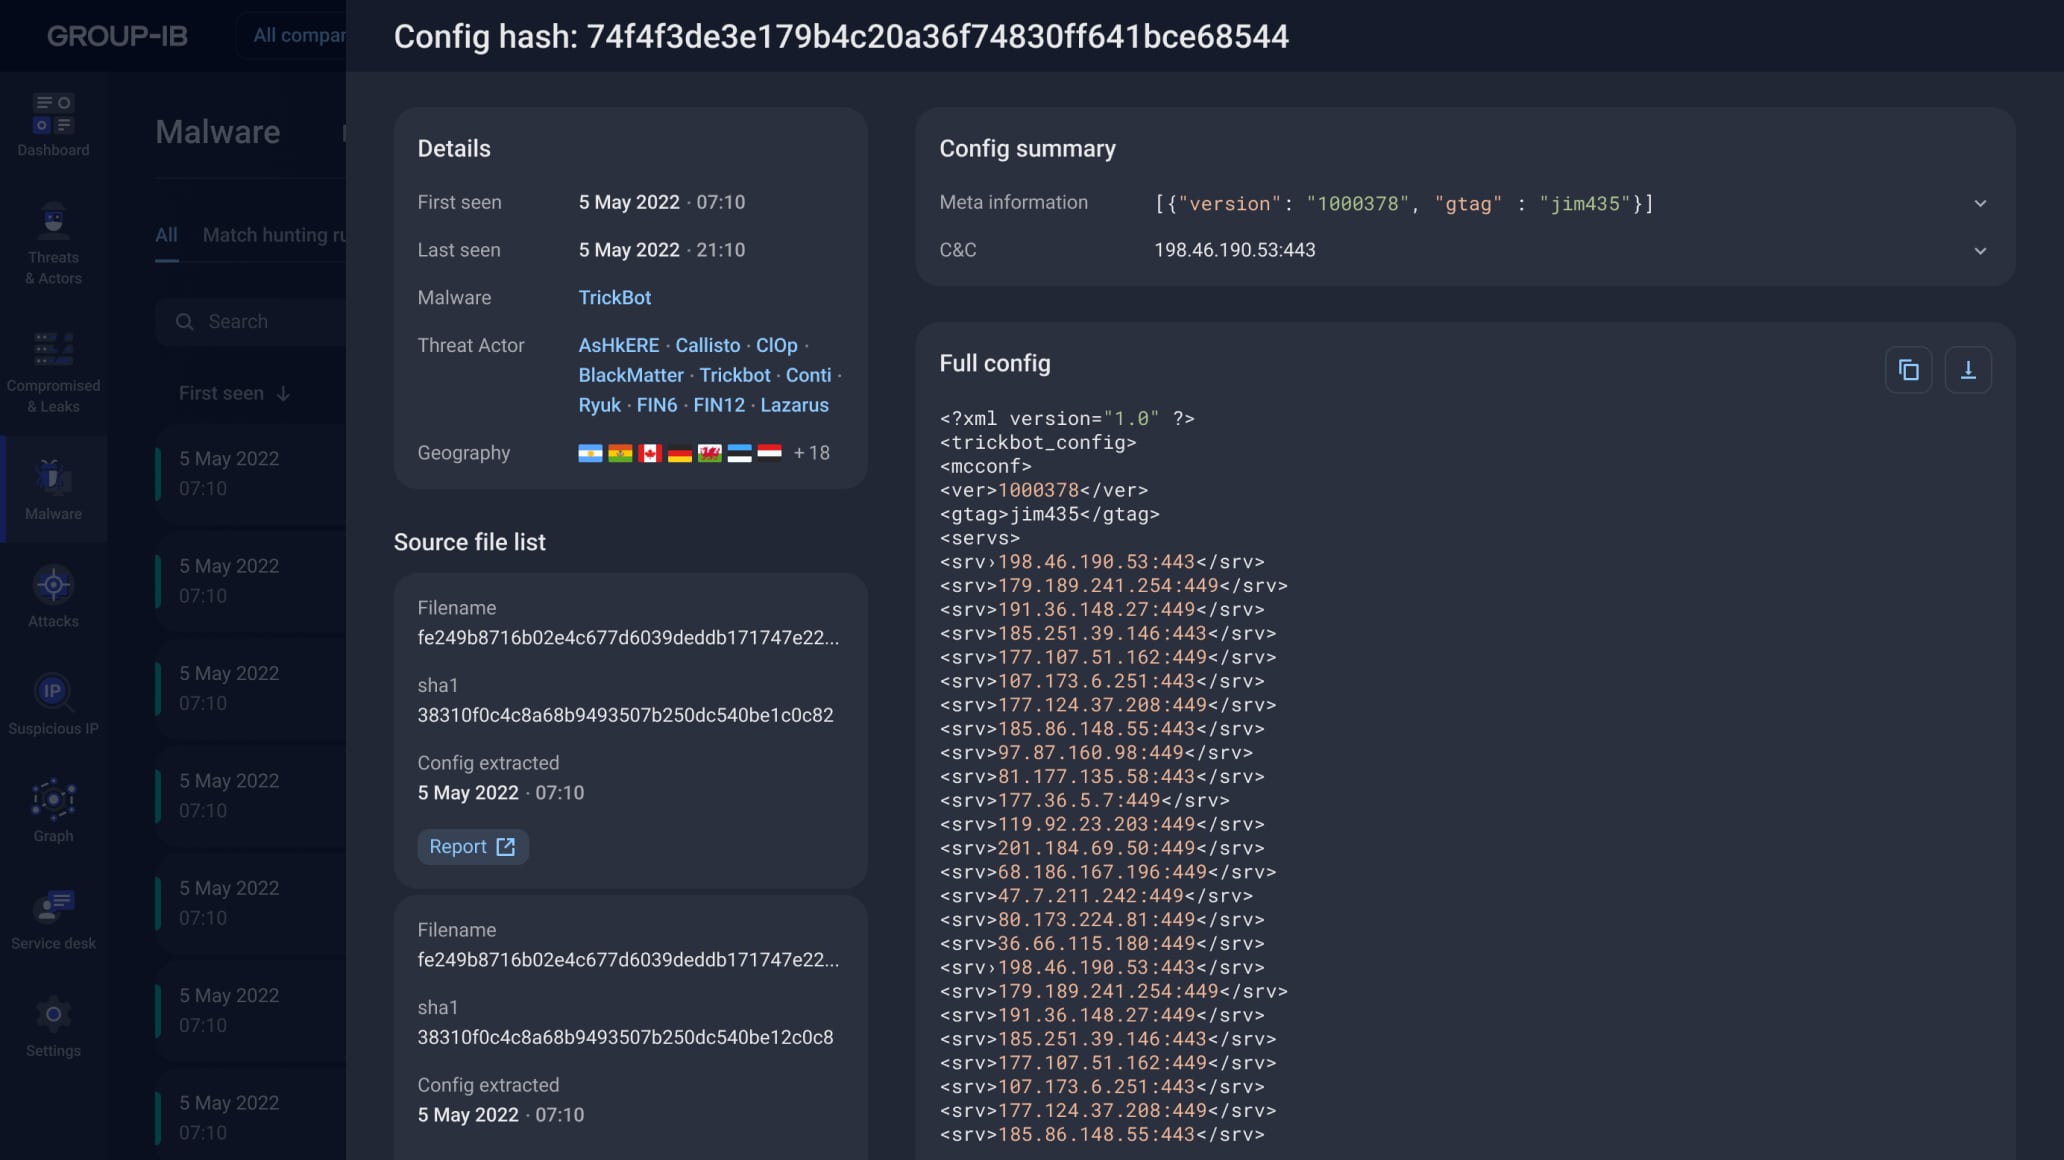
Estrazione dei file di configurazione dei malware
Sandbox pubbliche
Sensori di livello ISP
Rete honeypot
Scanner IP
Web crawler
Reverse engineering del malware
Agenti del dark web infiltrati
DFIR e servizi di audit
Operazioni di polizia

Specialisti regionali
Team di servizi gestiti integrati
Elenco CVE
Repository di exploit
Discussioni sul dark web
Mappatura delle campagne di minaccia


Questa offerta specializzata ti consente di sottoporre richieste ai nostri ricercatori di threat intelligence, esperti nell'analisi e nell'interpretazione di complessi panorami di minacce.
I nostri analisti di Threat Intelligence sviluppano intricate regole di caccia alle minacce applicabili a tutte le sezioni del dark web.


11 marzo 2025
17 febbraio 2025
23 gennaio 2024
3 maggio 2023

28 agosto 2024
Threat Intelligence è un insieme di dati (o database) raccolti da varie fonti, elaborati e analizzati per fornire una visione approfondita del comportamento degli avversari, delle loro motivazioni e delle tattiche di attacco. Le soluzioni di intelligence delle minacce consentono ai team di sicurezza di prendere decisioni di cybersecurity più rapide e basate sui dati e di passare da un approccio reattivo a uno proattivo nella lotta contro gli attori delle minacce.
Group-IB Threat Intelligence La piattaforma offre una visione senza pari degli autori delle minacce e ottimizza le prestazioni di ogni componente del vostro sistema di sicurezza grazie a informazioni strategiche, operative e tattiche.
La threat intelligence si suddivide in strategica, tattica e operativa. Ognuno di questi approcci fornisce una previsione unica. La threat intelligence integrata migliora il rilevamento e rafforza la protezione dai pericoli in tutta l'organizzazione grazie alla visibilità in tempo reale e agli approfondimenti predittivi.
Una piattaforma di threat intelligence (TIP), nota anche come piattaforma di cyber threat intelligence, è una soluzione tecnologica che raccoglie, combina e organizza le informazioni sulle minacce provenienti da varie fonti.
Le soluzioni di threat intelligence consentono di identificare, investigare e rispondere in modo efficace e preciso alle minacce, fornendo al team di sicurezza informazioni sulle minacce in un formato facilmente digeribile.
Le soluzioni di questa categoria automatizzano la raccolta e la gestione dei dati, consentendo agli analisti di threat intelligence di concentrarsi sull'analisi e la ricerca delle minacce alla sicurezza informatica. Inoltre, le piattaforme di threat intelligence facilitano la comunicazione delle informazioni sulle minacce digitali agli specialisti della sicurezza.
Una piattaforma di intelligence sulle minacce informatiche fornisce alle organizzazioni informazioni sulle potenziali minacce alla sicurezza, raccogliendo dati e trasformandoli in informazioni utili. Le piattaforme di intelligence sulle minacce includono anche valutazioni della sicurezza, monitoraggio e supporto alla risposta alle minacce. Le piattaforme di intelligence funzionano attraverso il seguente processo:
Le piattaforme di threat intel raccolgono dati sulle minacce da varie fonti di threat intelligence, comprese quelle open source. Inoltre, cercano indicatori di cybersicurezza dal monitoraggio del dark web, dalle sandbox di malware, dalla condivisione di informazioni sulle minacce e dalla ricerca del fornitore stesso.
Quindi archiviano grandi quantità di dati grezzi sulle minacce nel database della piattaforma per procedere all'analisi e alla correlazione.
I dati grezzi vengono sottoposti a un processo di normalizzazione che consente di strutturarli in modo uniforme e filtrare gli elementi irrilevanti, preparandoli per l'analisi.
La piattaforma utilizza l'apprendimento automatico e l'intelligenza artificiale per identificare modelli e relazioni nei dati sulle minacce normalizzati.
Correlando e arricchendo i dati analizzati, la piattaforma genera informazioni sulle minacce attraverso approfondimenti organizzati, report tattici e valutazioni strategiche.
Le piattaforme di intelligence delle minacce diffondono inoltre le informazioni generate sulle minacce agli strumenti di sicurezza, ai sistemi e agli utenti collegati tramite feed automatici e dashboard o interfacce interattive.
L'intelligence consente di adottare approcci di sicurezza proattivi alimentando il rilevamento delle minacce, allertando i sistemi sui rischi noti, facilitando le indagini e migliorando i controlli di sicurezza.
Una piattaforma di threat intel fornisce un approccio automatizzato e proattivo per ottenere dati sulle minacce da varie fonti e trasformarli in intelligence utilizzabile. Consente il monitoraggio in tempo reale delle minacce emergenti attraverso avvisi e rapporti e aiuta a migliorare la posizione di sicurezza di un'organizzazione. Utilizzate la nostra piattaforma di intelligence sulle minacce informatiche leader del settore per avere la meglio sui criminali informatici.
I team di intelligence sulle minacce informatiche aiutano le organizzazioni a stare un passo avanti agli aggressori, comprendendo le tattiche, visualizzando i rischi emergenti e monitorando gli indicatori di minaccia in tempo reale. Grazie agli avvisi tempestivi e agli approfondimenti praticabili ottenuti da una piattaforma di intelligence sulle minacce informatiche, le organizzazioni bloccano o isolano preventivamente le minacce prima che abbiano un impatto sui sistemi e sui dati critici.
I dati di intelligence sulle minacce non sono semplici informazioni. Le organizzazioni utilizzano informazioni accurate e tempestive sulle minacce come base per i loro sforzi di mitigazione. Una piattaforma di intelligence sulle minacce informatiche fornisce aggiornamenti pertinenti, consentendo alle organizzazioni di anticipare e rispondere ai problemi imminenti. Le soluzioni di intelligence sulle minacce offrono valore nei seguenti modi:
Dare un contesto: Attraverso strumenti o software di threat intelligence, una piattaforma prende i dati di sicurezza grezzi e li contestualizza. Le piattaforme che integrano le informazioni sulle minacce provenienti da più fonti forniscono una visione dell'infrastruttura dannosa, delle tecniche e degli indicatori di minaccia collegati a ciascun avviso. Questa contestualizzazione consente agli analisti di dare priorità ai problemi in base a una comprensione completa dei rischi intrinseci.
Automazione: le piattaforme di threat intelligence utilizzano l'automazione per ottenere un rilevamento delle minacce e una risposta più rapidi, raccogliendo automaticamente i dati sulle minacce da varie fonti 24 ore su 24. Quindi strutturano e correlano queste informazioni per identificare le relazioni e gli schemi usati dai criminali informatici. Utilizza la nostra soluzione Managed XDR per feed, monitoraggio, analisi e rilevamento di threat intelligence automatizzati in tempo reale.
Monitoraggio in tempo reale: Una risposta tempestiva è fondamentale per gestire e rispondere alle minacce informatiche. Gli strumenti di intelligence delle minacce facilitano il monitoraggio e il rilevamento delle minacce in tempo reale grazie alle funzionalità di analisi. Eseguono la scansione delle reti e analizzano continuamente tutti i dati in entrata per far emergere le anomalie e rilevare le minacce emergenti. Un security operations center genera avvisi quando rileva potenziali incidenti di sicurezza, consentendo alle organizzazioni di ridurre i rischi per la sicurezza e l'esposizione dei dati.
Per iniziare è sufficiente compilare il modulo presente in questa pagina. Il nostro team di threat intelligence ti guiderà attraverso il processo di proof of concept e ti mostrerà come sfruttare al meglio la tua soluzione Threat Intelligence.
Group-IB Threat Intelligence Platform è un servizio cloud che può essere attivato immediatamente. Il nostro team di onboarding vi aiuterà a configurare la soluzione di threat intelligence in base alle vostre esigenze specifiche e vi fornirà assistenza per l'integrazione con servizi di terze parti.
La nostra piattaforma di intelligence sulle minacce è modulare e flessibile, consentendovi di raccogliere le informazioni di cui avete bisogno come e quando ne avete bisogno. Riteniamo che l'intelligence debba essere accessibile e non addebitiamo alcun costo per utente, integrazione o chiamata API.
Group-IBLa piattaforma di intelligence sulle minacce utilizza le “Threat Hunting Rules”, che consentono di filtrare e perfezionare le informazioni di intelligence in base alle vostre esigenze specifiche. Il nostro team provvederà a configurarle al momento della prima attivazione della soluzione di intelligence sulle minacce e collaborerà con voi per perfezionarle costantemente. Il vostro team potrà inoltre aggiungere, rimuovere o modificare qualsiasi regola per personalizzare le informazioni di intelligence in base alle vostre esigenze specifiche.
Grazie alle numerose implementazioni di successo in tutto il mondo, siamo in grado di fornirvi casi di studio che vi aiuteranno a elaborare un business case per la digital threat intelligence. Contattate il nostro team di esperti per scoprire come la " Group-IB " abbia migliorato la sicurezza e garantito un ritorno sull'investimento alle organizzazioni di qualsiasi settore.
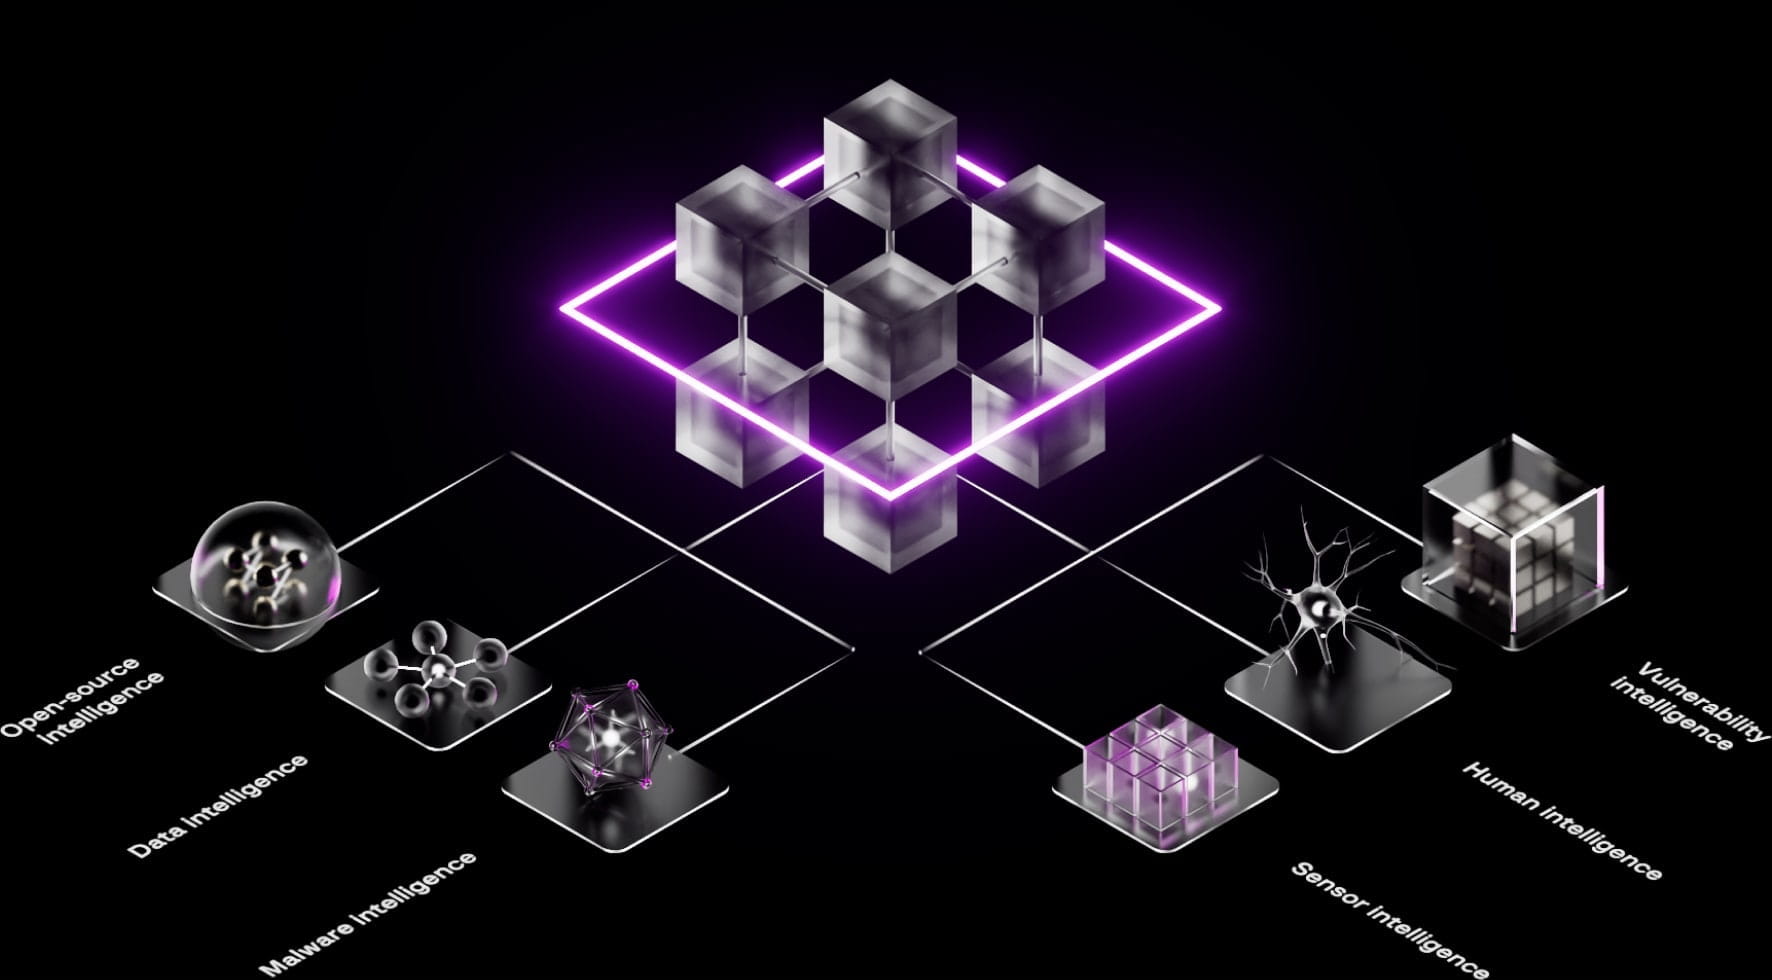
La nostra Threat Intelligence è alimentata dalla Unified Risk Platform, che raccoglie, correla e applica le informazioni raccolte da ogni funzione di Group-IB. Questo ci consente di disporre di un insieme di fonti straordinariamente diversificato:
Malware intelligence
Data intelligence
Human intelligence
Sensor intelligence
Informazioni sulle vulnerabilità
Intelligence open-source
Nel valutare la piattaforma di intelligence sulle minacce informatiche ideale per la vostra organizzazione, considerate le funzionalità offerte. Tra queste, la varietà di fonti, le capacità integrate di aggregazione e correlazione dei dati, le funzionalità di monitoraggio in tempo reale e i report leggibili dal computer, la facilità di integrazione con le operazioni di sicurezza esistenti e le opportunità di personalizzazione.
Noi di Group IB siamo sempre all'avanguardia in fatto di tecnologia di threat intelligence e aggiungiamo continuamente nuove fonti di intelligence, tecniche di analisi e integrazioni di sicurezza.