















Отчет о тенденциях в сфере высокотехнологичных преступлений на 2026 год
Отчет о тенденциях в области высокотехнологичных преступлений за 2026 год показывает, как этот сдвиг привел к индустриализации киберпреступности, раскрыв...
Получите круглосуточную помощь по реагированию на инциденты от нашей глобальной команды


От экстренной поддержки до стратегической устойчивости в одном соглашении
Узнать больше



Откройте для себя наш ресурсный центр

Ваш путеводитель по инновациям, внедрению и ускорению развития искусственного интеллекта в сфере кибербезопасности

Современное мошенничество — это не единичный случай. Это организованная кампания, которая начинается за несколько недель до осуществления платежа. Транзакция — это не место, где происходит мошенничество, а момент, когда оно заканчивается. В данной статье показано, как пресечь кампанию за несколько недель до осуществления платежа, а не фиксировать её последствия после.
Ваш путеводитель по инновациям, внедрению и ускорению развития искусственного интеллекта в сфере кибербезопасности
Узнать больше

По мере перехода предприятий на облачные технологии и стремительной цифровизации они сталкиваются с более сложными и обширными ИТ-инфраструктурами. В связи с этими изменениями становится все труднее отслеживать и защищать внешние ИТ-активы в масштабах предприятия. Невидимые активы приводят к скрытым рискам, которые со временем могут увеличиваться.
Group-IB Attack Surface Management обеспечивает управление внешней поверхностью атаки, автоматически отображая каждый ресурс и обеспечивая непрерывный мониторинг и анализ поверхности атаки. Наша платформа дополняет полученные данные аналитикой угроз, что позволяет оценивать риски и расставлять приоритеты проблем для максимально эффективного сокращения поверхности атаки.
Основные возможности решения Group-IB Attack Surface Management
Анализ поверхности атаки выявляет уязвимости и слабые места в вашей инфраструктуре и оценивает уровень критичности для их устранения. Обнаружив неконтролируемые активы и скрытые риски, вы сможете повысить защищенность организации при минимальных затратах.

На дашборде отображается оценка уровня защищенности, отчет о выявленных проблемах, распределенных по категориям и степени риска, а также тип и общее количество обнаруженных активов. Благодаря удобному порталу пользователь может быстро оценить уровень безопасности инфраструктуры и приоритизировать критические риски для принятия должных мер.
Все внешние активы вашей инфраструктуры можно найти во вкладке «Assets». Пользователь может подтвердить или исключить добавленные активы. Такой подход обеспечивает полный обзор цифровой поверхности атаки и постоянную инвентаризацию внешних активов.
Полный список выявленных проблем среди подтвержденных активов можно увидеть во вкладке «Issues». Вы можете назначать статус каждой из них: «На рассмотрении», «Решено», «Пропущено» или «Ложное срабатывание». В этом разделе также можно создавать задачи для команды и оптимизировать процесс устранения уязвимостей.
Контролируйте растущий цифровой след компании и получайте практические рекомендации для повышения уровня защищенности.

Обнаружение всех внешних активов, включая теневые ИТ, забытую инфраструктуру и неправильную конфигурацию.

Автоматизированный учет цифровых активов и постоянное отслеживание поверхности атаки организации

Обнаружение и систематическая инвентаризация активов, обеспечивающая контроль над распределенной цифровой инфраструктурой

Доступ к уникальным данным о скрытых угрозах, включая дампы учетных данных, упоминания в дарквебе, ботнеты и вредоносное ПО

Проверка подтвержденных активов на наличие распространенных уязвимостей и оценка рисков для приоритизации мер реагирования

Снижайте риски и устраняйте проблемы, обеспечивая измеримые результаты для вашей программы безопасности

Доступ к ведущим в отрасли данным киберразведки, включая анализ вредоносного ПО, отслеживание ботнетов, выявление фишинга, дампы учетных данных, упоминания в дарквебе и многое другое

Индивидуальные уведомления и расширенные возможности отчетности для обмена результатами внутри компании

Максимизация возврата инвестиций в безопасность и дополнительные преимущества за счет автоматического обнаружения активов и оптимизации ресурсов для решения приоритетных задач


19 августа 2025 г.
23 июля 2025 г.
27 ноября 2024 года
Управление поверхностью атаки — это непрерывный процесс обнаружения, инвентаризации, оценки и защиты периметра безопасности организации и всех доступных из Интернета активов в ее цифровой инфраструктуре. Стоит подчеркнуть, что управление поверхностью атаки — это не кратковременная задача или проект, а постоянный циклический процесс, который является основополагающим для программы кибербезопасности каждой организации.
Как следует из названия, поверхность атаки — это любой аспект цифрового присутствия организации, который доступен из Интернета и, следовательно, может быть проверен злоумышленниками на наличие слабых мест. Поверхность атаки удобно рассматривать как совокупность всех потенциальных векторов атаки, которые киберпреступники могут использовать для проникновения в корпоративную сеть. Управление поверхностью атаки — это эффективный способ снизить риски и повысить уровень защищенности.
Attack Surface Management также является новым классом продуктов, который упрощает и оптимизирует процесс ASM для клиентов. Такое решение автоматизирует несколько этапов, включая обнаружение ИТ-активов, оценку рисков и определение приоритетности проблем в зависимости от степени риска, который они представляют для организации. Развернув решение Group-IB ASM, вы сможете сэкономить время, которое иначе ушло бы на эти этапы, что сделает процесс управления поверхностью атаки более эффективным и позволит высвободить ресурсы, чтобы сосредоточиться на других приоритетных проектах.
Управление внешней поверхностью атаки — это процесс постоянного обнаружения, инвентаризации, оценки и защиты всех внешних ИТ-активов, которыми владеет организация. ИТ-актив считается внешним, если к нему можно получить доступ из публичного Интернета без использования VPN.
Управление внешней поверхностью атаки обычно считается отдельным подмножеством более широкой концепции управления поверхностью атаки. К смежным категориям относятся «управление поверхностью атаки киберактивов», охватывающее обнаружение внутренних и внешних ИТ-активов и управление ими, и «управление безопасностью облачной инфраструктуры» — разновидность управления поверхностью атаки, ориентированная исключительно на облачные активы.
Точные определения этих терминов до сих пор остаются предметом дискуссий. По мере развития технологий и рынков некоторые из этих терминов объединятся, а другие просто выйдут из моды. Важно понимать, что управление внешней поверхностью атаки — это важный процесс обеспечения безопасности, который позволяет обнаруживать, каталогизировать, оценивать и защищать все внешние ИТ-активы.
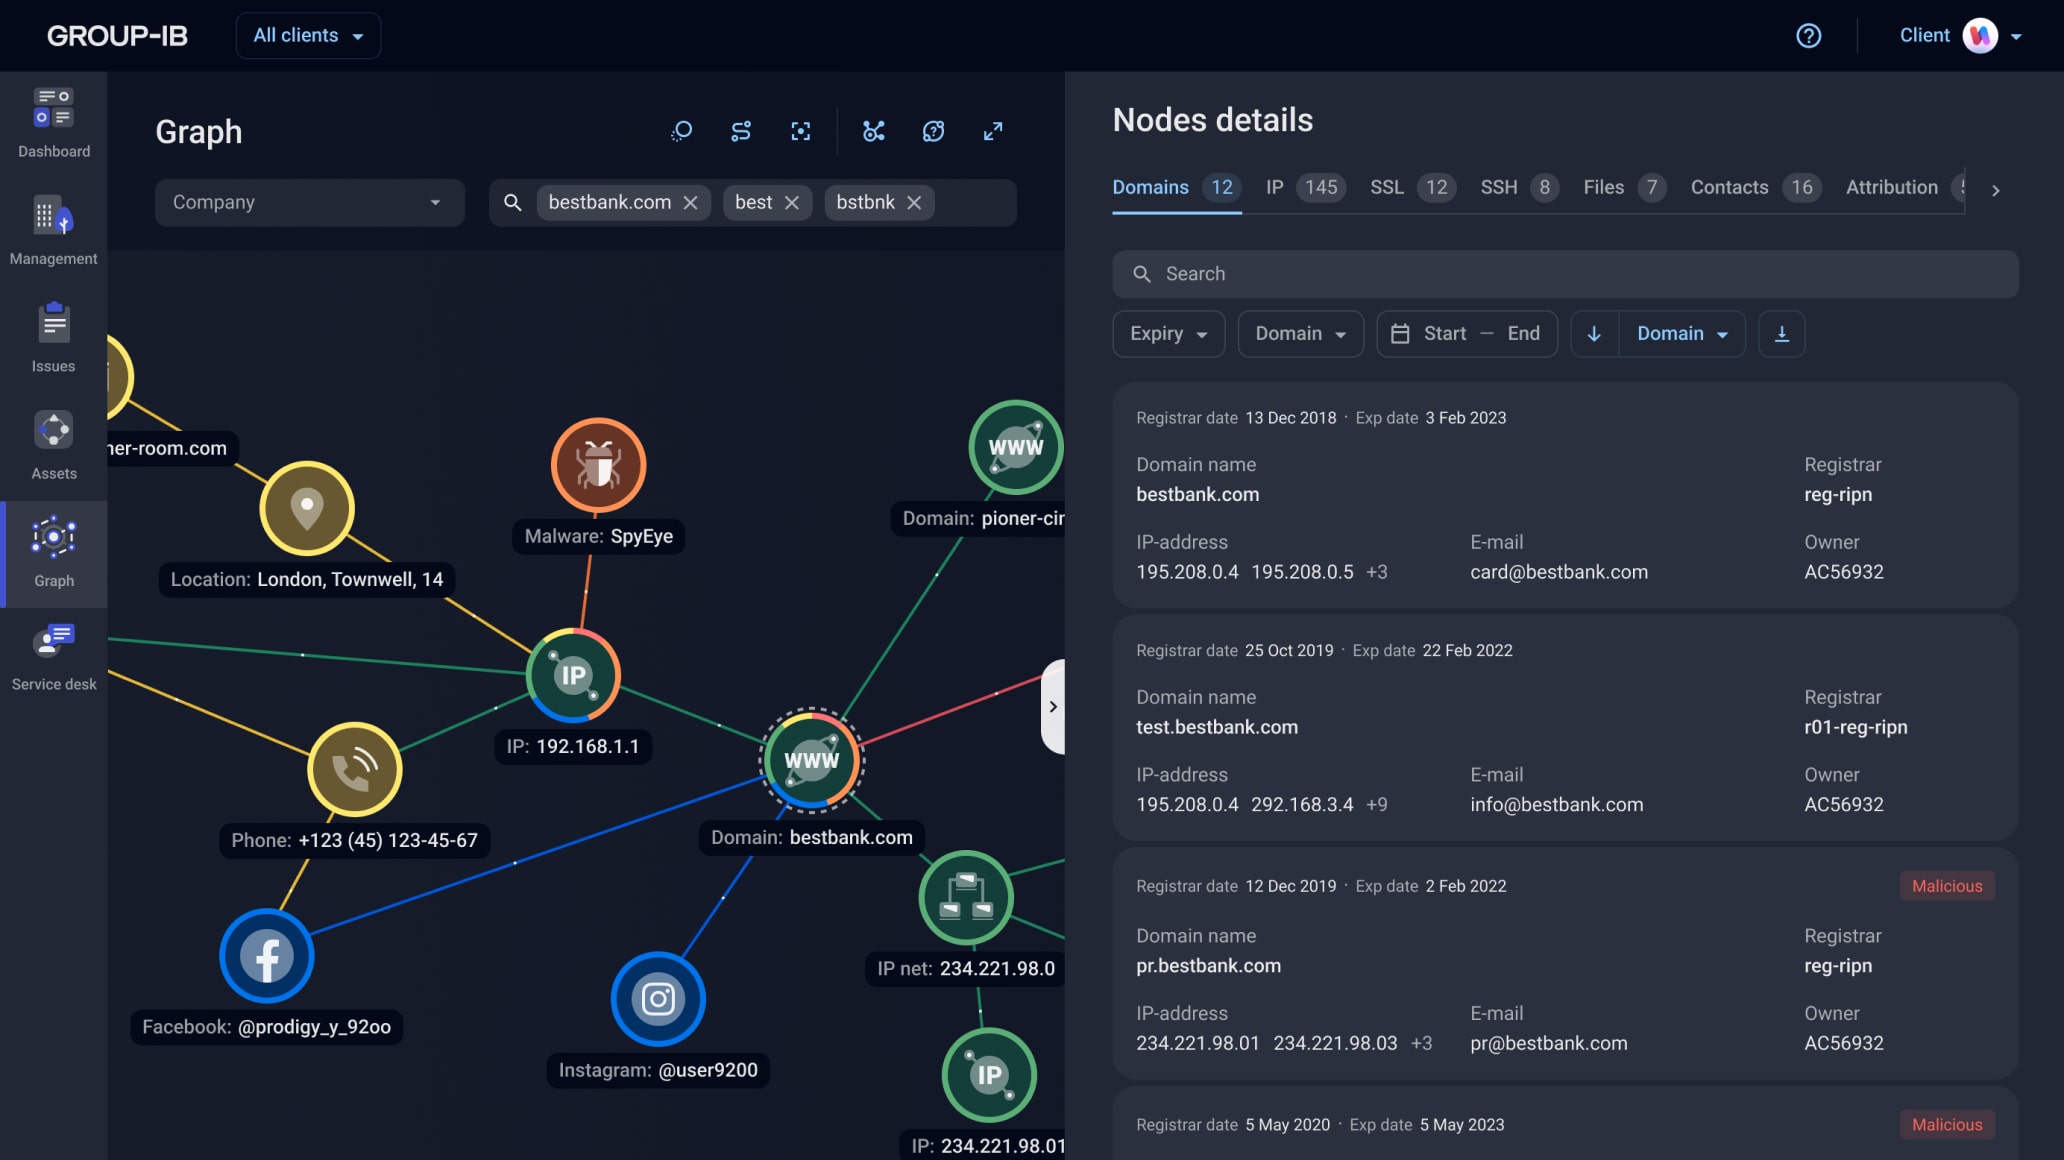
Решение от Group-IB сканирует весь Интернет, чтобы выявить и проиндексировать корпоративную инфраструктуру. Взаимосвязи между этими активами отображаются с помощью цифровых связей, таких как поддомены, сертификаты SSL, записи DNS и другие методы обнаружения. Когда вы вводите домен своей организации, система может немедленно идентифицировать вашу инфраструктуру. Затем она дополняется методами обнаружения в режиме реального времени и проверки безопасности для выявления проблем и выдачи предупреждений для их устранения.
Основной задачей решения Group-IB Attack Surface Management является определение полной поверхности атаки, включая внешние активы, о которых вы не знаете, такие как теневые ИТ, забытая инфраструктура и неправильно настроенные базы данных, которые случайно попали в открытый Интернет. Это отличается от сканеров уязвимостей, которым для работы необходимо указать определенный диапазон IP-адресов известных активов.
Решение Attack Surface Management от Group-IB приносит пользу несколькими способами. Во-первых, оно выявляет неуправляемые активы, что значительно снижает риск и повышает уровень безопасности. Во-вторых, эти вновь обнаруженные активы могут быть включены в периметр действия уже внедренных средств защиты, таких как сканеры уязвимостей, тесты на проникновение и даже более новые инструменты, такие как продукты BAS и CART. И наконец, решение автоматизирует идентификацию и инвентаризацию внешних активов, поэтому команды и сотрудники, которые обычно тратят значительное количество времени на выполнение этих задач, могут перераспределить ресурсы на другие высокоприоритетные проекты.
Group-IB сканирует даркнет и собирает информацию об угрозах уже более десяти лет. Сюда входят дампы учетных данных, обсуждения на форумах даркнета, развертывание вредоносных программ, размещение фишинговых панелей, продажа начального доступа к корпоративным сетям, трафик C&C-серверов, активность ботнетов и многое другое. При развертывании решения Attack Surface Management от Group-IB ваша организация и все ее подтвержденные активы проверяются по этим базам данных на предмет наличия совпадений. Если совпадение есть, данные добавляются к этому активу на панели управления решения Attack Surface Management от Group-IB.
Свяжитесь с командой Group-IB через форму внизу этой страницы, чтобы получить пробную лицензию. Мониторинг поверхности атаки не требует установки новых инстансов и разворачивается в считанные минуты. Все, что вам нужно для получения пробной версии решения Group-IB Attack Surface Management, — это адрес вашей корпоративной электронной почты.
Получив доступ к решению Group-IB Attack Surface Management, вы всего за несколько щелчков мышью сможете составить карту всей поверхности атаки вашей компании. Не требуется никаких агентов, интеграций или сложной настройки.
Нет, решение Group-IB Attack Surface Management проводит пассивный сбор данных.
Цена решения Group-IB Attack Surface Management основывается на общем количестве доменов, субдоменов, SSL-сертификатов и IP-адресов организации, что делает мониторинг поверхности атаки доступным для компаний любого размера и масштаба. Срок действия лицензий обычно составляет 1 год, хотя более длительные лицензии можно приобрести со скидкой.