Сообщить об инциденте
Получите круглосуточную помощь по реагированию на инциденты от нашей глобальной команды
- АТР: +65 3159 4398
- ЕС и Северная Америка: +31 20 890 55 59
- MEA: +971 4 540 6400
- LATAM: +56 2 275 473 79
Получите круглосуточную помощь по реагированию на инциденты от нашей глобальной команды

От экстренной поддержки до стратегической устойчивости в одном соглашении
Узнать больше
Откройте для себя наш ресурсный центр
Ваш путеводитель по инновациям, внедрению и ускорению развития искусственного интеллекта в сфере кибербезопасности
Современное мошенничество — это не единичный случай. Это организованная кампания, которая начинается за несколько недель до осуществления платежа. Транзакция — это не место, где происходит мошенничество, а момент, когда оно заканчивается. В данной статье показано, как пресечь кампанию за несколько недель до осуществления платежа, а не фиксировать её последствия после.
Ваш путеводитель по инновациям, внедрению и ускорению развития искусственного интеллекта в сфере кибербезопасности
Узнать больше

Присоединяйтесь к более чем 500 миллионам пользователей, которые уже используют решение Group-IB для защиты от мошенничества
в банковских и платежных приложениях и приложениях электронной коммерции.
Наша онлайн-платформа для защиты от мошенничества использует глобальные аналитические данные о мошенничестве, цифровые отпечатки устройств
и поведенческий анализ для выявления даже самых изощренных форм мошенничества.

В 2023 году мошенники похитили $1,026 трлн, что составляет 1,05% мирового ВВП
В 2022 году боты составили 47% интернет-трафика, из которого 30,2% были вредоносными
Мошенники используют ИИ в социальной инженерии, анализе данных, автоматизации и генерации контента для создания сложных схем мошенничества и обхода систем защиты
С помощью сервиса Group-IB Fraud Protection у вас появится мощный союзник, который не даст мошенникам даже переступить порог вашего дома.

Защитите свой бизнес и опережайте новые тактики с помощью расширенного обнаружения по всем цифровым каналам.

Блокируйте широкий спектр попыток мошенничества и выявляйте модели риска на ранней стадии с помощью автоматизированного реагирования на угрозы.

Обеспечьте бесперебойное и безопасное взаимодействие с пользователями благодаря адаптивной оценке рисков и сокращению числа ложных срабатываний.

Используйте автоматизированные системы защиты для борьбы с системами атак, управляемыми искусственным интеллектом.

Снижение убытков от мошенничества и операционных затрат. Ознакомьтесь с отчетом «Total Economic Impact™» (TEI) по платформе Group-IB Fraud Protection для клиента, переходящего с устаревшего решения по борьбе с мошенничеством.
Создавайте уникальные цифровые отпечатки устройств на основе комбинации постоянных (аппаратных) и переменных (программных) параметров
использование технологий цифровых отпечатков Canvas и WebGL для создания высокоразличимых отпечатков браузера для точного отслеживания устройств.
подключение нескольких идентификаторов устройств к одному физическому устройству, даже при обновлении браузера и изменении конфигурации устройства.
использование более широкого спектра параметров устройства и сети для обеспечения улучшенной краткосрочной идентификации устройства, даже в таких сложных сценариях, как использование виртуальных машин
применение цифровых отпечатков устройств в разделе «Граф» для выявления связей между устройствами и учетными записями пользователей, раскрывая подозрительные схемы и потенциальные сети мошенников
Однозначная идентификация устройств на веб- и мобильных платформах
Воспользуйтесь преимуществами сетевого функционала: глобальная технология поиска между странами и клиентами позволяет делиться информацией об устройствах, ранее отмеченных как мошеннические, по всему миру
Упростите процессы расследования: технология Graph обеспечивает лучшую визуализацию глобальных связей между устройствами и показывает истинный масштаб любой схемы, с которой вы столкнетесь
Оптимизированная аутентификация и авторизация пользователей на разных устройствах и SIM-картах.
Минимум ложных срабатываний для обеспечения бесперебойной работы
Лучшие показатели пользовательского опыта
Анализ более 11 типов датчиков
Защита веб-приложений и мобильных приложений
Сбор данных из веб- и мобильных приложений, включая движения мыши, нажатия клавиш, прикосновения к экрану и данные датчиков.
Создание уникальных поведенческих профилей для каждого пользователя, охватывающих модели цифрового взаимодействия, предпочтения доступа и использование устройств.
Сравнение поведения пользователей с медианными профилями, созданными для аналогичных групп пользователей или сегментов, чтобы выявить потенциальные отклонения и подозрительные модели.
Непрерывное покрытие всех цифровых каналов — веб-страниц или мобильных приложений, ввод пользователем логинов и паролей.
Легитимизируйте пользовательские сессии для сведения к минимуму количества ложных срабатываний
Обнаруживайте отклонения от установленных базовых показателей, таких как необычные движения мыши, нетипичная скорость ввода с клавиатуры или аномальная продолжительность сессии
Используйте сложные модели машинного обучения для анализа поведения пользователей и выявления аномалий, включая те, которые указывают на удаленный доступ, троянские программы (вредоносное ПО) или активность ботов
Отправляйте алерты в режиме реального времени на основе обнаруженных поведенческих аномалий, позволяющие немедленно принять меры по защите учетных записей пользователей
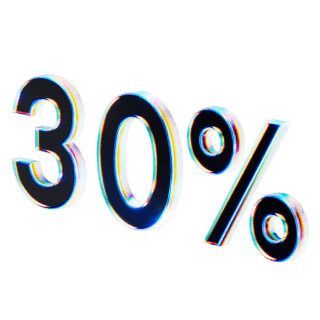
Снижение затрат на 30% по сравнению с традиционными поставщиками (по данным Forrester*).
Многоуровневый анализ широкого спектра критериев и оценок
Самостоятельно создавайте условия для реагирования на новые случаи мошенничества
Воспользуйтесь преимуществами нашего ноу-код решения, доступного для любых команд
Изменяйте правила и адаптируйте их к своим текущим потребностям
Интуитивно понятный интерфейс для всех команд, даже нетехнических
Создайте собственное рабочее пространство и меняйте правила, как только вам это понадобится
Защитите своих пользователей от социальной инженерии (кража данных, подмена номера, банковские махинации и т. д.)
Усовершенствуйте свою антифрод систему
Защитите личные и конфиденциальные данные пользователей с помощью гибкой настройки и анализа времени вызовов
Визуализируйте реальный масштаб стоящей перед вами задачи
Сделайте вашу отчетность проще и понятнее
Обнаруживайте связи между учетными записями и устройствами, чтобы ничего не упустить
Обнаруживайте вредоносную активность, использование VPN и информацию о сервере
Оценивайте уровень риска IP-адресов, провайдеров и подсетей для принятия обоснованных решений
Получите подробную информацию о геолокации, провайдере и атрибутах сети
Простая интеграция с существующими системами с помощью API в формате JSON
Используйте IP-адреса, GPS и данные сотовой связи для определения местоположения пользователя с высокой точностью, даже несмотря на VPN и хостинговые сервисы
Внедряйте алгоритмы геохеширования, которые позволяют выявлять и отслеживать подозрительные локации и определять очаги фрода вплоть до конкретного здания или квартала
Отслеживайте и визуализируйте местоположения устройств в режиме реального времени в панели администратора Fraud Protection, что позволит немедленно принимать меры в случае подозрительной активности
Настройте сложные правила на основе геолокации для обнаружения аномалий, таких как быстрые изменения местоположения, множественные учетные записи из одного места или активность из зон повышенного риска
Создавайте и управляйте списками известных мошеннических мест, активно предотвращая мошенническую деятельность из этих локаций
Выявление преднамеренного блокирования или изменения API JavaScript, используемых для цифровых отпечатков браузеров.
Обнаруживайте использование техник добавления шума, применяемых antidetect-браузерами для искажения отпечатков
Используйте модели машинного обучения для выявления необычных сочетаний параметров устройств, версий браузеров и геолокаций
Выявление несоответствий в возможностях WebGL, информации о видеокарте и строках User-Agent для выявления попыток подмены браузера
Генерируйте динамические оценки риска на основе обнаруженных аномалий и несоответствий, позволяя анти-фрод командам принимать оперативные меры
Отлавливайте изменения IMEI, IMSI и ICCID для выявления несанкционированных изменений SIM-карты или профиля eSIM
Использование технологии Cloud ID для аутентификации пользовательских устройств, даже при смене устройств и SIM-карт, упрощает легитимный доступ.
Выявляйте аномалии в поведении пользователей, такие как вход в систему с нового устройства или необычный паттерн навигации, для обнаружения потенциальных случаев захвата аккаунта
Отправляйте алерты с оценкой уровня риска при обнаружении подозрительной активности, обеспечивая немедленные меры по предотвращению несанкционированного доступа и мошеннических операций
Защита как от традиционной подмены SIM-карт, так и от новых мошеннических схем с использованием eSIM
Набор дополнительных уровней защиты
Усовершенствование систем сбора информации о мошенничестве и защиты от него
Предоставляйте понятные объяснения для каждого показателя оценки риска, выделяя ключевые факторы и события, повлиявшие на результат
Объясняйте конкретные правила и пороговые значения, которые были активированы, обеспечивая легкость восприятия и возможность аудита процессов
Предоставьте аналитикам по борьбе с мошенничеством возможность анализировать и понимать решения, принимаемые искусственным интеллектом, способствуя доверию и сотрудничеству между человеческим опытом и машинным интеллектом.
Центры, стратегически расположенные в ключевых регионах, где работают аналитики, обладающие глубокими знаниями местных ландшафтов и тенденций в области мошенничества.
Используйте тонкое понимание региональных моделей кибератак для снижения количества ложных срабатываний и повышения эффективности работы
Предлагайте клиентам индивидуальные консультации по возникающим угрозам и уязвимостям на основе региональных данных, позволяя им принимать превентивные меры
Адаптируйте решения к конкретным региональным проблемам, повышая точность выявления фрода и снижая финансовые потери
Укрепляйте партнерские отношения с местными правоохранительными органами и отраслевыми организациями для усиления коллективной киберзащиты и пресечения мошеннических операций
Постоянно получайте информацию об угрозах для точной настройки мер безопасности
Используйте Group-IB Threat Intelligence для выявления и блокировки известных мошенников, скомпрометированных учетных данных и других угроз в режиме реального времени
Следите за глобальными трендами угроз и соблюдайте бдительность
Агрегируйте данные об угрозах из различных источников, включая разведданные из открытых источников, мониторинг даркнета и внутренние данные о реагировании на инциденты
Используйте методы машинного обучения и поведенческую аналитику для выявления закономерностей, аномалий и скрытых связей в огромных массивах данных
Сочетайте знания, основанные на искусственном интеллекте, с экспертизой опытных антифрод-аналитиков для расследования сложных дел и выявления возникающих угроз
Выявляйте и устраняйте уязвимости до начала атаки, что позволит вам быть на шаг впереди киберпреступников
Обнаруживайте и реагируйте на мошеннические действия в режиме реального времени, сводя к минимуму финансовые потери и укрепляя доверие клиентов
Исследовательские центры во всех ключевых регионах
Собственные инновации Group-IB
Обнаруживайте счета дропов с помощью цифрового отпечатка устройства, необычного использования устройств и аномального поведения
Обнаруживайте сложные сети дропов путем связывания учетных записей с устройствами или глобальными идентификаторами уже известных дропов
Отправляйте алерты с оценкой рисков для подозрительных счетов, что позволит своевременно проводить расследования и принимать меры
Используйте модели машинного обучения и поведенческую аналитику для выявления малозаметных моделей поведения дропов
Создавайте и контролируйте списки блокировки известных устройств и идентификационных данных дропов для активного предотвращения мошеннических операций
Исследовательские центры во всех ключевых регионах
Собственные инновации Group-IB
Выявляйте подозрительные модели поведения, такие как изменение SMS-приложений или включение служб доступа
Записывайте и анализируйте пользовательские сессии для обнаружения атак в процессе их проведения, включая попытки фишинга
Используйте комбинацию правил для выявления наличия вредоносных программ и действий, которые они выполняют
Создавайте и управляйте списками блокировки известных вредоносных приложений и подозрительных моделей поведения для предотвращения будущих атак
Обнаружение известных вредоносных программ и троянов путем анализа атрибутов приложений, включая источники установки, хэши пакетов, запрашиваемые разрешения и даты установки
Обнаружение активности RAT по аномальным настройкам устройства, индикаторам совместного доступа к экрану и подозрительным сеансам удаленного доступа
Запись и анализ пользовательских сессий для выявления активных соединений с RAT и потенциальной утечки данных
Выявляйте и отмечайте установку известных программ RAT или приложений с подозрительными запросами на разрешение.
Свяжите активность RAT с другими подозрительными событиями, такими как попытки фишинга или изменения в приложениях по умолчанию.
Создание и управление списками блокировки известных программ RAT и связанных с ними моделей поведения для предотвращения будущих попыток несанкционированного доступа.
Исследовательские центры во всех ключевых регионах
Собственные инновации Group-IB
Замените легко манипулируемые биометрические логины динамической привязкой BioConfirm к устройству, гарантируя, что рискованные транзакции и изменения в учетной записи будут одобрены только реальным пользователем.
BioConfirm работает благодаря сочетанию двух сильных факторов — биометрии (лицо/отпечаток пальца) и владения доверенным устройством, — подкрепленных криптографическими токенами, которые мошенники не смогут увидеть, подделать или перехватить. Это позволяет создавать контролируемые пользователем подтверждения в режиме реального времени, которые не только укрепляют соответствие нормативным требованиям, но и блокируют мошеннические методы на уровне архитектуры.
 Group-IB Fraud Protection
Поставщики антифрод-систем часто делают упор на выявление подозрительной активности, что приводит к высокому уровню ложных срабатываний — легитимные действия пользователей помечаются как потенциально мошеннические из-за фокуса на аномалии. Это создает неудобства для клиентов, ухудшает их пользовательский опыт и расходует ценные ресурсы
Group-IB Fraud ProtectionGroup-IB Fraud Protection использует иной подход, уделяя приоритетное внимание аутентификации пользователя, прежде чем приступать к выявлению мошенничества. Такая ориентированная на пользователя расстановка приоритетов позволяет значительно сократить количество ложных срабатываний.
Поставщики, не интегрирующие защиту от кибермошенничества в единую систему, рискуют остаться позади из-за фрагментарного анализа угроз, несогласованности процессов, реактивного подхода, неспособности адаптироваться к динамичным атакам и несоответствия ожиданиям клиентов
Group-IB Fraud ProtectionGroup-IB является лидером в области интеграции технологий по борьбе с кибермошенничеством и внедрила концепцию «цепочки уничтожения кибермошенничества», продемонстрировав проактивный подход к комплексному предотвращению мошенничества. Это позволяет клиентам получить многоуровневую защиту от мошенничества, способную противостоять всё более изощрённым онлайн-угрозам
Искусственный интеллект значительно расширяет возможности выявления мошенничества, но полагаться исключительно на него недостаточно. Многие поставщики упускают из виду важность уникальных знаний и опыта аналитиков
Group-IB Fraud ProtectionGroup-IB Fraud Protection эффективно сочетает возможности искусственного интеллекта и экспертный подход. Каждому клиенту предоставляются часы персонального антифрод-аналитика. Это специалисты с многолетним опытом, способные интерпретировать сложные мошеннические схемы, проводить детальные расследования подозрительной активности и предлагать персонализированные решения для комплексной защиты вашего бизнеса
Поставщики антифрод-решений без локальных аналитиков сталкиваются с ограничениями в борьбе с региональными видами мошенничества. Отсутствие культурного и языкового контекста и невозможность оперативно собирать данные о новых схемах мошенников снижают эффективность защиты
Group-IB Fraud ProtectionРегиональные центры противодействия цифровой преступности Group-IB обеспечивают локальное присутствие и глубокое понимание культурных особенностей, языка и поведенческих моделей клиентов. Это позволяет точнее анализировать и выявлять локальные угрозы, тем самым повышая уровень защищенности
Многие поставщики больше фокусируются на прибыли, чем на качественной поддержке клиентов, что снижает их эффективность в борьбе с мошенничеством
Group-IB Fraud ProtectionСервис Group-IB для защиты от мошенничества признан лидером рынка ведущими аналитическими агентствами, включая Gartner, Frost & Sullivan, KuppingerCole и Forrester. Наша платформа снизила долю ложных срабатываний на 20 % и позволила выявлять и предотвращать на 10–20 % больше попыток мошенничества. Кроме того, она улучшила качество обслуживания клиентов, сократив потребность в использовании одноразовых паролей на 30 %.


Обнаружение онлайн-мошенничества
29 февраля 2024 г.
28 апреля 2023 г.

29 июня 2024 г.
13 февраля 2024 г.
2 марта 2024 г.
18 февраля 2024 г.
Аналитики Frost & Sullivan назвали Group-IB Fraud Protection среди лучших решений в отрасли. Источник: Frost & Sullivan, «Fraud Detection & Prevention Market: Solutions Differentiation, Global, 2022».
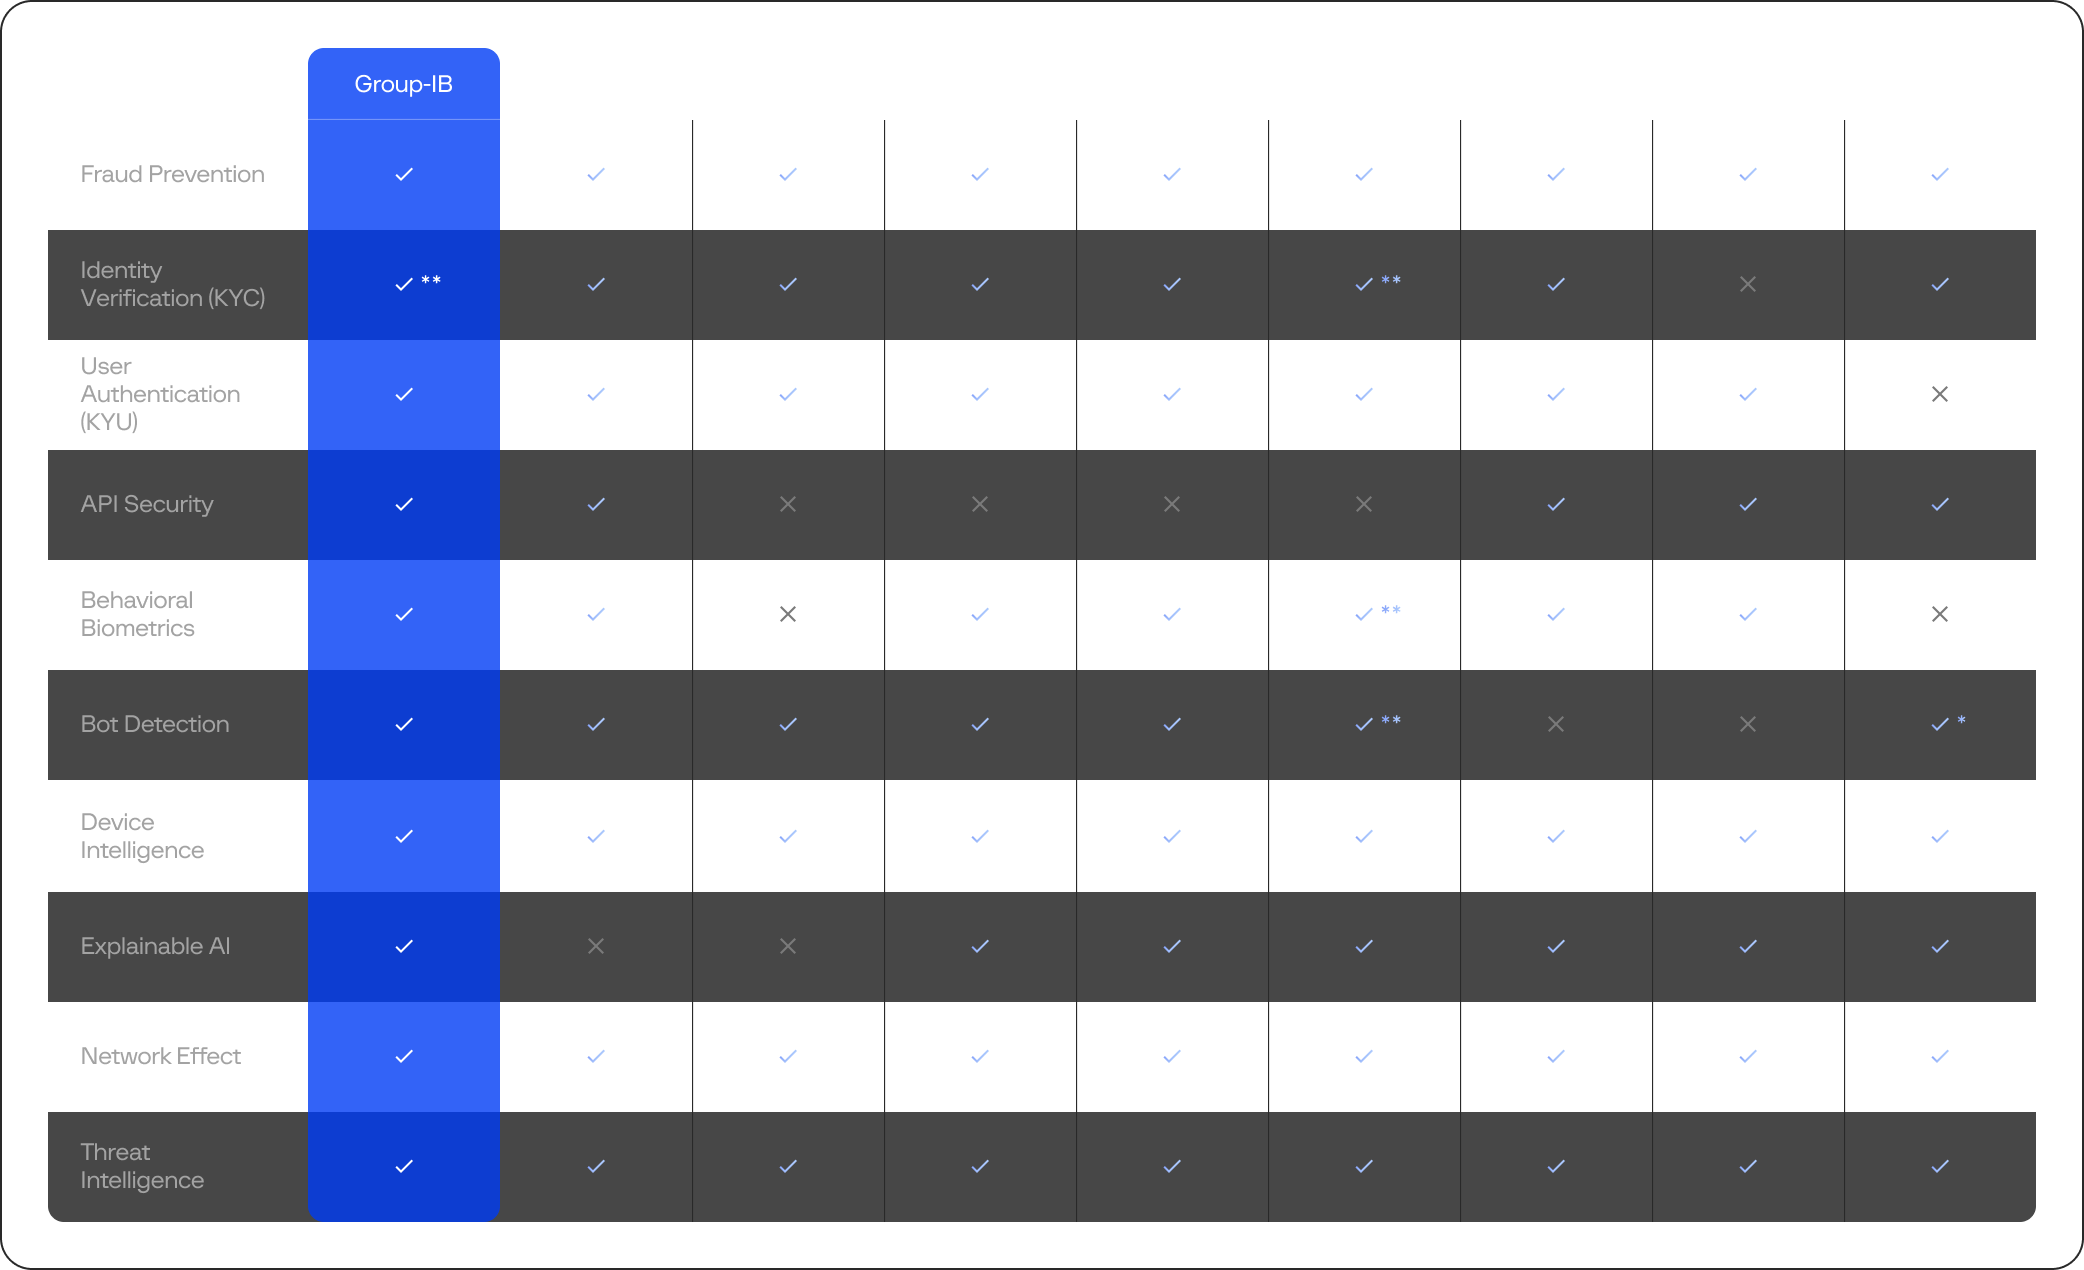

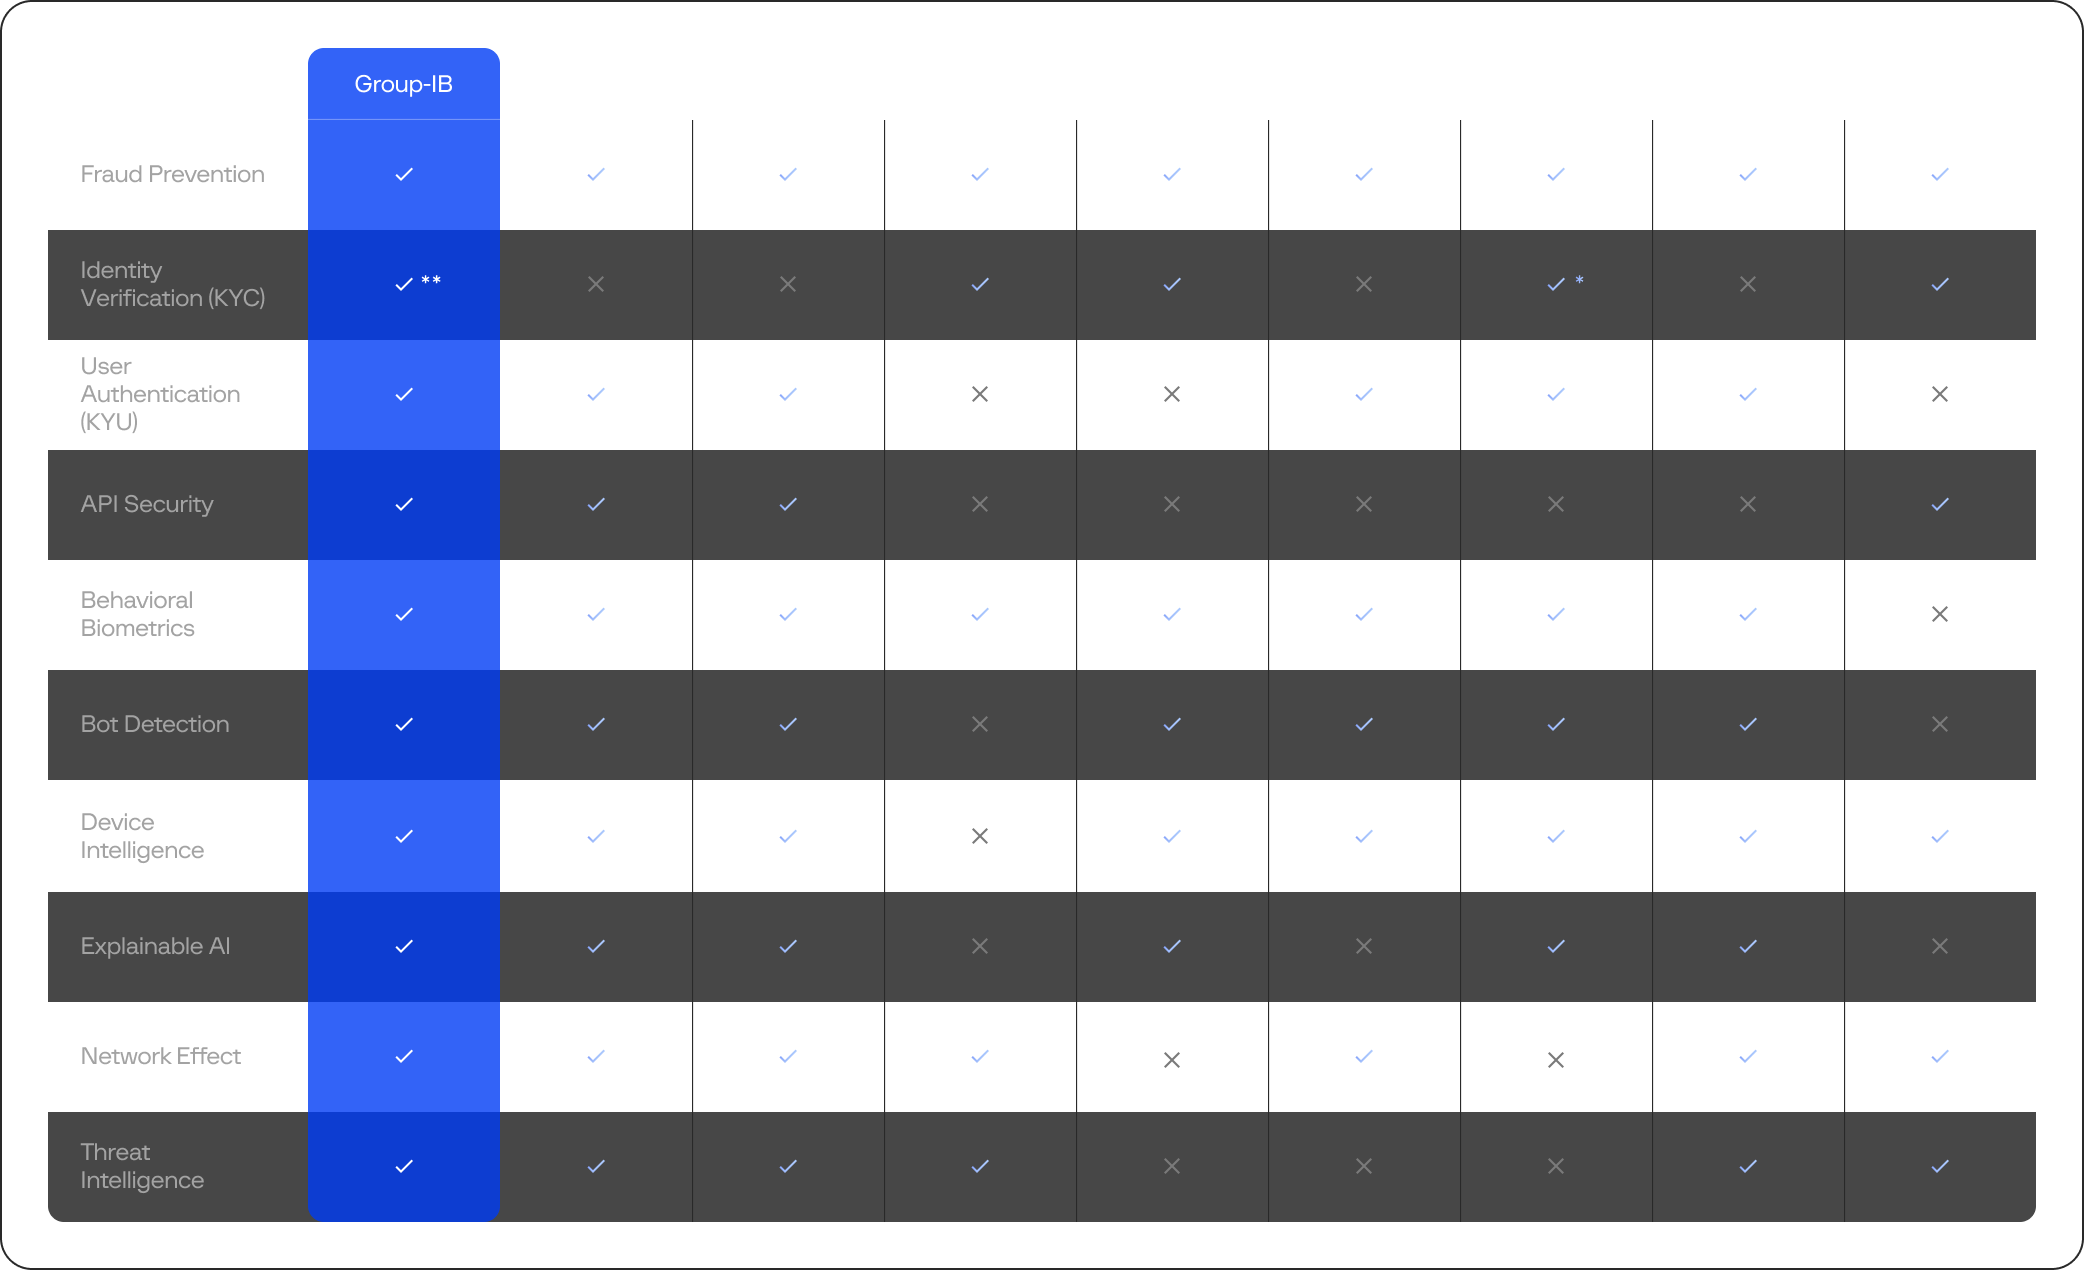
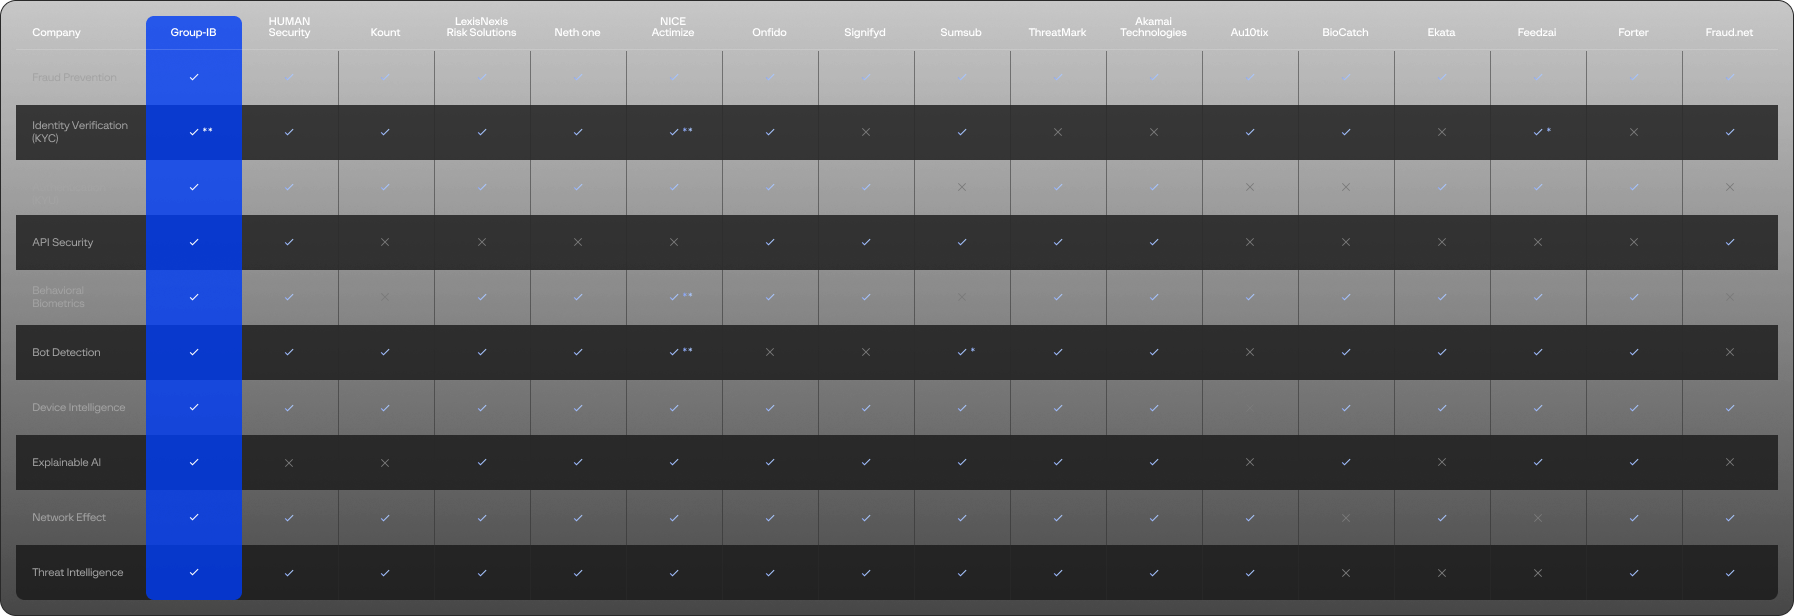
Fraud Protection — это набор инструментов и услуг, которые помогают организациям обнаруживать, идентифицировать, предотвращать ущерб и защищаться от цифрового мошенничества; он включает в себя стратегии предотвращения и обнаружения фрода. Fraud Protection от Group-IB позволяет защитить цифровую личность пользователя, блокировать действия ботов и предотвращать мошенничество. Fraud Protection помогает сократить потери от мошенничества и улучшить опыт пользователей в автоматизированных клиентских системах.
Решение Group-IB Fraud Protection позволяет обнаружить следующие виды мошенничества: атаки с использованием социальной инженерии (фишинговые сайты, e-mail-мошенничество), захват аккаунта, мошенничество с платежами, атаки ботов, веб-инъекции, мобильные трояны, вредоносное ПО, кредитное мошенничество.
Нет, наше решение обрабатывает только хешированные или зашифрованные идентификаторы пользователей и идентификаторы сессий, которые не могут быть связаны с конкретным человеком.
Group-IB ответственно относится к обеспечению защиты персональных данных в соответствии с Общим регламентом ЕС по защите данных (GDPR), принимая организационные и технические меры для разработки, поддержки и предоставления решения Fraud Protection в полном соответствии с требованиями регламента.
Правовым основанием для обработки персональных данных субъектов при использовании решения Fraud Protection являются законные интересы контролера (в соответствии со статьей 6 и пунктом 47 преамбулы GDPR ЕС).
Для защиты сайта достаточно добавить в него Web Snippet — клиентский модуль, который встраивается в защищаемое веб-приложение. С момента загрузки первой страницы веб-приложение передает серверной части Fraud Protection индикаторы компрометации, поведенческие характеристики пользователя и параметры среды, в которой оно работает.
Чтобы защитить свое мобильное приложение, вам нужно просто добавить в него наш SDK. Интеграция SDK в мобильное приложение не требует изменения логики приложения.
Mobile SDK — это клиентский модуль, встроенный в защищенное мобильное приложение. С момента загрузки приложения он передает на серверную часть платформы Fraud Protection индикаторы компрометации, поведенческие характеристики пользователя и среду, в которой работает приложение
Мобильный модуль SDK не передает конфиденциальную банковскую информацию, персональную идентификационную информацию или другие конфиденциальные данные. Содержание и тип передаваемых данных могут быть установлены клиентом самостоятельно при интеграции SDK в мобильное приложение.
Решение Fraud Protection может быть интегрировано в любую платформу управления рисками, использующую API. Мы можем предоставить API в режиме Pull и Push.