Сообщить об инциденте
Получите круглосуточную помощь по реагированию на инциденты от нашей глобальной команды
- АТР: +65 3159 4398
- ЕС и Северная Америка: +31 20 890 55 59
- MEA: +971 4 540 6400
- LATAM: +56 2 275 473 79
Получите круглосуточную помощь по реагированию на инциденты от нашей глобальной команды


От экстренной поддержки до стратегической устойчивости в одном соглашении
Узнать больше



Откройте для себя наш ресурсный центр

Ваш путеводитель по инновациям, внедрению и ускорению развития искусственного интеллекта в сфере кибербезопасности

Современное мошенничество — это не единичный случай. Это организованная кампания, которая начинается за несколько недель до осуществления платежа. Транзакция — это не место, где происходит мошенничество, а момент, когда оно заканчивается. В данной статье показано, как пресечь кампанию за несколько недель до осуществления платежа, а не фиксировать её последствия после.
Ваш путеводитель по инновациям, внедрению и ускорению развития искусственного интеллекта в сфере кибербезопасности
Узнать больше
Оценка готовности к реагированию на инциденты от Group-IB позволяет определить способность вашей организации реагировать на атаки и предоставляет подробные рекомендации по укреплению системы защиты
Вот три основные составляющие готовности к реагированию на инциденты — то, что эксперты Group-IB называют моделью «ready-steady-go», которая обеспечит вам:

Ваша компания может считаться безопасной, если она располагает всем необходимым техническим оснащением для защиты от чрезвычайно широкого спектра угроз.

Уровень вашей безопасности повышается, если все руководства и инструкции по реагированию на инциденты доступны, актуальны и основаны на современных тенденциях в области информационной безопасности.

Безопасность вашего бизнеса также зависит от правильной структуры и подотчетности команд, которые всегда готовы действовать и отразить любую атаку.
Данная оценка предоставляет организациям объективную и независимую оценку их готовности к реагированию на инциденты. Она особенно полезна, если вы недавно создали SOC или хотите, чтобы руководство получило четкое представление о любых пробелах и приоритетах.
Оценка организаций проводится с использованием лестницы готовности Group-IB (Readiness Ladder) — уникальной методологии, основанной на опыте, накопленном в ходе расследования и реагирования на тысячи инцидентов.

Оценка готовности к реагированию на инциденты от Group-IB адаптирована к вашему текущему положению — независимо от того, только ли вы начинаете работу в этой области или уже располагаете налаженной системой реагирования. Мы будем работать с вашей командой, чтобы выявить факторы, которые сегодня замедляют ваше реагирование, и поможем вам внести изменения, которые укрепят меры по локализации и координации действий при возникновении следующего инцидента.
Оценка готовности
Покрытие MITRE ATT&CK©
Исчерпывающий обзор средств контроля безопасности
Рекомендации по повышению готовности
Модель, использованная для анализа, основана на 22-летнем практическом опыте, накопленном командой Group-IB. Ваша организация получит отчет и подробные рекомендации по повышению уровня защиты.
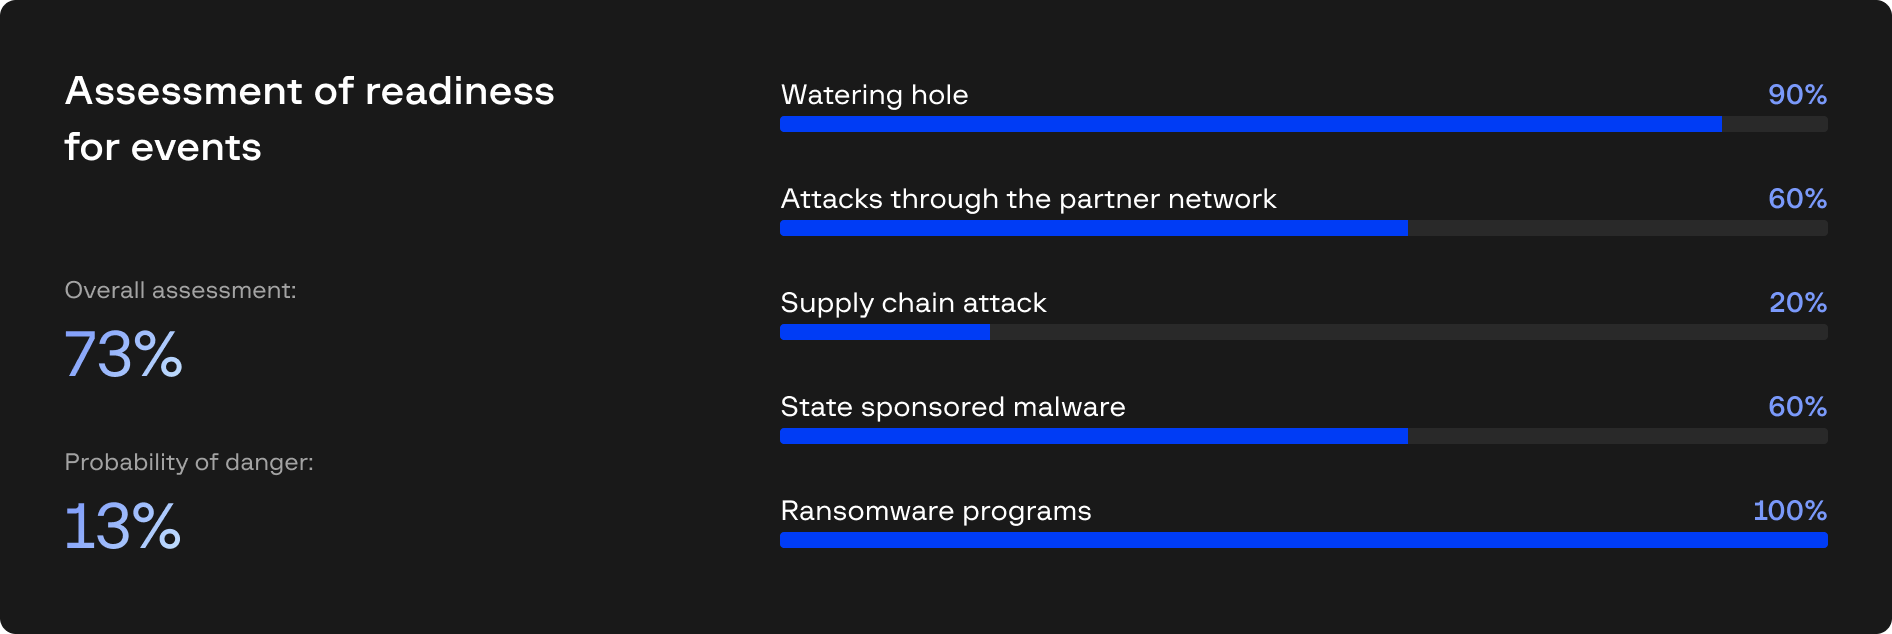
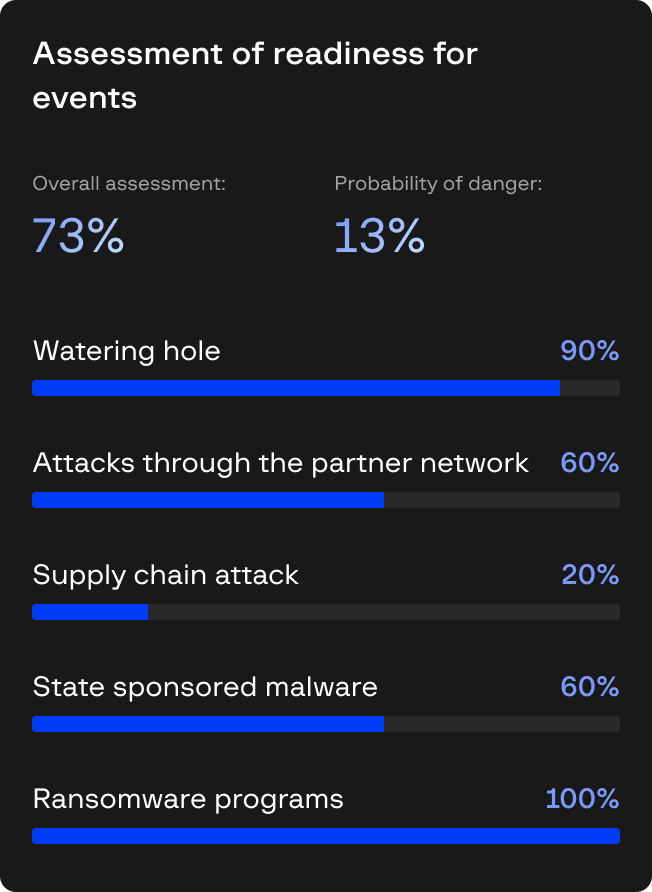
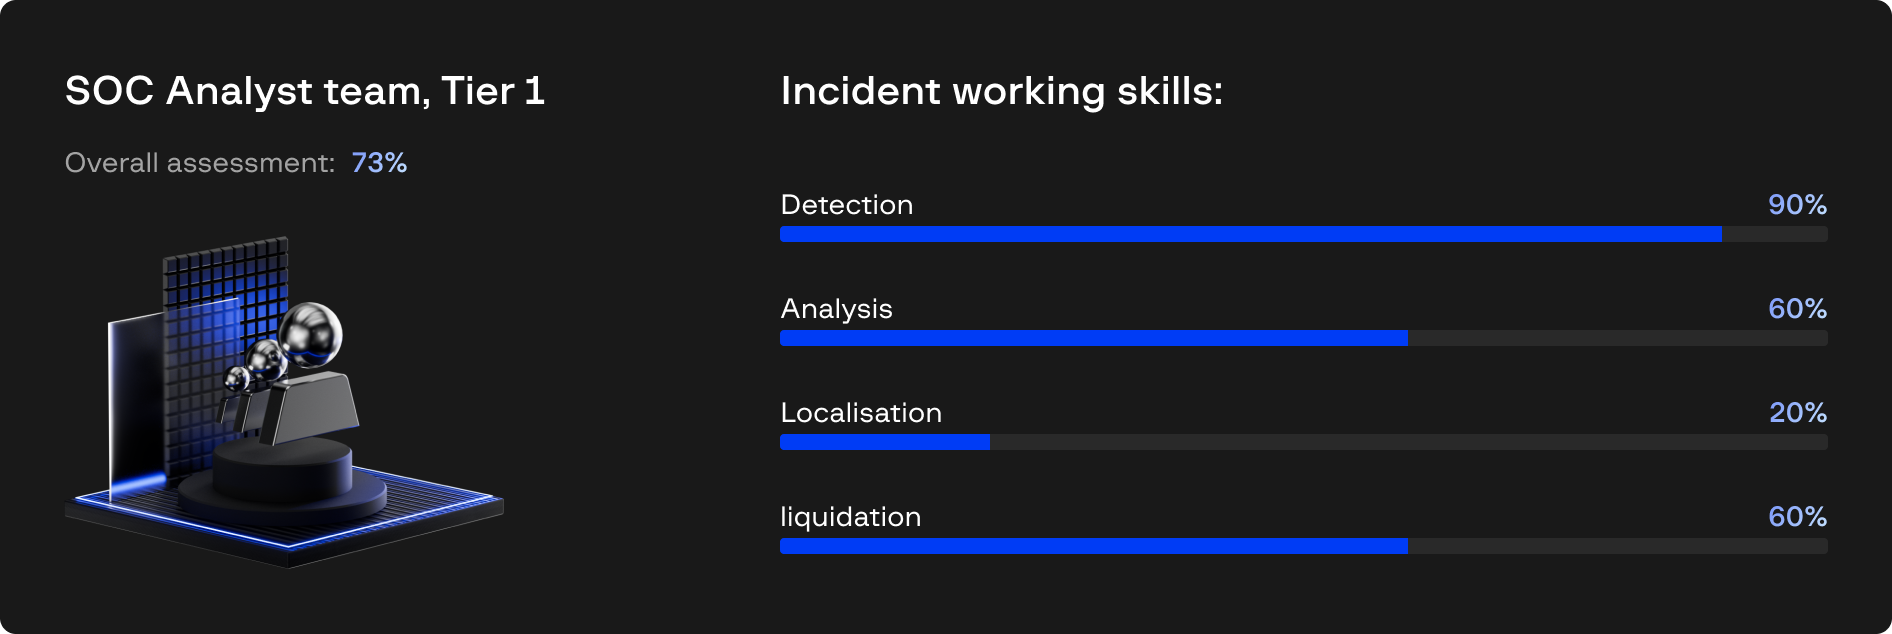
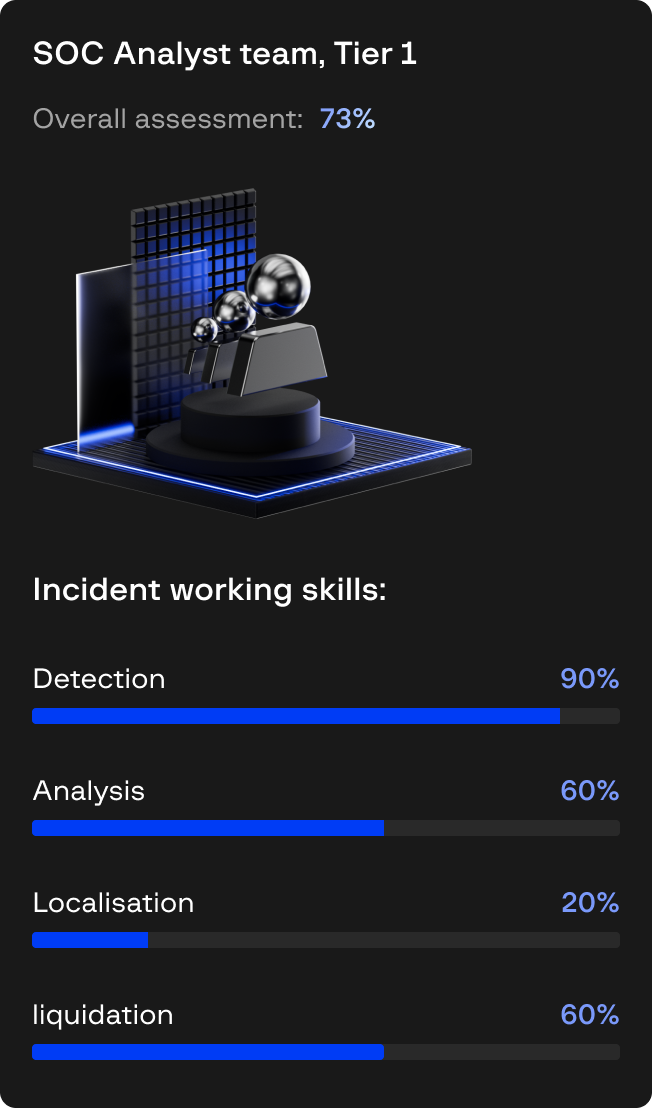
Чтобы сотрудники могли противостоять любым атакам, одной осторожности и владения соответствующими инструментами далеко не достаточно. Оценка, проведенная Group-IB, помогает компаниям составить список недостающих компетенций и навыков команды
Специалисты Group-IB оценивают эффективность внутренних процессов кибербезопасности и разрабатывают рекомендации на основе актуальных требований, установленных регуляторами.


Вы можете заказать комплексную оценку готовности к реагированию на инциденты или выбрать для анализа отдельные элементы. В зависимости от выбранного модуля вы получите подробные аналитические рекомендации по настройке вашей системы для эффективного реагирования, а также по оптимизации её структуры и процессов. Кроме того, вам будут предоставлены готовые к применению нормативные документы и поддержка со стороны команды квалифицированных специалистов.
Windows, Linux, MacOS
SIEM, EDR
DLP
Облачные платформы и бизнес-системы
Оценка возможностей реагирования на инциденты кибербезопасности и навыков членов команды организации
Составление списка навыков, возможностей и сертификатов, которых не хватает членам команды
Посещение курса «Реагирование на инциденты» (3 дня)
3-дневный практический курс по эффективному реагированию и устранению последствий инцидентов в сфере кибербезопасности. Подробнее
Оценка инструкций и нормативных актов, касающихся реагирования на инциденты кибербезопасности
Сценарии реагирования (плейбуки)
Составление всех недостающих документов и сценариев, касающихся реагирования на инциденты
Ниже представлены дополнительные решения Group-IB, которые позволят расширить ваши возможности в области безопасности за пределы данной оценки. Они разработаны для того, чтобы помочь вам на постоянной основе устранять пробелы в области видимости и способности реагировать.


Пожалуйста, заполните форму, чтобы обсудить, какая оценка готовности к реагированию на инциденты подходит именно вашей организации.
Оценка готовности к реагированию на инциденты — это услуга, призванная максимально подготовить наших конечных клиентов к инцидентам кибербезопасности. В ходе оказания услуги наша команда экспертов оценивает, тестирует и совершенствует возможности клиента по мониторингу безопасности (охват, качество телеметрии), возможности восстановления, внутренние инструкции и процедуры, а также их тонкую настройку, что позволяет уменьшить хаос при возникновении инцидента. Мы также включаем в объем услуг дополнительный курс обучения под руководством инструктора по реагированию на инциденты.
Организациям следует проводить оценку готовности, когда необходимо ответить на вопрос: «Готовы ли мы к тому, что что-то произойдет?» Оценка готовности к реагированию на инциденты позволяет оценить, насколько ваша организация готова к управлению инцидентами кибербезопасности, путем анализа средств контроля безопасности, процессов реагирования на инциденты и готовности команды безопасности или SOC.
Эта услуга использует имеющуюся у вас документацию по реагированию на инциденты, источники данных, документацию по инфраструктуре, а также отзывы ключевых сотрудников для выявления пробелов и возможностей для улучшений до того, как произойдет инцидент. Данная услуга наиболее подходит для организаций, которые только создают или совершенствуют свою программу реагирования на инциденты.
Выберите Purple Teaming , если вам нужно узнать: «Сможем ли мы действительно обнаружить и остановить реальные атаки?» Это совместное упражнение, в котором «красная» и «синяя» команды работают вместе в режиме реального времени, чтобы протестировать и усовершенствовать системы защиты. Эта услуга лучше всего подходит для организаций, которые уже имеют основу для реагирования на инциденты и хотят провести ее стресс-тестирование.
При проведении оценки готовности к реагированию на инциденты необходимо учитывать различные сценарии использования:
Нет. Если вы точно знаете, что вам нужно, вы можете запросить конкретный компонент услуги.
Срок зависит от согласованного объема услуг и может составлять от 2 рабочих дней до 1 месяца.
Оценка готовности к реагированию на инциденты предназначена для измерения и повышения готовности клиента к 15 различным типам инцидентов, включая программы-вымогатели, APT-атаки, утечки данных и многое другое. Объем работ аналогичен, поскольку также оцениваются возможности мониторинга безопасности и восстановления.
Мы разработали специальную методику оценки, которая позволяет получать результаты по нескольким критериям. Например, мы измеряем охват и качество телеметрии в рамках исходных данных.
Да. Мы определим, собираете ли вы гораздо больше телеметрии, чем требуется для обнаружения и реагирования на инциденты кибербезопасности.
Да. Нам потребуется некоторое базовое понимание вашей инфраструктуры, поскольку мы можем предложить различные улучшения действий, предпринимаемых командой реагирования на инциденты, на основе используемых вами решений по безопасности, а также названий и ролей ваших отделов. В результате мы предоставим вам список проблем и улучшений для ваших сценариев реагирования (плейбуков).
Да. Мы предлагаем штабные киберучения IR Game. Они проводятся на базе веб-сервиса, разработанного командой Group-IB, где одна игра — это один сценарий инцидента, основанный на реальных случаях, с которыми сталкивалась наша команда. IR Game проводится под руководством инструктора. Каждая игра состоит из определенного количества ходов. На каждом ходе участники получают новые вводные и форму для свободного описания своих действий. Главная цель — разработать наиболее эффективный план реагирования на инциденты, расследовать инцидент и устранить его последствия. Игра проводится в «открытом» формате, поэтому команды могут обращаться к своим сценариям реагирования (плейбукам).
Игра включает в себя множество различных сценариев и поэтому может быть легко адаптирована как для управленческих, так и для технических команд.
Да.
Да. Мы можем включить другой курс, но в таком случае он не будет предоставляться в рамках данной конкретной услуги.
















