사고 신고하기
글로벌 팀의 연중무휴 사고 대응 지원을 받으세요
- APAC: +65 3159 4398
- EU 및 북미: +31 20 890 55 59
- MEA: +971 4 540 6400
- 라틴 아메리카: +56 2 275 473 79
글로벌 팀의 연중무휴 사고 대응 지원을 받으세요






사이버 보안 분야의 AI 혁신, 도입 및 가속화를 위한 가이드

현대적인 사기는 일회성 사건이 아닙니다. 이는 결제 몇 주 전부터 시작되는 체계화된 캠페인입니다. 거래는 사기가 발생하는 지점이 아니라, 사기가 끝나는 지점입니다. 본 백서는 결제 후 사기를 기록하는 것이 아니라, 결제 몇 주 전부터 캠페인을 저지하는 방법을 제시합니다.

Group-IB ‘사고 대응 준비도 평가’는 귀사의 공격 대응 능력을 평가하고, 방어 체계를 강화하기 위한 상세한 권고 사항을 제공합니다.
다음은 사고 대응 준비 태세의 세 가지 핵심 요소로, Group-IB 전문가들이 ‘레디-스테디-고(ready-steady-go)’ 프레임워크라고 부르는 것으로, 이를 통해 귀사는 다음을 보장할 수 있습니다:

귀사는 극히 광범위한 위협에 대응하기 위한 모든 필수 기술적 설비를 갖추고 있다면 안전한 것으로 간주될 수 있습니다.

모든 사고 대응 지침과 지시 사항이 최신 정보 보안 동향을 기반으로 제공되고 최신 상태를 유지할 경우 보안 수준이 향상됩니다.

귀사의 비즈니스 보안은 또한 구축된 팀 간의 적절한 구조와 책임 체계에 달려 있습니다: 항상 행동할 준비가 되어 있으며 어떤 공격도 격퇴할 수 있어야 합니다.
이 평가는 조직에 사고 대응 준비 상태에 대한 객관적이고 독립적인 관점을 제공합니다. 특히 최근에 사고 대응 팀( SOC )을 구성했거나, 경영진이 미비점과 우선순위에 대한 명확한 요약 정보를 얻고자 할 때 특히 유용합니다.
조직은 수천 건의 사고 대응 및 조사 사례에서 얻은 경험을 바탕으로 한 독자적인 방법론인 ‘ Group-IB Readiness Ladder’를 통해 점수를 매깁니다.

Group-IB ‘사고 대응 준비도 평가’는 귀사가 막 시작하는 단계이든, 이미 확립된 대응 역량을 갖추고 있든 상관없이 귀사의 현재 상황에 맞춰 진행됩니다. 당사는 귀사 팀과 협력하여 현재 대응 속도를 저해하는 요인을 파악하고, 향후 사고가 발생했을 때 사고 확산 방지 및 대응 조율을 강화할 수 있도록 필요한 개선 조치를 마련할 수 있도록 지원합니다.
준비도 등급
MITRE ATT&CK© 커버리지
포괄적인 보안 통제 요약
준비 태세 향상을 위한 권고 사항
이 분석에 사용된 모델은 ‘ Group-IB ’ 팀이 22년 동안 쌓아온 실무 경험을 바탕으로 합니다. 귀사는 보안 수준을 향상시키는 방법에 대한 보고서와 구체적인 권고 사항을 받게 될 것입니다.
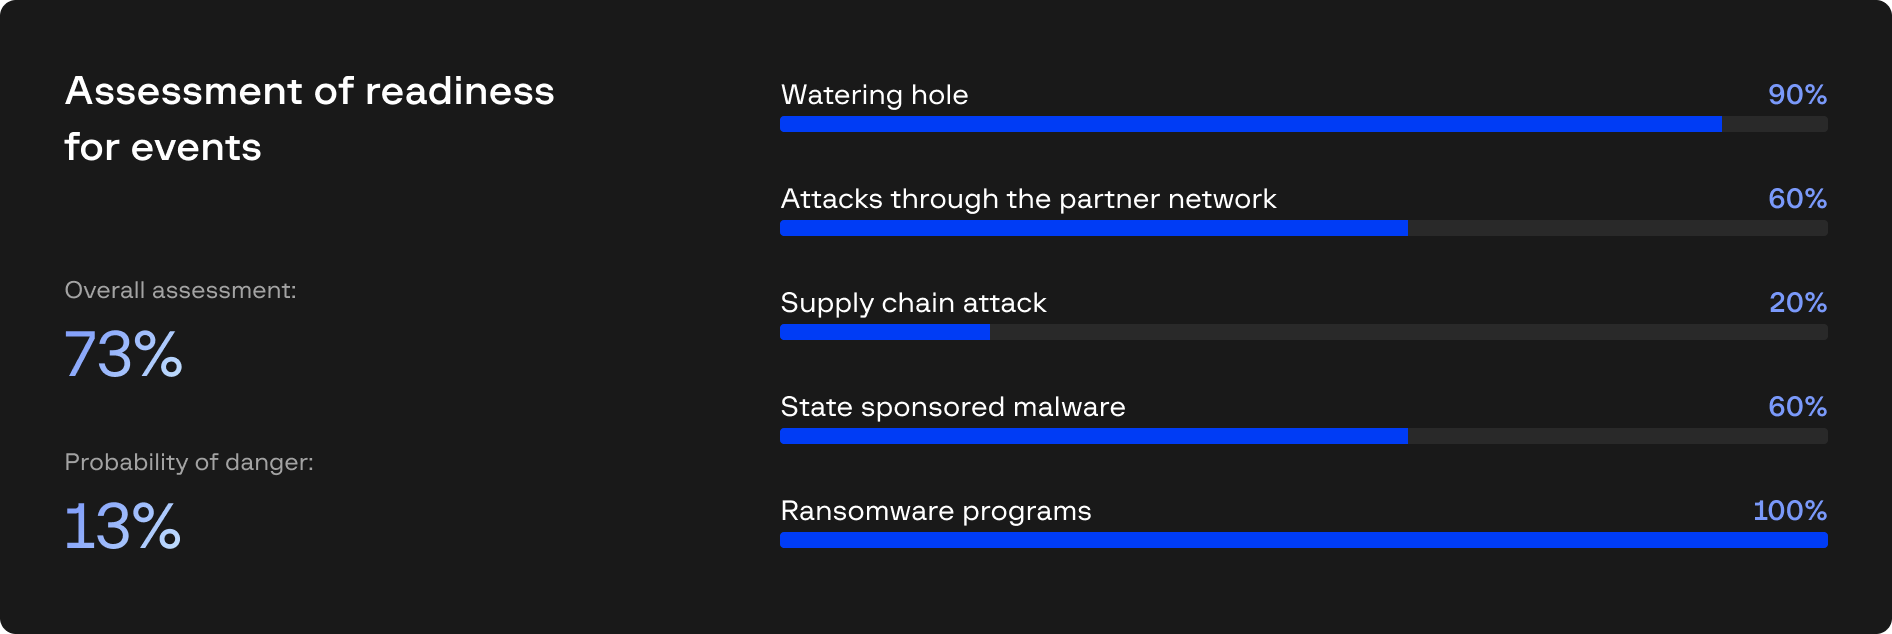
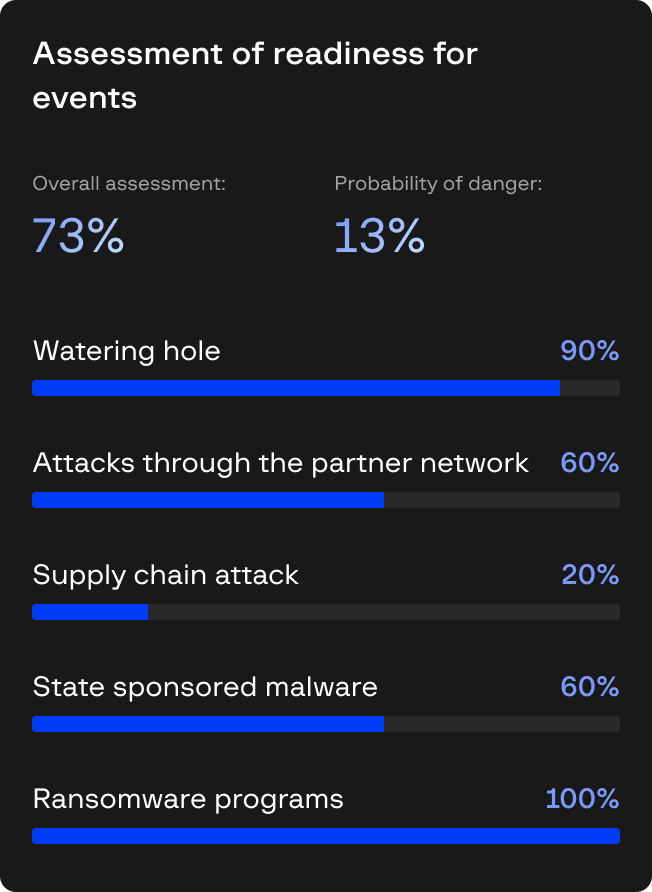
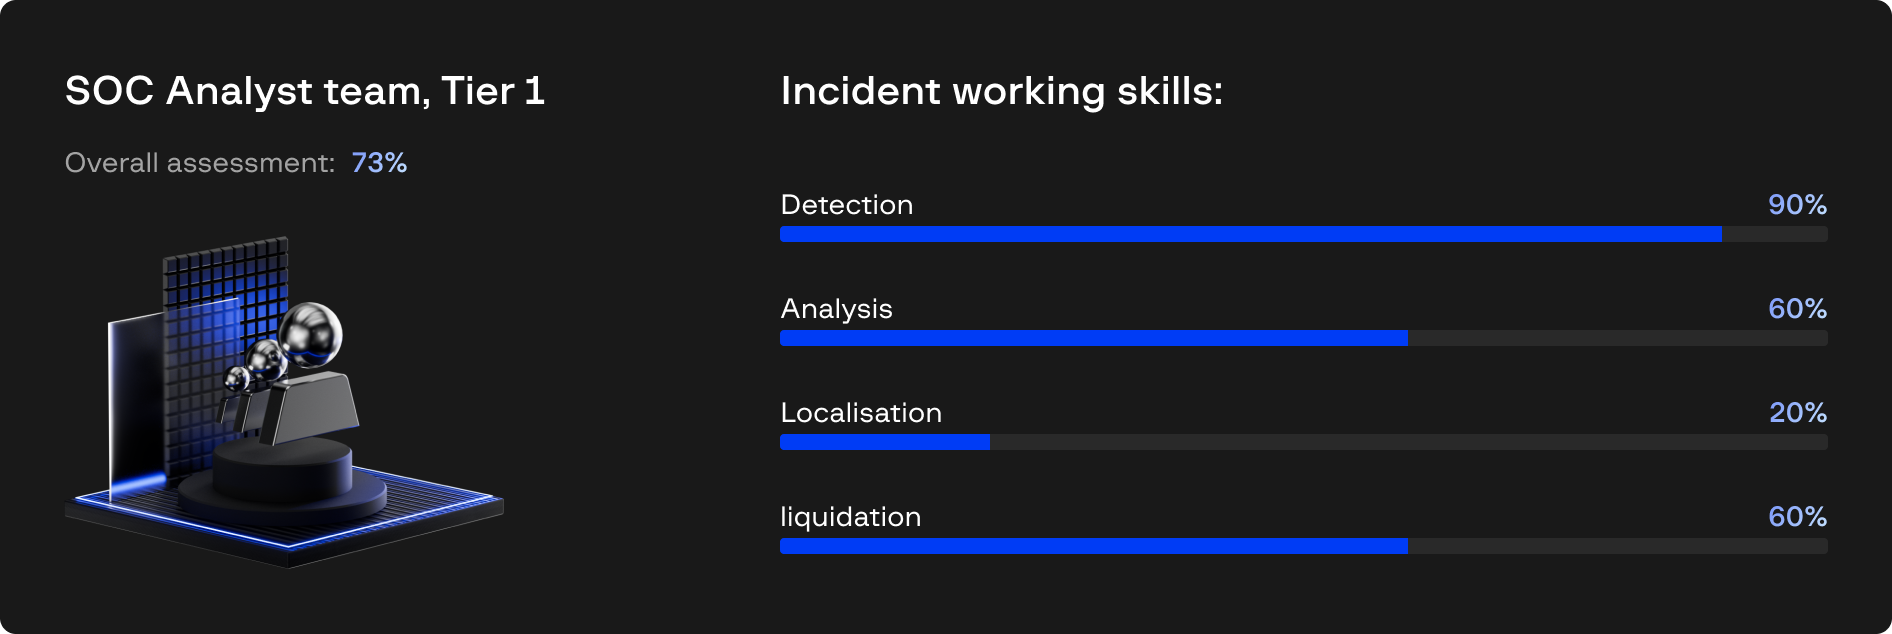
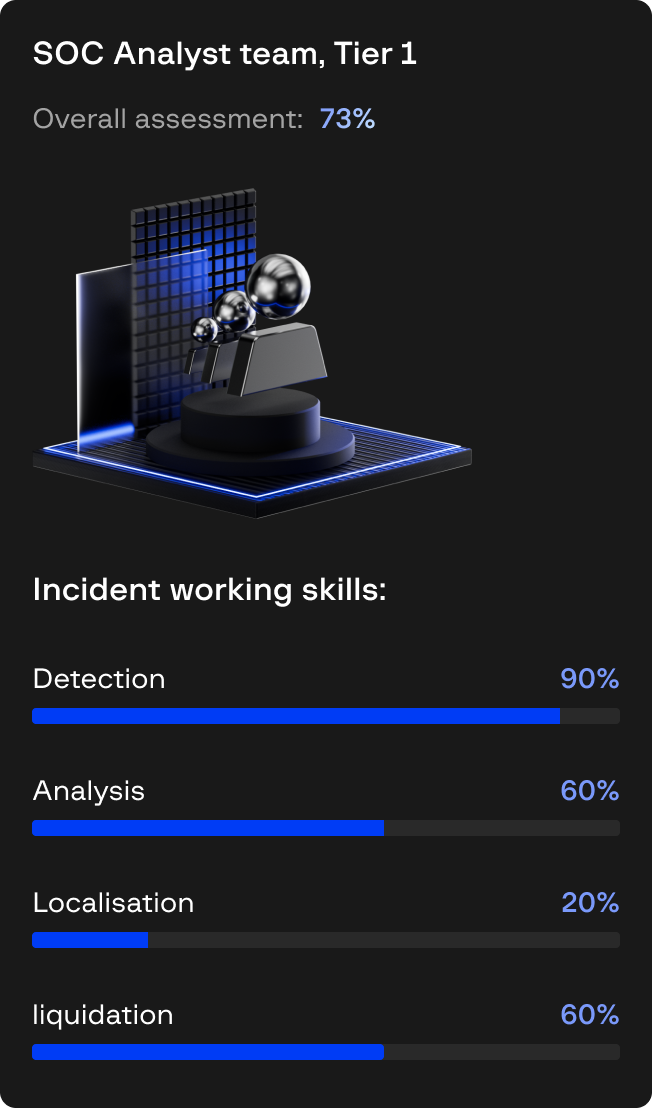
직원들이 어떤 공격에도 대응할 수 있으려면, 주의 깊게 행동하고 관련 도구를 아는 것만으로는 턱없이 부족합니다. Group-IB의 평가는 기업이 팀 내 부족한 역량과 기술 목록을 작성하는 데 도움을 줍니다.
Group-IB 전문가들은 내부 사이버 보안 프로세스의 효율성을 평가하고 규제 기관이 설정한 현재 요구 사항을 기반으로 권장 사항을 개발합니다.
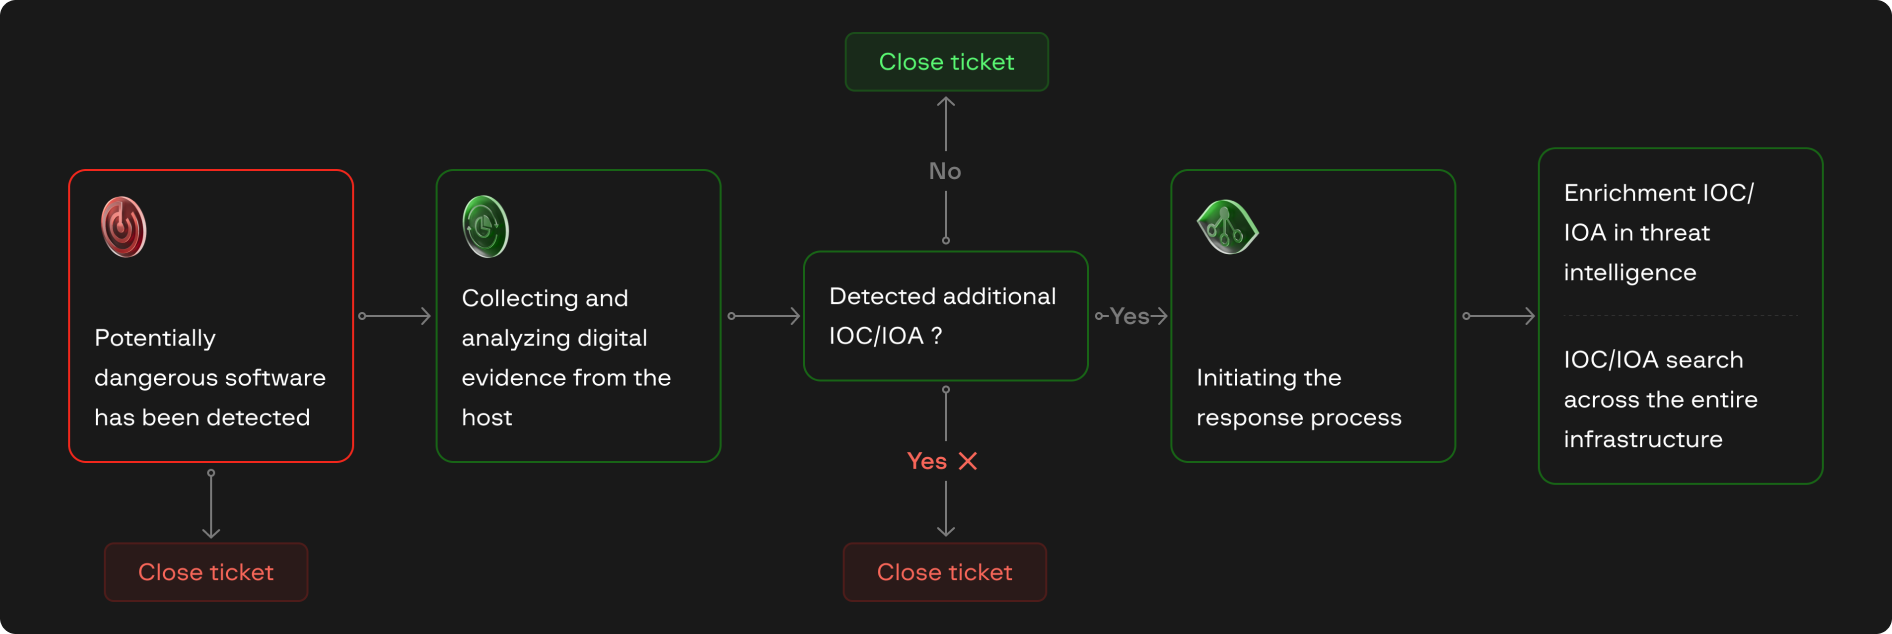
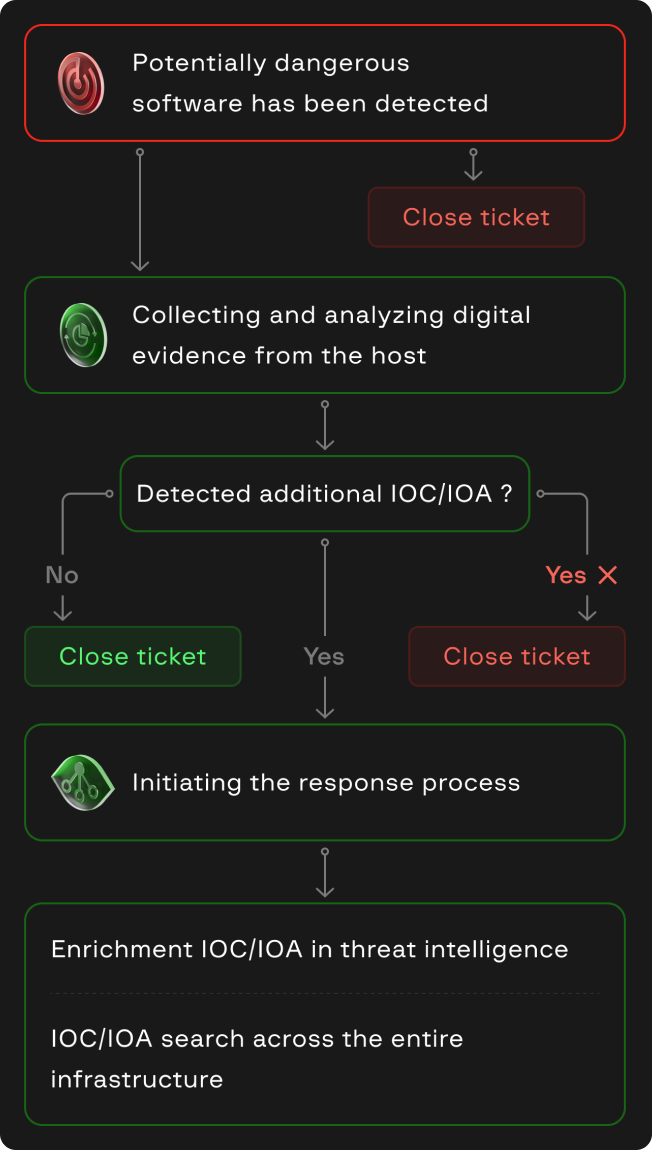


포괄적인 사고 대응 준비도 평가를 요청하거나, 분석을 위해 몇 가지 항목을 선택하실 수 있습니다. 선택한 모듈에 따라, 시스템의 구조와 프로세스를 최적화하면서 효율적으로 대응할 수 있도록 시스템을 구축하는 방법에 대한 상세한 분석 결과를 제공받게 됩니다. 또한 즉시 적용 가능한 규정 자료를 제공받으며, 전문 교육을 이수한 전문가 팀의 지원을 받으실 수 있습니다.
Windows, Linux, MacOS
SIEM, EDR
DLP
클라우드 기반 플랫폼 및 비즈니스 시스템
사이버 보안 사고 대응 역량 및 조직 구성원의 기술 평가
팀 구성원에게 부족한 기술, 역량 및 인증서 목록 생성
사고 대응자 과정 수강 (3일)
효율적인 사이버 보안 사고 대응 및 복구에 관한 3일간의 실습 과정. 자세한 내용
사이버 보안 사고 대응 관련 지침 및 규정 평가
대응 플레이북
사고 대응과 관련된 누락된 문서 및 시나리오 작성
다음은 이번 평가를 넘어 보안 역량을 확장할 수 있는 추가적인 ‘ Group-IB ’ 솔루션입니다. 이 솔루션들은 가시성 및 대응 역량의 취약점을 지속적으로 보완할 수 있도록 설계되었습니다.
귀사에 적합한 사고 대응 준비도 평가를 논의하기 위해 양식을 작성해 주십시오.
사고 대응 준비도 평가는 최종 고객사가 사이버 보안 사고에 대비할 수 있도록 A부터 Z까지 지원하는 서비스입니다. 서비스 제공 과정에서 당사 전문가 팀은 고객사의 보안 모니터링 역량(범위, 원격 측정 데이터 품질), 복구 역량, 내부 지침 및 절차와 그 세부 조정을 평가, 테스트, 개선하여 사고 발생 시 혼란을 줄입니다. 또한 서비스 범위에 선택적 사고 대응자 강사 주도 교육 과정을 포함합니다.
조직은 “만약의 사태가 발생했을 때 우리가 준비가 되어 있는가?”를 파악해야 할 때 준비도 평가를 선택해야 합니다. 사고 대응 준비도 평가 는 보안 통제 수단, 사고 대응 프로세스, 보안 팀 또는 SOC 준비 상태를 검토하여 조직이 사이버 보안 사고를 관리할 준비가 얼마나 되어 있는지 평가합니다.
이 서비스는 귀사의 기존 IR 관련 문서, 데이터 소스, 인프라 문서 및 핵심 인력의 의견을 활용하여 사고가 발생하기 전에 개선이 필요한 부분을 파악합니다. 이 서비스는 사고 대응 프로그램을 구축하거나 발전시키고 있는 조직에 가장 적합합니다.
선택 퍼플 팀 “실제 공격을 감지하고 차단할 수 있을까?”라는 의문이 들 때 선택하세요. 이는 레드 팀과 블루 팀이 실시간으로 협력하여 보안 방어 체계를 테스트하고 개선하는 협업 훈련입니다. 이 서비스는 이미 사고 대응 기반을 갖추고 있으며 이를 극한 상황까지 테스트하고자 하는 조직에 가장 적합합니다.
사고 대응 준비성 평가를 수행할 때 고려해야 할 다양한 사용 사례가 있습니다:
아니요. 정확히 원하는 것이 무엇인지 알고 있다면 서비스의 특정 구성 요소를 요청할 수 있습니다.
이는 합의된 서비스 범위에 따라 달라지므로 영업일 기준 2일에서 1개월까지 소요될 수 있습니다.
여러 기준에 기반하여 결과를 산출하는 맞춤형 점수 산정 방식을 설계했습니다. 예를 들어, 입력값으로 원격 측정 데이터의 커버리지와 품질을 측정합니다.
예. 귀사가 사이버 보안 사고를 탐지하고 대응하는 데 필요한 수준보다 훨씬 더 많은 텔레메트리 데이터를 수집하고 있는지 여부를 판단할 것입니다.
예. 귀사가 사용하는 보안 솔루션과 부서명 및 역할에 기반하여 IR 팀의 조치에 대한 다양한 개선 사항을 조언해 드릴 수 있으므로, 귀사의 인프라에 대한 기본적인 이해가 필요합니다. 그 결과, 귀사의 플레이북에 대한 문제점 및 개선 사항 목록을 제공해 드릴 것입니다.
네. 저희는 IR 게임이라는 테이블탑 연습을 제공합니다. 이 게임은 저희 Group-IB 팀이 개발한 웹 서비스로 구동되며, 저희 팀이 처리한 실제 사례를 기반으로 한 하나의 게임이 하나의 사고 시나리오를 구현하는 게임 엔진을 적용합니다. IR 게임은 강사가 진행하는 활동입니다. 각 게임은 특정 횟수의 이동으로 구성됩니다. 각 이동에는 새로운 입력과 행동을 작성할 수 있는 자유 입력 양식이 제공됩니다. 주요 목표는 가장 효과적인 IR 계획을 수립하고, 사건을 조사하며, 이를 해결하는 것입니다. 게임은 오픈북 방식이므로 팀은 플레이북을 참고할 수 있습니다.
이 게임은 다양한 시나리오를 포함하고 있으므로 관리 팀이나 기술 팀 모두에 쉽게 적용할 수 있습니다.
네.
네. 다른 과정을 포함할 수 있지만, 그러한 경우에는 이 특정 서비스의 일부로 제공되지 않습니다.


















